- La IA multiplica tant les capacitats defensives com els riscos, fent insuficient la seguretat perimetral clàssica.
- Zero Trust evoluciona cap a un model centrat en les dades i control d'agents d'IA amb “agència mínima”.
- La combinació de IA, Zero Trust i serveis gestionats permet visibilitat, automatització i resposta en temps real.
- L'èxit depèn tant de la tecnologia com d'un canvi cultural que normalitzi la desconfiança digital per disseny.
La irrupció de la Intel·ligència Artificial generativa ha canviat el joc en ciberseguretat: les mateixes tecnologies que impulsen la innovació empresarial també permeten atacs més ràpids, creïbles i automatitzats . Els equips de seguretat es veuen obligats a defensar infraestructures híbrides, amb usuaris remots, serveis al núvol i sistemes industrials connectats, mentre les normatives s'endureixen i els pressupostos no sempre acompanyen.
En aquest escenari, cada cop està més clar que el vell model de “perímetre segur” ha mort i la filosofia Zero Trust s'ha convertit en el nou estàndard . El repte ara és adaptar-lo a un món on no només cal controlar persones i dispositius, sinó també models d'IA, agents autònoms i fluxos de dades que es mouen a velocitat de màquina entre plataformes, aplicacions i núvols.
Per què la IA posa contra les cordes el model de seguretat tradicional
La Intel·ligència Artificial s'ha convertit en una arma de doble tall: reforça les defenses, però també potencia l'arsenal dels ciberdelinqüents . Avui és trivial generar campanyes de phishing hiperpersonalitzades, deepfakes de veu o vídeo, codi maliciós polimòrfic o fraus automatitzats recolzats en IA generativa.
Alhora, les organitzacions manegen infraestructures cada vegada més heterogènies : entorns multicloud (AWS, Azure, Google Cloud, Oracle), SaaS, CPDs propis, xarxes OT industrials i milers de treballadors en remot . Tot això amb dades crítiques repartides per tot arreu, cadenes de subministrament digitals complexes i una pressió regulatòria creixent (NIS2, DORA, normatives sectorials).
Els experts en ciberseguretat coincideixen que el problema no són els atacs que es bloquegen, sinó els que passen desapercebuts . Els adversaris es camuflen en trànsit legítim, exploten credencials robades , abusen d'APIs i es recolzen a IA per moure's lateralment amb gran sigil, sovint aprofitant accessos “de confiança” mal controlats.
Davant d'aquest panorama, les arquitectures heretades centrades en el perímetre – VPN tradicionals , xarxes planes, confiança implícita al que “està dins”
De la seguretat perimetral a l'enfocament Zero Trust
Durant anys, la seguretat de TI es va basar en la metàfora del castell amb muralles: a dins tot és fiable, a fora tot és sospitós . Firewalls a la vora, VPN per entrar i, una vegada dins, barra lliure daccés a la xarxa interna. Aquest model salta pels aires quan els empleats treballen des de qualsevol lloc, les aplicacions s'allotgen al núvol i les dades viatgen entre proveïdors, partners i dispositius IoT.
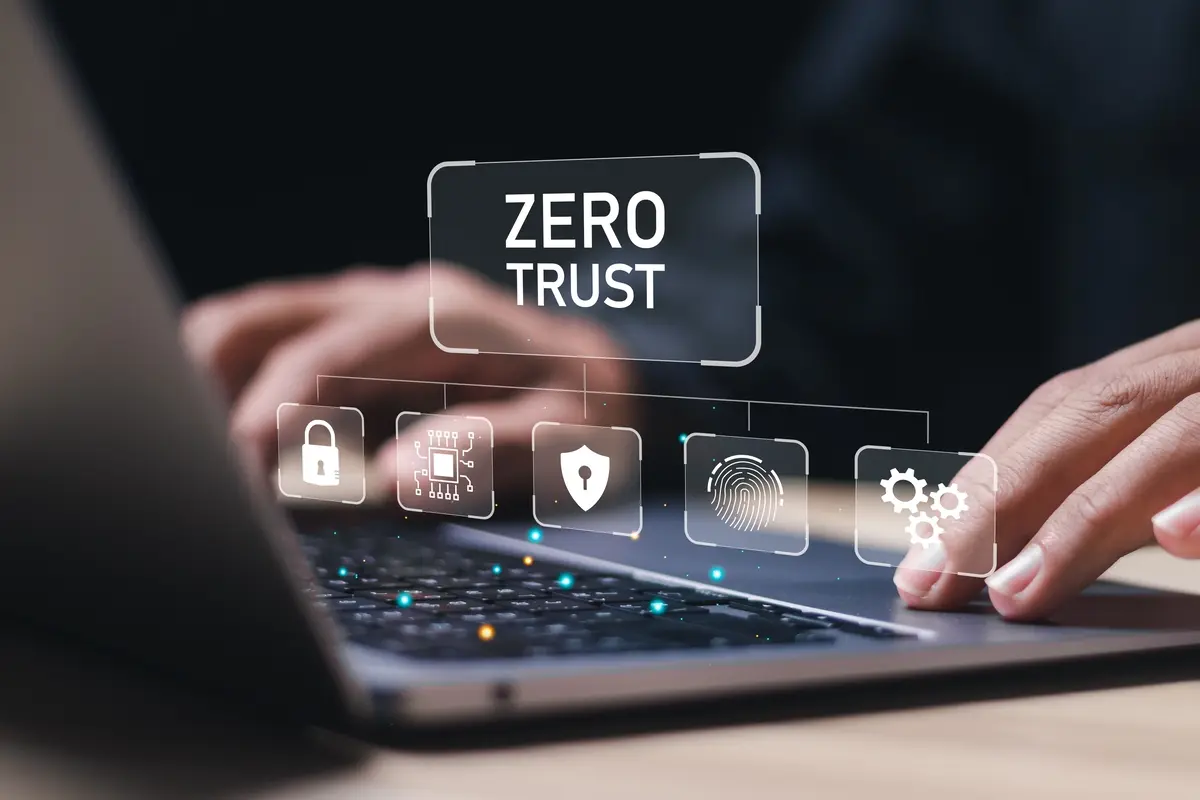
Per respondre a aquest canvi, el 2010 Forrester va popularitzar el model Zero Trust, conceptualment impulsat per John Kindervag, amb una idea tan senzilla com radical: “mai confiïs, verifica sempre” . És igual si la connexió ve “des de dins” o “des de fora”, tot accés s'ha d'autenticar, autoritzar i monitoritzar de manera contínua.
Els principis bàsics de Zero Trust es poden resumir en tres pilars: verificació rigorosa i independent de l'origen, accés amb mínim privilegi i assumpció permanent de compromís . És a dir, s'assumeix que la xarxa pot estar compromesa i que qualsevol usuari —fins i tot intern— es pot convertir en amenaça, per error o mala fe.
Amb el temps, aquest enfocament ha passat de ser una teoria a tenir guies concretes. La publicació de NIST SP 800-207 i el model de maduresa de CISA van marcar un abans i un després , proporcionant arquitectures de referència per a xarxes, aplicacions i dades. Paral·lelament, a Europa, NIS2 i les recomanacions d'ENISA empenyen sectors crítics a incorporar autenticació forta, segmentació i control continu d'accés.
Zero Trust a l'era de la IA: quan els agents autònoms trenquen els esquemes
La primera onada de Zero Trust es va dissenyar pensant en persones i dispositius relativament estàtics : usuaris humans, equips corporatius, aplicacions de negoci tradicionals. Però la IA ha canviat de manera profunda aquesta realitat.
Els models d'IA -especialment els grans models de llenguatge (LLM) i els agents autònoms- operen de forma dinàmica, creuen fronteres entre sistemes i manipulen dades sensibles en qüestió de segons . Poden llegir correus, llançar fluxos de treball, modificar fitxers, interactuar amb API o prendre decisions sense supervisió humana constant.
OWASP, al Top 10 de riscos per a GenAI i LLM, alerta sobre l'anomenada “agència excessiva”: quan es concedeix a la IA massa autonomia o capacitat d'acció . Agents que envien correus electrònics en nom de directius, bots que mouen diners entre comptes, assistents que fan canvis en sistemes de producció… Cadascuna d'aquestes funcions obre nous vectors d'atac si no es controlen adequadament.
Els enfocaments Zero Trust centrats en l'usuari humà es queden curts: no escalen per gestionar milers de decisions per minut preses per algorismes . Intentar aplicar manualment principis de mínim privilegi a cada acció de cada agent és simplement inviable. Aquí és on sorgeix una evolució clau: traslladar el focus de la identitat a la dada.
Zero Trust centrat en les dades: la dada com a nou pla de control
En un entorn dominat per IA, allò veritablement rellevant ja no és només qui accedeix, sinó a quines dades accedeix, com les transforma i amb qui les comparteix . El perímetre de xarxa perd significat i el nou perímetre passa a ser la pròpia dada.
Analistes com Forrester, amb marcs com AEGIS per a govern d'IA, recalquen que la seguretat ha de pivotar cap a l'observabilitat de dades, el context i la responsabilitat . Es tracta de permetre la innovació amb IA, però sota controls basats en classificació de la informació, llinatge de dades i regles auditables sobre el seu ús. Per protegir la informació sensitiva convé aplicar hàbits i controls que redueixin el risc de fugida i robatori de dades.
Plataformes especialitzades combinen capacitats de DSPM (Data Security Posture Management) i AI-SPM (AI Security Posture Management) per descobrir on resideixen les dades sensibles als núvols, SaaS i entorns híbrids , com es fan servir i quins sistemes d'IA els toquen. A partir d'aquí, s'apliquen polítiques de govern que detecten comportaments arriscats (prompts maliciosos, exfiltració, moviments inusuals) i automatitzen bloquejos o alertes.
Aquest canvi converteix Zero Trust en una arquitectura viva, impulsada per dades , capaç d'escalar al ritme d'agents autònoms i de models autoaprenents. En lloc de confiar cegament que la IA farà “allò correcte”, s'estableixen salvaguardes dinàmiques que limiten allò que pot veure i fer en funció de la sensibilitat i el context.
IA com a aliada: SOC de nova generació i “agència mínima”
La IA no només genera problemes; també és una peça clau per sostenir Zero Trust a gran escala . La quantitat de senyals de seguretat actuals (logs, telemetria de xarxa, activitat al núvol, esdeveniments d'identitat, etc.) és inabastable per a qualsevol equip humà sense suport automatitzat.
Fabricants de ciberseguretat estan integrant IA avançada a les seves plataformes de protecció, detecció i resposta . Des de motors que analitzen centenars de trilions d'esdeveniments per descobrir anomalies, fins a agents intel·ligents al SOC capaços d'investigar incidents, correlacionar alertes i executar accions sense intervenció manual.
Empreses capdavanteres estan experimentant amb el concepte d'Agentic SOC: centres d'operacions de seguretat impulsats per agents d'IA que “treballen colze a colze” amb els analistes . Aquests agents entenen el context de la infraestructura, recomanen mesures de contenció, redacten informes, automatitzen playbooks i, en certs casos, executen respostes directament sota uns límits ben definits.
La clau és aplicar a la IA un principi similar al de mínim privilegi, però adaptat: el model d'“agència mínima” recomanat per OWASP . No només es restringeixen les dades a què pot accedir un agent, sinó també les accions concretes que pot dur a terme. Res de donar a un bot el poder de fer de tot en producció si no és estrictament necessari.
Casos reals: Zero Trust i IA a banca, energia, indústria i alimentació
La teoria està bé, però on Zero Trust demostra el seu valor és a la trinxera de sectors crítics , on un error pot parar una planta, tombar un servei financer o deixar sense llum milions d'usuaris.
Al sector bancari, les preocupacions giren al voltant de frau, suplantació d'identitat i robatori de dades . Institucions financeres treballen per construir SOC altament escalables que combinin telemetria massiva, anàlisi amb IA i automatització. L'objectiu és anticipar-se a patrons de frau, bloquejar moviments sospitosos en temps real i passar d'un model purament reactiu a un de preventiu. La capacitat de recuperar i blindar comptes compromesos és clau per reduir limpacte daquests atacs.
A nivell energètic, actors com les grans elèctriques s'enfronten a un perímetre d'exposició gegantí: milions de comptadors intel·ligents, milers de centres de transformació i brigades de camp accedint a sistemes centrals . A més, hi sol haver una separació molt estricta entre entorns IT i OT, que moltes vegades es consideren mútuament “no fiables”. Migrar Zero Trust en aquest context implica aconseguir visibilitat unificada i distingir al SOC el que és un atac del que és, per exemple, una actualització massiva programada de dispositius.
A la indústria manufacturera, on la prioritat és la continuïtat de la producció, Zero Trust es viu de manera molt tangible: si un PLC o un robot s'atura, l'impacte és immediat . Fabricants amb productes que duren dècades conviuen amb tecnologies OT antigues, protocols poc segurs i una creixent connexió al núvol. Un dels reptes clau és unificar visibilitat i control sobre aquesta barreja de solucions IT i OT, obtenir un “panell únic” que mostri des de la xarxa de màquines fins al núvol del client.
A empreses d'alimentació amb plantes automatitzades, la preocupació és que un accés remot indegut a un equip industrial pugui afectar directament la producció . El principi és clar: cap proveïdor no ha d'entrar en un PLC o robot sense una sessió estrictament controlada, monitoritzada i revocable en temps real, amb enregistrament d'activitat i caducitat de permisos.
Cadenes de subministrament digitals, LLM i risc de fuga de dades
Més enllà de la infraestructura interna, moltes organitzacions estan descobrint que el seu principal punt feble és a la cadena de subministrament digital . Es treballa diàriament amb bancs, partners tecnològics, integradors, fintech, proveïdors cloud i un llarg etcètera, tots connectats d'una manera o altra als sistemes de l'empresa.
Cada baula introdueix un possible vector d'entrada: un tercer amb pràctiques de seguretat pobres es pot convertir en la porta del darrere d'un atac més gran . Això obliga a avaluar amb lupa els accessos B2B, limitar els permisos, segmentar entorns i monitoritzar les integracions basades en APIs.
A això s'hi suma una preocupació creixent amb l'ús de LLM externs: el risc que informació interna acabi “alimentant” models publicoprivats sense control ni traçabilitat . Documents estratègics, dades de clients o codi propietari poden filtrar-se sense voler en fer-los servir com a context en eines d'IA sense les degudes salvaguardes.
Zero Trust aplicat a la IA implica aquí establir forts controls de DLP (Data Loss Prevention) , regular què es pot enviar a quins models, exigir aïllament de dades (data residency, aïllament lògic), i, quan sigui possible, optar per desplegaments privats o “walled gardens” on l'organització tingui control real sobre què s'entrena i què.
Implementar Zero Trust amb IA: passos pràctics i desafiaments
Engegar una estratègia Zero Trust no es resol instal·lant un parell d'eines: és un viatge estratègic, tècnic i cultural . Tot i així, es poden definir alguns passos pràctics per començar amb bon peu.
El primer bloc és la visibilitat: inventariar actius, dades, identitats i fluxos . Cal saber quins sistemes existeixen, quina informació crítica manegen, qui (o quin agent d'IA) hi accedeix i des d'on. Eines de descobriment i classificació de dades ajuden a identificar “joies de la corona” a núvols públics, SaaS i entorns on-prem.
Després arriba l'avaluació de riscos i la definició de polítiques: classificar processos de negoci segons impacte, definir qui pot accedir a què i sota quines condicions . Això inclou política d'accessos granulars, segmentació de xarxes, definició de “zones” OT/IT, protecció d'APIs i regles clares sobre l'ús de serveis d'IA.
La implementació sol fer-se per fases: començant per identitat (MFA resistent a phishing, Single Sign-On, gestió moderna de privilegis), seguit de ZTNA/SASE per a l'accés i, més endavant, microsegmentació i protecció profunda de la dada . Cada onada s'acompanya de monitorització continuada per ajustar polítiques i evitar que mesures massa restrictives paralitzin el negoci.
En aquest viatge sorgeixen esculls coneguts: resistència al canvi, complexitat tècnica, llegat difícil d'adaptar i fragmentació d'eines . La formació, la gestió del canvi i la consolidació en plataformes integrades (SSE, SASE, suites d'observabilitat) són palanques essencials per no morir d'èxit.
IA, autenticació intel·ligent i serveis gestionats
La IA també reformula l'autenticació. En lloc de dependre només de contrasenyes o factors estàtics, els sistemes moderns apliquen autenticació adaptativa basada en risc . Analitzen ubicació, dispositiu, patrons dús, velocitat de clic o fins i tot comportament del ratolí per decidir si una sol·licitud és normal o sospitosa.
Aquest tipus d'autenticació amb IA encaixa com un guant amb Zero Trust: cada intent d'accés s'avalua dinàmicament, i es poden requerir factors addicionals, limitar permisos o directament bloquejar quan el risc és alt. Tot plegat de forma gairebé transparent per a l'usuari legítim, que pateix menys fricció quan es comporta de manera habitual.
Un altre camp on la IA brilla és a la resposta automatitzada: si un dispositiu comença a exfiltrar dades, un agent maliciós es mou lateralment o un usuari descarrega volums anòmals d'informació , els motors de detecció poden aïllar l'endpoint, revocar tokens, tancar sessions i llançar investigacions gairebé a l'instant.
Per a moltes organitzacions, sobretot mitjanes, muntar internament aquest nivell de sofisticació és complicat. Aquí entren en joc els serveis gestionats de ciberseguretat, que ofereixen SOC 24/7, monitoratge avançat, gestió d'accessos basada en IA i automatització de seguretat sense obligar l'empresa a construir-ho tot des de zero.
Canvi cultural: la “generació Zero Trust” i la bretxa digital
Més enllà de la tecnologia, Zero Trust exigeix un gir cultural en com s'entén la confiança en entorns digitals . No es tracta de “desconfiar de les persones”, sinó d'assumir que tot sistema pot fallar i que la millor manera de protegir usuaris i negoci és no donar per fet que no passarà res dolent.
Curiosament, les generacions més joves que han crescut usant xarxes socials, videojocs en línia i serveis digitals des de la infància estan força familiaritzades amb entorns on la confiança s'ha de guanyar i les regles són estrictes . A aquest grup se'l comença a anomenar, amb certa sorna, “generació Zero Trust”.
A l'altre extrem de la bretxa digital, part de la plantilla més veterana pot percebre les mesures de seguretat com a traves innecessàries o com un símptoma de desconfiança personal . Aquí la clau és explicar bé el perquè de cada control, mostrar casos reals d'incidents i reforçar que l'objectiu és protegir tant l'organització com els empleats.
L'autenticació multifactor, la segmentació d'accés o la verificació contínua deixen de veure's com a “molèsties” quan s'entén que un sol clic a un correu maliciós pot activar atacs recolzats per IA extremadament sofisticats , amb conseqüències serioses a nivell econòmic, legal i reputacional.
Mirant a curt i mitjà termini, tot apunta que Zero Trust i la Intel·ligència Artificial continuaran convergint fins a convertir-se en dues cares de la mateixa moneda : la IA com a motor per observar, analitzar i respondre al que passa en temps real; i Zero Trust com a marc per limitar, verificar i governar què poden fer persones, màquines i models. Les organitzacions que aconsegueixin equilibrar autonomia i control, protegint les dades sense frenar la innovació, seran les que millor es moguin en un entorn digital on la confiança ja no es regala, es dissenya.