- E-mail je hlavním vektorem útoku, takže zabezpečení musí být založeno na více technických a organizačních vrstvách.
- Ověřování domény, umělá inteligence pro detekci hrozeb a vícefaktorová autentizace (MFA) odolná vůči phishingu jsou základními pilíři každého řešení.
- Průběžné školení mění uživatele v aktivní obranu proti phishingu a dalším technikám sociálního inženýrství.
- Jasné zásady, archivace, audity a centralizovaná správa zajišťují konzistentní a udržitelnou ochranu e-mailů v průběhu času.
E-mail zůstává nejpoužívanějším komunikačním kanálem ve firmách , ale je také oblíbeným vstupním bodem pro kyberzločince. Phishing, malware, finanční podvody, krádeže přihlašovacích údajů a úniky dat často začínají jednoduchým e-mailem, který někdo otevře bez velkého přemýšlení. Proto je klíčové vědět, jak identifikovat podvodné e-maily.
Pokud se vaše organizace spoléhá pouze na základní filtry poskytovatelů e-mailů a přístup „buďte opatrní“, zahráváte si s ohněm. Dnes potřebujete řešení zabezpečení e-mailů, které kombinuje pokročilé technologie, jasné procesy a průběžné školení vašich uživatelů. V následujících částech najdete podrobný přehled stávajících hrozeb, osvědčených postupů používaných lídry v oboru a konkrétních technologií, které byste měli implementovat k zabezpečení svého e-mailu.
Proč je e-mail kritickým cílem
E-mail není jen pohodlný; je to přímý kanál k vašim zaměstnancům. Díky tomu je preferovaným vektorem útoku pro kampaně sociálního inženýrství , kde slabým článkem není systém, ale jednotlivec. Místo prolomení firewallu nebo zneužití komplexní zranitelnosti stačí útočníkům přesvědčit někoho, aby klikl tam, kam by neměl, nebo sdílel důvěrné informace.
Sociální inženýrství se spoléhá na psychologické taktiky, jako je naléhavost, autorita a důvěra : e-maily, které vypadají, jako by pocházely od vaší banky, dodavatele, vašeho šéfa nebo dokonce oficiální agentury. Cílem je obelstít vás a přimět vás k provedení nebezpečných akcí: stahování škodlivých příloh, zadávání vašich přihlašovacích údajů na falešných webových stránkách, schvalování podvodné platby nebo odesílání citlivých dokumentů třetí straně.
Důsledky sahají daleko za hranice několika infikovaných počítačů. Útok tohoto druhu může způsobit úniky dat v řádu milionů dolarů, poškození pověsti, regulační sankce (například za porušení GDPR nebo oborových standardů, jako je HIPAA) a přímý dopad na kontinuitu podnikání.
E-mail je navíc úzce integrován se zbytkem infrastruktury: řešeními pro spolupráci, kalendáři, nástroji pro správu dokumentů, cloudovými aplikacemi… Pokud útočník převezme kontrolu nad e-mailovým účtem, obvykle získá přístup k velké části digitálního ekosystému vaší společnosti.
Aby toho nebylo málo, mnoho organizací stále používá e-mail k ukládání nebo sdílení extrémně citlivých informací : finančních údajů, smluv, zákaznických souborů, přihlašovacích údajů, daňových dokladů atd. To vše dělá z e-mailu cíl s vysokou prioritou.
Jak se změnila situace v oblasti e-mailových hrozeb
Éra typických kýčovité zprávy typu „nigerijský princ“ skončila. Kyberzločinci dnes používají jazykové modely a generativní umělou inteligenci k psaní bezchybných e-mailů bez chyb a zvláštností, s profesionálním, ale zároveň přátelským tónem a personalizovaných pro každého příjemce.
Díky této personalizaci je phishing mnohem věrohodnější. Díky veřejně dostupným datům (sociální média, firemní webové stránky, předchozí úniky informací, zprávy z oboru atd.) a již napadeným účtům jsou útočníci schopni dokonale napodobit komunikační styl skutečné osoby , infiltrovat legitimní e-mailová vlákna nebo pokračovat v probíhajících konverzacích.
Výsledkem je, že hranice mezi legitimním a škodlivým obsahem se stále více stírá . Tradiční filtry založené pouze na podpisech nebo jednoduchých vzorech nestačí proti dynamickým kampaním, které neustále mění odkazy, domény a techniky.
Čísla tuto skutečnost podporují: průměrné náklady na únik dat se již pohybují kolem milionů dolarů, a to i ve společnostech s méně než 500 zaměstnanci , a útoky na kompromitaci firemních e-mailů (BEC) podle předních zpráv o kybernetické bezpečnosti hromadí celosvětově ztráty v řádu miliard dolarů ročně.
Souběžně se na dark webu šíří „all-in-one“ phishingové sady, které integrují útoky typu „attacker-in-the-middle“ (AiTM) , schopnost krást přihlašovací údaje a tokeny relací pomocí MFA, šablony stránek téměř identické se skutečnými a automatizované mechanismy pro obcházení tradičních filtrů.
Nejčastější hrozby v e-mailu
Pochopení hlavních hrozeb je prvním krokem k návrhu dobrého řešení zabezpečení e-mailů. Níže jsou podrobně popsány nejzávažnější hrozby spolu s tím, jak fungují a jejich potenciálním dopadem.
Nejčastější hrozbou zůstává hromadný phishing . Obvykle se jedná o kampaně rozesílané mnoha uživatelům bez významné personalizace, které se vydávají za známé značky nebo služby. Obvykle obsahují odkazy na falešné webové stránky nebo infikované přílohy. Mezi typické důsledky patří krádež hesla, instalace malwaru, únos účtu a neoprávněný přístup k interním systémům.
„Quishing“ neboli phishing pomocí QR kódů . Místo viditelného odkazu e-mail obsahuje QR kód. Jsme tak zvyklí skenovat QR kódy pro všechno, že polevíme v ostražitosti. Dalším trikem je, že se kód často skenuje osobním mobilním telefonem, který je méně chráněn než pracovní počítač , a útok se tak přesouvá na zařízení s menším počtem firemních kontrol.
Spear phishing a BEC . Jedná se o vysoce sofistikované, cílené útoky, při kterých se útočník vydává za konkrétní osobu: manažera, důvěryhodného dodavatele, strategického partnera atd. První e-mail nemusí vždy obsahovat odkazy nebo přílohy; místo toho obvykle obsahuje pečlivě vytvořenou konverzaci, jejímž cílem je manipulovat s obětí. Obvyklým cílem je získat převody finančních prostředků, daňové informace (například formuláře W-2 v některých zemích), nákupy dárkových karet nebo změny bankovních údajů pro platby dodavatelům.
Malware distribuovaný prostřednictvím e-mailu . E-mail zůstává jedním z hlavních nástrojů pro šíření ransomwaru , trojských koní a dalších typů malwaru. To se obvykle děje prostřednictvím zdánlivě neškodných příloh (dokumenty Office, PDF, komprimované soubory) nebo odkazů, které vedou ke škodlivým souborům ke stažení. Po spuštění může malware šifrovat vaše data, šířit se po síti nebo odcizovat citlivé informace.
Útoky typu „útočník uprostřed“ (AiTM) . V tomto přístupu se útočník postaví mezi uživatele a legitimní službu. Prostřednictvím phishingového odkazu vás přesměruje na stránku, která klonuje skutečnou přihlašovací obrazovku. Když zadáte své přihlašovací údaje, škodlivý systém je ve skutečnosti odešle poskytovateli, vyzve vás k zadání kódu MFA, pokud je k dispozici, a vše znovu použije v reálném čase. Výsledkem je, že útočník získá platné relace i na účtech chráněných tradičním MFA.
Spam a nevyžádaná pošta . I když je spam někdy jednoduše otravný, spotřebovává zdroje, zaplňuje schránky a často slouží jako prostředek pro škodlivé odkazy nebo přílohy. Velké množství spamu navíc může v tomto šumu skrývat cílené útoky.
Klíčové technické osvědčené postupy: ověřování, filtrování a šifrování
Moderní řešení zabezpečení e-mailů se musí opírat o několik vrstev vzájemně se posilujících technologií. Antivirový software ani jednoduchý spamový filtr nestačí. Potřebujete ověřování odesílatele, robustní kontrolu přístupu, pokročilou kontrolu obsahu a ochranu dat.
Je zásadní konfigurovat SPF, DKIM a DMARC nejen na vaší primární doméně, ale také na subdoménách, testovacích doménách a starších doménách , které zůstávají pod vaší kontrolou. Útočníci rádi přehodnocují zanedbané domény. Specializované nástroje pro správu DMARC tento úkol zjednodušují a automatizují velkou část monitorování.
Pokud jde o filtrování hrozeb, pouhá analýza černých listin a známých signatur malwaru již nestačí. Vaše e-mailové řešení by mělo integrovat detekci hrozeb s umělou inteligencí a strojovým učením , které by dokázaly vyhodnotit více signálů zpráv (text, metadata, reputaci odesílatele, vzorce chování atd.) a určit, zda je e-mail legitimní, spam nebo škodlivý.
Pro přílohy se důrazně doporučuje používat sandboxové prostředí , které kontrolovaným způsobem otevírá každý soubor a sleduje jeho chování. To umožňuje detekci pokusů o zneužití nebo podezřelé aktivity, a to i u zero-day hrozeb, pro které stále neexistují žádné známé signatury.
Spoléhat se na to, že si uživatelé pamatují, že mají šifrování povolit ručně, je receptem na katastrofu. V ideálním případě by šifrování mělo být automatizované na základě zásad , které detekují citlivé vzorce (IBAN, čísla sociálního zabezpečení, daňová identifikační čísla atd.) a v případě potřeby transparentně šifrování aplikují.
Posílení přístupu: hesla, vícefaktorová autentizace a ochrana účtů
Velké procento incidentů zabezpečení e-mailů se vyskytuje proto, že někdo získal platné přihlašovací údaje. Dobré řešení proto musí posílit jak sílu hesla, tak i další mechanismy ověřování.
Moderní zásady doporučují pro každou službu dlouhé, nepředvídatelné a jedinečné hesla , spíše než krátké kombinace plné symbolů. Aby to bylo proveditelné ve velkém měřítku, je téměř nezbytné používat podnikový správce hesel , který bezpečně generuje, ukládá a synchronizuje přihlašovací údaje.
Na základě toho je vícefaktorové ověřování (MFA) prakticky povinné. Ne všechny metody MFA však nabízejí stejnou úroveň ochrany. SMS kódy nebo hlasové hovory mohou být zachyceny, znovu použity v útocích AITM nebo manipulovány pomocí technik „únavy z MFA“ (bombardování uživatele požadavky, dokud jeden z vyčerpání nepřijme).
Proto se doporučuje implementovat vícefaktorovou autentizaci (MFA) odolnou proti phishingu , jako jsou bezpečnostní klíče založené na standardu FIDO (USB, NFC), přihlašovací údaje platformy jako Windows Hello for Business, ekvivalentní řešení v systému macOS nebo přístupové klíče propojené s chytrým telefonem. Tyto metody nefungují na falešných webových stránkách: zařízení před ověřením ověří skutečnou doménu, takže je nelze znovu použít na podvodných stránkách.
Je také zásadní nakonfigurovat zásady přístupu tak, aby blokovaly slabší metody ověřování . Mnoho moderních phishingových sad může vynutit snížení úrovně zabezpečení na méně bezpečné faktory, pokud tyto faktory zůstanou povolené. Mít přístupové klíče je zbytečné, pokud i nadále přijímáte SMS jako univerzální alternativu.
Konečně by se nemělo přehlížet riziko spojené s týmem podpory nebo helpdesku . Existují skupiny útočníků, kteří se specializují na volání technické podpory, vydávají se za zaměstnance, kteří ztratili mobilní telefon nebo notebook, a lstí je přimět k resetování přihlašovacích údajů nebo deaktivaci vícefaktorové autentizace (MFA). Bezpečnostní politika musí zahrnovat přísné postupy ověřování identity pro jakékoli změny přihlašovacích údajů.
Školení a osvěta: jak z uživatelů udělat firewally
Žádné řešení zabezpečení e-mailů není stoprocentně spolehlivé. Vždy se najdou zprávy, které proklouznou filtry a dostanou se do doručené pošty. V tom okamžiku jsou vaší poslední obrannou linií lidé. Proto je tak důležité pracovat na zvyšování povědomí o kybernetické bezpečnosti a poskytovat průběžná školení.
Generické, jednou roční školení jsou málo užitečné. Nejlépe fungují dynamické programy na zvyšování povědomí o phishingu , které zaměstnancům zasílají pravidelné simulace. Pokud někdo naletí na simulaci, dostane na místě krátké, specifické a kontextualizované školení.
Tento přístup posiluje paměť a pomáhá uživatelům internalizovat varovné signály, jako jsou: podezřelé odkazy, žádosti o citlivá data, neodůvodněná naléhavost, změny bankovního účtu bez potvrzení nebo neočekávané přílohy. Cílem je, aby si uživatelé osvojili zdravý skepticismus a naučili se hlásit cokoli, co se zdá podezřelé.
Některá řešení založená na umělé inteligenci navíc umožňují přizpůsobit úrovně školení každému uživateli : ti, kteří dělají více chyb, dostanou více simulací a obsahu, zatímco ti, kteří prokazují dobré návyky, dostanou méně práce. To maximalizuje dopad, aniž by to zahltilo personál.
Je důležité mít na paměti, že pokud budete své zaměstnance nutit hlásit více podezřelých e-mailů, pracovní zátěž bezpečnostního týmu se může prudce zvýšit. A právě zde přicházejí na řadu nástroje, jako jsou analytici e-mailů s umělou inteligencí , kteří dokáží automaticky kontrolovat nahlášené e-maily, klasifikovat je a upřednostňovat ty skutečně nebezpečné.
Školení by mělo zahrnovat i základní osvědčené postupy pro koncové uživatele, jako například: výběr silných hesel, jejich nepoužívání opakovaně, nesdílení, nestahování softwaru z pochybných zdrojů, vždy ověřování skutečné adresy odesílatelů, najetí kurzorem na odkaz před kliknutím, opatrnost při žádostech o platbu nebo finanční informace a vždy používání oficiálních kontaktních kanálů, když se něco jeví podezřele.
Správa prostředí, zařízení a kontinuita e-mailů
Kromě samotných e-mailů musí komplexní řešení zabezpečení e-mailů zohledňovat i ekosystém, ve kterém jsou používány: zařízení, aplikace, další kanály pro spolupráci a dostupnost samotné e-mailové služby.
Zaprvé je nezbytné udržovat veškerý software aktuální : operační systém, prohlížeč, e-mailového klienta, kancelářské aplikace a všechny další komponenty, které interagují se zprávami. Aktualizace obvykle obsahují bezpečnostní záplaty pro zranitelnosti, které útočníci hojně zneužívají.
Za druhé je vhodné pravidelně kontrolovat nainstalované aplikace a rozšíření prohlížeče a odstraňovat ty, které jsou nepotřebné nebo nejsou jasně ověřené. Každá další aplikace je potenciálním vstupním bodem, zejména na zařízeních, která pracují s citlivými daty.
Nárůst práce na dálku a používání mobilních zařízení znamená, že zabezpečení e-mailů na chytrých telefonech, tabletech a noteboocích mimo kancelář musí být prioritou . Zásady správy mobilních zařízení (MDM) by měly nařizovat šifrování zařízení, automatické zamykání, vzdálené vymazání v případě ztráty nebo krádeže a připojení pouze k zabezpečeným sítím.
Připojení k e-mailu z nezabezpečených veřejných sítí Wi-Fi (v kavárnách, na letištích, v hotelech) představuje další riziko, protože tato prostředí se snáze zneužívají k zachycení provozu nebo nastavení podvodných přístupových bodů. Dobrá firemní politika by měla tyto typy připojení omezit nebo chránit pomocí VPN a dalších kontrol přístupu.
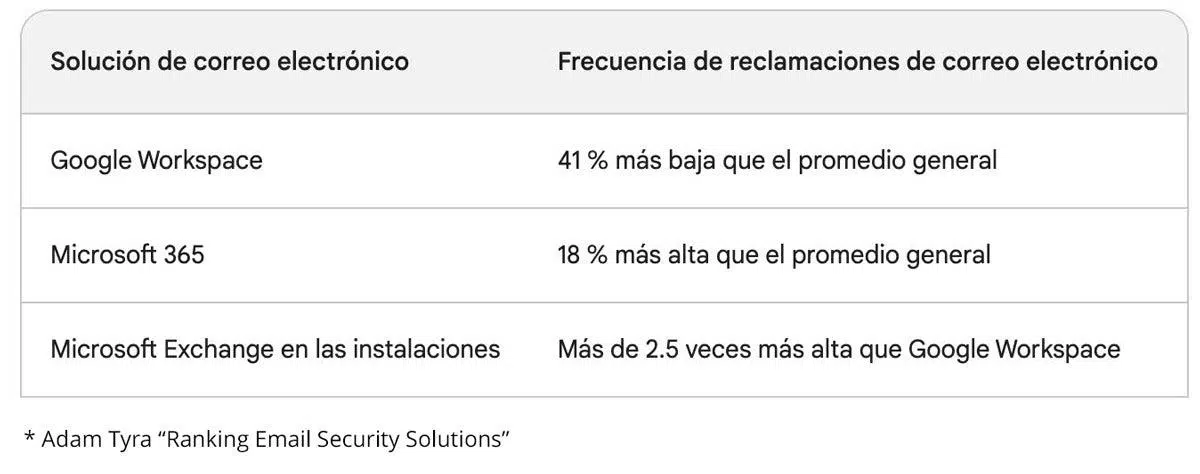
Pokud jde o kontinuitu podnikání, e-mail je tak důležitý, že jakýkoli delší výpadek může paralyzovat provoz společnosti. Proto se mnoho organizací rozhoduje pro řešení, která poskytují vždy dostupné nouzové schránky . Pokud dojde k selhání primární platformy (například SaaS řešení, jako je Microsoft 365 ), tyto schránky se automaticky aktivují, aby zaměstnanci mohli nadále odesílat a přijímat zprávy.
V neposlední řadě je třeba zvážit dodržování předpisů a uchovávání důkazů. Automatická a proti neoprávněné manipulaci chráněná archivační služba umožňuje uchovat e-maily po dobu požadovanou předpisy, zaručuje jejich integritu a zpřístupňuje je pro audity nebo vyšetřování, i když jsou v poštovních schránkách uživatelů smazány nebo pozměněny.
Zásady zabezpečení e-mailů, auditování a řízení
Technologie sama o sobě nestačí. Zralé řešení zabezpečení e-mailů musí být podpořeno jasnými zásadami, dobře definovanými procesy a pravidelnými kontrolami, aby se zajistilo, že vše je uplatňováno konzistentně.
Zásady používání e-mailů by měly specifikovat, jak se s daty na tomto kanálu nakládá, jak se s nimi sdílí a jak se ukládají: jaký typ informací lze odesílat, kdy je vyžadováno šifrování, jak se spravují přílohy, co je zakázáno (například odesílání hesel nebo bankovních údajů bez ochrany) a jaký je postup pro hlášení incidentů nebo podezřelých e-mailů.
Je důležité, aby tato politika byla snadno srozumitelná, snadno dohledatelná a součástí nástupního procesu nových zaměstnanců. Dále by měla být pravidelně kontrolována a sdělována vždy, když dojde k relevantním změnám, a zaměstnanci by měli potvrdit svůj souhlas.
Zásady musí být v souladu s platnými zákony na ochranu soukromí a údajů , a to jak obecnými (jako je GDPR v Evropě), tak i odvětvovými. To zahrnuje aspekty, jako jsou doby uchovávání e-mailů, omezení odesílání osobních údajů, požadavky na šifrování, povinnosti oznamování narušení bezpečnosti a kontroly nad poskytovateli třetích stran.
Ve velkých organizacích nebo v organizacích s více prostředími Microsoft 365 (v důsledku fúzí, akvizic, dceřiných společností atd.) se může správa stát složitou. V takových případech jsou nástroje pro správu více klientů neocenitelné , protože vám umožňují na první pohled zobrazit konfiguraci zabezpečení každého prostředí, porovnat ji s podnikovými šablonami a centrálně opravit případné odchylky.
Poskytovatelé spravovaných služeb (MSP), kteří spravují infrastrukturu více malých a středních podniků, také těží z tohoto jednotného pohledu, protože zjednodušuje udržování konzistentních zásad zabezpečení e-mailů napříč desítkami nebo stovkami různých klientů.
Všechny tyto prvky dohromady – ověřování domény, pokročilá analýza s využitím umělé inteligence, vícefaktorová autentizace (MFA) odolná proti phishingu, automatické šifrování, průběžné školení, kontrola zařízení, archivace souladu s předpisy a jasné zásady – tvoří vícevrstvou strategii zabezpečení e-mailů . Tento přístup výrazně snižuje pravděpodobnost úspěšného e-mailového útoku a minimalizuje dopad, pokud se podaří obejít obranu.
