- Umělá inteligence umožňuje detekovat a reagovat na kybernetické hrozby a fyzickou kriminalitu s větší rychlostí, přesností a kontextem.
- Útočníci se také spoléhají na umělou inteligenci pro podvody, deepfaky a automatizaci zneužívání zranitelností.
- Ochrana umělé inteligence vyžaduje zabezpečení dat, modelů a API s plnou viditelností napříč hybridními a multicloudovými prostředími.
- Integrace zabezpečení již od návrhu a zaměření na odolnost proměňuje umělou inteligenci ve skutečnou konkurenční výhodu.
Umělá inteligence aplikovaná v oblasti bezpečnosti se stala hlavním tématem diskusí v podnicích, veřejné správě a donucovacích orgánech. Přechod na cloud, hybridní prostředí a masivní nárůst dat zcela změnily situaci a útočníci toho zneužívají závratnou rychlostí.
Zároveň umělá inteligence otevírá širokou škálu příležitostí: od detekce kybernetických útoků v reálném čase až po předvídání fyzických zločinů v konkrétních oblastech a dokonce i automatizaci únavných úkolů v bezpečnostních operačních centrech. Veškerý tento potenciál však s sebou nese velmi vážná rizika, pokud samotná umělá inteligence, její data a rozhraní, která ji obklopují, nebudou řádně chráněna.
Nové prostředí hrozeb a proč je umělá inteligence klíčová
Současná situace v oblasti kybernetických hrozeb je mnohem komplexnější a agresivnější než před několika lety. Masivní migrace do cloudu a hybridních architektur způsobila explozi oblastí, kde se mohou útočit: data jsou nyní distribuována mezi lokální datová centra, různými poskytovateli cloudových služeb a edge prostředími, což extrémně ztěžuje jejich kontrolu.
Tento posun se shoduje s jasným nedostatkem odborníků v oblasti kybernetické bezpečnosti . Jen ve Spojených státech jsou statisíce neobsazených pozic, což má za následek přetížené týmy s malým časem na hloubkový výzkum a nucené ukvapeně stanovovat priority.
Důsledkem je, že útoky jsou nyní častější a dražší . Nedávné zprávy uvádějí průměrné celosvětové náklady na únik dat na více než 4 miliony dolarů, s dvojciferným kumulativním nárůstem za pouhé tři roky. Při analýze dopadu umělé inteligence na tyto incidenty je rozdíl pozoruhodný: organizace, které umělou inteligenci ve své bezpečnostní strategii nepoužívají, platí v průměru za jeden únik výrazně více než ty, které ji používají.
Společnosti s bezpečnostními funkcemi založenými na umělé inteligenci mohou snížit průměrné náklady na únik dat o stovky tisíc dolarů. I částečné nebo omezené kontroly pomocí umělé inteligence představují významné snížení ve srovnání s těmi, kteří do této oblasti neinvestovali.
V této souvislosti není umělá inteligence jen „plusem“: stává se nezbytným strategickým nástrojem pro monitorování velkých objemů bezpečnostních informací, detekci anomálního chování a reakci na incidenty dříve, než se vyhrotí.
Jak kyberzločinci využívají umělou inteligenci
Druhou stranou mince je, že stejné pokroky v oblasti umělé inteligence, které pomáhají bránit se útokům, byly rychle přijaty i útočníky . Schopnost generovat přesvědčivý falešný obsah za nízkou cenu mění situaci s podvody, dezinformacemi a dokonce i osobním vydíráním.
Na jedné straně pokročilé generátory textu umožňují vytvářet vysoce propracované falešné zprávy, phishingové e-maily a zprávy sociálního inženýrství, přizpůsobené kontextu oběti a psané stylem, který napodobuje profesionální novináře nebo manažery firem. Už nemluvíme o e-mailech plných chyb, ale spíše o vysoce důvěryhodné komunikaci.
Na druhou stranu, nástroje pro vytváření deepfakes videa a zvuku udělaly dramatický skok vpřed. Pomocí specializovaného softwaru mohou útočníci vkládat obličeje do skutečných videí (deepfaces) nebo klonovat hlasy (deepvoices) s úrovní realismu, která snadno oklame každého, kdo není připraven.
Ilustrativním případem je telefonní podvod založený na klonování hlasu člena rodiny . Po získání zvukových nahrávek osoby si zločinci natrénují model schopný napodobit její tón, přízvuk a způsob mluvení. Poté zavolají příbuznému, vydávají se za tuto osobu, vymyslí si naléhavou situaci a požádají o urgentní převod peněz. Po rozpoznání hlasu oběť zcela ztratí ostražitost.
Kromě naprostého klamání se umělá inteligence používá také k automatizaci odhalování zranitelností , zdokonalování útoků hrubou silou proti přihlašovacím údajům a psaní škodlivého kódu. Orgány činné v trestním řízení a organizace jako FBI již zaznamenaly jasný nárůst narušení souvisejících se škodlivým použitím generativní umělé inteligence a mnoho odborníků na kybernetickou bezpečnost uznávají, že významná část nárůstu útoků je způsobena právě těmito novými nástroji.
Aplikace umělé inteligence v kybernetické bezpečnosti: od koncových bodů po cloud
V reakci na toto zvýšené riziko transformuje umělá inteligence také kybernetickou bezpečnost napříč celým technologickým stackem . Společnosti integrují funkce strojového učení do řešení pro koncové body, firewallů, platforem SIEM a specializovaných cloudových nástrojů.
Na straně uživatele řešení zabezpečení koncových bodů s umělou inteligencí průběžně analyzují chování procesů, souborů a připojení. Místo aby se spoléhala pouze na signatury, učí se, co je na každém zařízení „normální“, a detekují podezřelé odchylky, jako je náhlé spouštění neznámých skriptů nebo hromadné šifrování souborů typické pro ransomware.
Firewally nové generace založené na umělé inteligenci (NGFW s inteligentními funkcemi) dokáží kontrolovat šifrovaný provoz, detekovat anomální vzorce a korelovat události napříč více porty a protokoly. To jim umožňuje blokovat komunikaci s řídicími servery nebo zabránit pokusům o únik dat, které by jinak zůstaly nepovšimnuty.
Na globální monitorovací úrovni generují platformy pro správu bezpečnostních informací a událostí (SIEM) a řešení XDR denně tisíce upozornění. Umělá inteligence se používá k prioritizaci a seskupování souvisejících událostí, čímž se lavina nezpracovaných dat promění v několik málo incidentů s vysokým dopadem, které si skutečně zaslouží okamžitou pozornost.
V cloudových prostředích se navíc nasazují specifická bezpečnostní řešení založená na umělé inteligenci , která identifikují nesprávné konfigurace, nadměrná oprávnění nebo neobvyklé přesuny dat mezi regiony a službami. Tato řešení jsou doplněna technologiemi Network Detection and Response (NDR) s využitím umělé inteligence, které monitorují interní síťový provoz a vyhledají chování typické pro útočníka, který je již uvnitř systému.
Výhody umělé inteligence pro bezpečnostní týmy
Týmy kybernetické bezpečnosti čelí dvojí výzvě: správě obrovského objemu dat a rostoucí technické složitosti . V tomto ohledu se umělá inteligence stala klíčovým spojencem, který jim umožňuje dělat více se stejnými zdroji.
Jednou z nejzřetelnějších výhod je mnohem rychlejší detekce hrozeb . Tam, kde dříve musel analytik ručně kontrolovat události, se nyní algoritmy učí vzorce útoků, zvyky uživatelů a typické chování systému. To jim umožňuje identifikovat kritické incidenty během několika sekund, i když se projevují jako kombinace jemných signálů rozptýlených po různých zdrojích dat.
Dalším klíčovým bodem je snížení počtu falešně pozitivních a falešně negativních výsledků . Prostřednictvím rozpoznávání vzorů, detekce anomálií a technik kontinuálního učení umělá inteligence filtruje „šum“ irelevantních upozornění a zaměřuje se na ta, která skutečně představují hrozbu. To zabraňuje vyhoření týmů při reakcích na upozornění, která nakonec nikam nevedou.
Generativní umělá inteligence také mění způsob, jakým analytici pracují s informacemi. Překladem technických dat do přirozeného jazyka mohou nástroje vytvářet jasné zprávy, které lze snadno sdílet s manažery nebo jinými odděleními, vysvětlovat, co konkrétní zranitelnost obnáší, nebo podrobně popisovat doporučené kroky k její opravě.
Tato schopnost prezentovat informace srozumitelným způsobem a vést reakci umožňuje juniorním analytikům pustit se do složitějších úkolů, aniž by museli od prvního dne ovládat dotazovací jazyky nebo pokročilé nástroje. V praxi umělá inteligence generuje kroky k nápravě, konkrétní návrhy a další kontext, což urychluje proces učení.
A konečně, umělá inteligence poskytuje ucelenější pohled na prostředí agregací a korelací dat z bezpečnostních protokolů, síťového provozu , cloudové telemetrie a externích zdrojů informací o hrozbách. To pomáhá odhalit vzorce útoků, které by jinak zůstaly bez povšimnutí při pohledu z jednoho systému.
Ověřování, hesla a behaviorální analýza
Kromě detekce narušení mění umělá inteligence i způsob ochrany identit a správy přístupu . Tradiční hesla stále existují, ale stále častěji se kombinují s modely behaviorální analýzy založenými na umělé inteligenci a dalšími faktory.
Umělá inteligence se používá v adaptivních ověřovacích systémech , které vyhodnocují kontext každého přihlášení: polohu, zařízení, čas, historii používání, rychlost psaní a další faktory. Pokud se cokoli jeví jako neobvyklé, systém zvýší úroveň zabezpečení vyžádáním dalších informací nebo zablokováním relace.
Souběžně s tím mohou řešení behaviorální analytiky detekovat pokusy o krádež identity nebo kompromitované účty studiem toho, jak uživatelé interagují s aplikacemi, ke kterým zdrojům přistupují a jak se pohybují v síti. Významná změna v těchto vzorcích může naznačovat, že někdo používá odcizené přihlašovací údaje.
Správa zranitelností se také spoléhá na umělou inteligenci, aby překonala typické nekonečné seznamy chyb. Modely analyzují, které zranitelnosti s největší pravděpodobností zneužijí, na základě skutečné aktivity útočníka, dostupnosti veřejných exploitů a vystavení jednotlivých aktiv, což pomáhá stanovit priority v oblasti oprav.
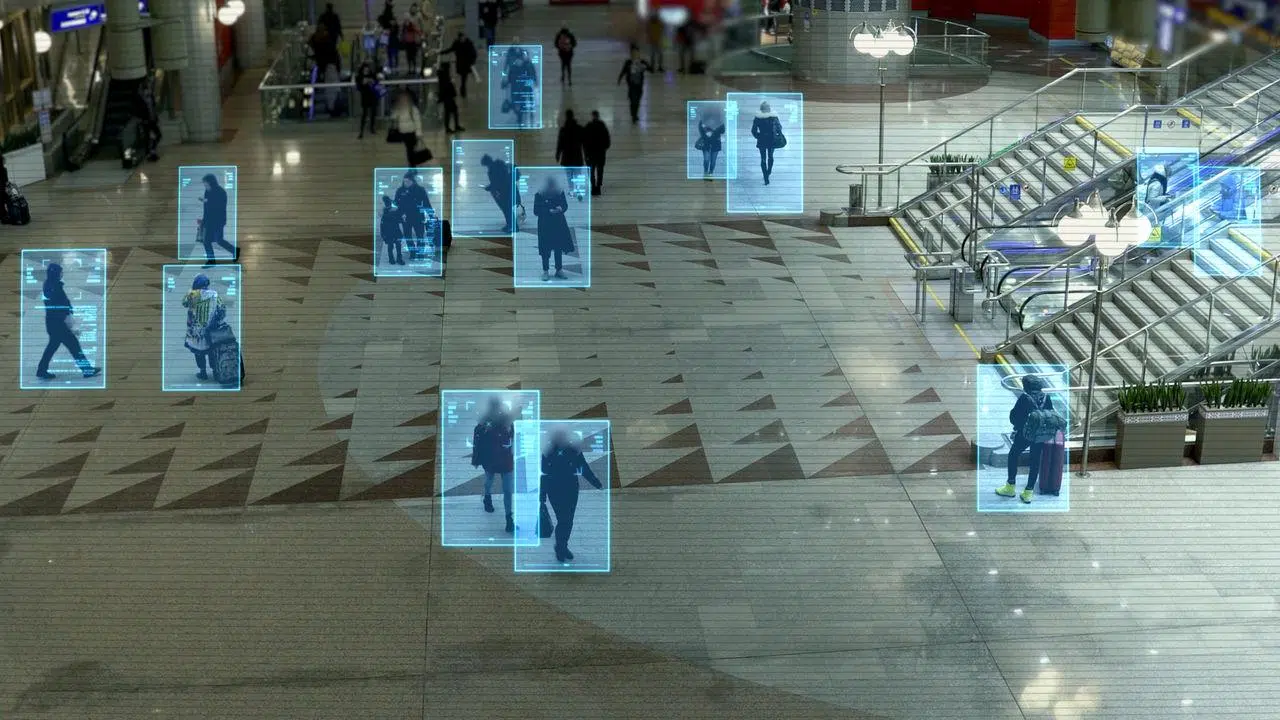
Ve fyzickém prostředí je dohled pomocí kamer a senzorů vylepšen modely umělé inteligence, které dokáží detekovat podezřelé chování , identifikovat registrační značky vozidel, rozpoznávat vzorce pohybu a upozorňovat na neobvyklá shromáždění. Kombinací těchto informací s historickými daty a kontextem lze v oblastech s vysokou mírou kriminality aktivovat systémy včasného varování.
Prevence a predikce kriminality ve fyzickém světě
Mimo kyberprostor začíná umělá inteligence hrát důležitou roli i v prevenci kriminality v městském prostředí . Analýzou velkého množství historických dat mohou úřady identifikovat vzorce, které jim pomáhají lépe plánovat zdroje.
Mezi nejběžnější aplikace patří analýza vzorců kriminality : jaké typy trestných činů jsou koncentrovány v určitých oblastech, v jakou dobu jsou nejčastější nebo jak se v čase vyvíjejí. Tyto informace se používají k úpravě hlídek, zlepšení osvětlení, instalaci dalších kamer nebo návrhu specifických preventivních kampaní.
Umělá inteligence se také používá v systémech včasného varování , které kombinují data v reálném čase (kamery, senzory, sociální média, dokonce i meteorologické proměnné) k odhadu, kdy je nejpravděpodobnější, že k určitým incidentům dojde. I když nejsou neomylné, tyto systémy mohou pomoci předvídat rizikové scénáře.
V oblasti vyšetřování umožňují algoritmy digitální forenzní analýzu velkých objemů forenzních dat (otisky prstů, DNA, záznamy o případech, historie zatčení) a identifikaci souvislostí, které by byly na první pohled velmi obtížně viditelné. To vyšetřovatelům umožňuje propojit zdánlivě nesouvisející případy nebo zpřesnit vyhledávání podezřelých.
Veškeré toto nasazení musí být neustále vyváženo s ohledem na soukromí a lidská práva . Riziko zkreslení v trénovacích datech je reálné: pokud jsou modely krmeny již zkreslenými policejními záznamy, mohou posílit existující diskriminaci „předpovídáním“ větší kriminality v konkrétních komunitách, i když základní problém spočívá v něčem jiném.
Rizika a výzvy: zabezpečení dat, zabezpečení modelu a zabezpečení API
Aby byla umělá inteligence důvěryhodná, bezpečnost se již nemůže omezovat pouze na ochranu serverů nebo sítí. Je nezbytné chránit samotnou inteligenci : data, která zásobují modely, architektury umělé inteligence a rozhraní, která je zpřístupňují.
Modely jsou jen tak dobré, jako jejich trénovací data. Pokud jsou tato data manipulována nebo zkreslena , umělá inteligence bude činit nesprávná rozhodnutí. Jasným příkladem toho jsou modely používané v náborových procesech: pokud jsou trénovány s historií, která systematicky upřednostňuje určité profily, může umělá inteligence posilovat zkreslení na základě pohlaví, rasy nebo původu a diskriminovat tak dokonale kvalifikované kandidáty.
Na čistě technické úrovni čelí jazykové modely a další pokročilé umělé inteligence novým kategoriím útoků, jako je například prompt injection . To zahrnuje skrytí škodlivých instrukcí ve vstupních datech za účelem změny chování modelu, obcházení omezení nebo způsobení vrácení škodlivých informací.
Dalším významným rizikem je únik citlivých informací . Pokud jsou systémy špatně nakonfigurovány, mohou odhalit důvěrná zákaznická data, obchodní tajemství nebo fragmenty samotné trénovací sady, a to buď přímo, nebo prostřednictvím technik, jako je odvozování členství nebo extrakce modelu.
Rozhraní API používaná pro přístup k modelům umělé inteligence, jejich trénování nebo nasazení představují kritickou oblast. Bez robustního ověřování, omezování požadavků a validace vstupů se stávají snadným cílem útoků hrubou silou, hromadného scrapingu nebo neoprávněných změn parametrů modelu. Není náhoda, že většina společností v posledních měsících utrpěla bezpečnostní incidenty související s API.
Složitost hybridních prostředí a potřeba úplné transparentnosti
Většina organizací provozuje svá řešení umělé inteligence na hybridních infrastrukturách , které kombinují veřejný cloud, privátní cloud, on-premises a stále častěji i edge computing. Tato fragmentace ztěžuje udržení jasného přehledu o tom, kde se data nacházejí, jak se pohybují a kdo k nim má v daném okamžiku přístup.
Nedostatečná viditelnost vede k fragmentovaným kontrolám a slepým místům . Některé modely jsou trénovány v jednom cloudu, zdokonalovány v jiném a poté nasazeny v různých zemích, přičemž data přeskakují z jednoho prostředí do druhého. Bez dostatečné sledovatelnosti může snadno dojít k narušení bezpečnosti nebo nedodržování předpisů, aniž by je kdokoli včas odhalil.
Navíc, na rozdíl od tradičního softwaru, se modely umělé inteligence s používáním vyvíjejí . Mohou přizpůsobovat své parametry na základě nových dat, která zpracovávají, takže je obtížné zjistit, zda byly manipulovány nebo zda se postupně odchýlily od očekávaného chování.
Proto je zásadní nasadit ve vaší domácí laboratoři nepřetržitý monitoring a pokročilou analytiku, včetně bezpečnostních opatření, pro sledování výkonu, reakcí a rozhodnutí modelu. Pouze tímto způsobem můžete identifikovat neobvyklé vzorce, nenápadné degradace nebo pokusy o útok, které v tradičních protokolech zůstávají bez povšimnutí.
Tato potřeba kontroly se rozšiřuje i na síťovou a aplikační vrstvu. Technologie ochrany webových aplikací a API v kombinaci s možnostmi hloubkové kontroly provozu umožňují detekovat podezřelé dotazy, pokusy o extrakci dat nebo anomální chování vůči službám umělé inteligence a blokovat je dříve, než ohrozí citlivé informace.
Bezpečnost již od návrhu a odolnost jako konkurenční výhoda
Aby umělá inteligence byla skutečným motorem podnikání a ne neustálým zdrojem obav, musí být zabezpečení integrováno od prvního dne . Nestačí model jen vytvořit, uvést do produkčního prostředí a pak ho narychlo zazáplatovat.
Zralá strategie zahrnuje ověřování a ochranu dat ve všech fázích, uplatňování přísných kontrol přístupu, oddělení vývojového, testovacího a produkčního prostředí a kryptografické podepisování artefaktů modelu, aby byla zajištěna jejich integrita po celou dobu životního cyklu.
Klíčové je také navrhnout automatické detekční a reakční funkce : když se model chová podivně, když API obdrží anomální vzorec požadavků nebo když je v datové sadě detekována neočekávaná změna, systém musí být schopen rychle reagovat, izolovat komponenty a upozornit příslušné týmy.
Odolnost, chápaná jako schopnost umělé inteligence odolávat útokům a zotavovat se bez ztráty funkčnosti , se stává pro manažery zásadním faktorem důvěry. Pokud organizace ví, že její modely jsou bezpečné, sledovatelné a kompatibilní s předpisy, bude mít mnohem větší svobodu inovovat a experimentovat s pokročilými případy užití.
V praxi mnoho společností kombinuje specializované služby kybernetické bezpečnosti s řešeními pro ochranu aplikací a řízení provozu , která umožňují strategie hloubkové obrany: pokročilou inspekci provozu, izolaci prostředí, zmírňování expozice dat, monitorování modelů a inteligentní směrování požadavků na základě nákladů, dodržování předpisů a výkonu.
To vše sice neodstraňuje potřebu lidského dohledu, ale drasticky snižuje manuální a opakující se úkoly. Umělá inteligence se stará o třídění výstrah, korelaci událostí a sumarizaci informací, zatímco specialisté se zaměřují na pochopení záměru útočníků, vyšetřování složitých incidentů a navrhování robustnější kybernetické obrany.
Využití umělé inteligence v oblasti bezpečnosti v konečném důsledku vyžaduje předpoklad tří základních myšlenek: že umělá inteligence a bezpečnost se musí rozvíjet společně , že ochrana umělé inteligence zahrnuje ochranu dat, modelů a rozhraní (nejen infrastruktury) a že odolnost generovaná dobře chráněnou umělou inteligencí se promítá do skutečné konkurenční výhody oproti těm, kteří improvizují za pochodu.
Umělá inteligence se posunula z pozice okrajového experimentu na hnací sílu digitálních inovací prakticky v každém odvětví. Její integrace do bezpečnosti – a zároveň zajištění odpovídající ochrany – umožňuje zmírnit dopady narušení bezpečnosti, předvídat hrozby, zlepšit prevenci kriminality a osvobodit lidské týmy od velké části těžké práce, za předpokladu, že je zachována pečlivá rovnováha mezi efektivitou, etikou a respektem k lidským právům.