- Analýza síťového provozu umožňuje sledovat pakety a toky za účelem zlepšení výkonu, zabezpečení a řešení problémů.
- Wireshark je klíčovým nástrojem pro podrobnou kontrolu paketů, zatímco NTA a NetFlow se zaměřují na globální pohled podle toků.
- Využití strojového učení posouvá NTA směrem k NDR a XDR, čímž automatizuje detekci a reakci na komplexní hrozby.
- Zvládnutí těchto technik otevírá kariérní příležitosti v oblasti systémové administrace, sítí a obranné i ofenzivní kybernetické bezpečnosti.
V každé firmě, doma nebo dokonce v malé provizorní kanceláři, vše, co děláme online, má za následek síťový provoz . E-maily, videohovory, online hry, zálohy do cloudu nebo IP kamery neustále streamují video – všechna tato data se pohybují mezi zařízeními. Pochopení toho, co se děje na těchto kabelech (nebo na vysokorychlostní Wi-Fi síti ), už není jen pro síťové nadšence: je to klíč k prevenci útoků, zlepšení výkonu a řešení problémů, aniž byste museli ztrácet hodiny snahou o opravu.
Analýza síťového provozu se stala ústřední součástí moderní kybernetické bezpečnosti i každodenní správy systémů. Od základních nástrojů, jako je Wireshark, až po pokročilá řešení NTA, NDR a XDR , máme nyní k dispozici širokou škálu způsobů, jak zjistit, co se v síti děje. Klíčem je vědět, co chceme vidět, proč a s jakým nástrojem, abychom se dostali nad rámec pouhého prohlížení paketů jako takových a využili tato data k informovanému rozhodování: identifikaci úzkých míst, určení, kdo spotřebovává šířku pásma, nebo detekci neoprávněného přístupu.
Co je to síť a jak nazýváme síťový provoz?
Než se budeme zabývat analýzou, je užitečné objasnit některé pojmy. Počítačová síť je jednoduše soubor propojených zařízení, která sdílejí informace a zdroje : stolní počítače, notebooky, mobilní telefony, tablety, servery, routery, přepínače, přístupové body WiFi, IP kamery, síťové tiskárny atd.
Všechna tato zařízení komunikují pomocí různých typů připojení: kabelových ethernetových spojení, bezdrátových sítí Wi-Fi nebo mobilních připojení přes 4G/5G. Aby si vzájemně rozuměla, musí dodržovat společná pravidla, známé síťové protokoly (IP, TCP, UDP, HTTP, DNS a jejich zabezpečení atd.), které definují, jak jsou informace strukturovány, jak jsou odesílány, jak jsou přijímány a jak je jejich příchod ověřován.
Jádrem toho všeho je internet, globální síť, která změnila způsob, jakým pracujeme, konzumujeme obsah a vzájemně se propojujeme . Stejný růst však také dramaticky zvýšil počet a náklady kybernetických útoků. Každý pokus o průnik, každé narušení dat a každý malware, který infiltruje systém, zanechává stopu v síťovém provozu, a proto je jeho analýza tak důležitá.
Když mluvíme o síťovém provozu, máme na mysli množství dat, která v daném okamžiku kolují v síti . Nepřenášejí se jako jeden obrovský blok, ale jsou rozdělena do menších jednotek nazývaných pakety . Každý paket obsahuje užitečné informace (skutečný obsah) a metadata: zdroj, cíl, protokol, porty, příznaky atd., což umožňuje příjemci vědět, jak kompletní informace znovu sestavit.
Tento provoz je obvykle popisován ve dvou hlavních směrech: severojižní provoz , který se pohybuje tam a zpět mezi klienty a servery nebo mezi datovým centrem a okolním světem, a východozápadní provoz , který se pohybuje v rámci samotného datového centra nebo mezi servery. Oba typy jsou relevantní jak pro výkon, tak pro bezpečnost, ale východozápadní provoz je pro útočníka obzvláště atraktivní, protože ho používá k bočnímu pohybu, jakmile získá výhodu.
Co je analýza síťového provozu a k čemu se používá?
Analýza síťového provozu je v podstatě proces pozorování, shromažďování a zkoumání dat protékajících sítí s cílem pochopit její chování, detekovat problémy a odhalit potenciální hrozby. Je to jako stát na vyvýšeném strážním stanovišti a monitorovat digitální dálnici: nevidíte jen, jestli tam jedou auta, ale také kdo jede příliš rychle, jede špatným směrem nebo zastavuje tam, kde by neměl.
Tuto analýzu lze provést na velmi podrobné úrovni, kdy se každý balíček zkoumá jednotlivě , nebo na agregovanější úrovni, kdy se kontrolují komunikační toky (kdo s kým komunikuje, jak dlouho a v jakém objemu). V závislosti na nástroji, přístupu a cíli se může pozornost více zaměřit na výkon, bezpečnost nebo dodržování předpisů.
Mezi jeho hlavní cíle patří několik jasných funkcí. Na jedné straně detekce hrozeb : vniknutí, malware komunikující s jeho řídicím a kontrolním serverem, phishingové pokusy, které spouštějí neobvyklá připojení, neoprávněný přístup k interním službám atd. Téměř každý středně závažný útok zanechává stopy v provozu a právě zde přichází na řadu analýza.
Na druhou stranu existuje optimalizace výkonu . Když aplikace spotřebuje veškerou šířku pásma, když se WAN spojení v určitých okamžicích přesytí nebo když je služba bez zjevného důvodu pomalá, analýza provozu vám umožní vidět vzorce využití a podniknout kroky: překonfigurovat QoS, vyvážit zátěž, přesunout služby, segmentovat sítě atd.
Je to také klíčové pro dodržování předpisů a audit . Předpisy, jako je GDPR nebo specifické odvětvové rámce, vyžadují důkaz o tom, že osobní údaje jsou chráněny a že přístup je kontrolován. Záznamy o provozu a analytické zprávy pomáhají prokázat, kdo k čemu přistupoval, kdy a odkud.
A konečně, je to nepostradatelný nástroj pro řešení problémů . Když se stránka nenačte, tiskárna zmizí ze sítě nebo aplikace přestane reagovat, prozkoumání síťového provozu odhalí přesný bod, kde komunikace přeruší: zda DNS nefunguje, server nereaguje, firewall blokuje připojení nebo se pakety cestou ztrácejí.
Analyzované toky, pakety a datové typy
Když data procházejí sítí, necestují najednou jako jeden obrovský soubor. Jsou rozdělena na menší datové pakety , každý s vlastní hlavičkou a datovou zátěží, a síť je směruje po nejlepší dostupné cestě. Každý paket může putovat různými cestami, v případě potřeby prochází výchozí bránou a po příjezdu do cíle je znovu sestaven, aby se rekonstruoval původní obsah.
Profesionální nástroje pro analýzu provozu pracují primárně se dvěma hlavními typy informací. Na jedné straně existují data o toku dat , jako je NetFlow, sFlow, J-Flow nebo IPFIX, která poskytují podrobný přehled o tom, kdo s kým komunikuje, jak dlouho, pomocí jakého protokolu a s jakým objemem provozu. Jsou méně podrobná než nezpracovaná paketová data, ale mnohem škálovatelnější a velmi užitečná pro identifikaci vzorců a anomálií.
Na druhou stranu existují zachycení paketů , které obsahují provoz, jak se pohybuje po síti, kousek po kousku. Tyto informace jsou neocenitelné pro forenzní analýzu, jemné doladění a řešení složitých problémů , i když pro správnou interpretaci všeho, co je vidět, vyžaduje více úložného prostoru, více času na analýzu a více technických znalostí.
Řešení pro analýzu síťového provozu (NTA) obvykle kombinují oba zdroje: využívají toky pro nepřetržitý a vysoce kvalitní přehled a zachycují data pro vyšetřování konkrétních incidentů nebo hlouběji prozkoumání podezřelého chování. Na tato data se poté aplikují algoritmy behaviorální analýzy, pravidla, signatury a stále častěji i techniky strojového učení.
Wireshark: základní analyzátor paketů
Ve světě analýzy provozu se vždycky objeví jedno jméno: Wireshark . Je to analyzátor síťových protokolů neboli packet sniffer, který umožňuje v reálném čase zachytit všechny pakety procházející síťovým rozhraním (ať už kabelovým nebo bezdrátovým) a rozdělit je vrstvu po vrstvě podle modelu OSI.
Wireshark je bezplatný projekt s otevřeným zdrojovým kódem dostupný pro Windows, macOS a různé linuxové distribuce. Skutečnost, že si jeho kód může prohlédnout kdokoli, z něj činí vysoce kontrolovaný, spolehlivý a široce přijímaný nástroj v obchodním i akademickém prostředí. Dnes je považován téměř za de facto standard pro analýzu protokolů.
Když jej poprvé zapnete a začnete nahrávat, rozhraní může být trochu zastrašující: dlouhý seznam řádků s pakety, IP adresami, porty a protokoly, které se neustále potulují. Jakmile ale pochopíte základní strukturu a naučíte se používat filtry, stane se z něj velmi účinná lupa pro sledování toho, co se v síti skutečně děje.
Každý paket zobrazený Wiresharkem obsahuje data, jako je zdrojová a cílová IP adresa, MAC adresa, použitý protokol, obsah dat (pokud není šifrován) a doba odezvy . Kromě toho Wireshark zvýrazňuje typy provozu a potenciální problémy různými barvami: standardní TCP pakety jednou barvou, DNS dotazy nebo UDP provoz jinou a červené nebo černé čáry pro chyby, opakované přenosy nebo varování.
Jednou z jeho největších výhod je výkonný systém filtrování, který vám umožňuje soustředit se pouze na to, co vás zajímá . Můžete například zobrazit pouze provoz spojený s konkrétní IP adresou (ip.addr == XXXX), ponechat pouze HTTP provoz, filtrovat podle konkrétního portu nebo vyhledávat specifické vzory v záhlavích. Bez filtrů jsou zachycená data jen šumem; s filtry se stávají neocenitelnou informací.
Jak vám Wireshark může pomoci v každodenním životě
Přestože je Wireshark pokročilý nástroj široce používaný ve firmách, může z něj těžit i domácí uživatel nebo začínající technik, pokud ví, na co si dát pozor. Nemusíte být síťový inženýr, abyste ho mohli používat pro velmi specifické problémy.
Například pokud vaše online hry trpí latencí sítě nebo výpadky, i když testy rychlosti ukazují, že je vše v pořádku, pomocí Wiresharku můžete zjistit, zda se pakety ztrácejí, zda dochází k příliš mnoha opakovaným přenosům, zda odpovědi přicházejí pozdě nebo zda nějaká jiná služba během hraní zahlcuje připojení.
Dalším velmi zajímavým využitím je sledování vašeho soukromí a chování vašich IoT zařízení . V našich domovech je stále více gadgetů (mobilní telefony, chytré televizory, fotoaparáty, hlasoví asistenti, „chytré“ zásuvky), které se neustále připojují k internetu. Zachycením provozu můžete zkontrolovat, ke kterým serverům se připojují, jak často a zda odesílají čistá data. Pokud vidíte kameru, která neustále komunikuje s podezřelou IP adresou v jiné zemi, něco je podezřelé.
Pokud máte specifické technické problémy s konkrétními službami – tiskárnu, která se nezobrazuje, webovou stránku, která nereaguje, nebo interní službu, která se zhroutí – Wireshark vám umožňuje zjistit, zda požadavek opouští váš počítač, zda dosáhne cíle, zda se vyskytují chyby DNS nebo zda brána firewall blokuje komunikaci.
Je to také velmi užitečný nástroj pro analýzu zpoždění v aplikacích, které používají UDP , jako je mnoho her nebo streamovacích služeb. Pozorováním provozu můžete detekovat pakety mimo pořadí, ztrátu paketů nebo nadměrné doby odezvy, aniž by to nutně naznačovalo problém s šířkou pásma: může to být způsobeno rušením Wi-Fi , problémy se signálem nebo saturací na jednom z uzlů operátora.
A konečně, v domácích sítích nebo malých kancelářích je ideální pro auditování toho, co dělají zařízení a nastavení routeru : sledování, který hostitel generuje nejvíce provozu, které aplikace využívají nejvíce šířky pásma, jak se chová nová kamera nebo kontrola, zda mobilní telefon odesílá data každých několik sekund na externí server.
Wireshark a jeho role v kybernetické bezpečnosti a etickém hackingu
V kybernetické bezpečnosti je Wireshark prakticky všudypřítomný. Obranné týmy ho používají k monitorování, vyšetřování incidentů a ověřování konfigurace , zatímco útočné týmy (pentestery, Red Teams) ho používají k průzkumu a kontrolovanému zneužívání.
Z obranného hlediska umožňuje detekci anomálního chování , jako je skenování portů, opakovaná připojení k neobvyklým portům, provoz do škodlivých domén nebo typické vzorce velení a řízení (C2). Doplnění o honeypot v síťové bezpečnosti může pomoci potvrdit a shromáždit důkazy o škodlivé aktivitě.
Používá se také k ověření, zda je veškerá citlivá komunikace šifrována . Pokud při zachycování dat vidíte uživatelská jména a hesla přenášená v prostém textu, HTTP relace bez TLS nebo nechráněné administrativní služby, víte, že máte vážný problém. Totéž platí pro starší verze protokolů (například zastaralý TLS), které zůstávají aktivní bezdůvodně.
V rukou etického hackera se Wireshark stává neuvěřitelně silným průzkumným nástrojem. Umožňuje snímání otisků prstů v prostředí : identifikaci operačních systémů, aktivních služeb, verzí softwaru a základní topologie sítě pouhým pozorováním síťového provozu. Ve špatně nakonfigurovaných, otevřených nebo nešifrovaných sítích dokáže dokonce zachytit přihlašovací údaje, tokeny relací a vysoce citlivá data.
V prostředí pokročilého vzdělávání mnoho magisterských programů a kurzů zaměřených na ofenzivní bezpečnost učí Wireshark s naprosto praktickým přístupem : jak sledovat provoz zneužívaných dat, jak vidět eskalaci oprávnění v paketech, jak identifikovat únik dat nebo jak potvrdit, zda byl datový zátěž v cílovém systému úspěšně spuštěn.
NTA, strojové učení a vývoj směrem k NDR a XDR
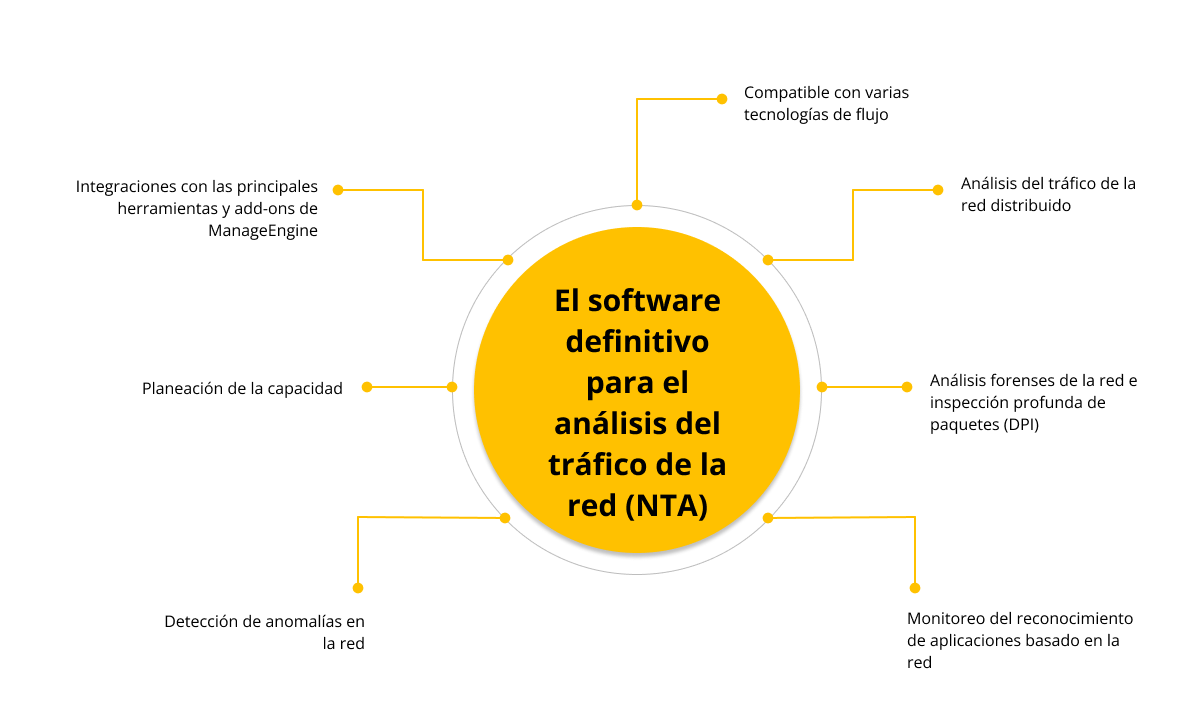
Když hovoříme o analýze provozu na podnikové úrovni, klíčovým konceptem je analýza síťového provozu (NTA) . Nejedná se o specifický nástroj, ale spíše o přístup: průběžná a automatická analýza síťového provozu za účelem zlepšení viditelnosti, identifikace hrozeb a usnadnění reakce na incidenty.
Tradičně se mnoho monitorovacích řešení spoléhalo na statická pravidla typu „pokud se stane X, udělej Y“ . To fungovalo v určitých scénářích, ale má to obrovská omezení: pravidla se musí udržovat ručně, rychle zastarávají, generují falešně pozitivní výsledky a špatně se adaptují na nové chování nebo změny v procesech organizace.
A právě zde přichází na řadu strojové učení . V aplikaci na NTA umožňuje systému naučit se „normální“ chování sítě a detekovat odchylky, aniž by pro každý případ bylo nutné specifické, předem definované pravidlo. Tyto modely dokáží automaticky klasifikovat, korelovat a hodnotit hrozby , což analytikům ulehčuje od mnoha opakujících se úkolů.
Typický příklad: statická pravidla mohou označit náhlý nárůst provozu do neznámé domény jako podezřelý. Systém strojového učení se však dokáže naučit, že tento nárůst je způsoben tím, že společnost začíná používat novou cloudovou službu, a proto se nejedná o útok, ale o normální vývoj podnikání . Tento typ rozlišování snižuje počet falešně pozitivních výsledků a zabraňuje tomu, aby SOC ztrácel čas irelevantními upozorněními.
Strojové učení samozřejmě není magie. Potřebuje kvalitní trénovací data, lidský dohled a neustálé kontroly . Pokud je do něj zaváděno zkreslené nebo neúplné učení, může chyby zdůrazňovat, místo aby je opravovalo. Navíc se vyvíjejí i techniky úniku útočníků, takže modely je nutné často aktualizovat a přeškolovat.
Přirozený vývoj NTA vedl k síťové detekci a reakci (NDR) . Zatímco NTA se zaměřuje na pozorování a porozumění provozu, NDR přidává schopnost reagovat: izolovat hostitele, blokovat komunikaci, generovat automatické playbooky atd. Řešení stále častěji integrují tuto logiku, aby mohla jednat téměř v reálném čase po detekci hrozby , aniž by v každém případě čekala na lidský zásah.
Dalším krokem je rozšířená detekce a reakce (XDR) , která jde za hranice sítě a kombinuje data z více zdrojů: koncových bodů, sítí, cloudových prostředí, aplikací, identit a dalších. Propojením všech těchto informací na jednotné platformě poskytuje XDR komplexní pohled na digitální infrastrukturu a umožňuje detekci a reakci na složité hrozby, které by nebyly zřejmé při pohledu pouze na jednu část skládačky.
NTA v praxi: jaká data shromažďuje a jaké výhody poskytuje
V moderní firemní síti je infrastruktura mozaikou lokálních prostředí, veřejného cloudu, privátního cloudu, mobilních zařízení, internetu věcí a práce na dálku a v mnoha nasazeních i řešení, jako je síťová VPN, pro zabezpečení a optimalizaci distribuovaného přístupu. Ruční monitorování a ochrana všech těchto prvků je nepraktická, ale všechny tyto prvky sdílejí jeden společný bod: síť, přes kterou komunikují.
Řešení NTA využívají tento společný bod k monitorování provozu a zjišťování anomálií . Shromažďují data o toku z routerů a přepínačů, selektivní zachycení paketů, statistiky využití, metriky chování a v mnoha případech i další vstupy, jako jsou seznamy hrozeb nebo informace z jiných bezpečnostních systémů.
Díky těmto informacím zlepšuje dobré řešení NTA viditelnost sítě , což je v hybridních prostředích stále obtížnější. Znalost toho, která zařízení jsou připojena, které aplikace se používají, jak se provoz pohybuje mezi segmenty a která připojení překračují logické hranice, je zásadní pro detekci rizik a úpravu bezpečnostních zásad.
Další klíčovou výhodou je včasná detekce hrozeb . V provozu se odráží mnoho fází útoku (počáteční přístup, laterální pohyb, únik dat, komunikace s C2): neobvyklé přístupy, anomální objemy a podivné vzorce připojení. NTA dokáže toto chování odhalit dříve, než se škody stanou rozsáhlejšími.
NTA dále zjednodušuje řešení problémů s výkonem . Když systém zhroutí nebo běží extrémně pomalu, podrobné protokoly provozu pomáhají přesně určit, zda problém spočívá v síti, serveru, nesprávné konfiguraci nebo útoku, který přesycuje zdroje.
Nesmíme zapomínat na jejich využití při podpoře vyšetřování . Ukládáním historie provozu nám řešení NTA umožňují vrátit se v čase a zkontrolovat, co se stalo před, během a po incidentu. To přidává cenný kontext pro pochopení toho, jak útočník jednal a jaká opatření je třeba přijmout, aby se tomu zabránilo v opakování.
Na základě identifikovaných hrozeb dokáže NTA extrahovat indikátory kompromitace (IoC), jako jsou IP adresy, domény, hashe nebo specifické vzory, které jsou následně sdíleny s dalšími systémy za účelem blokování podobných útoků. Pomáhá také ověřovat dodržování interních zásad (například, že určité služby jsou používány pouze z konkrétních segmentů) a externích předpisů, což dokazuje, že přístup k citlivým datům je monitorován a relevantní aktivity jsou zaznamenávány.
Nástroje pro analýzu provozu: od NetFlow Analyzeru po integrovaná řešení
Kromě platforem Wireshark a NTA/NDR/XDR existují specializované nástroje, jako je NetFlow Analyzer , které se zaměřují na analýzu dat o toku generovaných routery a přepínači. Tyto aplikace přijímají, ukládají a zpracovávají toky NetFlow, sFlow, J-Flow, IPFIX a podobné toky, aby ukázaly, kdo, kdy a s jakými aplikacemi spotřebovává šířku pásma.
Například NetFlow Analyzer umožňuje monitorovat provoz na rozhraní s granularitou až do jedné minuty , vizualizovat špičky v interaktivních grafech, rozlišovat příchozí a odchozí provoz (rychlost, objem, počet paketů, procento využití) a generovat vlastní reporty pro konkrétní časová období.
Tyto reporty jsou velmi užitečné na provozní úrovni a také pro prezentaci přehledných dat managementu : která WAN spojení jsou nedostatečná, které pobočky spotřebovávají nejvíce zdrojů, jak roste provoz měsíc od měsíce nebo které aplikace spotřebovávají nejvíce šířky pásma. Lze je exportovat do formátů, jako je CSV nebo PDF, pro archivaci nebo sdílení.
Instalace je obvykle poměrně přímočará: software se nasadí na server s Windows nebo Linuxem , konzole se přistupuje přes webový prohlížeč, exporty dat se nakonfigurují na routerech a přepínačích a grafy využití se začnou generovat během několika minut. Odtud lze panely, widgety a zobrazení přizpůsobit tak, aby zobrazovaly pouze to, co je pro každý tým nejrelevantnější.
Hlavní dashboard usnadňuje identifikaci hlavních zdrojů provozu : která rozhraní, aplikace, uživatelé, porty nebo protokoly spotřebovávají nejvíce šířky pásma. Nabízí také měsíční zprávy o trendech, hloubkovou analýzu konverzace (kdo s kým komunikuje, jak dlouho a v jakém objemu) a moduly určené k detekci podezřelého chování nebo potenciálních hrozeb (chybně formátovaný TCP provoz, neobvyklé toky zdroj-cíl, atypické hodnoty TOS atd.).
Kariérní příležitosti a školení v oblasti analýzy síťového provozu
Pokud vás celý tento svět paketů, toků, NTA a Wiresharku zaujal, díváte se na vysoce ceněnou dovednost pro profesionály v oblasti systémové a kybernetické bezpečnosti . Není to jen technická zvědavost; je to nedílná součást práce pro pozice, jako je systémový administrátor, síťový specialista nebo bezpečnostní analytik.
V kvalifikacích, jako je certifikát vyšší úrovně odborného vzdělávání v oblasti správy síťových počítačových systémů (ASIR) , je analýza síťového provozu klíčovou součástí učebních osnov. Studenti se učí o správě lokálních sítí, konfiguraci bezpečných služeb, diagnostice incidentů a používání profesionálních nástrojů, jako jsou Wireshark, Nagios, PRTG, a platforem pro monitorování a analýzu toku.
Pokročilejší školicí programy, jako například magisterské tituly v oboru útočné bezpečnosti, jdou ještě o krok dále a učí, jak tyto nástroje používat z pohledu etického útočníka : diskrétní průzkum, zneužívání špatně chráněných služeb, ověřování dat, detekce únikových kanálů atd. Jde o to naučit se myslet jako útočník, abychom lépe bránili sítě.
S těmito dovednostmi se můžete ucházet o pozice, jako je systémový administrátor, technik pokročilé podpory, síťový specialista, analytik SOC nebo konzultant kybernetické bezpečnosti . Odtud můžete postoupit na specializovanější pozice v oblasti obrany, reakce na incidenty nebo dokonce v Red Teamu.
Zvládnutí analýzy síťového provozu, ať už pomocí jednoduchých nástrojů, jako je Wireshark, nebo integrovaných řešení NTA/NDR, vám poskytne bezkonkurenční přehled o tom, co se ve vaší infrastruktuře skutečně děje . Tato data vám umožní činit informovanější rozhodnutí, předvídat problémy s výkonem, detekovat útoky v jejich raných fázích a poskytovat důkazy o tom, co se stalo, když se něco pokazí, čímž se vaše síť promění v nepřetržitý zdroj užitečných informací, nikoli jen v kanál pro data.
Index
- 1 Co je to síť a jak nazýváme síťový provoz?
- 2 Co je analýza síťového provozu a k čemu se používá?
- 3 Analyzované toky, pakety a datové typy
- 4 Wireshark: základní analyzátor paketů
- 5 Jak vám Wireshark může pomoci v každodenním životě
- 6 Wireshark a jeho role v kybernetické bezpečnosti a etickém hackingu
- 7 NTA, strojové učení a vývoj směrem k NDR a XDR
- 8 NTA v praxi: jaká data shromažďuje a jaké výhody poskytuje
- 9 Nástroje pro analýzu provozu: od NetFlow Analyzeru po integrovaná řešení
- 10 Kariérní příležitosti a školení v oblasti analýzy síťového provozu