- Dvoufázové ověřování přidává k heslu druhé ověření, což výrazně ztěžuje zneužití účtů, i když útočník zná vaše přihlašovací údaje.
- Existuje několik metod 2FA (SMS, ověřovací aplikace, push notifikace, fyzické klíče, biometrie a přístupové klíče) s různou úrovní zabezpečení a pohodlí.
- Povolení dvoufázového ověřování u e-mailových účtů, sociálních médií, zpráv, cloudového úložiště a online nakupování drasticky snižuje riziko krádeže identity.
- Abyste z 2FA vytěžili maximum, je vhodné kombinovat bezpečné metody, vybírat pouze důvěryhodná zařízení a nikdy nesdílet ověřovací kódy s třetími stranami.
Dvoufázové ověřování ( nazývané také dvoufázové ověření nebo 2FA) se stalo jedním z bezpečnostních opatření, která již nejsou volitelná, pokud chcete chránit své účty. S nárůstem úniků dat, krádeží hesel a phishingových útoků je nadále spoléhat se pouze na jeden klíč, upřímně řečeno, hraní s ohněm.
Tento systém přidává k vašemu účtu další vrstvu ochrany : kromě vašeho hesla vyžaduje služba druhý faktor, který byste měli mít nebo být schopni vygenerovat pouze vy. Může se jednat o dočasný kód, mobilní oznámení, váš otisk prstu, fyzický klíč nebo dokonce přístupový klíč bez hesla. Jeho aktivace je mnohem jednodušší, než se zdá, a na oplátku drasticky snižuje pravděpodobnost, že se někdo zmocní vašich účtů.
Co přesně je dvoufázové ověřování?

Dvoufázové ověřování neboli dvoufaktorové ověřování (2FA) je systém, ve kterém k přihlášení potřebujete dva různé důkazy: něco, co znáte (vaše heslo nebo PIN), a něco, co máte nebo jste (mobilní telefon, bezpečnostní klíč, otisk prstu, obličej atd.). Kombinace těchto faktorů útočníkovi výrazně ztěžuje přístup, i když vaše heslo získal.
V praxi proces obvykle funguje takto: nejprve zadáte své uživatelské jméno a heslo jako obvykle. Poté, než vám služba udělí přístup, vyžaduje druhý krok, kterým může být jednorázové heslo (OTP), push notifikace, kterou musíte schválit, biometrické ověření nebo použití bezpečnostního klíče. Bez tohoto druhého kroku je přístup zablokován.
Tento druhý faktor je obvykle založen na něčem, k čemu byste měli mít přístup pouze vy : váš osobní mobilní telefon, konkrétní aplikace, USB/NFC klíč nebo dokonce vaše vlastní tělo (otisk prstu nebo obličej). Tímto způsobem, i když si někdo koupí nebo uhádne vaše heslo na fórech dark webu nebo útokem hrubou silou, stále nebude moci získat přístup, protože mu chybí druhý dílek skládačky.
Proto se dvoufázové ověřování tak důrazně doporučuje pro citlivé účty: e-mail, sociální média, platformy pro zasílání zpráv, cloudové úložiště, online bankovnictví, obchody a tržiště , kde ukládáte platební údaje, nebo jakoukoli službu, kde máte citlivé informace, které nechcete vidět v oběhu.
Myšlenka je taková, že i když je jeden faktor ohrožen (heslo, což je nejběžnější), druhý je stále vyžadován k dokončení přihlášení. Tato dvojitá bariéra je to, co výrazně snižuje pravděpodobnost únosu účtu u těch, kteří mají povolenou 2FA.
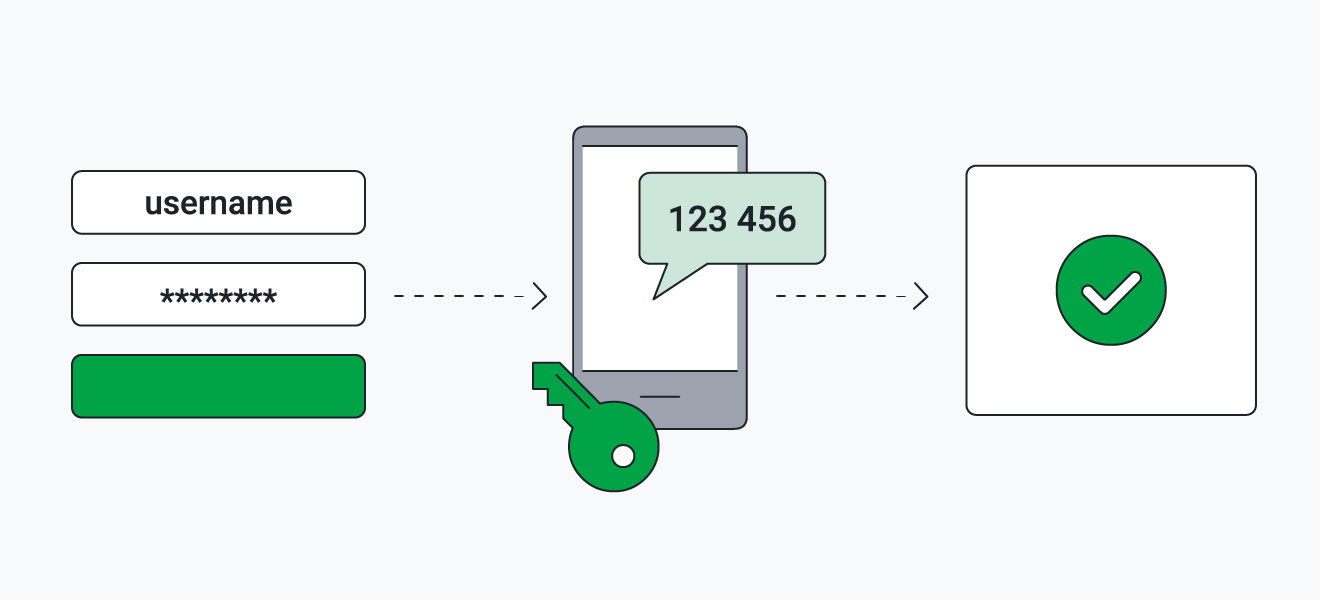
Jak funguje dvoufázové ověřování v praxi
Když povolíte dvoufázové ověřování ve službách, jako jsou Google, Microsoft nebo jiné platformy, proces přihlášení se mírně změní, aby se zvýšila bezpečnost, aniž by se věci příliš komplikovaly . V závislosti na vašem nastavení může systém požadovat různé typy druhých kroků na základě kontextu přihlášení.
Například u účtů Google se po povolení funkce můžete přihlásit pomocí hesla a druhého kroku nebo přímo pomocí přístupového klíče. Pokud používáte přístupový klíč kompatibilní s vaším mobilním telefonem nebo počítačem, heslo ve skutečnosti nezadáváte, protože zařízení samo ověří vaši identitu pomocí metody odemykání (PIN, otisk prstu, rozpoznávání obličeje atd.).
Je důležité si uvědomit, že když se přihlašujete pomocí přístupového klíče , samotné zařízení a vaše biometrické údaje nebo PIN kód se považují za náhradu tradiční kombinace hesla a PIN kódu. Tyto klíče nelze zapsat, omylem přeposílat ani sdílet přes telefon, protože existují pouze na vašich registrovaných zařízeních.
Pokud chcete i nadále používat heslo, služba se na druhý faktor později zeptá. Například Google a Microsoft si v daném okamžiku vyberou nejvhodnější metodu na základě vašich zařízení, vaší polohy nebo způsobu, jakým se obvykle přihlašujete. To znamená, že vám mohou zobrazit oznámení na telefonu, požádat o dočasný kód nebo vás požádat o použití fyzického bezpečnostního klíče.
Kromě toho mnoho systémů používá adaptivní ověřování : pokud detekují neobvyklé přihlášení (nové zařízení, jiná země, neobvyklá aplikace atd.), posílí proces ověřování. Mohou například vždy vyžadovat druhý krok, když se přihlásíte z neznámého notebooku, přistoupíte k vysoce rizikové aplikaci nebo se připojíte ze zařízení, které nespravuje vaše společnost.
Nejčastěji používané metody dvoufázového ověřování
Existuje několik metod pro dokončení tohoto druhého kroku ověřování a ne všechny nabízejí stejnou úroveň zabezpečení nebo pohodlí. V ideálním případě byste se měli seznámit s dostupnými možnostmi a vybrat si tu, která nejlépe vyhovuje vám a typu účtu, který chcete chránit.
Jednou z nejběžnějších metod je ověření pomocí SMS . Po zadání uživatelského jména a hesla vám služba odešle na mobilní telefon šestimístný kód prostřednictvím textové zprávy, který poté zadáte na přihlašovací obrazovce. Je to rychlé, nevyžaduje žádné další aplikace a může to používat prakticky kdokoli, ale má to dvě hlavní nevýhody: musíte sdílet své telefonní číslo a je to zranitelné vůči útokům, jako je výměna SIM karty.
Velmi podobný je systém ověřování hlasovým hovorem , kdy kód obdržíte telefonním hovorem na číslo, které jste si předem nastavili. Funguje dobře, když nemůžete přijímat SMS zprávy, ale trpí stejnými riziky: pokud se někomu podaří naklonovat vaše číslo, mohl by tyto hovory také přijímat.
Další klasickou metodou je ověření e-mailu . Po zadání hesla služba odešle kód nebo dočasný odkaz na váš e-mail. Je to snadné, ale má to značnou slabinu: pokud někdo získá přístup k vašemu e-mailu, může získat i všechny kódy, které tam byly odeslány. Navíc, pokud jste přihlášeni na stejném zařízení, nepřidává to tolik zabezpečení, jak se zdá.
Některé služby stále používají bezpečnostní otázky jako druhý faktor: po zadání hesla se vás ptají na něco, co jste si předem nastavili (název vaší první školy, město narození atd.). Problém je v tom, že pokud jsou otázky příliš zřejmé nebo někdo z vašich blízkých zná odpověď, stává se tato metoda nespolehlivou. Proto je nyní považována za špatnou volbu jako primární bezpečnostní opatření.
Push notifikace a ověřovací aplikace
Jednou z nejpohodlnějších a nejbezpečnějších metod je používání push notifikací na mobilním zařízení. Platformy jako Google nebo Microsoft vám zašlou upozornění do telefonu: stačí klepnout na „Ano“ pro schválení přihlášení nebo na „Ne“, pokud to nejste vy. Obvykle také zobrazují podrobnosti, jako je zařízení použité pro přístup k účtu a v některých případech i přibližnou polohu.
Tento systém má dvě jasné výhody. Zaprvé je mnohem snazší klepnout na oznámení než kopírovat šestimístné kódy. Zadruhé je méně zranitelný vůči útokům, které se spoléhají na telefonní číslo (klonování SIM karty, přesměrování SMS atd.), protože ověření je propojeno se zařízením a vaším účtem, nikoli pouze s telefonní linkou.
Společnosti často doplňují tato oznámení dalšími kontrolami, jako je vyžadování PIN kódu zařízení nebo otisku prstu, aby zabránily neoprávněnému přístupu pouhým zvednutím odemčeného telefonu. V podnikovém prostředí umožňují řešení Microsoft Entra nebo podobné nástroje kontextově citlivá pravidla, která zvyšují zabezpečení, aniž by uživatele zbytečně obtěžovala.
Souběžně máme aplikace pro generování kódu, jako například Google Authenticator , Microsoft Authenticator, Authy, Duo a mnoho dalších. Tyto aplikace vytvářejí časově omezená jednorázová hesla (OTP), která se mění každé několik sekund a jejichž fungování nezávisí na mobilním pokrytí ani datovém připojení.
U těchto aplikací obvykle naskenujete QR kód poskytnutý službou při aktivaci 2FA. Od té chvíle aplikace začne generovat kódy, které budete muset zadat při každém přihlášení. Toto je vysoce doporučené řešení, protože značně ztěžuje vzdálenou krádež kódů, jelikož jsou generovány přímo ve vašem zařízení a nepřenášejí se přes mobilní sítě.
Přístupové klíče, bezpečnostní klíče a biometrie
V posledních letech si přístupové klíče získaly na popularitě jako moderní a bezpečná alternativa k tradičním heslům. Místo pamatování hesla se přihlašujete ověřováním pomocí otisku prstu, rozpoznávání obličeje nebo PIN kódu zařízení. Systém vytváří dvojici kryptografických klíčů: jeden je uložen na serveru a druhý ve vašem zařízení a kombinují se pouze tehdy, když jim udělíte přístup.
Tyto přístupové klíče lze vytvořit v telefonu, počítači nebo dokonce na hardwarovém bezpečnostním klíči . Výhodou je, že neexistuje žádné heslo, které byste mohli špatně napsat, znovu použít na nesčetných místech nebo ho sdělit podvodníkovi, který vám volá a předstírá, že je technická podpora. Patří mezi nejrobustnější bezpečnostní opatření, která jsou v současnosti k dispozici proti phishingovým útokům.
S tím souvisí hardwarové bezpečnostní klíče , malá fyzická zařízení (často USB, NFC nebo Bluetooth), která na vyzvání připojíte k mobilnímu telefonu, tabletu nebo počítači nebo k nim přiblížíte. Fungují jako klíč od domu: bez něj není přístup. Velké firmy a pokročilí uživatelé je používají k ochraně obzvláště citlivých účtů.
Biometrie hraje klíčovou roli i jako druhý faktor. Mnoho mobilních telefonů a notebooků již umožňuje přihlášení pomocí otisku prstu nebo rozpoznávání obličeje a řešení jako Windows Hello integrují tento typ ověřování do samotného operačního systému. Tímto způsobem můžete kombinovat něco, co znáte (své heslo), s něčím, co jste (váš otisk prstu, váš obličej), a zvýšit tak úroveň ochrany.
Tyto typy metod v kombinaci s moderními přístupovými zásadami umožňují organizacím minimalizovat vystavení útokům krádeže identity , usnadnit přístup bez hesla a zachovat relativně bezproblémový uživatelský zážitek, a to i v případě, že uživatelé přepnou zařízení nebo potřebují obnovit účty.
Alternativní metody: SMS, QR kódy, záložní kódy a další
I když to není dokonalé, kódy odeslané prostřednictvím SMS nebo hlasového hovoru zůstávají platnou možností, zejména pro ty, kteří nejsou zvyklí používat konkrétní aplikace. Systém odešle šestimístný kód na telefonní číslo, které jste nastavili; stačí jej zadat pro ověření vaší totožnosti.
Je však důležité si uvědomit, že kódy odeslané prostřednictvím SMS nebo hovorů mohou být zachyceny, pokud někdo získá přístup k vašemu číslu . Útoky, jako je výměna SIM karty (klonování SIM karty) nebo přesměrování hovorů, mohou tyto zprávy a hovory přesměrovat na zařízení ovládané útočníkem. Proto i když nabízejí určité zabezpečení ve srovnání s žádnou ochranou, nejsou ideální metodou, pokud můžete použít robustnější alternativy.
Dalším systémem používaným platformami jako Google je ověřování QR kódem . V některých situacích se na obrazovce počítače zobrazí QR kód, který musíte naskenovat mobilním telefonem a podle pokynů na obrazovce ověřit svou totožnost nebo telefonní číslo. Tento proces je poměrně bezpečný proti útokům založeným na číslech, protože k výměně dochází přímo mezi vaším zařízením a serverem bez nutnosti používat SMS.
Většina služeb také nabízí záložní nebo obnovovací kódy . Jedná se o řetězce znaků generované při aktivaci dvoufázového ověřování, které můžete použít, pokud ztratíte přístup k telefonu nebo primární metodě. Je nezbytné je ukládat na bezpečné místo (ne na stejný zranitelný e-mailový účet, který vždy používáte) a nikdy je s nikým nesdílet. Některé pokročilé bezpečnostní programy vám ani neumožňují si je stáhnout, aby se zabránilo únikům.
Konečně existují platformy a aplikace, které integrují své vlastní interní generátory kódu . To znamená, že například v samotné aplikaci Facebook můžete aktivovat funkci pro generování dočasných kódů při přihlášení na nových zařízeních. Koncept je velmi podobný konceptu specializovaných ověřovacích aplikací, ale je omezen na konkrétní službu.
Povolení dvoufázového ověřování: obecné kroky
Každá služba má své vlastní menu a způsob pojmenování věcí, ale téměř vždy budete postupovat podle řady běžných kroků . Pochopení obecné logiky vám pomůže neztratit se, i když se názvy možností mírně liší.
Nejprve se přihlaste k účtu, který chcete chránit (e-mail, sociální síť, aplikace pro zasílání zpráv, cloudové úložiště, herní platforma, internetový obchod atd.). Přihlaste se pomocí svého obvyklého uživatelského jména a hesla z důvěryhodného zařízení.
Dále přejděte do sekce zabezpečení nebo nastavení účtu. Často se tyto položky nazývají například „Zabezpečení“, „Soukromí a zabezpečení“, „Přihlášení a zabezpečení“ nebo „Účet“. Například u účtů Google se zobrazí v hlavním panelu a u mnoha sociálních sítí ji najdete v nastavení aplikace.
V této sekci hledejte možnost s názvem „Dvoufázové ověření“, „Dvoufaktorové ověřování“, „Zabezpečení přihlášení“ nebo něco podobného. Kliknutím na ni budete moci funkci aktivovat nebo povolit . V tomto okamžiku vás služba s největší pravděpodobností požádá o opětovné zadání hesla, aby potvrdila, že nastavení skutečně měníte vy.
Dalším krokem je výběr typu druhého faktoru, který chcete použít: SMS, hovor, ověřovací aplikace, fyzický klíč, push notifikace, biometrie atd. Některé služby umožňují nakonfigurovat více metod najednou (například aplikaci s kódem + SMS jako zálohu), takže v případě ztráty zařízení nezůstanete na holičkách.
Jakmile je průvodce nastavením dokončen, platforma vás obvykle požádá o otestování přihlášení nebo potvrzení procesu zadáním kódu, který vám byl zaslán zvolenou metodou. Mnoho služeb také nabízí možnost stažení nebo uložení záložních kódů, které byste si měli zapsat nebo uložit do spolehlivého správce hesel pro budoucí nouzové situace.
Aktivace u oblíbených služeb a běžných účtů
I když se pokyny mírně liší v závislosti na platformě, cílem je povolit 2FA na všech důležitých účtech ve vašem digitálním životě . To zahrnuje operační systémy a hlavní účty, stejně jako služby, které denně používáte pro komunikaci nebo práci.
V osobním nastavení je vhodné povolit dvoufázové ověřování na vašem účtu Microsoft, iOS, Android nebo Mac , protože je nezbytné pro věci, jako je synchronizace souborů, zálohování, nákupy aplikací a přístup ke cloudovým službám. Důležité je také povolit ho na vašich účtech sociálních médií (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch atd.), kde může být krádež účtu velkým problémem.
Nezapomeňte na své e-mailové služby (Gmail, Outlook, Yahoo, firemní poskytovatelé atd.) a aplikace pro zasílání zpráv, jako je WhatsApp, Telegram nebo Signal. Mnoho z těchto platforem již ve svém nastavení zahrnuje možnosti dvoufázového ověřování, některé s dodatečným bezpečnostním PINem nebo kódy odeslanými prostřednictvím SMS při přihlášení na novém zařízení.
Cloudové úložné služby (Google Drive, OneDrive, iCloud, Dropbox atd.) jsou dalším hlavním kandidátem pro povolení 2FA, protože často hostují citlivé dokumenty, osobní fotografie, zálohy z jiných zařízení a pracovní soubory. Totéž platí pro online nákupní platformy a tržiště, kde se ukládají platební metody a dodací adresy.
A konečně, online herní platformy (Steam, PlayStation Network, Xbox, Nintendo, herní služby pro PC atd.) také obvykle umožňují dvoufaktorové ověřování. I když je někdy přehlížena, ochrana těchto účtů zabraňuje ztrátě herních knihoven, digitálních nákupů a dokonce i souvisejících osobních údajů.
Zabezpečení, rizika a omezení dvoufázového ověřování
Účinnost dvoufázového ověřování při snižování krádeží účtů je dobře prokázaná . Velké technologické společnosti publikovaly studie, které naznačují, že drtivá většina napadených účtů neměla v době útoku povolenou žádnou formu dvoufázového ověřování.
Například Google uvedl, že dvoufázové ověřování je jedním z nejúčinnějších opatření k omezení únosů účtů, zatímco Microsoft uvedl, že téměř 99 % napadených účtů postrádá 2FA. Jinými slovy, pouhé povolení této funkce drasticky snižuje plochu pro útok.
Není to však zázračné řešení ani dokonalý lék. Existují malware a techniky sociálního inženýrství , které jsou navrženy tak, aby vás v tomto druhém kroku oklamaly nebo ukradly: od phishingových stránek, které okamžitě zachytí kódy, až po automatizované hovory (hlasové roboty), které se vydávají za vaši banku, mobilního operátora nebo technickou podporu, aby vás přesvědčily k nadiktování kódu, který jste právě obdrželi.
Jedno ze zlatých pravidel je proto zcela jasné: nikdy s nikým nesdílejte své ověřovací kódy . Ani telefonicky, e-mailem, WhatsAppem ani přímou zprávou na sociálních sítích. Velké společnosti vám nebudou volat, aby se vás ptaly na šestimístný kód, který jste obdrželi, a pokud to někdo udělá, s největší pravděpodobností se snaží převzít kontrolu nad vaším účtem.
Je také důležité si uvědomit, že pokud je váš telefon fyzicky odcizen a odemčen, zvyšuje se riziko, že by někdo mohl schvalovat push notifikace, zobrazovat kódy v ověřovacích aplikacích nebo číst SMS zprávy s jednorázovými hesly (OTP). Proto je i nadále zásadní udržovat na svých zařízeních bezpečné odemykací kódy , povolit automatické zamykání obrazovky a pokud možno mít možnost v případě krádeže vzdáleně smazat obsah.
Důvěryhodná zařízení, obnova a kontinuita přístupu
Abyste se vyhnuli komplikacím při každém přihlášení k počítači nebo mobilnímu zařízení, většina služeb umožňuje označit určitá zařízení jako důvěryhodná . Po zadání druhého faktoru se obvykle zobrazí pole s textem jako „Na tomto zařízení se znovu neptat“ nebo „Zapamatovat si tento počítač“.
Povolení této možnosti znamená, že na daném zařízení nebudete muset zadávat druhý faktor při každém přihlášení, alespoň na chvíli nebo dokud nevymažete soubory cookie, globálně se neodhlásíte nebo nezměníte klíčová nastavení. Toto políčko byste však měli zaškrtnout pouze na zařízeních, která s nikým nesdílíte a která ovládáte sami (váš osobní mobilní telefon, notebook, stolní počítač).
V obchodním světě bezpečnostní týmy obvykle navrhují zásady tak, aby i v případě ztráty zařízení nebo zapomenutí primárního způsobu přístupu uživatele existovaly možnosti obnovení : alternativní metody, záložní kódy, bezpečné resetování účtu atd. Cílem je udržet lidi ve spojení, aniž by bylo nutné deaktivovat dvoufaktorové ověřování a otevírat zbytečné dveře.
Ve vašem případě je na individuální úrovni nejrozumnější vždy nakonfigurovat více než jednu metodu ověřování , pokud to služba umožňuje (například ověřovací aplikaci jako hlavní metodu a SMS nebo bezpečnostní klíče jako záložní) a uložit kódy pro obnovení na bezpečné místo, například do spolehlivého správce hesel nebo do dobře chráněného fyzického dokumentu.
V konečném důsledku jde o nalezení rovnováhy mezi pohodlím a ochranou: používání dvoufázového ověřování u všech vašich důležitých účtů, výběr nejbezpečnějších dostupných metod (aplikace pro ověřování, přístupové klíče, bezpečnostní klíče) a udržování možností obnovení po ruce, abyste se v případě ztráty nebo změny telefonu nezablokovali.
Zavedení dvoufázového ověřování na vaše hlavní účty, kombinace moderních metod, jako jsou přístupové klíče, aplikace s kódem a push notifikace, se základními osvědčenými postupy (nesdílení kódů, zabezpečení zařízení, uchovávání záloh), vás staví do mnohem bezpečnější pozice proti většině běžných útoků; neodstraňuje všechna rizika, ale vaše účty se stávají mnohem méně atraktivním a snadným cílem pro útočníky.