- Interlock a Warlock kombinují sociální inženýrství, 0-days a dvojité vydírání; klíčová je behaviorální detekce a segmentace.
- Průřezová prevence: záplaty, vícefaktorová autentizace (MFA), neměnné zálohy, filtrování e-mailů/webu a kontrola provádění na koncových bodech.
- Efektivní reakce: izolovat, identifikovat kmen, vymýtit, obnovit a posílit; placení výkupného nic nezaručuje.

Ransomware i nadále dominuje agendě kybernetické bezpečnosti a v tomto kontextu vynikají dvě jména: Interlock a Warlock. Obě skupiny ve velmi krátké době rozšířily svou aktivitu , což přimělo společnosti a organizace k naléhavému přezkoumání své obrany a posílení preventivních opatření s cílem minimalizovat riziko narušení, úniků dat a finančních ztrát.
Nejedná se o pomíjivý trend: v první polovině roku 2025 došlo k 47% nárůstu útoků ve srovnání se stejným obdobím předchozího roku (3 627 oproti 2 472). Tento nárůst není způsoben pouze zavedenými gangy ; odráží také vznik nových aktérů, kteří zdokonalili své taktiky, techniky a postupy (TTP) a zdokonalili své sociální inženýrství, aby efektivněji a s menším hlukem získali počáteční přístup.
Aktuální situace: proč jsou Interlock a Warlock znepokojiví
Interlock, Warlock a SafePay se z „nových jmen“ proměnily v hrozby s hmatatelným dopadem během několika měsíců. Interlock se objevil na konci roku 2024 a rychle zaznamenal více než 20 útoků proti citlivým odvětvím, jako je zdravotnictví, veřejná správa a vzdělávání; Warlock se v březnu 2025 objevil jako operace typu Ransomware-as-a-Service (RaaS) a nashromáždil více než 60 obětí; a SafePay se jen v prvním čtvrtletí roku 2025 rozjel s více než 200 incidenty.
Tato dynamika spustila formální varování. CISA spolu s dalšími agenturami vydala specifické varování (označené jako aa25-203a) ohledně eskalace Interlocku. Základní sdělení je jasné: útočníci zrychlují svůj inovační cyklus, zneužívají mezery v procesech a zneužívají přihlašovací údaje a zranitelnosti tempem, které je obtížné dosáhnout bez přijetí vícevrstvého bezpečnostního přístupu s nulovou důvěrou.
Oběťmi nejsou jen velké korporace; postihuje to i malé a střední podniky a klíčové regionální subjekty. Warlock například tvrdě zasahuje technologický, finanční a telekomunikační sektor se zaměřením na Spojené státy, Japonsko a Spojené království. SafePay mezitím vykazuje zvláštní zálibu v cílech ve Spojených státech (103 potvrzených případů, téměř 40 % z celkového počtu) a působí také v Německu, Austrálii, Spojeném království a Latinské Americe (Mexiko, Kolumbie a Argentina).
Za zdůraznění stojí dvojí vydírání jako společného jmenovatele: útočníci šifrují a vykrádají data, aby maximalizovali tlak. V případě Interlocku došlo k významným incidentům, jako byl únik dat z DaVita ve Spojených státech, kdy uniklo 1,5 terabajtů dat (pacientské záznamy, klinické informace, uživatelské účty a finanční údaje), což ilustruje hloubku a poškození reputace těchto kampaní.
Další konstanta: bezpečnostním systémům trvá příliš dlouho, než odhalí narušení. Průmyslové studie odhadují, že incidenty mohou zůstat neodhaleny déle než 250 dní a stát v průměru téměř 4,99 milionu dolarů. Toto okno příležitosti pro zločince se drasticky snižuje, když se zkombinuje vysoce kvalitní telemetrie, detekce chování a dobře propracovaná strategie zadržování.
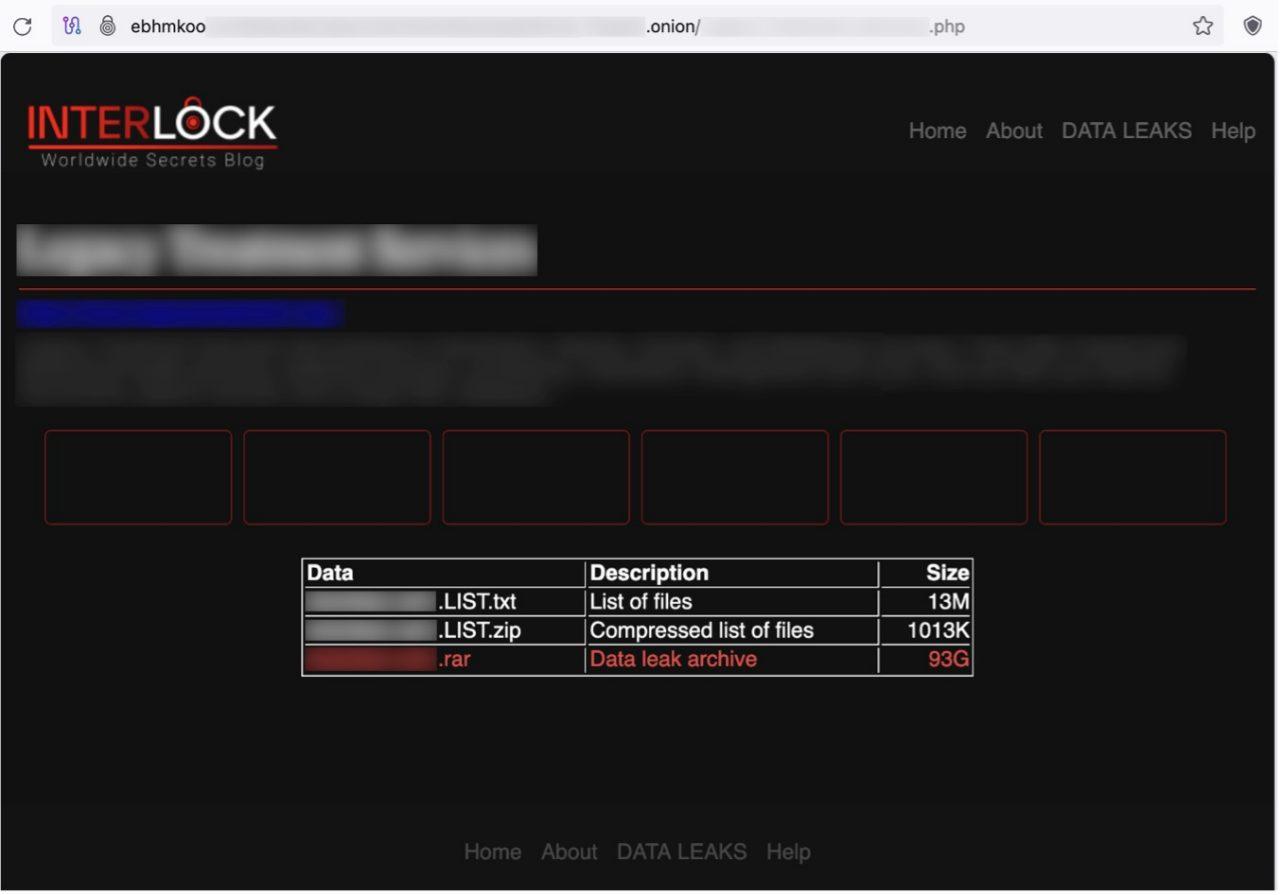
Společnost Interlock přijala neobvyklé a vysoce efektivní metody přístupu. Jejím charakteristickým znakem je technika sociálního inženýrství ClickFix , která oběť oklame a přiměje ji spustit skripty maskované jako okna pro odstraňování problémů nebo falešné CAPTCHA. Za tímto manévrem může obfuskovaný skript PowerShellu (kódovaný v Base64) spustit datové zátěže, nasadit vlastní RAT a zahájit laterální pohyb.
Během roku 2025 byla pozorována upravená varianta ClickFixu používaná ke stažení nové iterace jeho RAT v PHP, což zvýšilo jeho perzistenci a možnosti vzdálené správy . Tento agent se nainstaluje při spuštění a ukotví se v systému úpravou klíče registru „Chrome Updater“ ve Windows, čímž zajistí jeho spuštění po restartu a sníží pravděpodobnost jeho odstranění povrchními opatřeními.
Jakmile je Interlock uvnitř, obvykle shromažďuje systémové informace a přihlašovací údaje pomocí nástrojů, jako jsou Cobalt Strike, SystemBC, jeho vlastní Interlock RAT5 nebo NodeSnake RAT. Není neobvyklé vidět utility pro krádež klíčů a stisků kláves (například komponenty jako „cht.exe“ a „klg.dll“), stejně jako použití známých krádeží klíčů (Lumma, Berserk) k eskalaci oprávnění.
Pro exfiltraci dat skupina kombinuje cloudové a tradiční kanály : Azure Storage Explorer a AzCopy, kromě WinSCP, jsou častými nástroji v jejich sadě nástrojů. Laterální přesun se často provádí pomocí RDP, AnyDesk a PuTTY a pro zachycení tiketů a získání přístupu k účtům s vysokými oprávněními byly pozorovány techniky, jako je Kerberoasting.
Důležitým rozdílem je zaměření na šifrování virtuálních strojů, přičemž se zpočátku vynechávají fyzické hostitele nebo servery . Tento vzorec se může vyvíjet, ale byl zaznamenán u několika nedávných útoků. Podobnosti byly identifikovány také u rodin ransomwaru, jako je Rhysida, a také zvláštnosti v jeho metodě vydírání: výkupné může obsahovat unikátní kód a kontaktovat prostřednictvím sítě Tor, aniž by se zpočátku požadovalo konkrétní výkupné.
Warlock, známý také jako Gold Salem nebo Storm-2603, používá model ransomwaru jako služby (ransomware-as-a-service). Jeho nejvýraznější vlastností je počáteční přístup prostřednictvím zranitelností typu zero-day v Microsoft SharePointu, které jsou zřetězeny v systému, který komunita nazvala ToolShell. Mezi související zranitelnosti CVE patří CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 a CVE-2025-53771.
Po počátečním narušení se útok zaměřuje především na únik finančních dat, interních záznamů a seznamů zákazníků nebo zaměstnanců , což vrcholí šifrováním a pokusem o dvojité vydírání. Během několika měsíců překročil počet obětí 60, přičemž se dotkl zejména odvětví technologií, finančních služeb a telekomunikací, přičemž Spojené státy, Japonsko a Spojené království se v hodnocení rizik umístily na nejvyšších příčkách.
Provozní ponaučení je jednoduché: pokud vaše organizace zpřístupňuje SharePoint nebo kritické webové služby, je nezbytná správa oprav a zabezpečení proti útokům. Omezení expozice, kontrola ověřování, důkladné protokolování přístupu a nasazení cílené detekce anomálního chování v SharePointu výrazně snižuje vektor útoku.
Implementace vícefaktorové autentizace (MFA) a podmiňování přístupu kontextovými zásadami (zařízení, umístění, riziko) výrazně snižuje taktickou výhodu, kterou operátoři získají v případě ohrožení přihlašovacích údajů nebo souborů cookie. Přidání segmentace sítě a přísných seznamů pro kontrolu přístupu dále snižuje manévrovací prostor v daném prostředí.
SafePay: objem, globální dosah a podobnosti s LockBit 3.0
SafePay byl spuštěn v druhé polovině roku 2024, ale až v roce 2025 se stal jedním z nejaktivnějších šifrovacích programů . Jen v prvním čtvrtletí vyřešil přes 200 incidentů. Pro své schopnosti a modularitu je často srovnáván s LockBit 3.0.
Jejich cíle jsou rozptýleny po celém světě, ačkoli Spojené státy americké představují většinu potvrzených obětí. Mezi nejvíce zasažená odvětví patří výroba, technologie, vzdělávání , profesionální služby a zdravotnictví. Počátečního přístupu se dosahuje různými způsoby, včetně odcizení přihlašovacích údajů, zneužití odhalených vzdálených služeb (VPN a podobné) a špatně opravených známých CVE.
Jakmile je zavedena, rozšiřuje kontrolu prostřednictvím laterálního pohybu a krádeže hesel a provádí dvoufázovou strategii vydírání (únik + šifrování), aby maximalizovala svůj vliv. Doporučení: silné zásady pro hesla s MFA, plánované externí kontroly expozice, zesílené VPN a mikrosegmentace pro omezení šíření napříč doménami a sítěmi.
Včasná detekce a lov hrozeb: od teorie k praxi
Pokud Interlock a Warlock něco demonstrují, pak je to fakt, že viditelnost je vším. Monitorování v reálném čase pomocí systémů SIEM, EDR a IPS v kombinaci s vyhledáváním hrozeb zkracuje dobu prodlevy a zabraňuje tomu, aby se z narušení stal kritický incident.
Komunita poskytuje kolekce pravidel namapovaných na MITRE ATT&CK a vylepšených o CTI, aby pokrývaly TTP společností Interlock a dalších operátorů. Příprava detekcí pro více SIEM, EDR a datových jezer , doplněná metadaty, referencemi, časovými osami a průvodci tříděním, urychluje validaci hypotéz a reakci.
Pro organizaci taktického obsahu je užitečné označit vyhledávání a pravidla výrazy jako „Interlock Ransomware“ nebo „aa25-203a“ a vytvořit dashboardy zaměřené na klíčové aktivity (např. PowerShell s Base64, podezřelé úpravy registru spouštěcích klíčů, anomální používání RDP/AnyDesk, vzorce Kerberoastingu a nástroje pro exfiltraci). IDE pro detekci s podporou umělé inteligence pomáhají transformovat hlášení o hrozbách do multiplatformních, přenositelných dotazů.
Preventivní opatření, která skutečně znamenají rozdíl
Prevence je první linií obrany a musí být zavedena napříč všemi odděleními v souladu s normou ISO 27001. Proškolte všechny zaměstnance v rozpoznávání phishingu , klamavých odkazů a škodlivých příloh, ideálně prostřednictvím pravidelných cvičení. Povědomí není IT luxusem: všichni jsme součástí obrany a stačí jedno kliknutí k otevření dveří.
Prioritní aktualizace je nezbytná. Operační systémy, prohlížeče, běhové prostředí Java/starší verze, Microsoft Office a kritické komponenty musí být aktuální. Většina kampaní zneužívá známé nebo nově odhalené zranitelnosti, takže konzistentní plán aktualizací je vaším nejlepším spojencem.
Posílení ověřování. Vícefaktorová autentizace (MFA) u všech citlivých účtů výrazně snižuje opakované použití hesel a zneužití relací. Používejte princip nejnižších oprávnění a průběžně kontrolujte oprávnění správce, servisní účty a starší přístupové práva.
Segmentace a kontrolní seznamy. Oddělení sítí, domén a prostředí minimalizuje dosah útoku. Izolujte servery pro správu, chraňte datová centra, vynucujte striktní seznamy řízení přístupu (ACL) a deaktivujte nepoužívané služby. V případě potřeby přesuňte rizikové úlohy do kontejnerů nebo VDI, abyste omezili rozsah.
Zajištění e-mailů a webu. Filtrování proti phishingu a analýza obsahu snižují šum, který se dostane k uživateli. Přidejte zásady DMARC, SPF, DKIM a brány v sandboxu pro kontrolu příloh a URL adres před doručením.
Řízení spouštění a makra. V Office můžete makra ve výchozím nastavení zakázat pro ty, kteří je nepotřebují. Používejte bílé seznamy aplikací, pravidla založená na složkách (např. dočasné soubory prohlížeče) a zásady, které omezují, které binární soubory mají přístup k citlivým typům souborů (např. soubory .docx může upravovat pouze Word).
Instrumentace pro koncové body. EDR/anti-ransomware s behaviorální detekcí , blokováním podezřelého spuštění a vrácením zpět souborů. Kombinujte to s omezenými politikami PowerShellu, blokováním skriptů a auditem AMSI.
Zabezpečený vzdálený přístup. Pokud používáte VPN nebo vzdálenou plochu, povolte vícefaktorovou autentizaci (MFA) , omezte přístup podle IP adresy/země, zkontrolujte vzorce přístupu a zakažte nezabezpečené tunely. Pokud je to možné, nahraďte přihlašovací údaje certifikáty a auditujte používání nástrojů, jako je AnyDesk nebo PuTTY.
Návod k akci, pokud jste již zasnoubení
Prioritou je omezení šíření. Izolujte postižená zařízení a segmenty sítě jejich odpojením od sítě, abyste zpomalili šíření. Po dobu trvání incidentu deaktivujte automatické zálohování, abyste zabránili kontaminaci snímků šifrováním.
Identifikujte kmen. Analyzujte výkupné, rozšíření a artefakty . Platformy pro identifikaci ransomwaru mohou pomoci objasnit rodinu, nasměrovat další kroky a identifikovat potenciální bezplatné dešifrovací nástroje.
Odstranění a obnova. Spusťte čištění pomocí antiviru/EDR , ověřte, zda nezůstaly žádné přetrvávající problémy, a pokud máte v pořádku zálohy, obnovte služby a data podle plánu priorit (obchodní a technické závislosti).
Provádějte forenzní analýzu. Prověřujte protokoly, IOC, trasy laterálního pohybu, použité účty a potenciální úniky. To nejenže zavírá dveře, ale je také klíčové pro dodržování předpisů a komunikaci se zúčastněnými stranami.
Opravte a nahlaste. Zalepte, zpevněte konfigurace, rotujte přihlašovací údaje a formalizujte získané poznatky. Informujte příslušné orgány podle vaší jurisdikce a sektoru; transparentnost podporuje koordinovanou reakci.
Vyplatí se platit výkupné?
Úřady a odborníci nedoporučují platit. Neexistují žádné záruky dešifrování , i když požadavku vyhovíte; mohlo by se z vás stát opakovaný cíl a v některých případech to má právní důsledky, pokud bude skupina sankcionována. Navíc by to mohlo financovat budoucí trestnou činnost.
Alternativou je posílit připravenost, aby se tomuto bodu zabránilo: robustní zálohy, cvičení pro obnovu, proaktivní detekce a odborné poradenství, pokud to situace vyžaduje. Placení není bezpečnostní strategie; je to jen další riziko.
Nástroje a služby, které pomáhají
Chcete-li zvýšit laťku obrany, zvažte sady s pokrytím koncových bodů, sítě a cloudu spolu s firewally nejvyšší úrovně . Řešení ochrany koncových bodů, EDR a MDR umožňují rychlou detekci, omezení a reakci, jakož i koordinovanou forenzní analýzu a zmírňování následků.
Někteří dodavatelé nabízejí specializované komponenty pro ransomware, včetně detekce chování, izolace procesů a obnovy souborů. Jiní integrují inventář, opravy, řízení oprávnění a audit, což zjednodušuje správu a zmenšuje mezery mezi nástroji.
Pokud vaše organizace potřebuje referenci trhu, k dispozici jsou tematická centra a katalogy pravidel pro pokročilou detekci namapované na MITRE ATT&CK , kompatibilní s různými SIEM/EDR/Data Lakes, s akčními doporučeními CTI, metadaty a třídění. Tento typ obsahu urychluje obranné operace a hledání založené na hypotézách.
Zásady a návyky: co dělat a nedělat, co funguje
Pravidelně vytvářejte ověřitelné zálohy. Osvědčená záloha eliminuje vydírání a zkracuje dobu obnovy. Buďte proaktivní: navrhněte si strategii reakce již nyní, definujte role a procvičte si ji pomocí simulačních cvičení.
Používejte analýzu obsahu a filtrování v e-mailu a na webu. Blokování škodlivých příloh a URL adres dříve, než se dostanou k uživateli, drasticky snižuje riziko. Udržujte všechny systémy aktualizované: včasné záplaty odstraňují zranitelnosti dříve, než je kdokoli může zneužít.
Proškolte své týmy v odhalování podvodů a zodpovědné správě hesel. Nikdy nesdílejte přihlašovací údaje ani osobní údaje s neověřenými zdroji a buďte opatrní při naléhavých požadavcích nebo neobvyklých změnách v procesech.
Neplaťte výkupné ani neprodlužujte škody. Pokud vás napadnou, rychle se izolujte, zastavte automatické zálohování a zabraňte šifrování v infikování dalších aktiv. Upřednostněte vymýcení a čistou obnovu.
Další ovládací prvky, které zvyšují zabezpečení
Profesionální správa oprav. Automatizujte detekci a nasazení aktualizací s prioritizací kritických a rizikových faktorů bez narušení provozu. To zahrnuje operační systém, middleware, prohlížeče a komponenty třetích stran.
Řízení přístupu orientované na data. Definujte pravidla, která blokují neoprávněným procesům úpravu citlivých typů souborů (například povolují přístup k souborům .docx pouze aplikaci Word). Tímto způsobem, i když se spustí škodlivý binární soubor, nebude schopen zašifrovat důležitá data.
Pravidla pro software podle složky a kontextu. Omezuje spouštění/čtení/zápis v klíčových umístěních (dočasné soubory, stahování) a zahrnuje výjimky určené k zamezení narušení legitimních pracovních postupů (instalační programy, komprese).
Zakažte makra, pokud to není nezbytně nutné. Mnoho infekčních řetězců stále používá makra v obfuskovaných dokumentech; jejich blokování ve výchozím nastavení odřízne útočníkovi tradiční a vysoce ziskový vektor útoku.
Bílé seznamy a kontejnery. Povoluje pouze důvěryhodné aplikace a izoluje rizikové aktivity ve virtualizovaných nebo uzavřených prostředích, čímž omezuje dopad, pokud se něco spustí omylem.
Lidé a vedení: vliv bez „formální autority“
Technologie sama o sobě nestačí bez rozumných rozhodnutí a koordinace. V oblasti bezpečnosti závisí velká část úspěchu spíše na důvěryhodnosti, důvěře a vlivu než na pozicích autority. Mapování vzájemných závislostí (kdo musí spolupracovat, kdo může blokovat přístup) a pěstování transparentních vztahů výrazně zvyšuje schopnost implementovat změny.
Organizace jsou ze své podstaty politické: různé priority, tlaky a pobídky existují vedle sebe a střetávají se. Efektivní vedení v oblasti kybernetické bezpečnosti se opírá o empatii, jasnost a konzistenci, budování dohod, které vytvářejí sdílenou hodnotu, spíše než o svévolné zavádění kontrol.
Alegorický případ k zapamatování ponaučení
Představte si hrozbu jako Cipherlock, entitu, která uzamyká a umlčuje data. Hrdina nevítězí hrubou silou, ale zadržováním, analýzou a přerušením cest šíření před zahájením protiútoku. Ponaučení: ransomware netrestá samotnou technologii, trestá nedbalost v jejím řízení.
Správná taktická kombinace je jasná: neustálá podpora, inteligentní segmentace, disciplinované záplatování a průběžné školení . Každý uživatel je aktivním článkem v obraně a každý dobře organizovaný proces je o jeden zámek méně pro útočníka.
Základní tipy pro digitální hygienu
Vyhněte se klikání na neověřené odkazy a stahování z pochybných stránek; neznámé USB disky jsou také vektorem hrozby , který by měl být eliminován. Používejte VPN s MFA na veřejných Wi-Fi sítích a posilte svůj koncový bod moderními bezpečnostními opatřeními.
Posilte svůj e-mail pomocí automatizované analýzy a pravidel proti falšování. Udržujte zálohy a provádějte jejich obnovu . A omezte množství sdílených osobních údajů: čím méně je vyzrazujete, tím méně je lze zneužít.
Pokud vaše společnost pracuje se SharePointem nebo jinými exponovanými platformami, pečlivě prozkoumejte konfigurace, ověřování a opravy . Řetězec ToolShell zneužívaný Warlockem slouží jako připomínka toho, že zranitelnosti typu zero-day existují, ale mnohem častější jsou nesprávné konfigurace a zpoždění oprav.
Ani statistiky lidského chování nepomáhají: značné procento uživatelů otevírá phishingové e-maily a někteří dokonce spouštějí škodlivé přílohy. Proto je kromě školení nutné zavést i technické záruky, které zohlední lidské chyby jako přirozenou součást systému.
Prevence a efektivní reakce nejsou cílem, jsou praxí. Investice do vrstev obrany, automatizace a viditelnosti zkracuje dobu setrvání útočníka a zmírňuje dopad, pokud se mu podaří prolomit první obrannou linii.
Když se na všechny výše uvedené podíváme z perspektivy, ochrana před Interlockem, Warlockem a dalšími nově vznikajícími gangy vyžaduje techniku, metodu a kulturu: dobře integrované moderní technologie, opakovatelné procesy a sladěné týmy , které vědí, jak ransomware rychle detekovat, zadržet, vymýtit a obnovit. Připočtěte k tomu robustní zálohy, vícefaktorovou autentizaci (MFA) všude, důslednou segmentaci a nepřetržitý monitoring a šance, že ransomware zničí vaše podnikání, prudce klesají.

Index
- 1 Aktuální situace: proč jsou Interlock a Warlock znepokojiví
- 2 Propojení: sociální inženýrství „ClickFix“, přizpůsobený RAT a nenápadná perzistence
- 3 Warlock: Řetězec zneužití RaaS a ToolShell proti SharePointu
- 4 SafePay: objem, globální dosah a podobnosti s LockBit 3.0
- 5 Včasná detekce a lov hrozeb: od teorie k praxi
- 6 Preventivní opatření, která skutečně znamenají rozdíl
- 7 Návod k akci, pokud jste již zasnoubení
- 8 Vyplatí se platit výkupné?
- 9 Nástroje a služby, které pomáhají
- 10 Zásady a návyky: co dělat a nedělat, co funguje
- 11 Další ovládací prvky, které zvyšují zabezpečení
- 12 Lidé a vedení: vliv bez „formální autority“
- 13 Alegorický případ k zapamatování ponaučení
- 14 Základní tipy pro digitální hygienu