- Podniková VPN vytváří šifrovaný tunel, který umožňuje bezpečný vzdálený přístup k interním zdrojům, aniž by je bylo nutné přímo vystavit internetu.
- Existují různé typy VPN (vzdálený přístup, site-to-site, cloud) a protokolů (OpenVPN, IKEv2/IPsec, L2TP/IPsec), které se volí podle potřeb.
- Nastavení VPN vyžaduje plánování poskytovatele, zařízení, protokolů, segmentace přístupu a vícefaktorového ověřování.
- VPN by měla být integrována do přístupu Zero Trust se školením uživatelů, kontrolou protokolů a osvědčenými postupy pro zachování dlouhodobé bezpečnosti.
V mnoha firmách, velkých i malých, již práce na dálku není výjimkou, ale normou. Umožnění zaměstnancům připojit se z domova, kavárny nebo na cestách, aniž by byla ohrožena firemní data, se stalo nejvyšší prioritou pro každou organizaci, která bere kybernetickou bezpečnost vážně.
V této souvislosti je nastavení firemní VPN jedním z nejdůležitějších technických rozhodnutí, která můžete učinit. Nejde jen o „skrytí vaší IP adresy“ nebo soukromé prohlížení, ale o vytvoření spolehlivého šifrovaného tunelu pro přístup k interním serverům, aplikacím a databázím, aniž byste museli otevírat nebezpečné dveře na internet. V následujících řádcích se podrobně dozvíte, co je firemní VPN, jak funguje, jaké jsou různé dostupné typy a jak ji krok za krokem nakonfigurovat v profesionálním prostředí, včetně Windows a mobilních zařízení.
Co je firemní VPN a proč je klíčová pro malé a střední podniky?
Přechod na práci na dálku ve Španělsku je významný: více než polovina zaměstnanců pracuje alespoň jeden den v týdnu mimo kancelář , což dramaticky zvyšuje riziko nezabezpečeného přístupu k serverům, ERP systémům a zákaznickým databázím. Vzdálený přístup bez VPN je nyní jedním z hlavních vstupních bodů pro útočníky cílící na malé a střední podniky, což potvrzují organizace jako INCIBE a různé mezinárodní zprávy.
Používání firemní VPN není jen otázkou pohodlí. Je také součástí technických opatření požadovaných předpisy na ochranu osobních údajů při zpracování osobních údajů , například údajů zákazníků nebo zaměstnanců, prostřednictvím vzdálených kanálů. S řádně implementovanou VPN je provoz šifrovaný a nečitelný pro kohokoli, kdo se jej snaží zachytit na veřejné Wi-Fi nebo jiné nezabezpečené síti.
Na druhou stranu, firemní VPN nemá nic společného s komerčními službami, jako jsou „VPN pro sledování pořadů z jiných zemí“. Ve firmě je cílem propojit lidi s interními aplikacemi, nikoli obcházet geografická omezení . To vyžaduje jinou architekturu, více bezpečnostních kontrol a užší integraci s firemním adresářem, firewallem a zbytkem infrastruktury.
Jak funguje VPN v podnikovém prostředí
Pokud se zaměstnanec chce připojit k firemní síti zvenčí, dělá tak pomocí zařízení kompatibilního s VPN : může to být počítač, notebook, tablet nebo mobilní telefon, buď s nativním klientem operačního systému, nebo prostřednictvím specifické aplikace poskytované poskytovatelem VPN nebo samotným firemním firewallem.
Uživatel otevře VPN klienta a zadá své přihlašovací údaje: obvykle firemní uživatelské jméno a heslo, ideálně posílené dvoufaktorovým ověřováním (kód na mobilním zařízení, ověřovací aplikace, fyzický token atd.). V některých prostředích, zejména v těch s nejpřísnějšími bezpečnostními požadavky, lze použít i digitální certifikáty nainstalované v zařízení.
Po ověření VPN vytvoří šifrovaný „tunel“ mezi zařízením zaměstnance a VPN serverem nebo firewallem společnosti . Veškerý provoz opouštějící zařízení uživatele a putující do interní sítě je zapouzdřený a šifrovaný, takže i když putuje přes veřejné nebo nezabezpečené sítě, je pro třetí strany nečitelný.
Trasa dat vždy sleduje stejný vzorec: ze zařízení uživatele na VPN server a odtud na interní servery nebo zdroje, které potřebuje . Zvenčí tohoto tunelu se provoz jeví jako jednoduchý šifrovaný proud bez srozumitelných informací. Útočník, který by tyto pakety zachytil, by viděl pouze šifrovaná data a nebyl by schopen rekonstruovat jejich obsah.
Zároveň je VPN server obvykle integrován s firemním adresářem a zásadami, aby se určilo, co může každá osoba po přihlášení dělat. Ne všichni zaměstnanci potřebují přístup ke všem serverům : obchodníci budou mít přístup k CRM, finanční pracovníci k účetnímu systému a technický tým k administrativním serverům, každý s jinými oprávněními.
K čemu slouží VPN ve firmě?
Výhody firemní VPN sahají daleko za hranice soukromí. Její primární funkcí je poskytovat bezpečný, kontrolovaný a sledovatelný vzdálený přístup k interním zdrojům . Z toho vyplývá několik klíčových výhod pro každodenní provoz jakékoli organizace.
Prvním je bezpečnost. Šifrováním dat mezi zaměstnancem a firemní sítí se zabraňuje přenosu citlivých informací, jako jsou finanční zprávy, zákaznické databáze nebo přihlašovací údaje, v prostém textu . To je obzvláště důležité při používání veřejných Wi-Fi sítí v hotelech, kavárnách nebo veřejné dopravě, kde by se útočník mohl pokusit odposlouchávat provoz pomocí technik „man-in-the-middle“.
Za druhé, je tu pohodlí a flexibilita. VPN umožňuje vzdáleným pracovníkům, častým cestovatelům nebo externím spolupracovníkům přístup k firemním systémům, aniž by museli fyzicky chodit do kanceláře . Z pohledu společnosti tato flexibilita umožňuje reorganizaci týmů, přilákání talentů z jiných měst a dokonce i snížení nákladů spojených s fyzickými kancelářemi.
Další jasnou výhodou je centralizovaný vzdálený přístup. Místo otevírání jednotlivých portů na routeru nebo firewallu pro každou službu (databáze, vzdálená plocha, sdílení souborů) je veškerý přístup směrován přes jeden bod: VPN . To snižuje plochu pro útok a usnadňuje kontrolu, protože připojení jsou protokolována, ověřována a filtrována z jednoho místa.
A konečně nesmíme zapomenout na úspory nákladů. Díky dostatečně dimenzované VPN se mnoho společností může vyhnout drahým dedikovaným linkám nebo starším privátním okruhům, jako je MPLS, ve všech svých bodech . Standardní internetové připojení v kombinaci s efektivními VPN je obvykle dostatečné pro většinu kanceláří a vzdálených pracovníků, aniž by to ohrozilo zabezpečení nebo výkon.
Typy VPN pro firmy
V korporátním světě nejsou všechny VPN stejné. Lze je klasifikovat podle operačního systému, se kterým pracují, použité služby VPN nebo typu sítě, přes kterou fungují . Každá kombinace uspokojuje různé potřeby a společnosti různých velikostí.
Podle operačního systému
Kompatibilita je klíčovým faktorem. Většina moderních VPN řešení nabízí klienty pro Windows, macOS, Linux, Android a iOS nebo se spoléhají na nativní klienty zabudované v těchto systémech. Například Windows a macOS zahrnují vestavěnou podporu pro různé typy VPN, jako je IKEv2, L2TP/IPsec a SSTP.
Při výběru řešení pro vaši firmu je důležité zvážit, o jaké operační systémy se jedná: prostředí, kde všichni používají Windows 10/11, se velmi liší od prostředí s kombinací Macu, Linuxu a mobilních zařízení . Výrobci podnikových VPN služeb a firewallů pro komerční podniky, jako je Fortinet, nabízejí specializované klienty pro více platforem, kteří výrazně zjednodušují nastavení.
V závislosti na typu VPN služby
Z hlediska návrhu sítě se v podnikovém prostředí běžně používají tři hlavní skupiny: vzdálený přístup pro jednotlivé uživatele, připojení typu site-to-site mezi pobočkami a cloudové VPN.
VPN pro vzdálený přístup jsou nejběžnějším typem pro práci na dálku. Umožňují každému zaměstnanci připojit se ze svého počítače nebo mobilního zařízení a získat přístup k centrální síti společnosti . Toto se obvykle používá k usnadnění práce z domova, připojení mobilních obchodních zástupců nebo poskytování podpory vzdáleným technikům.
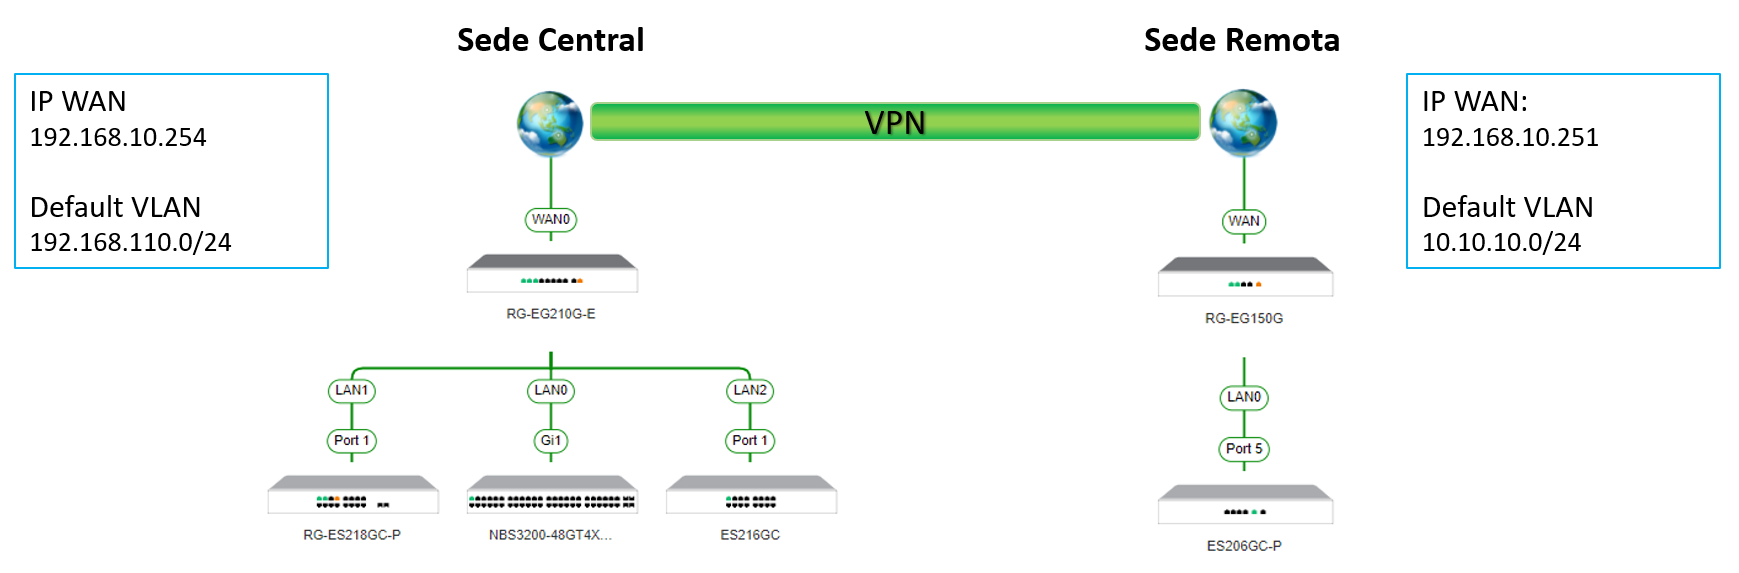
VPN sítě typu „site-to-site“ se naopak používají k trvalému propojení více kanceláří nebo poboček . Místo toho, aby měl každý zaměstnanec vlastní připojení, routery nebo firewally v každé kanceláři mezi nimi vytvářejí šifrovaný tunel. Z pohledu sítě se zdá, že různé kanceláře jsou součástí stejné lokální sítě LAN, i když se nacházejí v různých městech nebo zemích.
V posledních letech si získaly na popularitě i cloudové VPN. V tomto modelu se správa vzdáleného přístupu spoléhá na cloudovou infrastrukturu, nikoli pouze na fyzický server v kanceláři . To usnadňuje škálovatelnost, integraci uživatelů z více míst a kombinaci přístupu k lokálním zdrojům s aplikacemi hostovanými ve veřejných nebo privátních cloudech.
Podle sítě poskytovatele internetu
Dalším způsobem, jak je klasifikovat, je typ sítě, přes kterou tunel prochází. Nejběžnější možností je nastavení VPN přes standardní širokopásmové nebo optické připojení , s využitím veřejné internetové infrastruktury a spoléháním se na šifrování pro zachování důvěrnosti.
V prostředích s více kritickými lokalitami se některé společnosti stále spoléhají na VPN MPLS spravované operátorem. Linky MPLS nabízejí kontrolovanější cesty v síti poskytovatele a lze nad nimi vytvořit tunely IPsec, které dále zajistí soukromí mezi různými lokalitami.
V neposlední řadě umožňuje vzestup vysokorychlostních mobilních sítí nasazení VPN přes 4G nebo 5G. To je atraktivní možnost pro dočasné kanceláře, stavební týmy nebo techniky, kteří neustále pracují s mobilním připojením . VPN tunel je vybudován přes síť mobilního operátora, což zajišťuje, že i v tomto kontextu zůstává přístup k firemním datům šifrovaný.
Nejčastěji používané VPN protokoly ve firmách
Při nastavování VPN je zásadní výběr správného protokolu. Protokol definuje, jak se vytvářejí tunely, jak se vyjednávají klíče a jaká úroveň šifrování se používá , což ovlivňuje jak zabezpečení, tak rychlost.
Jedním z nejpoužívanějších protokolů je OpenVPN. Je velmi všestranný a vysoce bezpečný, s podporou silného šifrování a širokou kompatibilitou s různými systémy . Obvykle funguje přes TCP nebo UDP a i když může být v některých scénářích poněkud pomalejší, nabízí robustnost, která je v podnikovém prostředí vysoce ceněna.
Další běžně používanou kombinací je IKEv2/IPsec. IKEv2 vyniká svou rychlostí a stabilitou, zejména u mobilních připojení, kde se síť často mění (například při přepínání z Wi-Fi na 4G). IPsec zajišťuje šifrování na úrovni sítě. Je běžný ve Windows, macOS a iOS a nabízí dobrou rovnováhu mezi zabezpečením a výkonem.
K dispozici je také L2TP/IPsec, který kombinuje tunelovací protokol L2TP s bezpečnostní vrstvou IPsec. I když poskytuje vysokou úroveň zabezpečení, je obvykle pomalejší než IKEv2 kvůli dvojitému zapouzdření . Je užitečný, když je vyžadována kompatibilita se zařízeními, která nepodporují jiné, modernější protokoly.
Ve starších prostředích Windows se může objevit protokol PPTP nebo podobné varianty, ale ty jsou nyní považovány za zastaralé kvůli svým známým zranitelnostem a slabému šifrování . V nové implementaci podnikové VPN se nedoporučuje používat tyto protokoly, s výjimkou velmi specifických a kontrolovaných případů.
Kroky k nastavení firemní VPN
Nastavení VPN pro malou firmu s malým počtem uživatelů nebo pro velkou organizaci vyžaduje dodržení řady logických kroků. Ačkoli se technická složitost může lišit, obecná struktura projektu je obvykle podobná : výběr služby, příprava zařízení, konfigurace serveru, definování protokolů a optimalizace výkonu.
1. Vyberte si poskytovatele nebo řešení VPN
Prvním krokem je rozhodnutí, jakou technologii použít. Potřeby malé firmy se čtyřmi zaměstnanci, která se chce pouze připojit k databázi, se velmi liší od potřeb firmy s více pobočkami a stovkami vzdálených zaměstnanců . V případě malé firmy může stačit i VPN založená na samotném systému Windows nebo jednoduchý firewall.
Při hodnocení poskytovatelů nebo řešení je třeba zvážit několik aspektů. Prvním jsou zásady ochrany osobních údajů a zaznamenávání aktivit : ačkoli IT oddělení může spravovat interní firemní VPN, pokud je použita externí služba, musí být jasné, jaká data jsou zaznamenávána a za jakým účelem.
Důležitá je také úroveň šifrování a podporované protokoly. Moderní podniková VPN by měla nabízet minimálně IPsec se šifrováním AES-256 nebo ekvivalentem, a ještě lépe, pokud v případě SSL-VPN umožňuje použití TLS 1.2 nebo 1.3 . To zajišťuje ochranu dat před útoky hrubou silou nebo pokusy o dešifrování.
Dalším klíčovým bodem je serverová síť a její škálovatelnost. Pokud má společnost uživatele v různých geografických lokalitách, je důležité, aby byl VPN server správně dimenzován, a pokud je závislý na cloudu, aby byly v blízkosti uzly . Významný vliv na výběr má také nepřetržitá technická podpora a možnosti údržby a aktualizace softwaru.
2. Příprava zařízení a sítě
Před instalací klientů všude je dobré provést rychlé vyčištění. Pokud jsou na počítačích společnosti další VPN programy, které se již nepoužívají, je vhodné je odinstalovat , abyste předešli konfliktům, duplicitním trasám nebo problémům s připojením.
Dále je třeba ověřit, zda jsou zařízení a jejich operační systémy kompatibilní se zvoleným řešením. V typické firmě najdete počítače s Windows 10 nebo 11, možná i některé Macy a mobilní zařízení se systémem Android nebo iOS , takže zvolená možnost musí tento rozsah pokrývat bez přílišných komplikací.
Nezapomeňte na připojení k internetu. VPN není zázrak: pokud máte velmi omezenou šířku pásma nebo vysokou latenci, váš výkon zvenčí bude špatný . Je dobré si ověřit skutečnou rychlost odesílání a stahování v hlavní kanceláři, protože pokud je VPN hostována v centrále, veškerý vzdálený provoz bude procházet přes ni.
Konečně je čas definovat interní přístupové zásady. Je vhodné se od začátku rozhodnout, kdo bude mít přístup k VPN, jaké zdroje bude moci vidět každá skupina uživatelů a jak budou spravovány jejich přihlašovací údaje . Tím se zabrání tomu, aby se VPN časem stala nekontrolovanými zadními vrátky.
3. Instalace a konfigurace serveru a klientů
Dalším krokem je nastavení VPN serveru. Ve firmách s vlastní infrastrukturou se obvykle jedná o firemní firewall nebo dedikovaný server s VPN softwarem ; v malých a středních podnicích to může být dokonce počítač se systémem Windows nakonfigurovaný jako server pro vzdálený přístup.
VPN klient pro každou platformu se stahuje z konzole pro správu nebo firewallu poskytovatele. Tento klient se instaluje na počítače zaměstnanců a v mnoha případech jej lze předkonfigurovat s adresou serveru a základními parametry, takže uživatel stačí zadat pouze své uživatelské jméno a heslo.
V prostředích, kde zařízení nemá vyhrazeného klienta, lze použít ruční konfiguraci. Dodavatelé obvykle poskytují dokumentaci k vytvoření připojení IKEv2, L2TP nebo SSL-VPN pomocí nativních nástrojů operačního systému , což je velmi užitečné pro specifické případy nebo méně běžná zařízení.
Souběžně musí být router nebo perimetrický firewall nakonfigurován tak, aby povolil VPN provoz. To zahrnuje otevření potřebných portů a v některých případech konfiguraci přesměrování portů na interní VPN server . Na routerech poskytovaných poskytovateli internetových služeb, jako jsou routery od poskytovatelů optických vláken nebo ADSL, může být nutné povolit specifické možnosti VPN brány nebo IPsec.
4. Vyberte protokoly, otestujte připojení a přístup k segmentům
Jakmile je server v provozu a klienti jsou nainstalováni, je čas doladit detaily. Nejprve se provede základní test připojení z jednoho nebo více zařízení, aby se ověřilo, že je tunel navázán a že je možné přistupovat k interním zdrojům bez problémů se směrováním nebo DNS.
Dále se pro každý typ uživatele vyberou finální VPN protokoly. Pokud je prioritou kompatibilita, může být volbou OpenVPN nebo L2TP/IPsec; pokud je požadován maximální mobilní výkon, je obvykle nejlepší volbou IKEv2/IPsec . Někdy se pro pokrytí různých scénářů kombinuje více protokolů.
Segmentace přístupu je klíčová. Dobrým postupem je vytvářet uživatelské skupiny (obchod, administrativa, management, IT atd.) a propojit je se zásadami, které omezují, které interní rozsahy IP adres a portů mohou používat . Tímto způsobem selhání účtu jednoho uživatele neodhalí celou síť, ale pouze nezbytné minimum.
Zároveň musí být povoleny další metody ověřování. Dvoufázové ověřování by mělo být považováno za povinné pro vzdálený přístup, zejména pokud VPN zpřístupňuje zdroje obsahující citlivá data . To lze implementovat pomocí mobilních aplikací, fyzických tokenů nebo integrací se službami korporátní identity.
5. Optimalizujte výkon, zabezpečení a každodenní používání
Jakmile je VPN spuštěna a funkční, práce tím nekončí. Je vhodné doladit nastavení tak, aby vyvážila rychlost a ochranu, a usnadnila tak uživateli život bez kompromisů v oblasti zabezpečení . To zahrnuje několik úprav na serveru i klientech.
Například můžete nakonfigurovat VPN tak, aby se automaticky připojovala při spuštění systému na firemních počítačích. Tímto způsobem provoz do interní sítě vždy prochází šifrovaným kanálem, aniž by se uživatel musel spoléhat na aktivaci připojení , což je obzvláště užitečné pro ty, kteří pracují na dálku na plný úvazek.
Další běžnou možností je volit mezi plným tunelováním a děleným tunelováním. Při plném tunelování prochází VPN veškerý internetový provoz uživatele; při děleném tunelování prochází VPN pouze provoz určený pro podnikovou síť . Plné tunelování nabízí větší kontrolu, ale může být pomalejší; dělené tunelování snižuje zátěž serveru, i když vyžaduje pečlivější konfiguraci zabezpečení.
Také má smysl ukládat často používané servery nebo brány jako oblíbené, pokud má řešení více přístupových bodů. To uživatelům zabrání v ručním výběru serverů pokaždé a umožní jim přiřadit geograficky nejbližší server, čímž se sníží latence.
Nakonec je vhodné povolit protokolování připojení a pravidelně kontrolovat aktivitu. Protokoly pomáhají odhalovat podezřelé pokusy o přístup, opakující se selhání nebo anomální vzorce používání , které by mohly naznačovat problém se zabezpečením nebo výkonem.
Připojení k firemní VPN z Windows 10
V prostředích, kde se nepoužívá klient od konkrétního dodavatele, obsahuje systém Windows 10 vlastní funkci pro vytváření a používání VPN připojení . To je užitečné zejména pro malé firmy nebo jednoduché případy, jako je například čtyřčlenná společnost, která potřebuje vzdálený přístup pouze k interní databázi.
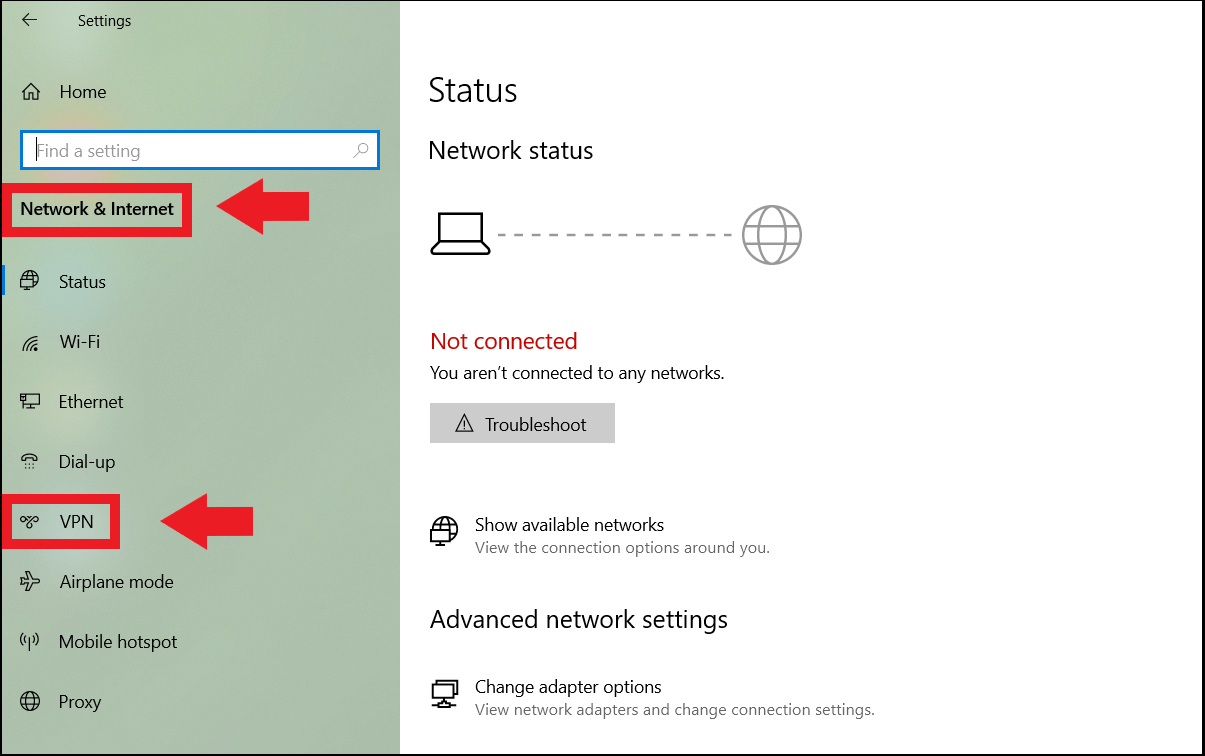
Prvním krokem je vytvoření profilu VPN v počítači. V nabídce Start přejděte do Nastavení, poté do části „Síť a internet“ a v této části na kartu „VPN“ . Tam můžete přidat nové připojení a uvést, že poskytovatelem je „Windows (vestavěný)“.
Formulář pro vytvoření vyžaduje zadání několika klíčových informací. Zvolíte rozpoznatelný název pro připojení, zadáte adresu serveru nebo veřejnou IP adresu kancelářského routeru a vyberete typ VPN (například IKEv2 nebo L2TP/IPsec) podle nastavení poskytnutých administrátorem nebo poskytovatelem technologie.
Dále si vyberete typ přihlašovacích údajů: může to být uživatelské jméno a heslo, digitální certifikát nebo v pokročilejších scénářích i čipová karta. Pokud používáte uživatelské jméno a heslo, lze tyto informace uložit, abyste je nemuseli zadávat při každém přihlášení.
Jakmile je profil vytvořen, je připojení velmi jednoduché. V ikoně sítě na hlavním panelu vyberte nakonfigurovanou VPN a klikněte na „Připojit “. Pokud je na serveru a routeru vše správně nakonfigurováno, systém naváže tunel a stav se změní na „Připojeno“. Od tohoto okamžiku bude mít počítač přístup k interním zdrojům, jako by byl v místní síti.
Nejlepší postupy, běžné problémy a model nulové důvěry
Firemní VPN by neměla být vnímána jako jediná bezpečnostní bariéra, ale spíše jako součást širšího přístupu. Model Zero Trust navrhuje nepředpokládat, že je někdo důvěryhodný jen proto, že je v síti nebo připojen přes VPN , což dokonale odpovídá současné realitě práce na dálku a cloudových aplikací.
Implementace tohoto přístupu zahrnuje několik věcí. Zaprvé, průběžné ověřování identity uživatele, nejen při přihlašování do VPN . Zadruhé, omezení přístupu na konkrétní aplikace namísto otevření celé sítě. A zatřetí, kontrola stavu zařízení před udělením přístupu (antivirus, bezpečnostní záplaty, šifrování disku atd.).
Při každodenním používání VPN se běžně setkáváme s určitými opakujícími se problémy. Například mnoho veřejných sítí v hotelech nebo na letištích blokuje nestandardní porty, což brání fungování některých VPN . V těchto případech blokování obvykle vyřeší použití SSL-VPN přes port 443 , protože tento port se používá pro HTTPS a je zřídka filtrován.
Dalším častým problémem je pomalost. Pokud je VPN server přetížený, pokud má kancelářské připojení nízkou rychlost odesílání nebo pokud je veškerý internetový provoz nucen procházet tunelem, může to vést k poklesu výkonu . Povolení rozděleného tunelování, aby přes VPN procházel pouze provoz do firemní sítě, pomáhá tuto zátěž výrazně zmírnit.
Konflikty jsou běžné i u jiných osobních VPN instalovaných v počítačích uživatelů, například u komerčních služeb pro soukromé použití. Když se dva VPN klienti pokoušejí o správu tras současně, může dojít k přerušení, únikům provozu nebo neočekávaným odpojením . Proto je užitečné prozkoumat, proč by jiné osobní VPN mohly kolidovat, a definovat jasné zásady týkající se toho, který software je povolen.
A konečně, lidský faktor by neměl být přehlížen. Je nezbytné proškolit zaměstnance v tom, co je VPN, proč je důležité ji aktivovat při přístupu k firemním zdrojům a jakým praktikám se vyhnout (jako je sdílení přihlašovacích údajů nebo připojení z nezabezpečených osobních zařízení). Jasné a jednoduché vysvětlení pravidel používání snižuje počet chyb a nedorozumění.
Nastavení podnikové VPN, a to i pro malou firmu, která se chce pouze vzdáleně připojit k databázi, zahrnuje kombinaci technologií, procesů a školení: výběr robustního řešení a protokolů, správná příprava zařízení, segmentace přístupu, umožnění silné autentizace a vzdělávání uživatelů jsou pilíři, které vám umožňují pracovat odkudkoli, aniž byste z podnikové sítě udělali síto.