- Docker Swarm umožňuje vytvářet clustery uzlů pro orchestraci kontejnerizovaných služeb s vysokou dostupností a integrovaným vyvažováním zátěže.
- Koncepty sítí uzlů, správců, pracovníků, služeb, úloh a překryvných sítí jsou základem pro pochopení toho, jak Swarm spravuje a distribuuje kontejnery.
- Příkazy jako docker swarm init, docker service create nebo docker service scale usnadňují nasazení, škálování a aktualizaci aplikací.
- Swarm se velmi dobře hodí do malých a středních projektů a integruje se s cloudovými službami, DevOps postupy, umělou inteligencí a business intelligence.
Správa desítek nebo stovek kontejnerů rozmístěných na více počítačích se může stát skutečnou bolestí hlavy, pokud se spoléháte pouze na základní Docker. Když se začne mluvit o vysoké dostupnosti, automatickém škálování nebo nasazení bez výpadků, potřebujete víc než jen jednotlivé kontejnery: potřebujete orchestraci kontejnerů . A právě zde přichází na řadu Docker Swarm, nativní řešení Dockeru pro koordinaci kontejnerů napříč clusterem.
Pokud přecházíte z používání Docker Compose na jednom počítači a shledáváte ho nedostatečným pro reálná prostředí, je Swarm dalším logickým krokem. Umožňuje vám nastavit cluster uzlů, distribuovat mezi ně služby, vyvažovat zátěž, nahrazovat havarované kontejnery a v konečném důsledku transformovat množství serverů do jedné, koherentní a produkční platformy, aniž byste museli rovnou přecházet na Kubernetes , pokud vám to přijde příliš těžkopádné nebo složité.
Co je Docker Swarm a proč je důležitý při orchestraci kontejnerů?
Docker Swarm je clusterovací a orchestrační engine integrovaný přímo do Dockeru. Nejedná se o externí nástroj, ale spíše o provozní režim samotného Docker Engine, který umožňuje seskupit více počítačů (fyzických nebo virtuálních) do logického clusteru, nazývaného swarm, na kterém nasazujete služby místo izolovaných kontejnerů.
Krása Swarmu spočívá v tom, že abstrahuje celou sadu uzlů a umožňuje vám pracovat, jako byste měli jeden „superserver“. Definujete služby, jejich počet replik, exponované porty a omezení a Swarm rozhoduje, kde spustit každý kontejner (úlohu), jak je přerozdělit v případě selhání uzlu a jak mezi nimi vyvážit provoz.
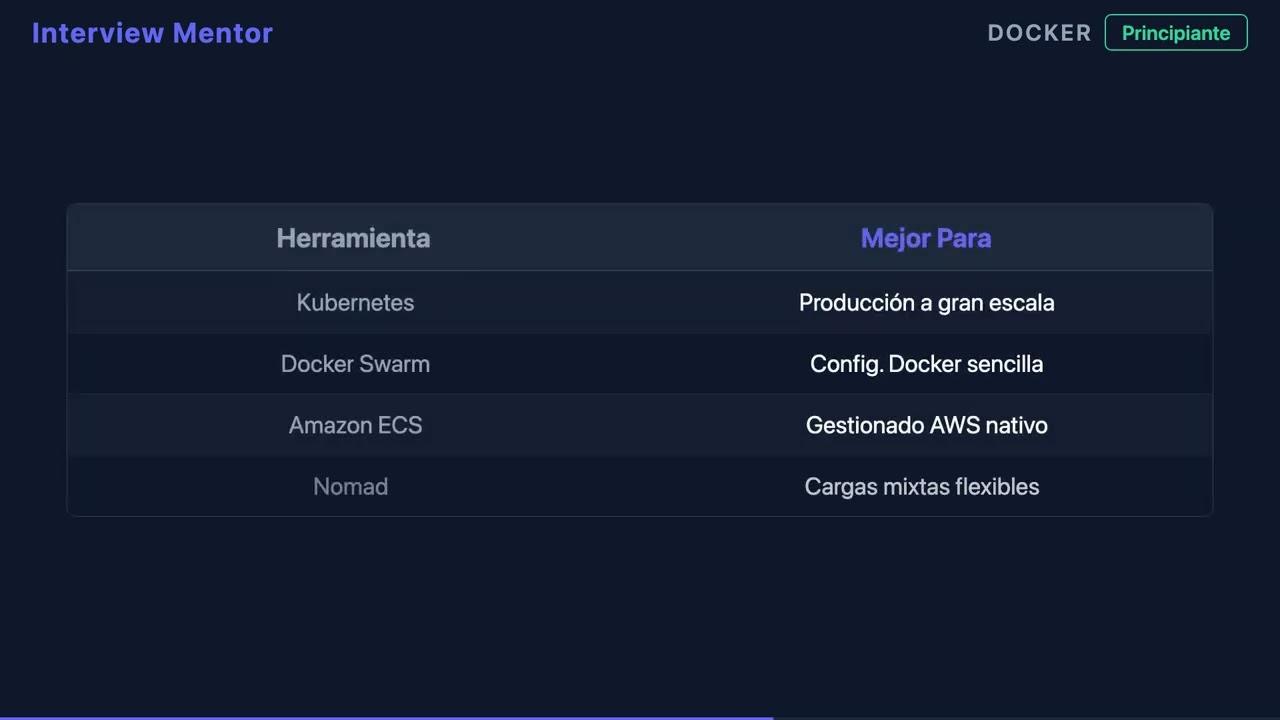
Pokud jde o orchestraci kontejnerů , Docker Swarm pokrývá typické potřeby mnoha DevOps týmů: snadné horizontální škálování, základní vysokou dostupnost, interní vyvažování zátěže, vrstvené sítě mezi uzly a řízené nasazení, díky čemuž je vhodný pro architektury mikroslužeb . Je obzvláště zajímavý pro malé a střední projekty nebo pro organizace, které jsou velmi dobře obeznámeny s ekosystémem Dockeru a nevyžadují plnou komplexnost Kubernetes.
Swarm se skvěle hodí pro scénáře, kde je klíčová jednoduchost : laboratoře, testovací prostředí, lokální clustery v rámci malých a středních podniků nebo dokonce cloudová produkce, když nechcete spravovat složitou platformu. Navíc se bezproblémově integruje s CI/CD pipeline a DevOps postupy, které již používají Docker pro balení aplikací.
Klíčové koncepty v Docker Swarm: uzly, služby a sítě
Než začnete psát příkazy jako blázni , je nezbytné pochopit, jak Swarm označuje jednotlivé dílky skládačky. S těmito koncepty se budete neustále setkávat v CLI a dokumentaci.
Uzel je jakýkoli počítač, který je součástí roje; může to být fyzický server, virtuální počítač v cloudu nebo dokonce váš notebook v testovacím prostředí. Každý uzel běží na Docker Engine a registruje se v clusteru pomocí specifické role.
Manažerský uzel : Toto je mozek clusteru. Je zodpovědný za udržování požadovaného stavu, plánování úloh a orchestraci operací. Může existovat více manažerů, kteří zajišťují vysokou dostupnost řídicí roviny, ale jeden z nich funguje jako vedoucí a koordinuje ostatní.
Pracovní uzly : Toto jsou „pracovníci“ roje. Nedělají orchestrační rozhodnutí; jednoduše provádějí úkoly (kontejnery), které jim přiřadil správce. To umožňuje škálování výpočetní kapacity přidáním dalších pracovníků podle potřeby.
Služba je jednotkou nasazení ve Swarmu. Definuje použitý image kontejneru, počet replik, porty, proměnné prostředí, konfigurace, tajné kódy a další možnosti. Na rozdíl od spouštění jednoho kontejneru pomocí příkazu `docker run` popisuje `docker service create` službu, kterou Swarm udržuje v požadovaném stavu.
Úloha je konkrétní instance kontejneru spojeného se službou a přiřazeného uzlu. Pokud požádáte o službu se 3 replikami, Swarm vytvoří 3 úlohy. Pokud se úloha nezdaří, správce vytvoří další, aby se zachoval počet replik.
Překryvná síť : Jedná se o typ distribuované virtuální sítě, která umožňuje kontejnerům umístěným na různých uzlech komunikovat, jako by byly ve stejné lokální síti. Swarm se na tyto překryvné sítě spoléhá k propojení služeb, vyvažování zátěže mezi replikami a izolaci aplikací od sebe navzájem.
První kroky: inicializace a testování clusteru Docker Swarm
Nastavení základního swarmu je překvapivě jednoduché, pokud již máte na svých počítačích nainstalovaný Docker. Nepotřebujete žádný další software: stačí povolit režim swarmu a připojit uzly ke clusteru.
Krok 1: Vytvořte prvního správce . Na počítači, který chcete použít jako počáteční uzel správce, spusťte:
docker swarm init –advertise-addr
Parametr `--advertise-addr` určuje IP adresu , kterou ostatní uzly použijí k zobrazení tohoto správce. Po spuštění příkazu Docker automaticky zobrazí token a příkaz připravený pro ostatní uzly, aby se mohly připojit k roji jako workeři.
Krok 2: Připojte pracovní uzly ke clusteru . Na každém počítači, který bude fungovat jako pracovní uzl, spusťte něco podobného:
docker swarm join –token :2377
Token připojení a IP adresa správce jsou výstupem příkazu `docker swarm init`. Port 2377 se standardně používá pro řídicí komunikaci. Od tohoto okamžiku se uzel bude zobrazovat jako součást roje a bude připraven přijímat úlohy.
Kontrola stavu clusteru je stejně jednoduchá jako přechod k manažerovi (na izolovaném workeru to nefunguje) a spuštění:
Docker Node LS
Tento příkaz zobrazí všechny uzly v roji , jejich ID, název hostitele, roli (manažer nebo pracovník) a aktuální stav. Odtud můžete zjistit, zda je některý uzel mimo provoz, v režimu vyčerpání nebo má problémy s připojením.
Nasazení služeb v Docker Swarm: od prvního nginxu až po produkční prostředí
Jakmile máte cluster spuštěný a funkční , začíná ta zajímavá část: nasazení služeb. Místo spouštění jednotlivých kontejnerů pomocí příkazu `docker run` definujete služby, které Swarm automaticky udržuje a vyvažuje.
Vytvoření jednoduché služby , jako je webový server Nginx, přístupný zvenčí clusteru, se provádí pomocí příkazu, jako je tento:
Vytvoření služby Docker –název my-nginx -p 80:80 nginx
Tím se spustí služba s názvem my-nginx , která zpřístupní port 80 kontejneru portu 80 uzlů clusteru. Swarm se stará o publikování služby a vyvažování zátěže příchozích požadavků mezi různými replikami během jejich škálování.
Výpis nasazených služeb vám pomůže sledovat, co v roji běží:
docker service ls
Zde vidíte název služby, její režim a počet replik v aktuálním/požadovaném formátu. Pokud například zobrazíte 3/5, znamená to, že se stále vytváří úlohy pro dosažení požadovaného stavu.
Kontrola podrobností a stavu úloh pro konkrétní službu umožňuje zjistit, na kterém uzlu je každá instance spuštěna:
Dockerova služba ps my-nginx
Výstup zobrazuje úlohy, přiřazený uzel , stav (Spuštěno, Příprava, Vypnutí atd.), použitý obraz a dobu běhu. To je nezbytné pro ladění problémů s nasazením nebo vyvažováním zátěže.
Správa životního cyklu: škálování, upgrade a mazání služeb
Jednou z velkých výhod orchestrace je možnost škálovat a aktualizovat služby bez nutnosti procházet server po serveru. Swarm to z příkazového řádku docela usnadňuje.
Škálování služby v Docker Swarm znamená specifikovat, kolik replik služby chcete celkem. Pokud jste například vytvořili my-nginx s jednou replikou a chcete ji zvýšit na tři:
škálování služby Docker my-nginx=3
Swarm zvládá plánování nových úloh na dostupných uzlech s ohledem na zdroje a stav pracovních uzlů. Pokud později potřebujete ještě větší kapacitu, můžete upgradovat na pět replik pomocí:
škálování služby Docker my-nginx=5
Aktualizace image služby je dalším klíčovým bodem, zejména v produkčním prostředí. Místo ručního zastavování a mazání kontejnerů můžete provést řízenou aktualizaci:
aktualizace služby Docker – obrázek nginx: nejnovější my-nginx
Tento příkaz instruuje Swarm, aby postupně migroval stávající úlohy do nového obrazu podle definované strategie aktualizace (ve výchozím nastavení postupná aktualizace). Tím se minimalizuje dopad na koncové uživatele.
Odebrání služby, když ji již nepotřebujete, se provádí také na úrovni roje, nikoli na úrovni jednotlivého kontejneru:
Docker Service RM my-nginx
Tím se zastaví a odstraní všechny související úlohy ze Swarmu , čímž se uvolní zdroje na uzlech. Je to čistý způsob, jak vyřadit z provozu komponenty, které již ve vaší architektuře nedávají smysl.
Průvodce praxí: nastavení vlastního clusteru a nasazení služby
Pro upevnění konceptů se nic nevyrovná malému cvičení , které lze replikovat v laboratorním prostředí s lokálními virtuálními počítači nebo levnými cloudovými instancemi.
Cvičení 1: Konfigurace clusteru Docker Swarm . Cílem je mít alespoň tři uzly: jeden jako správce a dva jako workery. Na správci povolte swarm pomocí:
docker swarm init –advertise-addr
Dále zkopírujte příkaz join zobrazený ve výstupu a spusťte ho na každém workeru:
docker swarm join –token :2377
Zkontrolujte, zda vše proběhlo v pořádku s:
Docker Node LS
Manažer bude mít status Vedoucí a pracovníci budou mít status Aktivní. Pokud se některý z nich zobrazí jako Nedostupný, zkontrolujte připojení, firewall a verzi Dockeru.
Cvičení 2: Nasazení a škálování služby . S připraveným clusterem vytvořte službu nginx přístupnou přes HTTP:
Vytvoření služby Docker –název my-nginx -p 80:80 nginx
Ověřte jeho existenci pomocí :
docker service ls
Škálujte službu na tři repliky pomocí:
škálování služby Docker my-nginx=3
Zkontrolujte, kam byly úlohy nasazeny pomocí:
Dockerova služba ps my-nginx
Jako základní řešení cvičení byste měli vidět tři úlohy rozdělené mezi různé uzly (pokud je k dispozici dostatek zdrojů). Při odesílání HTTP požadavků na port 80 clusteru Swarm směruje provoz na různé repliky podle svého interního nástroje pro vyrovnávání zátěže.
Výhody Docker Swarm oproti manuální správě kontejnerů
Používání Swarmu namísto spouštění jednotlivých kontejnerů nabízí řadu výhod, které se projeví v okamžiku, kdy potřebujete více než jen jednoduché testovací prostředí.
Jednoduché nasazení integrované do Docker CLI : nemusíte se učit používat zcela nový nástroj; příkazy pro správu služeb a clusterů jsou velmi podobné těm, které již používáte s Docker Run, Docker PS nebo Docker Images.
Vestavěné vyvažování zátěže : Když službu zpřístupníte s parametrem `-p`, Swarm inzeruje port na potřebných uzlech a distribuuje provoz mezi dostupné repliky. Pro distribuci požadavků není nutné přidávat základní externí vyvažovač zátěže, jako je Traefik , což zjednodušuje počáteční architekturu.
Vysoká dostupnost a odolnost proti chybám : Pokud dojde k chybě kontejneru nebo selže pracovní uzel, Swarm detekuje ztrátu úloh a pokusí se je znovu vytvořit na jiných uzlech, aby se zachoval počet replik. Tím se zabrání mnoha výpadkům služeb v důsledku izolovaných selhání.
Centralizovaná správa požadovaného stavu : deklarujete, kolik replik chcete, který obraz použít, které porty otevřít a jaká omezení použít, a cluster se postará o dosažení tohoto stavu. Budoucí změny (aktualizace, škálování, vyčerpávání uzlů) jsou také spravovány z této řídicí roviny.
Kdy má smysl používat Docker Swarm ve vašich projektech
Ne všechny situace vyžadují Kubernetes nebo vylepšené mikroslužby . Docker Swarm se velmi dobře hodí v řadě případů použití, kde je požadována rovnováha mezi jednoduchostí a možnostmi orchestrace.
Malé a střední produkční klastry : Pokud spravujete několik obchodních aplikací, API nebo interních služeb a vaše infrastruktura není masivní, Swarm nabízí to, co potřebujete, aniž byste se museli učit rozsáhlý ekosystém.
Týmy silně integrované s Dockerem , které chtějí přejít na orchestraci, aniž by se musely zaseknout v křivce učení Kubernetes. Vzhledem k tomu, že Swarm je součástí samotného Docker Engine, je přechod obvykle plynulejší a rychlejší.
Cloudová prostředí a distribuované architektury , kde chcete i nadále využívat spravované služby od hlavních poskytovatelů (databáze, fronty zpráv, úložiště atd.), zatímco vaše aplikace běží v kontejnerech orchestrovaných pomocí Swarmu. Je to rozumný způsob, jak spojit jednoduchost s cloudovými možnostmi.
DevOps a automatizace se používají v případech , kdy potřebujete pipeline, které vytvářejí obrazy, nahrávají je do registru a automaticky je nasazují do clusteru. Swarm se dobře integruje s nástroji CI/CD a usnadňuje rychlé cykly nepřetržitého dodávání.
Pokud potřebujete extrémní kontrolu, masivní ekosystém nebo komplexní integrace, Kubernetes může dávat větší smysl. Pro mnoho reálných projektů však Swarm poskytuje potřebnou orchestraci s menším provozním třením.
Praktické průvodce a DevOps přístup: od základů až po pokročilé nasazení
Pokud jste se cítili ztraceni uprostřed roztříštěných tutoriálů, podivných produkčních chyb a nesouvislé dokumentace o Docker Swarm, nejste sami. Mnoho vývojových a provozních týmů se při přechodu z jednotlivých kontejnerů na orchestrovanou platformu ocitá zahlceno.
Komplexní průvodce DevOps zaměřený na Swarm je obvykle rozdělen do několika klíčových bloků. Nejprve stanoví základy Dockeru: vytváření imagí, správu a optimalizaci kontejnerů , používání registru a osvědčené postupy pro balení. Tento pevný základ je nezbytný k tomu, aby se orchestrace později nestala noční můrou.
Dále se hlouběji ponoříme do sítí a perzistence : typy sítí Docker (most, host, overlay, macvlan), správa svazků a perzistence dat, a také nasazení vícekontejnerových aplikací pomocí Docker Compose. To vám poskytne jasný model toho, jak by měl váš stack vypadat před jeho nasazením do distribuovaného roje.
Další úroveň se zaměřuje na implementaci služeb Swarm a zahrnuje vše od inicializace clusteru až po pokročilé funkce, jako jsou tajné klíče, konfigurace a zásobníky. Zde pracujete s deklarativními definicemi služeb, šifrovanými přihlašovacími údaji a sdílenými konfiguracemi napříč kontejnery.
Další zásadní oblastí je vyvažování zátěže, protokolování a sledovatelnost : naučit se, jak správně zpřístupňovat služby, kontrolovat protokoly, identifikovat úzká hrdla a používat techniky řešení problémů pro udržení vysoké dostupnosti na denní bázi. Pro monitorování a diagnostiku systémů bude velmi užitečná pokročilá příručka pro monitorování , která zahrnuje metriky a upozornění.
Nakonec je vše integrováno do DevOps pipeline s praktickými programátorskými cvičeními: od automatizovaného sestavování imagí až po průběžné nasazování napříč clusterem, což zajišťuje, že každá změna kódu se spolehlivě a opakovatelně dostane do produkčního prostředí.
Více než základy: Docker sítě a další kroky se Swarmem
Jakmile zvládnete spuštění clusteru a prvních služeb , další úrovní je obvykle důkladné pochopení toho, jak vaše kontejnery komunikují mezi sebou navzájem a s okolním světem.
Docker bridge a hostitelské sítě řídí velkou část komunikace na jednom počítači, zatímco překryvné sítě jsou klíčové pro propojení kontejnerů napříč různými uzly v rámci roje. Pochopení jejich rozdílů, kdy je použít a jak interagují s externími firewally a vyvažovači zátěže je nezbytné, aby se předešlo překvapením v produkčním prostředí.
Sítě jako macvlan umožňují přiřazovat kontejnerům „skutečné“ IP adresy z fyzické sítě, což může být velmi užitečné ve specifických prostředích, kde potřebujete, aby se služby na úrovni sítě chovaly jako nezávislí hostitelé, ale také to zvyšuje složitost a požadavky na konfiguraci.
„Hluboký ponor“ do sítí Docker vám pomůže lépe sladit návrh služeb Swarm s topologií sítě vaší organizace nebo poskytovatele cloudu, jasně definovat, které služby jsou interní, které jsou vystaveny vnějšímu prostředí a jak segmentovat provoz mezi prostředími (vývoj, testování, produkce).
Další zajímavou oblastí vývoje ve Swarmu je hlubší využití tajných kódů a konfigurací pro správu přihlašovacích údajů, certifikátů a konfiguračních souborů bez jejich přímého vkládání do obrazu nebo použití prostých proměnných prostředí. To zvyšuje bezpečnost a usnadňuje organizaci správy prostředí.
Zakázkový vývoj, cloudové služby a služby business intelligence postavené na Docker Swarm
Orchestrace kontejnerů není izolována od zbytku IT ekosystému . Vývojářské společnosti specializující se na zakázkové aplikace a software na míru se často spoléhají na kontejnerové platformy, jako je Swarm, aby mohly poskytovat robustnější a škálovatelnější řešení.
Integrace Swarmu s cloudovými službami AWS a Azure umožňuje nasazení flexibilních clusterů
a využívat spravované cloudové komponenty (databáze, fronty zpráv, úložiště objektů) a zároveň si zachovat přímou kontrolu nad vrstvou provádění kontejnerů.
Souběžně s tím umělá inteligence a AI pro firmy velmi dobře zapadají do orchestrovaného prostředí s kontejnery: modely AI, inferenční mikroslužby a agenti AI mohou běžet jako služby Swarm, které se škálují podle zátěže, a zabraňují tak tomu, aby se jeden stroj stal úzkým hrdlem.
V oblasti business intelligence a Power BI usnadňuje nasazení backendu na Docker Swarm robustní extrakci dat z API, ETL služeb a procesních kanálů. Orchestrace zajišťuje, že tyto služby jsou vždy k dispozici pro fungování dashboardů a analýz.
V této souvislosti nabývá na významu i kybernetická bezpečnost : dobře nakonfigurovaný cluster s TLS komunikací, řízenými aktualizacemi obrazů, skenováním zranitelností a centralizovanou správou tajných informací snižuje rizika ve srovnání s chaotickým nasazením nezávislých kontejnerů. Navíc postupy posílení a řízení přístupu zvyšují celkovou ochranu prostředí.
Kombinace zakázkového vývoje, cloudových služeb, umělé inteligence a obchodní inteligence na orchestrační platformě, jako je Docker Swarm, vám v konečném důsledku umožňuje vytvářet moderní, škálovatelná a odolná řešení bez zvýšení technické složitosti nebo provozních nákladů.
Zvládnutí Docker Swarm jako nástroje pro orchestraci kontejnerů vám dává velmi silnou pozici ve světě DevOps: dostanete se od potíží s rozptýlenými kontejnery a křehkými nasazeními k práci s koherentním, škálovatelným a bezpečným clusterem, schopným podporovat vše od jednoduchých webových aplikací až po distribuované architektury s cloudovými službami, umělou inteligencí, automatizací a integrovanými řešeními business intelligence.

Index
- 1 Co je Docker Swarm a proč je důležitý při orchestraci kontejnerů?
- 2 Klíčové koncepty v Docker Swarm: uzly, služby a sítě
- 3 První kroky: inicializace a testování clusteru Docker Swarm
- 4 Nasazení služeb v Docker Swarm: od prvního nginxu až po produkční prostředí
- 5 Správa životního cyklu: škálování, upgrade a mazání služeb
- 6 Průvodce praxí: nastavení vlastního clusteru a nasazení služby
- 7 Výhody Docker Swarm oproti manuální správě kontejnerů
- 8 Kdy má smysl používat Docker Swarm ve vašich projektech
- 9 Praktické průvodce a DevOps přístup: od základů až po pokročilé nasazení
- 10 Více než základy: Docker sítě a další kroky se Swarmem
- 11 Zakázkový vývoj, cloudové služby a služby business intelligence postavené na Docker Swarm