- BitLocker šifruje celé disky a posiluje integritu spouštění pomocí TPM a Secure Boot.
- Požadavky: Edice Pro/Enterprise/Education, TPM 1.2+, vhodné oddíly a kompatibilní firmware UEFI/BIOS.
- Rozdíly oproti šifrování zařízení: automatická aktivace, požadavky HSTI/Modern Standby a kopírování klíče do Entra ID/AD.
- Správa a obnova ve velkém měřítku pomocí AD, GPO, MDM a integrace s podnikovými bezpečnostními balíčky.
Pokud pracujete s citlivými daty na notebooku nebo stolním počítači, šifrování již není volitelné: je to nutnost. BitLocker je nativní řešení od společnosti Microsoft pro šifrování pevného disku a ochranu vašich informací před ztrátou, krádeží nebo odebráním počítače. Není to jen jednoduchý zámek, propojuje se s procesem spouštění systému a hardwarem, aby zabránil neoprávněnému přístupu, a to i v případě, že se někdo pokusí číst disk na jiném počítači.
V posledních letech se zvýšila obliba práce na dálku, mobility a používání externích zařízení. To zvyšuje riziko úniku dat v případě ztráty nebo krádeže zařízení . BitLocker to řeší šifrováním celých svazků pomocí AES a integrací s čipem TPM, podnikovými zásadami, službou Active Directory a cloudovými službami společnosti Microsoft, čímž chrání klíče pro obnovení a centrálně aplikuje ovládací prvky.
Co je BitLocker a jaké problémy řeší?
BitLocker je technologie šifrování celého disku (FDE) zabudovaná do systému Windows , která chrání data v klidovém stavu. Pokud je tato technologie povolena, veškerý obsah disku (systémový nebo datový) je uložen zašifrovaný; bez klíče nebo platného ochranného prvku zůstávají soubory nečitelné. Byla navržena ke zmírnění hrozeb, jako je krádež počítače, odebrání disku nebo offline útoky , které se pokoušejí o přímé čtení úložiště.
Funguje se 128bitovými nebo 256bitovými algoritmy AES a moderními operačními režimy, jako je XTS-AES (doporučený společností Microsoft v aktuálních verzích) a pro kompatibilitu s AES-CBC v některých starších scénářích. Hlavní klíč svazku (VMK) je chráněn ochrannými opatřeními, jako je TPM, PIN, hesla nebo spouštěcí klíče USB, a uvolní se pouze v případě, že spouštěcí prostředí projde kontrolami integrity.
Pro dosažení maximální ochrany se BitLocker spoléhá na modul důvěryhodné platformy (TPM ). Tento čip ověřuje, zda nebyl změněn spouštěcí řetězec (UEFI/BIOS, správce spouštění, kritické soubory). Pokud se cokoli změní (například upravený firmware), může zařízení před povolením spuštění vyžádat klíč pro obnovení . Šifrování je možné i bez modulu TPM, ale tím se obětuje kontrola integrity před spuštěním a vyžaduje se spouštěcí USB klíčenka nebo heslo (to druhé se nedoporučuje, protože je bez zámku zranitelné vůči útokům hrubou silou).
Je důležité odlišit BitLocker od funkce šifrování zařízení, která se nachází v určitých hardwarových konfiguracích. Zatímco standardní BitLocker nabízí pokročilé ovládací prvky a možnosti, šifrování zařízení má za cíl automaticky aktivovat ochranu na kompatibilních systémech (HSTI/Modern Standby, bez přístupných externích portů DMA) se zaměřením na systémový disk a pevné konfigurace, bez správy externích zařízení USB.
V praxi se s správně nakonfigurovaným BitLockerem stává ukradený notebook bezcennou schránkou : zloděj ho sice může naformátovat, ale nebude moci číst vaše data. Tento bezpečnostní krok je klíčový pro dodržování předpisů (GDPR, HIPAA atd.) a prevenci úniků dat, sankcí a ztráty důvěry.
Požadavky, edice a rozdíly oproti „šifrování zařízení“
Aby BitLocker fungoval co nejlépe, záleží na hardwaru i firmwaru. Výchozím bodem je TPM 1.2 nebo vyšší (ideálně TPM 2.0) . Na zařízeních s TPM 2.0 není podporován režim Legacy Mode (CSM); je nutné spustit systém do UEFI a pro posílení řetězce důvěry je vhodné povolit Secure Boot.
Firmware UEFI/BIOS musí splňovat specifikace Trusted Computing Group (TCG) a být schopen číst USB disky během předbootování (třída velkokapacitních úložišť) pro scénáře se spouštěcími klíči. Disk musí mít navíc oddělený systémový oddíl od svazku operačního systému: nešifrovaný, doporučeno ~350 MB (FAT32 v UEFI, NTFS v BIOSu), s volným místem po povolení BitLockeru. Disk s operačním systémem bude naformátován jako NTFS.
Pokud jde o edice, BitLocker je podporován v systémech Windows Pro, Enterprise, Pro Education/SE a Education (Windows 10/11); také ve Windows 7 Enterprise/Ultimate a Windows Server (mimo jiné 2016/2019/2022). Dostupnost a oprávnění závisí na licenci: Windows Pro/Pro Education/SE, Enterprise E3/E5 a Education A3/A5 udělují odpovídající oprávnění.
Ohledně šifrování zařízení : Je přítomno na zařízeních, která procházejí validací HSTI/Modern Standby a nezpřístupňují externí porty DMA. Po prvním spuštění zařízení se inicializuje s nulovým klíčem v pozastaveném stavu , dokud není vytvořen chránič TPM a zálohován klíč pro obnovení. Pokud je zařízení připojeno k doméně Microsoft Entra ID (dříve Azure AD) nebo AD DS , záloha se provede automaticky a nulový klíč se poté vyřadí z provozu. V osobních počítačích se přihlášením pomocí účtu Microsoft s oprávněními správce spustí zálohování klíče k účtu a aktivace chrániče TPM. Zařízení pouze s lokálními účty mohou být technicky šifrována, ale postrádají dostatečnou ochranu a správu.
Je váš hardware kompatibilní se šifrováním zařízení? Soubor msinfo32.exe (Systémové informace) to označuje v poli „Kompatibilita šifrování zařízení“. Pokud původně nebyl kompatibilní, změny, jako je povolení zabezpečeného spouštění, jej mohou povolit a způsobit automatickou aktivaci nástroje BitLocker.
V prostředích, kde automatické šifrování zařízení není problém, mu lze zabránit pomocí registru:
| Ruta | název | Tipo | chrabrost |
|---|---|---|---|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\BitLocker |
PreventDeviceEncryption |
REG_DWORD | 0x1 |
Tento klíč zabraňuje aktivaci bez zásahu , což otevírá cestu pro nasazení řízené IT.
A co vyměnitelné disky ? Systém Windows obsahuje nástroj BitLocker To Go, který šifruje USB flash disky a externí pevné disky. Podpora správy se může lišit v závislosti na konzoli (například některá bezpečnostní řešení mohou tento scénář omezovat nebo vůbec nezvládat), ale na úrovni systému Windows tato funkce existuje a je v organizacích široce používána.
Aktivace, správa, obnova a praktické zabezpečení
Základní nastavení se provádí přímo z Windows: Ovládací panely > Systém a zabezpečení > Šifrování jednotky BitLocker nebo vyhledáním „Spravovat BitLocker“ v nabídce Start. V počítačích, které podporují „šifrování zařízení“ (včetně edice Home), najdete stejnou sekci v Nastavení. Přihlaste se s účtem správce a podle pokynů průvodce vyberte ochrany a uložte si klíč pro obnovení.
Typické kroky při povolování nástroje BitLocker na systémovém disku: výběr ochrany (pouze TPM, doporučeno TPM+PIN , heslo nebo spouštěcí klíč), určení rozsahu šifrování ( pouze použité místo pro nové počítače nebo celý disk , pokud již obsahuje data) a výběr režimu šifrování (nový pro pevné disky nebo kompatibilní, pokud disk přesouváte mezi počítači). Během šifrování můžete na počítači pracovat ; proces běží na pozadí.
Pokud dáváte přednost příkazovému řádku, BitLocker se spravuje pomocí spravovat-bde (privilegovaný příkazový řádek):
manage-bde -on C: -rp -rk E:\ generuje a ukládá obnovovací klíč do E:. Heslo/PIN můžete přidat pomocí manage-bde -protectors -add C: -pw o -TPMAndPINa zkontrolujte stav pomocí manage-bde -statusZakázání a dešifrování: manage-bde -off C:. Nezapomeňte si klíče uchovávat na bezpečných místech. a není šifrované.
Podniková prostředí vyžadují správu životního cyklu: objekty skupinových zásad (GPO) pro vynucení zabezpečení a šifrování, službu Active Directory/Entra ID pro ochranu klíčů a dokonce i správu mobilních zařízení (MDM ) (například Microsoft Intune) pro vynucení zásad na noteboocích mimo síť. Kopírování klíčů do služby Active Directory/Entra ID usnadňuje obnovu a audit stavu šifrování pro každé zařízení.
Některé bezpečnostní sady přidávají nad BitLocker vrstvu správy. Například u některých podnikových řešení lze hlavní klíče odeslat do konzole k obnovení. Pokud si však uživatel disk dříve zašifroval sám, tento klíč se nemusí nacházet v platformě pro správu. V takovém případě se obvykle doporučuje dešifrovat a znovu zašifrovat pomocí zásad konzole a zakázat duplicitní zásady BitLockeru v objektech skupinových zásad (GPO), aby se předešlo konfliktům během šifrování.
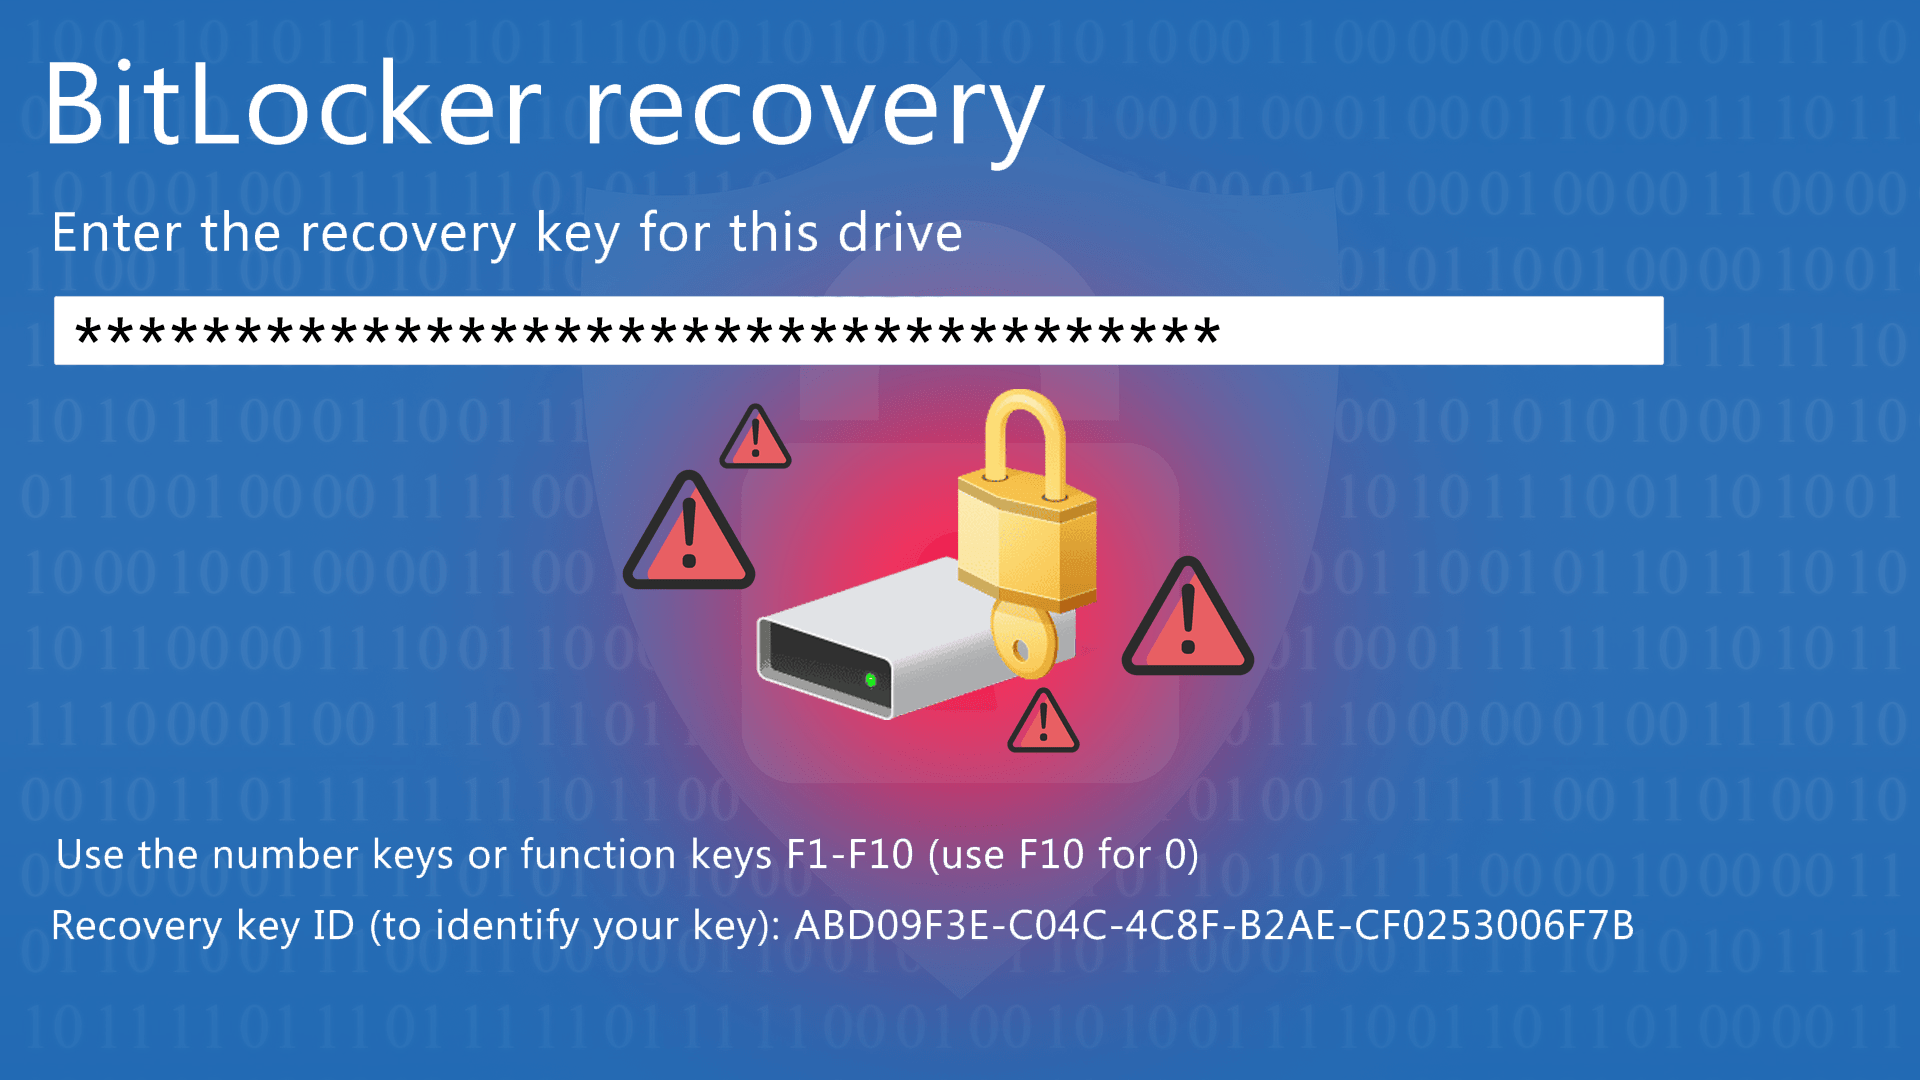
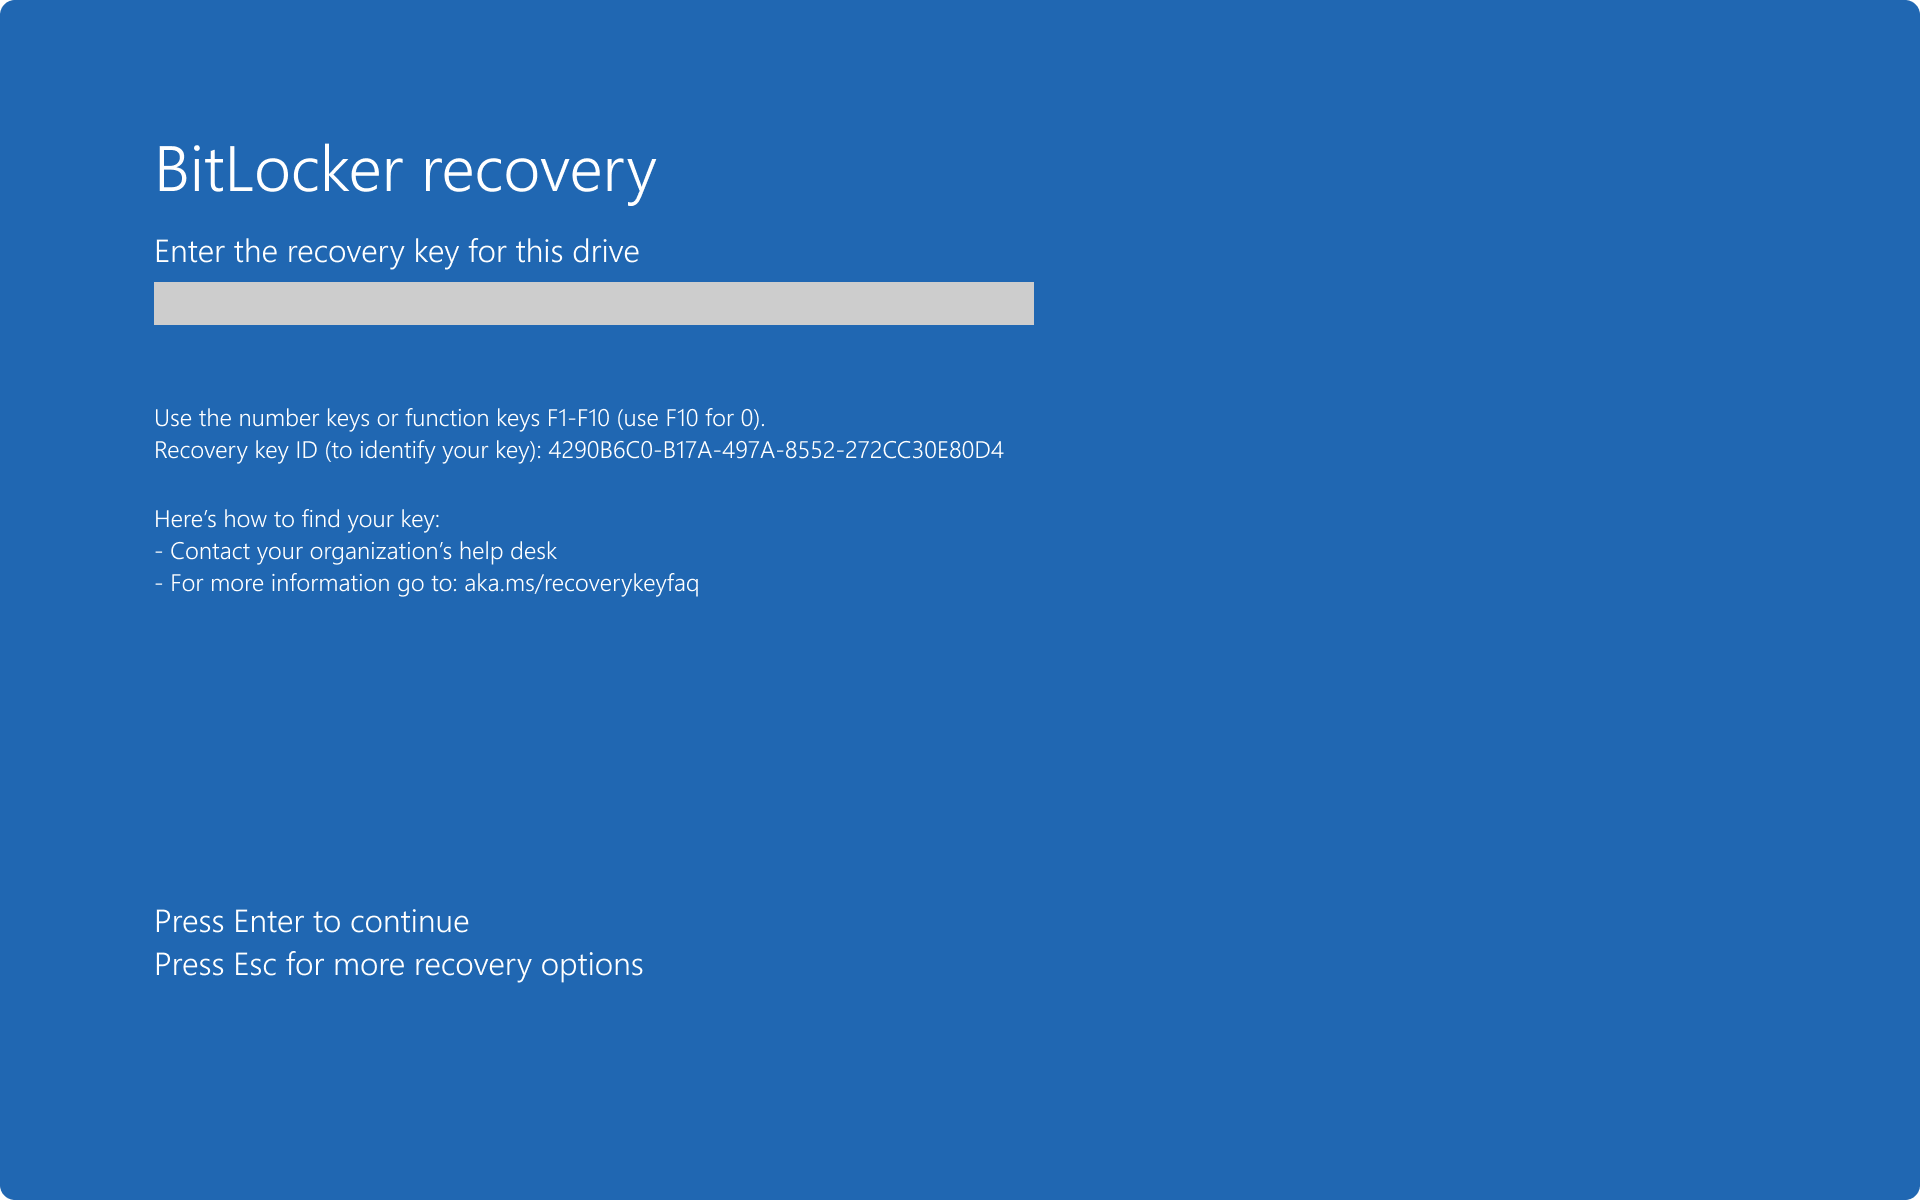
Častá otázka: „Můj počítač si dnes najednou vyžádal klíč pro obnovení . Byl můj systém napaden?“ Obvykle ne. Aktualizace firmwaru/UEFI, změny v Secure Boot, úpravy hardwaru nebo určité ovladače mohou změnit měření TPM a spustit výzvu. Zadejte klíč, přihlaste se a pokud se událost shoduje s nedávnou změnou, neexistují žádné známky narušení. Pokud si nepamatujete, kam jste jej uložili, zkontrolujte svůj účet Microsoft/přihlašovací ID/AD DS nebo jakékoli vygenerované soubory výtisků/.txt/.bek.
Z hlediska zabezpečení je BitLocker při správné konfiguraci robustní. Základní osvědčené postupy :
- Usar TPM + PIN na začátku posílit faktor držení míče (TPM) znalostmi (PIN).
- Povolit Secure Boot aby se zabránilo škodlivým bootloaderům.
- Chraňte a auditujte úschova obnovovacích klíčů (AD/Zadejte ID a omezený přístup).
- Nakonfigurujte zámek relace a bezpečnou hibernaci, abyste minimalizovali okna příležitostí.
Žádný systém není neomylný a je moudré si být vědom teoretických i praktických vektorů zranitelnosti: útoky typu boot v prostředích bez zabezpečeného spouštění, studený start (odebrání/čtení paměti RAM ihned po vypnutí) nebo klasický problém s „lepicími poznámkami“ s obnovovacím klíčem. Díky provozní disciplíně a kontrolám firmwaru jsou tato rizika minimalizována.
BitLocker má také určité aspekty použití: ne všechny edice Windows jej obsahují (například Windows 10 Home vyžaduje alternativní metody nebo šifrování zařízení, pokud je podporováno) a v počítačích bez TPM se musíte spoléhat na bootovací USB disky nebo hesla (která jsou zranitelnější). Významné změny hardwaru nebo určité aktualizace mohou vyžadovat další kroky odemykání. Výkon je však optimalizován a dopad na moderní hardware je obvykle minimální.
V případě vyměnitelných disků umožňuje BitLocker To Go chránit USB flash disky a externí pevné disky, což je ideální pro data na cestách. V závislosti na nástrojích třetích stran nasazených ve vaší organizaci může být správa těchto médií omezená ; před standardizací jejich používání si prostudujte své IT zásady.
Požadavky na rozdělení a přípravu by se u starších nasazení neměly přehlížet. Systémový (spouštěcí) disk musí zůstat nešifrovaný a oddělený od disku s operačním systémem. V moderních instalacích Windows se toto rozložení vytváří automaticky, ale ve starších scénářích lze k změně velikosti a vytvoření příslušného oddílu použít nástroj BitLocker Drive Preparation Tool nebo diskpart . Svazek je považován za zabezpečený, pouze pokud je plně zašifrovaný a chráněný (aktivní).
Pokud jde o kompatibilitu operačních systémů: Windows 11/10 Pro, Enterprise a Education podporují BitLocker; Windows 8.1 Pro/Enterprise jej také podporuje a ve Windows 7 je k dispozici ve verzích Enterprise/Ultimate. Ve světě serverů je k dispozici od Windows Server 2008 a novějších verzí . Pokud zvažujete šifrování napříč platformami (Linux/Windows) nebo přísně auditovaný open-source software, v některých případech by mohly být vhodnější alternativy jako VeraCrypt .
Pokud spravujete vozové parky, kompletní strategie zahrnuje:
- GPO Chcete-li vynutit šifrování při připojení k doméně, vyberte algoritmus (např. XTS-AES 256) a požadujte TPM+PIN.
- AD DS/Zadejte ID jako úložiště klíčů pro obnovení a pro vytváření sestav o dodržování předpisů.
- MDM (např. Intune) pro počítače, které se zřídka připojují k podnikové VPN.
- Integrace s bezpečnostní nástroje které vám umožňují zamykat, inventarizovat a reagovat na ztrátu/krádež, kombinujíc BitLocker (chrání data) s funkcemi lokalizace nebo vzdáleného zamykání (chrání zařízení).
Užitečná poznámka: BitLocker neimplementuje jednotné přihlašování (Single Sign-On) před spuštěním systému. Po absolvování počátečního ověření (TPM/PIN/klíč) se uživatel přihlásí do systému Windows normálně. To je v souladu s cílem zabezpečit prostředí před spuštěním systému.
Klíčové otázky, časté chyby a případy z reálného života
Kdy byste měli používat BitLocker? Kdykoli váš počítač ukládá informace, které nechcete zveřejnit : od osobních údajů (identifikační údaje, výplatní pásky, finanční záznamy) až po klientské dokumenty, plány, smlouvy nebo duševní vlastnictví. Pro profesionály, kteří cestují nebo pracují v kavárnách, coworkingových prostorách a na letištích, je to záchrana v případě krádeže.
Je to pro koncové uživatele složité? Nic moc . Rozhraní vás provede výběrem ochrany a zálohováním klíče. Kritickým bodem je bezpečné uložení klíče pro obnovení . Pokud je vaše zařízení připojeno k Entra ID nebo doméně, pravděpodobně již je zálohováno; pokud se jedná o osobní počítač, uložte jej do svého účtu Microsoft a v případě potřeby si vytiskněte kopii. Neukládejte jej přímo do šifrovaného počítače.
Proč se někdy po zapnutí počítače zeptá na heslo? Obvykle se to shoduje se změnami firmwaru/bootování, aktivací Secure Boot, aktualizacemi TPM nebo výměnou hardwaru . BitLocker detekuje odchylku a přejde do režimu obnovení. Zadejte heslo a pokud je vše v pořádku, nebude se ho znovu ptát, dokud nedojde k dalším změnám.
Ovlivňuje BitLocker výkon? Na moderních systémech je dopad minimální , zejména pokud hardware podporuje akceleraci AES (instrukce specifické pro procesor). Volba AES 128 může poskytnout zvýšení výkonu; AES 256 nabízí dodatečné kryptografické zabezpečení v regulovaných prostředích.
Co se stane bez TPM? Můžete nakonfigurovat heslo nebo spouštěcí klíč na USB disku , ale ztratíte ověření integrity před spuštěním. Heslo bez zásad uzamčení je navíc zranitelnější vůči útokům hrubou silou . Pokud je to možné, zvolte TPM 2.0 + UEFI + Secure Boot.
Co když chci zašifrovat USB disk pro přenos dat? Použijte BitLocker To Go . Nezapomeňte se koordinovat s IT oddělením, pokud vaše společnost používá bezpečnostní platformy, které vynucují specifické zásady pro vyměnitelná média (například vyžadují složité heslo nebo zakazují používat neschválené disky).
Právní a compliance poznámka: u šifrovaných zařízení může krádež zůstat hardwarovým incidentem a nikoli nahlášením úniku dat, v závislosti na regulačním rámci a analýze rizik. Jinými slovy, šifrování je klíčovým zmírňujícím opatřením pro GDPR a další předpisy, i když nenahrazuje zálohy, řízení přístupu, protokolování událostí ani správu zranitelností.
A konečně, pokud integrujete BitLocker s podnikovými řešeními pro koncové body, vyhněte se překrývání zásad (GPO vs. bezpečnostní konzole), které by mohly způsobit chyby šifrování. Pokud byl počítač zašifrován lokálně a platforma nemá svůj klíč, dešifrujte a znovu zašifrujte pomocí oficiálních zásad. Konzistence zásad zjednodušuje podporu a obnovu.
Moudré používání BitLockeru – TPM + PIN, Secure Boot, bezpečná hesla a konzistentní zásady – rozhoduje o tom, zda ztratíte zařízení, nebo svá data . V každodenním životě si toho sotva všimnete, ale když se něco pokazí, budete vděční za to, že máte svá data šifrovaná, hesla pod kontrolou a jistotu, že i když hardware zmizí, vaše dokumenty zůstanou jen vaše.