- Prisma Cloud arver og udvider Twistlocks muligheder for at tilbyde omfattende sikkerhed til cloud-native containere og payloads.
- Platformen integrerer sårbarhedsscanning i CI/CD, logs og runtime og prioriterer risici i forhold til den virkelige udnyttelseskontekst.
- Deres CNAPP-tilgang kombinerer CSPM, CWP, CIEM og netværkssikkerhed med indbygget beskyttelse til Kubernetes og multicloud-miljøer.
- Det tilbyder god ydeevne og skalerbarhed, selvom det kræver en indlæringskurve og korrekt planlægning af licenser og implementering.
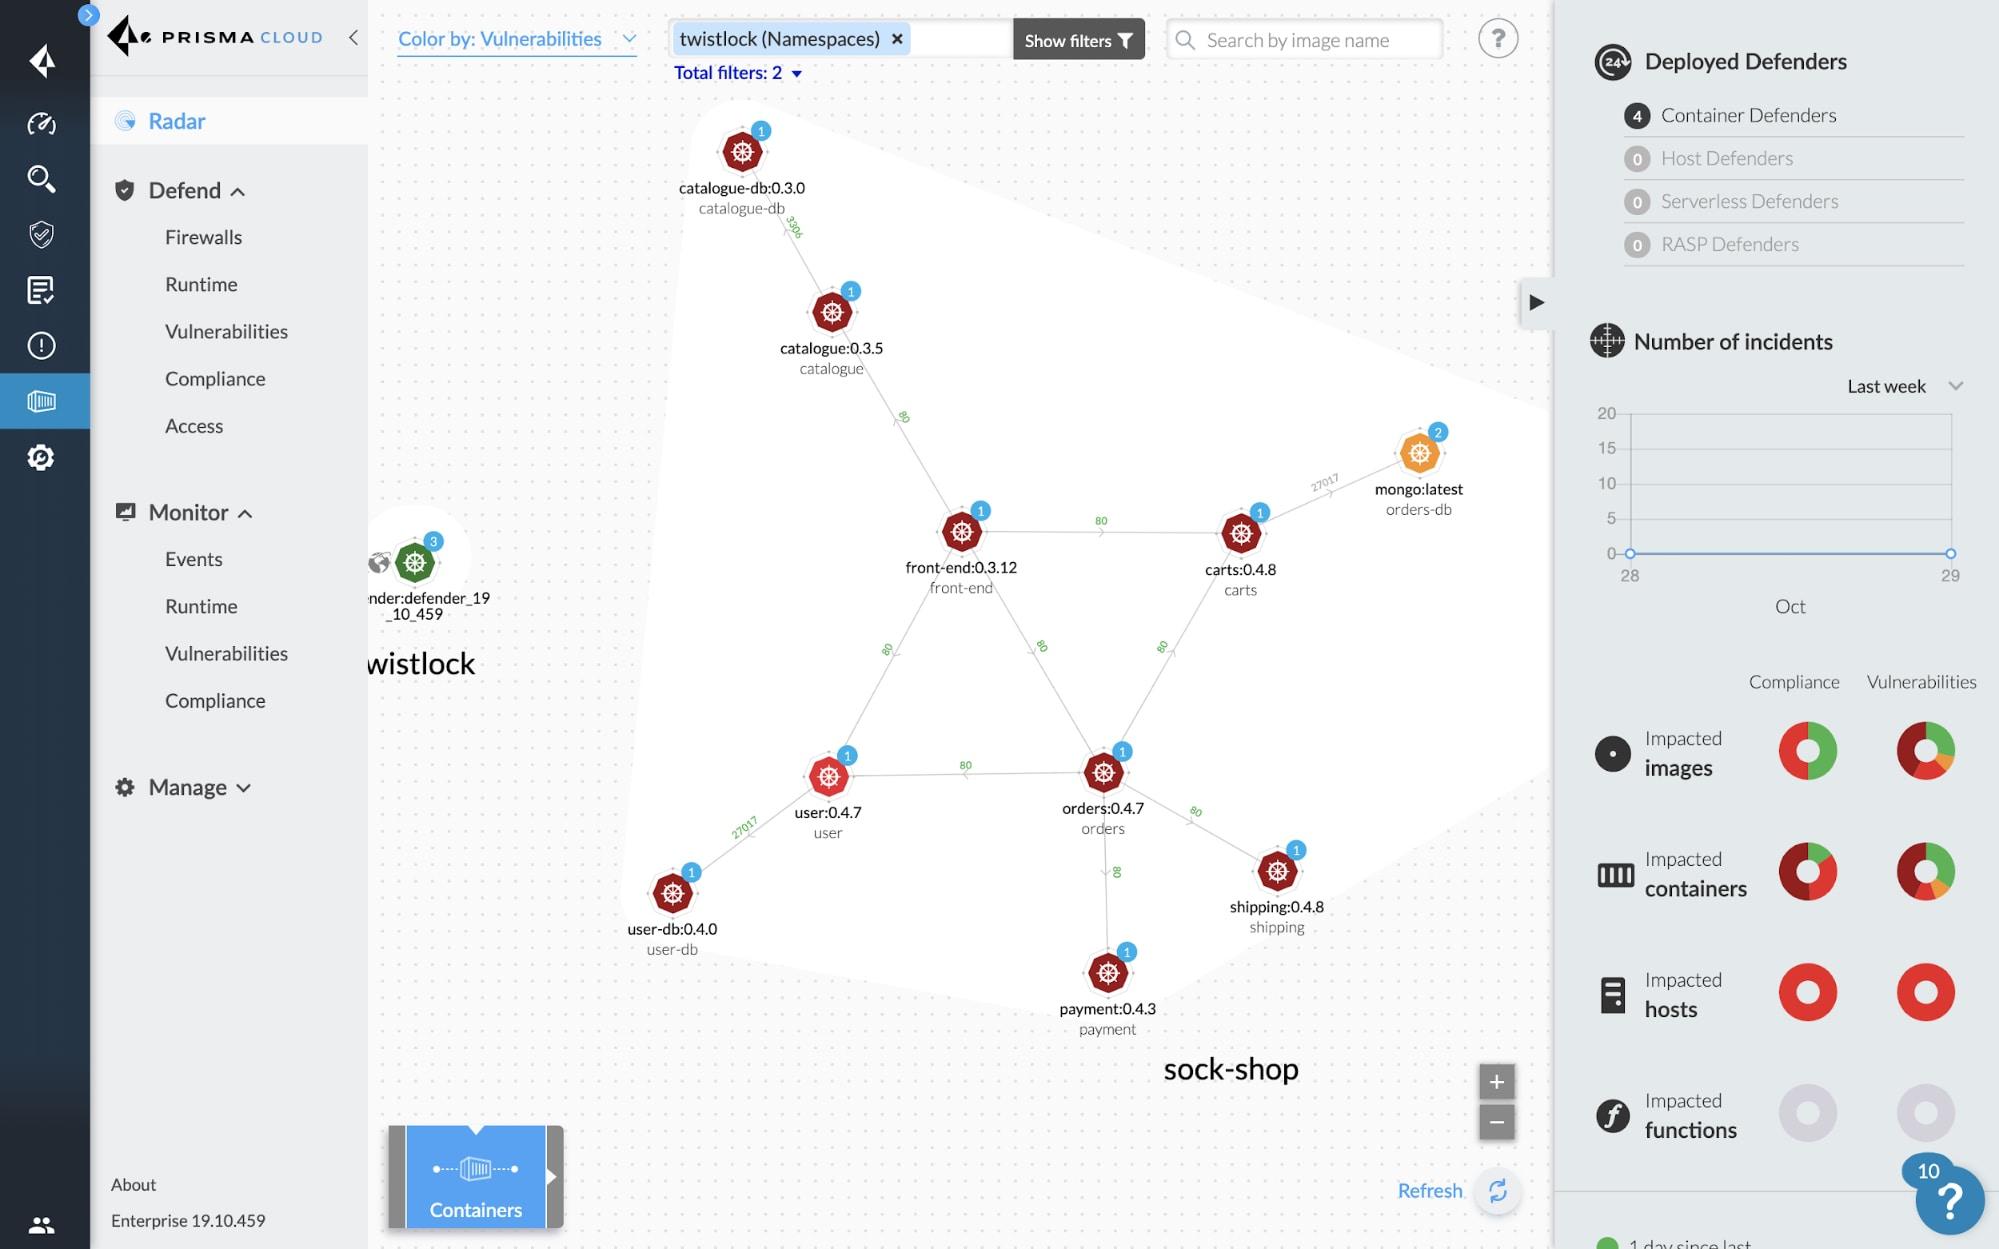
Containersikkerhed er blevet afgørende for enhver virksomhed, der arbejder med Kubernetes-, Docker- eller microservices-arkitekturer i skyen. Udfordringen er ikke længere kun at implementere hurtigere, men at gøre det uden at åbne døre for angribere, der udnytter sårbare images, svage konfigurationer eller overdrevne tilladelser.
Twistlock, nu integreret i Palo Alto Networks' Prisma Cloud, er en førende løsning til beskyttelse af containere og cloud-native workloads. Den tidligere containersikkerhedsplatform er blevet fusioneret til en omfattende Cloud Native Application Protection Platform (CNAPP), der dækker alt fra sikkerhed på kodeniveau til runtime-sikkerhed, herunder CI/CD, logging, runtime-sikkerhed og overholdelse af lovgivningen.
Mikroservicearkitekturer og udfordringen med at sikre containere
Mikroservicearkitekturer er i sagens natur dynamiske (og valget mellem Docker Compose og Kubernetes ) : pods, tjenester og containere implementeres kontinuerligt, versioner opdateres flere gange om dagen, og instanser skaleres efter belastning. Denne model accelererer udviklingen, men gør traditionel sikkerhed baseret på statiske perimetre og lejlighedsvise manuelle kontroller forældet.
Containere sikrer, at software opfører sig ens på tværs af forskellige miljøer (udvikling, præproduktion, on-premise, public cloud), og netop denne portabilitet gør dem til et primært mål for angribere. Et enkelt sårbart basisbillede kan sprede sig til hundredvis eller tusindvis af implementeringer på få minutter.
Moderne containersikkerhed skal omfatte hele livscyklussen : fra imageopbygning i CI/CD-pipelinen, via logscanninger til runtime-adfærd. Hvis sikkerheden kun kontrolleres før implementering eller kun under runtime, vil der altid være farlige huller.
Specialiserede containersikkerhedsværktøjer som Prisma Cloud (tidligere Twistlock) dækker værten, netværket, administrationsstakken, build-pipelinen, image-lagene og selve den containeriserede applikation. Målet er at opretholde kontinuerlig overvågning, der tilpasser sig den flygtige og stadigt skiftende karakter af cloud-native miljøer.
Parallelt er økosystemet blevet fyldt med komplementære løsninger som Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig og Qualys, hver med sit eget fokus: sårbarhedsscanning, compliance, runtime-forsvar, CSPM osv. Prisma Cloud integrerer og udvider mange af disse funktioner til en enkelt platform.
Hvad er containersikkerhedsværktøjer, og hvorfor skiller Prisma Cloud sig ud?
Containersikkerhedsværktøjer er softwareløsninger, der er specifikt designet til at håndtere sikkerhedsudfordringerne ved Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift og andre orkestreringsplatforme. De går ud over simpel image-antivirus: de tilføjer kontekst, politikker, compliance og synlighed på tværs af hele miljøet.
I tilfældet med Prisma Cloud Compute (den direkte efterfølger til Twistlock) taler vi om en platform, der beskytter hosts, containere, serverløse funktioner og generelt cloud-native workloads. Den tilbyder sårbarhedsstyring, compliance-kontroller, runtime-forsvar med regler og maskinlæring, cloud-native firewalls (såsom WaaS til webapplikationer og API'er) og granulær adgangskontrol.
Twistlock startede som en løsning til håndtering af sårbarheder og overholdelse af regler for hele containerlivscyklussen med fokus på at scanne billeder og forhindre usikre komponenter i at blive flyttet fra udvikling til produktion. Med tiden tilføjede det kontinuerlig overvågning af logfiler, netværk og runtime, samt adgangskontrol og segmentering.
Efter opkøbet af Palo Alto Networks i 2018 blev alle disse funktioner integreret i Prisma Cloud, som allerede dækkede andre områder af cloud-sikkerhed. Resultatet er en CNAPP, der er i stand til at administrere regler for Docker-konfigurationer, billeder, noder, plugins og tjenester, integrere med hemmelige administratorer som CyberArk eller HashiCorp og bruge Kubernetes-revisionslogfiler til at generere handlingsrettede advarsler.
Denne integration giver mulighed for meget detaljeret overblik over afhængigheder, pakker, billedlag og runtime-adfærd, både i CI/CD-pipelines og i containere, der kører på værter, container-as-a-service-platforme eller hybrid- og multicloud-miljøer.
Containerscanning: et nøgleelement i sikkerhedsstrategien
Containerscanning er den første forsvarslinje til at opdage sårbarheder i basisbilleder, tredjepartsbiblioteker og brugerdefineret kode. Integrering af scanning i CI/CD-pipelines giver dig mulighed for at opdage problemer før implementering og undgår at skulle slukke brande i produktionen.
Tidlig opdagelse af sårbarheder sparer tid og penge : det er meget billigere at reparere et sårbart bibliotek under byggefasen end i en produktionsklynge med snesevis af tjenester, der er afhængige af det. Derudover forhindrer det kaotiske rollbacks og unødvendig eksponering.
Scanning er også afgørende for at beskytte softwareforsyningskæden , som i stigende grad inkluderer eksterne komponenter: offentlige billeder, tredjepartspakker, artefakter fra andre teams osv. Det er nu obligatorisk at validere, at alt, der er inkluderet i billedet, ikke indeholder kendte CVE'er eller farlige konfigurationer.
Fra et regulatorisk synspunkt kræver mange brancher regelmæssige sårbarhedsscanninger og dokumentation for, at billeder og containere overholder standarder som GDPR, HIPAA, PCI DSS eller CIS-benchmarks. Et centraliseret scanningsværktøj letter revisioner og generering af rapporter.
En anden fordel er reduktionen af angrebsfladen : scannere registrerer unødvendige pakker, glemte fejlfindingsværktøjer eller komponenter, der ikke tilføjer nogen funktionalitet, men som øger risikoen. Ved at eliminere alt overflødigt opnås lettere og langt mere sikre billeder.
Automatisering af sikkerhed i CI/CD og forsvar mod zero-day-angreb
Integrationen af sikkerhed i CI/CD og praksisser som GitOps er det, der giver os mulighed for virkelig at tale om DevSecOps. I stedet for at stole på lejlighedsvise manuelle gennemgange, udløser hver commit eller build automatisk billedscanninger, kodeanalyse, IaC-gennemgang og politiktjek.
Prisma Cloud Compute integrerer med værktøjer som Jenkins, GitHub, GitLab og andre CI-udbydere for at afvise builds, der ikke overholder politikken, generere rapporter til udviklere og blokere promovering af sårbare artefakter til højere miljøer.
Automatisering er også nøglen til at afbøde zero-day-sårbarheder . Selv hvis et image allerede har bestået alle kontroller, kan nye CVE'er tilknyttet pakker inkluderet i det image dukke op. Med kontinuerlig scanning af registreringsdatabaseposter og kørende miljøer revurderer platformen images, så snart sårbarhedsdatabasen opdateres.
Denne tilgang minimerer eksponeringsvinduet : organisationen erfarer inden for få timer, at et billede, der blev implementeret for uger siden, nu er blevet problematisk, og kan prioritere korrektion baseret på kritisk karakter, interneteksponering, håndterede data osv.
Med hensyn til omdømme opbygger regelmæssig, automatiseret scanning tillid hos kunder, partnere og tilsynsmyndigheder. Virksomheder, der tager containersikkerhed alvorligt, skiller sig typisk ud i udbud og due diligence-processer.
Prisma Cloud Compute (Twistlock): arkitektur, krav og implementering
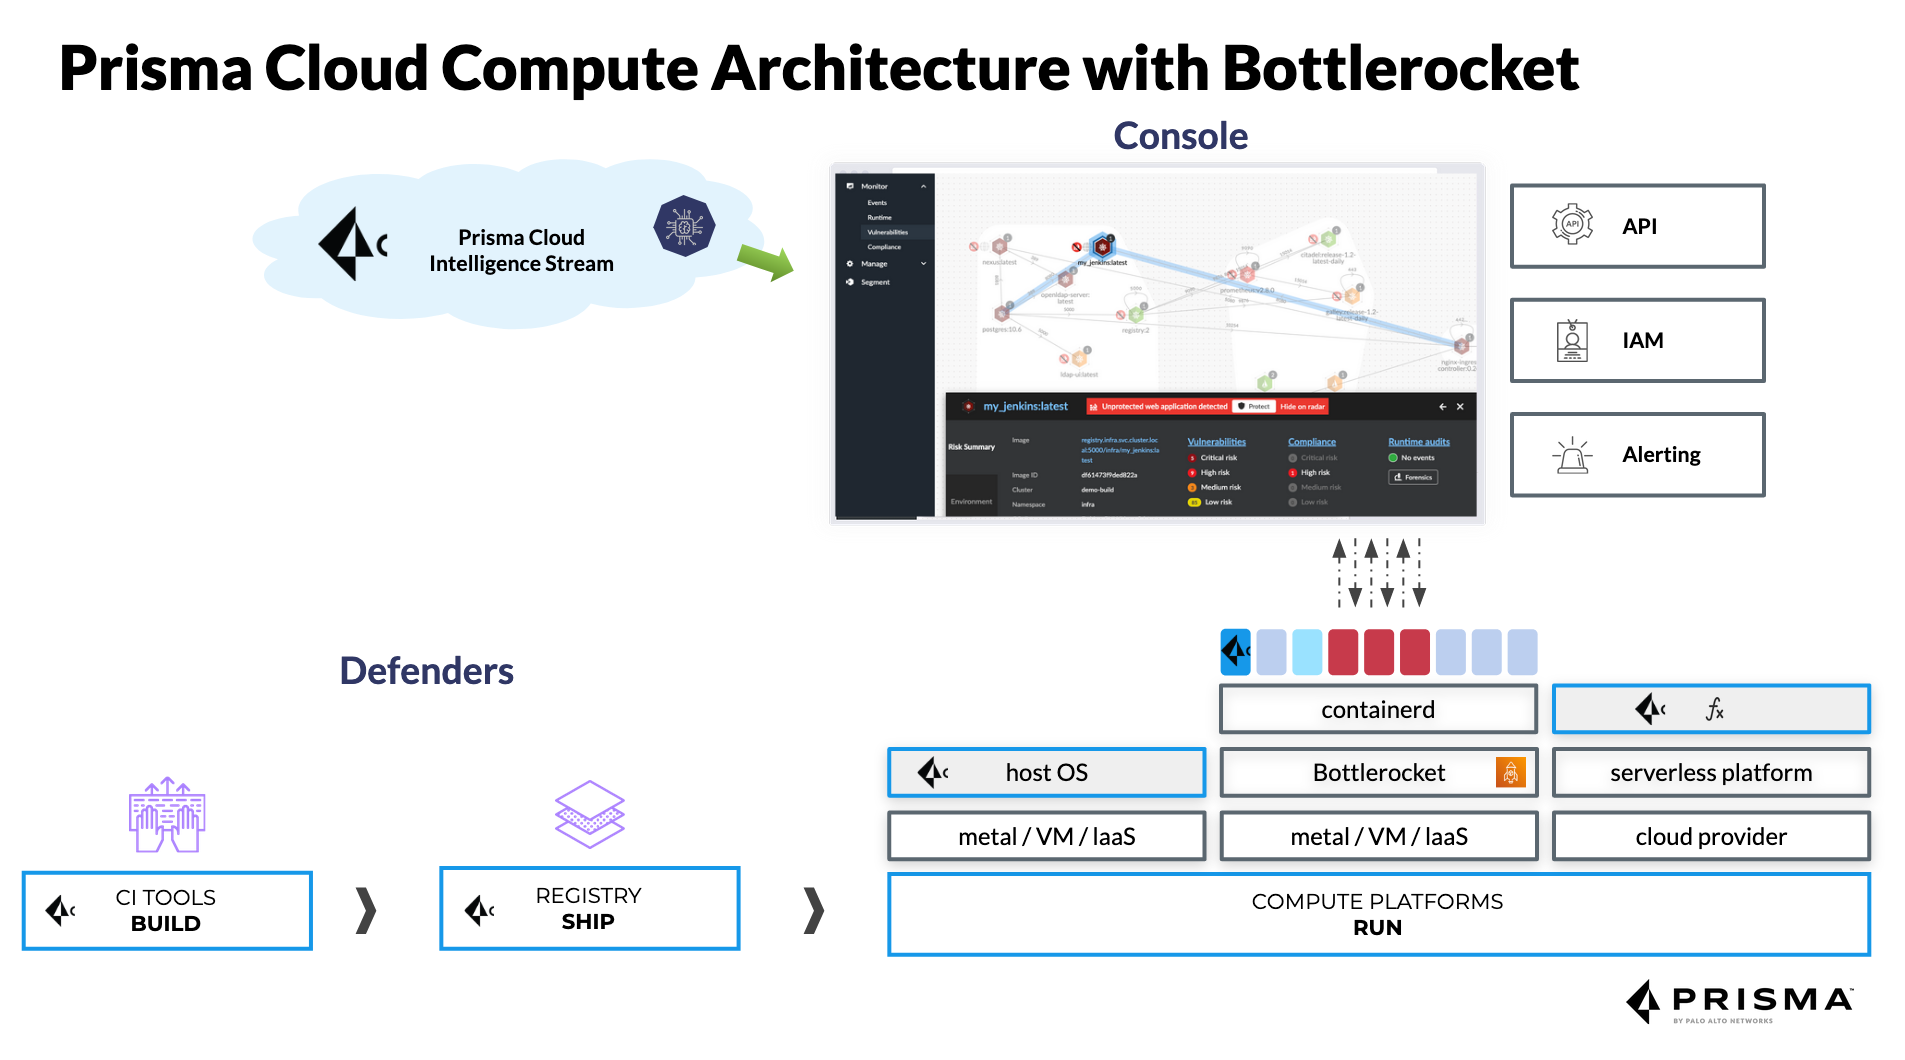
Prisma Cloud tilbydes i to primære implementeringsmuligheder : Enterprise SaaS-udgaven, som hostes og administreres af Palo Alto Networks, og den selvhostede Compute-udgave, som kunden implementerer på sin egen infrastruktur (on-premises, cloud eller hybrid).
Compute Edition arver direkte Twistlock-arkitekturen med en central konsol, der orkestrerer politikker, indsamler data og viser global synlighed, og Defender-agenter er implementeret på værter, Kubernetes-noder, Fargate, EC2, Windows-containere og serverløse miljøer.
Hvad angår konsollens tekniske krav , kan den i små miljøer (færre end 1000 Defenders og uden intensiv logscanning) startes med cirka 2 GB RAM og 2 vCPU'er. Til store implementeringer med mere end 20.000 Defenders anbefaler Palo Alto op til 16 vCPU'er, omkring 50 GB RAM og cirka 500 GB persistent SSD-lager.
Defenders har et relativt lavt ressourceforbrug : det kan fungere med omkring 256 MB RAM i grundlæggende scenarier og skaleres op til omkring 2 GB RAM og 2 vCPU'er, når der udføres logscanning eller mere intensive arbejdsbelastninger. Med hensyn til diskplads bruger det omkring 8 GB pr. vært, hvilket stiger til 20 GB, hvis der udføres lokal loganalyse.
Hvis scanninger integreres i CI , anbefales det at have mindst 1,5 gange størrelsen på det største billede, der skal scannes, pr. eksekutor, for at kunne downloade, analysere og generere de nødvendige artefakter uden flaskehalse.
Prisma Cloud-ydeevne og storskalatestning
Palo Alto Networks har offentliggjort Prisma Cloud-ydeevnetests i meget store miljøer, der simulerer virkelige arbejdsbelastninger. Et af disse scenarier involverede Kubernetes-klynger med i alt 20.000 værter, en konsol med 16 vCPU'er og 50 GB hukommelse og Defenders med 2 vCPU'er og 8 GB RAM, der kørte på et containeroptimeret operativsystem.
I det miljø blev 323 billeder og næsten 200.000 containere analyseret , med en omtrentlig tæthed på 9,6 containere pr. vært. Konsollen forbrugte omkring 1474 MiB RAM og 8% af CPU'en, mens hver Defender brugte omkring 83 MiB RAM og 1% af CPU'en – ret rimelige tal for et realtidssikkerhedssystem.
Individuelle containerscanninger tager i gennemsnit 1 til 5 sekunder , med et yderligere hukommelsesforbrug på 10-15% og et CPU-forbrug på knap 1% under scanningen. Dette gør det muligt at integrere scanning selv i krævende pipelines uden at forsinke time-to-market for nye funktioner.
Ud over CPU- og RAM-tal ses den reelle effekt i SecOps og DevOps . En Forrester Consulting TEI (Total Economic Impact)-undersøgelse for Prisma Cloud beregnede et investeringsafkast på 264 %, en forbedring af SecOps-effektiviteten vurderet til millioner af dollars og en betydelig reduktion i væsentligt alvorlige sikkerhedshændelser.
En anden interessant måleenhed er reduktionen i tiden for hændelsesløsning : brugere rapporterer, at de går fra analyser, der tidligere tog dage, til undersøgelser, der er afsluttet på omkring 3,3 timer, takket være samlet telemetri og dashboards, der centraliserer logfiler, advarsler og netværkskontekst, IAM og konfiguration.
Prisma Cloud-sikkerhedsfunktioner arvet og udvidet fra Twistlock
Kernen i Twistlock fokuserede på sårbarhedsstyring gennem hele containerens livscyklus. Prisma Cloud følger denne vej og tilføjer ekstra lag af kontekst og automatisering for at prioritere, hvad der skal rettes først.
Platformen etablerer en risikoprioritering baseret på kendte CVE'er , alvorlighedsgrad, udnyttelsesmuligheder, faktisk eksponering under kørsel, tjenestekritikalitet og eksistensen af afhjælpningsstier. Den tilbyder afhjælpningsvejledninger, lagdelt billedanalyse og Top 10-lister over de mest kritiske sårbarheder for hver tjeneste.
På niveauet aktiv beskyttelse styrer Prisma Cloud alvorligheden af advarsler og blokeringer, så du for hver tjeneste og gruppe kan justere, hvilke adfærdsmønstre der kun skal generere advarsler, og hvilke der skal blokeres under build eller under kørsel, for eksempel som reaktion på forsøg på at udføre farlige kommandoer i en container.
Nøjagtigheden af sårbarhedsdetektering forbedres af over 30 upstream-kilder, der forsyner CVE'er og alarmdatabasen. Dette reducerer falske positiver og hjælper teams med at fokusere på det, der virkelig betyder noget, i stedet for at spilde tid på at sortere støj.
Derudover integrerer Prisma Cloud sårbarhedsstyring på tværs af linjen : den scanner kodelagre, containerlogfiler, CI/CD-pipelines og runtime-miljøer. Dette undgår det almindelige problem med isolerede værktøjer, der ikke kommunikerer med hinanden.
Prisma Cloud som CNAPP: mere end containersikkerhed
I dag er Prisma Cloud en komplet CNAPP-platform , der går langt ud over Twistlock. Den inkluderer moduler til cloud security posture management (CSPM), workload Protection (CWP), rights management (CIEM), netværkssikkerhed, datasikkerhed og kontrol over infrastruktur som kode og CI/CD-pipelines.
I CSPM gennemgår løsningen konfigurationer på tværs af AWS , Azure, GCP, OCI og Alibaba Cloud og registrerer overdrevne tilladelser, eksponerede ressourcer, forkert konfigurerede tjenester og afvigelser fra frameworks som CIS, PCI eller interne virksomhedsbenchmarks. Afhjælpning kan være manuel eller automatiseret.
Inden for CWP-domænet beskytter Prisma Cloud hosts, containere og serverløse funktioner med sårbarhedsstyring, procesovervågning, netværksforsvar, kontrol af filintegritet og adfærdsregler, der kan baseres på signaturer, dynamisk analyse og maskinlæring.
CIEM-modulet fokuserer på cloud-rettigheder og -identiteter og identificerer overprivilegerede legitimationsoplysninger, ubrugte roller, eksponerede nøgler eller adgang på tværs af konti, der kan føre til farlige laterale bevægelser efter et indledende brud.
Netværkssikkerhedskomponenten omfatter funktioner til anomalidetektering , analyse af angrebsstier, tagbaseret segmentering og integration med næste generations Palo Alto-firewalls (PAN-OS, Strata Cloud Manager, Panorama), hvilket muliggør ensartede politikker mellem den traditionelle netværksverden og Kubernetes.
Native sikkerhed til Kubernetes og containere med Prisma Cloud
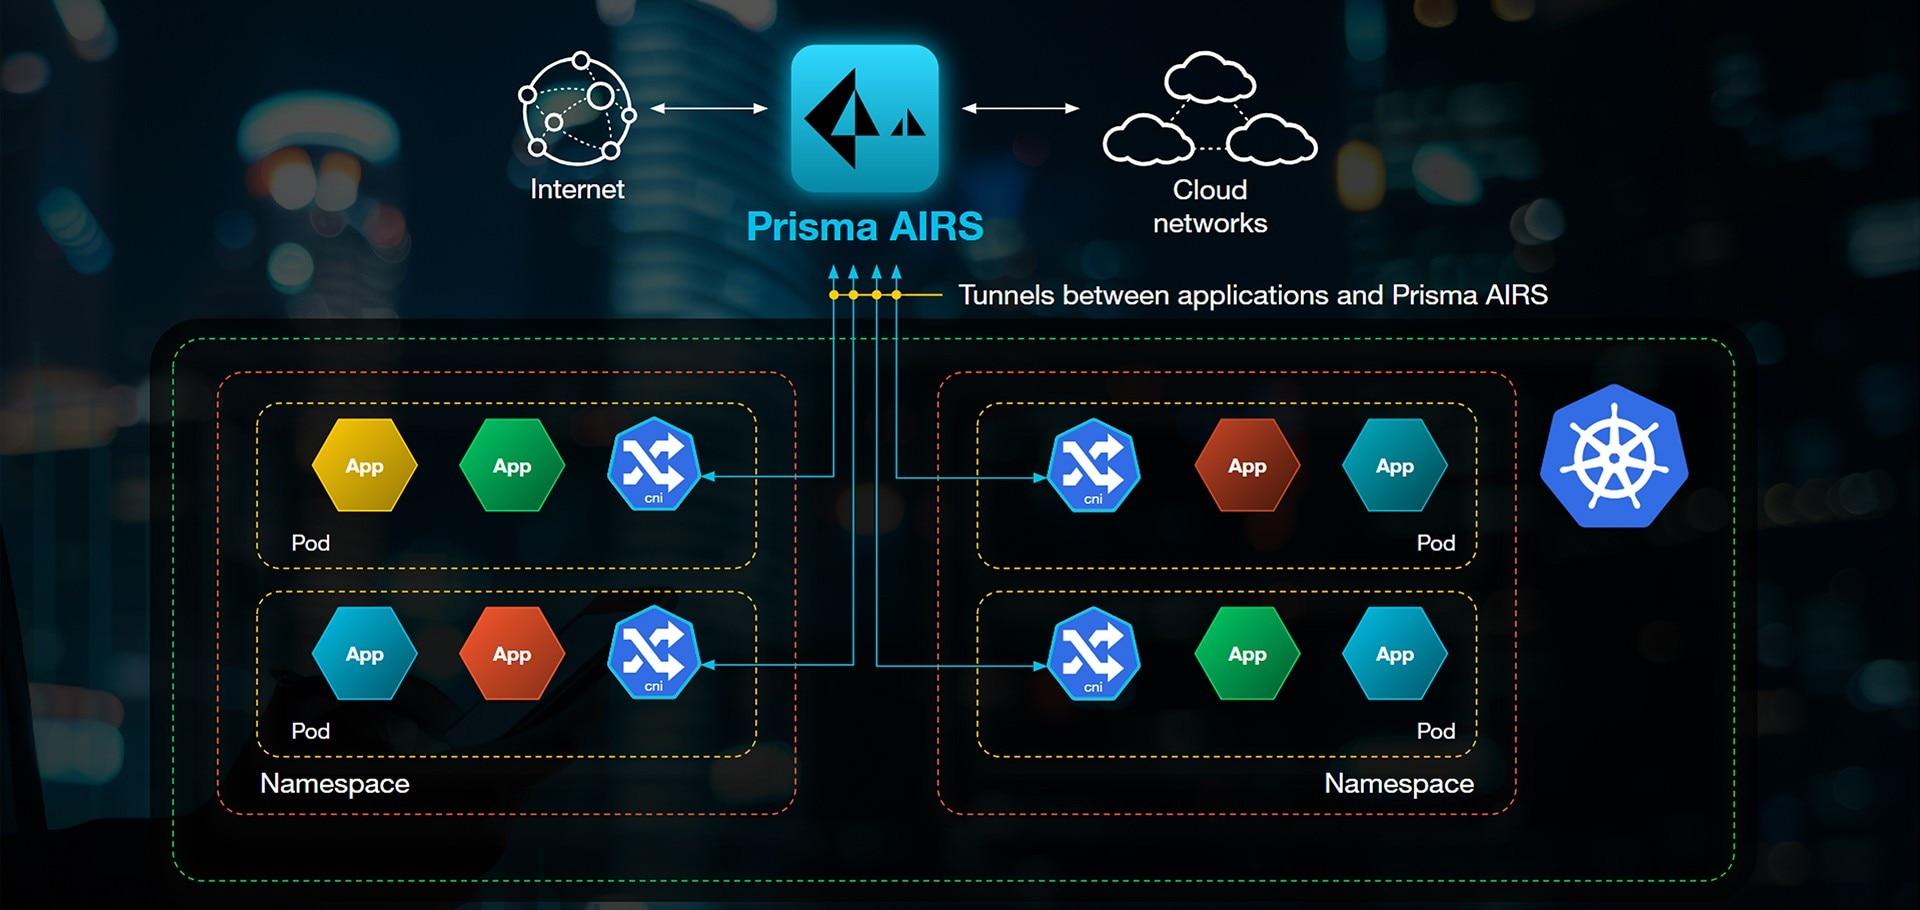
En af Prisma Clouds styrker er dens native Kubernetes-beskyttelse . Den integrerer med kontrolplanet for at give direkte indsigt i containere, pods og navneområder og håndhæver dynamiske, tagbaserede politikker i stedet for rigide IP-adresser.
Løsningen kan koordineres med standard kubectl-, CNI-kæde- og Helm-diagramannotationer for at udbrede sikkerhedsmetadata med hver implementering. Dette gør det nemt automatisk at anvende netværks-, runtime- og compliance-regler baseret på kontekst (miljø, udstyr, kritikalitet, interneteksponering osv.).
Prisma Cloud kan også indtage Kubernetes-revisionslogfiler for at opdage mistænkelige hændelser, uventede rolleændringer, oprettelse af servicekonti med farlige rettigheder eller ændringer af følsomme objekter. Alle disse oplysninger konverteres derefter til advarsler og dashboards i en enkelt konsol.
Med hensyn til WAAS (Web Application and API Security) beskytter modulet webapplikationer og API'er, der kører på Kubernetes eller containere, mod typiske OWASP Top 10-angreb (injektion, XSS, ødelagt adgangskontrol osv.) samt mere avancerede udnyttelsesforsøg. Det kan fungere i alarmtilstand eller aktiv blokeringstilstand.
Ved at kombinere disse funktioner med Palo Alto-firewalls kan organisationer forene synlighed og kontrol fra netværksniveau til applikationsbelastningen ved hjælp af de samme sandhedskilder for centraliserede identiteter, etiketter og politikker.
Sikkerhedsstatus, sårbarheder og compliance hos Prisma Cloud
Som al kompleks software har Prisma Cloud haft sårbarheder , som Palo Alto Networks proaktivt har adresseret. Tidligere eksempler inkluderer fejl i lokal privilegieeskalering, cross-site scripting (XSS) i webkonsollen og ukorrekte kryptografiske verifikationer, hvor CVE'er som CVE-2021-3042 og CVE-2021-3033 har modtaget høje CVSS-scorer.
Virksomheden har et aktivt program til håndtering af sårbarheder og tildeler endda sine egne identifikatorer (PRISMA), når en offentlig CVE endnu ikke er tilgængelig. Programrettelser distribueres hurtigt, især til SaaS-udgaven, som løbende opdateres uden kundeindgriben.
Med hensyn til kryptering og databeskyttelse lagrer Prisma Cloud log- og telemetri-metadata i krypterede tjenester som RDS eller Redshift, der administreres i skyen, i overensstemmelse med bedste praksis for datasikkerhed under transit og i hvile.
Med hensyn til godkendelse understøttes robuste metoder som SAML til at integrere Compute Edition med virksomhedsidentitetsudbydere, hvilket letter SSO og anvender MFA-politikker eller centraliseret sessionsstyring.
Platformen hjælper også organisationer med at opfylde compliance-standarder ved at tilbyde foruddefinerede kontroller, eksporterbare rapporter, dashboards organiseret efter regulering og muligheden for at oprette brugerdefinerede kontroller. Dette er afgørende i sektorer som finans, sundhedsvæsen og offentlig administration.
Tekniske krav, support og kompatibilitet
Prisma Clouds licensmodel er baseret på kreditter , som kunderne forbruger i henhold til de moduler og arbejdsbelastninger, de ønsker at beskytte (Enterprise Edition, Compute Edition osv.). Dette gør det muligt at skræddersy omkostningerne til hver organisations behov, selvom det også gør dimensionering og budgettering mere komplekse.
Operativsystemkompatibiliteten er bred : den selvhostede Compute-konsol kører på x86_64 Linux-distributioner, mens Defenders understøtter en bred vifte af Linux-værter på x86_64 og ARM64, Windows-containere og almindelige versioner af Docker Engine og container-runtimes.
Hvad angår offentlige clouds, dækker Prisma Cloud AWS, Azure og GCP , samt udbydere som Oracle Cloud Infrastructure og Alibaba Cloud. Det er designet til multicloud- og hybridmiljøer med dybe API'er til integration med pipelines, eksterne sikkerhedsværktøjer og DevOps-økosystemer.
SaaS-udgaven opdateres løbende , så det klassiske koncept med "ophør af support" gælder ikke på samme måde. Den selvhostede Compute Edition har versionslivscyklusser, der er i overensstemmelse med Palo Altos produktpolitikker, som teams bør huske på, når de planlægger opgraderinger.
Hvad angår support, er brugernes meninger noget blandede : mange værdsætter bredden af dokumentation og tekniske muligheder positivt, mens andre nævner, at supportoplevelsen kan være inkonsekvent med svartider, der i nogle tilfælde kunne forbedres.
Markedsvision, alternativer og brugeropfattelse
Inden for CNAPP- og containersikkerhedslandskabet konkurrerer Prisma Cloud med aktører som Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security eller SCA/DevSecOps-løsninger som Checkmarx One og Veracode.
Prisma Clouds største styrke er dens brede dækning : fra IaC og CI/CD til runtime, inklusive CSPM, CWP, CIEM, netværkssikkerhed og datasikkerhed. For organisationer, der ønsker at reducere antallet af værktøjer og dashboards, er konsolidering af alt på en enkelt platform ofte et meget overbevisende argument.
Blandt de styrker, som brugerne oftest nævner, er den samlede synlighed af cloud-aktiver, muligheden for at automatisere rettelser, kraften i forespørgselssprogene (RQL/KQL) til at undersøge hændelser og den gode integration med cloud-udbydere og tredjepartsteknologier.
Blandt svaghederne nævnes indlæringskurven oftest (det er ikke et trivielt værktøj), sammen med følelsen af, at nogle funktioner stadig er under udvikling. Nogle finder også licensmodellen noget kringlet og påpeger, at supportoplevelsen kunne være mere ensartet.
Selv med disse ulemper opfattes Prisma Cloud som en stærk løsning for virksomheder med komplekse infrastrukturer, især dem, der allerede arbejder med Palo Alto Networks i andre sikkerhedslag og ønsker at afstemme politikker mellem netværk, endpoints og cloud-arbejdsbelastninger.
Udviklingen af Twistlock i Prisma Cloud har resulteret i en meget komplet platform til beskyttelse af containere og cloud-native applikationer: den kontrollerer sårbarheder fra koden, automatiserer CI/CD-scanninger, overvåger logs og runtime, integrerer native med Kubernetes og offentlige clouds, og frem for alt tilføjer den et lag af kontekst og prioritering, der hjælper teams med at fokusere på det, der virkelig er kritisk, uden at blive overvældet af advarsler.

Index
- 1 Mikroservicearkitekturer og udfordringen med at sikre containere
- 2 Hvad er containersikkerhedsværktøjer, og hvorfor skiller Prisma Cloud sig ud?
- 3 Containerscanning: et nøgleelement i sikkerhedsstrategien
- 4 Automatisering af sikkerhed i CI/CD og forsvar mod zero-day-angreb
- 5 Prisma Cloud Compute (Twistlock): arkitektur, krav og implementering
- 6 Prisma Cloud-ydeevne og storskalatestning
- 7 Prisma Cloud-sikkerhedsfunktioner arvet og udvidet fra Twistlock
- 8 Prisma Cloud som CNAPP: mere end containersikkerhed
- 9 Native sikkerhed til Kubernetes og containere med Prisma Cloud
- 10 Sikkerhedsstatus, sårbarheder og compliance hos Prisma Cloud
- 11 Tekniske krav, support og kompatibilitet
- 12 Markedsvision, alternativer og brugeropfattelse