- E-mail er den primære angrebsvektor, så sikkerhed skal være baseret på flere tekniske og organisatoriske lag.
- Domænegodkendelse, AI til trusselsdetektion og phishing-resistent MFA er essentielle grundpiller i enhver løsning.
- Kontinuerlig træning gør brugerne til et aktivt forsvar mod phishing og andre social engineering-teknikker.
- Klare politikker, arkivering, revisioner og centraliseret administration sikrer, at e-mailbeskyttelse er ensartet og bæredygtig over tid.
E-mail er fortsat den mest anvendte kommunikationskanal i virksomheder , men det er også et yndet indgangspunkt for cyberkriminelle. Phishing, malware, økonomisk svindel, tyveri af legitimationsoplysninger og databrud starter ofte med en simpel e-mail, som nogen åbner uden at tænke sig om meget. Derfor er det afgørende at vide, hvordan man identificerer falske e-mails.
Hvis din organisation udelukkende er afhængig af grundlæggende e-mailudbyderfiltre og en "vær forsigtig"-tilgang, leger du med ilden. I dag har du brug for en e-mailsikkerhedsløsning, der kombinerer avanceret teknologi, klare processer og løbende træning af dine brugere. I de følgende afsnit får du en detaljeret oversigt over eksisterende trusler, bedste praksis anvendt af brancheledere og specifikke teknologier, du bør implementere for at sikre din e-mail.
Hvorfor e-mail er et kritisk mål
E-mail er ikke bare praktisk; det er en direkte kanal til dine medarbejdere. Dette gør den til den foretrukne angrebsvektor for social engineering-kampagner , hvor det svage led ikke er systemet, men individet. I stedet for at bryde en firewall eller udnytte en kompleks sårbarhed, skal angribere blot overbevise nogen om at klikke, hvor de ikke skal, eller dele fortrolige oplysninger.
Social engineering er afhængig af psykologiske taktikker som f.eks. hastende karakter, autoritet og tillid : e-mails, der ser ud til at komme fra din bank, en leverandør, din chef eller endda en officiel myndighed. Målet er at narre dig til at udføre usikre handlinger: downloade ondsindede vedhæftede filer, indtaste dine loginoplysninger på en falsk hjemmeside, godkende en svigagtig betaling eller sende følsomme dokumenter til en tredjepart.
Konsekvenserne rækker langt ud over et par inficerede computere. Et angreb af denne art kan forårsage databrud, der koster millioner, omdømmeskade, regulatoriske sanktioner (for eksempel for overtrædelse af GDPR eller branchestandarder som HIPAA) og en direkte indvirkning på forretningskontinuiteten.
Derudover er e-mail tæt integreret med resten af infrastrukturen: samarbejdsløsninger, kalendere, dokumenthåndteringsværktøjer, cloud-applikationer… Hvis en angriber tager kontrol over en e-mailkonto, får de normalt adgang til en stor del af din virksomheds digitale økosystem.
For at gøre tingene værre bruger mange organisationer stadig e-mail til at gemme eller dele ekstremt følsomme oplysninger : økonomiske data, kontrakter, kundefiler, legitimationsoplysninger, skattedokumenter osv. Alt dette gør e-mail til et højt prioriteret mål.
Hvordan trusselsbilledet for e-mails har ændret sig
Æraen med den typiske klichéfyldte "nigeriansk prins"-besked er forbi. I dag bruger cyberkriminelle sprogmodeller og generativ kunstig intelligens til at skrive fejlfri e-mails, fri for fejl og mærkværdigheder, med en professionel, men venlig tone og personligt tilpasset hver enkelt modtager.
Denne personalisering gør phishing meget mere troværdigt. Med offentligt tilgængelige data (sociale medier, virksomhedswebsteder, tidligere lækager, branchenyheder osv.) og allerede kompromitterede konti er angribere i stand til perfekt at efterligne en rigtig persons kommunikationsstil , infiltrere legitime e-mailtråde eller fortsætte igangværende samtaler.
Resultatet er, at grænsen mellem legitimt og ondsindet indhold bliver mere og mere udvisket . Traditionelle filtre, der udelukkende er baseret på signaturer eller simple mønstre, er utilstrækkelige mod dynamiske kampagner, der konstant ændrer links, domæner og teknikker.
Tallene understøtter denne realitet: De gennemsnitlige omkostninger ved et databrud er allerede omkring millioner af dollars, selv i virksomheder med færre end 500 ansatte , og Business Email Compromise (BEC)-angreb akkumulerer tab på flere milliarder dollars om året globalt, ifølge førende cybersikkerhedsrapporter.
Parallelt hermed spredes "alt-i-en" phishing-kits på det mørke web, der integrerer angriber-i-middle (AiTM) -angreb , muligheden for at stjæle legitimationsoplysninger og sessionstokens med MFA, sideskabeloner, der er næsten identiske med rigtige, og automatiserede mekanismer til at omgå traditionelle filtre.
De mest almindelige trusler i e-mails
At forstå de vigtigste trusler er det første skridt i at designe en god e-mailsikkerhedsløsning. De mest kritiske trusler er beskrevet nedenfor, sammen med hvordan de fungerer og deres potentielle indvirkning.
Massephishing er fortsat den hyppigste trussel. Disse er typisk kampagner, der sendes til mange brugere uden væsentlig personalisering, og som udgiver sig for at være kendte brands eller tjenester. De indeholder normalt links til falske websteder eller inficerede vedhæftede filer. Typiske konsekvenser omfatter tyveri af adgangskoder, installation af malware, kontokapring og uautoriseret adgang til interne systemer.
"Quishing" eller phishing ved hjælp af QR-koder . I stedet for et synligt link indeholder e-mailen en QR-kode. Vi er så vant til at scanne QR-koder for alt, at vi sænker paraderne. Det ekstra trick er, at det ofte scannes med en personlig mobiltelefon, som er mindre beskyttet end en arbejdscomputer , hvilket flytter angrebet til en enhed med færre virksomhedskontroller.
Spear phishing og BEC . Disse er meget sofistikerede, målrettede angreb, hvor angriberen udgiver sig for at være en specifik person: en direktør, en betroet leverandør, en strategisk partner osv. Den oprindelige e-mail indeholder ikke altid links eller vedhæftede filer; i stedet indeholder den typisk en omhyggeligt udformet samtale designet til at manipulere offeret. Det sædvanlige mål er at indhente pengeoverførsler, skatteoplysninger (såsom W-2-formularer i nogle lande), køb af gavekort eller ændringer af bankkontooplysninger til leverandørbetalinger.
Malware distribueret via e-mail . E-mail er fortsat et af de primære kanaler til levering af ransomware , trojanske heste og andre typer malware. Dette sker typisk via tilsyneladende harmløse vedhæftede filer (Office-dokumenter, PDF'er, komprimerede filer) eller links, der fører til ondsindede downloads. Når malwaren er udført, kan den kryptere dine data, bevæge sig sidelæns på tværs af netværket eller stjæle følsomme oplysninger.
Attacker-in-the-middle (AiTM)-angreb . I denne tilgang placerer angriberen sig mellem brugeren og den legitime tjeneste. Gennem et phishing-link omdirigerer de dig til en side, der kloner den rigtige loginskærm. Når du indtaster dine legitimationsoplysninger, sender det ondsindede system dem faktisk til udbyderen, beder dig om MFA-koden, hvis tilgængelig, og genbruger alt i realtid. Resultatet er, at angriberen får gyldige sessioner, selv på konti, der er beskyttet med traditionel MFA.
Spam og uønsket post . Selvom spam nogle gange bare kan være irriterende, bruger det ressourcer, fylder indbakker og fungerer ofte som et medium for ondsindede links eller vedhæftede filer. Derudover kan en stor mængde spam skjule målrettede angreb midt i støjen.
Vigtigste tekniske bedste praksisser: godkendelse, filtrering og kryptering
En moderne e-mailsikkerhedsløsning skal være baseret på flere lag af gensidigt forstærkende teknologi. Antivirussoftware eller et simpelt spamfilter er ikke nok. Du har brug for afsendergodkendelse, robuste adgangskontroller, avanceret indholdsinspektion og databeskyttelse.
Det er afgørende at konfigurere SPF, DKIM og DMARC ikke kun på dit primære domæne, men også på underdomæner, testdomæner og ældre domæner , der forbliver under din kontrol. Angribere elsker at genbruge forsømte domæner. Specialiserede DMARC-administrationsværktøjer forenkler denne opgave og automatiserer en stor del af overvågningen.
Med hensyn til trusselsfiltrering er det ikke længere tilstrækkeligt blot at analysere sortlister og kendte malwaresignaturer. Din e-mailløsning bør integrere trusselsdetektion med AI og maskinlæring , der er i stand til at evaluere flere beskedsignaler (tekst, metadata, afsenderomdømme, adfærdsmønstre osv.) for at afgøre, om en e-mail er legitim, spam eller ondsindet.
For vedhæftede filer anbefales det kraftigt at bruge et sandkassemiljø , der åbner hver fil på en kontrolleret måde og observerer dens adfærd. Dette muliggør detektering af udnyttelsesforsøg eller mistænkelig aktivitet, selv i zero-day-trusler, hvor der stadig ikke er kendte signaturer.
At stole på, at brugerne husker at aktivere kryptering manuelt, er en opskrift på katastrofe. Ideelt set bør kryptering automatiseres baseret på politikker , der registrerer følsomme mønstre (IBAN'er, CPR-numre, skatte-ID'er osv.) og anvender kryptering transparent, når det er nødvendigt.
Styrk adgang: adgangskoder, MFA og kontobeskyttelse
En stor procentdel af e-mailsikkerhedshændelser opstår, fordi nogen har fået gyldige legitimationsoplysninger. Derfor skal en god løsning styrke både adgangskodens styrke og yderligere godkendelsesmekanismer.
Moderne politikker anbefaler lange, uforudsigelige og unikke adgangskoder til hver tjeneste i stedet for korte, men symboltunge kombinationer. For at gøre dette muligt i stor skala er det næsten essentielt at bruge en adgangskodeadministrator til virksomheder , der sikkert genererer, lagrer og synkroniserer legitimationsoplysninger.
Baseret på dette er multifaktorgodkendelse (MFA) praktisk talt obligatorisk. Imidlertid tilbyder ikke alle MFA-metoder det samme beskyttelsesniveau. SMS-koder eller taleopkald kan opsnappes, genbruges i AITM-angreb eller manipuleres ved hjælp af "MFA-trætheds"-teknikker (at bombardere brugeren med anmodninger, indtil de accepterer en af udmattelse).
Derfor anbefales det at implementere phishing-resistent MFA , såsom FIDO-baserede sikkerhedsnøgler (USB, NFC), platformlegitimationsoplysninger som Windows Hello for Business, tilsvarende løsninger på macOS eller smartphone-tilknyttede adgangsnøgler. Disse metoder virker ikke på falske websteder: enheden verificerer det rigtige domæne før godkendelse, så de kan ikke genbruges på svigagtige websteder.
Det er også afgørende at konfigurere adgangspolitikker til at blokere svagere godkendelsesmetoder . Mange moderne phishing-kits kan fremtvinge en nedgradering til mindre sikre faktorer, hvis disse forbliver aktiveret. Det er nytteløst at have adgangsnøgler, hvis du fortsætter med at acceptere SMS som et universelt alternativ.
Endelig bør risikoen forbundet med support- eller helpdesk-teamet ikke overses . Der findes grupper af angribere, der specialiserer sig i at ringe til teknisk support, udgive sig for at være medarbejdere, der har mistet deres mobiltelefon eller bærbare computer, og narre dem til at nulstille deres legitimationsoplysninger eller deaktivere MFA. Sikkerhedspolitikken skal omfatte strenge identitetsbekræftelsesprocedurer for eventuelle ændringer af legitimationsoplysninger.
Træning og bevidstgørelse: at gøre brugerne til firewalls
Ingen e-mailsikkerhedsløsning er idiotsikker. Der vil altid være nogle beskeder, der slipper gennem filtrene og når indbakken. På det tidspunkt er din sidste forsvarslinje mennesker. Derfor er det så vigtigt at arbejde med cybersikkerhedsbevidsthed og tilbyde løbende træning.
Generiske årlige træningskurser er af ringe nytte. Det, der fungerer bedst, er dynamiske phishing-opmærksomhedsprogrammer , der sender medarbejdere regelmæssige simuleringer. Hvis nogen falder for en simulering, modtager de kort, specifik og kontekstualiseret træning på stedet.
Denne tilgang styrker hukommelsen og hjælper brugerne med at internalisere røde flag såsom: mistænkelige links, anmodninger om følsomme data, uberettiget hastende handlinger, ændringer i bankkonto uden bekræftelse eller uventede vedhæftede filer. Målet er, at de udvikler en sund skepsis og lærer at rapportere alt, der virker mistænkeligt.
Derudover gør nogle AI-baserede løsninger det muligt at skræddersy træningsniveauer til hver bruger : dem, der laver flere fejl, får flere simuleringer og indhold, mens dem, der udviser gode vaner, får mindre arbejde. Dette maksimerer effekten uden at overbelaste personalet.
Det er vigtigt at huske på, at hvis du får dine medarbejdere til at rapportere flere mistænkelige e-mails, kan sikkerhedsteamets arbejdsbyrde stige voldsomt. Det er her, værktøjer som AI-drevne e-mailanalytikere kommer ind i billedet , der er i stand til automatisk at gennemgå rapporterede e-mails, klassificere dem og prioritere dem, der virkelig er farlige.
Træningen bør også dække grundlæggende bedste praksis for slutbrugere, såsom: at vælge stærke adgangskoder, ikke genbruge dem, ikke dele dem, ikke downloade software fra tvivlsomme kilder, altid kontrollere afsendernes rigtige adresse, holde markøren over links, før du klikker, være forsigtig med anmodninger om betaling eller økonomiske oplysninger og altid bruge officielle kontaktkanaler, når noget virker mistænkeligt.
Miljøstyring, enheder og e-mailkontinuitet
Ud over selve e-mailsene skal en omfattende e-mailsikkerhedsløsning tage højde for det økosystem, hvor de bruges: enheder, applikationer, andre samarbejdskanaler og tilgængeligheden af selve e-mailtjenesten.
For det første er det vigtigt at holde al din software opdateret : operativsystem, browser, e-mailklient, Office-programmer og alle andre komponenter, der interagerer med beskeder. Opdateringer inkluderer typisk sikkerhedsrettelser til sårbarheder, som angribere udnytter i vid udstrækning.
For det andet er det tilrådeligt regelmæssigt at gennemgå installerede applikationer og browserudvidelser og fjerne alle, der er unødvendige eller ikke er tydeligt verificerede. Hver ekstra applikation er en potentiel indgangsvinkel, især på enheder, der håndterer følsomme data.
Stigningen i fjernarbejde og mobilbrug betyder, at e-mailsikkerhed på smartphones, tablets og bærbare computere uden for kontoret skal prioriteres . Politikker for administration af mobile enheder (MDM) bør kræve enhedskryptering, automatisk låsning, fjernsletning i tilfælde af tab eller tyveri og kun forbindelse til sikre netværk.
Det er en ekstra risiko at oprette forbindelse til e-mail fra usikrede offentlige Wi-Fi-netværk (på caféer, lufthavne, hoteller), da disse miljøer er lettere at udnytte til at opfange trafik eller oprette uønskede adgangspunkter. En sund virksomhedspolitik bør begrænse eller beskytte disse typer forbindelser ved hjælp af VPN'er og yderligere adgangskontroller.
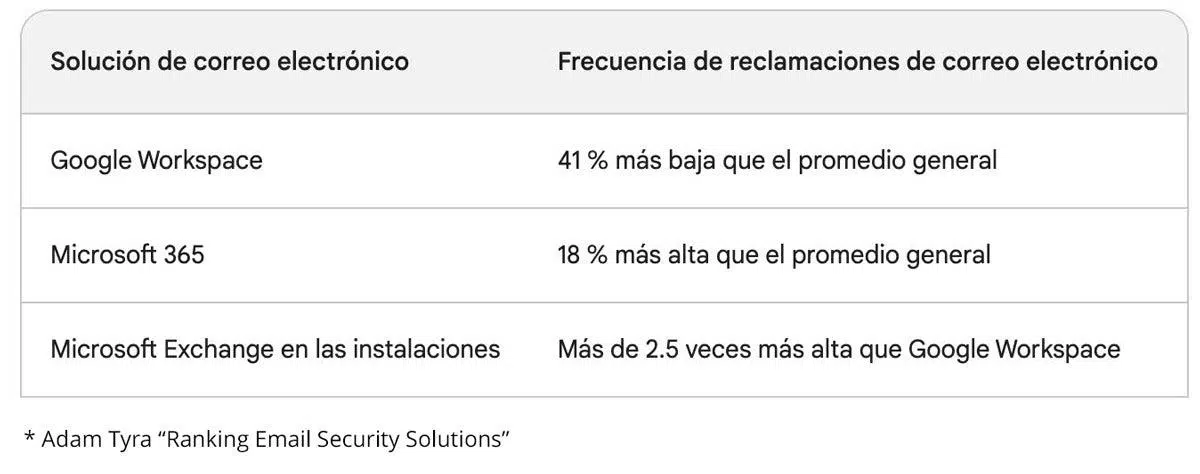
Med hensyn til forretningskontinuitet er e-mail så kritisk, at ethvert længerevarende afbrydelse kan lamme en virksomheds drift. Derfor vælger mange organisationer løsninger, der leverer altid tilgængelige nødindbakker . Hvis den primære platform (f.eks. SaaS-løsninger som Microsoft 365 ) oplever en fejl, aktiveres disse indbakker automatisk, så medarbejderne kan fortsætte med at sende og modtage beskeder.
Endelig skal der tages hensyn til overholdelse af regler og dokumentation. En automatisk og manipulationssikker arkiveringstjeneste gør det muligt at bevare e-mails i den periode, der kræves af reglerne, garanterer deres integritet og gør dem tilgængelige for revisioner eller undersøgelser, selvom de slettes eller ændres i brugernes postkasser.
Politikker, revision og styring for e-mailsikkerhed
Teknologi alene er ikke nok. En moden e-mailsikkerhedsløsning skal understøttes af klare politikker, veldefinerede processer og regelmæssige gennemgange for at sikre, at alt anvendes ensartet.
Politikken for brug af e-mail bør specificere, hvordan data håndteres, deles og lagres på denne kanal: hvilken type information der kan sendes, hvornår kryptering er påkrævet, hvordan vedhæftede filer håndteres, hvad der er forbudt (f.eks. at sende adgangskoder eller bankoplysninger uden beskyttelse), og hvad proceduren er for rapportering af hændelser eller mistænkelige e-mails.
Det er vigtigt, at denne politik er enkel at forstå, let at finde og en del af onboardingprocessen for nye medarbejdere. Derudover bør den gennemgås regelmæssigt og kommunikeres, når der er relevante ændringer, og medarbejderne bør blive bedt om at bekræfte deres accept.
Politikkerne skal være i overensstemmelse med gældende love om privatliv og databeskyttelse , både generelle (såsom GDPR i Europa) og sektorspecifikke. Dette omfatter aspekter som opbevaringsperioder for e-mails, begrænsninger for afsendelse af personoplysninger, krypteringskrav, forpligtelser til at underrette om brud på sikkerheden og kontrol over tredjepartsudbydere.
I store organisationer eller organisationer med flere Microsoft 365-miljøer (på grund af fusioner, opkøb, datterselskaber osv.) kan administration blive kompleks. I sådanne tilfælde er administrationsværktøjer til flere lejere uvurderlige , da de giver dig mulighed for at se sikkerhedskonfigurationen for hvert miljø med et hurtigt blik, sammenligne den med virksomhedens skabeloner og centralt korrigere eventuelle afvigelser.
Managed service providers (MSP'er), der administrerer infrastrukturen for flere SMV'er, drager også fordel af denne samlede visning, da det forenkler opretholdelsen af ensartede e-mailsikkerhedspolitikker på tværs af snesevis eller hundredvis af forskellige klienter.
Samlet set udgør alle disse elementer – domænegodkendelse, avanceret AI-drevet analyse, phishing-resistent MFA, automatisk kryptering, løbende træning, enhedskontrol, compliance-arkivering og klare politikker – en flerlags e-mailsikkerhedsstrategi . Denne tilgang reducerer sandsynligheden for et vellykket e-mailangreb betydeligt og minimerer virkningen, når det lykkes at omgå forsvar.
