- AI gør det muligt at opdage og reagere på cybertrusler og fysisk kriminalitet med større hastighed, præcision og kontekst.
- Angribere bruger også kunstig intelligens til svindel, deepfakes og automatisering af udnyttelse af sårbarheder.
- Beskyttelse af AI kræver sikring af data, modeller og API'er med fuld synlighed på tværs af hybrid- og multicloud-miljøer.
- Integrering af sikkerhed gennem design og fokus på robusthed gør AI til en reel konkurrencefordel.
Kunstig intelligens anvendt til sikkerhed er blevet et vigtigt samtaleemne i virksomheder, offentlige forvaltninger og retshåndhævende myndigheder. Skiftet til skyen, hybride miljøer og den massive vækst af data har fuldstændig ændret landskabet, og angribere udnytter dette med halsbrækkende hastighed.
Samtidig åbner AI op for et enormt vindue af muligheder: fra at opdage cyberangreb i realtid til at forudse fysiske forbrydelser i specifikke områder og endda automatisere kedelige opgaver i sikkerhedsoperationscentre. Alt dette potentiale indebærer dog meget alvorlige risici, hvis selve AI'en, dens data og de omkringliggende grænseflader ikke er ordentligt beskyttet.
Det nye trusselsbillede og hvorfor AI er nøglen
Det nuværende cybertrusselslandskab er langt mere komplekst og aggressivt end det var for bare få år siden. Den massive migration til skyen og hybridarkitekturer har fået angrebsflader til at eksplodere: data er nu distribueret på tværs af lokale datacentre, forskellige cloududbydere og edge-miljøer, hvilket gør kontrol ekstremt vanskelig.
Dette skift falder sammen med en klar mangel på cybersikkerhedsprofessionelle . Alene i USA er der hundredtusindvis af ubesatte stillinger, hvilket resulterer i overbelastede teams med begrænset tid til dybdegående research og tvunget til at prioritere forhastet.
Resultatet er, at angreb nu er hyppigere og dyrere . Nylige rapporter anslår de gennemsnitlige globale omkostninger ved et databrud til over 4 millioner dollars, med tocifrede kumulative stigninger på bare tre år. Når man analyserer virkningen af AI på disse hændelser, er forskellen slående: organisationer, der ikke bruger AI i deres sikkerhedsstrategi, betaler i gennemsnit betydeligt mere pr. brud end dem, der gør.
Virksomheder med AI-baserede sikkerhedsfunktioner kan reducere de gennemsnitlige omkostninger ved et databrud med hundredtusindvis af dollars. Selv delvis eller begrænset AI-kontrol repræsenterer en betydelig reduktion sammenlignet med dem, der ikke har investeret i dette område.
I denne sammenhæng er AI ikke bare "et plus": det er ved at blive et essentielt strategisk værktøj til at overvåge store mængder sikkerhedsinformation, opdage unormal adfærd og reagere på hændelser, før de eskalerer.
Hvordan cyberkriminelle bruger kunstig intelligens
Den anden side af medaljen er, at de samme AI-fremskridt, der hjælper med at forsvare sig mod angreb, også er blevet hurtigt taget i brug af angribere . Evnen til at generere overbevisende falsk indhold til lave omkostninger ændrer landskabet for svindel, desinformation og endda personlig afpresning.
På den ene side muliggør avancerede tekstgeneratorer oprettelse af højglanspolerede falske nyhedshistorier, phishing-e-mails og social engineering-beskeder, skræddersyet til offerets kontekst og skrevet i en stil, der efterligner professionelle journalister eller virksomhedsledere. Vi taler ikke længere om e-mails fyldt med fejl, men snarere meget troværdig kommunikation.
På den anden side har værktøjerne til at skabe deepfakes af video og lyd taget et dramatisk spring fremad. Med specialiseret software kan angribere lægge ansigter oven på rigtige videoer (deepfaces) eller klone stemmer (deepvoices) med et niveau af realisme, der nemt narrer enhver, der ikke er forberedt.
Et illustrativt tilfælde er telefonsvindel baseret på stemmekloning af et familiemedlem . Efter at have fået lydoptagelser af en person, træner kriminelle en model, der er i stand til at imitere personens tone, accent og måde at tale på. De ringer derefter til en slægtning, udgiver sig for at være den pågældende person, opdigter en nødsituation og anmoder om en hurtig pengeoverførsel. Når offeret genkender stemmen, sænker offeret fuldstændig paraderne.
Ud over direkte bedrag bruges AI også til at automatisere opdagelse af sårbarheder , forfine brute-force-angreb mod legitimationsoplysninger og skrive ondsindet kode. Retshåndhævende myndigheder og organisationer som FBI har allerede registreret en klar stigning i indtrængen relateret til ondsindet brug af generativ AI, og mange cybersikkerhedsprofessionelle anerkender, at en betydelig del af væksten i angreb netop skyldes disse nye værktøjer.
AI-applikationer inden for cybersikkerhed: fra endpoint til cloud
Som reaktion på denne øgede risiko transformerer AI også cybersikkerhed på tværs af hele teknologistakken . Virksomheder integrerer maskinlæringsfunktioner i endpoint-løsninger, firewalls, SIEM-platforme og dedikerede cloudværktøjer.
I brugerens ende analyserer AI-drevne endpoint-sikkerhedsløsninger løbende adfærden af processer, filer og forbindelser. I stedet for udelukkende at stole på signaturer, lærer de, hvad der er "normalt" på hver enhed, og registrerer mistænkelige afvigelser, såsom pludselig udførelse af ukendte scripts eller massekryptering af filer, der er typisk for ransomware.
Næste generations AI-baserede firewalls (NGFW'er med intelligente funktioner) kan inspicere krypteret trafik, registrere unormale mønstre og korrelere hændelser på tværs af flere porte og protokoller. Dette giver dem mulighed for at blokere kommunikation med kommando- og kontrolservere eller forhindre dataeksfiltreringsforsøg, der ellers ville gå uopdaget hen.
På det globale overvågningslag genererer Security Information and Event Management (SIEM) -platforme og XDR-løsninger tusindvis af advarsler dagligt. AI bruges til at prioritere og gruppere relaterede hændelser og omdanne den lavine af rådata til et par hændelser med stor indflydelse, der virkelig fortjener øjeblikkelig opmærksomhed.
Derudover implementeres specifikke AI-baserede sikkerhedsløsninger i cloud-miljøer , der identificerer fejlkonfigurationer, overdrevne tilladelser eller usædvanlige databevægelser mellem regioner og tjenester. Disse suppleres af AI-drevne Network Detection and Response (NDR)-teknologier, der overvåger intern netværkstrafik for adfærd, der er typisk for en angriber, der allerede er inde i systemet.
Fordele ved AI for sikkerhedsteams
Cybersikkerhedsteams står over for en dobbelt udfordring: håndtering af en enorm mængde data og stigende teknisk kompleksitet . Her er kunstig intelligens blevet en afgørende allieret, der gør det muligt for dem at gøre mere med de samme ressourcer.
En af de klareste fordele er meget hurtigere trusselsdetektering . Hvor en analytiker tidligere skulle gennemgå hændelser manuelt, lærer algoritmer nu angrebsmønstre, brugervaner og typisk systemadfærd. Dette giver dem mulighed for at identificere kritiske hændelser på få sekunder, selv når de manifesterer sig som en kombination af subtile signaler spredt på tværs af forskellige datakilder.
Et andet vigtigt punkt er reduktionen af falske positiver og falske negative resultater . Gennem mønstergenkendelse, anomalidetektion og kontinuerlige læringsteknikker filtrerer AI "støjen" fra irrelevante advarsler fra og fokuserer på dem, der virkelig repræsenterer en trussel. Dette forhindrer teams i at brænde ud med at reagere på advarsler, der i sidste ende ikke fører nogen vegne.
Generativ AI ændrer også den måde, analytikere arbejder med information på. Ved at oversætte tekniske data til naturligt sprog kan værktøjer producere klare rapporter, der nemt kan deles med ledere eller andre afdelinger, forklare, hvad en specifik sårbarhed indebærer, eller detaljere de anbefalede trin til at afhjælpe den.
Denne evne til at præsentere information på en forståelig måde og styre responsen gør det muligt for yngre analytikere at påtage sig mere komplekse opgaver uden at skulle mestre forespørgselssprog eller avancerede værktøjer fra dag ét. I praksis genererer AI afhjælpningstrin, konkrete forslag og yderligere kontekst, der accelererer læringskurven.
Endelig giver AI et mere komplet overblik over miljøet ved at samle og korrelere data fra sikkerhedslogfiler, netværkstrafik , cloud-telemetri og eksterne trusselsinformationskilder. Dette hjælper med at afsløre angrebsmønstre, der ellers ville gå ubemærket hen, når de ses fra et enkelt system.
Godkendelse, adgangskoder og adfærdsanalyse
Ud over indtrængningsdetektion ændrer AI, hvordan identiteter beskyttes, og adgang administreres . Traditionelle adgangskoder findes stadig, men de kombineres i stigende grad med AI-drevne adfærdsanalysemodeller og andre faktorer.
AI bruges i adaptive autentificeringssystemer , der vurderer konteksten for hvert login: placering, enhed, tidspunkt, brugshistorik, skrivehastighed og andre faktorer. Hvis noget virker usædvanligt, øger systemet sikkerhedsniveauet ved at anmode om yderligere oplysninger eller blokere sessionen.
Parallelt kan adfærdsanalyseløsninger opdage forsøg på identitetstyveri eller kompromitterede konti ved at undersøge, hvordan brugere interagerer med applikationer, hvilke ressourcer de tilgår, og hvordan de navigerer på netværket. En betydelig ændring i disse mønstre kan indikere, at nogen bruger stjålne loginoplysninger.
Sårbarhedsstyring er også afhængig af AI for at gå ud over de typiske endeløse lister over fejl. Modeller analyserer, hvilke sårbarheder der mest sandsynligt vil blive udnyttet, baseret på den faktiske angriberaktivitet, tilgængeligheden af offentlige exploits og eksponeringen af hvert aktiv, hvilket hjælper med at prioritere patching-indsatsen.
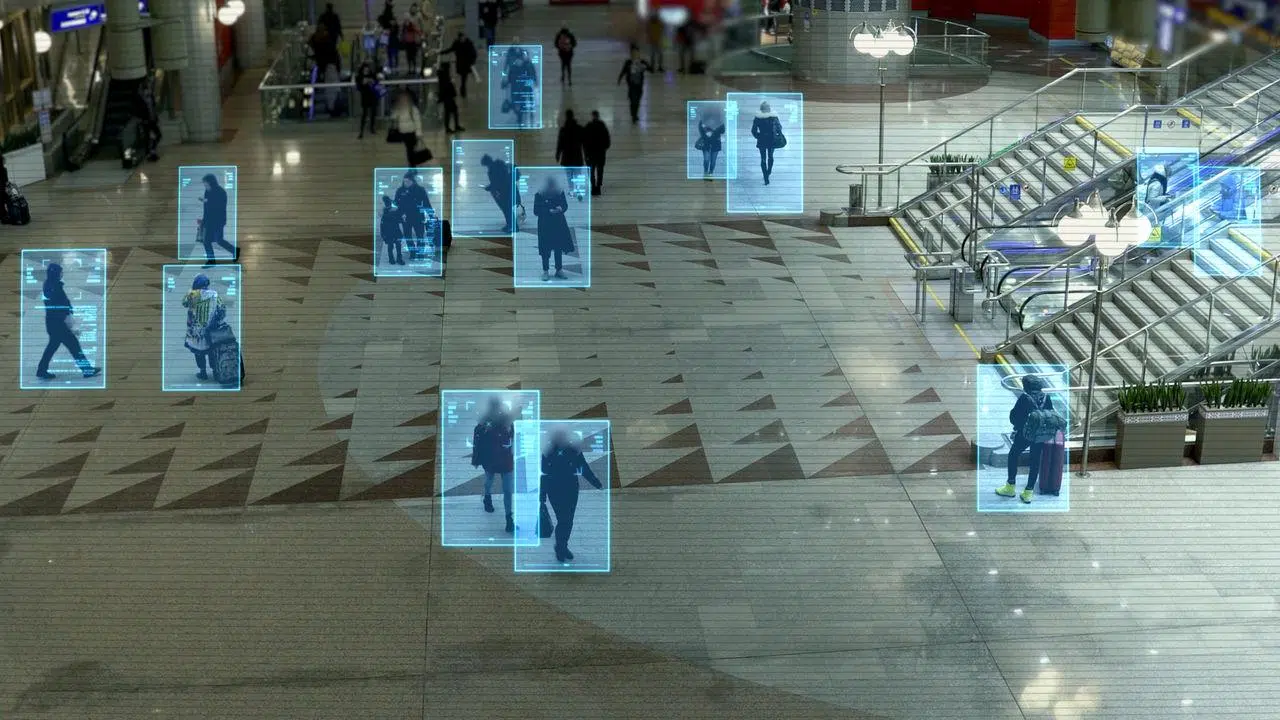
I fysiske miljøer forbedres overvågning med kameraer og sensorer af AI-modeller, der er i stand til at opdage mistænkelig adfærd , identificere nummerplader, genkende bevægelsesmønstre og advare om usædvanlige forsamlinger. Ved at kombinere disse oplysninger med historiske data og kontekst kan tidlige varslingssystemer aktiveres i områder med høj kriminalitet.
Kriminalitetsforebyggelse og -forudsigelse i den fysiske verden
Uden for cyberspace er kunstig intelligens også begyndt at spille en vigtig rolle i kriminalitetsforebyggelse i bymiljøer . Ved at analysere store mængder historiske data kan myndighederne identificere mønstre, der hjælper dem med bedre at planlægge ressourcer.
Blandt de mest almindelige anvendelser er analyse af kriminalitetsmønstre : hvilke typer kriminalitet er koncentreret i bestemte områder, på hvilke tidspunkter de er hyppigst, eller hvordan de udvikler sig over tid. Disse oplysninger bruges til at justere patruljer, forbedre belysning, installere yderligere kameraer eller designe specifikke forebyggelseskampagner.
AI bruges også i tidlige varslingssystemer , der kombinerer realtidsdata (kameraer, sensorer, sociale medier, endda vejrvariabler) for at estimere, hvornår bestemte hændelser mest sandsynligt vil indtræffe. Selvom de ikke er ufejlbarlige, kan disse systemer hjælpe med at forudse risikoscenarier.
Inden for efterforskning muliggør algoritmer digital retsmedicinsk analyse af store mængder retsmedicinske data (fingeraftryk, DNA, sagsregistre, anholdelseshistorik) for at identificere forbindelser, der ville være meget vanskelige at se ved første øjekast. Dette giver efterforskere mulighed for at forbinde tilsyneladende uafhængige sager eller forfine søgningen efter mistænkte.
Al denne implementering skal konstant afbalanceres med respekt for privatlivets fred og menneskerettigheder . Risikoen for bias i træningsdata er reel: Hvis modellerne fodres med allerede forudindtagede politiregistre, kan de forstærke eksisterende diskrimination ved at "forudsige" mere kriminalitet i bestemte lokalsamfund, selvom det underliggende problem er noget andet.
Risici og udfordringer: datasikkerhed, modelsikkerhed og API-sikkerhed
For at AI kan være troværdig, kan sikkerhed ikke længere begrænses til at beskytte servere eller netværk. Det er afgørende at beskytte selve intelligensen : de data, der fodrer modellerne, AI-arkitekturerne og de grænseflader, der gør dem tilgængelige.
Modeller er kun så gode som deres træningsdata. Hvis disse data manipuleres eller påvirkes , vil AI'en træffe forkerte beslutninger. Et tydeligt eksempel på dette kan ses i modeller, der bruges til rekrutteringsprocesser: Hvis de er trænet med historik, der systematisk favoriserer bestemte profiler, kan AI'en forstærke bias baseret på køn, race eller oprindelse og diskriminere mod perfekt kvalificerede kandidater.
Rent teknisk står sprogmodeller og andre avancerede AI'er over for nye kategorier af angreb, såsom prompt injection . Dette involverer at skjule ondsindede instruktioner i datainputtet for at ændre modellens adfærd, omgå begrænsninger eller få den til at returnere skadelige oplysninger.
En anden væsentlig risiko er eksponering af følsomme oplysninger . Hvis systemer er forkert konfigureret, kan de afsløre fortrolige kundedata, forretningshemmeligheder eller fragmenter af selve træningssættet, enten direkte eller gennem teknikker som medlemskabsinferens eller modeludtrækning.
De API'er, der bruges til at tilgå, træne eller implementere AI-modeller, repræsenterer en kritisk front. Uden robust godkendelse, anmodningsbegrænsning og inputvalidering bliver de lette mål for brute-force-angreb, massescraping eller uautoriserede ændringer af modelparametre. Det er ikke tilfældigt, at et flertal af virksomheder har oplevet API-relaterede sikkerhedshændelser i de seneste måneder.
Kompleksiteten af hybride miljøer og behovet for total synlighed
De fleste organisationer kører deres AI-løsninger på hybride infrastrukturer , der kombinerer public cloud, private cloud, on-premise og i stigende grad edge computing. Denne fragmentering gør det vanskeligt at opretholde et klart overblik over, hvor dataene er, hvordan de bevæger sig, og hvem der har adgang til dem på et givet tidspunkt.
Manglende synlighed fører til fragmenterede kontroller og blinde vinkler . Nogle modeller trænes i én cloud, forfines i en anden og implementeres derefter i forskellige lande, hvor data hopper fra ét miljø til et andet. Uden tilstrækkelig observerbarhed kan der nemt opstå sikkerhedsbrud eller manglende overholdelse af regler, uden at nogen opdager dem i tide.
Desuden udvikler AI-modeller sig i modsætning til traditionel software med brugen . De kan tilpasse deres parametre baseret på de nye data, de behandler, hvilket gør det vanskeligt at opdage, om de er blevet manipuleret, eller om de gradvist har afveget fra deres forventede adfærd.
Derfor er det afgørende at implementere kontinuerlig overvågning og avanceret analyse, herunder sikkerhedsforanstaltninger, i dit hjemmelaboratorium for at spore modelydelse, reaktioner og beslutninger. Kun på denne måde kan du identificere usædvanlige mønstre, subtile forringelser eller angrebsforsøg, der går ubemærket hen i traditionelle logfiler.
Dette behov for kontrol strækker sig også til netværks- og applikationslagene. Webapplikations- og API-beskyttelsesteknologier kombineret med dybdegående trafikinspektionsfunktioner gør det muligt at opdage mistænkelige forespørgsler, dataudtrækningsforsøg eller unormal adfærd over for AI-tjenester og blokere dem, før de kompromitterer følsomme oplysninger.
Sikkerhed gennem design og robusthed som en konkurrencefordel
For at AI kan være en reel forretningsdriver og ikke en konstant kilde til bekymringer, skal sikkerhed integreres fra dag ét . Det er ikke nok at bygge modellen, sætte den i produktion og derefter hurtigt opdatere den.
En moden strategi involverer validering og beskyttelse af data i alle faser, anvendelse af strenge adgangskontroller, adskillelse af udviklings-, test- og produktionsmiljøer samt kryptografisk signering af modelartefakter for at sikre deres integritet gennem hele livscyklussen.
Det er også nøglen til at designe automatiserede detektions- og responsfunktioner : når en model opfører sig mærkeligt, når en API modtager et unormalt anmodningsmønster, eller når der registreres en uventet ændring i et datasæt, skal systemet være i stand til at reagere hurtigt, isolere komponenter og underrette de relevante teams.
Modstandsdygtighed, forstået som AI's evne til at modstå angreb og gendanne uden at miste funktionalitet , er ved at blive en essentiel tillidsfaktor for ledere. Hvis en organisation ved, at dens modeller er sikre, observerbare og kompatible, vil den have meget mere frihed til at innovere og eksperimentere med avancerede use cases.
I praksis kombinerer mange virksomheder specialiserede cybersikkerhedstjenester med applikationsbeskyttelse og trafikstyringsløsninger , der muliggør dybdegående forsvarsstrategier: avanceret trafikinspektion, miljøisolering, afbødning af dataeksponering, modelovervågning og intelligent anmodningsrouting baseret på omkostninger, compliance og ydeevne.
Alt dette eliminerer ikke behovet for menneskelig overvågning, men det reducerer drastisk manuelle og gentagne opgaver. AI håndterer alarmsortering, hændelseskorrelation og informationsopsummering, mens specialister fokuserer på at forstå angribernes intentioner, undersøge komplekse hændelser og designe mere robuste cyberforsvar.
I sidste ende kræver brugen af AI inden for sikkerhed, at man antager tre grundlæggende ideer: at AI og sikkerhed skal udvikles sammen , at beskyttelse af AI involverer afskærmning af data, modeller og grænseflader (ikke kun infrastruktur), og at den robusthed, der genereres af en velbeskyttet AI, omsættes til en reel konkurrencefordel i forhold til dem, der improviserer undervejs.
Kunstig intelligens har udviklet sig fra at være et marginalt eksperiment til at være drivkraften bag digital innovation i stort set alle sektorer. Integration af kunstig intelligens i sikkerhed – samtidig med at tilstrækkelig beskyttelse sikres – gør det muligt at afbøde virkningen af sikkerhedsbrud, forudse trusler, forbedre kriminalitetsforebyggelsen og frigøre menneskelige teams fra meget af det hårde arbejde, forudsat at der opretholdes en omhyggelig balance mellem effektivitet, etik og respekt for menneskerettigheder.