- Analyse af netværkstrafik giver dig mulighed for at observere pakker og flows for at forbedre ydeevne, sikkerhed og fejlfinding.
- Wireshark er det vigtigste værktøj til at inspicere pakker i detaljer, mens NTA og NetFlow fokuserer på den globale visning af flows.
- Brugen af maskinlæring driver NTA mod NDR og XDR, hvilket automatiserer detektering af og reaktion på komplekse trusler.
- At mestre disse teknikker åbner op for karrieremuligheder inden for systemadministration, netværk og både defensiv og offensiv cybersikkerhed.
I enhver virksomhed, derhjemme eller endda på et lille, midlertidigt kontor, resulterer alt, hvad vi gør online, i netværkstrafik . E-mails, videoopkald, onlinespil, cloud-backups eller IP-kameraer, der konstant streamer video – alle disse data flyttes mellem enheder. At forstå, hvad der sker på disse kabler (eller på det højhastigheds-Wi-Fi-netværk ), er ikke længere kun for netværksnørder: det er nøglen til at forhindre angreb, forbedre ydeevnen og fejlfinde uden at spilde timer på at forsøge at løse ting.
Analyse af netværkstrafik er blevet en central del af moderne cybersikkerhed, såvel som den daglige systemadministration. Fra grundlæggende værktøjer som Wireshark til avancerede NTA-, NDR- og XDR-løsninger har vi nu en bred vifte af måder at se, hvad der sker i et netværk. Nøglen er at vide, hvad vi vil se, hvorfor og med hvilket værktøj, for at gå ud over blot at kigge på pakker for seriens skyld og bruge disse data til at træffe informerede beslutninger: identificere flaskehalse, bestemme, hvem der bruger båndbredde, eller opdage uautoriseret adgang.
Hvad er et netværk, og hvad kalder vi netværkstrafik?
Før vi diskuterer analyse, er det nyttigt at afklare nogle begreber. Et computernetværk er simpelthen et sæt af sammenkoblede enheder, der deler information og ressourcer : stationære computere, bærbare computere, mobiltelefoner, tablets, servere, routere, switche, WiFi-adgangspunkter, IP-kameraer, netværksprintere osv.
Alle disse enheder kommunikerer ved hjælp af forskellige typer forbindelser: kablede Ethernet-forbindelser, trådløse Wi-Fi-netværk eller mobile forbindelser via 4G/5G. For at de kan forstå hinanden, skal de følge fælles regler, de velkendte netværksprotokoller (IP, TCP, UDP, HTTP, DNS og deres sikkerhed osv.), som definerer, hvordan information er struktureret, hvordan den sendes, hvordan den modtages, og hvordan dens ankomst valideres.
I hjertet af det hele er internettet, det globale netværk, der har ændret den måde, vi arbejder, forbruger indhold og forbinder os med hinanden på . Men den samme vækst har også dramatisk øget antallet og omkostningerne ved cyberangreb. Hvert indtrængningsforsøg, hvert databrud og hvert stykke malware, der infiltrerer et system, efterlader et spor i netværkstrafikken, og derfor er det så vigtigt at analysere det.
Når vi taler om netværkstrafik, refererer vi til mængden af data, der cirkulerer på et netværk på et givet tidspunkt . Den bevæger sig ikke som én stor blok, men snarere opdelt i mindre enheder kaldet pakker . Hver pakke indeholder nyttige oplysninger (det faktiske indhold) og metadata: kilde, destination, protokol, porte, flag osv., hvilket giver modtageren mulighed for at vide, hvordan den komplette information skal samles igen.
Denne trafik beskrives typisk i to hovedretninger: nord-syd-trafik , som bevæger sig frem og tilbage mellem klienter og servere eller mellem datacentret og omverdenen, og øst-vest-trafik , som bevæger sig inden for selve datacentret eller mellem servere. Begge typer er relevante for både ydeevne og sikkerhed, men øst-vest-trafik er særligt attraktiv for en angriber, fordi det er det, de bruger til at bevæge sig sidelæns, når de har opnået en fordel.
Hvad er netværkstrafikanalyse, og hvad bruges det til?
Analyse af netværkstrafik er i bund og grund processen med at observere, indsamle og undersøge de data, der strømmer gennem et netværk, for at forstå dets adfærd, opdage problemer og afdække potentielle trusler. Det er som at stå i en hævet vagtpost og overvåge en digital motorvej: du ser ikke kun, om der er biler, men også hvem der kører for stærkt, kører i den forkerte retning eller stopper, hvor de ikke burde.
Denne analyse kan udføres på et meget detaljeret niveau, hvor hver pakke undersøges individuelt , eller på et mere aggregeret niveau, hvor kommunikationsstrømme gennemgås (hvem taler med hvem, hvor længe og med hvilken mængde). Afhængigt af værktøjet, tilgangen og målet kan fokus være mere på ydeevne, sikkerhed eller overholdelse af lovgivningen.
Blandt dens hovedmål er der flere klare funktioner, der skiller sig ud. På den ene side trusselsdetektering : indtrængen, malware, der kommunikerer med dens kommando- og kontrolserver, phishing-forsøg, der udløser usædvanlige forbindelser, uautoriseret adgang til interne tjenester osv. Næsten ethvert moderat alvorligt angreb efterlader spor i trafikken, og det er her, analyse kommer i spil.
På den anden side er der ydeevneoptimering . Når en applikation bruger al båndbredden, når et WAN-link bliver mættet på bestemte tidspunkter, eller når en tjeneste er langsom uden nogen åbenlys grund, giver analyse af trafik dig mulighed for at se brugsmønstre og handle: omkonfigurere QoS, afbalancere belastninger, flytte tjenester, segmentere netværk osv.
Det er også afgørende for overholdelse af lovgivning og revision . Regler som GDPR eller specifikke sektorrammer kræver bevis for, at personoplysninger er beskyttet, og at adgangen er kontrolleret. Trafiklogfiler og analyserapporter hjælper med at vise, hvem der har tilgået hvad, hvornår og hvorfra.
Endelig er det et uundværligt fejlfindingsværktøj . Når en side ikke indlæses, en printer forsvinder fra netværket, eller et program holder op med at reagere, afslører en undersøgelse af netværkstrafikken det præcise punkt, hvor kommunikationen afbrydes: om DNS'en ikke løser problemet, om serveren ikke svarer, om firewallen blokerer forbindelsen, eller om pakker går tabt undervejs.
Flows, pakker og datatyper, der analyseres
Når data krydser netværket, transporteres de ikke som én kæmpe fil på én gang. De opdeles i mindre datapakker , hver med sin egen header og nyttelast, og netværket dirigerer dem langs den bedst tilgængelige sti. Hver pakke kan tage forskellige stier, passere gennem standardgatewayen, når det er nødvendigt, og ved ankomst til sin destination samles den igen for at rekonstruere det oprindelige indhold.
Professionelle trafikanalyseværktøjer arbejder primært med to hovedtyper af information. På den ene side er der flowdata , såsom NetFlow, sFlow, J-Flow eller IPFIX, som giver et overordnet overblik over, hvem der kommunikerer med hvem, hvor længe, ved hjælp af hvilken protokol og med hvilken trafikmængde. Det er mindre detaljeret end rå pakkedata, men meget mere skalerbart og meget nyttigt til at identificere mønstre og anomalier.
På den anden side er der pakkeoptagelser , som indeholder trafikken, mens den bevæger sig på tværs af netværket, bit for bit. Disse oplysninger er uvurderlige til retsmedicinsk analyse, finjustering og fejlfinding af komplekse problemer , selvom det kræver mere lagerplads, mere analysetid og mere teknisk ekspertise for korrekt at fortolke alt, hvad der ses.
Netværkstrafikanalyse (NTA)-løsninger kombinerer typisk begge kilder: de bruger flows til kontinuerlig synlighed på højt niveau og datafangster til at undersøge specifikke hændelser eller dykke dybere ned i mistænkelig adfærd. Adfærdsanalysealgoritmer, regler, signaturer og i stigende grad maskinlæringsteknikker anvendes derefter på disse data.
Wireshark: den essentielle pakkeanalysator
I trafikanalysens verden dukker ét navn altid op: Wireshark . Det er en netværksprotokolanalysator, eller pakkesniffer, der giver dig mulighed for at registrere alle pakker, der passerer gennem en netværksgrænseflade (uanset om den er kablet eller trådløs), i realtid og opdele dem lag for lag i henhold til OSI-modellen.
Wireshark er et gratis open source- projekt, der er tilgængeligt til Windows, macOS og forskellige Linux-distributioner. Det faktum, at alle kan gennemgå dets kode, gør det til et yderst revideret, pålideligt og bredt accepteret værktøj i både forretnings- og akademiske miljøer. I dag betragtes det som næsten en de facto standard for protokolanalyse.
Når du tænder den første gang og begynder at optage, kan brugerfladen være lidt skræmmende: en lang liste af linjer med pakker, IP-adresser, porte og protokoller, der paraderer forbi uafbrudt. Men når du først forstår den grundlæggende struktur og lærer at bruge filtrene, bliver den et meget kraftfuldt forstørrelsesglas til at se, hvad der virkelig sker på et netværk.
Hver pakke, der vises af Wireshark, indeholder data såsom kilde- og destinations-IP-adresser, MAC-adresse, anvendt protokol, nyttelastindhold (hvis ukrypteret) og svartider . Derudover fremhæver den trafiktyper og potentielle problemer i forskellige farver: standard TCP-pakker i én farve, DNS-forespørgsler eller UDP-trafik i en anden og røde eller sorte linjer for fejl, retransmissioner eller advarsler.
En af dens største fordele er dens kraftfulde filtreringssystem, der giver dig mulighed for kun at fokusere på det, der interesserer dig . For eksempel kan du kun vise den trafik, der er knyttet til en bestemt IP-adresse (ip.addr == XXXX), kun beholde HTTP-trafik, filtrere efter en bestemt port eller søge efter specifikke mønstre i headerfelter. Uden filtre er de registrerede data blot støj; med filtre bliver de uvurderlig information.
Hvordan Wireshark kan hjælpe dig i din hverdag
Selvom Wireshark er et avanceret værktøj, der er meget anvendt i virksomheder, kan en hjemmebruger eller juniortekniker også drage fordel af det, hvis de ved, hvad de skal kigge efter. Du behøver ikke at være netværksingeniør for at bruge det til meget specifikke problemer.
Hvis dine onlinespil for eksempel lider af netværkslatenstid eller afbrydelser, selvom hastighedstests siger, at alt er fint, kan du med Wireshark se, om pakker går tabt, om der er for mange retransmissioner, om svarene ankommer for sent, eller om en anden tjeneste mætter forbindelsen, mens du spiller.
En anden meget interessant anvendelse er at overvåge dit privatliv og dine IoT-enheders opførsel . Der er flere og flere gadgets i vores hjem (mobiltelefoner, smart-tv'er, kameraer, stemmeassistenter, "smarte" stik), der konstant opretter forbindelse til internettet. Ved at opfange trafik kan du kontrollere, hvilke servere de opretter forbindelse til, hvor ofte, og om de sender data i almindelig tekst. Hvis du ser et kamera konstant kommunikere med en mistænkelig IP-adresse i et andet land, er der noget mistænkeligt.
Hvis du har specifikke tekniske problemer med bestemte tjenester – en printer, der ikke vises, et websted, der ikke svarer, eller en intern tjeneste, der går ned – giver Wireshark dig mulighed for at se, om anmodningen forlader din computer, om den når destinationen, om der er DNS-fejl, eller om en firewall blokerer kommunikationen.
Det er også et meget nyttigt værktøj til at analysere forsinkelser i applikationer, der bruger UDP , såsom mange spil eller streamingtjenester. Ved at observere trafikken kan du registrere pakker i forkert rækkefølge, pakketab eller for lange svartider uden nødvendigvis at indikere et båndbreddeproblem: det kan skyldes Wi-Fi-interferens , signalproblemer eller mætning på en af operatørens noder.
Endelig er det i hjemmenetværk eller små kontorer perfekt til at overvåge, hvad enheder og routerindstillinger gør : se hvilken vært der genererer mest trafik, hvilke applikationer der bruger mest båndbredde, hvordan et nyt kamera opfører sig, eller kontrollere, om en mobiltelefon sender data hvert par sekunder til en ekstern server.
Wireshark og dets rolle i cybersikkerhed og etisk hacking
Inden for cybersikkerhed er Wireshark stort set allestedsnærværende. Defensive teams bruger det til overvågning, undersøgelse af hændelser og konfigurationsvalidering , mens offensive teams (pentesters, Red Teams) bruger det til rekognoscering og kontrolleret udnyttelse.
Fra et defensivt synspunkt muliggør det detektering af unormal adfærd såsom portscanninger, gentagne forbindelser til usædvanlige porte, trafik til ondsindede domæner eller typiske kommando- og kontrolmønstre (C2). At supplere dette med en honeypot inden for netværkssikkerhed kan hjælpe med at bekræfte og indsamle beviser for ondsindet aktivitet.
Det bruges også til at verificere, at al følsom trafik er krypteret . Hvis du, når du registrerer data, ser brugernavne og adgangskoder sendes i almindelig tekst, HTTP-sessioner uden TLS eller ubeskyttede administrative tjenester, ved du, at du har et alvorligt problem. Det samme gælder for ældre protokolversioner (f.eks. forældet TLS), der forbliver aktive uden grund.
I hænderne på en etisk hacker bliver Wireshark et utroligt kraftfuldt rekognosceringsværktøj. Det muliggør miljømæssig fingeraftryk : identifikation af operativsystemer, aktive tjenester, softwareversioner og grundlæggende netværkstopologi blot ved at observere netværkstrafik. På dårligt konfigurerede, åbne eller ukrypterede netværk kan det endda indsamle legitimationsoplysninger, sessionstokens og meget følsomme data.
I avancerede træningsmiljøer underviser mange offensive sikkerhedsmasterprogrammer og kurser i Wireshark med en fuldstændig praktisk tilgang : hvordan man observerer exploit-trafik, hvordan man ser privilegieeskalering i pakker, hvordan man identificerer dataeksfiltrering, eller hvordan man bekræfter, om en nyttelast er blevet udført korrekt på målsystemet.
NTA, maskinlæring og udviklingen mod NDR og XDR
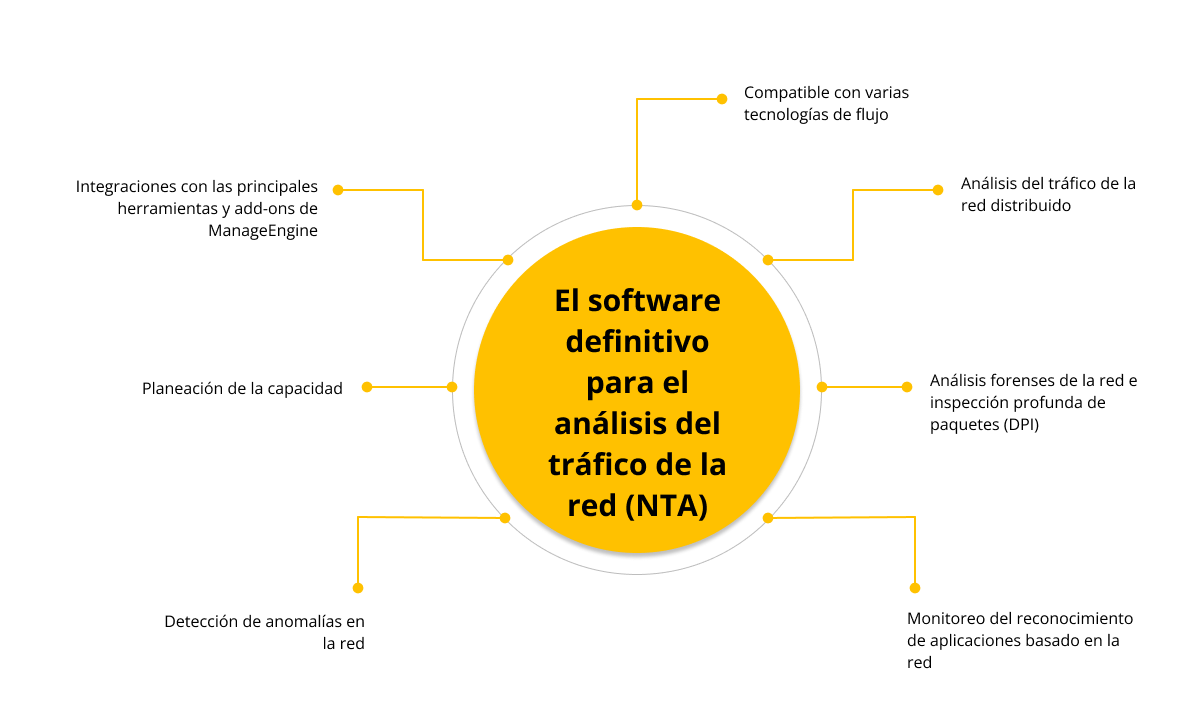
Når vi taler om trafikanalyse på virksomhedsniveau, er nøglebegrebet Network Traffic Analytics (NTA) . Det er ikke et specifikt værktøj, men snarere en tilgang: kontinuerlig og automatisk analyse af netværkstrafik for at forbedre synligheden, identificere trusler og lette håndteringen af hændelser.
Traditionelt set har mange overvågningsløsninger brugt statiske regler af typen "hvis X sker, så gør Y" . Dette fungerede i visse scenarier, men det har enorme begrænsninger: Reglerne skal gemmes manuelt, de bliver hurtigt forældede, de genererer falske positiver, og de tilpasser sig ikke godt til ny adfærd eller ændringer i organisationens processer.
Det er her, maskinlæring kommer ind i billedet . Anvendt på NTA giver det systemet mulighed for at lære netværkets "normale" adfærd og registrere afvigelser uden behov for en specifik, foruddefineret regel for hvert tilfælde. Disse modeller kan automatisk klassificere, korrelere og score trusler , hvilket frigør analytikere fra mange gentagne opgaver.
Et typisk eksempel: statiske regler kan markere en pludselig stigning i trafik til et ukendt domæne som mistænkelig. Men et maskinlæringssystem kan lære, at denne stigning skyldes, at virksomheden er begyndt at bruge en ny cloudtjeneste, og derfor ikke er et angreb, men en normal udvikling af virksomheden . Denne type dømmekraft reducerer falske positiver og forhindrer SOC'en i at spilde tid på irrelevante advarsler.
Maskinlæring er selvfølgelig ikke magi. Det kræver gode træningsdata, menneskelig overvågning og konstante evalueringer . Hvis det fodres med forudindtaget eller ufuldstændig data, kan det forstærke fejl i stedet for at rette dem. Derudover udvikler angriberes undvigelsesteknikker sig også, så modeller skal opdateres og genoptrænes ofte.
Den naturlige udvikling af NTA har ført til Network Detection and Response (NDR) . Mens NTA fokuserer på at observere og forstå trafik, tilføjer NDR muligheden for at reagere: isolere en vært, blokere kommunikation, generere automatiske playbooks osv. Løsninger integrerer i stigende grad denne logik for at handle i næsten realtid ved detektering af en trussel uden at vente på menneskelig indgriben i hvert tilfælde.
Det næste trin er Extended Detection and Response (XDR) , som går ud over netværket og kombinerer data fra flere kilder: endpoints, netværk, cloud-miljøer, applikationer, identiteter og mere. Ved at krydsreferere alle disse oplysninger på en samlet platform giver XDR et omfattende overblik over den digitale infrastruktur og muliggør detektion og reaktion på komplekse trusler, der ikke ville være synlige ved kun at se på én del af puslespillet.
NTA i praksis: hvilke data indsamler den, og hvilke fordele giver den
I et moderne virksomhedsnetværk er infrastrukturen en mosaik af lokale miljøer, offentlig cloud, privat cloud, mobile enheder, IoT og fjernarbejde , og i mange implementeringer løsninger som en mesh VPN til at sikre og optimere distribueret adgang. Manuel overvågning og beskyttelse af alt dette er upraktisk, men alle disse elementer deler et fællestræk: det netværk, de kommunikerer igennem.
NTA-løsninger udnytter dette fælles punkt til at overvåge trafik for uregelmæssigheder . De indsamler flowdata fra routere og switche, selektiv pakkeoptagelse, brugsstatistik, adfærdsmålinger og i mange tilfælde yderligere input såsom trusselsinformationslister eller information fra andre sikkerhedssystemer.
Med disse oplysninger forbedrer en god NTA-løsning netværkets synlighed , noget der bliver stadig vanskeligere i hybride miljøer. Det er fundamentalt at vide, hvilke enheder der er tilsluttet, hvilke applikationer der bruges, hvordan trafikken bevæger sig mellem segmenter, og hvilke forbindelser der krydser logiske grænser, for at kunne opdage risici og justere sikkerhedspolitikker.
En anden vigtig fordel er tidlig trusselsdetektion . Mange faser af et angreb (indledende adgang, lateral bevægelse, dataudvinding, kommunikation med C2) afspejles i trafikken: usædvanlige adgange, unormale mængder og mærkelige forbindelsesmønstre. NTA kan afdække disse adfærdsmønstre, før skaden bliver mere omfattende.
Derudover forenkler NTA fejlfinding af ydeevneproblemer . Når et system går ned eller kører ekstremt langsomt, hjælper detaljerede trafiklogfiler med at fastslå, om problemet ligger i netværket, serveren, en fejlkonfiguration eller et angreb, der mætter ressourcerne.
Vi må ikke glemme deres anvendelse til at understøtte efterforskning . Ved at lagre trafikhistorik giver NTA-løsninger os mulighed for at gå tilbage i tiden for at gennemgå, hvad der skete før, under og efter en hændelse. Dette tilføjer værdifuld kontekst til at forstå, hvordan en angriber opererede, og hvilke foranstaltninger der skal træffes for at forhindre, at det sker igen.
Baseret på de identificerede trusler kan NTA udtrække indikatorer for kompromittering (IoC'er) såsom IP'er, domæner, hashes eller specifikke mønstre, som derefter deles med andre systemer for at blokere lignende angreb. Det hjælper også med at verificere overholdelse af interne politikker (f.eks. sikring af, at visse tjenester kun bruges af bestemte segmenter) og eksterne regler, hvilket viser, at adgang til følsomme data overvåges, og relevante aktiviteter logføres.
Trafikanalyseværktøjer: fra NetFlow Analyzer til integrerede løsninger
Ud over Wireshark og NTA/NDR/XDR-platforme findes der specialiserede værktøjer som NetFlow Analyzer , der fokuserer på at analysere flowdata genereret af routere og switche. Disse applikationer modtager, gemmer og behandler NetFlow, sFlow, J-Flow, IPFIX og lignende flows for at vise, hvem der bruger båndbredde, hvornår og med hvilke applikationer.
NetFlow Analyzer giver dig for eksempel mulighed for at overvåge trafik pr. grænseflade med en granularitet på op til et minut , visualisere toppe i interaktive grafer, differentiere indgående og udgående trafik (hastighed, volumen, antal pakker, brugsprocent) og generere brugerdefinerede rapporter for bestemte tidsperioder.
Disse rapporter er meget nyttige på operationelt niveau og også til at præsentere klare data for ledelsen : hvilke WAN-forbindelser er utilstrækkelige, hvilke kontorer bruger flest ressourcer, hvordan trafikken vokser måned for måned, eller hvilke applikationer der bruger mest. De kan eksporteres i formater som CSV eller PDF til arkivering eller deling.
Installationen er normalt ret ligetil: softwaren installeres på en Windows- eller Linux-server , konsollen tilgås via en webbrowser, flow-eksporter konfigureres på routere og switche, og brugsgrafer begynder at blive genereret inden for få minutter. Derfra kan paneler, widgets og visninger tilpasses til kun at vise det, der er mest relevant for hvert team.
Hoveddashboardet gør det nemt at identificere de vigtigste trafikkilder : hvilke grænseflader, applikationer, brugere, porte eller protokoller der bruger mest båndbredde. Det tilbyder også månedlige trendrapporter, dybdegående samtaleanalyse (hvem taler med hvem, hvor længe og med hvilken volumen) og moduler designet til at registrere mistænkelig adfærd eller potentielle trusler (forkert TCP-trafik, usædvanlige kilde-destinationsstrømme, atypiske TOS-værdier osv.).
Karrieremuligheder og træning i netværkstrafikanalyse
Hvis hele denne verden af pakker, flows, NTA og Wireshark har vakt din interesse, så er det en højt værdsat færdighed for system- og cybersikkerhedsprofessionelle . Det er ikke bare en teknisk nysgerrighed; det er en integreret del af arbejdet for roller som systemadministrator, netværksspecialist eller sikkerhedsanalytiker.
I kvalifikationer som f.eks. Higher Level Vocational Training Certificate in Networked Computer Systems Administration (ASIR) er netværkstrafikanalyse en central del af pensum. Studerende lærer om administration af lokale netværk, sikker servicekonfiguration, hændelsesdiagnose og brugen af professionelle værktøjer som Wireshark, Nagios, PRTG og platforme til flowovervågning og -analyse.
Mere avancerede træningsprogrammer, såsom kandidatgrader i offensiv sikkerhed, går et skridt videre og lærer, hvordan man bruger disse værktøjer fra en etisk angribers perspektiv : diskret rekognoscering, udnyttelse af dårligt beskyttede tjenester, verifikation af nyttelast, detektion af udfiltreringskanaler osv. Det handler om at lære at tænke som en angriber for bedre at kunne forsvare netværk.
Med disse færdigheder kan du forfølge roller som systemadministrator, avanceret supporttekniker, netværksspecialist, SOC-analytiker eller cybersikkerhedskonsulent . Derfra kan du avancere til mere specialiserede stillinger inden for forsvar, incidentrespons eller endda Red Team.
At mestre netværkstrafikanalyse, uanset om det er med simple værktøjer som Wireshark eller integrerede NTA/NDR-løsninger, giver dig uovertruffen indsigt i, hvad der virkelig sker i din infrastruktur . Disse data giver dig mulighed for at træffe bedre informerede beslutninger, forudse ydeevneproblemer, opdage angreb i deres tidlige stadier og give bevis for, hvad der skete, når noget gik galt, hvilket omdanner dit netværk til en kontinuerlig kilde til nyttig information i stedet for blot en kanal for data.
Index
- 1 Hvad er et netværk, og hvad kalder vi netværkstrafik?
- 2 Hvad er netværkstrafikanalyse, og hvad bruges det til?
- 3 Flows, pakker og datatyper, der analyseres
- 4 Wireshark: den essentielle pakkeanalysator
- 5 Hvordan Wireshark kan hjælpe dig i din hverdag
- 6 Wireshark og dets rolle i cybersikkerhed og etisk hacking
- 7 NTA, maskinlæring og udviklingen mod NDR og XDR
- 8 NTA i praksis: hvilke data indsamler den, og hvilke fordele giver den
- 9 Trafikanalyseværktøjer: fra NetFlow Analyzer til integrerede løsninger
- 10 Karrieremuligheder og træning i netværkstrafikanalyse