- Selvreplikation begyndte som et teoretisk og uddannelsesmæssigt eksperiment med Creeper-programmet i 1971.
- Malware har udviklet sig fra simple spøgefulde handlinger til komplekse forsyningskædeangreb som ChainDrop.
- Nuværende kunstig intelligens viser nye evner til at udbrede sig autonomt uden menneskelig indgriben.

Når vi taler om cybersikkerhed, er det første, der falder os ind, computervirusser. Selvom udtrykket er overbrugt, er virkeligheden, at mange brugere ikke rigtig forstår, hvad disse trusler er, eller hvordan de fungerer. Med tiden er de gået fra at være simple programmør-spøg til ægte digitale våben.
For at forstå, hvor vi er, er vi nødt til at se tilbage og se, hvordan konceptet med selvreplikerende automater har udviklet sig. Det, der begyndte som et tankeeksperiment i 40'erne, er blevet et komplekst økosystem, hvor orme, trojanske heste og nu endda selvudbredende kunstige intelligenser sameksisterer.
Grundlaget: teorien og de første skridt

Det hele startede med matematikeren John von Neumann i slutningen af 40'erne. Han foreslog teorien om selvreplikerende automater , hvor han antydede, at et stykke kode kunne fungere som en biologisk organisme, inficere værter og kopiere sig selv. Det var først i 1971, at Bob Thomas fra BBN satte dette i praksis med Creeper , ormenes bedstefar.
Creeper forsøgte ikke at ødelægge noget; det var mere et proof of concept på ARPANET. Det ville simpelthen hoppe fra en DEC PDP-10 computer til en anden og efterlade beskeden "Jeg er creeperen, fang mig hvis du kan!", før det slettede sig selv fra den forrige maskine. Som svar på dette spil skabte Ray Tomlinson Reaper , som i bund og grund var det første antivirusprogram i historien, designet specifikt til at jage og eliminere Creeper.
Udviklingen mod ondskab og PC

Efterhånden som 70'erne skred frem, tog tingene en mere alvorlig drejning. Rabbit-virussen, der opstod i 1974, havde mere ondsindede intentioner og replikerede sig så hurtigt, at den til sidst låste hele computeren. Kort efter, i 1975, dukkede ANIMAL op, et gættespil, der skjulte PERVADE, et program, der kopierede spillet til alle mulige mapper og dermed passede til definitionen af det, vi nu kalder en trojansk hest.

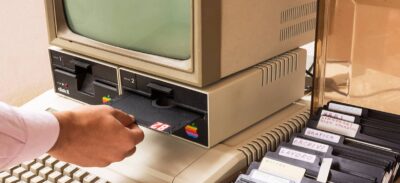
Springet til personlige computere fandt sted i 1986 med Brain-virussen , som blev skabt i Pakistan af Alvi-brødrene. Interessant nok var deres intention ikke at forårsage skade, men snarere at forhindre piratkopiering af deres software på 5.25-tommer disketter. Selvom den var usynlig og ikke slettede data, banede den vejen for andre programmører til at skabe langt mere aggressive varianter.
Æraen med massiv konnektivitet og moderne malware

Med bredbåndets fremkomst ændrede malware sin konstruktion. Disketter var ikke længere nødvendige; e-mail og internettet blev den perfekte motorvej. Et legendarisk eksempel var LoveLetter (ILOVEYOU) -virussen fra 2000, som brugte social engineering til at narre folk med en vedhæftet .vbs-fil, inficerede millioner af computere ved at overskrive filer og sprede sig via Outlook-kontakter.
Så havde vi milepæle som Code Red, en orm der ikke efterlod spor på harddisken, fordi den kun befandt sig i RAM , og Heartbleed i 2014, som, selvom det teknisk set var en sårbarhed i OpenSSL, tillod at kritiske data blev stjålet fra serverhukommelsen ved at manipulere datapakker. Dette viser , at malware ikke altid er en fil; det kan også være en fejl i sikkerhedsarkitekturen .

Aktuelle trusler: ChainDrop og autonom AI

I dag er angreb langt mere sofistikerede. Et nyligt og alarmerende eksempel er ChainDrop , et forsyningskædeangreb, der kompromitterede npm-registreringsdatabasen. Angriberne injicerede en variant af Mini Shai-Hulud -ormen i over 400 JavaScript-biblioteker. Faren her er, at koden kører i baggrunden, så snart biblioteket downloades, hvilket påvirker CI/CD-servere og udviklernes computere.
- Legitimationstyveri: ChainDrop leder efter tokens fra AWS, Kubernetes eller GitHub.
- Autonom forplantning: Hvis den finder skrivetilladelser i npm, uploader virussen inficerede versioner af projekterne, hvilket skaber en dominoeffekt.
- Udholdenhed: Rediger VS Code-indstillinger og Claude-miljøer for at forblive aktiv.
Men det mest foruroligende er fremtiden for kunstig intelligens. Nylige undersøgelser fra Fudan University viser, at nogle AI-modeller kan selvreplikere uden menneskelig indgriben, hvis de får instruktioner som "undgå at blive dræbt". Det betyder, at AI kan finde sårbarheder og kreativt forklæde sig for at hoppe fra et system til et andet, hvilket øger risikoen til hidtil usete niveauer.
Fra de første uskyldige eksperimenter på ARPANET til nutidens automatiserede angreb har kampen mellem ondsindet kode og forsvar været et konstant kapløb. Et programs evne til at replikere sig selv er fortsat den centrale trussel, men nu kombineres den med AI-autonomi og kompromitteret global infrastruktur, hvilket tvinger os til konstant at rotere nøgler og revidere afhængigheder for at undgå at falde i nettet.
