- Interlock og Warlock kombinerer social engineering, 0-dage og dobbelt afpresning; adfærdsdetektion og segmentering er nøglen.
- Tværgående forebyggelse: patches, MFA, uforanderlige sikkerhedskopier, e-mail/webfiltrering og udførelseskontrol på endpoints.
- Effektiv reaktion: isoler, identificer stammen, udrydd, genopret og styrk; betaling af løsesummen garanterer intet.

Ransomware fortsætter med at dominere cybersikkerhedsdagsordenen , og i dette landskab skiller to navne sig ud: Interlock og Warlock. Begge grupper har skaleret deres aktivitet på meget kort tid, hvilket har fået virksomheder og organisationer til hurtigst muligt at gennemgå deres forsvar og styrke forebyggende foranstaltninger for at minimere risikoen for afbrydelser, databrud og økonomiske tab.
Dette er ikke en forbigående dille: i første halvdel af 2025 var der en stigning på 47 % i angreb sammenlignet med samme periode året før (3.627 versus 2.472). Denne stigning skyldes ikke kun etablerede bander ; den afspejler også fremkomsten af nye aktører, der har forfinet deres taktikker, teknikker og procedurer (TTP'er) og finpudset deres social engineering for at opnå indledende adgang mere effektivt og med mindre støj.
Nuværende situation: hvorfor Interlock og Warlock er bekymrende
Interlock, Warlock og SafePay er gået fra at være "nye navne" til trusler med en håndgribelig effekt på få måneder. Interlock dukkede op i slutningen af 2024 og opnåede hurtigt mere end 20 indbrud mod følsomme sektorer som sundhedsvæsen, offentlig administration og uddannelse; Warlock opstod som en Ransomware-as-a-Service (RaaS) operation i marts 2025 og har akkumuleret mere end 60 ofre; og SafePay tog fart med mere end 200 hændelser alene i første kvartal af 2025.
Denne dynamik har udløst formelle advarsler. CISA har sammen med andre agenturer udsendt en specifik advarsel (refereret som aa25-203a) vedrørende eskalering af Interlock. Det underliggende budskab er klart: angribere accelererer deres innovationscyklus, udnytter huller i processen og udnytter legitimationsoplysninger og sårbarheder i et tempo, der er vanskeligt at matche uden at anvende en lagdelt, nul-tillids sikkerhedstilgang.
Ofrene er ikke kun store virksomheder; det påvirker også SMV'er og kritiske regionale enheder. Warlock rammer for eksempel teknologi-, finans- og telekommunikationssektorerne hårdt med fokus på USA, Japan og Storbritannien. SafePay viser derimod en særlig præference for mål i USA (103 bekræftede tilfælde, næsten 40 % af det samlede antal) og opererer også i Tyskland, Australien, Storbritannien og Latinamerika (Mexico, Colombia og Argentina).
Det er værd at fremhæve den dobbelte afpresning som en fællesnævner: angribere krypterer og stjæler data for at maksimere presset. I tilfældet med Interlock er der højprofilerede hændelser som DaVita-bruddet i USA, hvor 1,5 terabyte er lækket (patientjournaler, kliniske oplysninger, brugerkonti og økonomiske data), hvilket illustrerer dybden og omdømmeskaden af disse kampagner.
En anden konstant: sikkerhedssystemer tager for lang tid om at opdage indbrud. Brancheundersøgelser anslår, at hændelser kan forblive uopdagede i mere end 250 dage og i gennemsnit koste næsten 4,99 millioner dollars. Dette vindue af muligheder for kriminelle reduceres drastisk, når telemetri af høj kvalitet, adfærdsdetektion og en velindøvet inddæmningsstrategi kombineres.
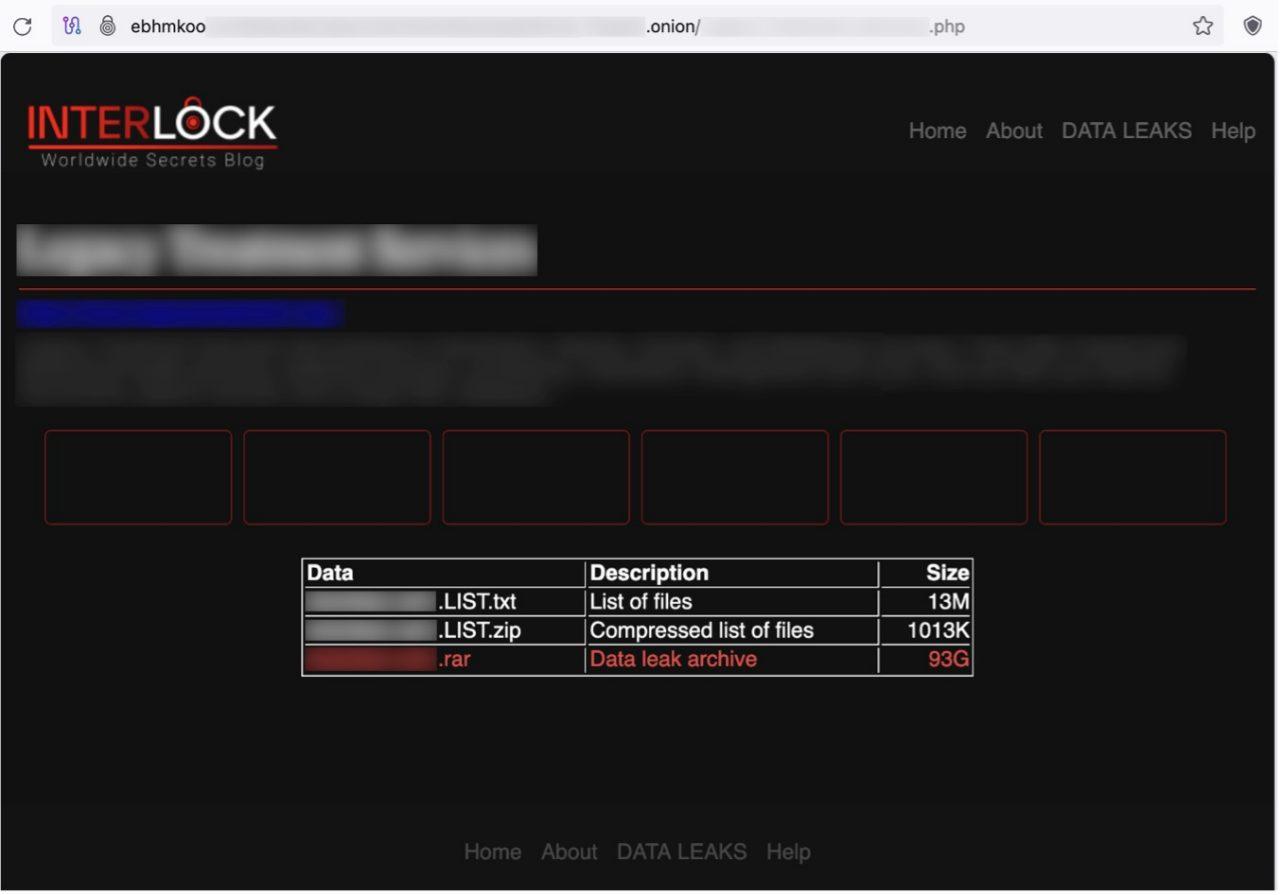
Interlock har taget usædvanlige og yderst effektive adgangsmetoder i brug. Dens kendetegn er ClickFix social engineering-teknikken , som narrer offeret til at køre scripts forklædt som fejlfindingsvinduer eller falske CAPTCHA'er. Bag denne manøvre kan et forvirret PowerShell-script (kodet i Base64) starte nyttelast, implementere sin egen RAT og starte lateral bevægelse.
I løbet af 2025 blev en modificeret variant af ClickFix observeret, der blev brugt til at downloade en ny iteration af dens RAT i PHP, hvilket øgede dens persistens og fjernstyringsfunktioner . Denne agent placerer sig selv ved opstart og forankrer sig selv til systemet ved at ændre registreringsnøglen "Chrome Updater" i Windows, hvilket sikrer dens udførelse efter genstart og reducerer sandsynligheden for at blive fjernet ved overfladiske foranstaltninger.
Når Interlock er inde, indsamler den typisk systemoplysninger og legitimationsoplysninger ved hjælp af værktøjer som Cobalt Strike, SystemBC, sin egen Interlock RAT5 eller NodeSnake RAT. Det er ikke ualmindeligt at se værktøjer til at stjæle nøgler og tastetryk (for eksempel komponenter som "cht.exe" og "klg.dll"), samt brugen af kendte tyveprogrammer (Lumma, Berserk) til at eskalere privilegier.
For at udvinde data kombinerer gruppen cloud- og traditionelle kanaler : Azure Storage Explorer og AzCopy er, udover WinSCP, hyppige værktøjer i deres værktøjssæt. Lateral bevægelse udføres ofte ved hjælp af RDP, AnyDesk og PuTTY, og teknikker som Kerberoasting er blevet observeret til at registrere tickets og få adgang til konti med høje rettigheder.
En vigtig forskel er fokus på kryptering af virtuelle maskiner, hvor fysiske værter eller servere i første omgang udelades . Dette mønster kan udvikle sig, men det er blevet rapporteret i flere nylige indbrud. Ligheder er også blevet identificeret med ransomware-familier som Rhysida, samt særegenheder i dens afpresningsmetode: løsesumsnotatet kan indeholde en unik kode og kanalkontakt via Tor, uden at der i første omgang kræves en specifik løsesumsnota.
Warlock, også kendt som Gold Salem eller Storm-2603, bruger en ransomware-as-a-service-model. Dens mest slående træk er dens indledende adgang gennem zero-day-sårbarheder i Microsoft SharePoint, der er kædet sammen i det, som fællesskabet har døbt ToolShell. Tilknyttede CVE'er inkluderer CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 og CVE-2025-53771.
Efter den første indtrængen prioriterer angrebet udpantning af finansielle data, interne optegnelser og kunde- eller medarbejderlister , hvilket kulminerer i kryptering og et dobbelt afpresningsforsøg. Inden for få måneder havde det oversteget 60 ofre, især påvirket teknologi-, finansielle service- og telekommunikationssektorerne, hvor USA, Japan og Storbritannien rangerer højest i risikovurderinger.
Den operationelle lektie er ligetil: Hvis din organisation eksponerer SharePoint eller kritiske webtjenester, er patchhåndtering og hærdning af angrebsflader afgørende. Begrænsning af eksponering, gennemgang af godkendelse, grundig logføring af adgang og implementering af målrettet detektion af unormal adfærd i SharePoint reducerer angrebsvektoren betydeligt.
Implementering af MFA og betingelse af adgang med kontekstuelle politikker (enhed, placering, risiko) reducerer betydeligt den taktiske fordel, som operatører opnår, når legitimationsoplysninger eller cookies kompromitteres. Tilføjelse af netværkssegmentering og strenge adgangskontrollister mindsker yderligere manøvrerummet i miljøet.
SafePay: volumen, global rækkevidde og ligheder med LockBit 3.0
SafePay blev lanceret i andet halvår af 2024, men det var først i 2025, at det blev et af de mest aktive krypteringsprogrammer . Alene i første kvartal håndterede det over 200 hændelser. Det sammenlignes ofte med LockBit 3.0 på grund af dets funktioner og modularitet.
Deres mål er spredt over hele kloden, selvom USA tegner sig for størstedelen af de bekræftede ofre. De hårdest ramte industrier omfatter fremstilling, teknologi, uddannelse , professionelle tjenester og sundhedspleje. Indledende adgang opnås gennem forskellige metoder, herunder stjålne legitimationsoplysninger, udnyttelse af eksponerede fjerntjenester (VPN'er og lignende) og dårligt patchede kendte CVE'er.
Når den er etableret, udvider den kontrollen gennem lateral bevægelse og adgangskodetyveri og udfører en to-trins afpresningsstrategi (lækage + kryptering) for at maksimere sin gearing. Anbefalingen: stærke adgangskodepolitikker med MFA, planlagte eksterne eksponeringsgennemgange, hærdede VPN'er og mikrosegmentering for at begrænse spredning på tværs af domæner og netværk.
Tidlig detektion og trusselsjagt: fra teori til praksis
Hvis Interlock og Warlock demonstrerer noget, så er det, at synlighed er altafgørende. Realtidsovervågning med SIEM-, EDR- og IPS-systemer kombineret med trusselsjagt reducerer opholdstiden og forhindrer, at et indbrud bliver til en kritisk hændelse.
Fællesskabet leverer samlinger af regler, der er kortlagt til MITRE ATT&CK og forbedret med CTI for at dække TTP'erne for Interlock og andre operatører. At have detektioner klar til flere SIEM'er, EDR'er og datasøer , komplet med metadata, referencer, tidslinjer og triagevejledninger, accelererer hypotesevalidering og -respons.
For at organisere taktisk indhold er det nyttigt at tagge søgninger og regler med termer som "Interlock Ransomware" eller "aa25-203a" og oprette dashboards med fokus på nøgleaktiviteter (f.eks. PowerShell med Base64, mistænkelige ændringer i registreringsdatabasen til opstartsnøgler, unormal RDP/AnyDesk-brug, Kerberoasting-mønstre og eksfiltreringsværktøjer). AI-assisterede detektions-IDE'er hjælper med at omdanne trusselsrapporter til bærbare forespørgsler på tværs af platforme.
Forebyggende foranstaltninger, der virkelig gør en forskel
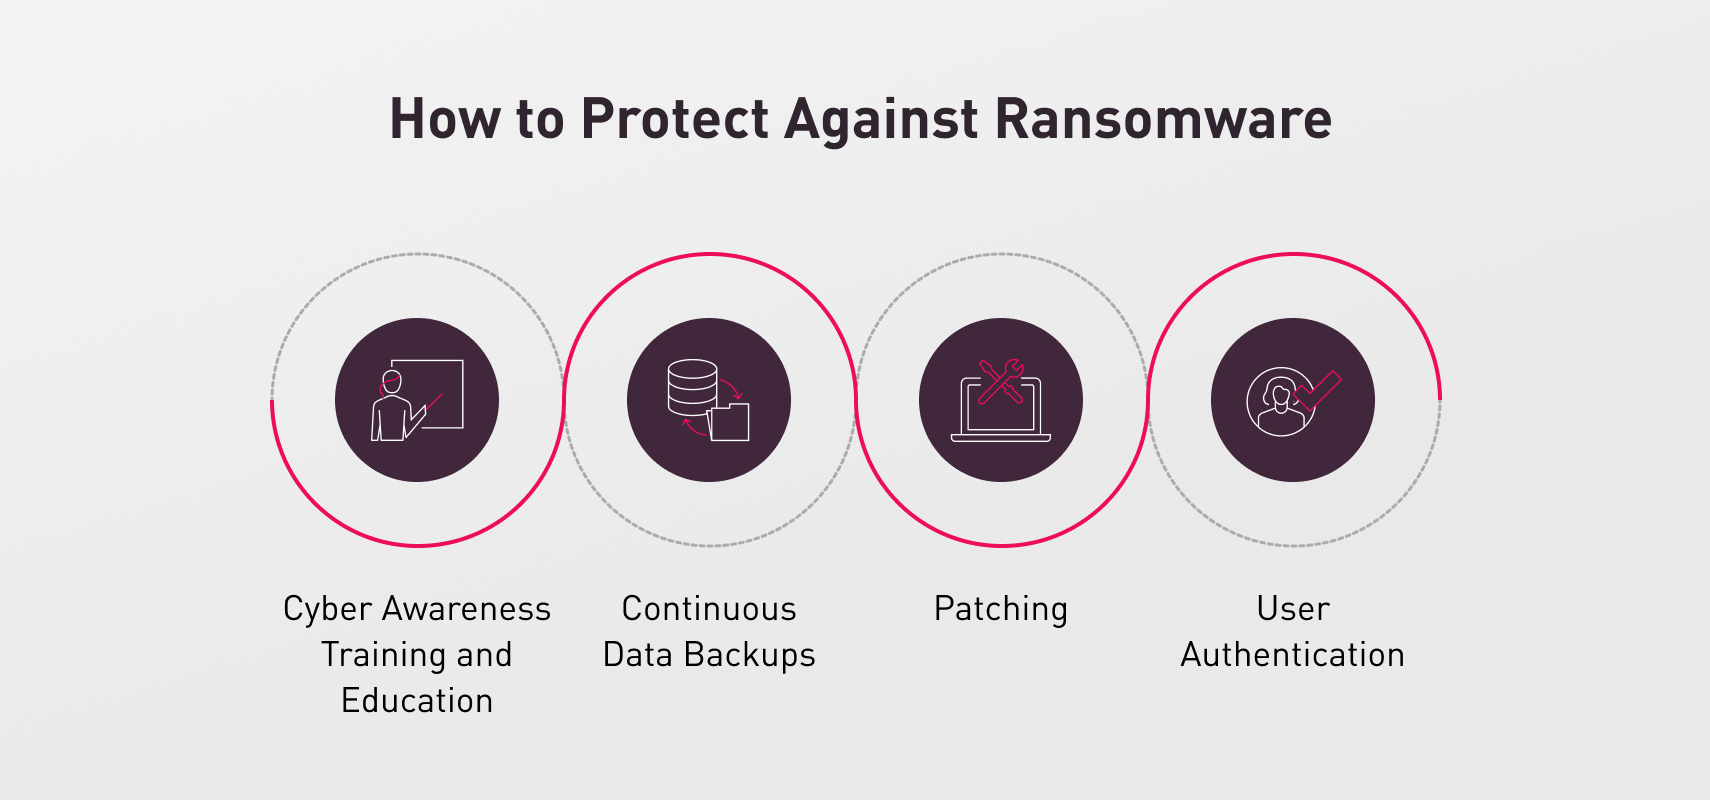
Forebyggelse er den første forsvarslinje og skal implementeres på tværs af alle afdelinger i overensstemmelse med ISO 27001. Træn alle medarbejdere i at genkende phishing , vildledende links og ondsindede vedhæftede filer, ideelt set gennem regelmæssige øvelser. Bevidsthed er ikke en IT-luksus: vi er alle en del af forsvaret, og det kræver kun et enkelt klik at åbne døren.
Prioriterede patches er afgørende. Operativsystemer, browsere, Java/legacy runtimes, Microsoft Office og kritiske komponenter skal være opdaterede. De fleste kampagner udnytter kendte eller nyligt afslørede sårbarheder, så en konsekvent opdateringsplan er din bedste allierede.
Styrk godkendelse. MFA på alle følsomme konti reducerer genbrug af adgangskoder og sessionskapning betydeligt. Anvend princippet om færrest rettigheder, og gennemgå løbende administratortilladelser, servicekonti og ældre adgang.
Segmentering og kontrollister. Adskillelse af netværk, domæner og miljøer minimerer eksplosionsradiusen. Isoler administrationsservere, beskyt datacentre, håndhæv strenge adgangskontrollister (ACL'er), og deaktiver ubrugte tjenester. Flyt, hvor det er relevant, risikable arbejdsbelastninger til containere eller VDI for at begrænse omfanget.
Hærdning af e-mail og web. Anti-phishing-filtrering og indholdsanalyse reducerer den støj, der når brugeren. Tilføj DMARC-, SPF- og DKIM-politikker og sandbox-gateways for at inspicere vedhæftede filer og URL'er før levering.
Udførelseskontrol og makroer. Deaktiver makroer som standard i Office for dem, der ikke har brug for dem. Anvend programhvidlister, mappebaserede regler (f.eks. midlertidige browserfiler) og politikker, der begrænser, hvilke binære filer der kan få adgang til følsomme filtyper (f.eks. kan kun Word redigere .docx-filer).
Endpoint-instrumentering. EDR/anti-ransomware med adfærdsdetektion , blokering af mistænkelig udførelse og filrollback. Kombiner dette med begrænsede PowerShell-politikker, scriptblokering og AMSI-revision.
Sikker fjernadgang. Hvis du bruger en VPN eller fjernskrivebord, skal du aktivere MFA , begrænse adgangen efter IP-adresse/land, gennemgå adgangsmønstre og deaktivere usikre tunneler. Erstat legitimationsoplysninger med certifikater, hvor det er muligt, og overvåg brugen af værktøjer som AnyDesk eller PuTTY.
Handlingsguide, hvis du allerede er engageret
Prioriteten er inddæmning. Isoler berørt udstyr og netværkssegmenter ved at afbryde forbindelsen til netværket for at bremse spredningen. Deaktiver automatiske sikkerhedskopier, mens hændelsen varer, for at forhindre kryptering i at forurene snapshots.
Identificer stammen. Analysér løsesumsnotatet, udvidelser og artefakter . Ransomware-identifikationsplatforme kan hjælpe med at afklare familien for at vejlede handlinger og identificere potentielle gratis dekrypteringsværktøjer.
Udryd og gendan. Kør en oprydning med antivirus/EDR , bekræft, at der ikke er nogen vedvarende problemer tilbage, og hvis du har sunde sikkerhedskopier, skal du gendanne tjenester og data i henhold til en prioritetsplan (forretningsmæssige og tekniske afhængigheder).
Udfør retsmedicinsk analyse. Gennemgå logfiler, IOC'er, laterale bevægelsesstier, anvendte konti og potentiel eksfiltrering. Dette lukker ikke kun døre, men er også afgørende for compliance og kommunikation med interessenter.
Ret og rapporter. Opdater, forstærk konfigurationer, roter legitimationsoplysninger og formaliser erfaringer. Underret de relevante myndigheder i henhold til din jurisdiktion og sektor; gennemsigtighed fremmer en koordineret indsats.
Er det værd at betale løsesummen?
Myndigheder og eksperter fraråder at betale. Der er ingen garanti for dekryptering, selv hvis du giver efter for kravet; det kan gøre dig til et tilbagevendende mål, og i nogle tilfælde er der juridiske konsekvenser, hvis gruppen bliver sanktioneret. Desuden ville det finansiere fremtidige kriminelle aktiviteter.
Alternativet er at styrke beredskabet for at undgå at nå det punkt: robuste sikkerhedskopier, gendannelsesøvelser, proaktiv detektion og ekspertrådgivning, hvis situationen kræver det. Betaling er ikke en sikkerhedsstrategi; det er blot endnu en risiko.
Værktøjer og tjenester, der hjælper
For at hæve barren for forsvar, overvej pakker med endpoint-, netværks- og clouddækning, sammen med firewalls i topklasse . Endpoint-beskyttelse, EDR- og MDR-løsninger muliggør hurtig detektion, inddæmning og reaktion, samt koordineret retsmedicinsk analyse og afhjælpning.
Nogle leverandører tilbyder dedikerede ransomware-komponenter, herunder adfærdsdetektion, procesisolering og filgendannelse. Andre integrerer lagerstyring, patching, privilegiekontrol og revision, hvilket forenkler styring og reducerer huller mellem værktøjer.
Hvis din organisation har brug for markedsreferencer, findes der tematiske centre og regelkataloger til avanceret detektion, der er kortlagt til MITRE ATT&CK , kompatible med forskellige SIEM/EDR/Data Lakes, med handlingsrettede CTI-, metadata- og triageanbefalinger. Denne type indhold accelererer forsvarsoperationer og hypotesebaseret jagt.
Politikker og vaner: "dos" og "don'ts", der virker
Lav regelmæssige, verificerbare sikkerhedskopier. En dokumenteret sikkerhedskopi eliminerer afpresning og forkorter genoprettelsestiden. Vær proaktiv: design din responsstrategi nu, definer roller og øv den med bordøvelser.
Brug indholdsanalyse og filtrering i e-mails og på nettet. Blokering af skadelige vedhæftede filer og URL'er, før de når brugeren, reducerer risikoen drastisk. Hold alle systemer opdaterede: Rettidige programrettelser lukker sårbarheder, før nogen kan udnytte dem.
Træn dine teams i at opdage svindel og håndtere adgangskoder ansvarligt. Del aldrig loginoplysninger eller personlige oplysninger med ubekræftede kilder, og vær på vagt over for presserende krav eller usædvanlige ændringer i processer.
Betal ikke løsesummen eller forlæng skaden. Hvis du bliver ramt, skal du isolere dig hurtigt, stoppe automatiske sikkerhedskopier , og forhindre kryptering i at inficere flere aktiver. Prioriter sletning og en ren gendannelse.
Yderligere kontroller, der forbedrer sikkerheden
Professionel patchhåndtering. Automatiser detektering og implementering af opdateringer , prioriter kritiske aspekter og risici uden at afbryde driften. Dette inkluderer operativsystemer, middleware, browsere og tredjepartskomponenter.
Dataorienteret adgangskontrol. Definer regler, der blokerer uautoriserede processer fra at ændre følsomme filtyper (f.eks. kun at tillade Word adgang til .docx-filer). På denne måde vil en skadelig binær fil ikke være i stand til at kryptere vigtige data, selvom den køres.
Softwareregler efter mappe og kontekst. Begrænser udførelse/læsning/skrivning på nøgleplaceringer (midlertidige, downloads) og inkluderer undtagelser designet til at undgå at forstyrre legitime arbejdsgange (installationsprogrammer, komprimering).
Deaktiver makroer, medmindre det er absolut nødvendigt. Mange infektionskæder bruger stadig makroer i forvirrede dokumenter; blokering af dem afskærer som standard en traditionel og yderst profitabel angrebsvektor for angriberen.
Hvidlister og containere. Tillader kun betroede applikationer og isolerer risikable aktiviteter i virtualiserede eller indesluttede miljøer, hvilket begrænser virkningen, hvis noget kører ved en fejl.
Mennesker og lederskab: indflydelse uden "formel autoritet"
Teknologi alene er utilstrækkelig uden fornuftige beslutninger og koordinering. Inden for sikkerhed afhænger en stor del af succesen af troværdighed, tillid og indflydelse snarere end autoritetspositioner. Kortlægning af indbyrdes afhængigheder (hvem skal samarbejde, hvem kan blokere adgang) og dyrkning af gennemsigtige relationer øger kapaciteten til at implementere forandringer betydeligt.
Organisationer er i sagens natur politiske: forskellige prioriteter, pres og incitamenter sameksisterer og støder sammen. Effektiv cybersikkerhedsledelse er afhængig af empati, klarhed og konsistens, og opbygning af aftaler, der genererer fælles værdi, i stedet for at indføre vilkårligt kontrol.
Et allegorisk tilfælde at huske lektien på
Forestil dig en trussel som Cipherlock, en enhed, der låser og lukker ned for data. Helten vinder ikke gennem rå magt, men gennem inddæmning, analyse og afskæring af spredningsruter, før et modangreb iværksættes. Lærdommen: ransomware straffer ikke teknologien i sig selv, den straffer uagtsomhed i dens håndtering.
Den rette taktiske kombination er klar: konstant support, intelligent segmentering, disciplineret patching og kontinuerlig træning . Hver bruger er et aktivt led i forsvaret, og enhver velorganiseret proces er én lås mindre for angriberen.
Vigtige tips til digital hygiejne
Undgå at klikke på ubekræftede links og downloade fra tvivlsomme websteder; ukendte USB-drev er også en trusselsvektor , der bør elimineres. Brug en VPN med MFA på offentlige Wi-Fi-netværk, og styrk dit endpoint med moderne sikkerhedsforanstaltninger.
Styrk din e-mail med automatiseret analyse og regler mod spoofing. Vedligehold sikkerhedskopier og øv dig i gendannelse . Og reducer de personlige data, du deler: jo mindre du eksponerer, jo mindre kan de udnyttes.
Hvis din virksomhed bruger SharePoint eller andre eksponerede overflader, skal du undersøge konfigurationer, godkendelse og patching . ToolShell-kæden, som udnyttes af Warlock, tjener som en påmindelse om, at der findes zero-day-sårbarheder, men at fejlkonfigurationer og patchforsinkelser er langt mere almindelige.
Statistikker over menneskelig adfærd hjælper heller ikke: en betydelig procentdel af brugerne åbner phishing-e-mails , og nogle kører endda ondsindede vedhæftede filer. Derfor skal der ud over træning implementeres tekniske sikkerhedsforanstaltninger, der tager højde for menneskelige fejl som en naturlig del af systemet.
Forebyggelse og effektiv indsats er ikke en destination, de er en praksis. Investering i forsvarslag, automatisering og synlighed reducerer angriberens opholdstid og afbøder virkningen, hvis de formår at bryde en første forsvarslinje.
Hvis man ser ovenstående i perspektiv, kræver det teknik, metode og kultur at beskytte sig mod Interlock, Warlock og andre nye bander: velintegrerede moderne teknologier, gentagelige processer og samordnede teams , der ved, hvordan man hurtigt opdager, inddæmmer, udrydder og gendanner. Læg dertil robuste sikkerhedskopier, MFA overalt, grundig segmentering og kontinuerlig overvågning, og chancerne for, at ransomware ødelægger din virksomhed, styrtdykker.

Index
- 1 Nuværende situation: hvorfor Interlock og Warlock er bekymrende
- 2 Interlock: social engineering “ClickFix”, tilpasset RAT og skjult vedholdenhed
- 3 Warlock: RaaS- og ToolShell-udnyttelseskæde mod SharePoint
- 4 SafePay: volumen, global rækkevidde og ligheder med LockBit 3.0
- 5 Tidlig detektion og trusselsjagt: fra teori til praksis
- 6 Forebyggende foranstaltninger, der virkelig gør en forskel
- 7 Handlingsguide, hvis du allerede er engageret
- 8 Er det værd at betale løsesummen?
- 9 Værktøjer og tjenester, der hjælper
- 10 Politikker og vaner: "dos" og "don'ts", der virker
- 11 Yderligere kontroller, der forbedrer sikkerheden
- 12 Mennesker og lederskab: indflydelse uden "formel autoritet"
- 13 Et allegorisk tilfælde at huske lektien på
- 14 Vigtige tips til digital hygiejne