- Die Analyse des Netzwerkverkehrs ermöglicht es Ihnen, Pakete und Datenflüsse zu beobachten, um Leistung, Sicherheit und Fehlerbehebung zu verbessern.
- Wireshark ist das wichtigste Werkzeug zur detaillierten Untersuchung von Paketen, während NTA und NetFlow sich auf die globale Sichtweise nach Datenflüssen konzentrieren.
- Der Einsatz von maschinellem Lernen treibt NTA in Richtung NDR und XDR voran und automatisiert die Erkennung und Reaktion auf komplexe Bedrohungen.
- Die Beherrschung dieser Techniken eröffnet Karrieremöglichkeiten in der Systemadministration, in Netzwerken sowie in der defensiven und offensiven Cybersicherheit.
Ob im Unternehmen, zu Hause oder selbst im provisorischen Büro – alles, was wir online tun, erzeugt Netzwerkverkehr . E-Mails, Videoanrufe, Online-Spiele, Cloud-Backups oder IP-Kameras, die permanent Videos streamen – all diese Daten werden zwischen Geräten übertragen. Zu verstehen, was auf diesen Kabeln (oder in diesem schnellen WLAN-Netzwerk ) passiert, ist längst nicht mehr nur etwas für Netzwerkexperten: Es ist der Schlüssel, um Angriffe zu verhindern, die Leistung zu verbessern und Fehler zu beheben, ohne stundenlang mit der Fehlersuche zu vergeuden.
Die Analyse des Netzwerkverkehrs ist zu einem zentralen Bestandteil moderner Cybersicherheit und der täglichen Systemadministration geworden. Von einfachen Tools wie Wireshark bis hin zu fortschrittlichen NTA-, NDR- und XDR-Lösungen steht uns heute eine Vielzahl von Möglichkeiten zur Verfügung, um Einblicke in die Vorgänge innerhalb eines Netzwerks zu gewinnen. Entscheidend ist, zu wissen, was wir sehen wollen, warum und mit welchem Tool, um über die bloße Betrachtung von Datenpaketen hinauszugehen und diese Daten für fundierte Entscheidungen zu nutzen: Engpässe identifizieren, Bandbreitenverbraucher ermitteln oder unbefugte Zugriffe aufdecken.
Was ist ein Netzwerk und wie nennt man Netzwerkverkehr?
Bevor wir uns mit der Analyse befassen, ist es hilfreich, einige Begriffe zu klären. Ein Computernetzwerk ist einfach eine Menge miteinander verbundener Geräte, die Informationen und Ressourcen austauschen : Desktop-Computer, Laptops, Mobiltelefone, Tablets, Server, Router, Switches, WLAN-Zugangspunkte, IP-Kameras, Netzwerkdrucker usw.
Alle diese Geräte kommunizieren über unterschiedliche Verbindungsarten: kabelgebundene Ethernet-Verbindungen, drahtlose WLAN-Netzwerke oder mobile Verbindungen über 4G/5G. Damit sie miteinander kommunizieren können, müssen sie gemeinsame Regeln befolgen, die bekannten Netzwerkprotokolle (IP, TCP, UDP, HTTP, DNS und deren Sicherheitsvorkehrungen usw.), welche festlegen, wie Informationen strukturiert, gesendet, empfangen und deren Empfang überprüft werden.
Im Zentrum steht das Internet, das globale Netzwerk, das unsere Arbeitsweise, unseren Medienkonsum und unsere Kommunikation grundlegend verändert hat . Doch dieses Wachstum hat auch die Anzahl und die Kosten von Cyberangriffen drastisch erhöht. Jeder Einbruchsversuch, jede Datenschutzverletzung und jede Schadsoftware, die in ein System eindringt, hinterlässt Spuren im Netzwerkverkehr. Deshalb ist dessen Analyse so wichtig.
Wenn wir von Netzwerkverkehr sprechen, meinen wir die Datenmenge, die zu einem bestimmten Zeitpunkt in einem Netzwerk zirkuliert . Diese Daten werden nicht als ein einziger großer Block übertragen, sondern in kleinere Einheiten, sogenannte Pakete, aufgeteilt . Jedes Paket enthält nützliche Informationen (den eigentlichen Inhalt) und Metadaten: Quelle, Ziel, Protokoll, Ports, Flags usw., die es dem Empfänger ermöglichen, die vollständigen Informationen wiederherzustellen.
Dieser Datenverkehr wird typischerweise in zwei Hauptrichtungen unterteilt: Nord-Süd-Verkehr , der zwischen Clients und Servern oder zwischen dem Rechenzentrum und der Außenwelt stattfindet, und Ost-West-Verkehr , der innerhalb des Rechenzentrums selbst oder zwischen Servern verläuft. Beide Arten sind sowohl für die Leistung als auch für die Sicherheit relevant, wobei der Ost-West-Verkehr für Angreifer besonders attraktiv ist, da er ihnen ermöglicht, sich nach Erlangung eines Vorteils lateral auszubreiten.
Was ist Netzwerkverkehrsanalyse und wozu wird sie verwendet?
Netzwerkverkehrsanalyse ist im Wesentlichen der Prozess des Beobachtens, Sammelns und Untersuchens der Daten, die durch ein Netzwerk fließen , um dessen Verhalten zu verstehen, Probleme zu erkennen und potenzielle Bedrohungen aufzudecken. Es ist, als stünde man in einem erhöhten Wachposten und überwache eine digitale Autobahn: Man sieht nicht nur, ob Autos da sind, sondern auch, wer zu schnell fährt, in die falsche Richtung fährt oder dort anhält, wo er nicht halten sollte.
Diese Analyse kann sehr detailliert erfolgen, indem jedes Paket einzeln betrachtet wird , oder auf einer aggregierteren Ebene, indem die Kommunikationsflüsse überprüft werden (wer spricht mit wem, wie lange und in welchem Umfang). Je nach Tool, Vorgehensweise und Zielsetzung kann der Fokus stärker auf Leistung, Sicherheit oder der Einhaltung gesetzlicher Bestimmungen liegen.
Zu den Hauptzielen zählen mehrere klare Funktionen. Zum einen die Bedrohungserkennung : Eindringversuche, Schadsoftware, die mit ihrem Command-and-Control-Server kommuniziert, Phishing-Versuche, die ungewöhnliche Verbindungen auslösen, unbefugter Zugriff auf interne Dienste usw. Nahezu jeder mittelschwere Angriff hinterlässt Spuren im Datenverkehr, und genau hier setzt die Analyse an.
Andererseits gibt es die Leistungsoptimierung . Wenn eine Anwendung die gesamte Bandbreite auslastet, eine WAN-Verbindung zeitweise überlastet ist oder ein Dienst ohne ersichtlichen Grund langsam ist, ermöglicht die Analyse des Datenverkehrs, Nutzungsmuster zu erkennen und Maßnahmen zu ergreifen: QoS neu konfigurieren, Lasten ausgleichen, Dienste verschieben, Netzwerke segmentieren usw.
Es ist auch für die Einhaltung gesetzlicher Bestimmungen und für Audits unerlässlich . Vorschriften wie die DSGVO oder branchenspezifische Rahmenbedingungen erfordern den Nachweis, dass personenbezogene Daten geschützt und der Zugriff darauf kontrolliert wird. Zugriffsprotokolle und Analyseberichte helfen dabei, nachzuweisen, wer wann und von wo auf welche Daten zugegriffen hat.
Schließlich ist es ein unverzichtbares Werkzeug zur Fehlerbehebung . Wenn eine Seite nicht geladen wird, ein Drucker nicht mehr im Netzwerk erscheint oder eine Anwendung nicht mehr reagiert, zeigt die Untersuchung des Netzwerkverkehrs genau, wo die Kommunikation abbricht: ob die DNS-Auflösung fehlschlägt, der Server nicht antwortet, die Firewall die Verbindung blockiert oder Pakete auf dem Weg verloren gehen.
Analysierte Datenflüsse, Pakete und Datentypen
Wenn Daten ein Netzwerk durchlaufen, werden sie nicht als eine einzige große Datei übertragen. Sie werden in kleinere Datenpakete zerlegt , jedes mit eigenem Header und eigener Nutzlast, und das Netzwerk leitet sie über den bestmöglichen Pfad. Jedes Paket kann verschiedene Wege nehmen und bei Bedarf das Standardgateway passieren. Am Ziel angekommen, wird es wieder zusammengesetzt, um den ursprünglichen Inhalt wiederherzustellen.
Professionelle Tools zur Verkehrsanalyse arbeiten hauptsächlich mit zwei Arten von Informationen. Zum einen gibt es Flussdaten , wie beispielsweise NetFlow, sFlow, J-Flow oder IPFIX. Diese liefern eine Übersicht darüber, wer mit wem wie lange, über welches Protokoll und mit welchem Datenvolumen kommuniziert. Sie sind zwar weniger detailliert als Rohdaten von Paketen, aber deutlich skalierbarer und sehr nützlich, um Muster und Anomalien zu erkennen.
Andererseits gibt es Paketmitschnitte , die den Datenverkehr Bit für Bit im Netzwerk aufzeichnen. Diese Informationen sind für forensische Analysen, die Feinabstimmung und die Fehlerbehebung komplexer Probleme von unschätzbarem Wert , erfordern jedoch mehr Speicherplatz, mehr Analysezeit und mehr technisches Fachwissen, um die erfassten Daten korrekt zu interpretieren.
Lösungen für die Netzwerkverkehrsanalyse (NTA) kombinieren typischerweise beide Datenquellen: Sie nutzen Datenflüsse für eine kontinuierliche, umfassende Übersicht und aufgezeichnete Daten, um spezifische Vorfälle zu untersuchen oder verdächtiges Verhalten genauer zu analysieren. Anschließend werden Verhaltensanalysealgorithmen, Regeln, Signaturen und zunehmend auch Verfahren des maschinellen Lernens auf diese Daten angewendet.
Wireshark: Der unverzichtbare Paketanalysator
In der Welt der Verkehrsanalyse fällt immer wieder ein Name: Wireshark . Es handelt sich um einen Netzwerkprotokollanalysator oder Paket-Sniffer, mit dem man in Echtzeit alle Pakete erfassen kann, die eine Netzwerkschnittstelle (ob kabelgebunden oder drahtlos) passieren, und sie Schicht für Schicht gemäß dem OSI-Modell aufschlüsseln kann.
Wireshark ist ein kostenloses Open-Source- Projekt für Windows, macOS und verschiedene Linux-Distributionen. Da der Quellcode für jeden einsehbar ist, gilt es als gut geprüftes, zuverlässiges und weit verbreitetes Werkzeug in Wirtschaft und Wissenschaft. Heute ist es nahezu ein De-facto-Standard für die Protokollanalyse.
Beim ersten Einschalten und Starten der Aufzeichnung kann die Benutzeroberfläche etwas einschüchternd wirken: eine lange Liste von Zeilen mit Paketen, IP-Adressen, Ports und Protokollen, die ununterbrochen angezeigt werden. Sobald man jedoch die grundlegende Struktur verstanden und gelernt hat, die Filter zu verwenden, wird sie zu einer äußerst leistungsstarken Lupe, um zu sehen, was tatsächlich in einem Netzwerk vor sich geht.
Jedes von Wireshark angezeigte Paket enthält Daten wie Quell- und Ziel-IP-Adresse, MAC-Adresse, verwendetes Protokoll, Nutzdateninhalt (falls unverschlüsselt) und Antwortzeiten . Zusätzlich werden Verkehrstypen und potenzielle Probleme farblich hervorgehoben: Standard-TCP-Pakete in einer Farbe, DNS-Anfragen oder UDP-Verkehr in einer anderen und Fehler, erneute Übertragungen oder Warnungen durch rote oder schwarze Linien.
Einer der größten Vorteile ist das leistungsstarke Filtersystem, mit dem Sie sich auf das Wesentliche konzentrieren können . So lassen sich beispielsweise nur die Daten des Datenverkehrs einer bestimmten IP-Adresse (ip.addr == XXXX) anzeigen, nur HTTP-Datenverkehr beibehalten, nach einem bestimmten Port filtern oder nach bestimmten Mustern in Header-Feldern suchen. Ohne Filter sind die erfassten Daten nutzlos; mit Filtern werden sie zu wertvollen Informationen.
Wie Wireshark Ihnen im Alltag helfen kann
Wireshark ist zwar ein fortschrittliches Tool, das in Unternehmen weit verbreitet ist, aber auch Heimanwender oder weniger erfahrene Techniker können davon profitieren, wenn sie wissen, worauf sie achten müssen. Man muss kein Netzwerktechniker sein, um es für bestimmte Probleme einzusetzen.
Wenn beispielsweise Ihre Online-Spiele unter Netzwerkverzögerungen oder Verbindungsabbrüchen leiden, obwohl Geschwindigkeitstests keine Probleme anzeigen, können Sie mit Wireshark feststellen, ob Pakete verloren gehen, ob es zu viele Neuübertragungen gibt, ob Antworten verspätet eintreffen oder ob ein anderer Dienst die Verbindung während des Spielens überlastet.
Eine weitere sehr interessante Anwendung ist die Überwachung Ihrer Privatsphäre und des Verhaltens Ihrer IoT-Geräte . Immer mehr Geräte in unseren Haushalten (Mobiltelefone, Smart-TVs, Kameras, Sprachassistenten, smarte Steckdosen) sind ständig mit dem Internet verbunden. Durch die Erfassung des Datenverkehrs können Sie überprüfen, mit welchen Servern sie sich verbinden, wie oft und ob sie korrekte Daten senden. Wenn Sie feststellen, dass eine Kamera ständig mit einer verdächtigen IP-Adresse in einem anderen Land kommuniziert, ist Vorsicht geboten.
Wenn Sie spezifische technische Probleme mit bestimmten Diensten haben – beispielsweise einen Drucker, der nicht angezeigt wird, eine Website, die nicht reagiert, oder einen internen Dienst, der abstürzt –, können Sie mit Wireshark überprüfen, ob die Anfrage Ihren Computer verlässt, ob sie ihr Ziel erreicht, ob DNS-Fehler auftreten oder ob eine Firewall die Kommunikation blockiert.
Es ist außerdem ein sehr nützliches Werkzeug zur Analyse von Verzögerungen in Anwendungen, die UDP nutzen , wie beispielsweise viele Spiele oder Streaming-Dienste. Durch die Beobachtung des Datenverkehrs lassen sich Pakete in falscher Reihenfolge, Paketverluste oder übermäßige Antwortzeiten erkennen, ohne dass dies zwangsläufig auf ein Bandbreitenproblem hindeutet: Es könnte auch an WLAN-Interferenzen , Signalproblemen oder einer Überlastung eines der Knotenpunkte des Betreibers liegen.
Schließlich eignet es sich in Heimnetzwerken oder kleinen Büros perfekt, um zu überprüfen, was Geräte und Routereinstellungen tun : zu sehen, welcher Host den meisten Datenverkehr erzeugt, welche Anwendungen die meiste Bandbreite verbrauchen, wie sich eine neue Kamera verhält oder ob ein Mobiltelefon alle paar Sekunden Daten an einen externen Server sendet.
Wireshark und seine Rolle in der Cybersicherheit und im ethischen Hacking
In der Cybersicherheit ist Wireshark nahezu allgegenwärtig. Verteidigungsteams nutzen es zur Überwachung, Untersuchung von Sicherheitsvorfällen und Konfigurationsvalidierung , während Angriffsteams (Penetrationstester, Red Teams) es zur Aufklärung und kontrollierten Ausnutzung von Sicherheitslücken einsetzen.
Aus defensiver Sicht ermöglicht es die Erkennung von Anomalien wie Portscans, wiederholten Verbindungen zu ungewöhnlichen Ports, Datenverkehr zu schädlichen Domains oder typischen Command-and-Control-Mustern (C2). Die Ergänzung durch einen Honeypot im Bereich der Netzwerksicherheit kann helfen, Beweise für schädliche Aktivitäten zu sammeln und diese zu bestätigen.
Es dient auch dazu, zu überprüfen, ob der gesamte sensible Datenverkehr verschlüsselt ist . Wenn Sie bei der Datenerfassung Benutzernamen und Passwörter im Klartext, HTTP-Sitzungen ohne TLS oder ungeschützte administrative Dienste feststellen, wissen Sie, dass ein schwerwiegendes Problem vorliegt. Dasselbe gilt für ältere Protokollversionen (z. B. veraltetes TLS), die ohne ersichtlichen Grund weiterhin aktiv sind.
In den Händen eines ethischen Hackers wird Wireshark zu einem unglaublich leistungsstarken Aufklärungswerkzeug. Es ermöglicht die Erstellung von Umgebungs-Fingerprinting : Betriebssysteme, aktive Dienste, Softwareversionen und die grundlegende Netzwerktopologie lassen sich allein durch die Beobachtung des Netzwerkverkehrs identifizieren. In schlecht konfigurierten, offenen oder unverschlüsselten Netzwerken kann es sogar Anmeldeinformationen, Sitzungstoken und hochsensible Daten erfassen.
In fortgeschrittenen Trainingsumgebungen lehren viele Masterstudiengänge und Kurse im Bereich Offensive Security Wireshark mit einem vollständig praxisorientierten Ansatz : wie man Exploit-Traffic beobachtet, wie man Privilegieneskalationen in Paketen erkennt, wie man Datenexfiltration identifiziert oder wie man bestätigt, ob eine Payload erfolgreich auf dem Zielsystem ausgeführt wurde.
NTA, Maschinelles Lernen und die Entwicklung hin zu NDR und XDR
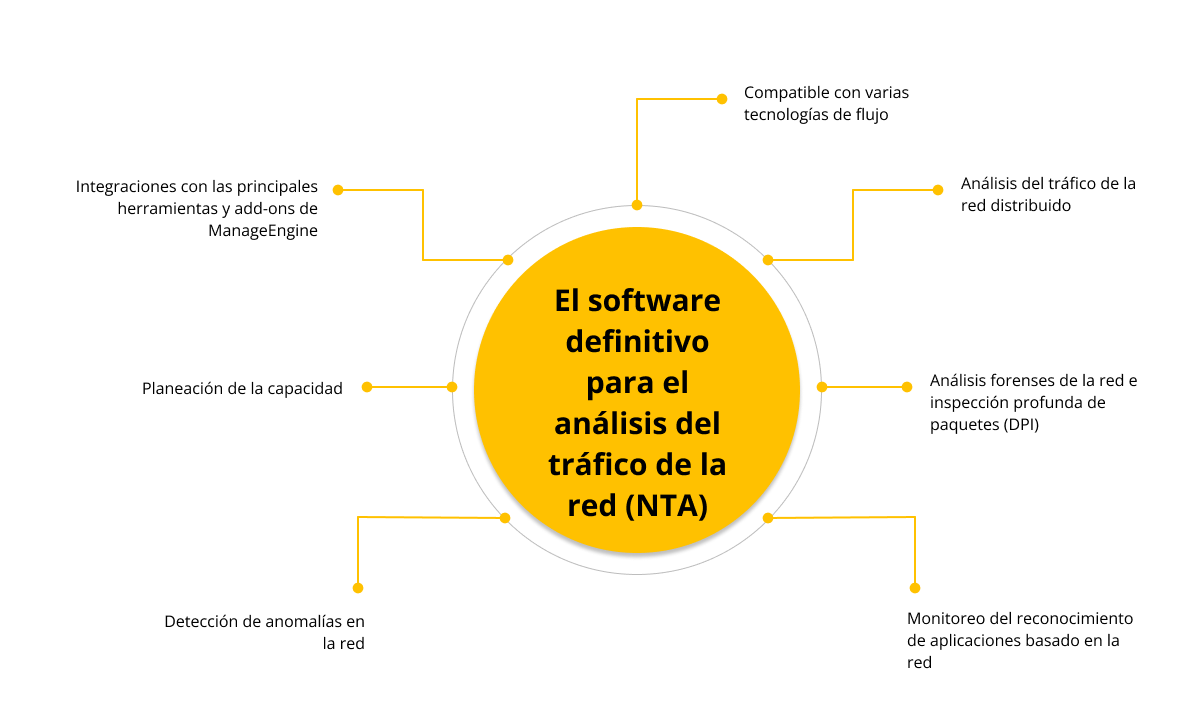
Wenn wir über Verkehrsanalyse auf Unternehmensebene sprechen, ist das Schlüsselkonzept die Netzwerkverkehrsanalyse (NTA) . Es handelt sich dabei nicht um ein bestimmtes Tool, sondern vielmehr um einen Ansatz: die kontinuierliche und automatische Analyse des Netzwerkverkehrs, um die Transparenz zu verbessern, Bedrohungen zu erkennen und die Reaktion auf Sicherheitsvorfälle zu erleichtern.
Traditionell basierten viele Überwachungslösungen auf statischen Regeln der Art „Wenn X passiert, tue Y“ . Dies funktionierte in bestimmten Szenarien, hat aber enorme Einschränkungen: Die Regeln müssen manuell gepflegt werden, veralten schnell, erzeugen Fehlalarme und passen sich nicht gut an neue Verhaltensweisen oder Änderungen in den Prozessen der Organisation an.
Hier kommt maschinelles Lernen ins Spiel . Angewendet auf NTA, ermöglicht es dem System, das „normale“ Verhalten des Netzwerks zu erlernen und Abweichungen zu erkennen, ohne dass für jeden Fall eine spezifische, vordefinierte Regel erforderlich ist. Diese Modelle können Bedrohungen automatisch klassifizieren, korrelieren und bewerten und entlasten Analysten so von vielen sich wiederholenden Aufgaben.
Ein typisches Beispiel: Statische Regeln könnten einen plötzlichen Anstieg des Datenverkehrs zu einer unbekannten Domain als verdächtig einstufen. Ein System für maschinelles Lernen kann jedoch erkennen, dass dieser Anstieg auf die Einführung eines neuen Cloud-Dienstes durch das Unternehmen zurückzuführen ist und somit kein Angriff, sondern eine normale Geschäftsentwicklung darstellt . Diese Art der Unterscheidung reduziert Fehlalarme und verhindert, dass das Security Operations Center (SOC) Zeit mit irrelevanten Warnmeldungen verschwendet.
Maschinelles Lernen ist natürlich keine Zauberei. Es benötigt gute Trainingsdaten, menschliche Aufsicht und ständige Überprüfung . Werden ihm verzerrte oder unvollständige Daten zugeführt, kann es Fehler verstärken, anstatt sie zu korrigieren. Zudem entwickeln sich die Ausweichtechniken von Angreifern ständig weiter, weshalb Modelle regelmäßig aktualisiert und neu trainiert werden müssen.
Die natürliche Weiterentwicklung von NTA hat zu Network Detection and Response (NDR) geführt . Während sich NTA auf die Beobachtung und das Verständnis des Datenverkehrs konzentriert, bietet NDR zusätzlich die Möglichkeit zur Reaktion: Isolierung eines Hosts, Blockierung der Kommunikation, Generierung automatischer Handlungsanweisungen usw. Immer mehr Lösungen integrieren diese Logik, um bei Erkennung einer Bedrohung nahezu in Echtzeit zu reagieren , ohne in jedem Einzelfall auf menschliches Eingreifen warten zu müssen.
Der nächste Schritt ist Extended Detection and Response (XDR) , das über das Netzwerk hinausgeht und Daten aus verschiedenen Quellen kombiniert: Endpunkte, Netzwerke, Cloud-Umgebungen, Anwendungen, Identitäten und mehr. Durch den Abgleich all dieser Informationen auf einer einheitlichen Plattform bietet XDR einen umfassenden Überblick über die digitale Infrastruktur und ermöglicht die Erkennung und Abwehr komplexer Bedrohungen, die bei Betrachtung nur eines Teils des Ganzen nicht erkennbar wären.
NTA in der Praxis: Welche Daten sie sammelt und welche Vorteile sie bietet
In einem modernen Unternehmensnetzwerk besteht die Infrastruktur aus einem Mosaik aus On-Premise-Umgebungen, Public Cloud, Private Cloud, Mobilgeräten, IoT und Remote-Arbeit . In vielen Implementierungen werden zudem Lösungen wie Mesh-VPNs eingesetzt , um den verteilten Zugriff zu sichern und zu optimieren. Die manuelle Überwachung und der Schutz all dieser Komponenten sind praktisch nicht umsetzbar. Doch alle diese Elemente haben eines gemeinsam: das Netzwerk, über das sie kommunizieren.
NTA-Lösungen nutzen diesen gemeinsamen Punkt, um den Datenverkehr auf Anomalien zu überwachen . Sie erfassen Flussdaten von Routern und Switches, selektive Paketmitschnitte, Nutzungsstatistiken, Verhaltensmetriken und in vielen Fällen zusätzliche Eingaben wie Bedrohungsanalyselisten oder Informationen aus anderen Sicherheitssystemen.
Mithilfe dieser Informationen verbessert eine gute NTA-Lösung die Netzwerktransparenz , was in hybriden Umgebungen zunehmend schwieriger wird. Zu wissen, welche Geräte angeschlossen sind, welche Anwendungen genutzt werden, wie der Datenverkehr zwischen Segmenten fließt und welche Verbindungen logische Grenzen überschreiten, ist grundlegend für die Risikoerkennung und die Anpassung von Sicherheitsrichtlinien.
Ein weiterer entscheidender Vorteil ist die frühzeitige Bedrohungserkennung . Viele Phasen eines Angriffs (Erstzugriff, laterale Ausbreitung, Datenexfiltration, Kommunikation mit dem Command-and-Control-Server) spiegeln sich im Datenverkehr wider: ungewöhnliche Zugriffe, anomale Datenmengen und auffällige Verbindungsmuster. NTA kann diese Verhaltensweisen aufdecken, bevor der Schaden größer wird.
Darüber hinaus vereinfacht NTA die Fehlerbehebung bei Leistungsproblemen . Wenn ein System abstürzt oder extrem langsam läuft, helfen detaillierte Verkehrsprotokolle dabei, genau zu bestimmen, ob das Problem im Netzwerk, im Server, in einer Fehlkonfiguration oder in einem Angriff liegt, der die Ressourcen überlastet.
Wir dürfen ihren Nutzen bei der Unterstützung von Ermittlungen nicht außer Acht lassen . Durch die Speicherung von Verkehrsverläufen ermöglichen uns NTA-Lösungen, die Ereignisse vor, während und nach einem Vorfall zu analysieren. Dies liefert wertvolle Kontextinformationen, um die Vorgehensweise eines Angreifers zu verstehen und Maßnahmen zu ergreifen, um ein erneutes Auftreten zu verhindern.
Auf Basis der identifizierten Bedrohungen kann NTA Indikatoren für eine Kompromittierung (IoCs) wie IP-Adressen, Domains, Hashes oder spezifische Muster extrahieren und diese anschließend mit anderen Systemen teilen, um ähnliche Angriffe zu blockieren. NTA unterstützt zudem die Überprüfung der Einhaltung interner Richtlinien (z. B. dass bestimmte Dienste nur von bestimmten Segmenten aus genutzt werden) und externer Vorschriften und zeigt so, dass der Zugriff auf sensible Daten überwacht und relevante Aktivitäten protokolliert werden.
Tools zur Verkehrsanalyse: vom NetFlow Analyzer bis hin zu integrierten Lösungen
Neben Wireshark und NTA/NDR/XDR-Plattformen gibt es spezialisierte Tools wie den NetFlow Analyzer , die sich auf die Analyse von Flussdaten konzentrieren, die von Routern und Switches generiert werden. Diese Anwendungen empfangen, speichern und verarbeiten NetFlow-, sFlow-, J-Flow-, IPFIX- und ähnliche Datenflüsse, um anzuzeigen, wer wann und mit welchen Anwendungen Bandbreite verbraucht.
Mit NetFlow Analyzer können Sie beispielsweise den Datenverkehr pro Schnittstelle mit einer Granularität von bis zu einer Minute überwachen , Spitzenwerte in interaktiven Diagrammen visualisieren, eingehenden und ausgehenden Datenverkehr unterscheiden (Geschwindigkeit, Volumen, Anzahl der Pakete, Auslastungsprozentsatz) und benutzerdefinierte Berichte für bestimmte Zeiträume generieren.
Diese Berichte sind sowohl im operativen Bereich als auch für die übersichtliche Darstellung von Daten gegenüber dem Management äußerst nützlich : Welche WAN-Verbindungen sind unzureichend? Welche Standorte verbrauchen die meisten Ressourcen? Wie entwickelt sich der Datenverkehr monatlich? Welche Anwendungen beanspruchen die meiste Bandbreite? Die Berichte lassen sich in Formaten wie CSV oder PDF exportieren, um sie zu archivieren oder weiterzugeben.
Die Installation ist in der Regel recht einfach: Die Software wird auf einem Windows- oder Linux-Server installiert , die Konsole über einen Webbrowser aufgerufen, Flow-Exporte auf Routern und Switches konfiguriert, und innerhalb weniger Minuten werden Nutzungsdiagramme generiert. Anschließend lassen sich Panels, Widgets und Ansichten individuell anpassen, um nur die für jedes Team relevanten Informationen anzuzeigen.
Das Haupt-Dashboard ermöglicht die einfache Identifizierung der wichtigsten Datenverkehrsquellen : Welche Schnittstellen, Anwendungen, Benutzer, Ports oder Protokolle verbrauchen die meiste Bandbreite? Es bietet außerdem monatliche Trendberichte, detaillierte Kommunikationsanalysen (wer kommuniziert mit wem, wie lange und in welchem Umfang) sowie Module zur Erkennung verdächtigen Verhaltens oder potenzieller Bedrohungen (fehlerhafter TCP-Verkehr, ungewöhnliche Quell-Ziel-Verläufe, atypische TOS-Werte usw.).
Karrieremöglichkeiten und Weiterbildung im Bereich Netzwerkverkehrsanalyse
Wenn Sie sich für die Welt der Pakete, Datenflüsse, NTA und Wireshark interessieren, dann verfügen Sie über eine hochgeschätzte Fähigkeit für System- und Cybersicherheitsexperten . Es handelt sich dabei nicht nur um eine technische Kuriosität, sondern um einen integralen Bestandteil der Arbeit von Systemadministratoren, Netzwerkspezialisten oder Sicherheitsanalysten.
Bei Qualifikationen wie dem Higher Level Vocational Training Certificate in Networked Computer Systems Administration (ASIR) ist die Netzwerkverkehrsanalyse ein zentraler Bestandteil des Lehrplans. Die Studierenden lernen die Administration von lokalen Netzwerken, die sichere Konfiguration von Diensten, die Fehlerdiagnose und den Einsatz professioneller Tools wie Wireshark, Nagios, PRTG sowie von Plattformen zur Überwachung und Analyse des Netzwerkverkehrs.
Fortgeschrittenere Ausbildungsprogramme, wie beispielsweise Masterstudiengänge im Bereich offensive Sicherheit, gehen noch einen Schritt weiter und lehren den Umgang mit diesen Werkzeugen aus der Perspektive eines ethischen Angreifers : diskrete Aufklärung, Ausnutzung schlecht geschützter Dienste, Payload-Verifizierung, Erkennung von Exfiltrationskanälen usw. Es geht darum, wie ein Angreifer zu denken, um Netzwerke besser verteidigen zu können.
Mit diesen Fähigkeiten können Sie Positionen wie Systemadministrator, fortgeschrittener Supporttechniker, Netzwerkspezialist, SOC-Analyst oder Cybersicherheitsberater anstreben . Von dort aus können Sie sich in spezialisiertere Positionen in den Bereichen Verteidigung, Incident Response oder sogar Red Team weiterentwickeln.
Die Beherrschung der Netzwerkverkehrsanalyse, sei es mit einfachen Tools wie Wireshark oder integrierten NTA/NDR-Lösungen, ermöglicht Ihnen einen beispiellosen Einblick in die Vorgänge Ihrer Infrastruktur . Diese Daten erlauben Ihnen, fundiertere Entscheidungen zu treffen, Leistungsprobleme vorherzusehen, Angriffe frühzeitig zu erkennen und im Fehlerfall Beweise für die Geschehnisse zu liefern. So wird Ihr Netzwerk von einem reinen Datenkanal zu einer kontinuierlichen Quelle nützlicher Informationen.
Index
- 1 Was ist ein Netzwerk und wie nennt man Netzwerkverkehr?
- 2 Was ist Netzwerkverkehrsanalyse und wozu wird sie verwendet?
- 3 Analysierte Datenflüsse, Pakete und Datentypen
- 4 Wireshark: Der unverzichtbare Paketanalysator
- 5 Wie Wireshark Ihnen im Alltag helfen kann
- 6 Wireshark und seine Rolle in der Cybersicherheit und im ethischen Hacking
- 7 NTA, Maschinelles Lernen und die Entwicklung hin zu NDR und XDR
- 8 NTA in der Praxis: Welche Daten sie sammelt und welche Vorteile sie bietet
- 9 Tools zur Verkehrsanalyse: vom NetFlow Analyzer bis hin zu integrierten Lösungen
- 10 Karrieremöglichkeiten und Weiterbildung im Bereich Netzwerkverkehrsanalyse