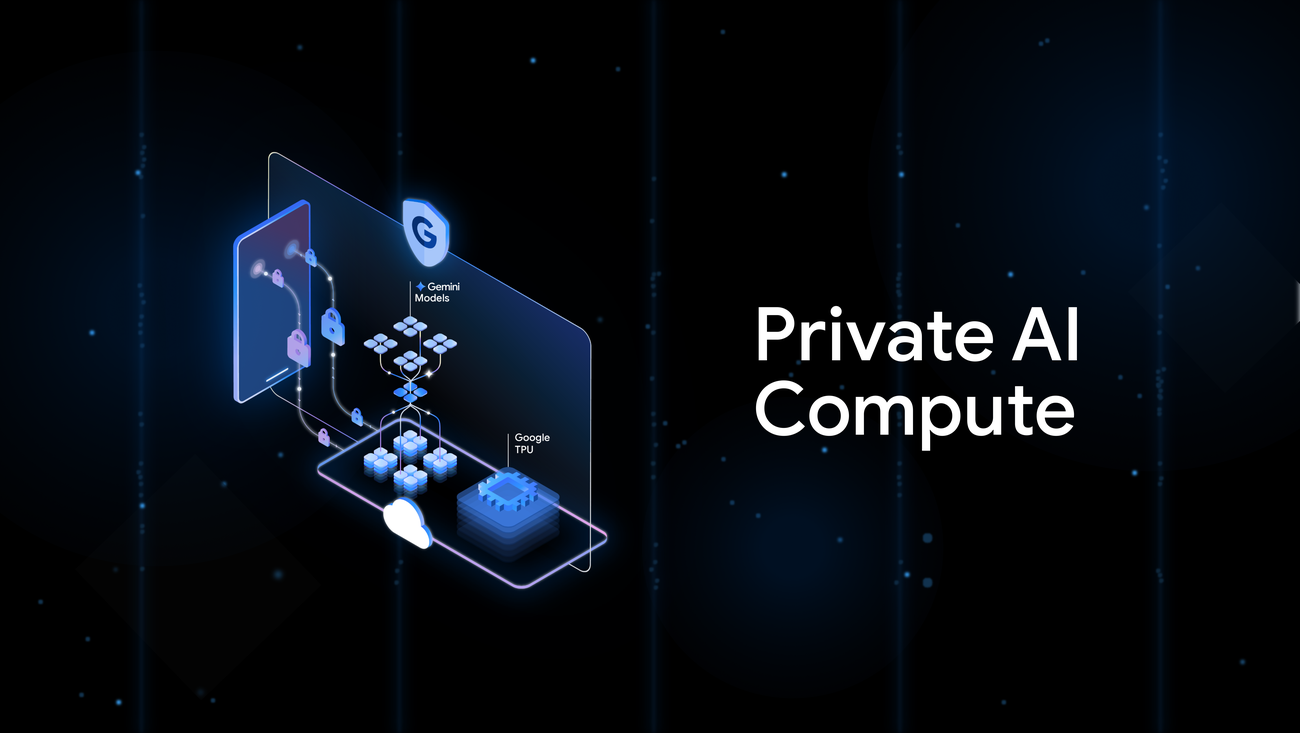
- Hybridarchitektur: Lokale Ausführung mit Enklaven und Sprung in eine abgedichtete Cloud (TIE über TPUs) mit Remote-Attestierung.
- Nachweisbare Privatsphäre: Daten werden nur für die jeweilige Aufgabe verwendet, Ende-zu-Ende-Verschlüsselung, IP-Relay mit Blind-Tokens und externe Audits.
- Praxisnahe Erlebnisse in Pixel: Magischer Hinweis, mehrsprachiger Rekorder, Kreis zum Suchen, Übersetzungen und mehr – alles mit Benutzerkontrolle.
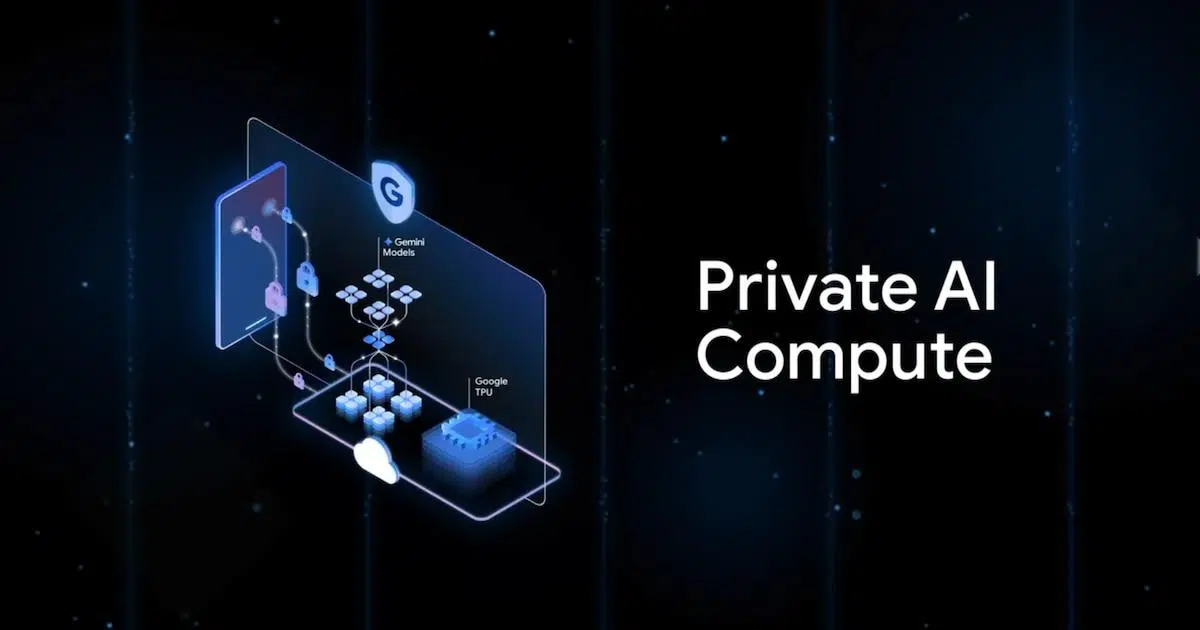
Künstliche Intelligenz ist aus unserem Alltag nicht mehr wegzudenken, doch damit einher gehen auch Bedenken hinsichtlich des Datenschutzes: Jeder Vorschlag, jede Zusammenfassung und jede intelligente Benachrichtigung basiert auf persönlichen Daten. In diesem Kontext präsentiert Google Private AI Compute als bahnbrechende Lösung – einen Ansatz, der leistungsstarke Modelle nutzt, ohne unsere Daten preiszugeben.
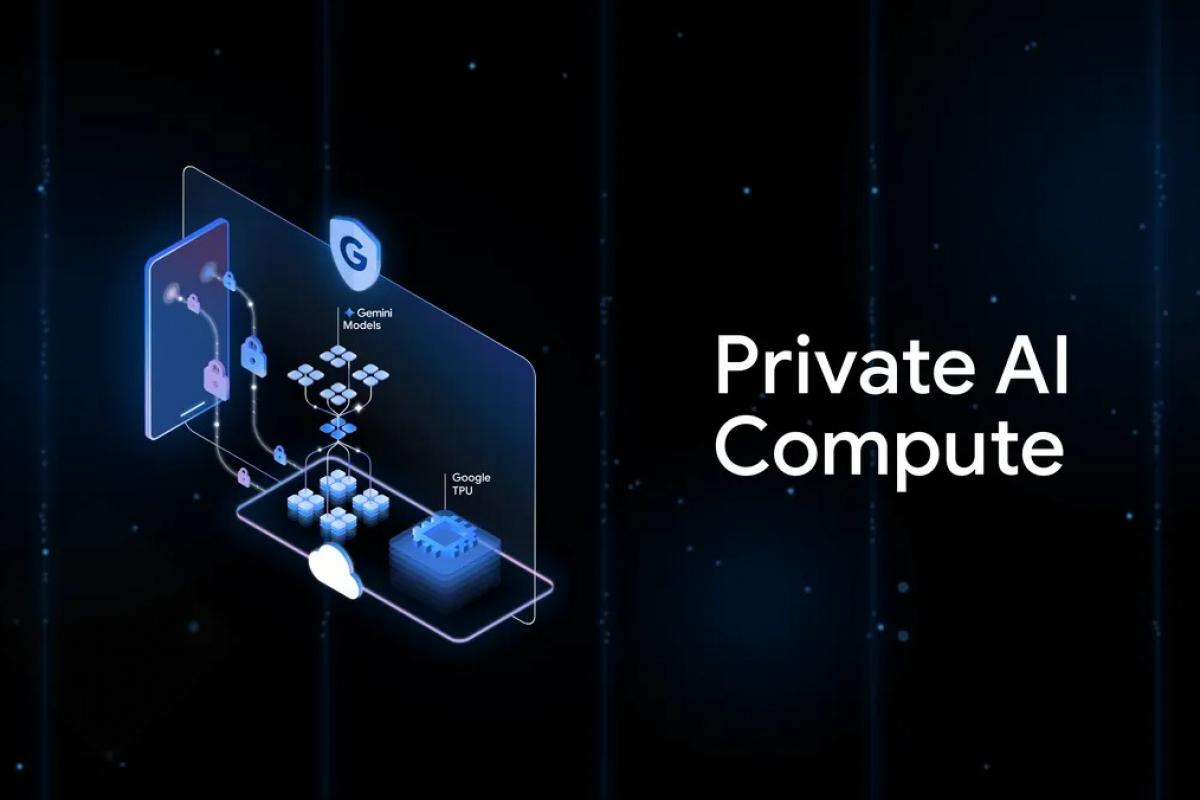
Zunächst einmal zur Klarstellung: Private AI Compute (PAC) ist keine typische App oder ein typischer Dienst . Es handelt sich um ein technisches Framework, das neu definiert, wo und wie bestimmte KI-Aufgaben innerhalb des Pixel-Ökosystems und schrittweise auf weiteren Geräten ausgeführt werden. Sofern die Hardware es zulässt, laufen die Funktionen lokal; wird mehr Rechenleistung benötigt, wird die Berechnung in eine sichere Cloud verlagert. Ziel ist es, sowohl auf dem Mobilgerät als auch in der Cloud gleichwertige Datenschutzvorkehrungen zu gewährleisten.
Was ist Private AI Compute und warum kommt es gerade jetzt auf den Markt?
Googles Vorschlag zielt darauf ab, den Spagat zwischen Leistung und Vertraulichkeit zu meistern: Die für jede Aufgabe notwendigen Daten sollen verarbeitet werden, ohne dabei identifizierbare Informationen preiszugeben . Verfügt das Gerät über die nötigen Kapazitäten, läuft das Modell direkt auf dem Gerät; andernfalls wird die Verarbeitung an eine sichere Cloud mit Hardware-Steuerung und Verschlüsselung ausgelagert.
Dieser Ansatz begegnet einer unangenehmen Realität: Die meisten gängigen KI-Systeme laufen heutzutage auf Servern, wo Nutzerdaten temporär gespeichert oder, sofern nicht deaktiviert, sogar für das Training verwendet werden können. PAC zielt darauf ab, vergleichbare Vorteile wie die lokale Verarbeitung zu bieten – geringere Latenz und bessere Kontrolle – jedoch mit der Leistungsfähigkeit von Gemini in komplexen Szenarien.
Google versichert Nutzern, dass die an PAC gesendeten Informationen ausschließlich für die angeforderte Aktion verwendet werden – beispielsweise zum Zusammenfassen einer Notiz oder zum Übersetzen einer Konversation – und anschließend gelöscht werden. Darüber hinaus behält der Nutzer die Kontrolle darüber, welche Funktionen die private Cloud nutzen dürfen und welche nicht, mithilfe expliziter Schalter und Berechtigungen im System.
Das Ergebnis deutet auf Mobiltelefone und Computer hin, die so funktionieren, als ob sie über einen „unsichtbaren Koprozessor“ in der Cloud verfügten: höhere Geschwindigkeit bei Bedarf und nachweisbare Privatsphäre als Grundvoraussetzung . Und dies ist kein Einzelfall: Es zeichnet sich ein klarer Trend in der Branche ab, den Schutz zu verstärken, ohne dabei auf modernste KI zu verzichten.
Technische Architektur: vom Gerät zur geschlossenen Cloud
Für Aufgaben, die auf einem Mobilgerät ausgeführt werden können, hat Google eine isolierte Ausführungsumgebung entwickelt. Die Rede ist von Titanium Intelligence Enclaves auf dem Gerät: geschützte Bereiche, die vom Betriebssystem und anderen Apps getrennt sind. Dort werden Daten sowohl während der Übertragung als auch im Ruhezustand verschlüsselt und per Remote-Attestierung validiert, um sicherzustellen, dass Software und Hardware wie erwartet funktionieren und nicht manipuliert wurden. So kann niemand – nicht einmal Google selbst – die Vorgänge im Inneren ausspionieren.
Modelle, die für den lokalen Einsatz optimiert sind, wie beispielsweise das Gemini Nano , bieten Kontext und schnelle Antworten, ohne dass das Gerät verlassen werden muss. Bei Funktionen wie „Kreis zum Suchen“ oder einigen Zusammenfassungen des Aufnahmegeräts fungiert das Smartphone als eigene, private KI , die aus der Nutzung lernt, dieses Wissen aber nicht preisgibt.
Wenn die Aufgabe mehr Rechenleistung erfordert, kommt die private Cloud zum Einsatz. In diesem Schritt läuft alles in Hardware-Enklaven auf der Google-Infrastruktur, genauer gesagt in Titanium Intelligence Enclaves (TIEs) auf kundenspezifischen TPUs . Bevor die Datenübertragung zugelassen wird, führt das System eine Remote-Zertifizierung/-Attestierung durch, um sicherzustellen, dass die Enklave fehlerfrei ist, die korrekte Binärdatei ausführt und die Umgebung den Sicherheitsrichtlinien entspricht.
Google fasst die Architektur in drei Säulen zusammen , die neben der Sicherheit auch das öffentliche Vertrauen stärken:
- Kryptografische IsolationDie Verarbeitung erfolgt in verifizierten Enklaven; die Bediener können nicht auf die Daten im Klartext zugreifen.
- Explizite BerechtigungenDer Benutzer entscheidet, welche Funktionen PAC verwenden dürfen; ohne Zustimmung wird nichts freigegeben.
- Technische TransparenzDokumentation, Audits und Implementierungsdetails zur Vermeidung von „Black Boxes“.
Zusätzlich zu den oben genannten Punkten umfasst PAC weitere Sicherheitsebenen. Ein Kontrolldienst – intern als Borg Prime bekannt – prüft die Nachweise, bevor sensible Berechnungen autorisiert werden. Um Anfragen von Identitäten zu trennen, nutzt das System ein IP-Blinding-Relay , das Anfragen über Drittanbieter wie Cloudflare und Fastly leitet und Blind-Tokens (Blind RSA) verwendet . Dadurch wird es selbst innerhalb der Infrastruktur schwierig, bestimmte Inhalte einem bestimmten Nutzer zuzuordnen.
Übertragung und temporäre Speicherung sind durch Ende-zu-Ende-Verschlüsselung geschützt; nach Abschluss der Aufgabe werden die Daten gelöscht . Dies wird durch Maßnahmen des Unternehmens unterstützt: das Secure AI Framework , die KI-Prinzipien und die Google-Datenschutzprinzipien , die einen gemeinsamen Standard für die operative Sicherheit festlegen.
Um Vertrauen aufzubauen, verpflichtet sich Google zur Bereitstellung detaillierter technischer Dokumentationen , ermöglicht externe Prüfungen und veröffentlicht Teile des Systemquellcodes zur Überprüfung durch Forscher. Die Botschaft ist klar: Datenschutz ist hier nicht nur ein Versprechen, sondern etwas, das überprüft und auditiert werden kann.
Welche Funktionen ermöglicht es? Beispiele aus der Praxis auf Pixel
Eine der ersten Funktionen, die von diesem Ansatz profitiert, ist Magic Cue . Dieser kontextbezogene Assistent generiert Empfehlungen basierend auf den Bildschirminhalten – E-Mails, Kalender, Karten, Nachrichten – und präsentiert sie genau zum richtigen Zeitpunkt. Mit PAC werden diese Vorschläge berechnet, ohne Ihre Inhalte preiszugeben . Je nach Aufgabe wird auf das lokale Repository oder die private Cloud zurückgegriffen.
Die Recorder- App bietet erhebliche Vorteile durch automatische Zusammenfassungen in mehreren Sprachen. Transkriptionen – die hochsensible Informationen enthalten können – werden durch die Schutzschicht von PAC verarbeitet. So wird sichergestellt, dass sie nur in der von Ihnen angeforderten Zusammenfassung verwendet und anschließend gelöscht werden. Der Nutzer erhält das Endergebnis und keine Datenspur, die auf Servern zirkuliert.
Google bewirbt außerdem Funktionen, die auf Pixel bereits Kultstatus erreicht haben, wie beispielsweise die Kreissuche . Die kontextbezogene Erkennung läuft, wann immer möglich, lokal. Werden komplexere Modelle benötigt, kommen diese in der privaten Cloud zum Einsatz, wodurch die Privatsphäre gewahrt bleibt.
Weitere praktische Beispiele sind Echtzeitübersetzungen , natürlichere KI-Antworten in Gesprächen und proaktive Entscheidungsunterstützung, bei der das System die erfassten Daten mit dem Kontext kombiniert, um Ihnen genau den benötigten Hinweis zu geben. Das Pixel 10 wird in diesen Bereichen zunächst eine Vorreiterrolle einnehmen.
Das Ökosystem bietet außerdem nützliche Alltagsfunktionen: intelligente Benachrichtigungszusammenfassungen , die Ablenkungen reduzieren und den Fokus auf das Wesentliche lenken; die Bearbeitungshilfe Gemini in Nachrichten, um Texte stilistisch ansprechender zu formulieren; fortschrittliche Fotobearbeitungswerkzeuge ohne externe Apps; und sogar einen Datensparmodus in Google Maps für lange Fahrten. Alles folgt einem Prinzip: mehr Unterstützung, weniger Aufwand und Datenschutz als oberstes Designkriterium.
Kontrollmechanismen, nachweisbare Privatsphäre und unabhängige Prüfungen
Bei PAC behält der Nutzer die Kontrolle: Ohne seine Zustimmung werden keine Daten gesendet . Android bietet Schalter zum Aktivieren oder Deaktivieren von Funktionen, die auf die private Cloud zugreifen, und zeigt deutliche Benachrichtigungen an, wenn dies erforderlich ist. Das Prinzip ist einfach: Sie entscheiden, welche Daten Ihr Smartphone unter welchen Bedingungen teilt.
Google stellt zur Plattform öffentlich zugängliche und nachvollziehbare Informationen bereit : technische Leitfäden, externe Gutachten und die Veröffentlichung des Quellcodes kritischer Teile, damit unabhängige Forscher die Systemarchitektur untersuchen können. Es geht nicht um Glauben, sondern um überprüfbare Beweise.
Die Architektur wurde tatsächlich vom Cybersicherheitsunternehmen NCC Group geprüft . Deren öffentlicher Bericht kommt zu dem Schluss, dass das Design einen robusten Schutz vor böswilligen Eindringlingen bietet – einschließlich des Risikos durch einen unzuverlässigen Mitarbeiter – und dass es die Sicherheitsvorkehrungen von On-Premise-Systemen erfolgreich an die von Cloud-Umgebungen anpasst. Der Bericht weist jedoch auch auf eine unvermeidbare Einschränkung hin: Sollte Google als Unternehmen beschließen, die Regeln zu brechen, hätte es die Kontrolle über sowohl die Hardware als auch das Attestierungssystem. Dennoch bezeichnet der Prüfer PAC als das derzeit beste realisierbare Modell für Cloud-Datenschutz.
Die Überprüfung identifizierte einige Schwachstellen mit geringem Risiko, insbesondere eine potenzielle zeitabhängige Seitenkanal-Schwachstelle im IP-Relay, die theoretisch unter bestimmten Bedingungen die Reidentifizierung von Nutzern ermöglichen könnte. Google argumentiert jedoch, dass die Komplexität des realen Datenverkehrs und die vorhandenen Gegenmaßnahmen dies praktisch unmöglich machen und dass das Design durch Patches und kontinuierliche Verbesserungen weiter optimiert wird.
Ein wesentlicher Vorteil für die Nutzersicherheit besteht darin, dass PAC die Datennutzung auf die jeweilige Aufgabe beschränkt und die Daten nach deren Abschluss löscht . Darüber hinaus ist die gesamte Kommunikation verschlüsselt, sowohl zwischen Ihrem Gerät und den Serverstandorten als auch innerhalb des Servernetzwerks selbst. Dadurch wird die Angriffsfläche sowohl während der Übertragung als auch im Ruhezustand minimiert.
Ökosystem und Vergleiche: hin zu einer privateren KI
Die Pixel-10-Smartphones führen die PAC-Technologie tiefgreifend ein und bieten wesentliche Verbesserungen für Magic Cue, sofortige Übersetzungen, präzisere Transkriptionen und flüssigere Reaktionszeiten. Google hat bereits angekündigt, diese Architektur schrittweise auf weitere Geräte und Dienste auszuweiten und lokale sowie Cloud-basierte Modelle für die wichtigsten Anwendungen zu kombinieren.
Sie sind nicht die Einzigen auf diesem Weg: Apple hat mit Private Cloud Compute – Apple Intelligences verschlüsselter Cloud – den Weg geebnet, und Hersteller wie OnePlus und OPPO setzen auf Private Computing Cloud, hybride Plattformen, die Aufgaben zwischen Gerät und verschlüsselten Umgebungen verteilen. Der Trend ist eindeutig: Leistungsstarke KI, ja; Datenschutz ebenso.
Neben dem Wettbewerb strebt Google eine Angleichung an europäische und amerikanische Vorschriften an: weniger intransparente Prozesse und mehr technische Transparenz. Daher der Fokus auf Audits, Remote-Attestierung und sichtbare Kontrollen. In der Praxis ist PAC sowohl eine technologische Weiterentwicklung als auch ein strategischer Schritt , um zu demonstrieren, dass Wettbewerbsfähigkeit im Bereich KI auch ohne die Ausbeutung sensibler Daten möglich ist.
Die Richtung ist klar: Wenn wir Assistenten wollen, die Kontext verstehen, zusammenfassen, übersetzen oder präzise Empfehlungen geben, müssen wir Funktionen und Sicherheitsvorkehrungen in Einklang bringen. Mit Private AI Compute versucht Google, dieses Gleichgewicht hin zu einer nützlichen, unmittelbaren und zunehmend datenschutzfreundlichen KI zu verschieben , bei der der Nutzer mitbestimmen kann und die Technologie verantwortlich ist.
