- Die NIS2-Richtlinie erweitert die Sektoren und die verpflichteten Einrichtungen, stärkt die Governance und verschärft die Aufsicht und das Sanktionsregime.
- Spanien hinkt bei der Umsetzung durch das künftige Gesetz zur Koordinierung und Steuerung der Cybersicherheit hinterher.
- Unverzichtbare und wichtige Einrichtungen müssen einen Sicherheitsbeauftragten ernennen, Risiken umfassend managen und Vorfälle innerhalb sehr strenger Fristen melden.
- Das ENS, das neue Nationale Zentrum für Cybersicherheit und das CSIRT-Ökosystem versetzen Spanien in eine solide technische Position, die große Herausforderung liegt jedoch in der Anpassung von Tausenden von KMU.
Die europäische NIS2-Richtlinie hat die Cybersicherheitslandschaft in Europa und insbesondere in Spanien grundlegend verändert . Sie ist nicht einfach nur eine weitere Verordnung, sondern bedeutet einen fundamentalen Wandel im Umgang von Unternehmen und öffentlichen Verwaltungen mit digitalen Risiken, der Meldung von Vorfällen und der Koordination mit den Behörden.
Spanien macht unterdessen stetige, aber deutlich verzögerte Fortschritte bei der Umsetzung: Die offizielle Frist war Oktober 2024, und bis heute durchläuft das künftige Gesetz zur Koordinierung und Steuerung der Cybersicherheit noch immer die parlamentarischen Verfahren. Diese Situation führt zu einem etwas eigentümlichen Szenario: Die Richtlinie ist auf europäischer Ebene bereits verbindlich, der endgültige nationale Rechtsrahmen jedoch noch nicht verabschiedet. Viele Organisationen befinden sich daher im Dilemma zwischen der moralischen und strategischen Verpflichtung, sich vorzubereiten und ihre Lage zu analysieren, und dem Fehlen eines vollständig anwendbaren Gesetzes.
Was ist die NIS2-Richtlinie und warum ändert sie die Spielregeln?
Die Richtlinie (EU) 2022/2555, bekannt als NIS2 , ersetzt die ursprüngliche NIS-Richtlinie mit dem Ziel, ein hohes gemeinsames Niveau der Cybersicherheit für Netze und Informationssysteme in der gesamten Europäischen Union zu etablieren. Sie soll die Widerstandsfähigkeit gegenüber Cyberangriffen stärken , die wesentliche Dienste sowie das normale Funktionieren von Gesellschaft und Wirtschaft beeinträchtigen könnten.
Im Gegensatz zu seinem Vorgänger erweitert NIS2 die Anzahl der betroffenen Sektoren und Einrichtungen erheblich und bezieht neben den traditionellen kritischen Infrastrukturen (Energie, Transport, Wasser, Bankwesen oder Gesundheit) auch Bereiche wie die öffentliche Verwaltung, digitale Infrastrukturen, Post- und Kurierdienste, Abfallwirtschaft, fortgeschrittene Fertigung oder Lebensmittelproduktion und -verteilung mit ein.
Die Richtlinie schafft einen harmonisierten Rahmen für Mindestanforderungen an die Cybersicherheit in der gesamten EU und umfasst Maßnahmen für Risikomanagement, Governance, Schutz der Lieferkette, Geschäftskontinuität und frühzeitige Meldung von Sicherheitsvorfällen. Darüber hinaus stärkt sie das Überwachungs- und Sanktionsregime und erhöht ausdrücklich die Verantwortung des Top-Managements.
Eine weitere wichtige Entwicklung ist das klare Bekenntnis zur Zusammenarbeit zwischen den Mitgliedstaaten und zur Einrichtung bzw. Stärkung nationaler Computer Security Incident Response Teams (CSIRTs) , die in der Lage sind, in schweren Krisensituationen auf europäischer Ebene zu koordinieren. Die EU-Agentur für Cybersicherheit (ENISA) spielt in diesem Ökosystem eine Schlüsselrolle, indem sie die Entwicklung nationaler Cybersicherheitsstrategien unterstützt und bewährte Verfahren fördert.
Der Finanzsektor ist im Wesentlichen vom Anwendungsbereich von NIS2 ausgenommen , da die DORA-Vorschriften als Spezialrecht Vorrang haben. Dennoch ist die Logik der digitalen operativen Resilienz, die DORA zugrunde liegt, voll und ganz mit der Philosophie von NIS2 vereinbar.
Aktueller Stand der Umsetzung von NIS2 in Spanien
Die NIS2-Richtlinie trat am 16. Januar 2023 in Kraft und setzte den 17. Oktober 2024 als Frist für ihre Umsetzung fest. Ein Jahr nach Ablauf dieser Frist hatte Spanien die formale Integration in sein nationales Rechtssystem noch immer nicht abgeschlossen und gehört damit zu den Nachzüglerländern.
Infolge dieser Verzögerung leitete die Europäische Kommission Vertragsverletzungsverfahren gegen zahlreiche Mitgliedstaaten ein. Am 7. Mai 2025 übermittelte die Kommission neunzehn Ländern, darunter Spanien, eine begründete Stellungnahme, in der sie diese aufforderte, die vollständige Umsetzung der Richtlinie innerhalb von zwei Monaten mitzuteilen, und warnte, dass sie den Fall dem Gerichtshof der EU vorlegen könnte, falls die erforderlichen Maßnahmen nicht ergriffen würden.
Im Falle Spaniens erfolgte der entscheidende Wendepunkt am 14. Januar 2025 mit der Verabschiedung des Gesetzentwurfs zur Koordinierung und Steuerung der Cybersicherheit durch den Ministerrat . Dieses Gesetz dient als grundlegendes Instrument zur Umsetzung des NIS2 in nationales Recht und zur Neuorganisation des nationalen Modells der Cybersicherheits-Governance.
Nach der ersten Zustimmung wurde der Gesetzentwurf vom 16. Januar bis zum 10. Februar 2025 zur öffentlichen Konsultation und Begutachtung freigegeben . Bürger, Unternehmen, Verbände und andere Organisationen konnten so Anmerkungen und Verbesserungsvorschläge einreichen. Anschließend wurde der Text von der Interministeriellen Technischen Arbeitsgruppe überarbeitet und unter Berücksichtigung des eingegangenen Feedbacks, unter anderem von Expertengremien wie dem ISMS-Forum, zusammengeführt.
Trotzdem und trotz des politischen Drucks befindet sich das Gesetz weiterhin im parlamentarischen Verfahren . Es gab Gespräche über eine mögliche Vorlage an den Ministerrat zur Genehmigung als Gesetzesentwurf im November und eine mögliche parlamentarische Verabschiedung bis Ende Januar oder Februar des Folgejahres, doch die Realität ist, dass Spanien bis Ende 2025 noch immer kein vollständig anwendbares nationales Gesetz zur Umsetzung des NIS2 besitzt.
Der Gesetzentwurf zur Koordinierung und Steuerung der Cybersicherheit
Der von der spanischen Regierung verabschiedete Gesetzentwurf ist eine gemeinsame Initiative der Ministerien für Inneres, Verteidigung und digitale Transformation sowie für öffentliche Verwaltung . Er verfolgt zwei Ziele: Erstens die Umsetzung der NIS2-Richtlinie und zweitens die Organisation der Koordinierung und Steuerung der Cybersicherheit auf nationaler Ebene, um den Schutz von Netzwerken und Informationssystemen vor Cyberbedrohungen zu stärken, die kritische Infrastrukturen und essenzielle Dienstleistungen beeinträchtigen könnten.
Das künftige Gesetz gilt für öffentliche und private Einrichtungen in Sektoren wie Energie, Transport, Banken und Finanzmarktinfrastruktur, Gesundheitswesen, Wasserwirtschaft, digitale Infrastruktur, Technologiedienstleistungen und anderen kritischen Sektoren . Es schließt ausdrücklich Domainnamen-Registrierungsstellen wie Dominios.es (betrieben von Red.es) ein, die aufgrund ihrer strategischen Rolle für die Stabilität des digitalen Ökosystems neue Cybersicherheitspflichten übernehmen werden.
Im Allgemeinen orientiert sich der Entwurf an den Hauptverpflichtungen der NIS2-Richtlinie und formuliert vier Schwerpunkte: Stärkung der Governance und der Verantwortung des oberen Managements, allgemeine Sicherheitsrisikomanagementmaßnahmen, Benennung eines Informationssicherheitsbeauftragten und klare Meldepflichten für Vorfälle.
Darüber hinaus führt das spanische Gesetz ein wichtiges organisatorisches Element ein: die Schaffung des Nationalen Zentrums für Cybersicherheit (CNC) . Dieses Zentrum fungiert als Koordinierungsstelle für den Schutz von Netzwerken und Informationssystemen, harmonisiert die Kriterien verschiedener Regulierungsbehörden (Innenministerium, Verteidigungsministerium und Ministerium für digitale Transformation), fördert Computer Security Incident Response Teams (CSIRTs) und trägt zu einer kohärenteren Vision des nationalen Cybersicherheitsökosystems bei.
Während der öffentlichen Konsultationsphase leisteten Organisationen wie das ISMS Forum wichtige Beiträge : Sie stärkten die Rolle des Informationssicherheitsbeauftragten, trennten diese Position vom Gesetz über die private Sicherheit und etablierten spezifische Reaktionsmechanismen für den Fall, dass es sich bei der nicht konformen Einrichtung um eine öffentliche Verwaltung handelt, die naturgemäß nicht finanziell bestraft werden kann. Zu den Vorschlägen gehört die Möglichkeit öffentlicher Warnungen, die den Bestimmungen des LOPDGDD (Organgesetz zum Schutz personenbezogener Daten und zur Gewährleistung digitaler Rechte) zum Datenschutz entsprechen.
Von NIS2 betroffene Sektoren und Arten von Unternehmen
NIS2 klassifiziert die der Richtlinie unterliegenden Organisationen als systemrelevante oder wichtige Einrichtungen , primär basierend auf dem Sektor, in dem sie tätig sind, und ihrer Größe (mittlere und große Unternehmen, mit Ausnahmen aufgrund ihrer Kritikalität). Der Standard gilt grundsätzlich für öffentliche und private Einrichtungen, die in der EU tätig sind, wobei auch kleinere Organisationen einbezogen werden können, wenn die Mitgliedstaaten sie aufgrund ihrer Relevanz als systemrelevant oder wichtig einstufen.
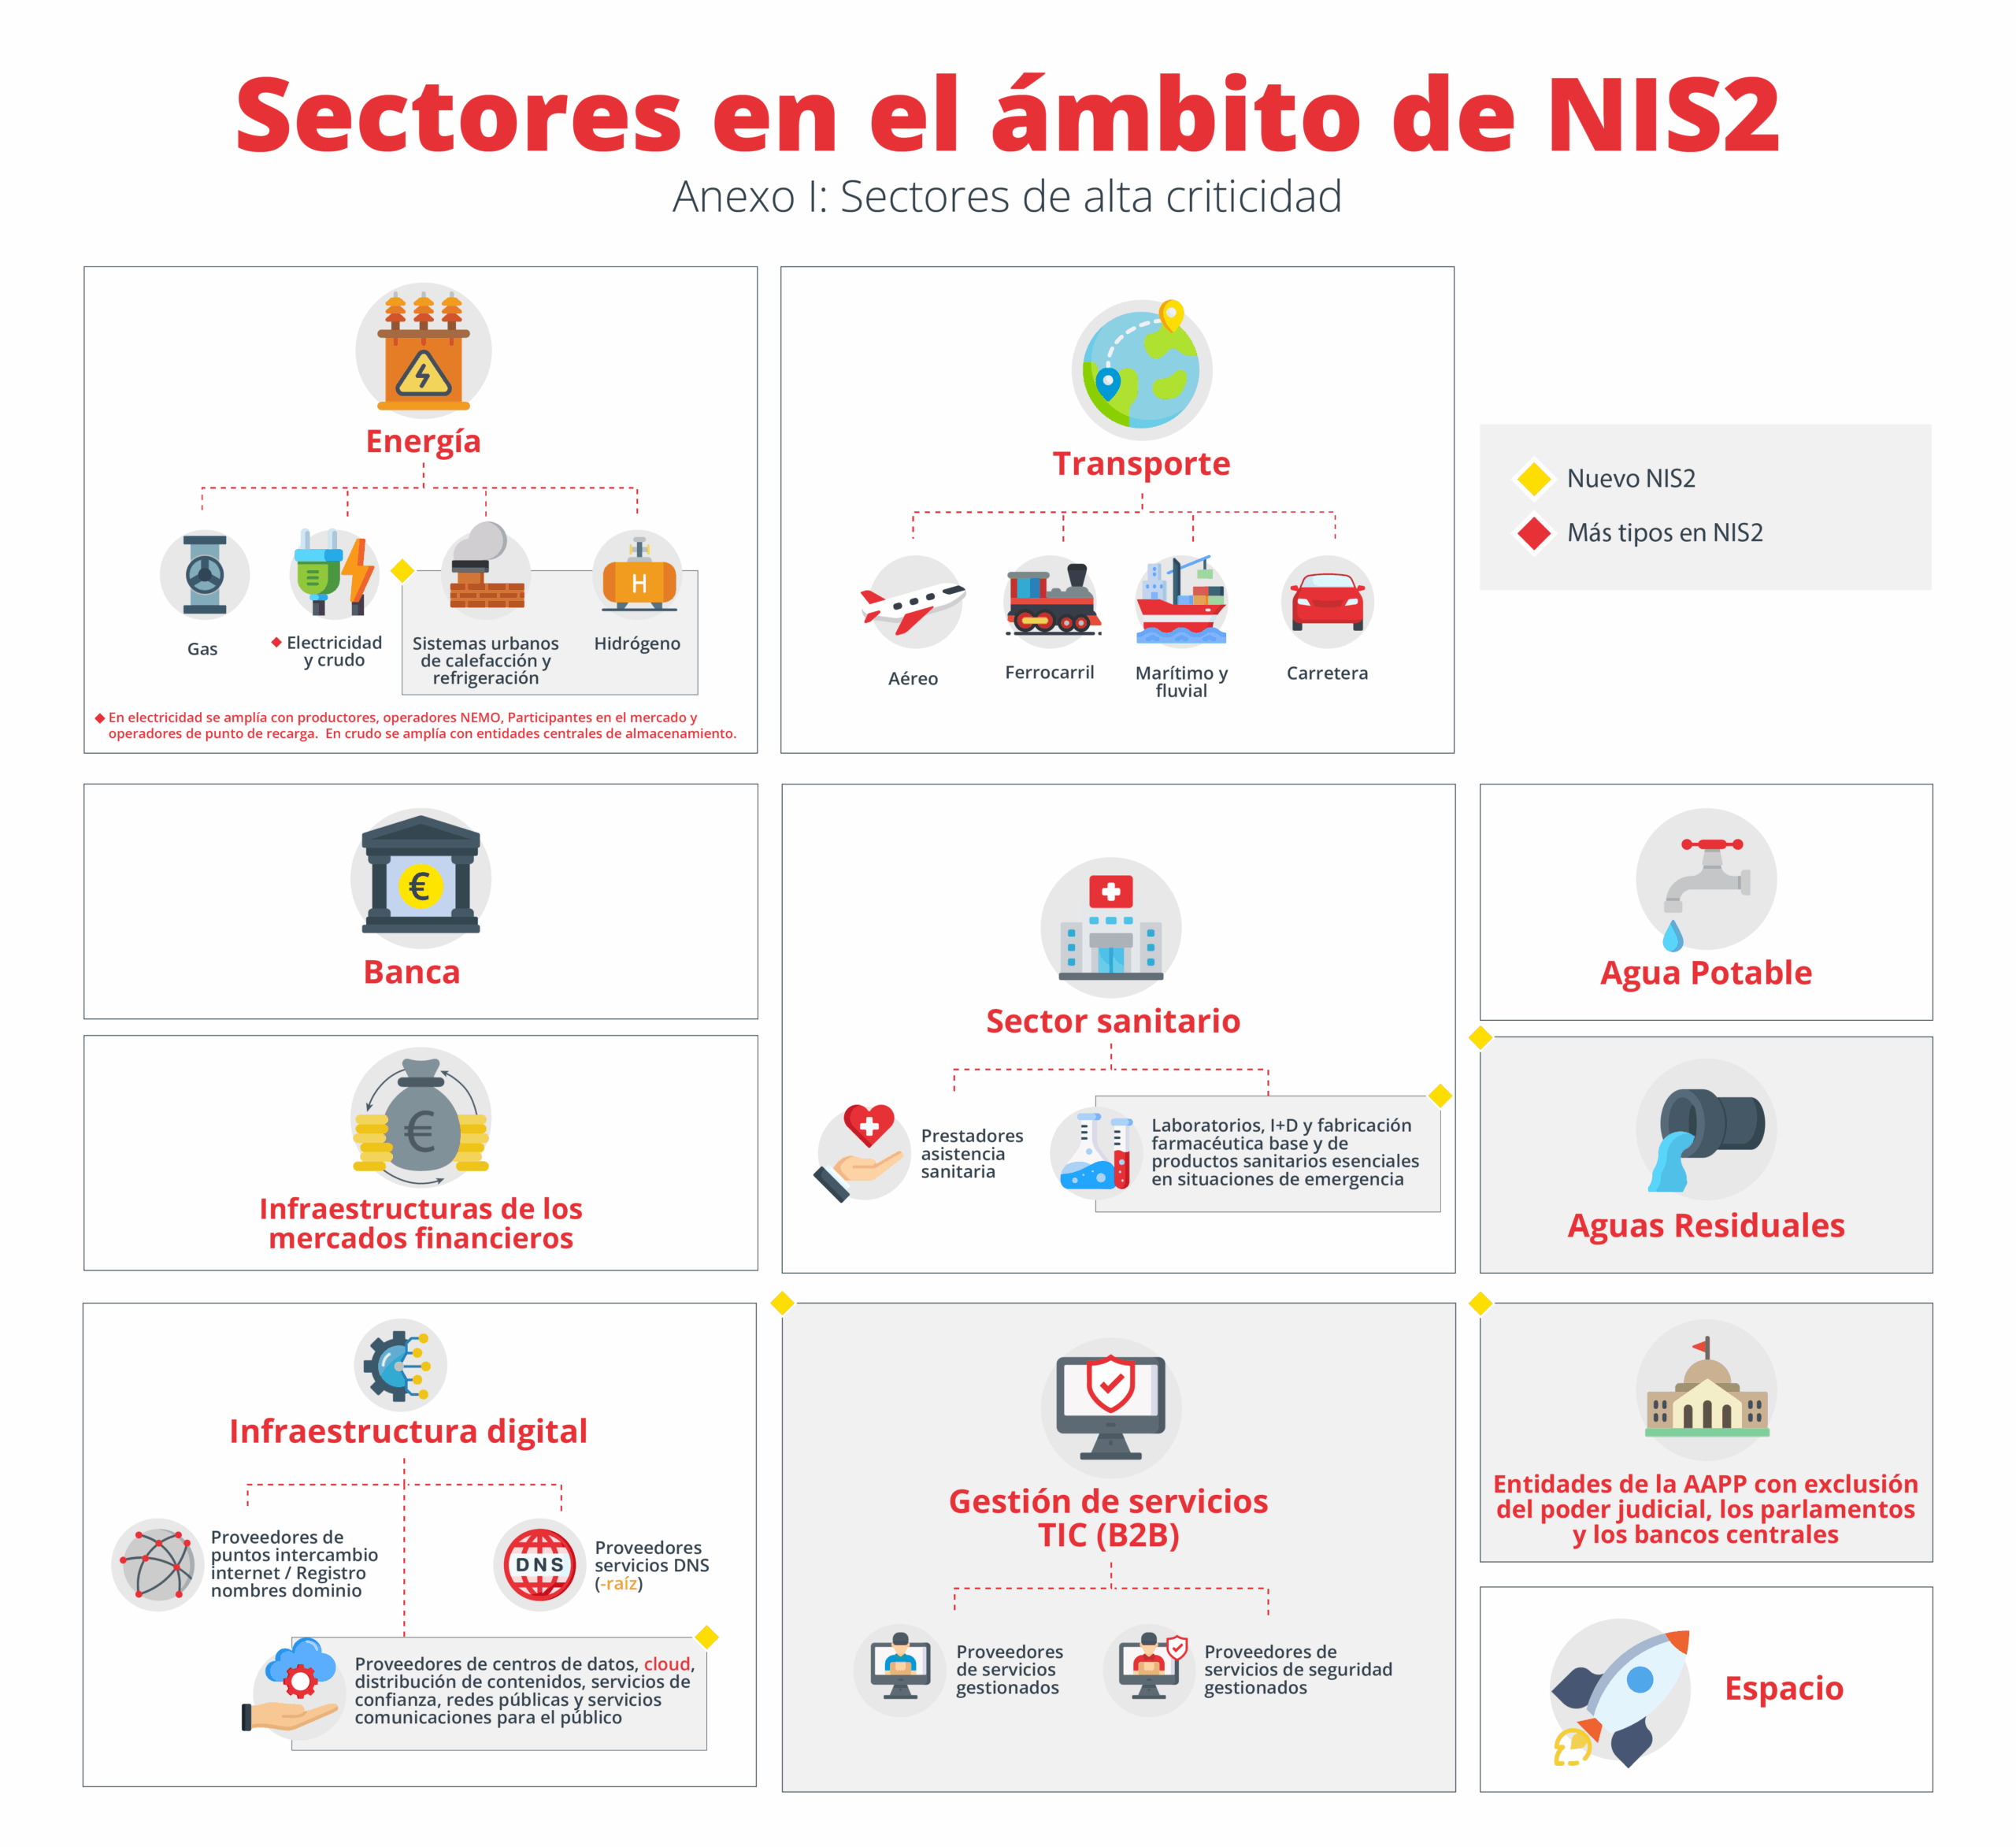
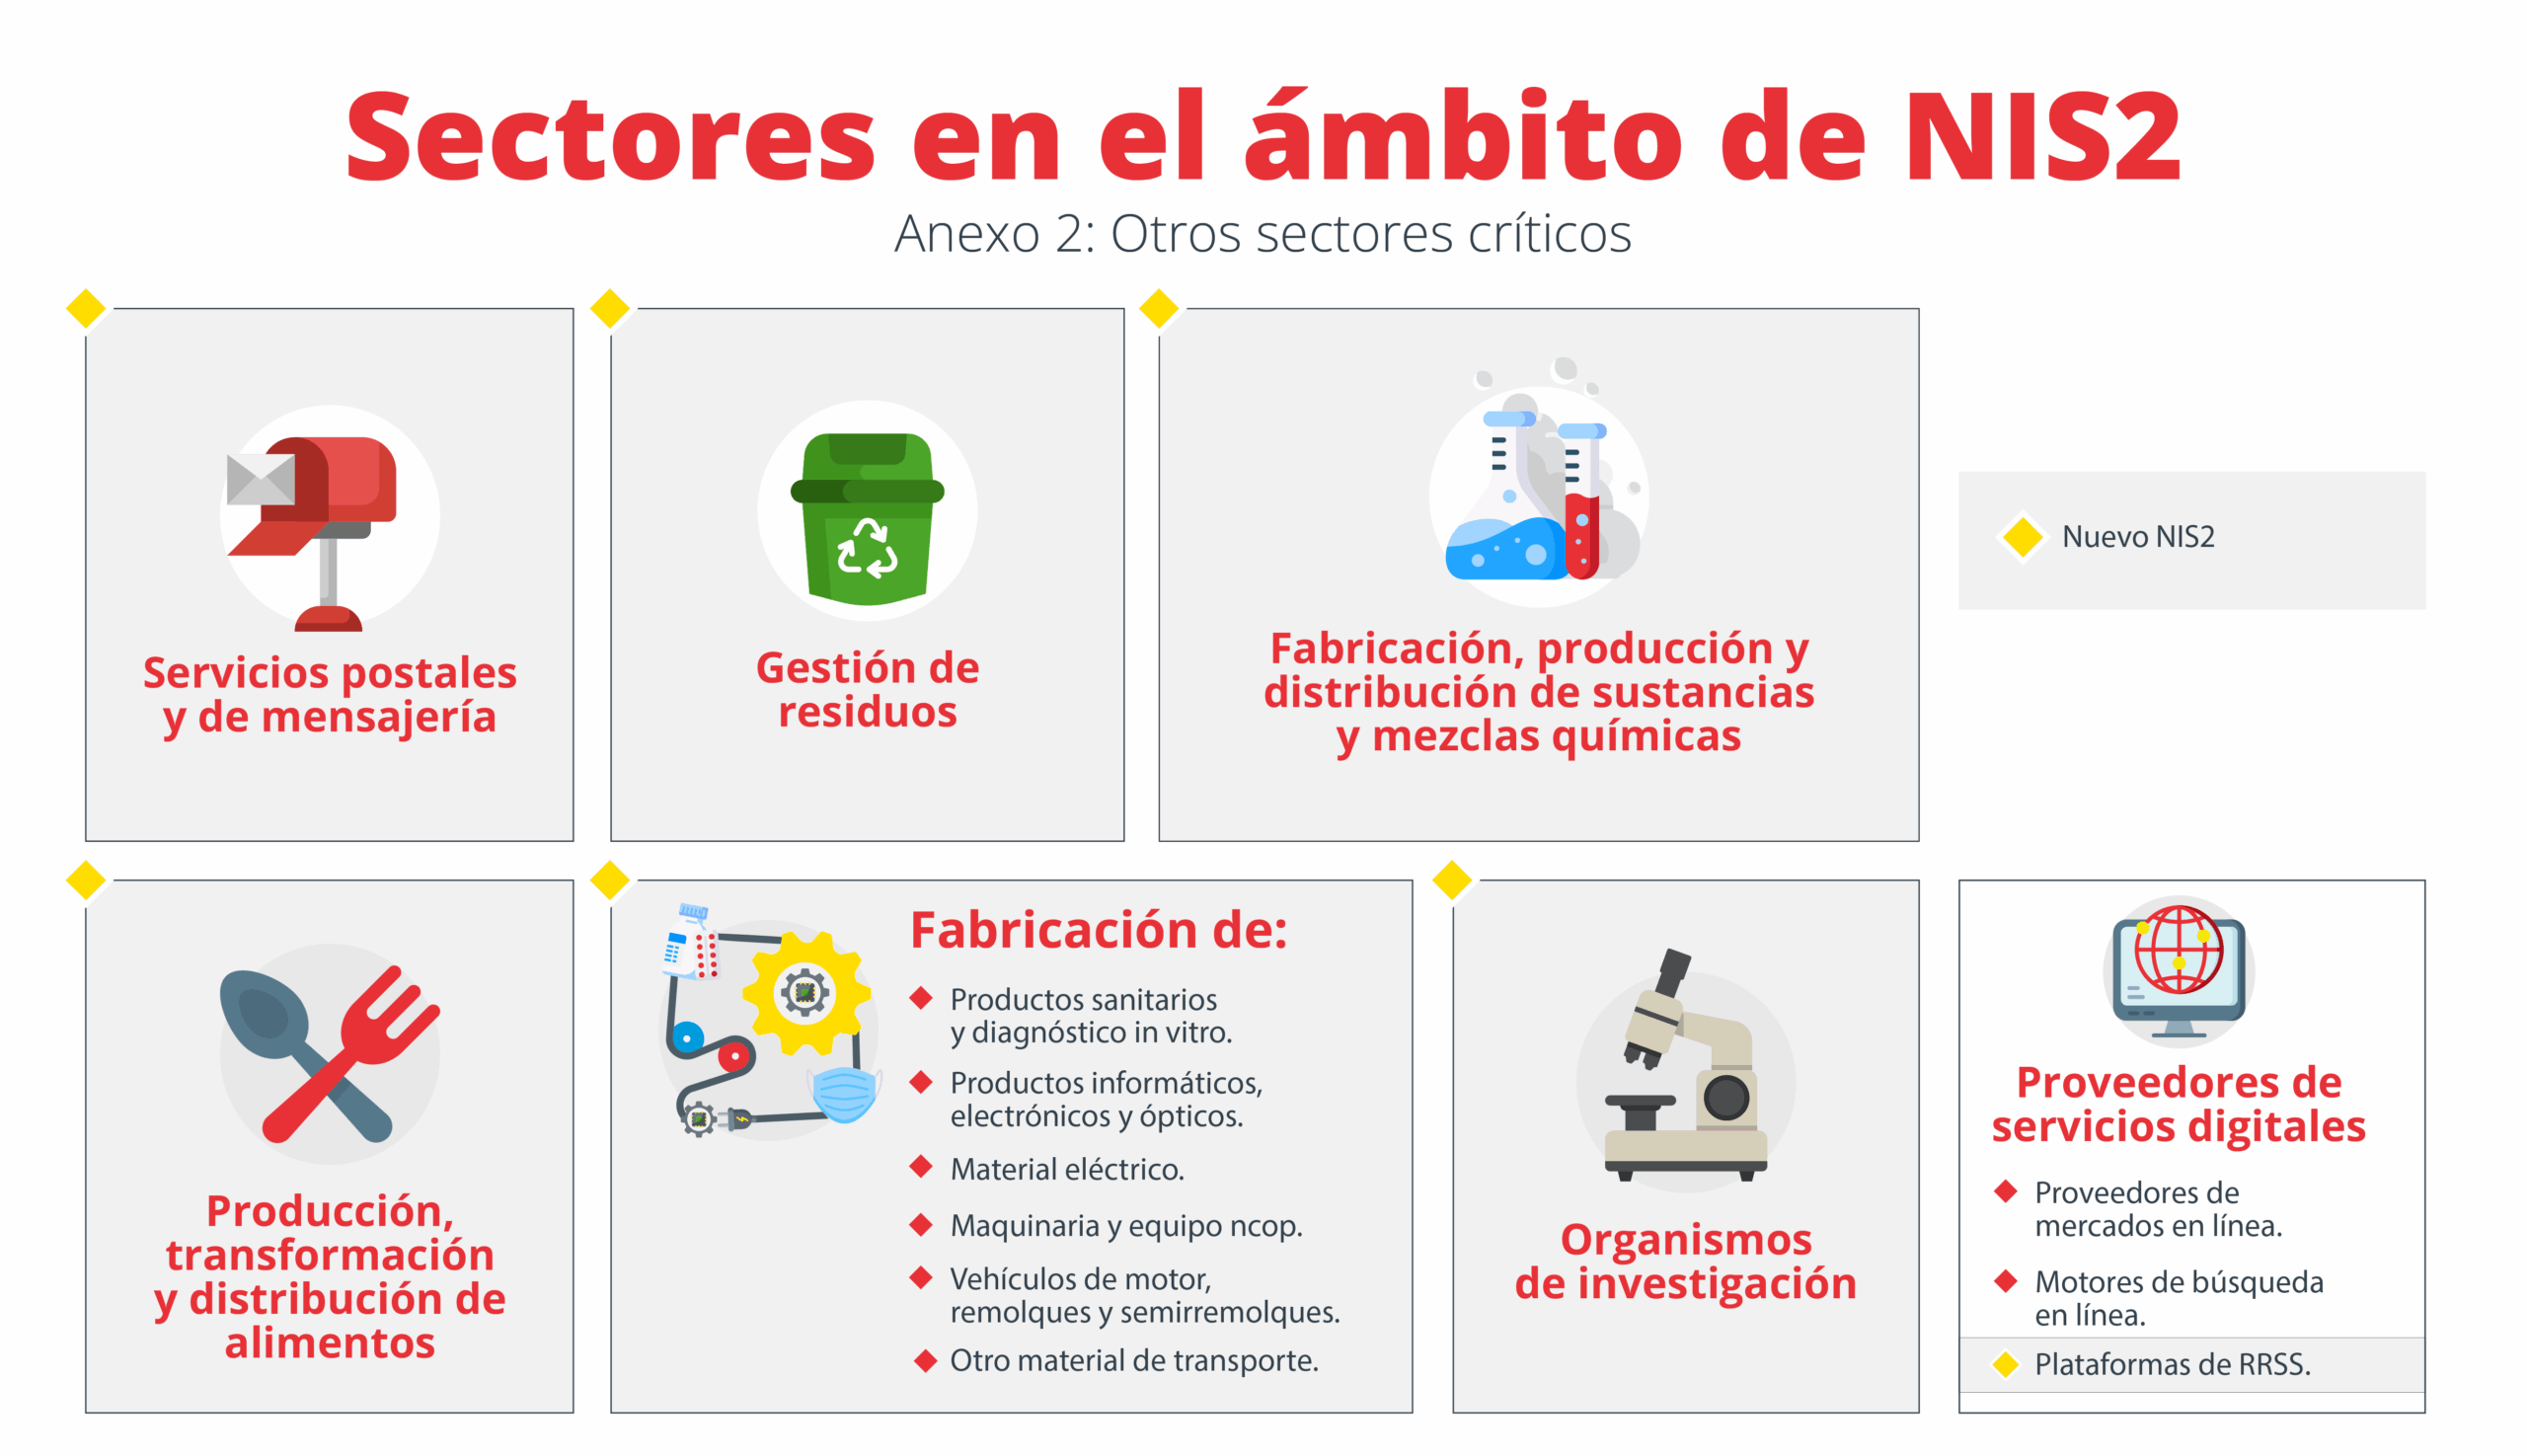
Die Sektoren mit hoher Kritikalität sind in Anhang I des NIS2 aufgeführt, die übrigen kritischen Sektoren in Anhang II . In Spanien fällt die Zunahme der Sektoren etwas geringer aus als in anderen Ländern, da die Umsetzung des alten NIS bereits mit dem Gesetz 8/2011 zum Schutz kritischer Infrastrukturen, welches zwölf Sektoren umfasste, abgestimmt war. Dennoch beinhaltet das NIS2 neue Bereiche wie Post- und Kurierdienste, Abfallwirtschaft und verschiedene Produktionskategorien und unterteilt andere, beispielsweise durch die Unterscheidung zwischen Trinkwasser und Abwasser.
Unter den Sektoren und Beispielen von Organisationen stechen folgende hervor:
- EnergieStromversorgungsunternehmen, Transport- und Verteilungsnetzbetreiber, Erzeuger, NEMO-Betreiber, Teilnehmer am Strommarkt, Betreiber von Ladestationen; Gas-, Öl- und Wasserstoffnetzbetreiber und -manager.
- Transport: Fluggesellschaften, Flughafenbetreiber, Flugsicherung, Eisenbahninfrastrukturmanager, Eisenbahnunternehmen, Schifffahrts- und Flusstransportunternehmen, Hafenbetreiber, Schiffsverkehrsdienste, Straßenbehörden und Betreiber intelligenter Verkehrssysteme.
- Banken- und Finanzmarktinfrastruktur: Kreditinstitute und Manager von Handelszentren, zentrale Gegenparteien, wobei DORA als spezifischer Branchenstandard fungiert.
- Gesundheitssektor: Gesundheitsdienstleister, EU-Referenzlaboratorien, Forschungs- und Entwicklungseinrichtungen für Arzneimittel, Hersteller von Basis- und Spezialpharmazeutika sowie Hersteller von essenziellen Medizinprodukten in Notfällen im Bereich der öffentlichen Gesundheit.
- Trinkwasser und AbwasserLieferanten und Vertreiber von Trinkwasser sowie Unternehmen, die für die Sammlung, Entsorgung und Aufbereitung von städtischem, häuslichem oder industriellem Abwasser zuständig sind.
- digitale InfrastrukturInternet-Knotenpunkt-Anbieter (IXP), DNS-Dienste, Top-Level-Domain-Registrierungsstellen, Cloud-Computing-Dienstleister, Rechenzentren, Content Delivery Networks (CDNs), vertrauenswürdige Dienstanbieter, Anbieter öffentlicher elektronischer Kommunikationsnetze und öffentliche elektronische Kommunikationsdienste.
- Business-to-Business-IKT-Servicemanagement: Managed Service Provider und Managed Security Service Provider, mit direkten Auswirkungen auf die gesamte Technologie-Lieferkette.
- Öffentliche Verwaltungen: Einrichtungen der allgemeinen Staatsverwaltung und in bestimmten Fällen auch regionale und lokale Einrichtungen, wenn die Unterbrechung ihrer Dienste kritische soziale oder wirtschaftliche Aktivitäten erheblich beeinträchtigen könnte.
- Post- und Kurierdienste: Lieferanten, die die Sammlung, Sortierung, den Transport und die Verteilung von Postsendungen übernehmen.
- Abfallwirtschaft: Unternehmen, die sich mit der Sammlung, dem Transport, der Verwertung und der Entsorgung von Abfällen, einschließlich Deponien, befassen.
- Chemisch: Unternehmen, die chemische Substanzen und Gemische herstellen, produzieren und vertreiben sowie daraus Artikel herstellen.
- Produktion, Verarbeitung und Vertrieb von Lebensmitteln: Lebensmittelunternehmen, die sich auf den Großhandel sowie die industrielle Großproduktion und -verarbeitung spezialisiert haben.
- Fortschrittliche Fertigung: Hersteller von Gesundheitsprodukten und In-vitro-Diagnostika, Hersteller von Computer-, Elektronik- und optischen Produkten, elektrischen Geräten, Maschinen und Anlagen, Kraftfahrzeugen und anderen Transportmitteln.
- WeltraumsektorBetreiber terrestrischer Infrastruktur, die die Erbringung von Weltraumdiensten unterstützen, mit Ausnahme derjenigen, deren Eigentum oder Management der EU oder Dritten im Rahmen ihres Raumfahrtprogramms zusteht.
In all diesen Sektoren gelten große Unternehmen im Allgemeinen als systemrelevant , mittelständische Unternehmen hingegen als wichtig, sofern nicht ausdrücklich anders angegeben. Klein- und Kleinstunternehmen werden aufgrund ihrer Größe üblicherweise ausgeschlossen, können aber berücksichtigt werden, wenn ihre kritische Bedeutung dies rechtfertigt.
Governance- und Führungsverantwortung
Eine der bedeutendsten Änderungen im NIS2 und im spanischen Gesetzesentwurf liegt in der Betonung der Cybersicherheits-Governance und der direkten Verantwortung der zuständigen Behörden . Artikel 14 des Gesetzesentwurfs unterstreicht diesen Gedanken: Cybersicherheit ist nicht länger eine rein technische Angelegenheit, sondern vielmehr ein strategisches Thema von höchster Bedeutung.
Die oberste Führungsebene muss die Umsetzung von Maßnahmen zum Management von Cybersicherheitsrisiken genehmigen und überwachen und sicherstellen , dass diese dem Kontext der Organisation und den identifizierten Risiken angemessen sind. Darüber hinaus tragen die Leitungsgremien die letztendliche Verantwortung für jegliche Nichteinhaltung, die mit den verschärften Sanktionsmaßnahmen verbunden ist.
Ein weiterer wichtiger Punkt ist die regelmäßige Schulung des Managements im Bereich Cybersicherheit . Delegieren allein reicht nicht aus: Führungskräfte müssen geschult werden, um die Risiken zu verstehen, fundierte Entscheidungen zu treffen und die Verbreitung einer starken Sicherheitskultur im gesamten Unternehmen zu fördern. Sie sind wiederum dafür verantwortlich, regelmäßige Schulungsprogramme für die übrigen Mitarbeiter zu etablieren.
Artikel 20 der NIS2 bekräftigt diese Auffassung, indem er ausdrücklich verlangt, dass die Leitungsorgane sich ihrer Pflichten bewusst sind, die Maßnahmen genehmigen, deren Umsetzung sicherstellen und in Extremsituationen auch mit persönlichen Konsequenzen (wie etwa der möglichen Trennung von Funktionen in bestimmten Fällen) reagieren können.
In diesem Kontext wird die Beziehung zwischen Management und Informationssicherheitsbeauftragtem (CISO oder gleichwertig) von entscheidender Bedeutung: Erwartet wird ein fließender, ständiger Dialog auf der Grundlage objektiver Risiko- und Compliance-Kriterien.
Gemäß NIS2 erforderliche Risikomanagementmaßnahmen
Artikel 15 des spanischen Gesetzentwurfs legt fest, dass Maßnahmen zum Management von Cybersicherheitsrisiken auf nationalen, europäischen und internationalen technischen Standards basieren müssen und mindestens die in Artikel 21 der NIS2 festgelegten und in der Durchführungsverordnung (EU) 2024/2690 weiterentwickelten Anforderungen integrieren müssen.
Unter den Maßnahmen, die wichtige und unverzichtbare Einrichtungen umsetzen müssen , sind folgende besonders hervorzuheben:
- Sicherheitsrichtlinien und Risikoanalyse der Informationssysteme, mit regelmäßigen Überprüfungen.
- Vorfallmanagementeinschließlich klarer Erkennungs-, Reaktions- und Wiederherstellungsverfahren.
- Geschäftskontinuität, Datensicherung, Notfallwiederherstellung und KrisenmanagementGewährleistung der operativen Stabilität.
- Sicherheit der Lieferkette und der Beziehungen zu Lieferanten und direkten Dienstleistern, was die Auferlegung vertraglicher Anforderungen sowie Genehmigungs- und Prüfkontrollen beinhaltet.
- Schwachstellenmanagement bei der Beschaffung, Entwicklung und Wartung von Netzwerken und Informationssystemen, einschließlich Patches und Updates.
- Richtlinien zur Bewertung der Wirksamkeit von Cybersicherheitsmaßnahmendurch Audits, Kennzahlen und regelmäßige Überprüfungen.
- Grundlegende Praktiken und Schulungen zur Cyberhygiene von Mitarbeitern, angepasst an die verschiedenen Profile.
- Kryptographie- und Verschlüsselungsrichtlinien um die Vertraulichkeit und Integrität der Informationen zu gewährleisten.
- PersonalsicherheitZugangskontroll- und Anlagenverwaltungsrichtlinien.
- Multifaktor- oder kontinuierliche AuthentifizierungSchutz der Sprachkommunikation und der Notfallkommunikation.
In Spanien waren viele dieser Maßnahmen bereits im Nationalen Sicherheitsrahmen (ENS) enthalten , insbesondere für öffentliche Verwaltungen und deren Zulieferer. Die Staatliche Agentur für Digitale Verwaltung und das Nationale Kryptologische Zentrum haben der EU die starke Übereinstimmung des ENS mit NIS2 dargelegt und dessen Potenzial als europäischer Maßstab sowie seinen Beitrag zur Resilienz des nationalen digitalen Ökosystems hervorgehoben.
NIS2 setzt jedoch höhere Anforderungen für ein deutlich breiteres Spektrum an Organisationen, darunter auch KMU, die aufgrund ihrer Größe oder Kritikalität betroffen sind . Für etablierte Organisationen decken sich viele dieser Anforderungen mit bestehenden Praktiken; für Tausende von Unternehmen ohne Erfahrung im Bereich Cybersicherheit stellen sie einen bedeutenden Fortschritt hinsichtlich Reifegrad, Ressourcen und interner Organisation dar.
Der Chief Information Security Officer (CISO) und seine Funktionen
Artikel 16 des Gesetzentwurfs legt fest, dass alle wichtigen und systemrelevanten Einrichtungen einen Informationssicherheitsbeauftragten ernennen müssen . Diese Funktion, die auf Spaniens Erfahrungen mit dem ursprünglichen NIS basiert, dient als zentrale Anlaufstelle für die Koordinierung aller Maßnahmen zum Schutz von Systemen und Daten.
Zu seinen Hauptfunktionen gehören:
- Die Cybersicherheitsstrategie der Organisation definieren und implementieren, abgestimmt auf Risiken, Geschäfts- und regulatorische Verpflichtungen.
- Risiken bewerten, mindern und kontinuierlich überprüfen, um stets einen aktuellen Überblick über die Risiken des Unternehmens zu haben.
- Verwalten Sie die erforderlichen Nachweise, Richtlinien und Aufzeichnungen, um die Einhaltung der Vorschriften nachzuweisen. der Verpflichtungen, die sich aus NIS2 und nationalen Vorschriften ergeben.
- Förderung einer Cybersicherheitskultur in Abstimmung mit der Geschäftsleitung Schulungen und Sensibilisierungsmaßnahmen für alle Mitarbeiter durchführen.
- Sicherstellen der Einhaltung der Meldepflichten für Vorfälle, die Meldungen an die zuständigen Behörden zu koordinieren.
Spanien war eines der ersten Länder, das die Rolle des Chief Information Security Officer (CISO) bei der Umsetzung des ehemaligen NIS explizit einführte. Die Erfahrung zeigte jedoch, dass viele Schlüsselpositionen nie formell besetzt wurden und dies auch nicht geahndet wurde. NIS2, zusammen mit dem künftigen spanischen Gesetz und einem strengeren Sanktionsregime, zielt darauf ab, diese Lücke zu schließen und dem CISO eine stärkere und anerkanntere Stellung zu verleihen.
Zukünftig wird ein massiver Anstieg der verpflichteten Unternehmen erwartet : von derzeit rund 400 systemrelevanten Betrieben auf schätzungsweise 5.000 bis 50.000 systemrelevante und wichtige Unternehmen. Dies wird einen erheblichen Bedarf an Cybersicherheitsexperten mit sich bringen, sowohl intern als auch extern, insbesondere für KMU, die diese Aufgabe bisher nicht innehatten.
Meldepflichten für Vorfälle und Schwachstellenmanagement
Die NIS2-Richtlinie legt größten Wert auf die frühzeitige Meldung von Sicherheitsvorfällen mit erheblichen Auswirkungen . Artikel 18 des spanischen Gesetzesentwurfs präzisiert diese Verpflichtung und orientiert sich dabei an den in der Richtlinie festgelegten Fristen und Inhalten.
Wenn ein Unternehmen von einem Vorfall betroffen ist, der zu ernsthaften Störungen der Erbringung seiner Dienstleistungen oder zu erheblichen Schäden für das Unternehmen selbst oder Dritte führen könnte, muss es das folgende Meldeverfahren einhalten:
- Erste Benachrichtigung: innerhalb von maximal 24 Stunden nach Feststellung des Vorfalls, unter Angabe der verfügbaren grundlegenden Informationen.
- Zwischenbericht: innerhalb von maximal 72 Stunden nach Feststellung, mit einer ersten Einschätzung der Auswirkungen und des Schweregrades.
- Finale informiereninnerhalb eines Zeitraums von maximal einem Monat ab der ersten Meldung, einschließlich einer detaillierten Beschreibung des Vorfalls, seiner Auswirkungen, seines Schweregrades und der ergriffenen Maßnahmen.
Darüber hinaus stärkt NIS2 das Schwachstellenmanagement und die Kommunikation : Es geht nicht nur um die Meldung abgeschlossener Vorfälle, sondern auch um den Austausch relevanter Informationen über Schwachstellen , die systemische Auswirkungen haben können, wodurch die Koordinierung der Reaktionen auf nationaler und europäischer Ebene erleichtert wird.
In Spanien stützt sich das Reaktionssystem auf drei zentrale CSIRT-Referenzzentren : das CCN-CERT (für öffentliche Verwaltung, strategische Unternehmen und Verschlusssachen), das INCIBE-CERT (für Privatwirtschaft und Bürger) und das MCCE (für den Verteidigungssektor). Ergänzt werden diese durch das Netzwerk csirt.es, das Dutzende spezialisierter Teams vereint und mit internationalen Netzwerken wie FIRST sowie dem nationalen SOC-Netzwerk verbunden ist.
Wichtige und systemrelevante Einrichtungen müssen ihre Vorfälle den zuständigen CSIRTs gemäß den Branchenvorschriften und den Richtlinien des künftigen Nationalen Cybersicherheitszentrums melden, das als Koordinierungsstelle und Verbindungsstelle zu ENISA und den übrigen Mitgliedstaaten fungieren wird.
Sanktionsregime und europäischer Druck
Die NIS2-Richtlinie sieht deutlich strengere Sanktionen vor als die vorherige NIS-Richtlinie . Für wesentliche Unternehmen können die schwerwiegendsten Verstöße mit Geldbußen von bis zu 10 Millionen Euro oder 2 % des weltweiten Konzernumsatzes geahndet werden, während für große Unternehmen die Strafen bis zu 7 Millionen Euro oder 1,4 % des weltweiten Umsatzes betragen können.
Bislang wurden in Spanien noch keine Sanktionen auf Grundlage von NIS2 verhängt , unter anderem weil das Umsetzungsgesetz noch nicht in Kraft getreten ist und die Aufsichtsbehörde noch nicht formell benannt wurde. In anderen Mitgliedstaaten ist die Umsetzung erst kürzlich erfolgt, daher ist es noch zu früh, mit weitreichenden Sanktionen zu rechnen.
Dennoch sind sich Experten einig, dass Spanien es sich nicht leisten kann, zurückzufallen, wenn es die Harmonisierung und Glaubwürdigkeit auf europäischer Ebene wahren will, sobald Länder wie Frankreich oder Deutschland Sanktionen verhängen . Der Druck der Kommission durch Vertragsverletzungsverfahren und begründete Stellungnahmen zielt genau darauf ab.
Neben den finanziellen Strafen führt NIS2 erstmals explizit die Verantwortung des Top-Managements für Cybersicherheit ein . Die mangelnde Kommunikation zwischen Management und CISO ist nicht länger hinnehmbar: Das Leitungsgremium muss eingebunden, informiert und befähigt sein, die notwendigen Entscheidungen zu treffen.
Die größte Herausforderung liegt laut Experten wie denen des ISMS Forums im Netzwerk der KMU, die – oft ohne es vollständig zu ahnen – an die NIS2-Richtlinie gebunden sein werden . Vielen fehlen ausreichende Ressourcen, Prozesse oder eine entsprechende Cybersicherheitskultur. Sie werden sowohl durch das Gesetz als auch durch die Anforderungen ihrer Großkunden in der Lieferkette unter Druck gesetzt, die vertragliche Garantien für die Einhaltung der Richtlinie fordern werden.
Unterstützungsinitiativen, Studien und die Rolle der ENS
Parallel zu den Fortschritten in der Gesetzgebung fördert Spanien technische und wissensbasierte Initiativen, um die Anpassung des Wirtschaftssektors an NIS2 zu erleichtern. Das ISMS Forum arbeitet beispielsweise unter dem außerordentlichen Lehrstuhl für Cybersicherheit und Datenschutz an der UCM an einer Studie über die Auswirkungen von NIS2 auf spanische Unternehmen.
Dieses Projekt verfolgt zwei Ziele: die Erstellung einer inoffiziellen Bestandsaufnahme der von NIS2 betroffenen Unternehmen und die Messung ihres Reifegrads im Bereich Cybersicherheit. In der ersten Phase wird die Bestandsaufnahme anhand umfassender Datenbanken (Handelsregister, DIRCE/INE, branchenspezifische Datenbanken usw.) durchgeführt. Die Ergebnisse werden voraussichtlich im November 2025 vorliegen. In der zweiten Phase wird ein kurzer Fragebogen an eine repräsentative Stichprobe von Unternehmen (Ziel: 1.000 Antworten) versandt, um deren Vorbereitungsstand zu bewerten. Die Ergebnisse werden bis Mai 2026 erwartet.
Die Analyse umfasst Segmentierungen nach Sektor, Größe, geografischer Verteilung und Art des Unternehmens (wesentlich oder wichtig) . Die Ergebnisse werden in einem zusammenfassenden Managementbericht ohne individuelle Daten präsentiert, der sowohl Unternehmen als auch Behörden dient.
Gleichzeitig führen Organisationen wie das ISMS Forum und verschiedene öffentliche Einrichtungen landesweit Informationsveranstaltungen durch , insbesondere für KMU. Ziel ist es, die Bedeutung von NIS2 zu vermitteln, die Notwendigkeit eines CISO (intern oder extern) zu erläutern, grundlegende Cybersicherheitsrichtlinien zu definieren und sich auf das zukünftige Gesetz und seine ergänzenden Verordnungen vorzubereiten.
Streng genommen wurde der Nationale Sicherheitsrahmen (ENS) in Europa als eine der größten Stärken Spaniens präsentiert . Die Staatliche Agentur für Digitale Verwaltung und das Nationale Kryptologische Zentrum (CCN) stellten der NIS2-Kooperationsgruppe die gesammelten Erfahrungen mit dem ENS, seine Konformitätsprofile und seine Integration in die europäischen Zertifizierungssysteme der Verordnung (EU) 2019/881 (Cybersicherheitsgesetz) vor. Die positive Resonanz auf diese Präsentation stärkt Spaniens Image als proaktiver Akteur, der sich für eine robuste, kohärente und harmonisierte Cybersicherheit einsetzt.
In diesem Kontext steht Spanien bei der Umsetzung von NIS2 unter dem Druck von Fristen, der technischen Robustheit von Instrumenten wie dem Nationalen Sicherheitsprogramm (ENS) und der enormen Herausforderung, Tausende neuer Organisationen in eine fortschrittliche Cybersicherheitskultur zu integrieren. Organisationen, die frühzeitig handeln, Situationsanalysen durchführen und ihre Praktiken jetzt an die Richtlinie anpassen, sind besser gerüstet, um Risiken zu minimieren, künftige Strafen zu vermeiden und einen proaktiven und ausgereiften Umgang mit Cyberbedrohungen zu demonstrieren.
