- Die Hauptbedrohungen stellen eine Kombination aus hochentwickelter Malware, Social Engineering und Fehlkonfigurationen dar, die von zunehmend automatisierten Angreifern ausgenutzt werden.
- Die Auswirkungen reichen von wirtschaftlichen Verlusten und Betriebsschließungen bis hin zu rechtlichen Sanktionen, Reputationsschäden und Diebstahl geistigen Eigentums.
- Eine effektive Verteidigung erfordert mehrere Ebenen des technischen Schutzes, gute Cyberhygiene, kontinuierliche Überwachung und einen soliden Notfallplan.
- Kontinuierliche Weiterbildung und die Integration von KI in die Cybersicherheit sind der Schlüssel, um die Fachkräftelücke zu schließen und neue Angriffstaktiken vorherzusehen.
Cybersicherheit ist für jeden IT-Experten zu einer täglichen Herausforderung geworden. Cloud-Sicherheit , Remote-Arbeit, mobile Firmengeräte und künstliche Intelligenz haben die Angriffsfläche drastisch vergrößert, und Cyberkriminelle nutzen die Situation sofort: Sie automatisieren Angriffe, verfeinern Social-Engineering-Techniken und nutzen jede Fehlkonfiguration oder menschliche Nachlässigkeit aus, um in Unternehmen einzudringen.
Für IT-Teams reicht die bloße Installation von Antivirensoftware und einer leistungsstarken Firewall nicht mehr aus . Ein umfassendes Verständnis der wichtigsten Cybersicherheitsbedrohungen für IT-Fachleute , ihrer tatsächlichen Auswirkungen auf das Unternehmen und bewährter Methoden zur Risikominderung ist entscheidend für die Aufrechterhaltung des Geschäftsbetriebs, die Vermeidung von Strafen und den Schutz kritischer Daten. In diesem Artikel erfahren Sie detailliert und praxisnah, welche Risiken die aktuelle Lage prägen und wie Sie Angreifern das Leben deutlich erschweren können.
Was wird heute als Cybersicherheitsbedrohung betrachtet?
Wenn wir von Cybersicherheitsbedrohungen sprechen, meinen wir jedes Ereignis, jede Schwachstelle oder jede böswillige Aktivität , die die Vertraulichkeit, Integrität oder Verfügbarkeit von Systemen und Daten gefährden kann. Dies umfasst alles von „klassischer“ Malware (Viren, Würmer, Trojaner, Ransomware, Spyware) bis hin zu ungepatchten Sicherheitslücken, unsachgemäßer Benutzerpraxis, Fehlkonfigurationen in der Cloud und staatlich geförderten gezielten Angriffen.
Diese Bedrohungen nutzen technische Schwachstellen und menschliches Versagen aus : veraltete Software, schwache Passwörter, übermäßige Berechtigungen, Phishing-E-Mails, die Mitarbeiter täuschen, schlecht gesicherte Cloud-Speicher, Sicherheitslücken von Drittanbietern usw. Die Folgen können von einem einmaligen Datenleck bis hin zu einem tagelangen kompletten Betriebsstillstand reichen.
Parallel dazu ermöglicht die Integration von künstlicher Intelligenz und Automatisierung in Cyberangriffe simultane Kampagnen gegen Tausende von Unternehmen, die Erstellung hochauthentischer Deepfakes und die Entwicklung polymorpher Malware, die ihren Code ständig ändert, um herkömmliche Abwehrmechanismen zu umgehen. Die Herausforderung für IT-Experten ist daher zweifach: den Schutz zunehmend komplexer Infrastrukturen und die Abwehr schnellerer und raffinierterer Angreifer.
Reale Auswirkungen von Cybersicherheitsbedrohungen auf Organisationen
Die Folgen eines Sicherheitsvorfalls reichen weit über den anfänglichen Schock hinaus. Jeder Sicherheitsverstoß kann eine Kaskade von Auswirkungen auf verschiedenen Ebenen auslösen: finanziell, reputationsbezogen, rechtlich und operativ. Das Verständnis dieser Dimension hilft, Investitionen zu rechtfertigen und Sicherheitsprojekte für das Management zu priorisieren.
Finanziell gesehen können die direkten und indirekten Verluste enorm sein . Neben betrügerischen Überweisungen, Ransomware-Angriffen und dem Diebstahl von Finanzinformationen entstehen Kosten durch Ausfallzeiten, Überstunden des Reaktionsteams, externe forensische Dienstleistungen, die Benachrichtigung Betroffener und Kampagnen zur Wiederherstellung des Vertrauens. Zahlreiche Studien beziffern die durchschnittlichen Kosten eines Sicherheitsvorfalls auf Zehntausende Euro für KMU und Millionen für Großunternehmen.
Reputationsschäden sind mindestens genauso schwerwiegend, wenn nicht sogar noch schwerwiegender: Wenn ein Kunde sieht, dass seine Daten offengelegt werden, verliert er sofort das Vertrauen . Dieser Glaubwürdigkeitsverlust führt zu Vertragsauflösungen, Umsatzrückgängen und Schwierigkeiten bei der Akquise neuer Geschäftspartner oder beim Zugang zu bestimmten öffentlichen Ausschreibungen. Die Wiederherstellung des vorherigen Vertrauens kann Jahre dauern, wenn sie überhaupt gelingt.
Auf operativer Ebene kann ein Angriff kritische Prozesse vollständig lahmlegen : Abrechnungssysteme fallen aus, Produktionsanlagen werden stillgelegt, Online-Dienste sind nicht mehr verfügbar, Lieferketten werden unterbrochen… Jeder IT-Experte, der schon einmal eine massive Ransomware-Verschlüsselung erlebt hat, weiß, dass der Druck auf das Unternehmen enorm ist, wenn man weder verkaufen, produzieren noch Kunden bedienen kann.
Schließlich dürfen wir die rechtlichen und regulatorischen Konsequenzen nicht außer Acht lassen . Vorschriften wie die DSGVO in Europa und andere branchenspezifische Gesetze fordern einen angemessenen Schutz personenbezogener Daten und die Meldung von Datenschutzverletzungen innerhalb genau festgelegter Fristen. Ein Verstoß kann erhebliche finanzielle Strafen und Rechtsstreitigkeiten mit Kunden, Lieferanten oder sogar Mitarbeitern nach sich ziehen. Darüber hinaus kann der Diebstahl geistigen Eigentums (Baupläne, Algorithmen, Formeln, Quellcode) jahrelange Investitionen in Forschung und Entwicklung zunichtemachen und Konkurrenten einen Wettbewerbsvorteil verschaffen.
Hauptarten technischer Bedrohungen für IT-Fachkräfte
Aus rein technischer Sicht sind Unternehmen einer Vielzahl von Risiken ausgesetzt, die Infrastruktur, Anwendungen und Benutzer betreffen. Das Verständnis der häufigsten Angriffsarten ist der erste Schritt zur Definition geeigneter Sicherheitsmaßnahmen und -architekturen.
Malware in all ihren Varianten
Malware ist nach wie vor eine beliebte Waffe von Angreifern. Unter diesem Oberbegriff fallen Schadsoftware, die entwickelt wurde, um Systeme ohne Wissen des Benutzers oder Administrators zu infiltrieren, zu beschädigen oder zu übernehmen. Zu den häufigsten Formen gehören:
- Ransomware: Es verschlüsselt Dateien und Systeme mit Schlüsseln, die nur der Angreifer kontrolliert, und fordert eine Zahlung (meist in Kryptowährung), um den Zugriff wiederherzustellen. Die raffiniertesten Gruppen kombinieren Verschlüsselung mit Datendiebstahl und drohen mit der Veröffentlichung der Informationen, falls keine Zahlung erfolgt, selbst wenn Backups existieren.
- Trojanische Pferde: Sie geben sich als legitime Programme aus (kostenlose Software, vermeintliche Cracks, „Wunder“-Dienstprogramme), aber bei der Ausführung setzen sie versteckte schädliche Funktionen ein, die von der Öffnung von Hintertüren bis zum Herunterladen weiterer Schadsoftware reichen können.
- RAT (Remote Access Trojaner): Trojaner, die speziell dafür entwickelt wurden, dem Angreifer die vollständige Fernsteuerung des Rechners zu ermöglichen. Sie ermöglichen Spionage und die Gewinnung sensibler Informationen., neue Komponenten installieren oder auf andere interne Systeme umstellen.
- Spyware: Code, der dazu dient, Benutzeraktivitäten aufzuzeichnen, Anmeldeinformationen, Bankdaten, Surfverhalten oder wertvolle Geschäftsinformationen zu erfassen, die dann an vom Angreifer kontrollierte Server gesendet werden.
- Kryptojacking: Malware, die die Rechenleistung von Servern, Workstations oder sogar IoT-Geräten kapert, um ohne Wissen des Besitzers Kryptowährungen zu schürfen, was die Leistung beeinträchtigt und die Energiekosten erhöht.
Technik versagt, aber auch Menschen. Social Engineering nutzt psychologische Schwächen und Gewohnheiten von Nutzern aus , um sie dazu zu bringen, genau das zu tun, was der Angreifer will: einen Link anklicken, Schutzmechanismen deaktivieren, Zugangsdaten preisgeben oder sensible Daten offenlegen.
Unter diesen Taktiken ist Phishing nach wie vor die verbreitetste . Es werden E-Mails versendet, die so aussehen, als kämen sie von Banken, Lieferanten, Behörden oder sogar dem Unternehmen selbst, um Nutzer auf gefälschte Webseiten zu locken oder sie zum Herunterladen schädlicher Anhänge zu zwingen. In seiner gezieltsten Form, dem Spear-Phishing, zielt dieses auf bestimmte Zielgruppen (Finanzwesen, Führungskräfte, IT-Administratoren) ab und nutzt öffentliche oder interne Daten, um der Täuschung Glaubwürdigkeit zu verleihen.
Das gleiche Prinzip gilt auch für andere Kanäle: Smishing, bei dem der Köder per SMS an das Mobiltelefon gesendet wird und dabei die Tatsache ausgenutzt wird, dass es in diesen Nachrichten schwieriger ist, die URL zu überprüfen; und Vishing, bei dem der Angriff per Telefon erfolgt und sich der Angreifer als technischer Support, Bankmitarbeiter oder Lieferant ausgibt, der "zur Überprüfung" Informationen benötigt.
Mit dem Aufkommen generativer künstlicher Intelligenz haben Deepfakes in Sprache und Video an Bedeutung gewonnen . Sie können Führungskräfte oder Abteilungsleiter imitieren, um dringende Überweisungen anzuordnen oder vertrauliche Informationen weiterzugeben. Diese Tools senken Kosten und vereinfachen Kampagnen, die zuvor deutlich mehr manuellen Aufwand erforderten.
Angriffe auf Webanwendungen und APIs
Für viele Unternehmen stellen Webanwendungen und APIs die größte Angriffsfläche dar . Schwachstellen im Eingabedatenmanagement, bei Zugriffskontrollen oder der Parametervalidierung können schwerwiegende Angriffe ermöglichen.
- SQL-Injection (SQLi): Die Manipulation von Datenbankabfragen erfolgt durch das Einschleusen von Schadcode in Eingabefelder. Werden diese Daten von der Anwendung nicht ordnungsgemäß bereinigt, kann der Angreifer Informationen lesen, ändern oder löschen und sogar die Kontrolle über den Datenbankserver erlangen.
- Remote Code Execution (RCE): Schwachstellen, die es einem Angreifer ermöglichen, Befehle auf dem Server auszuführen, auf dem die Anwendung läuft, in der Regel durch Ausnutzung von Pufferüberläufen oder anderen logischen Fehlern. Diese Art von Ausfall ist in der Regel kritisch weil dies einer nahezu vollständigen Kontrolle über das betroffene System gleichkommt.
- XSS (Cross-Site-Scripting): Schadcode wird in Webseiten eingeschleust, die anschließend anderen Nutzern angezeigt werden. Dieser Schadcode kann Sitzungscookies stehlen, Browserinhalte verändern oder den Nutzer ohne dessen Wissen auf betrügerische Seiten weiterleiten.
Angriffe auf die Lieferkette
Immer häufiger zielen Angriffe nicht auf das Unternehmen selbst, sondern auf dessen Partner ab. Lieferkettenangriffe nutzen das Vertrauensverhältnis zu Softwareanbietern, Systemintegratoren, Cloud-Dienstleistern oder Beratungsunternehmen aus.
Ein klassisches Szenario betrifft einen Dienstanbieter mit Fernzugriff auf interne Systeme: Wenn ein Angreifer sein Netzwerk kompromittiert, kann er die legitimen Zugangsdaten nutzen, um sich mit minimalem Verdacht Zugang zum Kundenunternehmen zu verschaffen. Ein weiterer Angriffsweg ist die Manipulation von Drittanbietersoftware oder -updates: Dabei wird Schadcode in Updatepakete eingeschleust, die der Kunde installiert und dabei der Quelle blind vertraut.
Darüber hinaus integrieren nahezu alle modernen Anwendungen Open-Source-Bibliotheken oder Drittanbietermodule . Eine schwerwiegende Sicherheitslücke wie die Log4j-Schwachstelle hat verdeutlicht, welch enormes Risiko ein scheinbar „kleines“ Element bei weiter Verbreitung global bergen kann. Für IT-Teams ist die Erfassung und das Management der Risiken externer Komponenten daher unerlässlich.
Denial-of-Service-Angriffe (DoS und DDoS)
Verfügbarkeitsangriffe zielen darauf ab, Dienste und Anwendungen offline zu nehmen und so legitimen Nutzern den Zugriff zu verwehren. Bei verteilten Dienstverweigerungsangriffen (DDoS) überfluten Tausende kompromittierter Geräte die Systeme des Opfers mit Datenverkehr und überlasten so Bandbreite, CPU oder Anwendungsressourcen.
Manche Gruppen nutzen Denial-of-Service -Angriffe (DoS) als Erpressungsmittel und drohen mit massiven Angriffen, falls kein Lösegeld gezahlt wird. Sie kombinieren diese Angriffe auch mit Ransomware-Kampagnen, um den Druck zu erhöhen. In anderen Fällen werden DoS-Angriffe durch Ausnutzung spezifischer Sicherheitslücken ausgeführt, die bei fehlerhaften Eingaben zu Systemabstürzen oder übermäßigem Ressourcenverbrauch führen.
Man-in-the-Middle-Angriffe (MitM und MitB)
Bei Man-in-the-Middle-Angriffen besteht das Ziel darin, den Datenverkehr zwischen zwei Parteien abzufangen und, wenn möglich, zu verändern, die glauben, direkt und sicher zu kommunizieren. Wenn die Kommunikation nicht ausreichend verschlüsselt ist, kann der Angreifer Zugangsdaten, Bankdaten oder Geschäftsinformationen im Klartext lesen.
Eine besonders gefährliche Variante ist der Man-in-the-Browser-Angriff (MitB) , bei dem der Angreifer den Browser des Nutzers mithilfe schädlicher Plugins oder Malware kompromittiert und Daten manipuliert, kurz bevor diese angezeigt oder an den Server gesendet werden. Dadurch kann er Überweisungsbeträge ändern, Formulare modifizieren oder alle eingegebenen Daten abfangen, ohne Verdacht zu erregen.
Erweiterte Bedrohungen und wichtige Trends für IT-Experten
Neben dem klassischen „Vergangenheitskatalog“ an Angriffen bringt die aktuelle Landschaft sehr klare Trends mit sich, die IT-Teams nicht ignorieren können : zunehmende Bedeutung von KI bei Cyberkriminalität, DNS-Risiken, Fehler bei der Cloud-Konfiguration, Insider-Bedrohungen und staatlich geförderte Operationen.
Bedrohungen basierend auf künstlicher Intelligenz
Künstliche Intelligenz ist nicht nur etwas für Verteidiger. Cyberkriminelle setzen zunehmend auf KI und maschinelles Lernen , um ihre Angriffe zu skalieren, zu verfeinern und zu personalisieren. Einige Beispiele:
- Massenhafte Generierung von Phishing-E-Mails und -Nachrichten mit natürlichen und fehlerfreien Texten, angepasst an Sprache und Kontext des Opfers.
- Automatisierung der Suche und Ausnutzung von Schwachstellen in exponierten Systemen, wobei Ziele mit höherer Erfolgswahrscheinlichkeit priorisiert werden.
- Malware-Entwicklung, die in der Lage ist, aus der Umgebung zu lernen und ihr Verhalten so zu verändern, dass sie Erkennungen auf Basis von Signaturen und statischen Mustern entgeht.
- Erstellung von Deepfakes in Stimme und Video zur Verstärkung von Social-Engineering-Kampagnen, die auf hochkarätige Profile abzielen.
Parallel dazu beginnen Unternehmen, GenAI strategisch in ihre Abwehrmechanismen zu integrieren , um Untersuchungen zu beschleunigen, die Anomalieerkennung zu verbessern und die Lücke an Fachkräften im Bereich Cybersicherheit zu schließen, die viele Führungskräfte als eine der größten Herausforderungen unserer Zeit betrachten.
DNS-Tunnel und Missbrauch des Domain Name Systems
DNS ist ein grundlegender Bestandteil des Internets und daher ein idealer Kanal zur Verschleierung schädlichen Datenverkehrs . Beim DNS-Tunneling werden Daten in scheinbar normale DNS-Anfragen und -Antworten eingebettet, wodurch viele Sicherheitsvorkehrungen umgangen werden, die diesen Datenverkehr nur oberflächlich prüfen.
Diese Technik ermöglicht es, sensible Informationen stückweise zu extrahieren oder Kommando- und Kontrollkanäle mit eingebetteter Schadsoftware aufrechtzuerhalten, ohne Verdacht zu erregen. Die Erkennung solcher Aktivitäten erfordert die Überwachung auf anomale Muster bei Anfragen, deren Größe, ungewöhnliche Domains oder auffälliges statistisches Verhalten im DNS-Verkehr.
Konfigurationsfehler und mangelnde Cyberhygiene
Viele Vorfälle gehen auf fehlerhafte Konfigurationen und unsichere Vorgehensweisen zurück . Häufige Beispiele:
- Übermäßig permissive Firewalls oder Cloud-Sicherheitsgruppen, bei denen Ports für die Welt geöffnet sind, die nicht geöffnet sein sollten.
- Datenspeicher in Cloud-Diensten, die irrtümlich als „öffentlich“ konfiguriert wurden, legen sensible Informationen ohne jegliche Authentifizierung offen.
- Verwendung von Standardanmeldeinformationen oder schwache und wiederverwendete Passwörter über mehrere Dienste hinweg.
- Das Versäumnis, Sicherheitspatches und Firmware-Updates einzuspielen, führt dazu, dass bekannte Sicherheitslücken monatelang ungeschützt bleiben.
- Fehlende zuverlässige, aktuelle und getestete Datensicherungen verhindern eine schnelle Wiederherstellung nach einem Ransomware-Angriff.
All dies fällt unter das, was man schlechte Cyberhygiene nennen könnte : Die Missachtung grundlegender Best Practices untergräbt jegliche Sicherheitsbemühungen. Die Automatisierung von Konfigurationsprüfungen, die Anwendung des Prinzips der minimalen Berechtigungen und die Schulung der Benutzer sind entscheidende Maßnahmen, um diese offensichtlichen Schwachstellen zu beheben.
Interne Bedrohungen und menschliches Versagen
Personen mit legitimem Zugriff auf Systeme und Daten stellen ein oft unterschätztes Risiko dar. Insiderbedrohungen können vorsätzlich oder unbeabsichtigt erfolgen.
- Unzufriedene Mitarbeiter, die Informationen stehlen, um sie zu verkaufen, weiterzugeben oder an die Konkurrenz weiterzugeben.
- Auftragnehmer oder Partner mit mehr Privilegien als nötig, die beschließen, diese zu missbrauchen.
- Teammitglieder, die ohne böswillige Absicht Daten über unsichere Kanäle weitergeben, E-Mails an falsche Empfänger senden oder sensible Dateien in persönliche Cloud-Dienste hochladen.
Um dieses Risiko zu minimieren, sind differenzierte Zugriffskontrollen, regelmäßige Überprüfung der Berechtigungen , Überwachung verdächtiger Aktivitäten (UEBA, DLP) und eine ausgeprägte Sicherheitskultur im Unternehmen erforderlich. Verlässt ein Mitarbeiter das Unternehmen, müssen die Zugangsdaten und Zugriffsrechte automatisch und unabdingbar entzogen werden.
Staatlich geförderte Angriffe und Vorwärtsoperationen
Am anderen Ende des Spektrums finden wir Operationen, die von Nationalstaaten durchgeführt oder unterstützt werden. Diese Angriffe sind in der Regel politisch, militärisch oder wirtschaftlich motiviert und zielen auf kritische Infrastrukturen, öffentliche Verwaltungen, strategische Unternehmen (Energie, Gesundheitswesen, Finanzen) und wichtige Technologieanbieter ab.
Ihr Vorgehen ist hochentwickelt: Ausnutzung von Zero-Day-Schwachstellen , komplexe Infektionsketten, monatelange, unauffällige Überwachung vor dem Eingreifen, maßgeschneiderte Tools und groß angelegte, koordinierte Kampagnen. Obwohl viele KMU nicht direkt im Fokus stehen, können sie als Schwachstellen in der Lieferkette großer Organisationen betroffen sein.
Präventions- und Verteidigungsstrategien für IT-Teams
Angesichts dieser komplexen Lage ist ein proaktiver, umfassender und mehrstufiger Ansatz die einzig sinnvolle Vorgehensweise . Es gibt keine Patentlösung, aber eine Reihe von Praktiken und Technologien, die in Kombination die Angriffskosten für den Angreifer drastisch erhöhen.
Patch- und Update-Verwaltung
Die erste Verteidigungslinie besteht darin, Systeme, Anwendungen und Geräte auf dem neuesten Stand zu halten . Durch die Einrichtung regelmäßiger Update-Fenster, den Einsatz von Inventarisierungs- und automatischen Patching-Tools sowie die Priorisierung kritischer Schwachstellen wird die bekannte Angriffsfläche verringert.
Es geht nicht nur um Betriebssysteme: Auch die Firmware von Routern, Switches, Firewalls, Endgeräten, Hypervisoren, Drittanbieteranwendungen und Open-Source-Komponenten muss aktualisiert werden. Dies zu ignorieren, ist, als würde man Angreifern einen Katalog bereits bekannter Sicherheitslücken in die Hände spielen.
Robuste Authentifizierung und Zugriffskontrolle
Um die Auswirkungen gestohlener Zugangsdaten zu minimieren, ist es erforderlich , wo immer möglich Multi-Faktor-Authentifizierung (MFA) einzusetzen , zusammen mit strengen Passwortrichtlinien und regelmäßiger Passwortänderung. In komplexen Unternehmensumgebungen trägt die Anwendung von Zero-Trust-Modellen dazu bei, dass keinem Gerät oder Benutzer standardmäßig vertraut wird, selbst wenn er sich innerhalb des Netzwerks befindet.
Die Anwendung des Prinzips der minimalen Berechtigungen (nur die für jede Rolle unbedingt notwendigen Berechtigungen werden vergeben) schränkt die Möglichkeiten eines Angreifers erheblich ein, selbst wenn es ihm gelingt, Zugriff auf das Konto eines legitimen Benutzers zu erlangen.
Weiterbildung und Sicherheitskultur
Wie alle Berichte zeigen, bleibt der Mensch eine der größten Schwachstellen. Daher darf Cybersicherheitstraining kein einmaliger Kurs sein , der nach der Teilnahme vergessen wird. Es muss vielmehr ein fortlaufendes Programm werden, das regelmäßig aktualisiert und an die verschiedenen Rollen im Unternehmen angepasst wird.
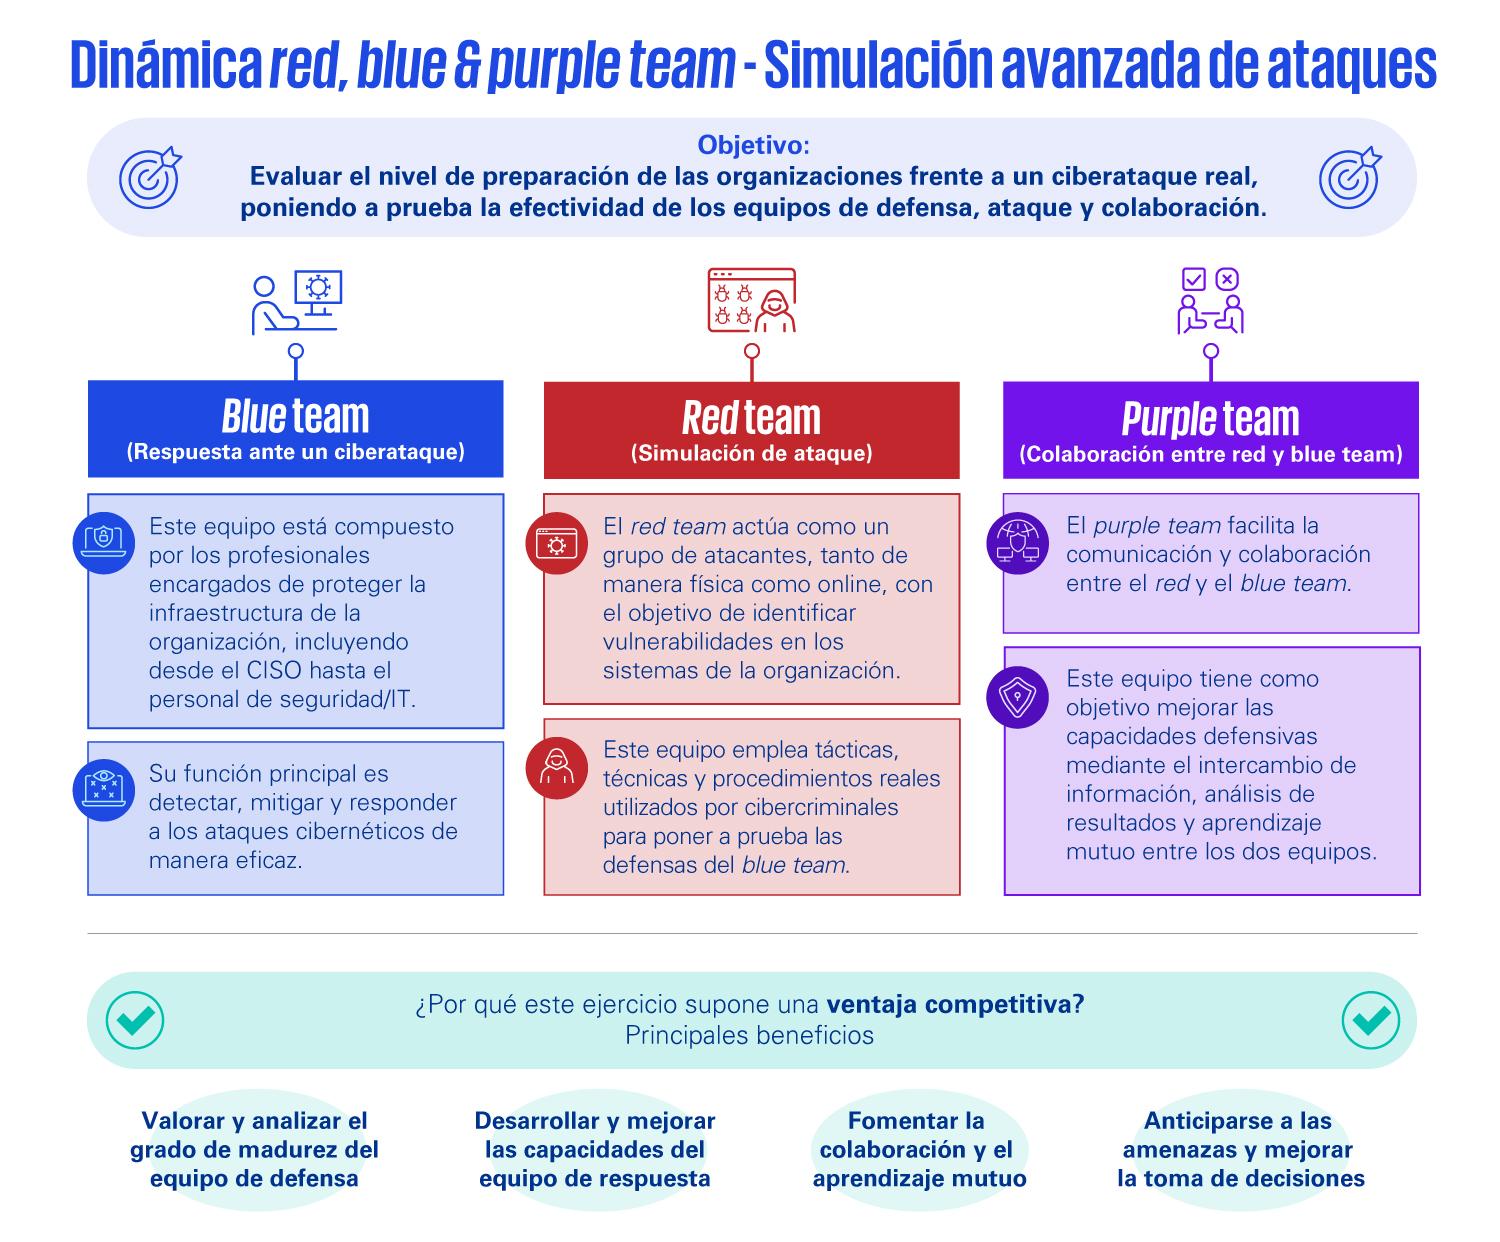
Die Inhalte sollten von grundlegenden Kenntnissen (Erkennen von Phishing, Schutz von Geräten, sicheres Verhalten in sozialen Medien und Cloud-Diensten) bis hin zu Vorschriften, branchenspezifischen Best Practices und fortgeschrittenen Spezialisierungen für technische Fachkräfte alles abdecken. Ein praxisorientierter Ansatz mit realistischen Angriffssimulationen, praktischen Übungen und Live-Sitzungen mit Experten ist in der Regel der effektivste Weg, Wissen zu festigen.
Netzwerk-, Endpunkt- und Datenschutz
Auf der technologischen Seite ist es unerlässlich, verschiedene Kontrollmechanismen zu kombinieren: Next-Generation-Firewalls, Intrusion Detection and Prevention Systems (IDS/IPS) , Content-Filterung, Netzwerksegmentierung, Advanced Endpoint Solutions (EDR/XDR), Verschlüsselung von Daten während der Übertragung und im Ruhezustand sowie DLP-Tools zur Verhinderung unautorisierter Datenexfiltration.
Datensicherungen spielen eine entscheidende Rolle: Häufige Datensicherungen, die logisch vom Hauptnetzwerk getrennt sind und regelmäßig getestet werden, um sicherzustellen, dass die Wiederherstellung funktioniert, machen im Falle eines Ransomware-Angriffs oder einer massiven Datenlöschung den entscheidenden Unterschied.
Notfallpläne und Bedrohungsanalyse
Keine Umgebung ist hundertprozentig sicher, daher ist es unerlässlich, davon auszugehen, dass es früher oder später zu Zwischenfällen kommen wird. Ein klar definierter Notfallplan , der durch Übungen getestet wurde und allen Beteiligten bekannt ist, reduziert das Chaos im Ernstfall erheblich.
Darüber hinaus ermöglicht uns die Nutzung von Echtzeit-Bedrohungsinformationen , sei es aus eigenen Quellen oder von spezialisierten Anbietern, Erkennungsregeln anzupassen, bekannte schädliche Infrastrukturen zu blockieren und neue Kampagnen vorherzusehen, bevor sie sich direkt auf die Organisation auswirken.
In diesem Kontext sind Cybersicherheitslösungen der nächsten Generation, die in der Lage sind, anomales Verhalten zu erkennen, Reaktionen zu automatisieren (Geräte zu isolieren, schädliche Prozesse zu beenden, Änderungen rückgängig zu machen) und Ereignisse über Endpunkte, Netzwerke und die Cloud hinweg zu korrelieren, großartige Verbündete für Sicherheitsteams, die in vielen Fällen überfordert sind.
Für IT-Experten besteht die Herausforderung nicht mehr nur darin, Probleme zu beheben und akute Störungen zu lösen, sondern eine kohärente Sicherheitsstrategie zu entwickeln , die Technologie, Prozesse und Mitarbeiter integriert. Bedrohungen werden sich weiterentwickeln, KI wird weiterhin eine doppelte Rolle spielen, und der Fachkräftemangel im Bereich Cybersicherheit wird sich nicht über Nacht beheben lassen. Genau deshalb sind Unternehmen, die frühzeitig in eine robuste Sicherheitskultur, intelligente Automatisierung und kontinuierliche Weiterbildung investieren, am besten gerüstet, um den unvermeidlichen Herausforderungen zu begegnen.
Index
