- Grundlegende Unterschiede zwischen traditioneller IT-Sicherheit und dem Schutz der Betriebsumgebung (OT).
- Regulatorische Rahmenbedingungen und globale Standards wie IEC 62443, ISO 27001 und NERC CIP für das Risikomanagement.
- Ein fortschrittliches Curriculum, das alles von Unternehmensführung und Wirtschaftsprüfung bis hin zu forensischer Analyse und Penetrationstests in der Industrie abdeckt.
- Auswirkungen von Industrie 4.0 und der steigende Bedarf an qualifizierten Fachkräften zum Schutz kritischer Infrastrukturen.
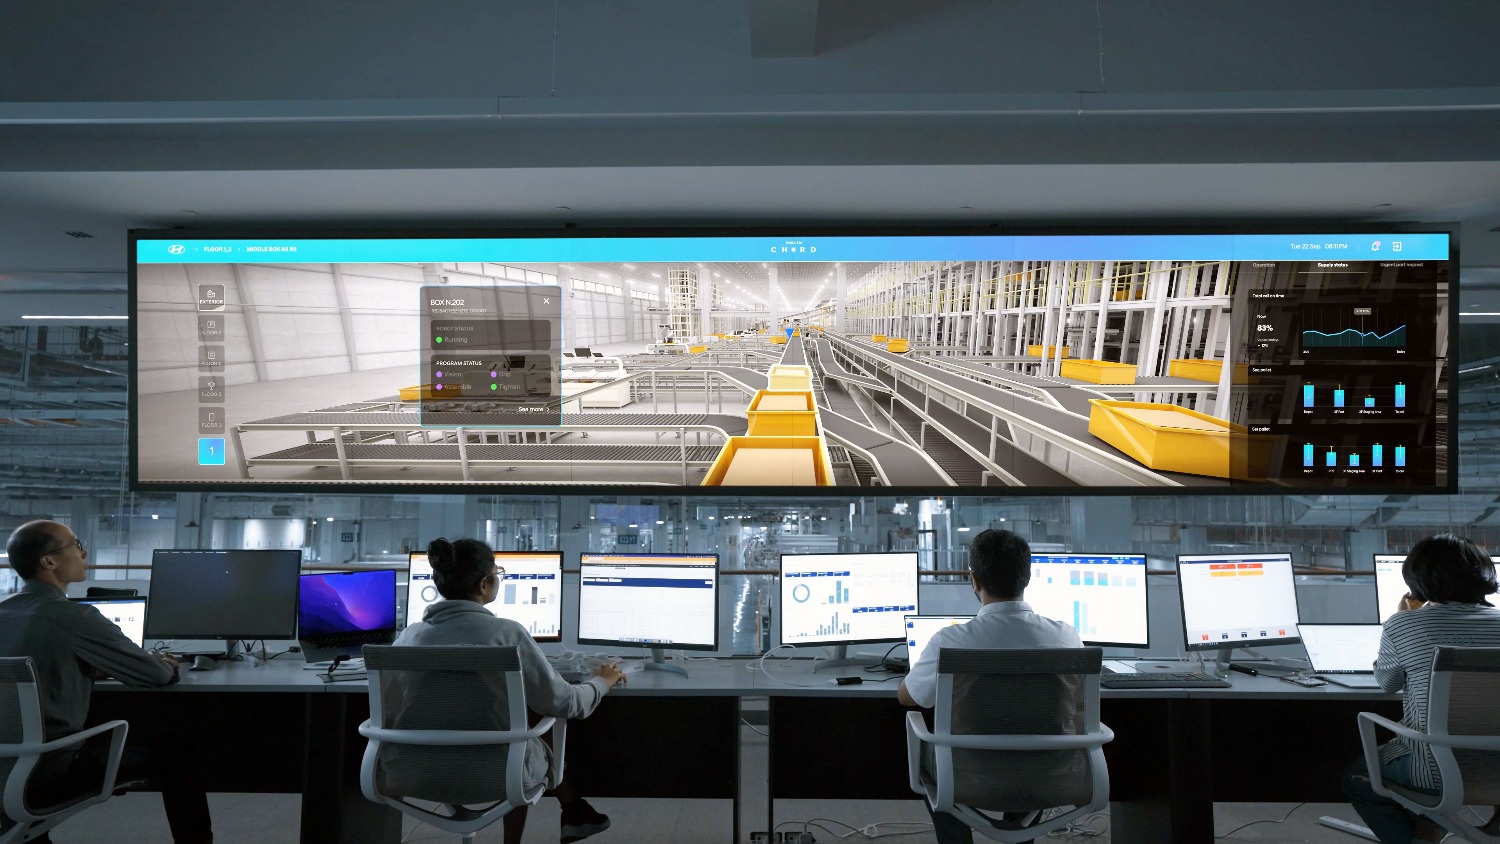
In jüngster Zeit haben wir erlebt, wie die Digitalisierung sprunghaft voranschritt und Fabriken in Richtung der sogenannten Industrie 4.0 trieb. Diese umfassende Vernetzung ist zwar ein Segen für die Produktivität, hat aber auch Risiken mit sich gebracht, die wir uns zuvor nicht vorstellen konnten. Daher ist der Schutz industrieller Steuerungssysteme von absoluter Priorität, um Umweltkatastrophen oder menschliches Unglück zu vermeiden.
Wer in diesem Bereich Fuß fassen möchte, dem reichen allgemeine Computerkenntnisse nicht aus; unerlässlich ist ein spezialisierter Ansatz, der Informationstechnologie mit operativen Fähigkeiten verbindet. Hier setzt die Ausbildung auf Expertenniveau an: Sie vermittelt Fachkräften die notwendigen Kompetenzen, um Bedrohungen kritischer Infrastrukturen abzuwehren und Produktionsausfälle durch Angriffe zu verhindern.
Wesentliche Unterschiede zwischen der IT-Welt und der OT-Umgebung
Es kommt häufig vor, dass traditionelle Cybersicherheit mit industrieller Cybersicherheit verwechselt wird, doch tatsächlich spielen sie in völlig unterschiedlichen Ligen. Während in der IT die Vertraulichkeit von Daten im Vordergrund steht, sind in der OT-Umgebung (Operational Technology) Verfügbarkeit und physische Sicherheit von größter Bedeutung , da ein Ausfall hier zu Maschinenstörungen oder Anlagenstillständen führen kann.
Betriebsnetzwerke weisen oft spezifische Schwachstellen auf. Zum einen gibt es veraltete Systeme, also ältere Geräte, die keine modernen Updates oder Antivirensoftware unterstützen. Zum anderen werden Industrieprotokolle verwendet, die ursprünglich ohne Verschlüsselung entwickelt wurden und es Angreifern ermöglichen, an Maschinen gesendete Befehle abzufangen. Darüber hinaus ist der Fernzugriff für Wartungszwecke oft der bevorzugte Einfallstor für Schadsoftware, wenn er nicht streng kontrolliert wird.
Säulen einer soliden industriellen Verteidigung
Um einen wirksamen Schutz zu gewährleisten, ist Improvisation keine Option; eine technische Methodik muss befolgt werden. Ein grundlegender Schritt ist die Netzwerksegmentierung mithilfe von Zonen und Kanälen , um zu verhindern, dass ein Virus über das Büro-WLAN die SPSen in der Produktionshalle erreicht. Die Implementierung einer Zwei-Faktor-Authentifizierung für jegliche Fernänderungen von Parametern ist ebenfalls unerlässlich.
Intelligente Überwachung ist ein weiterer Schlüsselfaktor. Die reine Auswertung von Protokollen reicht nicht mehr aus; stattdessen werden Algorithmen eingesetzt, die das normale Anlagenverhalten erlernen. Erhält eine Druckpumpe außerhalb der Betriebszeiten ungewöhnliche Befehle , sendet das System umgehend eine Warnung, bevor ein Problem entsteht.
Regulierungsrahmen und internationale Standards
Damit all dies funktioniert, gibt es globale Richtlinien, die den Weg ebnen. Der Standard ISA/IEC 62443 ist dabei wohl die wichtigste Referenz, da er sich speziell auf die Sicherheit von Automatisierungssystemen konzentriert. Darüber hinaus bilden die Standards ISO 27001 und 27002 die Grundlage für ein Informationssicherheitsmanagement, das für jede Organisation anwendbar ist.
In bestimmten Sektoren, wie beispielsweise der Elektrizitätswirtschaft, ist es unerlässlich, den NERC-CIP-Rahmen zu verstehen, der die Mindestanforderungen für den Schutz des Stromnetzes definiert. Ebenso helfen europäische Richtlinien wie NIS2 und die NIST-Leitlinien in den USA Managern, den Anlagenschutz anhand der tatsächlichen Auswirkungen eines Ausfalls auf den täglichen Betrieb zu priorisieren.
Ausbildungspfad: vom Anfänger- bis zum Expertenniveau
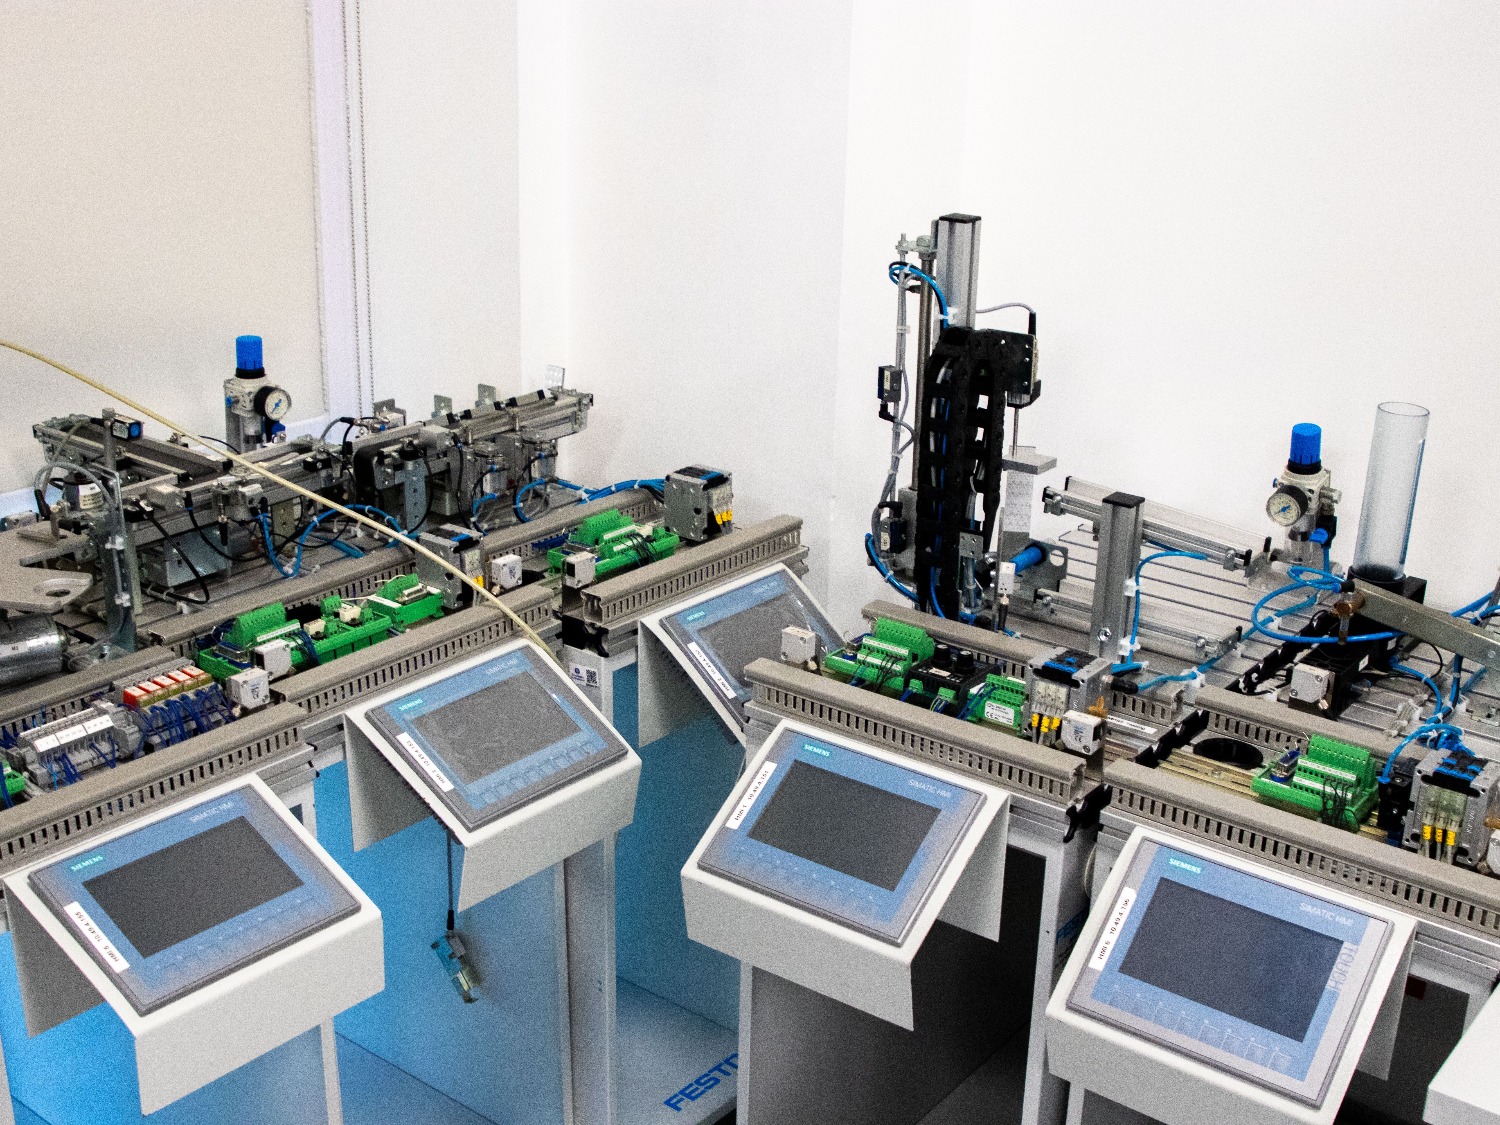
Ein umfassendes Spezialisierungsprogramm ist typischerweise in Stufen unterteilt, um die Studierenden nicht zu überfordern und sicherzustellen, dass das Wissen optimal verinnerlicht wird. Auf der ersten Stufe wird in der Regel eine Einführung in die IT/OT-Konvergenz gegeben und die Risiken von Industrie 4.0 und 5.0 analysiert. Darüber hinaus werden die Automatisierungspyramide und IACS-Systeme behandelt.
Auf der nächsten Stufe verlagert sich der Fokus auf Governance und Risikomanagement. Hier lernen Sie, einen industriellen Cybersicherheits-Masterplan (ICM) zu erstellen, Schwachstellen mithilfe des MITRE-Katalogs zu analysieren und das Zero-Trust-Modell anzuwenden. Auch Resilienz und Geschäftskontinuität werden behandelt , und Sie erstellen Business-Continuity-Pläne (BCPs), um den Weiterbetrieb des Unternehmens nach einem Vorfall sicherzustellen.
Die Expertenstufe konzentriert sich schließlich auf Implementierung und Auditierung. Sie befasst sich mit der Erstellung eines industriellen Cybersicherheitsmanagementsystems (ICSMS), der Durchführung von Feldprüfungen und der Überwachung des Datenverkehrs über ein spezialisiertes OT-SOC. Auch Penetrationstests werden behandelt, bei denen Social-Engineering- und Code-Injection -Angriffe simuliert werden , um Schwachstellen aufzudecken, bevor Hacker sie ausnutzen können.
Der Arbeitsmarkt und der dringende Bedarf an Talenten
In Spanien und Europa ist die Situation eindeutig: Es besteht eine enorme Nachfrage, aber nur wenige Fachkräfte, die beide Bereiche wirklich beherrschen. Der Fachkräftemangel ist enorm, und jedes Jahr bleiben Tausende von Stellen unbesetzt. Daher bietet die industrielle Cybersicherheit hervorragende Berufsaussichten und sehr wettbewerbsfähige Gehälter.
Sowohl spezialisierte Berufsausbildungen im Bereich CETO (Operational Technology Environments) als auch universitäre Masterstudiengänge bieten einen schnellen Einstieg in die Branche. Unternehmen suchen Fachkräfte, die nicht nur Softwarekenntnisse besitzen, sondern auch die baulichen Gegebenheiten einer Anlage verstehen und mit Instandhaltungs- und Produktionsteams zusammenarbeiten können.
Die Fähigkeit, industrielle Anlagen zu schützen, Risiken gemäß internationalen Vorschriften zu managen und den Übergang zu einer vernetzten und sicheren Industrie zu gestalten, ist heute eine entscheidende Kompetenz für jeden Ingenieur oder Techniker, der sich im heutigen Produktionsumfeld hervorheben möchte.
Häufig gestellte Fragen
Worin unterscheidet sich ein Diplom in industrieller Cybersicherheit von einem Diplom in traditioneller Cybersicherheit?
Die industrielle Ausbildung konzentriert sich auf den Schutz von OT-Systemen und die Steuerung physikalischer Prozesse, wobei Verfügbarkeit und Betriebssicherheit Vorrang vor der Vertraulichkeit von Daten haben.
Welche Regelungen sind bei dieser Art von Studie am wichtigsten?
Zu den grundlegenden Normen gehören IEC 62443 für Automatisierung, ISO 27001 für Sicherheitsmanagement und NERC CIP speziell für den Elektrosektor.
Wer sollte einen Diplomstudiengang im Bereich industrielle Cybersicherheit absolvieren?
Es richtet sich sowohl an IT-Fachleute, die in den operativen Bereich einsteigen möchten, als auch an Anlageningenieure, die lernen müssen, wie sie ihre industriellen Anlagen schützen können.
Was ist ein industrieller Cybersicherheits-Masterplan?
Es handelt sich um ein strategisches Dokument, das die im Einklang mit der Sicherheitspolitik des Unternehmens und internationalen Standards stehenden Prüfungs-, Kontroll- und Risikominderungsmaßnahmen definiert.
Wie wichtig ist die Netzwerksegmentierung in der Branche?
Es ist unerlässlich, kritische Prozesse durch Zonen und Kanäle von administrativen Netzwerken zu isolieren, um zu verhindern, dass eine Infektion in den Büros die Maschinen erreicht.
Welche Berufsaussichten hat man für jemanden, der sich auf diesem Gebiet spezialisiert hat?
Es besteht eine hohe Nachfrage nach Experten für das Sicherheitsmanagement in kritischen Infrastrukturen, automatisierten Anlagen und IT/OT-Sicherheitszentralen (SOCs).
Was wird im Bereich der forensischen Analyse und des industriellen Penetrationstests untersucht?
Sie lernen, Angriffsvektoren zu erkennen, ethische Angriffe auf SCADA-Systeme zu simulieren und die Ursache von Vorfällen in Produktionsumgebungen zu analysieren.
Index
- 1 Wesentliche Unterschiede zwischen der IT-Welt und der OT-Umgebung
- 2 Säulen einer soliden industriellen Verteidigung
- 3 Regulierungsrahmen und internationale Standards
- 4 Ausbildungspfad: vom Anfänger- bis zum Expertenniveau
- 5 Der Arbeitsmarkt und der dringende Bedarf an Talenten
- 6 Häufig gestellte Fragen
