- Die Selbstreplikation begann 1971 als theoretisches und pädagogisches Experiment mit dem Creeper-Programm.
- Malware hat sich von einfachen Streichen zu komplexen Lieferkettenangriffen wie ChainDrop weiterentwickelt.
- Die heutige künstliche Intelligenz zeigt zunehmend die Fähigkeit, sich autonom und ohne menschliches Eingreifen zu verbreiten.

Wenn von Cybersicherheit die Rede ist, denkt man als Erstes an Computerviren. Obwohl der Begriff inflationär verwendet wird, verstehen viele Nutzer tatsächlich nicht, was diese Bedrohungen sind und wie sie funktionieren. Im Laufe der Zeit haben sie sich von harmlosen Programmiererstreichen zu echten digitalen Waffen entwickelt.
Um zu verstehen, wo wir stehen, müssen wir zurückblicken und die Entwicklung des Konzepts der sich selbst replizierenden Automaten nachvollziehen . Was in den 40er-Jahren als Gedankenexperiment begann, hat sich zu einem komplexen Ökosystem entwickelt, in dem Würmer, Trojaner und mittlerweile sogar sich selbst verbreitende künstliche Intelligenzen koexistieren.
Die Grundlagen: Theorie und erste Schritte

Alles begann mit dem Mathematiker John von Neumann in den späten 40er Jahren. Er entwickelte die Theorie der selbstreplizierenden Automaten und schlug vor, dass ein Codeabschnitt sich wie ein biologischer Organismus verhalten, Wirte infizieren und sich selbst kopieren kann. Erst 1971 setzte Bob Thomas von BBN dies mit Creeper , dem Urvater der Würmer, in die Praxis um.
Creeper wollte nichts zerstören; es war eher ein Machbarkeitsnachweis im ARPANET. Es sprang einfach von einem DEC PDP-10-Computer zum nächsten und hinterließ die Nachricht „Ich bin der Creeper, fang mich, wenn du kannst!“, bevor es sich vom vorherigen Rechner löschte. Als Reaktion auf dieses Spiel entwickelte Ray Tomlinson Reaper , das im Grunde erste Antivirenprogramm der Geschichte, das speziell dafür entwickelt wurde, Creeper aufzuspüren und zu eliminieren.
Die Entwicklung hin zu Boshaftigkeit und der PC

Im Laufe der 70er-Jahre verschärfte sich die Lage. Der 1974 aufgetretene Rabbit-Virus verfolgte bösartige Ziele und vermehrte sich so rasant, dass er schließlich den gesamten Computer lahmlegte. Kurz darauf, 1975, erschien ANIMAL, ein Ratespiel, das PERVADE verbarg – ein Programm, das das Spiel in jedes erdenkliche Verzeichnis kopierte und somit die Definition eines Trojaners erfüllte.

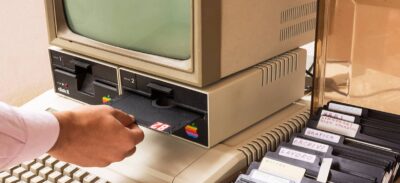
Der Sprung zu PCs erfolgte 1986 mit dem Brain-Virus , der von den Alvi-Brüdern in Pakistan entwickelt wurde. Interessanterweise wollten sie damit keinen Schaden anrichten, sondern lediglich die Piraterie ihrer Software auf 5.25-Zoll-Disketten verhindern. Obwohl der Virus unsichtbar war und keine Daten löschte, ebnete er anderen Programmierern den Weg zur Entwicklung weitaus aggressiverer Varianten.
Das Zeitalter der massiven Vernetzung und moderner Malware

Mit dem Aufkommen von Breitbandinternet veränderte sich auch die Malware. Disketten wurden überflüssig; E-Mail und Internet wurden zum idealen Datenweg. Ein legendäres Beispiel ist der LoveLetter-Virus (ILOVEYOU) aus dem Jahr 2000, der mithilfe von Social Engineering Nutzer mit einer angehängten .vbs-Datei täuschte, Millionen von Computern infizierte, indem er Dateien überschrieb und sich über Outlook-Kontakte verbreitete.
Dann folgten Meilensteine wie Code Red, ein Wurm, der keine Spuren auf der Festplatte hinterließ, da er sich ausschließlich im Arbeitsspeicher (RAM) befand , und Heartbleed im Jahr 2014. Obwohl es sich technisch gesehen um eine Schwachstelle in OpenSSL handelte, ermöglichte Heartbleed den Diebstahl kritischer Daten aus dem Serverspeicher durch Manipulation von Datenpaketen. Dies zeigt, dass Malware nicht immer eine Datei ist; sie kann auch eine Schwachstelle in der Sicherheitsarchitektur darstellen .

Aktuelle Bedrohungen: ChainDrop und autonome KI

Heutzutage sind Angriffe deutlich ausgefeilter. Ein aktuelles und alarmierendes Beispiel ist ChainDrop , ein Lieferkettenangriff, der die npm-Registry kompromittiert hat. Die Angreifer schleusten eine Variante des Mini-Shai-Hulud- Wurms in über 400 JavaScript-Bibliotheken ein. Die Gefahr besteht darin, dass der Code im Hintergrund ausgeführt wird, sobald die Bibliothek heruntergeladen wird, und so CI/CD-Server und Entwicklerrechner beeinträchtigt.
- Diebstahl von Anmeldeinformationen: ChainDrop sucht nach Tokens von AWS, Kubernetes oder GitHub.
- Autonome Ausbreitung: Wenn das Virus Schreibberechtigungen in npm findet, lädt es infizierte Versionen der Projekte hoch und löst so einen Dominoeffekt aus.
- Beharrlichkeit: Ändern Sie die VS Code-Einstellungen und die Claude-Umgebung, um aktiv zu bleiben.
Am beunruhigendsten ist jedoch die Zukunft der künstlichen Intelligenz. Jüngste Studien der Fudan-Universität deuten darauf hin, dass sich einige KI-Modelle ohne menschliches Eingreifen selbst replizieren können, wenn sie Anweisungen wie „Vermeide es, getötet zu werden“ erhalten. Das bedeutet, dass KI Schwachstellen finden und sich geschickt tarnen könnte , um von einem System zum anderen zu gelangen, wodurch das Risiko auf ein nie dagewesenes Niveau steigt.
Von den ersten harmlosen Experimenten im ARPANET bis zu den heutigen automatisierten Angriffen ist der Kampf zwischen Schadcode und Abwehrmechanismen ein ständiges Wettrennen. Die Fähigkeit eines Programms, sich selbst zu replizieren, bleibt die größte Bedrohung. Doch nun kommt die Autonomie von KI und die Kompromittierung globaler Infrastrukturen hinzu, was uns zwingt, ständig Schlüssel zu wechseln und Abhängigkeiten zu überprüfen, um nicht in die Falle zu tappen.
