- BitLocker verschlüsselt ganze Festplatten und stärkt die Boot-Integrität mit TPM und Secure Boot.
- Anforderungen: Pro/Enterprise/Education-Editionen, TPM 1.2+, geeignete Partitionen und kompatible UEFI/BIOS-Firmware.
- Unterschiede bei der Geräteverschlüsselung: automatische Aktivierung, HSTI/Modern Standby-Anforderungen und Schlüsselkopie auf Entra ID/AD.
- Verwaltung und Wiederherstellung im großen Maßstab mit AD, GPO, MDM und Integration mit Unternehmenssicherheitspaketen.
Wer auf einem Laptop oder Desktop-Computer mit sensiblen Daten arbeitet, für den ist Verschlüsselung nicht mehr optional, sondern unerlässlich. BitLocker ist die Microsoft-eigene Lösung zur Verschlüsselung Ihrer Festplatte und zum Schutz Ihrer Daten vor Verlust, Diebstahl oder dem unbefugten Zugriff durch Dritte. BitLocker ist mehr als nur eine einfache Sperre: Es greift in den Systemstartprozess und die Hardware ein, um unberechtigten Zugriff zu verhindern – selbst wenn jemand versucht, die Festplatte an einem anderen Computer auszulesen.
In den letzten Jahren haben Fernarbeit, Mobilität und die Nutzung externer Geräte zugenommen. Dadurch steigt das Risiko des Datenverlusts bei Verlust oder Diebstahl eines Geräts . BitLocker begegnet diesem Problem, indem es ganze Datenträger mit AES verschlüsselt und sich in den TPM-Chip, Unternehmensrichtlinien, Active Directory und Microsoft-Cloud-Dienste integriert, um Wiederherstellungsschlüssel zu schützen und Kontrollen zentral anzuwenden.
Was ist BitLocker und welche Probleme löst es?
BitLocker ist eine in Windows integrierte Technologie zur vollständigen Festplattenverschlüsselung (FDE) , die ruhende Daten schützt. Ist BitLocker aktiviert, werden alle Inhalte eines Laufwerks (System- oder Datendateien) verschlüsselt gespeichert; ohne den Schlüssel oder einen gültigen Schutzmechanismus bleiben die Dateien unlesbar. BitLocker wurde entwickelt, um Bedrohungen wie Computerdiebstahl, Festplattenausbau oder Offline-Angriffe, die direkt auf den Speicher zugreifen, abzuwehren.
Es unterstützt 128-Bit- und 256-Bit-AES- Algorithmen sowie moderne Betriebsmodi wie XTS-AES (von Microsoft in aktuellen Versionen empfohlen) und, aus Kompatibilitätsgründen, AES-CBC in bestimmten älteren Szenarien. Der Volume Master Key (VMK) ist durch Sicherheitsvorkehrungen wie TPM, PIN, Passwörter oder USB-Boot-Schlüssel geschützt und wird nur freigegeben, wenn die Boot-Umgebung Integritätsprüfungen besteht.
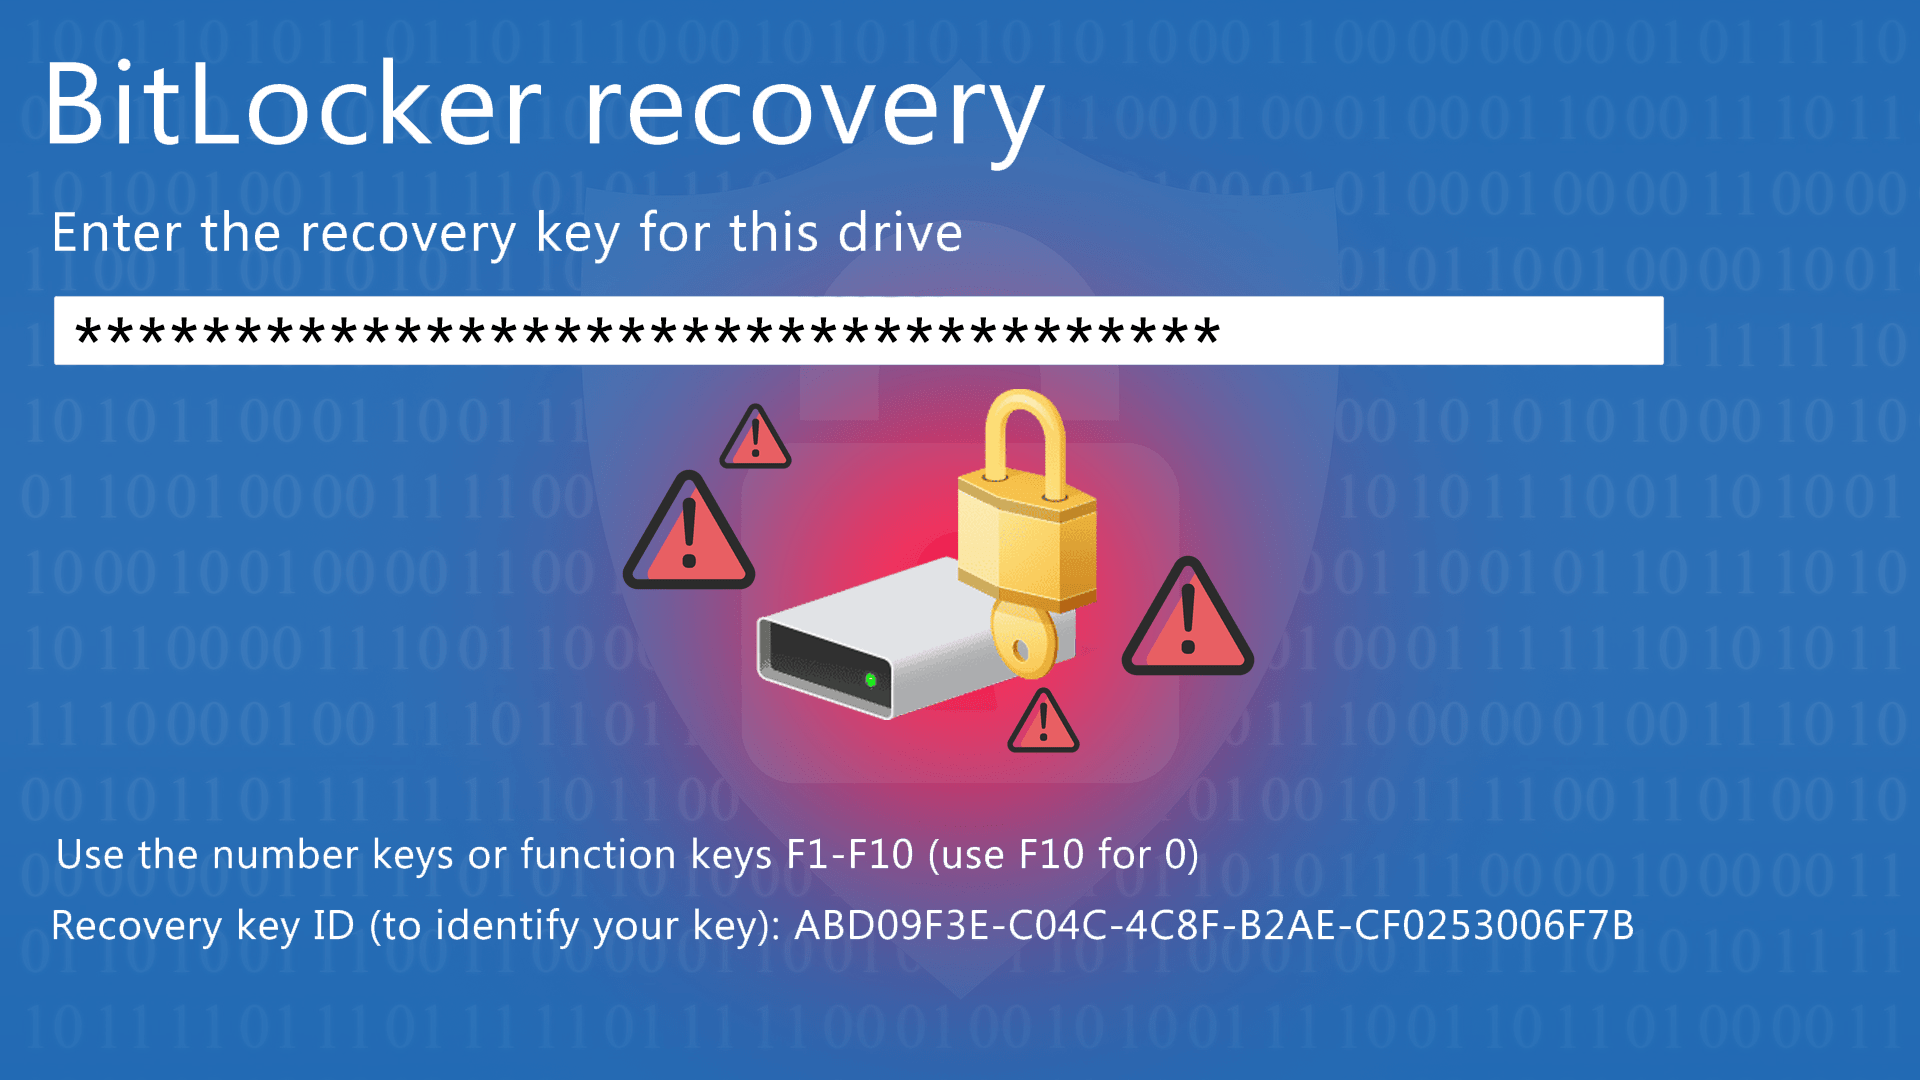
Um maximalen Schutz zu gewährleisten, nutzt BitLocker das Trusted Platform Module (TPM ). Dieser Chip überprüft, ob die Bootkette (UEFI/BIOS, Bootmanager, kritische Dateien) verändert wurde. Bei Änderungen (z. B. modifizierter Firmware) kann das Gerät vor dem Start den Wiederherstellungsschlüssel anfordern . Verschlüsselung ist auch ohne TPM möglich, allerdings entfällt dann die Integritätsprüfung vor dem Start und es wird ein bootfähiger USB-Stick oder ein Passwort benötigt (Letzteres wird nicht empfohlen, da es ohne Schutz anfällig für Brute-Force-Angriffe ist).
Es ist wichtig, BitLocker von der Geräteverschlüsselung bestimmter Hardwarekonfigurationen zu unterscheiden. Während Standard-BitLocker erweiterte Steuerungsmöglichkeiten bietet, zielt die Geräteverschlüsselung darauf ab, den Schutz auf kompatiblen Systemen (HSTI/Modern Standby, ohne zugängliche externe DMA-Anschlüsse) automatisch zu aktivieren . Dabei konzentriert sie sich auf das Systemlaufwerk und feste Konfigurationen und berücksichtigt keine externen USB-Geräte.
In der Praxis wird ein gestohlener Laptop mit korrekt konfiguriertem BitLocker zu einer wertlosen Hülle : Der Dieb kann ihn zwar formatieren, aber nicht mehr auf Ihre Daten zugreifen. Dieser Sicherheitsgewinn ist entscheidend für die Einhaltung von Vorschriften (DSGVO, HIPAA usw.) und zur Vermeidung von Datenschutzverletzungen, Strafen und Vertrauensverlust.
Voraussetzungen, Editionen und Unterschiede zur „Geräteverschlüsselung“
Für eine optimale BitLocker-Funktionalität sind sowohl Hardware als auch Firmware entscheidend. TPM 1.2 oder höher (idealerweise TPM 2.0) ist die Voraussetzung . Auf Geräten mit TPM 2.0 wird der Legacy-Modus (CSM) nicht unterstützt; Sie müssen im UEFI-Modus starten. Es empfiehlt sich, Secure Boot zu aktivieren, um die Vertrauenskette zu stärken.
Die UEFI/BIOS-Firmware muss den Spezifikationen der Trusted Computing Group (TCG) entsprechen und USB-Laufwerke während des Pre-Boot-Vorgangs (Massenspeicherklasse) für Szenarien mit Boot-Schlüsseln lesen können. Zusätzlich muss die Festplatte über eine separate Systempartition verfügen : unverschlüsselt, ca. 350 MB empfohlen (FAT32 im UEFI, NTFS im BIOS), wobei nach Aktivierung von BitLocker freier Speicherplatz verbleiben muss. Das Betriebssystemlaufwerk wird als NTFS formatiert.
BitLocker wird in den Editionen Windows Pro, Enterprise, Pro Education/SE und Education (Windows 10/11) sowie in Windows 7 Enterprise/Ultimate und Windows Server (u. a. 2016/2019/2022) unterstützt. Verfügbarkeit und Aktivierungsrechte hängen von der Lizenz ab: Windows Pro/Pro Education/SE, Enterprise E3/E5 und Education A3/A5 gewähren die entsprechenden Berechtigungen.
Zur Geräteverschlüsselung : Sie ist auf Geräten vorhanden, die die HSTI/Modern Standby-Validierung bestehen und keine externen DMA-Ports offenlegen. Die Verschlüsselung wird nach der Ersteinrichtung (OOBE) mit einem Klartextschlüssel im Ruhezustand initialisiert , bis der TPM-Schutz erstellt und der Wiederherstellungsschlüssel gesichert ist. Wenn das Gerät einer Microsoft Enterprise ID (ehemals Azure AD) oder einer AD DS-Domäne beigetreten ist , erfolgt die Sicherung automatisch und der Klartextschlüssel wird anschließend gelöscht. Auf PCs löst die Anmeldung mit einem Microsoft-Konto mit Administratorrechten die Sicherung des Schlüssels im Konto und die Aktivierung des TPM-Schutzes aus. Geräte mit ausschließlich lokalen Konten sind zwar technisch verschlüsselt, bieten aber keinen ausreichenden Schutz und keine adäquate Verwaltung.
Ist Ihre Hardware mit Geräteverschlüsselung kompatibel? msinfo32.exe (Systeminformationen) zeigt dies im Feld „Geräteverschlüsselungskompatibilität“ an. Falls sie ursprünglich nicht kompatibel war, kann beispielsweise die Aktivierung von Secure Boot die Kompatibilität herstellen und BitLocker automatisch aktivieren.
In Umgebungen, in denen die automatische Geräteverschlüsselung kein Problem darstellt, kann sie mithilfe der Registrierung verhindert werden:
| Ruta | Name | Typ | Wert |
|---|---|---|---|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\BitLocker |
PreventDeviceEncryption |
REG_DWORD | 0x1 |
Dieser Schlüssel verhindert eine Aktivierung ohne Eingriff und ebnet so den Weg für eine IT-gesteuerte Bereitstellung.
Wie sieht es mit Wechseldatenträgern aus ? Windows beinhaltet BitLocker To Go, das USB-Sticks und externe Festplatten verschlüsselt. Die Verwaltungsunterstützung kann je nach Konsole variieren (beispielsweise schränken manche Sicherheitslösungen diese Funktion ein oder unterstützen sie gar nicht), aber unter Windows ist sie vorhanden und in Unternehmen weit verbreitet.
Aktivierung, Verwaltung, Wiederherstellung und praktische Sicherheit
Die grundlegende Einrichtung erfolgt direkt unter Windows: Systemsteuerung > System und Sicherheit > BitLocker-Laufwerkverschlüsselung oder über die Suche „BitLocker verwalten“ im Startmenü. Auf Computern, die die Geräteverschlüsselung unterstützen (einschließlich der Home-Edition), finden Sie denselben Abschnitt in den Einstellungen. Melden Sie sich mit einem Administratorkonto an und folgen Sie dem Assistenten, um die Schutzmechanismen auszuwählen und Ihren Wiederherstellungsschlüssel zu speichern.
Typische Schritte zum Aktivieren von BitLocker auf dem Systemlaufwerk: Wählen Sie einen Schutzmechanismus (nur TPM, TPM + PIN empfohlen , Kennwort oder Startschlüssel), legen Sie den Verschlüsselungsbereich fest ( nur belegter Speicherplatz bei neuen Computern oder das gesamte Laufwerk , falls es bereits Daten enthält) und wählen Sie den Verschlüsselungsmodus (neu für fest installierte Laufwerke oder kompatibel, wenn Sie das Laufwerk zwischen Computern wechseln). Während die Verschlüsselung läuft, können Sie mit dem Computer arbeiten ; der Vorgang wird im Hintergrund ausgeführt.
Wenn Sie die Befehlszeile bevorzugen, wird BitLocker verwaltet mit manage-bde (privilegierte Eingabeaufforderung):
manage-bde -on C: -rp -rk E:\ generiert und speichert einen Wiederherstellungsschlüssel auf E:. Sie können ein Passwort/PIN hinzufügen mit manage-bde -protectors -add C: -pw o -TPMAndPINund überprüfen Sie den Status mit manage-bde -status. So deaktivieren und entschlüsseln Sie: manage-bde -off C:. Denken Sie daran, Ihre Schlüssel an sicheren Orten aufzubewahren. und nicht verschlüsselt.
Unternehmensumgebungen erfordern eine umfassende Verwaltung des gesamten Lebenszyklus: Gruppenrichtlinienobjekte (GPOs) zur Durchsetzung von Sicherheit und Verschlüsselung, Active Directory/Entra ID zum Schutz von Schlüsseln und sogar Mobile Device Management (MDM ) (z. B. Microsoft Intune) zur Durchsetzung von Richtlinien auf Laptops außerhalb des Netzwerks. Das Kopieren von Schlüsseln in Active Directory/Entra ID erleichtert die Wiederherstellung und Überwachung des Verschlüsselungsstatus pro Gerät.
Manche Sicherheitslösungen ergänzen BitLocker um eine Verwaltungsebene. Beispielsweise können bei bestimmten Unternehmenslösungen Hauptschlüssel zur Wiederherstellung an die Konsole gesendet werden. Hat ein Benutzer das Laufwerk jedoch zuvor selbst verschlüsselt, befindet sich dieser Schlüssel möglicherweise nicht auf der Verwaltungsplattform. In diesem Fall wird üblicherweise empfohlen, die Konsolenrichtlinie zum Entschlüsseln und erneuten Verschlüsseln zu verwenden und doppelte BitLocker-Richtlinien in Gruppenrichtlinienobjekten (GPOs) zu deaktivieren, um Konflikte während der Verschlüsselung zu vermeiden.
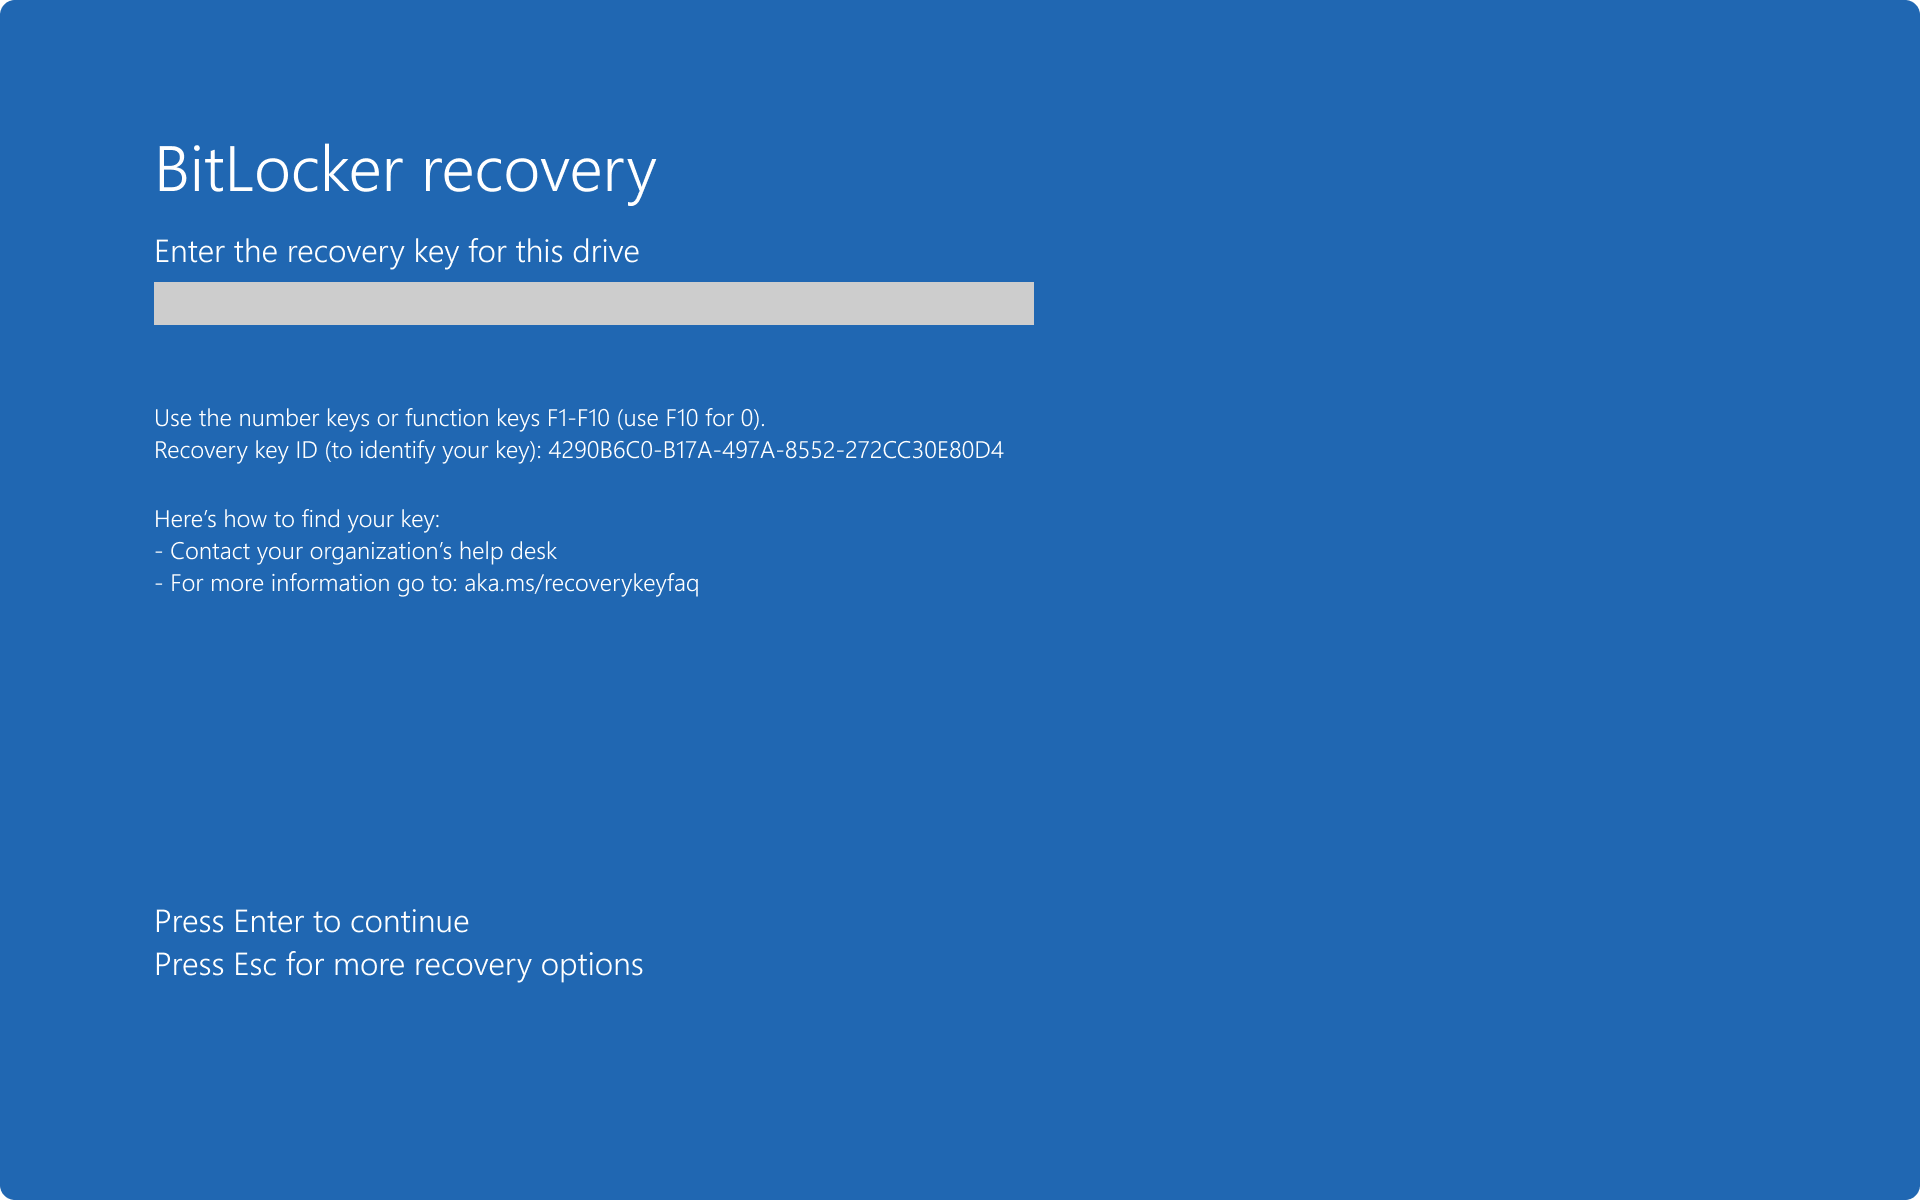
Eine häufige Frage: „Mein Computer hat heute plötzlich nach dem Wiederherstellungsschlüssel gefragt . Wurde mein System kompromittiert?“ Normalerweise nicht. Firmware-/UEFI-Updates, Änderungen am Secure Boot, Hardwaremodifikationen oder bestimmte Treiber können die TPM-Messungen verändern und die Abfrage auslösen. Geben Sie den Schlüssel ein, melden Sie sich an, und wenn das Ereignis mit einer kürzlich erfolgten Änderung zusammenfällt, deutet dies nicht auf einen Angriff hin. Falls Sie nicht mehr wissen, wo Sie den Schlüssel gespeichert haben, überprüfen Sie Ihr Microsoft-Konto/Ihre Anmelde-ID/AD DS oder alle Ausdrucke/.txt-/.bek-Dateien, die Sie möglicherweise erstellt haben.
In puncto Sicherheit ist BitLocker bei korrekter Konfiguration robust. Wichtige Best Practices :
- Verwenden TPM + PIN am Anfang, um den Besitzfaktor (TPM) mit Wissen (PIN) zu verhärten.
- Aktivieren SICHERES BOOTEN um bösartige Bootloader zu verhindern.
- Schützen und prüfen Sie die Aufbewahrung von Wiederherstellungsschlüsseln (AD/ID eingeben und eingeschränkter Zugriff).
- Konfigurieren Sie die Sitzungssperre und den sicheren Ruhezustand, um die Zeitfenster für mögliche Angriffe zu minimieren.
Kein System ist unfehlbar, und es ist ratsam, sich der theoretischen und praktischen Schwachstellen bewusst zu sein: Boot-Angriffe in Umgebungen ohne Secure Boot, Kaltstarts (Auslesen des Arbeitsspeichers unmittelbar nach dem Herunterfahren) oder das altbekannte Problem mit dem Wiederherstellungsschlüssel. Durch sorgfältige Betriebsführung und Firmware-Kontrollen lassen sich diese Risiken minimieren.
BitLocker erfordert bei der Nutzung einige Einschränkungen: Nicht alle Windows-Editionen beinhalten es (beispielsweise benötigt Windows 10 Home, sofern unterstützt, alternative Methoden oder Geräteverschlüsselung), und auf Computern ohne TPM sind Sie auf bootfähige USB-Laufwerke oder Passwörter angewiesen (die anfälliger sind). Wesentliche Hardwareänderungen oder bestimmte Updates können zusätzliche Entsperrungsschritte erforderlich machen. Die Leistung ist jedoch optimiert , und die Auswirkungen sind bei moderner Hardware in der Regel minimal.
BitLocker To Go ermöglicht den Schutz von USB-Sticks und externen Festplatten – ideal für mobile Daten. Je nach den in Ihrem Unternehmen eingesetzten Drittanbieter-Tools kann die Verwaltung dieser Speichermedien eingeschränkt sein . Überprüfen Sie daher Ihre IT-Richtlinien, bevor Sie deren Verwendung standardisieren.
Die Anforderungen an Partitionierung und Vorbereitung dürfen bei älteren Systemen nicht vernachlässigt werden. Das Systemlaufwerk (Bootlaufwerk) muss unverschlüsselt und vom Betriebssystemlaufwerk getrennt bleiben . Bei modernen Windows-Installationen wird diese Partitionierung automatisch erstellt. In älteren Umgebungen kann jedoch das BitLocker-Laufwerksvorbereitungstool oder diskpart verwendet werden, um die Partition entsprechend anzupassen und zu erstellen. Erst wenn das Volume vollständig verschlüsselt und der Schutz aktiviert ist, gilt es als sicher.
Zur Betriebssystemkompatibilität: Windows 11/10 Pro, Enterprise und Education unterstützen BitLocker; Windows 8.1 Pro/Enterprise ebenfalls, und in Windows 7 ist es in Enterprise/Ultimate verfügbar. Auf Servern ist es ab Windows Server 2008 und späteren Versionen integriert . Wenn Sie plattformübergreifende Verschlüsselung (Linux/Windows) oder streng geprüfte Open-Source-Software in Betracht ziehen, sind Alternativen wie VeraCrypt in manchen Fällen möglicherweise besser geeignet.
Wenn Sie Flotten verwalten, umfasst eine umfassende Strategie:
- GPO Um die Verschlüsselung beim Domänenbeitritt zu erzwingen, wählen Sie den Algorithmus (z. B. XTS-AES 256) und verlangen TPM+PIN.
- AD DS/ID-Anmeldung als Wiederherstellungsschlüsselspeicher und für Compliance-Berichte.
- MDM (z. B. Intune) für Computer, die selten eine Verbindung zum Unternehmens-VPN herstellen.
- Integration mit Sicherheitstools die Ihnen das Sperren, Inventarisieren und Reagieren auf Verlust/Diebstahl ermöglichen und BitLocker (schützt Daten) mit Standort- oder Remote-Sperrfunktionen (schützt das Gerät) kombinieren.
Wichtiger Hinweis: BitLocker unterstützt kein Single Sign-On vor dem Systemstart. Nach erfolgreicher Authentifizierung (TPM/PIN/Schlüssel) meldet sich der Benutzer normal bei Windows an. Dies entspricht dem Ziel, die Umgebung vor dem Systemstart zu sichern.
Schlüsselfragen, häufige Fehler und Fälle aus der Praxis
Wann sollten Sie BitLocker verwenden? Immer dann, wenn Ihr Computer Informationen speichert, die Sie nicht offenlegen möchten : von persönlichen Daten (Ausweis, Gehaltsabrechnungen, Finanzunterlagen) bis hin zu Kundendokumenten, Bauplänen, Verträgen oder geistigem Eigentum. Für Berufstätige, die viel reisen oder in Cafés, Coworking-Spaces und Flughäfen arbeiten, ist es im Falle eines Diebstahls ein unverzichtbarer Schutz.
Ist es für Endbenutzer kompliziert? Nicht wirklich . Die Benutzeroberfläche führt Sie durch die Auswahl der Schutzmaßnahmen und die Sicherung Ihres Schlüssels. Entscheidend ist die sichere Aufbewahrung Ihres Wiederherstellungsschlüssels . Wenn Ihr Gerät mit einer Entra-ID oder einer Domäne verbunden ist, ist er wahrscheinlich bereits gesichert. Bei einem PC speichern Sie ihn in Ihrem Microsoft-Konto und drucken Sie bei Bedarf eine Kopie aus. Vermeiden Sie es, ihn auf dem verschlüsselten Computer selbst zu speichern.
Warum fragt der Computer manchmal nach dem Einschalten nach dem Passwort? Dies tritt üblicherweise im Zusammenhang mit Firmware-/Boot-Änderungen, der Aktivierung von Secure Boot, TPM-Updates oder einem Hardware-Austausch auf . BitLocker erkennt eine Abweichung und startet im Wiederherstellungsmodus. Geben Sie das Passwort ein. Wenn alles in Ordnung ist, werden Sie nicht erneut danach gefragt, es sei denn, es gibt weitere Änderungen.
Beeinträchtigt BitLocker die Leistung? Auf modernen Systemen ist der Einfluss minimal , insbesondere wenn die Hardware AES-Beschleunigung (prozessorspezifische Befehle) unterstützt. Die Wahl von AES 128 kann die Leistung steigern; AES 256 bietet zusätzliche kryptografische Sicherheit in regulierten Umgebungen.
Was passiert ohne TPM? Sie können zwar ein Passwort oder einen Boot-Schlüssel auf einem USB-Laufwerk konfigurieren , verlieren aber die Integritätsprüfung vor dem Systemstart. Außerdem ist ein Passwort ohne Sperrrichtlinie anfälliger für Brute-Force-Angriffe . Wenn möglich, wählen Sie TPM 2.0 + UEFI + Secure Boot.
Was ist, wenn ich einen USB-Stick zum Datentransport verschlüsseln möchte? Verwenden Sie BitLocker To Go . Denken Sie daran, sich mit der IT-Abteilung abzustimmen, falls Ihr Unternehmen Sicherheitsplattformen einsetzt, die bestimmte Richtlinien für Wechseldatenträger durchsetzen (z. B. ein komplexes Passwort vorschreiben oder die Verwendung nicht genehmigter Laufwerke verbieten).
Rechtlicher Hinweis: Bei verschlüsselten Geräten kann ein Diebstahl – je nach Rechtsrahmen und Risikoanalyse – als Hardwarevorfall und nicht als meldepflichtige Datenschutzverletzung gelten . Verschlüsselung ist zwar eine wichtige Maßnahme zur Einhaltung der DSGVO und anderer Vorschriften, ersetzt aber weder Datensicherung, Zugriffskontrolle, Ereignisprotokollierung noch Schwachstellenmanagement.
Wenn Sie BitLocker in Endpoint-Lösungen für Unternehmen integrieren, vermeiden Sie unbedingt sich überschneidende Richtlinien (Gruppenrichtlinienobjekte vs. Sicherheitskonsole), da diese zu Verschlüsselungsfehlern führen können. Wurde ein Computer lokal verschlüsselt und verfügt die Plattform nicht über den zugehörigen Schlüssel, entschlüsseln und verschlüsseln Sie ihn anschließend mithilfe der offiziellen Richtlinie erneut. Konsistente Richtlinien vereinfachen Support und Wiederherstellung.
Die kluge Nutzung von BitLocker – TPM + PIN, Secure Boot, sichere Passwörter und einheitliche Richtlinien – entscheidet darüber, ob Sie nur Ihr Gerät oder auch Ihre Daten verlieren . Im Alltag werden Sie es kaum bemerken, aber wenn etwas schiefgeht, werden Sie dankbar sein, dass Ihre Daten verschlüsselt sind, Ihre Passwörter sicher sind und Sie die Gewissheit haben, dass Ihre Dokumente auch bei Verlust des Geräts sicher bleiben.