- Künstliche Intelligenz ermöglicht es, Cyberbedrohungen und physische Straftaten schneller, genauer und kontextbezogener zu erkennen und darauf zu reagieren.
- Angreifer setzen KI auch für Betrug, Deepfakes und die automatisierte Ausnutzung von Sicherheitslücken ein.
- Der Schutz von KI erfordert die Sicherung von Daten, Modellen und APIs sowie die vollständige Transparenz über hybride und Multi-Cloud-Umgebungen hinweg.
- Die Integration von Sicherheit von Anfang an und die Fokussierung auf Resilienz machen KI zu einem echten Wettbewerbsvorteil.
Künstliche Intelligenz im Sicherheitsbereich ist zu einem zentralen Gesprächsthema in Unternehmen, Behörden und Strafverfolgungsbehörden geworden. Der Wandel hin zur Cloud, hybride Umgebungen und das massive Datenwachstum haben die Sicherheitslage grundlegend verändert, und Angreifer nutzen dies in rasantem Tempo aus.
Gleichzeitig eröffnet KI ein enormes Potenzial: von der Echtzeit-Erkennung von Cyberangriffen über die Vorhersage physischer Straftaten in bestimmten Bereichen bis hin zur Automatisierung von Routineaufgaben in Sicherheitszentralen. Dieses Potenzial birgt jedoch erhebliche Risiken, wenn die KI selbst, ihre Daten und die zugehörigen Schnittstellen nicht ausreichend geschützt sind.
Die neue Bedrohungslandschaft und warum KI der Schlüssel ist
Die aktuelle Cyberbedrohungslandschaft ist weitaus komplexer und aggressiver als noch vor wenigen Jahren. Die massive Migration in die Cloud und zu Hybridarchitekturen hat die Angriffsfläche explosionsartig vergrößert: Daten sind nun über lokale Rechenzentren, verschiedene Cloud-Anbieter und Edge-Umgebungen verteilt, was die Kontrolle extrem erschwert.
Diese Entwicklung fällt mit einem deutlichen Mangel an Cybersicherheitsexperten zusammen . Allein in den Vereinigten Staaten gibt es Hunderttausende unbesetzte Stellen, was zu überlasteten Teams führt, die wenig Zeit für eingehende Recherchen haben und gezwungen sind, Prioritäten übereilt zu setzen.
Die Folge: Angriffe sind häufiger und kostspieliger geworden . Jüngsten Berichten zufolge belaufen sich die durchschnittlichen weltweiten Kosten eines Datenlecks auf über 4 Millionen US-Dollar, mit zweistelligen Steigerungsraten innerhalb von nur drei Jahren. Analysiert man die Auswirkungen von KI auf diese Vorfälle, wird der Unterschied deutlich: Unternehmen, die KI nicht in ihre Sicherheitsstrategie integrieren, zahlen im Durchschnitt deutlich mehr pro Datenleck als jene, die KI einsetzen.
Unternehmen mit KI-basierten Sicherheitsfunktionen können die durchschnittlichen Kosten eines Datenlecks um Hunderttausende von Dollar senken. Selbst der Einsatz von KI-gestützten Kontrollmechanismen stellt eine signifikante Kostenreduzierung im Vergleich zu Unternehmen dar, die nicht in diesen Bereich investiert haben.
In diesem Kontext ist KI nicht nur ein „Pluspunkt“: Sie entwickelt sich zu einem unverzichtbaren strategischen Werkzeug für die Überwachung großer Mengen an Sicherheitsinformationen, die Erkennung von Anomalien und die Reaktion auf Vorfälle, bevor diese eskalieren.
Wie Cyberkriminelle KI nutzen
Die Kehrseite der Medaille ist, dass dieselben KI-Fortschritte, die zur Abwehr von Angriffen beitragen, auch von Angreifern rasch übernommen wurden . Die Möglichkeit, überzeugende Fälschungen kostengünstig zu erstellen, verändert die Landschaft von Betrug, Desinformation und sogar persönlicher Erpressung.
Zum einen ermöglichen moderne Textgeneratoren die Erstellung hochprofessioneller Fake-News-Artikel, Phishing-E-Mails und Social-Engineering-Nachrichten, die auf den Kontext des Opfers zugeschnitten und in einem Stil verfasst sind, der professionelle Journalisten oder Führungskräfte imitiert. Wir sprechen nicht mehr von fehlerhaften E-Mails, sondern von äußerst glaubwürdigen Mitteilungen.
Andererseits haben die Werkzeuge zur Erstellung von Deepfakes von Video und Audio einen enormen Fortschritt gemacht. Mithilfe spezieller Software können Angreifer Gesichter in reale Videos einfügen (Deepfaces) oder Stimmen klonen (Deepvoices) – und zwar so realistisch, dass jeder, der nicht darauf vorbereitet ist, leicht getäuscht werden kann.
Ein anschauliches Beispiel ist Telefonbetrug durch Stimmenklonen eines Familienmitglieds . Nachdem Kriminelle Audioaufnahmen einer Person erlangt haben, trainieren sie ein Modell, das deren Tonfall, Akzent und Sprechweise imitieren kann. Anschließend rufen sie einen Verwandten an, geben sich als diese Person aus, erfinden einen Notfall und bitten um eine dringende Geldüberweisung. Sobald das Opfer die Stimme erkennt, ist es völlig unvorsichtig.
Neben der direkten Täuschung wird KI auch zur automatisierten Erkennung von Sicherheitslücken , zur Verfeinerung von Brute-Force-Angriffen auf Zugangsdaten und zur Entwicklung von Schadcode eingesetzt. Strafverfolgungsbehörden und Organisationen wie das FBI haben bereits einen deutlichen Anstieg von Eindringversuchen im Zusammenhang mit dem missbräuchlichen Einsatz generativer KI festgestellt, und viele Cybersicherheitsexperten bestätigen, dass ein erheblicher Teil des Angriffswachstums genau auf diese neuen Werkzeuge zurückzuführen ist.
KI-Anwendungen in der Cybersicherheit: vom Endgerät bis zur Cloud
Als Reaktion auf dieses erhöhte Risiko transformiert KI die Cybersicherheit über den gesamten Technologie-Stack hinweg . Unternehmen integrieren Funktionen des maschinellen Lernens in Endpoint-Lösungen, Firewalls, SIEM-Plattformen und dedizierte Cloud-Tools.
Auf Nutzerseite analysieren KI-gestützte Endpoint-Sicherheitslösungen kontinuierlich das Verhalten von Prozessen, Dateien und Verbindungen. Anstatt sich ausschließlich auf Signaturen zu verlassen, lernen sie, was auf jedem Gerät „normal“ ist, und erkennen verdächtige Abweichungen, wie beispielsweise die plötzliche Ausführung unbekannter Skripte oder die für Ransomware typische Massenverschlüsselung von Dateien.
Firewalls der nächsten Generation mit KI (NGFWs mit intelligenten Funktionen) können verschlüsselten Datenverkehr analysieren, Anomalien erkennen und Ereignisse über mehrere Ports und Protokolle hinweg korrelieren. Dadurch können sie die Kommunikation mit Command-and-Control-Servern blockieren oder Datenabflussversuche verhindern, die sonst unentdeckt blieben.
Auf der globalen Überwachungsebene generieren SIEM- Plattformen (Security Information and Event Management) und XDR-Lösungen täglich Tausende von Warnmeldungen. Künstliche Intelligenz (KI) wird eingesetzt, um zusammengehörige Ereignisse zu priorisieren und zu gruppieren. So werden aus dieser Datenflut wenige, aber folgenreiche Vorfälle identifiziert, die sofortige Aufmerksamkeit erfordern.
Darüber hinaus werden in Cloud-Umgebungen spezielle KI-basierte Sicherheitslösungen eingesetzt , die Fehlkonfigurationen, übermäßige Berechtigungen oder ungewöhnliche Datenbewegungen zwischen Regionen und Diensten erkennen. Ergänzt werden diese durch KI-gestützte Technologien zur Netzwerkerkennung und -reaktion (NDR), die den internen Netzwerkverkehr auf typische Verhaltensweisen eines bereits im System befindlichen Angreifers überwachen.
Vorteile von KI für Sicherheitsteams
Cybersicherheitsteams stehen vor einer doppelten Herausforderung: der Verwaltung riesiger Datenmengen und der zunehmenden technischen Komplexität . Künstliche Intelligenz (KI) hat sich hierbei als entscheidender Verbündeter erwiesen, der es ihnen ermöglicht, mit denselben Ressourcen mehr zu erreichen.
Einer der größten Vorteile ist die deutlich schnellere Bedrohungserkennung . Mussten Analysten früher Ereignisse manuell überprüfen, lernen Algorithmen nun Angriffsmuster, Benutzergewohnheiten und typische Systemverhaltensweisen. Dadurch können sie kritische Vorfälle innerhalb von Sekunden identifizieren, selbst wenn diese sich als Kombination subtiler, über verschiedene Datenquellen verstreuter Signale äußern.
Ein weiterer wichtiger Punkt ist die Reduzierung von Fehlalarmen und Fehlalarmen . Durch Mustererkennung, Anomalieerkennung und kontinuierliche Lernverfahren filtert die KI irrelevante Warnmeldungen heraus und konzentriert sich auf diejenigen, die tatsächlich eine Bedrohung darstellen. Dadurch wird verhindert, dass Teams durch die Bearbeitung von Warnmeldungen, die letztendlich zu nichts führen, überlastet werden.
Generative KI verändert auch die Arbeitsweise von Analysten mit Informationen. Durch die Übersetzung technischer Daten in natürliche Sprache können Tools verständliche Berichte erstellen, die sich leicht mit Managern oder anderen Abteilungen teilen lassen, die Bedeutung einer bestimmten Schwachstelle erläutern oder die empfohlenen Schritte zu deren Behebung detailliert beschreiben.
Diese Fähigkeit, Informationen verständlich darzustellen und die Reaktion darauf zu steuern, ermöglicht es Nachwuchsanalysten, komplexere Aufgaben zu übernehmen, ohne von Anfang an Abfragesprachen oder fortgeschrittene Tools beherrschen zu müssen. In der Praxis generiert KI Lösungsschritte, konkrete Vorschläge und zusätzlichen Kontext, wodurch der Lernprozess beschleunigt wird.
Schließlich ermöglicht KI eine umfassendere Sicht auf die Umgebung, indem sie Daten aus Sicherheitsprotokollen, Netzwerkverkehr , Cloud-Telemetrie und externen Bedrohungsdatenquellen aggregiert und korreliert . Dies trägt dazu bei, Angriffsmuster aufzudecken, die bei Betrachtung aus einem einzelnen System sonst unentdeckt blieben.
Authentifizierung, Passwörter und Verhaltensanalyse
Über die Erkennung von Eindringlingen hinaus verändert KI die Art und Weise, wie Identitäten geschützt und Zugriffe verwaltet werden . Traditionelle Passwörter existieren zwar weiterhin, werden aber zunehmend mit KI-gestützten Verhaltensanalysemodellen und anderen Faktoren kombiniert.
Künstliche Intelligenz (KI) wird in adaptiven Authentifizierungssystemen eingesetzt , die den Kontext jeder Anmeldung analysieren: Standort, Gerät, Zeit, Nutzungsverlauf, Tippgeschwindigkeit und weitere Faktoren. Bei Auffälligkeiten erhöht das System die Sicherheitsstufe, indem es zusätzliche Informationen anfordert oder die Sitzung sperrt.
Parallel dazu können Verhaltensanalyselösungen Identitätsdiebstahlversuche oder kompromittierte Konten erkennen, indem sie untersuchen, wie Nutzer mit Anwendungen interagieren, auf welche Ressourcen sie zugreifen und wie sie sich im Netzwerk bewegen. Eine signifikante Veränderung dieser Muster kann darauf hindeuten, dass jemand gestohlene Zugangsdaten verwendet.
Das Schwachstellenmanagement nutzt KI, um über die üblichen endlosen Listen von Fehlern hinauszugehen. Modelle analysieren, welche Schwachstellen am ehesten ausgenutzt werden, basierend auf tatsächlichen Angreiferaktivitäten, der Verfügbarkeit öffentlicher Exploits und der Gefährdung der einzelnen Assets. Dies hilft, die Prioritäten für Patch-Maßnahmen festzulegen.
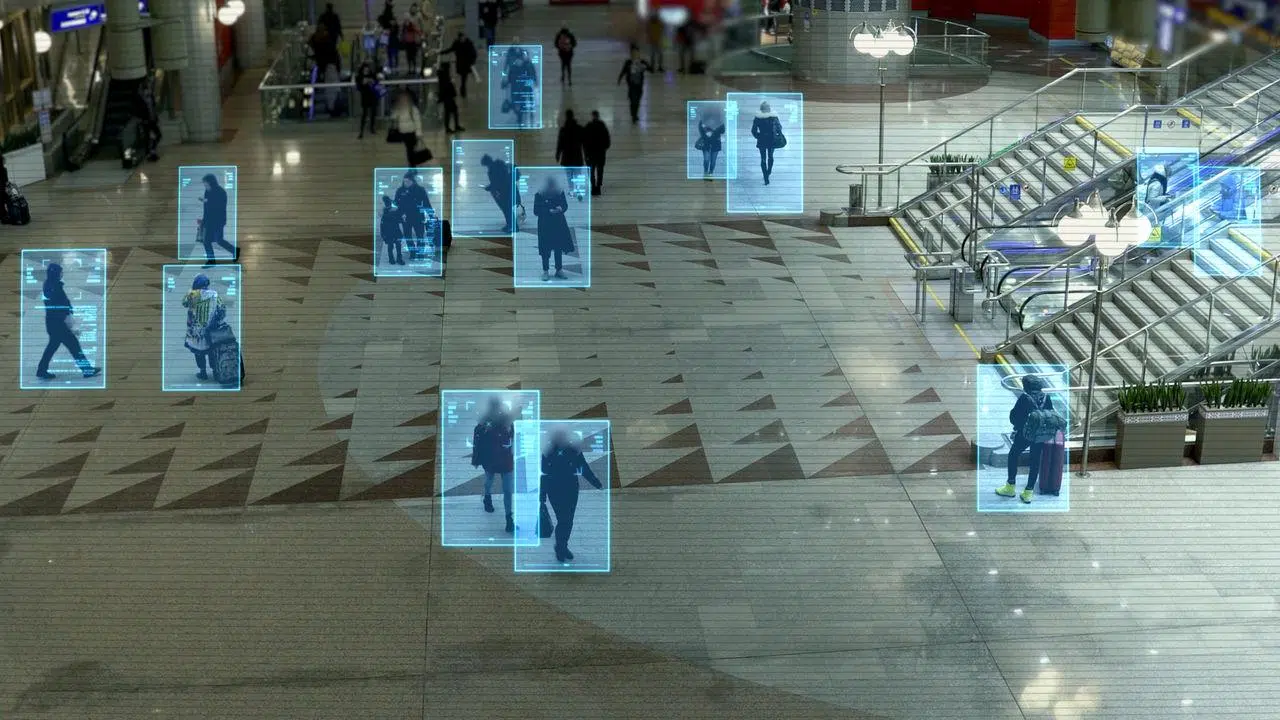
In der physischen Umgebung wird die Überwachung mit Kameras und Sensoren durch KI-Modelle ergänzt, die verdächtiges Verhalten erkennen , Kennzeichen identifizieren, Bewegungsmuster erkennen und vor ungewöhnlichen Menschenansammlungen warnen können. Durch die Kombination dieser Informationen mit historischen Daten und Kontext können Frühwarnsysteme in Gebieten mit hoher Kriminalitätsrate aktiviert werden.
Verbrechensverhütung und -vorhersage in der physischen Welt
Abseits des Cyberspace spielt KI auch in urbanen Umgebungen eine zunehmend wichtige Rolle bei der Kriminalprävention . Durch die Analyse großer Mengen historischer Daten können Behörden Muster erkennen, die ihnen eine bessere Ressourcenplanung ermöglichen.
Zu den häufigsten Anwendungsgebieten zählt die Analyse von Kriminalitätsmustern : Welche Arten von Straftaten konzentrieren sich in bestimmten Gebieten, zu welchen Zeiten treten sie am häufigsten auf und wie entwickeln sie sich im Laufe der Zeit? Diese Informationen werden genutzt, um Streifenfahrten anzupassen, die Beleuchtung zu verbessern, zusätzliche Kameras zu installieren oder gezielte Präventionskampagnen zu entwickeln.
Künstliche Intelligenz wird auch in Frühwarnsystemen eingesetzt , die Echtzeitdaten (Kameras, Sensoren, soziale Medien, sogar Wetterdaten) kombinieren, um den wahrscheinlichsten Zeitpunkt bestimmter Ereignisse abzuschätzen. Obwohl diese Systeme nicht unfehlbar sind, können sie helfen, Risikoszenarien vorherzusehen.
Im Bereich der Ermittlungsarbeit ermöglichen Algorithmen die digitale forensische Analyse großer Mengen forensischer Daten (Fingerabdrücke, DNA, Fallakten, Vorstrafenregister), um Zusammenhänge aufzudecken, die auf den ersten Blick kaum erkennbar wären. Dies erlaubt es Ermittlern, scheinbar unzusammenhängende Fälle zu verknüpfen oder die Suche nach Verdächtigen zu verfeinern.
Diese Maßnahmen müssen stets unter Berücksichtigung der Privatsphäre und der Menschenrechte abgewogen werden . Das Risiko von Verzerrungen in den Trainingsdaten ist real: Werden die Modelle mit bereits verzerrten Polizeiberichten gefüttert, können sie bestehende Diskriminierung verstärken, indem sie mehr Kriminalität in bestimmten Gemeinschaften „vorhersagen“, selbst wenn das zugrunde liegende Problem woanders liegt.
Risiken und Herausforderungen: Datensicherheit, Modellsicherheit und API-Sicherheit
Damit KI vertrauenswürdig ist, darf sich Sicherheit nicht länger auf den Schutz von Servern oder Netzwerken beschränken. Es ist unerlässlich, die Intelligenz selbst zu schützen : die Daten, die die Modelle speisen, die KI-Architekturen und die Schnittstellen, die sie zugänglich machen.
Modelle sind nur so gut wie ihre Trainingsdaten. Werden diese Daten manipuliert oder verzerrt , trifft die KI falsche Entscheidungen. Ein anschauliches Beispiel hierfür sind Modelle für Rekrutierungsprozesse: Werden sie mit Daten trainiert, die bestimmte Profile systematisch bevorzugen, kann die KI Vorurteile aufgrund von Geschlecht, Ethnie oder Herkunft verstärken und so perfekt qualifizierte Kandidaten benachteiligen.
Auf rein technischer Ebene sehen sich Sprachmodelle und andere hochentwickelte KI-Systeme neuen Angriffsarten gegenüber, wie beispielsweise dem Prompt Injection . Dabei werden schädliche Anweisungen in die Eingabedaten eingebettet, um das Verhalten des Modells zu verändern, Beschränkungen zu umgehen oder es zur Ausgabe schädlicher Informationen zu veranlassen.
Ein weiteres großes Risiko ist die Offenlegung sensibler Informationen . Bei Fehlkonfigurationen können Systeme vertrauliche Kundendaten, Geschäftsgeheimnisse oder Teile des Trainingsdatensatzes selbst preisgeben, entweder direkt oder durch Techniken wie Mitgliedschaftsinferenz oder Modellextraktion.
Die APIs, die für den Zugriff auf, das Training oder die Bereitstellung von KI-Modellen verwendet werden, stellen eine kritische Sicherheitslücke dar. Ohne robuste Authentifizierung, Begrenzung von Anfragen und Eingabevalidierung sind sie anfällig für Brute-Force-Angriffe, massenhaftes Scraping oder unautorisierte Änderungen an Modellparametern. Es ist kein Zufall, dass die meisten Unternehmen in den letzten Monaten von API-bezogenen Sicherheitsvorfällen betroffen waren.
Komplexität hybrider Umgebungen und die Notwendigkeit vollständiger Transparenz
Die meisten Unternehmen betreiben ihre KI-Lösungen auf hybriden Infrastrukturen , die Public Cloud, Private Cloud, On-Premises-Lösungen und zunehmend auch Edge Computing kombinieren. Diese Fragmentierung erschwert es, jederzeit den Überblick darüber zu behalten, wo sich die Daten befinden, wie sie fließen und wer Zugriff darauf hat.
Mangelnde Transparenz führt zu fragmentierten Kontrollen und blinden Flecken . Manche Modelle werden in einer Cloud trainiert, in einer anderen verfeinert und anschließend in verschiedenen Ländern eingesetzt, wobei Daten zwischen verschiedenen Umgebungen hin und her springen. Ohne ausreichende Beobachtbarkeit können Sicherheitslücken oder Verstöße gegen gesetzliche Bestimmungen leicht unbemerkt bleiben.
Im Gegensatz zu herkömmlicher Software entwickeln sich KI-Modelle mit der Nutzung weiter . Sie können ihre Parameter anhand der verarbeiteten neuen Daten anpassen, wodurch es schwierig wird zu erkennen, ob sie manipuliert wurden oder ob sie allmählich von ihrem erwarteten Verhalten abgewichen sind.
Daher ist es unerlässlich , in Ihrem Heimnetzwerk kontinuierliche Überwachung und fortschrittliche Analysen, einschließlich Sicherheitsmaßnahmen, einzusetzen, um die Leistung, Reaktionen und Entscheidungen Ihrer Modelle zu verfolgen. Nur so können Sie ungewöhnliche Muster, subtile Beeinträchtigungen oder Angriffsversuche erkennen, die in herkömmlichen Protokollen unbemerkt bleiben.
Dieses Kontrollbedürfnis erstreckt sich auch auf die Netzwerk- und Anwendungsschicht. Technologien zum Schutz von Webanwendungen und APIs ermöglichen in Kombination mit umfassenden Funktionen zur Datenverkehrsanalyse die Erkennung verdächtiger Anfragen, Datenextraktionsversuche oder anomaler Verhaltensweisen gegenüber KI-Diensten und deren Blockierung, bevor sensible Informationen gefährdet werden.
Sicherheit durch Design und Resilienz als Wettbewerbsvorteil
Damit KI ein echter Geschäftstreiber und nicht ständige Sorge ist, muss Sicherheit von Anfang an integriert werden . Es genügt nicht, das Modell zu entwickeln, es in Produktion zu nehmen und es dann hastig zu patchen.
Eine ausgereifte Strategie beinhaltet die Validierung und den Schutz von Daten in allen Phasen, die Anwendung strenger Zugriffskontrollen, die Trennung von Entwicklungs-, Test- und Produktionsumgebungen sowie die kryptografische Signierung von Modellartefakten, um deren Integrität während des gesamten Lebenszyklus zu gewährleisten.
Ebenso wichtig ist die Entwicklung von automatisierten Erkennungs- und Reaktionsfunktionen : Wenn sich ein Modell ungewöhnlich verhält, wenn eine API ein anomales Anfragemuster empfängt oder wenn eine unerwartete Änderung in einem Datensatz festgestellt wird, muss das System in der Lage sein, schnell zu reagieren, Komponenten zu isolieren und die zuständigen Teams zu benachrichtigen.
Resilienz, also die Fähigkeit von KI, Angriffen standzuhalten und sich ohne Funktionsverlust zu erholen , wird für Führungskräfte zu einem entscheidenden Vertrauensfaktor. Wenn ein Unternehmen weiß, dass seine Modelle sicher, nachvollziehbar und konform sind, hat es deutlich mehr Spielraum für Innovationen und Experimente mit fortschrittlichen Anwendungsfällen.
In der Praxis kombinieren viele Unternehmen spezialisierte Cybersicherheitsdienste mit Anwendungsschutz- und Verkehrsmanagementlösungen , die mehrschichtige Verteidigungsstrategien ermöglichen: erweiterte Verkehrsinspektion, Umgebungsisolierung, Minderung der Datenexposition, Modellüberwachung und intelligentes Anforderungsrouting auf Basis von Kosten, Compliance und Leistung.
All dies macht menschliche Aufsicht zwar nicht überflüssig, reduziert aber manuelle und repetitive Aufgaben drastisch. KI übernimmt die Priorisierung von Alarmen, die Ereigniskorrelation und die Zusammenfassung von Informationen, während sich Spezialisten auf das Verständnis der Absichten von Angreifern, die Untersuchung komplexer Vorfälle und die Entwicklung robusterer Cyberabwehrsysteme konzentrieren.
Letztlich setzt der Einsatz von KI im Bereich der Sicherheit die Annahme dreier Grundideen voraus: dass KI und Sicherheit sich gemeinsam weiterentwickeln müssen , dass der Schutz von KI die Abschirmung von Daten, Modellen und Schnittstellen (nicht nur der Infrastruktur) beinhaltet und dass die Widerstandsfähigkeit, die durch eine gut geschützte KI entsteht, einen echten Wettbewerbsvorteil gegenüber denen darstellt, die improvisieren.
Künstliche Intelligenz hat sich von einem Randphänomen zu einer treibenden Kraft digitaler Innovationen in nahezu allen Branchen entwickelt. Ihre Integration in die Sicherheit – bei gleichzeitigem Schutz – ermöglicht es, die Auswirkungen von Sicherheitslücken zu minimieren, Bedrohungen vorherzusehen, die Verbrechensbekämpfung zu verbessern und menschliche Teams von einem Großteil der Arbeit zu entlasten, vorausgesetzt, ein sorgfältiges Gleichgewicht zwischen Effektivität, Ethik und Achtung der Menschenrechte wird gewahrt.