- Die Zwei-Faktor-Authentifizierung fügt dem Passwort eine zweite Überprüfung hinzu, wodurch es deutlich schwieriger wird, Konten zu übernehmen, selbst wenn ein Angreifer Ihre Zugangsdaten kennt.
- Es gibt verschiedene 2FA-Methoden (SMS, Authentifizierungs-Apps, Push-Benachrichtigungen, physische Schlüssel, Biometrie und Zugangsschlüssel) mit unterschiedlichem Sicherheits- und Komfortniveau.
- Die Aktivierung der Zwei-Faktor-Authentifizierung für E-Mail-Konten, soziale Medien, Messenger-Dienste, Cloud-Speicher und Online-Shopping verringert das Risiko von Identitätsdiebstahl drastisch.
- Um den größtmöglichen Nutzen aus der Zwei-Faktor-Authentifizierung zu ziehen, empfiehlt es sich, sichere Methoden zu kombinieren, nur vertrauenswürdige Geräte auszuwählen und Verifizierungscodes niemals an Dritte weiterzugeben.
Die Zwei-Faktor-Authentifizierung ( auch Zwei-Faktor-Verifizierung oder 2FA genannt) gehört mittlerweile zu den Sicherheitsmaßnahmen, die unerlässlich sind, wenn man seine Konten schützen möchte. Angesichts der zunehmenden Datenlecks, Passwortdiebstähle und Phishing-Angriffe ist es, ehrlich gesagt, ein riskantes Unterfangen , sich weiterhin nur auf einen einzigen Schlüssel zu verlassen.
Dieses System bietet Ihrem Konto zusätzlichen Schutz : Neben Ihrem Passwort benötigt der Dienst einen zweiten Faktor, den nur Sie besitzen oder generieren können. Dies kann ein temporärer Code, eine Benachrichtigung auf Ihrem Mobilgerät, Ihr Fingerabdruck, ein physischer Schlüssel oder sogar ein passwortloser Zugriffsschlüssel sein. Die Aktivierung ist viel einfacher als gedacht und reduziert im Gegenzug das Risiko eines Kontodiebstahls drastisch.
Was genau ist Zwei-Faktor-Authentifizierung?

Die Zwei-Faktor-Authentifizierung (2FA) ist ein System, bei dem Sie zwei verschiedene Nachweise benötigen, um sich anzumelden: etwas, das Sie wissen (Ihr Passwort oder Ihre PIN), und etwas, das Sie besitzen oder sind (ein Mobiltelefon, ein Sicherheitsschlüssel, Ihr Fingerabdruck, Ihr Gesicht usw.). Die Kombination dieser Faktoren erschwert es Angreifern erheblich, Zugriff zu erlangen, selbst wenn sie Ihr Passwort kennen.
In der Praxis läuft der Prozess üblicherweise so ab: Zuerst geben Sie wie gewohnt Ihren Benutzernamen und Ihr Passwort ein. Bevor Ihnen Zugriff gewährt wird, verlangt der Dienst einen zweiten Schritt. Dies kann ein Einmalpasswort (OTP), eine Push-Benachrichtigung, die Sie bestätigen müssen, eine biometrische Verifizierung oder die Verwendung eines Sicherheitsschlüssels sein. Ohne diesen zweiten Schritt wird der Zugriff gesperrt.
Dieser zweite Faktor basiert üblicherweise auf etwas, worauf nur Sie Zugriff haben sollten : Ihr Mobiltelefon, eine bestimmte App, ein USB-/NFC-Schlüssel oder sogar Ihr eigener Körper (Fingerabdruck oder Gesicht). Selbst wenn jemand Ihr Passwort in Darknet-Foren kauft oder errät oder es durch einen Brute-Force-Angriff knackt, kann er sich so keinen Zugriff verschaffen, da ihm das zweite Puzzleteil fehlt.
Deshalb wird die Zwei-Faktor-Authentifizierung für sensible Konten dringend empfohlen: E-Mail, soziale Medien, Messaging-Plattformen, Cloud-Speicherdienste, Online-Banking, Shops und Marktplätze, auf denen Sie Zahlungsdaten speichern, oder jeder Dienst, bei dem Sie sensible Informationen haben, die Sie nicht in Umlauf bringen möchten.
Die Idee dahinter ist, dass, selbst wenn ein Faktor kompromittiert wird (das Passwort, was am häufigsten vorkommt), der andere weiterhin für die Anmeldung benötigt wird. Diese doppelte Sicherheitsmaßnahme macht Kontoübernahmen für Nutzer mit aktivierter Zwei-Faktor-Authentifizierung (2FA) deutlich unwahrscheinlicher.
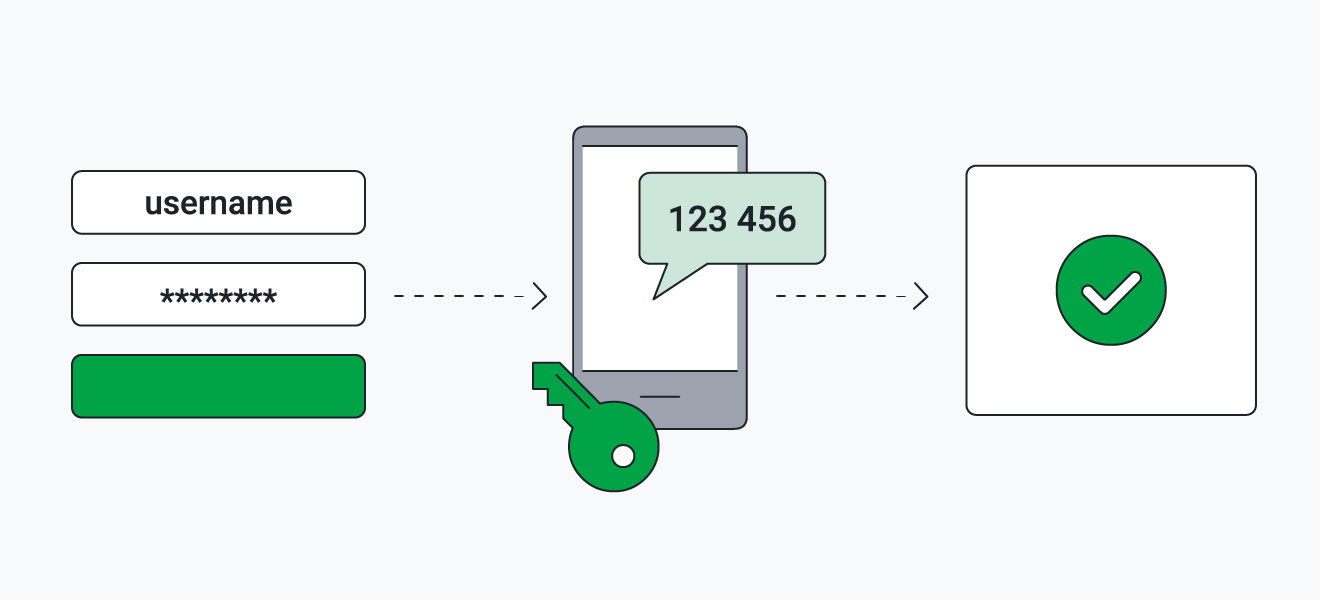
Wie die Zwei-Faktor-Authentifizierung in der Praxis funktioniert
Wenn Sie die Zwei-Faktor-Authentifizierung bei Diensten wie Google, Microsoft oder anderen Plattformen aktivieren, ändert sich der Anmeldevorgang leicht, um die Sicherheit zu erhöhen, ohne ihn unnötig zu verkomplizieren . Je nach Ihren Einstellungen kann das System je nach Anmeldekontext unterschiedliche zweite Schritte anfordern.
Bei Google-Konten können Sie sich beispielsweise nach Aktivierung der Funktion entweder mit Ihrem Passwort und einem zweiten Schritt oder direkt mit einem Passkey anmelden. Wenn Sie einen mit Ihrem Mobiltelefon oder Computer kompatiblen Passkey verwenden, müssen Sie kein Passwort eingeben, da das Gerät Ihre Identität über Ihre Entsperrmethode (PIN, Fingerabdruck, Gesichtserkennung usw.) verifiziert.
Es ist wichtig zu verstehen, dass beim Anmelden mit einem Zugriffsschlüssel das Gerät selbst und Ihre biometrischen Daten oder Ihre PIN die herkömmliche Kombination aus Passwort und PIN ersetzen. Diese Schlüssel können nicht aufgeschrieben, versehentlich weitergeleitet oder telefonisch weitergegeben werden, da sie nur auf Ihren registrierten Geräten existieren.
Wenn Sie weiterhin ein Passwort verwenden möchten, werden Sie später nach dem zweiten Faktor gefragt. Google und Microsoft wählen beispielsweise je nach Ihren Geräten, Ihrem Standort oder Ihren üblichen Anmeldemethoden die jeweils geeignetste Methode aus. Das bedeutet, dass Sie möglicherweise eine Benachrichtigung auf Ihrem Smartphone erhalten, einen temporären Code anfordern oder einen physischen Sicherheitsschlüssel verwenden müssen.
Darüber hinaus nutzen viele Systeme adaptive Authentifizierung : Erkennen sie ungewöhnliche Anmeldeversuche (neues Gerät, anderes Land, ungewöhnliche App usw.), verstärken sie den Verifizierungsprozess. Beispielsweise fordern sie möglicherweise immer einen zweiten Schritt an, wenn Sie sich von einem unbekannten Laptop anmelden, auf eine risikoreiche Anwendung zugreifen oder sich von einem Gerät aus verbinden, das nicht von Ihrem Unternehmen verwaltet wird.
Die am häufigsten verwendeten zweistufigen Verifizierungsmethoden
Für diesen zweiten Authentifizierungsschritt stehen verschiedene Methoden zur Verfügung, die jedoch nicht alle das gleiche Maß an Sicherheit oder Komfort bieten. Idealerweise sollten Sie sich mit den verfügbaren Optionen vertraut machen , um diejenige auszuwählen, die am besten zu Ihnen und dem Kontotyp passt, den Sie schützen möchten.
Eine der gängigsten Methoden ist die SMS-Verifizierung . Nach Eingabe von Benutzername und Passwort sendet der Dienst einen sechsstelligen Code per SMS an Ihr Mobiltelefon, den Sie anschließend auf dem Anmeldebildschirm eingeben. Das Verfahren ist schnell, erfordert keine zusätzlichen Apps und ist praktisch für jeden nutzbar. Es hat jedoch zwei große Nachteile: Sie müssen Ihre Telefonnummer preisgeben und sind anfällig für Angriffe wie SIM-Swapping.
Das System zur Sprachanrufverifizierung ist sehr ähnlich . Hierbei erhalten Sie den Code per Anruf an eine zuvor festgelegte Nummer. Es funktioniert gut, wenn Sie keine SMS empfangen können, birgt aber dieselben Risiken: Sollte es jemandem gelingen, Ihre Nummer zu klonen, könnte diese Person ebenfalls diese Anrufe empfangen.
Eine weitere klassische Methode ist die E-Mail-Verifizierung . Nach Eingabe Ihres Passworts sendet Ihnen der Dienst einen Code oder einen temporären Link per E-Mail. Die Anwendung ist einfach, hat aber eine gravierende Schwäche: Sollte jemand Zugriff auf Ihr E-Mail-Konto erlangen, könnte er auch alle gesendeten Codes abfangen. Zudem bietet die E-Mail-Verifizierung nicht den erwarteten Sicherheitsgewinn, wenn Sie auf demselben Gerät angemeldet sind.
Einige Dienste nutzen Sicherheitsfragen weiterhin als zweiten Faktor: Nach dem Passwort werden Sie nach zuvor festgelegten Informationen gefragt (z. B. Name der ersten Schule, Geburtsort). Das Problem dabei ist, dass diese Methode unzuverlässig wird, wenn die Fragen zu offensichtlich sind oder jemand aus Ihrem Umfeld die Antwort kennt. Daher gilt sie heute als ungeeignete primäre Sicherheitsmaßnahme.
Push-Benachrichtigungen und Authentifizierungsanwendungen
Eine der bequemsten und sichersten Methoden ist die Nutzung von Push-Benachrichtigungen auf Ihrem Mobilgerät. Plattformen wie Google oder Microsoft senden Ihnen eine Benachrichtigung auf Ihr Smartphone: Sie tippen einfach auf „Ja“, um die Anmeldung zu bestätigen, oder auf „Nein“, falls Sie es nicht sind. In der Regel werden auch Details wie das Gerät, mit dem auf das Konto zugegriffen wird, und in manchen Fällen der ungefähre Standort angezeigt.
Dieses System bietet zwei klare Vorteile. Erstens lässt sich eine Benachrichtigung viel einfacher antippen als sechsstellige Codes kopieren. Zweitens ist es weniger anfällig für Angriffe, die die Telefonnummer ausnutzen (SIM-Karten-Klonen, SMS-Weiterleitung usw.), da die Verifizierung mit dem Gerät und Ihrem Konto verknüpft ist, nicht nur mit der Telefonleitung.
Unternehmen ergänzen diese Benachrichtigungen häufig durch zusätzliche Prüfungen, wie z. B. die Abfrage der Geräte-PIN oder des Fingerabdrucks, um unbefugten Zugriff durch bloßes Aufnehmen eines entsperrten Telefons zu verhindern. In Unternehmensumgebungen ermöglichen Microsoft Entra-Lösungen oder ähnliche Tools kontextsensitive Regeln und erhöhen so die Sicherheit, ohne den Benutzer unnötig zu beeinträchtigen.
Parallel dazu gibt es Codegenerator-Apps wie Google Authenticator , Microsoft Authenticator, Authy, Duo und viele andere. Diese Apps erstellen zeitbasierte Einmalpasswörter (OTPs), die sich alle paar Sekunden ändern und nicht auf Mobilfunkempfang oder eine Datenverbindung angewiesen sind.
Bei diesen Apps scannen Sie üblicherweise einen vom Anbieter bereitgestellten QR-Code, wenn Sie die Zwei-Faktor-Authentifizierung (2FA) aktivieren. Anschließend generiert die App Codes, die Sie bei jeder Anmeldung eingeben müssen. Diese Lösung ist sehr empfehlenswert, da sie das Ausspähen von Codes erheblich erschwert, da diese direkt auf Ihrem Gerät generiert werden und nicht über Mobilfunknetze übertragen werden.
Zugangsschlüssel, Sicherheitsschlüssel und biometrische Daten
In den letzten Jahren haben Passkeys als moderne und sichere Alternative zu herkömmlichen Passwörtern an Popularität gewonnen . Anstatt sich ein Passwort zu merken, melden Sie sich per Fingerabdruck, Gesichtserkennung oder Geräte-PIN an. Das System generiert ein Paar kryptografischer Schlüssel: Einer wird auf dem Server, der andere auf Ihrem Gerät gespeichert. Die Kombination erfolgt erst, wenn Sie Zugriff gewähren.
Diese Zugriffsschlüssel lassen sich auf Ihrem Smartphone, Computer oder sogar auf einem Hardware-Sicherheitsschlüssel erstellen . Der Vorteil: Sie müssen kein Passwort eingeben, es nicht unzählige Male wiederverwenden oder es Betrügern mitteilen, die sich als Mitarbeiter des technischen Supports ausgeben. Sie zählen zu den wirksamsten Sicherheitsmaßnahmen gegen Phishing-Angriffe.
Damit verwandt sind Hardware-Sicherheitsschlüssel , kleine physische Geräte (oft per USB, NFC oder Bluetooth), die Sie auf Aufforderung mit Ihrem Mobiltelefon, Tablet oder Computer verbinden oder in dessen Nähe halten. Sie funktionieren wie ein Hausschlüssel: Ohne ihn kein Zutritt. Große Unternehmen und fortgeschrittene Nutzer verwenden sie zum Schutz besonders sensibler Konten.
Biometrie spielt als zweiter Faktor ebenfalls eine wichtige Rolle. Viele Mobiltelefone und Laptops ermöglichen bereits die Anmeldung per Fingerabdruck oder Gesichtserkennung , und Lösungen wie Windows Hello integrieren diese Authentifizierungsmethode direkt ins Betriebssystem. So lässt sich etwas, das Sie wissen (Ihr Passwort), mit etwas, das Sie sind (Ihr Fingerabdruck, Ihr Gesicht), kombinieren, um den Schutz zu erhöhen.
Diese Methoden ermöglichen es Organisationen in Kombination mit modernen Zugriffsrichtlinien, das Risiko von Identitätsdiebstahl zu minimieren , passwortlosen Zugriff zu erleichtern und ein möglichst reibungsloses Benutzererlebnis zu gewährleisten, selbst wenn Benutzer das Gerät wechseln oder Konten wiederherstellen müssen.
Alternative Methoden: SMS, QR-Codes, Backup-Codes und mehr
Auch wenn sie nicht perfekt sind, stellen per SMS oder Sprachanruf versendete Codes weiterhin eine praktikable Option dar, insbesondere für Nutzer, die mit bestimmten Apps weniger vertraut sind. Das System sendet einen sechsstelligen Code an die von Ihnen hinterlegte Telefonnummer; Sie geben diesen einfach ein, um Ihre Identität zu bestätigen.
Es ist jedoch entscheidend zu beachten, dass per SMS oder Anruf versendete Codes abgefangen werden können, wenn jemand Zugriff auf Ihre Nummer erlangt . Angriffe wie SIM-Swapping (SIM-Karten-Klonen) oder Anrufweiterleitung können diese Nachrichten und Anrufe auf ein vom Angreifer kontrolliertes Gerät umleiten. Daher bieten sie zwar einen gewissen Schutz im Vergleich zu gar keinem Schutz, sind aber nicht die ideale Methode, wenn robustere Alternativen verfügbar sind.
Ein weiteres System, das von Plattformen wie Google genutzt wird, ist die QR-Code-Verifizierung . Dabei wird Ihnen in manchen Fällen ein QR-Code auf Ihrem Computerbildschirm angezeigt, den Sie mit Ihrem Mobiltelefon scannen müssen. Folgen Sie dazu den Anweisungen auf dem Bildschirm, um Ihre Identität oder Telefonnummer zu bestätigen. Dieses Verfahren ist sehr sicher gegen nummernbasierte Angriffe, da der Datenaustausch direkt zwischen Ihrem Gerät und dem Server erfolgt, ohne dass SMS benötigt werden.
Die meisten Dienste bieten auch Backup- oder Wiederherstellungscodes an . Dabei handelt es sich um Zeichenfolgen, die bei der Aktivierung der Zwei-Faktor-Authentifizierung generiert werden und die Sie verwenden können, falls Sie den Zugriff auf Ihr Telefon oder Ihre primäre Methode verlieren. Es ist unerlässlich, diese Codes an einem sicheren Ort zu speichern (nicht in demselben anfälligen E-Mail-Konto, das Sie immer verwenden) und sie niemals an Dritte weiterzugeben. Einige fortschrittliche Sicherheitsprogramme verhindern sogar das Herunterladen dieser Codes, um Datenlecks zu vermeiden.
Schließlich gibt es Plattformen und Apps mit integrierten internen Codegeneratoren . So kann man beispielsweise in der Facebook-App selbst eine Funktion aktivieren, die beim Anmelden auf neuen Geräten temporäre Codes generiert. Das Konzept ähnelt dem von dedizierten Authentifizierungs-Apps, ist aber auf einen bestimmten Dienst beschränkt.
Zwei-Faktor-Authentifizierung aktivieren: Allgemeine Schritte
Jeder Dienst hat sein eigenes Menü und seine eigene Benennung, aber die Vorgehensweise folgt fast immer einer Reihe gemeinsamer Schritte . Wenn Sie die allgemeine Logik verstehen, finden Sie sich auch dann zurecht, wenn sich die Bezeichnungen der Optionen leicht unterscheiden.
Melden Sie sich zunächst bei dem Konto an , das Sie schützen möchten (E-Mail, soziales Netzwerk, Messenger-App, Cloud-Speicher, Spieleplattform, Online-Shop usw.). Verwenden Sie dazu Ihren üblichen Benutzernamen und Ihr Passwort von einem vertrauenswürdigen Gerät.
Gehen Sie als Nächstes zu den Sicherheits- oder Kontoeinstellungen. Diese werden oft als „Sicherheit“, „Datenschutz und Sicherheit“, „Anmeldung und Sicherheit“ oder einfach „Konto“ bezeichnet. Bei Google-Konten finden Sie diese Option beispielsweise im Haupt-Dashboard, und bei vielen sozialen Netzwerken in den App-Einstellungen.
Suchen Sie in diesem Abschnitt nach einer Option wie „Zwei-Schritt-Verifizierung“, „Zwei-Faktor-Authentifizierung“, „Anmeldesicherheit“ oder Ähnlichem. Durch Anklicken dieser Option können Sie die Funktion aktivieren . Anschließend werden Sie höchstwahrscheinlich aufgefordert, Ihr Passwort erneut einzugeben, um zu bestätigen, dass Sie die Einstellungen tatsächlich geändert haben.
Im nächsten Schritt wählen Sie die Art des zweiten Faktors, den Sie verwenden möchten: SMS, Anruf, Authentifizierungs-App, physischer Schlüssel, Push-Benachrichtigungen, Biometrie usw. Einige Dienste ermöglichen es Ihnen, mehrere Methoden gleichzeitig zu konfigurieren (z. B. eine Code-App + SMS als Backup), sodass Sie nicht ohne Schutz dastehen, falls Sie ein Gerät verlieren.
Sobald der Einrichtungsassistent abgeschlossen ist, werden Sie in der Regel aufgefordert, Ihre Anmeldung zu testen oder den Vorgang durch Eingabe eines Ihnen über die gewählte Methode zugesandten Codes zu bestätigen. Viele Dienste bieten außerdem die Möglichkeit, Backup-Codes herunterzuladen oder zu speichern. Diese sollten Sie notieren oder in einem sicheren Passwort-Manager für Notfälle aufbewahren.
Aktivierung bei beliebten Diensten und alltäglichen Konten
Die genauen Anweisungen variieren je nach Plattform, aber im Prinzip geht es darum, die Zwei-Faktor-Authentifizierung für alle wichtigen Konten in Ihrem digitalen Leben zu aktivieren . Dazu gehören Betriebssysteme und Hauptkonten sowie die Dienste, die Sie täglich für Kommunikation oder Arbeit nutzen.
Im privaten Bereich empfiehlt es sich, die Zwei-Faktor-Authentifizierung für Ihr Microsoft-, iOS-, Android- oder Mac-Konto zu aktivieren , da sie für Funktionen wie Dateisynchronisierung, Datensicherung, App-Käufe und den Zugriff auf Cloud-Dienste unerlässlich ist. Ebenso wichtig ist die Aktivierung für Ihre Social-Media-Konten (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch usw.), da Kontodiebstahl dort ein erhebliches Problem darstellen kann.
Vergessen Sie nicht Ihre E-Mail-Dienste (Gmail, Outlook, Yahoo, Firmenanbieter usw.) und Ihre Messenger-Apps wie WhatsApp, Telegram oder Signal. Viele dieser Plattformen bieten bereits in ihren Einstellungen die Zwei-Faktor-Authentifizierung an, teilweise mit einer zusätzlichen Sicherheits-PIN oder Codes, die beim Anmelden auf einem neuen Gerät per SMS versendet werden.
Cloud-Speicherdienste ( Google Drive, OneDrive, iCloud, Dropbox usw.) sind ebenfalls prädestiniert für die Aktivierung der Zwei-Faktor-Authentifizierung, da sie häufig sensible Dokumente, persönliche Fotos, Backups von anderen Geräten und Arbeitsdateien speichern. Gleiches gilt für Online-Shopping-Plattformen und Marktplätze, auf denen Zahlungsmethoden und Lieferadressen gespeichert werden.
Schließlich bieten auch Online-Gaming-Plattformen (Steam, PlayStation Network, Xbox, Nintendo, PC-Gaming-Dienste usw.) in der Regel die Zwei-Faktor-Authentifizierung an. Obwohl dies manchmal übersehen wird, verhindert der Schutz dieser Konten den Verlust von Spielbibliotheken, digitalen Käufen und sogar damit verbundenen persönlichen Daten.
Sicherheit, Risiken und Grenzen der Zwei-Faktor-Authentifizierung
Die Wirksamkeit der Zwei-Faktor-Authentifizierung zur Reduzierung von Kontodiebstählen ist gut belegt . Führende Technologieunternehmen haben Studien veröffentlicht, die zeigen, dass die überwiegende Mehrheit der kompromittierten Konten zum Zeitpunkt des Angriffs keine Form der Zwei-Faktor-Authentifizierung aktiviert hatte.
Google hat beispielsweise darauf hingewiesen, dass die Zwei-Faktor-Authentifizierung eine der wirksamsten Maßnahmen gegen Kontoübernahmen ist, während Microsoft berichtet hat, dass fast 99 % der kompromittierten Konten keine Zwei-Faktor-Authentifizierung aufwiesen. Mit anderen Worten: Die Aktivierung dieser Funktion reduziert die Angriffsfläche drastisch.
Es handelt sich jedoch weder um eine Wunderlösung noch um eine narrensichere. Schadsoftware und Social-Engineering-Techniken sind im Umlauf , die darauf abzielen, Sie im zweiten Schritt zu betrügen oder zu täuschen: von Phishing-Seiten, die Codes sofort abfangen, bis hin zu automatisierten Anrufen (Voice-Bots), die sich als Ihre Bank, Ihr Mobilfunkanbieter oder ein technischer Kundendienst ausgeben, um Sie dazu zu bringen, den erhaltenen Code zu diktieren.
Daher gilt eine der wichtigsten Regeln: Geben Sie Ihre Verifizierungscodes niemals an Dritte weiter. Weder per Telefon, E-Mail, WhatsApp noch per Direktnachricht in sozialen Medien. Große Unternehmen werden Sie nicht anrufen, um nach dem sechsstelligen Code zu fragen, und falls doch, versucht die Person höchstwahrscheinlich, Ihr Konto zu übernehmen.
Es ist außerdem wichtig zu wissen, dass bei einem Diebstahl und Entsperrung Ihres Telefons das Risiko steigt, dass jemand Push-Benachrichtigungen freigibt, Codes in Authentifizierungs-Apps einsieht oder SMS mit Einmalpasswörtern (OTP) liest. Daher ist es unerlässlich, sichere Entsperrcodes auf Ihren Geräten zu speichern, die automatische Bildschirmsperre zu aktivieren und – wenn möglich – die Inhalte im Falle eines Diebstahls aus der Ferne löschen zu können.
Vertrauenswürdige Geräte, Wiederherstellung und kontinuierliche Zugriffskontrolle
Um den Anmeldevorgang bei jedem Besuch Ihres Computers oder Mobilgeräts zu vereinfachen, bieten die meisten Dienste die Möglichkeit, bestimmte Geräte als vertrauenswürdig zu markieren . In der Regel erscheint bei der Eingabe des zweiten Faktors ein Feld mit einer Aufschrift wie „Auf diesem Gerät nicht mehr fragen“ oder „Diesen Computer speichern“.
Wenn Sie diese Option aktivieren, müssen Sie auf diesem Gerät den zweiten Faktor nicht mehr bei jeder Anmeldung eingeben – zumindest für eine gewisse Zeit oder bis Sie Cookies löschen, sich global abmelden oder wichtige Einstellungen ändern. Aktivieren Sie diese Option jedoch nur auf Geräten, die Sie mit niemandem teilen und die Sie selbst kontrollieren (z. B. Ihr Mobiltelefon, Ihr Laptop, Ihr Desktop-Computer).
In der Geschäftswelt entwickeln Sicherheitsteams Richtlinien, die auch bei Geräteverlust oder Vergessen der primären Zugangsmethode Wiederherstellungsoptionen gewährleisten : alternative Methoden, Backup-Codes, sichere Konto-Resets usw. Ziel ist es, die Verbindung aufrechtzuerhalten, ohne die Zwei-Faktor-Authentifizierung deaktivieren oder unnötige Sicherheitslücken öffnen zu müssen.
In Ihrem Fall ist es auf individueller Ebene am sinnvollsten, immer mehr als eine Verifizierungsmethode zu konfigurieren , sofern der Dienst dies zulässt (z. B. eine Authentifizierungs-App als Hauptmethode und SMS oder Sicherheitsschlüssel als Backup) und die Wiederherstellungscodes an einem sicheren Ort aufzubewahren, z. B. in einem zuverlässigen Passwortmanager oder einem gut geschützten physischen Dokument.
Letztendlich geht es darum, die Balance zwischen Komfort und Schutz zu finden: die Zwei-Faktor-Authentifizierung für alle wichtigen Konten zu nutzen, die sichersten verfügbaren Methoden (Authentifizierungs-Apps, Zugriffsschlüssel, Sicherheitsschlüssel) auszuwählen und Wiederherstellungsoptionen griffbereit zu haben, damit man im Falle eines Verlusts oder eines Telefonwechsels nicht ausgesperrt wird.
Die Einführung der Zwei-Faktor-Authentifizierung für Ihre Hauptkonten, die Kombination moderner Methoden wie Zugriffsschlüssel, Code-Apps und Push-Benachrichtigungen mit grundlegenden Best Practices (keine Weitergabe von Codes, Sicherung Ihrer Geräte, regelmäßige Datensicherung), versetzt Sie in eine deutlich sicherere Position gegenüber den meisten gängigen Angriffen; sie beseitigt zwar nicht alle Risiken, macht Ihre Konten aber zu einem wesentlich unattraktiveren und leichteren Ziel für Angreifer.