- Το WebRTC κρυπτογραφεί αναγκαστικά τον ήχο και το βίντεο με DTLS και SRTP, αλλά η συνολική ασφάλεια εξαρτάται από τη σηματοδότηση, τον έλεγχο ταυτότητας και την αρχιτεκτονική της εφαρμογής.
- Οι κύριοι κίνδυνοι είναι οι διαρροές IP, η μη σηματοδότηση TLS, οι λανθασμένα διαμορφωμένοι διακομιστές TURN, τα αδύναμα στοιχεία ελέγχου πρόσβασης και οι παρωχημένες εξαρτήσεις.
- Μια ασφαλής υλοποίηση απαιτεί TLS στη σηματοδότηση, ισχυρό έλεγχο ταυτότητας, προστασία STUN/TURN, κρυπτογράφηση σε κατάσταση ηρεμίας, συνεχή παρακολούθηση και περιοδικούς ελέγχους.
- Ο έλεγχος των διαρροών WebRTC σε προγράμματα περιήγησης, VPN και προγράμματα περιήγησης anti-detection είναι κρίσιμος για τη διατήρηση του απορρήτου και την αποτροπή της συσχέτισης λογαριασμών σε περιβάλλοντα πολλαπλών λογαριασμών.
Η επικοινωνία σε πραγματικό χρόνο έχει γίνει βασικό στοιχείο κάθε σύγχρονης επιχείρησης: οι βιντεοκλήσεις, η τηλεϊατρική, τα διαδικτυακά μαθήματα, η απομακρυσμένη υποστήριξη και η διαδραστική ροή αποτελούν πλέον μέρος της καθημερινής ζωής. Στην καρδιά όλων αυτών βρίσκεται το WebRTC, η τεχνολογία που επιτρέπει στον ήχο, το βίντεο και τα δεδομένα να ταξιδεύουν απευθείας μεταξύ προγραμμάτων περιήγησης και εφαρμογών χωρίς να απαιτείται η εγκατάσταση επιπλέον υπηρεσιών.
Ωστόσο, το γεγονός ότι το WebRTC είναι βολικό και ισχυρό δεν σημαίνει ότι μπορούμε να χαλαρώσουμε. Εάν δεν σχεδιαστεί και δεν εφαρμοστεί προσεκτικά, μπορεί να εκθέσει πραγματικές διευθύνσεις IP, να επιτρέψει μη εξουσιοδοτημένη πρόσβαση ή να διαρρεύσει ευαίσθητες πληροφορίες , ακόμη και αν χρησιμοποιείτε VPN, proxies ή προγράμματα περιήγησης anti-detection. Γι' αυτό τα στοιχεία ελέγχου ασφαλείας στο WebRTC δεν αποτελούν προαιρετικό πρόσθετο, αλλά μάλλον βασικό στοιχείο οποιασδήποτε σοβαρής αρχιτεκτονικής.
Τι είναι το WebRTC και γιατί θεωρείται ασφαλές εκ κατασκευής;
Το WebRTC (Web Real-Time Communication - Επικοινωνία σε πραγματικό χρόνο στο διαδίκτυο) είναι ένα σύνολο ανοιχτών προτύπων, API και πρωτοκόλλων που επιτρέπουν την επικοινωνία σε πραγματικό χρόνο απευθείας από ένα πρόγραμμα περιήγησης ιστού ή μια εφαρμογή για κινητά. Με αυτό, μπορείτε να πραγματοποιείτε βιντεοκλήσεις, να μοιράζεστε την οθόνη σας, να στέλνετε αρχεία ή να συνομιλείτε χωρίς πρόσθετα, ασυνήθιστες επεκτάσεις ή ξεχωριστά προγράμματα για υπολογιστές.
Η φιλοσοφία τους είναι σαφής: επικοινωνία peer-to-peer (P2P) όποτε είναι δυνατόν . Αυτό σημαίνει ότι τα προγράμματα περιήγησης συνδέονται απευθείας μεταξύ τους, μειώνοντας την καθυστέρηση και την κατανάλωση πόρων διακομιστή. Για να λειτουργήσει αυτό, ενεργοποιούνται πρωτόκολλα όπως οι διακομιστές SDP, ICE και STUN/TURN, βοηθώντας στην ανακάλυψη διαδρομών σύνδεσης ακόμη και όταν υπάρχουν NAT και τείχη προστασίας.
Ένα από τα μεγαλύτερα πλεονεκτήματα του WebRTC είναι ότι η ασφάλεια είναι ενσωματωμένη στο ίδιο το πρότυπο . Τα σύγχρονα προγράμματα περιήγησης απαιτούν τη χρήση ασφαλών περιβαλλόντων (HTTPS) για την πρόσβαση στην κάμερα και το μικρόφωνο, και η ασφάλεια του προγράμματος περιήγησης αποτρέπει τη μετάδοση ροών πολυμέσων "σε απλό κείμενο", ακόμη και τυχαία.
Στην πράξη, το WebRTC έχει γίνει το θεμέλιο για πλατφόρμες απομακρυσμένης εργασίας, διαδικτυακή εκπαίδευση, τηλεϊατρική, cloud gaming, τεχνική υποστήριξη και εφαρμογές SaaS με ενσωματωμένο βίντεο . Υπηρεσίες όπως το Google Meet, το Jitsi, πολλές λύσεις streaming και πολλά εσωτερικά εργαλεία τηλεδιάσκεψης βασίζονται σε αυτήν την τεχνολογία στο παρασκήνιο.
Επίπεδα κρυπτογράφησης και μηχανισμοί προστασίας ενσωματωμένα στο WebRTC
Ο πρώτος πυλώνας των ελέγχων ασφαλείας του WebRTC είναι η υποχρεωτική κρυπτογράφηση των επικοινωνιών. Δεν υπάρχει τυπική λειτουργία "μη κρυπτογραφημένης" στα σύγχρονα προγράμματα περιήγησης , επομένως όλος ο ήχος και το βίντεο μεταδίδονται με ασφάλεια.
Το WebRTC βασίζεται σε πολλά γνωστά στοιχεία στον κόσμο της ασφάλειας:
- DTLS (Ασφάλεια Επιπέδου Μεταφοράς Δεδομένων)Χειρίζεται την ασφαλή ανταλλαγή κλειδιών μέσω UDP, κάτι σαν το "TLS των datagrams". Τα τελικά σημεία διαπραγματεύονται κλειδιά που στη συνέχεια χρησιμοποιούνται για την ασφάλεια της ροής.
- SRTP (Πρωτόκολλο ασφαλούς μεταφοράς σε πραγματικό χρόνο)χρησιμοποιεί τα κλειδιά που έχουν συμφωνηθεί από το DTLS για την κρυπτογράφηση και τον έλεγχο ταυτότητας της κίνησης ήχου και βίντεο, εγγυώμενο την εμπιστευτικότητα και την ακεραιότητα.
- TLS στο επίπεδο των API σηματοδότησης και ελέγχου, όταν χρησιμοποιούνται HTTPS ή WSS για τη διαπραγμάτευση περιόδων σύνδεσης.
Χάρη σε αυτόν τον συνδυασμό, ένας εισβολέας που θα υποκλέψει τα πακέτα θα βλέπει μόνο κρυπτογραφημένα και άχρηστα δεδομένα . Επιπλέον, οι μηχανισμοί ακεραιότητας εμποδίζουν οποιονδήποτε να τροποποιήσει τη ροή χωρίς να εντοπιστεί.
Σε πιο απαιτητικά περιβάλλοντα, όπως η υγειονομική περίθαλψη ή τα χρηματοοικονομικά, πολλοί οργανισμοί προχωρούν ένα βήμα παραπέρα και εφαρμόζουν κρυπτογράφηση από άκρο σε άκρο (E2EE) . Σε αυτό το μοντέλο, ούτε καν ενδιάμεσοι διακομιστές (για παράδειγμα, ένας διακομιστής πολυμέσων) έχουν πρόσβαση στο αποκρυπτογραφημένο περιεχόμενο: μόνο οι συσκευές των συμμετεχόντων γνωρίζουν τα τελικά κλειδιά.
Για να γίνουν τα πράγματα χειρότερα, το πρόγραμμα περιήγησης λειτουργεί ως φύλακας των τοπικών συσκευών. Πριν από την πρόσβαση στην κάμερα, το μικρόφωνο ή την οθόνη, ο χρήστης πρέπει να παραχωρήσει ρητά άδεια και μπορεί να την ανακαλέσει ανά πάσα στιγμή μέσω των ρυθμίσεων. Κανένας προγραμματιστής δεν μπορεί να παρακάμψει αυτό το παράθυρο διαλόγου.
Όλα αυτά καθιστούν το WebRTC μια τεχνολογία «ασφαλή εξ ορισμού» από άποψη μεταφοράς . Το πρόβλημα προκύπτει όταν κοιτάμε πέρα από το πρωτόκολλο και αναλύουμε πώς ενσωματώνονται οι εφαρμογές του πραγματικού κόσμου.
Συγκεκριμένοι κίνδυνοι ασφαλείας σε υλοποιήσεις WebRTC
Το γεγονός ότι η μεταφορά είναι κρυπτογραφημένη δεν σημαίνει ότι ολόκληρο το σύστημα είναι αλάνθαστο. Τα περισσότερα προβλήματα ασφαλείας στο WebRTC προκύπτουν στην υλοποίηση, την υποδομή και τη λογική της εφαρμογής , όχι στο ίδιο το πρότυπο.
Αυτοί είναι οι πιο συνηθισμένοι κίνδυνοι που πρέπει να έχετε κατά νου:
Διαρροές διεύθυνσης IP (διαρροές WebRTC)
Ένα από τα πιο ευαίσθητα ζητήματα είναι το απόρρητο IP. Η διαδικασία ICE του WebRTC επιχειρεί να ανακαλύψει όλες τις πιθανές διευθύνσεις συσκευών για να βρει την καλύτερη διαδρομή P2P, χρησιμοποιώντας διακομιστές STUN που επιστρέφουν τη δημόσια διεύθυνση IP, έτσι ώστε η ανάλυση της κυκλοφορίας δικτύου να μπορεί να βοηθήσει στην ανίχνευση διαρροών.
Με λίγες μόνο γραμμές JavaScript, ένας ιστότοπος μπορεί να δημιουργήσει μια σύνδεση RTCPeerConnection και να έχει πρόσβαση σε αυτούς τους "υποψηφίους ICE". Εάν το πρόγραμμα περιήγησης δεν είναι ενισχυμένο ή το VPN δεν χειρίζεται καλά το WebRTC, η πραγματική διεύθυνση IP του χρήστη μπορεί να διαρρεύσει ακόμη και πίσω από ένα proxy, VPN ή ένα πρόγραμμα περιήγησης anti-detection.
Αυτό το πρόβλημα είναι ιδιαίτερα σοβαρό για όσους διαχειρίζονται πολλούς λογαριασμούς, εκτελούν arbitrage επισκεψιμότητας ή εργάζονται με απομονωμένα προφίλ που δεν θα έπρεπε να είναι συνδεδεμένα . Μία μόνο διαρροή διεύθυνσης IP γραφείου μπορεί να είναι αρκετή για να συνδέσει μια πλατφόρμα δεκάδες θεωρητικά ξεχωριστούς λογαριασμούς.
Επιπλέον, οι διευθύνσεις IPv6 είναι ακόμη πιο επικίνδυνες : είναι συνήθως μοναδικές ανά συσκευή και πιο επίμονες με την πάροδο του χρόνου, διευκολύνοντας τη λήψη δακτυλικών αποτυπωμάτων και τη μακροπρόθεσμη παρακολούθηση.
Μη ασφαλή κανάλια σηματοδότησης
Το WebRTC ορίζει τον τρόπο αποστολής των πολυμέσων, αλλά δεν καθορίζει το πρωτόκολλο που θα χρησιμοποιηθεί για τη σηματοδότηση . Αυτό αφήνεται στον προγραμματιστή, ο οποίος συνήθως επιλέγει WebSockets, HTTP/REST, MQTT ή άλλες επιλογές.
Εάν αυτό το επίπεδο δεν προστατεύεται με TLS (HTTPS ή WSS) και αξιοπρεπή έλεγχο ταυτότητας, είναι σχετικά εύκολο για κάποιον να παρεμποδίσει ή να χειραγωγήσει τη διαπραγμάτευση της συνεδρίας, ανοίγοντας την πόρτα σε:
- Υποκλοπή μεταδεδομένων συνεδρίες και διαπιστευτήρια.
- Πλαστοπροσωπία ή κατάληψη περιόδου σύνδεσης μέσω επιθέσεων man-in-the-middle.
- Εκτροπή χρημάτων σε μη εξουσιοδοτημένα τρίτα μέρη.
Λανθασμένα διαμορφωμένοι διακομιστές STUN/TURN
Η υποδομή ICE βασίζεται σε διακομιστές STUN/TURN για τη διευκόλυνση της συνδεσιμότητας. Όταν ένας διακομιστής TURN δεν διαθέτει ισχυρό έλεγχο ταυτότητας ή όρια χρήσης , μπορεί να μετατραπεί σε "ανοιχτό αναμεταδότη" που μπορεί να εκμεταλλευτεί ο καθένας για να στείλει κίνηση εις βάρος της υποδομής σας.
Αυτό όχι μόνο θέτει σε κίνδυνο την ασφάλεια και την κατάχρηση, αλλά και ένα πρόβλημα κόστους και εκθέτει την τοπολογία του δικτύου σας . Η εφαρμογή μέτρων ασφαλείας σε εταιρικά δίκτυα μειώνει αυτόν τον κίνδυνο. Η λανθασμένη διαμόρφωση του TURN είναι μια από τις πιο συχνές βλάβες σε συστήματα WebRTC που αναπτύσσονται βιαστικά.
Αδύναμοι έλεγχοι πρόσβασης σε επίπεδο εφαρμογής
Ακόμα κι αν ο ήχος και το βίντεο είναι κρυπτογραφημένα, αν κάποιος μπορεί να εισέλθει σε ένα δωμάτιο απλώς γνωρίζοντας τη διεύθυνση URL , ο αδύναμος κρίκος παραμένει η λογική της εφαρμογής. Οι πολιτικές ασφαλείας σε περιβάλλοντα πολλαπλών χρηστών βοηθούν στον μετριασμό αυτού του γεγονότος. Χωρίς ισχυρό έλεγχο ταυτότητας, έλεγχο περιόδου λειτουργίας και διαχείριση ρόλων, οι μη εξουσιοδοτημένοι χρήστες μπορούν:
- Διείσδυση σε ιδιωτικές συναντήσεις ή σε πληρωμένα διαδικτυακά σεμινάρια.
- Πρόσβαση σε ευαίσθητες ηχογραφήσεις που έχουν ήδη αποθηκευτεί.
- Μετάδοση ανεπιθύμητου περιεχομένου σε δωμάτια όπου δεν θα έπρεπε να έχουν άδεια.
Είναι πολύ συνηθισμένο να βλέπουμε εφαρμογές που βασίζονται σε προβλέψιμα ή μόνιμα αναγνωριστικά συνεδρίας, γεγονός που διευκολύνει τις επιθέσεις απαρίθμησης και την παράνομη πρόσβαση.
Ξεπερασμένες εξαρτήσεις και εκτεταμένη επιφάνεια επίθεσης
Μια τυπική ανάπτυξη WebRTC περιλαμβάνει περισσότερα από ένα απλό πρόγραμμα περιήγησης. Περιλαμβάνει διακομιστές σηματοδότησης, βιβλιοθήκες τρίτων, SDK, λειτουργικά συστήματα και συχνά διακομιστές πολυμέσων που επεκτείνουν τη λειτουργικότητά του. Εάν οποιοδήποτε από αυτά τα στοιχεία δεν ενημερωθεί, γίνεται ευπάθεια. Η παρακολούθηση για βλάβες βιβλιοθηκών είναι κρίσιμη.
Μεγάλο μέρος της εκμετάλλευσης των τρωτών σημείων στην πράξη συμβαίνει απλώς και μόνο επειδή τα προγράμματα περιήγησης, οι βιβλιοθήκες WebRTC, τα συστήματα ή οι εξαρτήσεις backend δεν ενημερώνονται με λογικό ρυθμό.
Ο ρόλος της ασφάλειας σε επίπεδο εφαρμογής και υποδομής
Ενώ το WebRTC κάνει εξαιρετική δουλειά στην κρυπτογράφηση πολυμέσων, δεν αποφασίζει ποιος έχει πρόσβαση σε αυτά, τι μπορεί να κάνει κάθε χρήστης ή πώς διαχειρίζονται τα δεδομένα μακροπρόθεσμα . Όλα αυτά εμπίπτουν στην αρμοδιότητα της εφαρμογής και της γύρω αρχιτεκτονικής της.
Ενισχύστε το κανάλι σηματοδότησης
Το πρώτο βήμα είναι να αντιμετωπίσετε τη σηματοδότηση ως ευαίσθητο κανάλι. Θα πρέπει πάντα να χρησιμοποιεί HTTPS ή WSS , με σωστά διαχειριζόμενα πιστοποιητικά, πολιτικές όπως το HSTS και απενεργοποιώντας μη ασφαλή πρωτόκολλα ή παρωχημένη κρυπτογράφηση.
Εκτός από την κρυπτογράφηση, η ισχυρή αυθεντικοποίηση στη σηματοδότηση είναι το κλειδί για την αποτροπή της πλαστογράφησης περιόδου σύνδεσης, της κλοπής διακριτικών ή της χειραγώγησης μηνυμάτων ελέγχου.
Διαχείριση ταυτοτήτων, δικαιωμάτων και λήξης
Για να αποτρέψετε οποιονδήποτε από το να «εκμεταλλευτεί» μια συνεδρία, είναι απαραίτητο να συνδέσετε τις ενέργειες WebRTC με μια καλά επαληθευμένη ταυτότητα και να εφαρμόσετε μέτρα ασφαλείας κατά την ανάπτυξη λογισμικού . Ορισμένες συνήθεις βέλτιστες πρακτικές περιλαμβάνουν:
- Χρήση του υπογεγραμμένα διακριτικά (π.χ., JWT) με σύντομες λήξεις για δημοσίευση ή αναπαραγωγή ροών.
- Ενσωμάτωση με OAuth 2.0, εταιρικό SSO ή συστήματα εταιρικής ταυτότητας σε επαγγελματικά περιβάλλοντα.
- Υλοποιώ, εφαρμόζω 2FA ή MFA για πρόσβαση σε κρίσιμες περιοχές, όπως πίνακες διαχείρισης ή αίθουσες υψηλού κινδύνου.
- Μοντέλα από έλεγχος πρόσβασης βάσει ρόλων (RBAC) να διαφοροποιήσουν μεταξύ θεατών, ομιλητών, συντονιστών, γιατρών, δασκάλων κ.λπ.
Είναι εξίσου σημαντικό να διαχειρίζεστε σωστά τη λήξη της περιόδου σύνδεσης : τα μόνιμα διακριτικά, οι διευθύνσεις URL χωρίς λήξη ή τα επαναχρησιμοποιήσιμα αναγνωριστικά αποτελούν αιτία προβλημάτων.
Προστασία διακομιστή TURN και backend
Οι διακομιστές TURN και άλλα στοιχεία backend θα πρέπει να αντιμετωπίζονται ως κρίσιμη υποδομή. Η επιλογή αξιόπιστης φιλοξενίας και η διαχείριση δυναμικών διαπιστευτηρίων είναι απαραίτητες για την άμυνα. Ορισμένα εύλογα ελάχιστα μέτρα περιλαμβάνουν:
- Δυναμικά και προσωρινά διαπιστευτήρια στο TURN, αποφεύγοντας τα στατικά ονόματα χρήστη/κωδικούς πρόσβασης.
- Λίστες επιτρεπόμενων διευθύνσεων IP ή τμηματοποίηση δικτύου για τον περιορισμό του ποιος μπορεί να έχει πρόσβαση στον διακομιστή.
- Περιορισμός ρυθμού και ποσοστά εύρους ζώνης για τον περιορισμό της κατάχρησης και τον μετριασμό των επιθέσεων DDoS.
- Συνεχής παρακολούθηση των αρχείων καταγραφής TURN, της σηματοδότησης και των διακομιστών πολυμέσων για την αναζήτηση ανώμαλων μοτίβων.
Σε πιο προηγμένες αρχιτεκτονικές, υιοθετείται μια προσέγγιση Μηδενικής Εμπιστοσύνης : τίποτα και κανείς δεν θεωρείται αξιόπιστος απλώς και μόνο επειδή βρίσκεται «μέσα», αλλά κάθε αίτημα επικυρώνεται, καταγράφεται και περιορίζεται σύμφωνα με την αρχή των ελαχίστων προνομίων.
Κανονιστική συμμόρφωση, έλεγχος και επεξεργασία δεδομένων
Όταν πρόκειται για προσωπικά δεδομένα (και αυτό συμβαίνει πάντα σε βιντεοκλήσεις, τηλεϊατρική ή διαδικτυακά μαθήματα), η νομική πτυχή είναι εξίσου σημαντική με την καθαρά τεχνική . Κανονισμοί όπως ο GDPR στην Ευρώπη ή ο HIPAA στις ΗΠΑ επιβάλλουν πολύ συγκεκριμένες απαιτήσεις.
Μια εφαρμογή WebRTC που απευθύνεται σε ρυθμιζόμενους τομείς θα πρέπει να ενσωματώνει, τουλάχιστον: ανάλυση αρχείων καταγραφής
- Ελεγχόμενα αρχεία των συνεδριών: ποιος συνδέθηκε, από πού, για πόσο χρονικό διάστημα.
- Διαχείριση συναίνεσης σαφή και τεκμηριωμένη όσον αφορά τις καταγραφές, την επεξεργασία δεδομένων και τις επακόλουθες χρήσεις.
- Κρυπτογράφηση σε κατάσταση ηρεμίας για ηχογραφήσεις, μεταδεδομένα και κοινόχρηστα αρχεία.
- Πολιτικές διατήρησης και αυτόματης διαγραφής ευθυγραμμισμένα με τις νομικές προθεσμίες και τις επιχειρηματικές ανάγκες.
Βασικές βέλτιστες πρακτικές για την ασφάλεια μιας πλατφόρμας που βασίζεται σε WebRTC
Ο σχεδιασμός μιας ισχυρής λύσης WebRTC περιλαμβάνει περισσότερα από την απλή «ενεργοποίηση κρυπτογράφησης», η οποία ήδη περιλαμβάνεται. Η ασφάλεια πρέπει να λαμβάνεται υπόψη από το αρχικό στάδιο της αρχιτεκτονικής και να διατηρείται καθ' όλη τη διάρκεια του κύκλου ζωής του προϊόντος.
1. Να προστατεύετε πάντα την σηματοδότηση με TLS και να ρυθμίζετε σωστά τα πιστοποιητικά
Η διαπραγμάτευση περιόδου σύνδεσης και η ανταλλαγή προσφορών/απαντήσεων SDP πρέπει πάντα να μεταφέρονται μέσω HTTPS ή WSS . Η χρήση απλού HTTP, ακόμη και "προσωρινά" ή σε περιβάλλοντα δοκιμών, ανοίγει την πόρτα σε επιθέσεις που μπορούν στη συνέχεια να εξαπλωθούν στην παραγωγή.
Εκτός από τη χρήση του TLS, είναι απαραίτητο να διαχειρίζεστε με ασφάλεια τα ιδιωτικά κλειδιά και τα πιστοποιητικά , να αυτοματοποιείτε την ανανέωσή τους και να αποφεύγετε μη ασφαλείς διαμορφώσεις, όπως οι παρωχημένες σουίτες κρυπτογράφησης.
2. Εφαρμογή ισχυρού ελέγχου ταυτότητας και πρόσβασης
Κάθε ευαίσθητη ενέργεια (συμμετοχή σε δωμάτιο, δημοσίευση ροής, λήψη ηχογράφησης) πρέπει να προστατεύεται. Τα βραχύβια διακριτικά, η MFA όπου απαιτείται και οι σαφώς καθορισμένοι ρόλοι αποτελούν μέρος των ελάχιστων απαιτήσεων.
Σε κρίσιμες εφαρμογές, μπορεί να είναι χρήσιμο να επικυρώνετε κάθε σύνδεση ή προσπάθεια δημοσίευσης στο backend χρησιμοποιώντας συστήματα όπως τα webhooks: ο διακομιστής πολυμέσων υποβάλλει ερώτημα στο backend σας, το οποίο αποφασίζει εάν ο χρήστης μπορεί πραγματικά να κάνει αυτό που ζητά (για παράδειγμα, εάν έχει ενεργή συνδρομή ή εάν είναι ο καθορισμένος ομιλητής).
3. Ρυθμίστε προσεκτικά τις λειτουργίες STUN και TURN
Η συνδεσιμότητα είναι μια από τις πιο κρίσιμες πτυχές. Είναι απαραίτητο να αποφεύγετε πάση θυσία τους "ανοιχτούς" διακομιστές TURN. Ιδανικά, χρησιμοποιήστε προσωρινά διαπιστευτήρια, περιορισμούς IP όπου είναι δυνατόν και συνεχή παρακολούθηση της χρήσης για την ανίχνευση κατάχρησης ή ανωμαλιών.
Εάν χρησιμοποιείτε VPN ή διακομιστή μεσολάβησης και ανησυχείτε για το απόρρητο, συνιστάται επίσης να δοκιμάσετε πώς συμπεριφέρεται η ανάλυση ICE με διαφορετικά προγράμματα περιήγησης και να προσαρμόσετε τις ρυθμίσεις τόσο του προγράμματος-πελάτη όσο και του διακομιστή για να ελαχιστοποιήσετε τις διαρροές.
Φαίνεται βασικό, αλλά συχνά παραμελείται. Οι μηχανές WebRTC στα προγράμματα περιήγησης λαμβάνουν συνεχείς ενημερώσεις ασφαλείας , όπως και τα λειτουργικά συστήματα, οι διακομιστές πολυμέσων και οι βιβλιοθήκες τρίτων.
Σε επαγγελματικά περιβάλλοντα, συνιστάται να έχετε προγραμματισμένες διαδικασίες ενημέρωσης, δοκιμές παλινδρόμησης και αυτοματοποίηση όπου είναι δυνατόν , έτσι ώστε να μην συσσωρεύονται γνωστά τρωτά σημεία για μήνες.
5. Κρυπτογραφήστε τις ηχογραφήσεις και τα αποθηκευμένα δεδομένα
Ενώ η κλήση βρίσκεται σε εξέλιξη, η μετάδοση κρυπτογραφείται. Αλλά μόλις ξεκινήσετε την καταγραφή ή την αποθήκευση δεδομένων, ενεργοποιείται η κρυπτογράφηση σε κατάσταση ηρεμίας . Η χρήση κρυπτογραφημένων δίσκων, κλειδιών που διαχειρίζονται οι υπηρεσίες HSM ή KMS και ο πολύ αυστηρός έλεγχος πρόσβασης σε αυτές τις ηχογραφήσεις είναι απαραίτητη.
Επιπλέον, συνιστάται να καθοριστούν σαφείς περίοδοι διατήρησης και αυτοματοποιημένες διαδικασίες για την ασφαλή διαγραφή περιεχομένου που δεν είναι πλέον απαραίτητο ή του οποίου η διατήρηση δεν δικαιολογείται νομικά.
6. Παρακολούθηση, εντοπισμός ανωμαλιών και έλεγχος
Η αρχική ανάπτυξη δεν αποτελεί το τέλος της εργασίας. Μια πλατφόρμα WebRTC παραγωγής χρειάζεται παρακολούθηση σε πραγματικό χρόνο : μετρήσεις χρήσης TURN, επαναλαμβανόμενα σφάλματα ICE, ύποπτες αυξήσεις εύρους ζώνης, αποτυχημένες προσπάθειες πρόσβασης, αλλαγές στα μοτίβα σύνδεσης κ.λπ.
Εκτός από την καθημερινή παρακολούθηση, αξίζει να προγραμματίζονται περιοδικοί έλεγχοι : δοκιμές διείσδυσης, αναθεωρήσεις κώδικα με έμφαση στην ασφάλεια, ανάλυση διαμόρφωσης δικτύου και επαλήθευση των αποτελεσματικών δικαιωμάτων σε διακομιστές και πίνακες.
Πέρα από την πλευρά του διακομιστή, ένα από τα πιο προβληματικά προβλήματα είναι η διαρροή IP μέσω του WebRTC , ειδικά όταν χρησιμοποιούνται VPN, οικιακά proxy ή προγράμματα περιήγησης κατά της ανίχνευσης σε σενάρια πολλαπλών λογαριασμών.
Πώς συμβαίνουν στην πραγματικότητα διαρροές IP στο WebRTC
Όταν μια σελίδα δημιουργεί μια σύνδεση RTCPeer, το πρόγραμμα περιήγησης ξεκινά τη διαδικασία ICE: συλλέγει υποψήφια δίκτυα, υποβάλλει ερωτήματα σε διακομιστές STUN και ανακαλύπτει δημόσιες και ιδιωτικές διευθύνσεις . Αυτά τα δεδομένα στη συνέχεια κοινοποιούνται στο απομακρυσμένο τελικό σημείο... ή στο κακόβουλο σενάριο που τα διαβάζει.
Ανάλογα με το πρόγραμμα περιήγησης και τη διαμόρφωση, το WebRTC ενδέχεται να εκθέσει:
- Μόνο τοπικές διευθύνσεις IP (192.168.xx, 10.xxx…), λιγότερο σημαντικές αλλά χρήσιμες για τη λήψη δακτυλικών αποτυπωμάτων.
- Η διεύθυνση IP του VPN ή του proxy, η οποία θα ήταν η επιθυμητή συμπεριφορά σε πολλές περιπτώσεις.
- Η πραγματική δημόσια διεύθυνση IP του ISP και, εάν είναι ενεργοποιημένη, η διεύθυνση IPv6 που έχει αντιστοιχιστεί στη συσκευή.
Επομένως, για όποιον διαχειρίζεται πολλούς λογαριασμούς ή χρειάζεται να απομονώσει ταυτότητες, ο έλεγχος του WebRTC είναι εξίσου σημαντικός με την επιλογή ενός καλού παρόχου proxy . Ένα τέλειο δακτυλικό αποτύπωμα καταστρέφεται εάν η πραγματική διεύθυνση IP εμφανίζεται στο πλάι.
Ελέγξτε εάν η διαμόρφωσή σας παρουσιάζει διαρροή WebRTC
Πριν εφαρμόσετε τα έμπλαστρα στα τυφλά, συνιστάται να κάνετε μετρήσεις. Ένας αποτελεσματικός τρόπος για να ελέγξετε την έκθεσή σας είναι:
- Συνδεθείτε στο VPN σας ή διαμορφώστε το proxy στο πρόγραμμα περιήγησης anti-detection και ελέγξτε σε μια τυπική υπηρεσία "ποια είναι η IP μου" ποια θα πρέπει να είναι η ορατή IP.
- Επισκεφθείτε συγκεκριμένες σελίδες δοκιμών WebRTC και ελέγξτε ποιες διευθύνσεις εμφανίζονται στην ενότητα υποψήφιων.
- Συγκρίνετε την αναμενόμενη διεύθυνση IP με αυτές που αναφέρονται στο WebRTCΕάν δείτε μια διαφορετική δημόσια διεύθυνση IP, όπως αυτή του ISP σας ή μια μη αναμενόμενη διεύθυνση IPv6, τότε έχετε διαρροή.
Συνιστάται η επανάληψη αυτών των δοκιμών σε διαφορετικά προγράμματα περιήγησης (Chrome, Firefox, Edge, Safari) και μετά από κάθε σημαντική ενημέρωση ή αλλαγή παρόχου VPN/proxy, επειδή η συμπεριφορά μπορεί να διαφέρει σημαντικά.
Ανάλογα με το πρόγραμμα περιήγησης, έχετε περισσότερο ή λιγότερο χώρο για ελιγμούς:
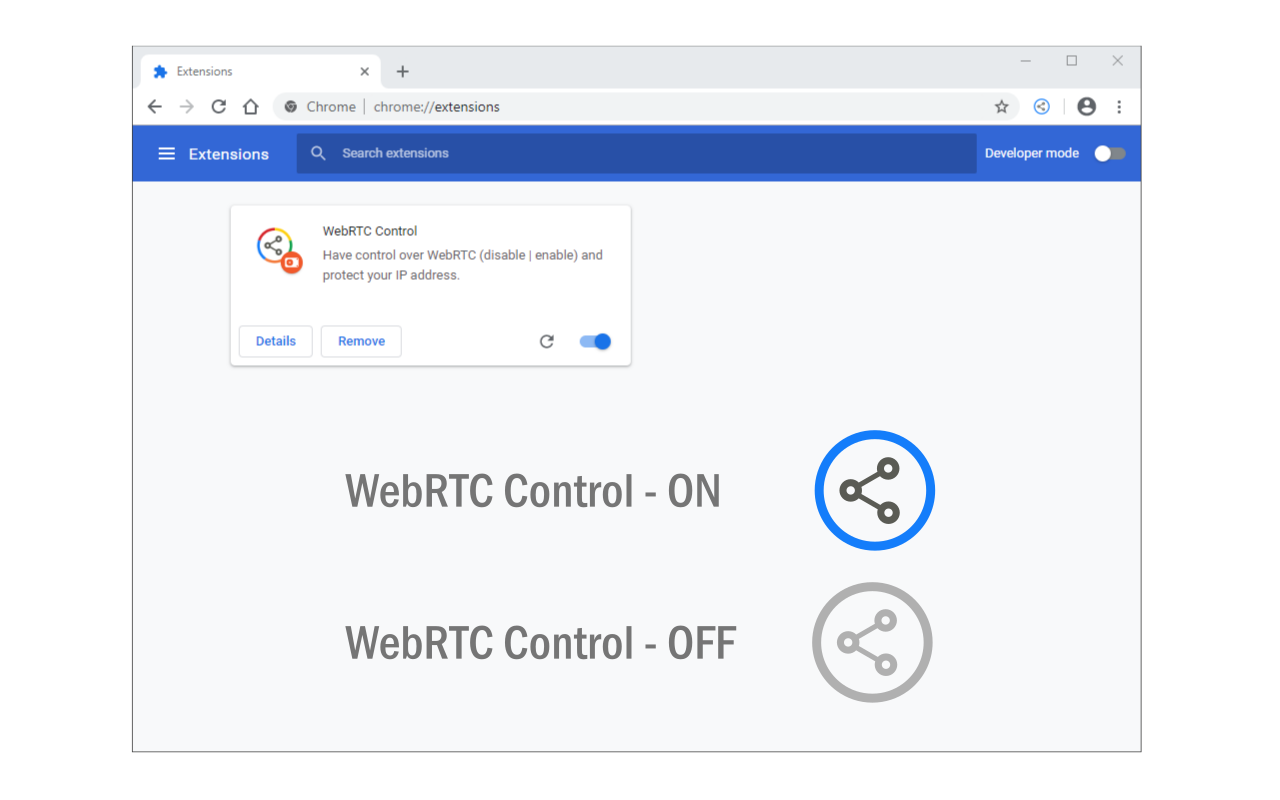
- Προγράμματα περιήγησης που βασίζονται στο Chromium (Chrome, Edge, Brave, Opera…)Δεν σας επιτρέπουν να απενεργοποιήσετε πλήρως το WebRTC εγγενώς. Η συνήθης προσέγγιση είναι η χρήση επεκτάσεων που περιορίζουν την έκθεση σε IP ή αποκλείουν το WebRTC, εκτός από αξιόπιστες ιστοσελίδες.
- FirefoxΠροσφέρει τον μέγιστο λεπτομερή έλεγχο. about: config Μπορείτε να απενεργοποιήσετε το media.peerconnection.enabled ή να αναγκάσετε το WebRTC να χρησιμοποιεί μόνο τη διεύθυνση proxy. Μπορείτε επίσης να χρησιμοποιήσετε επεκτάσεις που ενεργοποιούν ή απενεργοποιούν το WebRTC σε κάθε τοποθεσία ξεχωριστά.
- Safari (macOS και iOS)Το WebRTC είναι ενεργοποιημένο από προεπιλογή και ο έλεγχος είναι περιορισμένος. Η Apple εφαρμόζει ορισμένες μετριασμούς, αλλά δεν είναι το ιδανικό πρόγραμμα περιήγησης για εργασίες υψηλού κινδύνου όπου πρέπει να βελτιστοποιήσετε κάθε ρύθμιση.
Σε εμπορικά περιβάλλοντα όπου το WebRTC αποτελεί μέρος της ροής εργασίας (για παράδειγμα, όταν μια συγκεκριμένη πλατφόρμα διαφημίσεων απαιτεί επαλήθευση βίντεο), γενικά δεν είναι καλή ιδέα να αποκλείετε πλήρως το WebRTC . Είναι προτιμότερο να χρησιμοποιείτε λειτουργίες ή διαμορφώσεις "μόνο για proxy" που διατηρούν τη λειτουργικότητα χωρίς να φιλτράρουν πραγματικές διευθύνσεις IP.
Ενίσχυση σε επίπεδο λειτουργικού συστήματος και τείχους προστασίας
Για πιο ακραία σενάρια, ορισμένες ομάδες επιλέγουν να μπλοκάρουν ή να φιλτράρουν την κίνηση UDP και ορισμένα εύρη θυρών σε επίπεδο τείχους προστασίας , χρησιμοποιώντας το pf σε macOS, το iptables/nftables σε Linux ή το Τείχος προστασίας του Windows Defender σε Windows.
Αυτή η προσέγγιση προσθέτει ένα επιπλέον επίπεδο άμυνας, αλλά πρέπει να αντιμετωπίζεται με προσοχή, επειδή μπορεί να διαταράξει νόμιμες υπηρεσίες (βιντεοκλήσεις, διαδικτυακά παιχνίδια, VoIP, DNS κ.λπ.). Συνιστάται πάντα να καταγράφετε τους κανόνες, να δημιουργείτε αντίγραφα ασφαλείας της διαμόρφωσης και να επαληθεύετε ότι οι υπολογιστές παραμένουν διαχειρίσιμοι πριν από την μαζική ανάπτυξη αλλαγών.
Τα προγράμματα περιήγησης κατά της ανίχνευσης μπορούν να προσομοιώσουν διαφορετικά δακτυλικά αποτυπώματα: υλικό γραφικών, γραμματοσειρές, ζώνη ώρας, γλώσσα, αναλύσεις κ.λπ. Αλλά αν το WebRTC αφήσει την ίδια πραγματική διεύθυνση IP να ξεγλιστρήσει πίσω από όλα αυτά τα προφίλ, οι πλατφόρμες έχουν μια πολύ αξιόπιστη ένδειξη για να τα συνδέσουν.
Η ιδανική διαμόρφωση για αυτόν τον τύπο λύσης περιλαμβάνει:
- Αντιστοίχιση σε κάθε προφίλ διαφορετικός διακομιστής μεσολάβησης ή διεύθυνση IP, κατά προτίμηση οικιακή ή κινητή.
- Ρύθμιση παραμέτρων συμπεριφοράς WebRTC σε απενεργοποιημένη λειτουργία ή «μόνο μεσολάβησης», ανάλογα με τις ανάγκες της εφαρμογής-στόχου.
- Εκτελέστε δοκιμές διαρροής WebRTC σε κάθε αντιπροσωπευτικό προφίλ πριν το θέσετε σε λειτουργία.
- Εγκαθιδρύω σαφείς εσωτερικές πολιτικές σχετικά με το πότε επιτρέπονται οι βιντεοκλήσεις και σε ποια προφίλ οι περιορισμοί θα πρέπει να παραμείνουν αυστηρότεροι.
Για πρακτορεία, ομάδες μάρκετινγκ, arbitrage ή διαχείριση μεγάλων καταλόγων σε αγορές, αυτός ο τύπος πειθαρχίας κάνει τη διαφορά μεταξύ σταθερής λειτουργίας και διαβίωσης εν μέσω τεράστιων μπλοκαρισμάτων λογαριασμών.
Συνολικά, οι έλεγχοι ασφαλείας WebRTC περιλαμβάνουν την αξιοποίηση των ενσωματωμένων λειτουργιών του προτύπου (κρυπτογράφηση, δικαιώματα προγράμματος περιήγησης, αποτελεσματικό P2P) και την ενσωμάτωσή τους σε μια ισχυρή αρχιτεκτονική και βέλτιστες πρακτικές: ασφαλή σηματοδότηση, καλά σχεδιασμένο έλεγχο ταυτότητας και ρόλους, προστατευμένους διακομιστές STUN/TURN, κρυπτογράφηση σε κατάσταση ηρεμίας, συνεχή παρακολούθηση και, όταν εμπλέκεται προηγμένο απόρρητο, ολοκληρωμένο έλεγχο των διαρροών IP και της συμπεριφοράς WebRTC σε προγράμματα περιήγησης, VPN και προγράμματα περιήγησης κατά της ανίχνευσης. Κατανοώντας τα δυνατά και τα αδύνατα σημεία της τεχνολογίας, είναι απολύτως εφικτό να αναπτυχθούν πλατφόρμες επικοινωνίας σε πραγματικό χρόνο που είναι γρήγορες, επεκτάσιμες και, πάνω απ 'όλα, αξιόπιστες, ακόμη και σε εταιρικά και ρυθμιζόμενα περιβάλλοντα.