- Η ανάλυση της κυκλοφορίας δικτύου σάς επιτρέπει να παρατηρείτε πακέτα και ροές για να βελτιώσετε την απόδοση, την ασφάλεια και την αντιμετώπιση προβλημάτων.
- Το Wireshark είναι το βασικό εργαλείο για την λεπτομερή επιθεώρηση πακέτων, ενώ τα NTA και NetFlow επικεντρώνονται στην καθολική προβολή ανά ροές.
- Η χρήση της Μηχανικής Μάθησης οδηγεί την NTA προς την NDR και την XDR, αυτοματοποιώντας την ανίχνευση και την αντιμετώπιση σύνθετων απειλών.
- Η εξάσκηση αυτών των τεχνικών ανοίγει ευκαιρίες σταδιοδρομίας στη διαχείριση συστημάτων, στα δίκτυα και στην αμυντική και επιθετική κυβερνοασφάλεια.
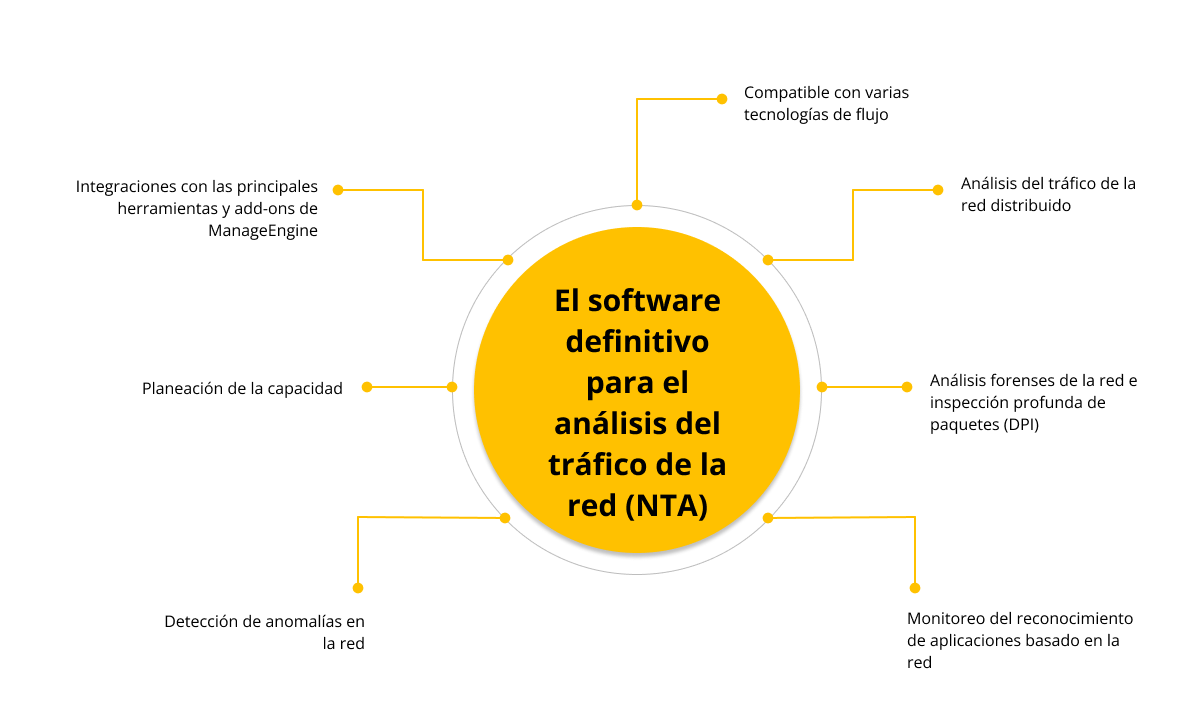
Σε κάθε επιχείρηση, στο σπίτι ή ακόμα και σε ένα μικρό αυτοσχέδιο γραφείο, οτιδήποτε κάνουμε online έχει ως αποτέλεσμα την αύξηση της κίνησης στο δίκτυο . Email, βιντεοκλήσεις, online παιχνίδια, αντίγραφα ασφαλείας στο cloud ή κάμερες IP που μεταδίδουν συνεχώς βίντεο — όλα αυτά τα δεδομένα κινούνται μεταξύ συσκευών. Η κατανόηση του τι συμβαίνει σε αυτά τα καλώδια (ή σε αυτό το δίκτυο Wi-Fi υψηλής ταχύτητας ) δεν είναι πλέον μόνο για τους λάτρεις των δικτύων: είναι το κλειδί για την πρόληψη επιθέσεων, τη βελτίωση της απόδοσης και την αντιμετώπιση προβλημάτων χωρίς να χάνουμε ώρες προσπαθώντας να διορθώσουμε πράγματα.
Η ανάλυση της κυκλοφορίας δικτύου έχει γίνει κεντρικό στοιχείο της σύγχρονης κυβερνοασφάλειας, καθώς και της καθημερινής διαχείρισης συστημάτων. Από βασικά εργαλεία όπως το Wireshark έως προηγμένες λύσεις NTA, NDR και XDR , έχουμε πλέον μια τεράστια γκάμα τρόπων για να δούμε τι συμβαίνει μέσα σε ένα δίκτυο. Το κλειδί είναι να γνωρίζουμε τι θέλουμε να δούμε, γιατί και με ποιο εργαλείο, ώστε να προχωρήσουμε πέρα από την απλή εξέταση των πακέτων μόνο και μόνο για να χρησιμοποιήσουμε αυτά τα δεδομένα για να λάβουμε τεκμηριωμένες αποφάσεις: εντοπίζοντας σημεία συμφόρησης, προσδιορίζοντας ποιος καταναλώνει εύρος ζώνης ή ανιχνεύοντας οποιαδήποτε μη εξουσιοδοτημένη πρόσβαση.
Τι είναι ένα δίκτυο και τι ονομάζουμε κίνηση δικτύου;
Πριν συζητήσουμε την ανάλυση, είναι χρήσιμο να διευκρινίσουμε ορισμένες έννοιες. Ένα δίκτυο υπολογιστών είναι απλώς ένα σύνολο διασυνδεδεμένων συσκευών που μοιράζονται πληροφορίες και πόρους : επιτραπέζιοι υπολογιστές, φορητοί υπολογιστές, κινητά τηλέφωνα, tablet, διακομιστές, δρομολογητές, διακόπτες, σημεία πρόσβασης WiFi, κάμερες IP, εκτυπωτές δικτύου κ.λπ.
Όλες αυτές οι συσκευές επικοινωνούν χρησιμοποιώντας διαφορετικούς τύπους συνδέσεων: ενσύρματες συνδέσεις Ethernet, ασύρματα δίκτυα Wi-Fi ή κινητές συνδέσεις μέσω 4G/5G. Για να κατανοήσουν η μία την άλλη, πρέπει να ακολουθούν κοινούς κανόνες, τα γνωστά πρωτόκολλα δικτύου (IP, TCP, UDP, HTTP, DNS και η ασφάλειά τους , κ.λπ.), οι οποίοι καθορίζουν τον τρόπο δομής των πληροφοριών, τον τρόπο αποστολής, τον τρόπο λήψης και τον τρόπο επικύρωσης της άφιξής τους.
Στην καρδιά όλων αυτών βρίσκεται το διαδίκτυο, το παγκόσμιο δίκτυο που έχει αλλάξει τον τρόπο που εργαζόμαστε, καταναλώνουμε περιεχόμενο και συνδεόμαστε μεταξύ μας . Αλλά αυτή η ίδια ανάπτυξη έχει επίσης αυξήσει δραματικά τον αριθμό και το κόστος των κυβερνοεπιθέσεων. Κάθε απόπειρα εισβολής, κάθε παραβίαση δεδομένων και κάθε κακόβουλο λογισμικό που διεισδύει σε ένα σύστημα αφήνει ένα ίχνος στην κίνηση δικτύου, γι' αυτό και η ανάλυσή του είναι τόσο κρίσιμη.
Όταν μιλάμε για κίνηση δικτύου, αναφερόμαστε στην ποσότητα δεδομένων που κυκλοφορούν σε ένα δίκτυο ανά πάσα στιγμή . Δεν ταξιδεύουν ως ένα τεράστιο μπλοκ, αλλά μάλλον χωρίζονται σε μικρότερες μονάδες που ονομάζονται πακέτα . Κάθε πακέτο μεταφέρει χρήσιμες πληροφορίες (το πραγματικό περιεχόμενο) και μεταδεδομένα: πηγή, προορισμός, πρωτόκολλο, θύρες, σημαίες κ.λπ., τα οποία επιτρέπουν στον παραλήπτη να γνωρίζει πώς να ανασυνθέσει όλες τις πληροφορίες.
Αυτή η κίνηση περιγράφεται συνήθως με βάση δύο κύριες κατευθύνσεις: κίνηση βορρά-νότου , η οποία ταξιδεύει μπρος-πίσω μεταξύ πελατών και διακομιστών ή μεταξύ του κέντρου δεδομένων και του εξωτερικού κόσμου, και κίνηση ανατολής-δύσης , η οποία κινείται εντός του ίδιου του κέντρου δεδομένων ή μεταξύ διακομιστών. Και οι δύο τύποι είναι σημαντικοί τόσο για την απόδοση όσο και για την ασφάλεια, αλλά η κίνηση ανατολής-δύσης είναι ιδιαίτερα ελκυστική για έναν εισβολέα επειδή είναι αυτό που χρησιμοποιεί για να κινηθεί πλευρικά μόλις αποκτήσει πλεονέκτημα.
Τι είναι η ανάλυση κυκλοφορίας δικτύου και σε τι χρησιμεύει;
Η ανάλυση της κυκλοφορίας δικτύου είναι ουσιαστικά η διαδικασία παρατήρησης, συλλογής και εξέτασης των δεδομένων που ρέουν μέσω ενός δικτύου για την κατανόηση της συμπεριφοράς του, την ανίχνευση προβλημάτων και την αποκάλυψη πιθανών απειλών. Είναι σαν να στέκεστε σε ένα υπερυψωμένο φυλάκιο και να παρακολουθείτε έναν ψηφιακό αυτοκινητόδρομο: δεν βλέπετε μόνο αν υπάρχουν αυτοκίνητα, αλλά και ποιος υπερβαίνει το όριο ταχύτητας, οδηγεί αντίθετα ή σταματά εκεί που δεν πρέπει.
Αυτή η ανάλυση μπορεί να γίνει σε πολύ λεπτομερές επίπεδο, εξετάζοντας κάθε πακέτο ξεχωριστά , ή σε πιο συγκεντρωτικό επίπεδο, εξετάζοντας τις ροές επικοινωνίας (ποιος μιλάει με ποιον, για πόσο καιρό και με ποιον όγκο). Ανάλογα με το εργαλείο, την προσέγγιση και τον στόχο, η εστίαση μπορεί να είναι περισσότερο στην απόδοση, την ασφάλεια ή τη συμμόρφωση με τους κανονισμούς.
Μεταξύ των κύριων στόχων του, ξεχωρίζουν αρκετές σαφείς λειτουργίες. Αφενός, η ανίχνευση απειλών : εισβολές, κακόβουλο λογισμικό που επικοινωνεί με τον διακομιστή εντολών και ελέγχου του, απόπειρες ηλεκτρονικού "ψαρέματος" (phishing) που ενεργοποιούν ασυνήθιστες συνδέσεις, μη εξουσιοδοτημένη πρόσβαση σε εσωτερικές υπηρεσίες κ.λπ. Σχεδόν κάθε μέτρια σοβαρή επίθεση αφήνει ίχνη στην κίνηση και εκεί μπαίνει στο παιχνίδι η ανάλυση.
Από την άλλη πλευρά, υπάρχει η βελτιστοποίηση της απόδοσης . Όταν μια εφαρμογή καταναλώνει όλο το εύρος ζώνης, όταν μια σύνδεση WAN γίνεται κορεσμένη σε συγκεκριμένες χρονικές στιγμές ή όταν μια υπηρεσία είναι αργή χωρίς προφανή λόγο, η ανάλυση της κυκλοφορίας σάς επιτρέπει να δείτε τα μοτίβα χρήσης και να αναλάβετε δράση: να αναδιαμορφώσετε την ποιότητα υπηρεσίας (QoS), να εξισορροπήσετε τα φορτία, να μετακινήσετε υπηρεσίες, να τμηματοποιήσετε δίκτυα κ.λπ.
Είναι επίσης κλειδί για τη συμμόρφωση με τους κανονισμούς και τον έλεγχο . Κανονισμοί όπως ο ΓΚΠΔ ή συγκεκριμένα τομεακά πλαίσια απαιτούν απόδειξη ότι τα προσωπικά δεδομένα προστατεύονται και ότι η πρόσβαση ελέγχεται. Τα αρχεία καταγραφής επισκεψιμότητας και οι αναφορές αναλυτικών στοιχείων βοηθούν να καταδειχθεί ποιος έχει πρόσβαση σε τι, πότε και από πού.
Τέλος, είναι ένα απαραίτητο εργαλείο αντιμετώπισης προβλημάτων . Όταν μια σελίδα δεν φορτώνει, ένας εκτυπωτής εξαφανίζεται από το δίκτυο ή μια εφαρμογή σταματά να ανταποκρίνεται, η εξέταση της κίνησης δικτύου αποκαλύπτει το ακριβές σημείο όπου διακόπτεται η επικοινωνία: είτε το DNS δεν επιλύει το πρόβλημα, είτε ο διακομιστής δεν ανταποκρίνεται, είτε το τείχος προστασίας μπλοκάρει τη σύνδεση, είτε χάνονται πακέτα στην πορεία.
Ροές, πακέτα και τύποι δεδομένων που αναλύονται
Όταν τα δεδομένα διασχίζουν το δίκτυο, δεν ταξιδεύουν ως ένα γιγάντιο αρχείο ταυτόχρονα. Χωρίζονται σε μικρότερα πακέτα δεδομένων , το καθένα με τη δική του κεφαλίδα και ωφέλιμο φορτίο, και το δίκτυο τα δρομολογεί κατά μήκος της καλύτερης διαθέσιμης διαδρομής. Κάθε πακέτο μπορεί να ακολουθήσει διαφορετικές διαδρομές, περνώντας από την προεπιλεγμένη πύλη όταν είναι απαραίτητο, και κατά την άφιξή του στον προορισμό του, επανασυναρμολογείται για την ανακατασκευή του αρχικού περιεχομένου.
Τα επαγγελματικά εργαλεία ανάλυσης κυκλοφορίας λειτουργούν κυρίως με δύο κύριους τύπους πληροφοριών. Από τη μία πλευρά, υπάρχουν δεδομένα ροής , όπως το NetFlow, το sFlow, το J-Flow ή το IPFIX, τα οποία παρέχουν μια σύνοψη υψηλού επιπέδου για το ποιος επικοινωνεί με ποιον, για πόσο χρονικό διάστημα, χρησιμοποιώντας ποιο πρωτόκολλο και με ποιον όγκο κυκλοφορίας. Είναι λιγότερο λεπτομερή από τα ακατέργαστα δεδομένα πακέτων, αλλά πολύ πιο κλιμακώσιμα και πολύ χρήσιμα για τον εντοπισμό μοτίβων και ανωμαλιών.
Από την άλλη πλευρά, υπάρχουν οι καταγραφές πακέτων , οι οποίες περιέχουν την κίνηση καθώς αυτή ταξιδεύει στο δίκτυο, bit προς bit. Αυτές οι πληροφορίες είναι ανεκτίμητες για την εγκληματολογική ανάλυση, την βελτιστοποίηση και την αντιμετώπιση σύνθετων προβλημάτων , αν και απαιτούν περισσότερο χώρο αποθήκευσης, περισσότερο χρόνο ανάλυσης και περισσότερη τεχνική εμπειρογνωμοσύνη για την σωστή ερμηνεία όλων όσων παρατηρούνται.
Οι λύσεις Ανάλυσης Κυκλοφορίας Δικτύου (NTA) συνήθως συνδυάζουν και τις δύο πηγές: χρησιμοποιούν ροές για συνεχή, υψηλού επιπέδου ορατότητα και καταγραφές για τη διερεύνηση συγκεκριμένων περιστατικών ή την εμβάθυνση σε ύποπτη συμπεριφορά. Στη συνέχεια, σε αυτά τα δεδομένα εφαρμόζονται αλγόριθμοι ανάλυσης συμπεριφοράς, κανόνες, υπογραφές και, ολοένα και περισσότερο, τεχνικές μηχανικής μάθησης.
Wireshark: ο απαραίτητος αναλυτής πακέτων
Στον κόσμο της ανάλυσης κυκλοφορίας, εμφανίζεται πάντα ένα όνομα: Wireshark . Είναι ένας αναλυτής πρωτοκόλλου δικτύου ή αλλιώς packet sniffer, που σας επιτρέπει να καταγράφετε σε πραγματικό χρόνο όλα τα πακέτα που διέρχονται από μια διεπαφή δικτύου (είτε ενσύρματη είτε ασύρματη) και να τα αναλύετε ανά επίπεδο, σύμφωνα με το μοντέλο OSI.
Το Wireshark είναι ένα δωρεάν και ανοιχτού κώδικα έργο διαθέσιμο για Windows, macOS και διάφορες διανομές Linux. Το γεγονός ότι ο καθένας μπορεί να ελέγξει τον κώδικά του το καθιστά ένα εξαιρετικά ελεγμένο, αξιόπιστο και ευρέως αποδεκτό εργαλείο τόσο σε επιχειρηματικά όσο και σε ακαδημαϊκά περιβάλλοντα. Σήμερα, θεωρείται σχεδόν ένα de facto πρότυπο για την ανάλυση πρωτοκόλλων.
Όταν το ενεργοποιείτε για πρώτη φορά και ξεκινάτε την καταγραφή, η διεπαφή μπορεί να είναι λίγο τρομακτική: μια μακρά λίστα γραμμών με πακέτα, διευθύνσεις IP, θύρες και πρωτόκολλα που παρελαύνουν ασταμάτητα. Αλλά μόλις κατανοήσετε τη βασική δομή και μάθετε πώς να χρησιμοποιείτε τα φίλτρα, γίνεται ένας πολύ ισχυρός μεγεθυντικός φακός για να δείτε τι πραγματικά συμβαίνει σε ένα δίκτυο.
Κάθε πακέτο που εμφανίζεται από το Wireshark περιλαμβάνει δεδομένα όπως οι διευθύνσεις IP προέλευσης και προορισμού, η διεύθυνση MAC, το πρωτόκολλο που χρησιμοποιείται, το περιεχόμενο ωφέλιμου φορτίου (εάν δεν είναι κρυπτογραφημένο) και οι χρόνοι απόκρισης . Επιπλέον, επισημαίνει τους τύπους κίνησης και τα πιθανά προβλήματα σε διαφορετικά χρώματα: τυπικά πακέτα TCP σε ένα χρώμα, ερωτήματα DNS ή κίνηση UDP σε άλλο χρώμα και κόκκινες ή μαύρες γραμμές για σφάλματα, αναμεταδόσεις ή προειδοποιήσεις.
Ένα από τα μεγαλύτερα πλεονεκτήματά του είναι το ισχυρό σύστημα φιλτραρίσματος, το οποίο σας επιτρέπει να εστιάζετε μόνο σε ό,τι σας ενδιαφέρει . Για παράδειγμα, μπορείτε να εμφανίσετε μόνο την επισκεψιμότητα που σχετίζεται με μια συγκεκριμένη διεύθυνση IP (ip.addr == XXXX), να διατηρήσετε μόνο την επισκεψιμότητα HTTP, να φιλτράρετε με βάση μια συγκεκριμένη θύρα ή να αναζητήσετε συγκεκριμένα μοτίβα στα πεδία κεφαλίδας. Χωρίς φίλτρα, τα δεδομένα που καταγράφονται είναι απλώς θόρυβος. Με τα φίλτρα, γίνονται πολύτιμες πληροφορίες.
Πώς το Wireshark μπορεί να σας βοηθήσει στην καθημερινότητά σας
Παρόλο που το Wireshark είναι ένα προηγμένο εργαλείο που χρησιμοποιείται ευρέως σε επιχειρήσεις, ένας οικιακός χρήστης ή ένας αρχάριος τεχνικός μπορεί επίσης να επωφεληθεί από αυτό, εφόσον γνωρίζει τι να αναζητήσει. Δεν χρειάζεται να είστε μηχανικός δικτύων για να το χρησιμοποιήσετε για πολύ συγκεκριμένα προβλήματα.
Για παράδειγμα, εάν τα διαδικτυακά σας παιχνίδια υποφέρουν από καθυστέρηση δικτύου ή αποσυνδέσεις, παρόλο που οι δοκιμές ταχύτητας δείχνουν ότι όλα είναι καλά, με το Wireshark μπορείτε να δείτε εάν χάνονται πακέτα, εάν υπάρχουν πάρα πολλές αναμεταδόσεις, εάν οι απαντήσεις φτάνουν αργά ή εάν κάποια άλλη υπηρεσία υπερφορτώνει τη σύνδεση ενώ παίζετε.
Μια άλλη πολύ ενδιαφέρουσα χρήση είναι η παρακολούθηση του απορρήτου σας και της συμπεριφοράς των συσκευών IoT σας . Υπάρχουν όλο και περισσότερες συσκευές στα σπίτια μας (κινητά τηλέφωνα, έξυπνες τηλεοράσεις, κάμερες, φωνητικοί βοηθοί, "έξυπνες" πρίζες) που συνδέονται συνεχώς στο διαδίκτυο. Καταγράφοντας την κίνηση, μπορείτε να ελέγξετε σε ποιους διακομιστές συνδέονται, πόσο συχνά και αν στέλνουν σαφή δεδομένα. Εάν βλέπετε μια κάμερα να επικοινωνεί συνεχώς με μια ύποπτη διεύθυνση IP σε άλλη χώρα, κάτι δεν πάει καλά.
Εάν αντιμετωπίζετε συγκεκριμένα τεχνικά προβλήματα με συγκεκριμένες υπηρεσίες — έναν εκτυπωτή που δεν εμφανίζεται, έναν ιστότοπο που δεν αποκρίνεται ή μια εσωτερική υπηρεσία που παρουσιάζει σφάλμα — το Wireshark σάς επιτρέπει να δείτε εάν το αίτημα φεύγει από τον υπολογιστή σας, εάν φτάνει στον προορισμό, εάν υπάρχουν σφάλματα DNS ή εάν ένα τείχος προστασίας εμποδίζει την επικοινωνία.
Είναι επίσης ένα πολύ χρήσιμο εργαλείο για την ανάλυση της καθυστέρησης σε εφαρμογές που χρησιμοποιούν UDP , όπως πολλά παιχνίδια ή υπηρεσίες streaming. Παρατηρώντας την κίνηση, μπορείτε να εντοπίσετε πακέτα εκτός σειράς, απώλεια πακέτων ή υπερβολικούς χρόνους απόκρισης χωρίς απαραίτητα να υποδεικνύεται πρόβλημα εύρους ζώνης: θα μπορούσε να οφείλεται σε παρεμβολές Wi-Fi , προβλήματα σήματος ή κορεσμό σε έναν από τους κόμβους του χειριστή.
Τέλος, σε οικιακά δίκτυα ή μικρά γραφεία, είναι ιδανικό για τον έλεγχο των λειτουργιών των συσκευών και των ρυθμίσεων του δρομολογητή : για να δείτε ποιος κεντρικός υπολογιστής δημιουργεί την περισσότερη κίνηση, ποιες εφαρμογές χρησιμοποιούν το μεγαλύτερο εύρος ζώνης, πώς συμπεριφέρεται μια νέα κάμερα ή για να ελέγξετε εάν ένα κινητό τηλέφωνο στέλνει δεδομένα κάθε λίγα δευτερόλεπτα σε έναν εξωτερικό διακομιστή.
Το Wireshark και ο ρόλος του στην κυβερνοασφάλεια και το ηθικό hacking
Στην κυβερνοασφάλεια, το Wireshark είναι σχεδόν πανταχού παρόν. Οι αμυντικές ομάδες το χρησιμοποιούν για παρακολούθηση, διερεύνηση συμβάντων και επικύρωση διαμόρφωσης , ενώ οι επιθετικές ομάδες (διεισδυτές, Κόκκινες Ομάδες) το χρησιμοποιούν για αναγνώριση και ελεγχόμενη εκμετάλλευση.
Από αμυντικής άποψης, επιτρέπει την ανίχνευση ανώμαλης συμπεριφοράς, όπως σαρώσεις θυρών, επαναλαμβανόμενες συνδέσεις σε ασυνήθιστες θύρες, κίνηση σε κακόβουλους τομείς ή τυπικά μοτίβα εντολών και ελέγχου (C2). Η συμπλήρωση αυτού με ένα honeypot στην ασφάλεια δικτύου μπορεί να βοηθήσει στην επιβεβαίωση και τη συλλογή αποδεικτικών στοιχείων κακόβουλης δραστηριότητας.
Χρησιμοποιείται επίσης για την επαλήθευση ότι όλη η ευαίσθητη κίνηση είναι κρυπτογραφημένη . Εάν, κατά την καταγραφή δεδομένων, δείτε ονόματα χρήστη και κωδικούς πρόσβασης να ταξιδεύουν σε μορφή απλού κειμένου, συνεδρίες HTTP χωρίς TLS ή μη προστατευμένες διοικητικές υπηρεσίες, γνωρίζετε ότι έχετε ένα σοβαρό πρόβλημα. Το ίδιο ισχύει και για παλαιότερες εκδόσεις πρωτοκόλλου (για παράδειγμα, παρωχημένο TLS) που παραμένουν ενεργές χωρίς λόγο.
Στα χέρια ενός ηθικού χάκερ, το Wireshark γίνεται ένα απίστευτα ισχυρό εργαλείο αναγνώρισης. Επιτρέπει την αποτύπωση δακτυλικών αποτυπωμάτων στο περιβάλλον : αναγνώριση λειτουργικών συστημάτων, ενεργών υπηρεσιών, εκδόσεων λογισμικού και βασικής τοπολογίας δικτύου απλώς παρατηρώντας την κίνηση δικτύου. Σε δίκτυα με κακή διαμόρφωση, ανοιχτά ή μη κρυπτογραφημένα, μπορεί ακόμη και να καταγράψει διαπιστευτήρια, διακριτικά περιόδου σύνδεσης και εξαιρετικά ευαίσθητα δεδομένα.
Σε προηγμένα περιβάλλοντα εκπαίδευσης, πολλά μεταπτυχιακά προγράμματα και μαθήματα επιθετικής ασφάλειας διδάσκουν το Wireshark με μια εντελώς πρακτική προσέγγιση : πώς να παρατηρείτε την εκμετάλλευση της κυκλοφορίας, πώς να βλέπετε την κλιμάκωση δικαιωμάτων σε πακέτα, πώς να αναγνωρίζετε την εξαγωγή δεδομένων ή πώς να επιβεβαιώνετε εάν ένα ωφέλιμο φορτίο έχει εκτελεστεί με επιτυχία στο σύστημα-στόχο.
NTA, Μηχανική Μάθηση και η εξέλιξη προς NDR και XDR
Όταν μιλάμε για ανάλυση κυκλοφορίας σε επίπεδο επιχείρησης, η βασική έννοια είναι η Ανάλυση Κυκλοφορίας Δικτύου (NTA) . Δεν πρόκειται για ένα συγκεκριμένο εργαλείο, αλλά μάλλον για μια προσέγγιση: η συνεχής και αυτόματη ανάλυση της κυκλοφορίας δικτύου για τη βελτίωση της ορατότητας, τον εντοπισμό απειλών και τη διευκόλυνση της αντιμετώπισης περιστατικών.
Παραδοσιακά, πολλές λύσεις παρακολούθησης βασίζονταν σε στατικούς κανόνες του τύπου «αν συμβεί το Χ, κάνε το Ψ» . Αυτό λειτούργησε σε ορισμένα σενάρια, αλλά έχει τεράστιους περιορισμούς: οι κανόνες πρέπει να τηρούνται χειροκίνητα, καθίστανται γρήγορα απαρχαιωμένοι, δημιουργούν ψευδώς θετικά αποτελέσματα και δεν προσαρμόζονται καλά σε νέες συμπεριφορές ή αλλαγές στις διαδικασίες του οργανισμού.
Εδώ ακριβώς έρχεται η μηχανική μάθηση . Εφαρμοσμένη στην NTA, επιτρέπει στο σύστημα να μαθαίνει την «κανονική» συμπεριφορά του δικτύου και να ανιχνεύει αποκλίσεις χωρίς να χρειάζεται ένας συγκεκριμένος, προκαθορισμένος κανόνας για κάθε περίπτωση. Αυτά τα μοντέλα μπορούν να ταξινομήσουν, να συσχετίσουν και να βαθμολογήσουν αυτόματα τις απειλές , απελευθερώνοντας τους αναλυτές από πολλές επαναλαμβανόμενες εργασίες.
Ένα τυπικό παράδειγμα: οι στατικοί κανόνες ενδέχεται να επισημαίνουν μια ξαφνική αύξηση της επισκεψιμότητας σε έναν άγνωστο τομέα ως ύποπτη. Ωστόσο, ένα σύστημα μηχανικής μάθησης μπορεί να μάθει ότι αυτή η απότομη αύξηση οφείλεται στην έναρξη της χρήσης μιας νέας υπηρεσίας cloud από την εταιρεία και επομένως δεν αποτελεί επίθεση, αλλά μια φυσιολογική εξέλιξη της επιχείρησης . Αυτός ο τύπος διάκρισης μειώνει τα ψευδώς θετικά και εμποδίζει το SOC να σπαταλά χρόνο σε άσχετες ειδοποιήσεις.
Φυσικά, η μηχανική μάθηση δεν είναι μαγική. Χρειάζεται καλά δεδομένα εκπαίδευσης, ανθρώπινη επίβλεψη και συνεχείς αξιολογήσεις . Εάν τροφοδοτείται με μεροληπτικά ή ελλιπή δεδομένα, μπορεί να ενισχύσει τα σφάλματα αντί να τα διορθώσει. Επιπλέον, οι τεχνικές αποφυγής των επιτιθέμενων εξελίσσονται επίσης, επομένως τα μοντέλα πρέπει να ενημερώνονται και να επανεκπαιδεύονται συχνά.
Η φυσική εξέλιξη της NTA έχει οδηγήσει στην Ανίχνευση και Απόκριση Δικτύου (NDR) . Ενώ η NTA επικεντρώνεται στην παρατήρηση και την κατανόηση της κυκλοφορίας, η NDR προσθέτει τη δυνατότητα απόκρισης: απομόνωση ενός κεντρικού υπολογιστή, αποκλεισμός της επικοινωνίας, δημιουργία αυτόματων εγχειριδίων στρατηγικής, και ούτω καθεξής. Όλο και περισσότερο, οι λύσεις ενσωματώνουν αυτή τη λογική για να ενεργούν σε σχεδόν πραγματικό χρόνο κατά την ανίχνευση μιας απειλής , χωρίς να περιμένουν ανθρώπινη παρέμβαση σε κάθε περίπτωση.
Το επόμενο βήμα είναι η Εκτεταμένη Ανίχνευση και Απόκριση (XDR) , η οποία υπερβαίνει το δίκτυο και συνδυάζει δεδομένα από πολλαπλές πηγές: τερματικά σημεία, δίκτυα, περιβάλλοντα cloud, εφαρμογές, ταυτότητες και άλλα. Διασταυρώνοντας όλες αυτές τις πληροφορίες σε μια ενοποιημένη πλατφόρμα, η XDR παρέχει μια ολοκληρωμένη εικόνα της ψηφιακής υποδομής και επιτρέπει την ανίχνευση και την αντιμετώπιση σύνθετων απειλών που δεν θα ήταν εμφανείς εξετάζοντας μόνο ένα μέρος του παζλ.
Η Εθνική Υπηρεσία Μετανάστευσης (NTA) στην πράξη: ποια δεδομένα συλλέγει και ποια οφέλη παρέχει
Σε ένα σύγχρονο εταιρικό δίκτυο, η υποδομή είναι ένα μωσαϊκό από περιβάλλοντα εσωτερικής εγκατάστασης, δημόσιο cloud, ιδιωτικό cloud, κινητές συσκευές, IoT και απομακρυσμένη εργασία , και, σε πολλές αναπτύξεις, λύσεις όπως ένα VPN πλέγματος για την ασφάλεια και τη βελτιστοποίηση της κατανεμημένης πρόσβασης. Η χειροκίνητη παρακολούθηση και προστασία όλων αυτών είναι μη πρακτική, αλλά όλα αυτά τα στοιχεία μοιράζονται ένα κοινό σημείο: το δίκτυο μέσω του οποίου επικοινωνούν.
Οι λύσεις NTA αξιοποιούν αυτό το κοινό σημείο για την παρακολούθηση της κυκλοφορίας για ανωμαλίες . Συλλέγουν δεδομένα ροής από δρομολογητές και διακόπτες, επιλεκτικές καταγραφές πακέτων, στατιστικά στοιχεία χρήσης, μετρήσεις συμπεριφοράς και, σε πολλές περιπτώσεις, πρόσθετα δεδομένα εισόδου, όπως λίστες πληροφοριών για απειλές ή πληροφορίες από άλλα συστήματα ασφαλείας.
Με αυτές τις πληροφορίες, μια καλή λύση NTA βελτιώνει την ορατότητα του δικτύου , κάτι που γίνεται ολοένα και πιο δύσκολο σε υβριδικά περιβάλλοντα. Η γνώση των συσκευών που είναι συνδεδεμένες, των εφαρμογών που χρησιμοποιούνται, του τρόπου με τον οποίο κινείται η κυκλοφορία μεταξύ των τμημάτων και των συνδέσεων που διασχίζουν τα λογικά όρια είναι θεμελιώδης για την ανίχνευση κινδύνων και την προσαρμογή των πολιτικών ασφαλείας.
Ένα άλλο βασικό πλεονέκτημα είναι η έγκαιρη ανίχνευση απειλών . Πολλές φάσεις μιας επίθεσης (αρχική πρόσβαση, πλευρική κίνηση, εξαγωγή δεδομένων, επικοινωνία με το C2) αντικατοπτρίζονται στην κίνηση: ασυνήθιστες προσβάσεις, ανώμαλοι όγκοι και παράξενα μοτίβα σύνδεσης. Το NTA μπορεί να αποκαλύψει αυτές τις συμπεριφορές πριν η ζημιά γίνει πιο εκτεταμένη.
Επιπλέον, το NTA απλοποιεί την αντιμετώπιση προβλημάτων απόδοσης . Όταν ένα σύστημα παρουσιάζει σφάλμα ή λειτουργεί εξαιρετικά αργά, η ύπαρξη λεπτομερών αρχείων καταγραφής κυκλοφορίας βοηθά στον εντοπισμό του εάν το πρόβλημα οφείλεται στο δίκτυο, στον διακομιστή, σε μια εσφαλμένη διαμόρφωση ή σε μια επίθεση που προκαλεί κορεσμό των πόρων.
Δεν πρέπει να ξεχνάμε τη χρήση τους στην υποστήριξη ερευνών . Αποθηκεύοντας το ιστορικό κίνησης, οι λύσεις NTA μας επιτρέπουν να ανατρέξουμε στο παρελθόν για να εξετάσουμε τι συνέβη πριν, κατά τη διάρκεια και μετά από ένα περιστατικό. Αυτό προσθέτει πολύτιμο πλαίσιο για την κατανόηση του τρόπου λειτουργίας ενός εισβολέα και των μέτρων που πρέπει να ληφθούν για να αποτραπεί η επανάληψη αυτού του συμβάντος.
Με βάση τις εντοπισμένες απειλές, το NTA μπορεί να εξαγάγει δείκτες παραβίασης (IoCs), όπως IP, τομείς, hashes ή συγκεκριμένα μοτίβα, τα οποία στη συνέχεια κοινοποιούνται σε άλλα συστήματα για τον αποκλεισμό παρόμοιων επιθέσεων. Βοηθά επίσης στην επαλήθευση της συμμόρφωσης με τις εσωτερικές πολιτικές (για παράδειγμα, ότι ορισμένες υπηρεσίες χρησιμοποιούνται μόνο από συγκεκριμένα τμήματα) και τους εξωτερικούς κανονισμούς, αποδεικνύοντας ότι η πρόσβαση σε ευαίσθητα δεδομένα παρακολουθείται και οι σχετικές δραστηριότητες καταγράφονται.
Εργαλεία ανάλυσης κυκλοφορίας: από το NetFlow Analyzer έως ολοκληρωμένες λύσεις
Εκτός από τις πλατφόρμες Wireshark και NTA/NDR/XDR, υπάρχουν εξειδικευμένα εργαλεία όπως το NetFlow Analyzer που εστιάζουν στην ανάλυση δεδομένων ροής που παράγονται από δρομολογητές και διακόπτες. Αυτές οι εφαρμογές λαμβάνουν, αποθηκεύουν και επεξεργάζονται NetFlow, sFlow, J-Flow, IPFIX και παρόμοιες ροές για να δείξουν ποιος καταναλώνει εύρος ζώνης, πότε και με ποιες εφαρμογές.
Το NetFlow Analyzer, για παράδειγμα, σάς επιτρέπει να παρακολουθείτε την κίνηση ανά διεπαφή με λεπτομέρεια έως και ένα λεπτό , να απεικονίζετε τις κορυφές σε διαδραστικά γραφήματα, να διαφοροποιείτε την εισερχόμενη και την εξερχόμενη κίνηση (ταχύτητα, όγκος, αριθμός πακέτων, ποσοστό χρήσης) και να δημιουργείτε προσαρμοσμένες αναφορές για συγκεκριμένες χρονικές περιόδους.
Αυτές οι αναφορές είναι πολύ χρήσιμες σε λειτουργικό επίπεδο, αλλά και για την παρουσίαση σαφών δεδομένων στη διοίκηση : ποιοι σύνδεσμοι WAN είναι ανεπαρκείς, ποια γραφεία καταναλώνουν τους περισσότερους πόρους, πώς αυξάνεται η επισκεψιμότητα μήνα με το μήνα ή ποιες εφαρμογές καταναλώνουν το μεγαλύτερο εύρος ζώνης. Μπορούν να εξαχθούν σε μορφές όπως CSV ή PDF για αρχειοθέτηση ή κοινή χρήση.
Η εγκατάσταση είναι συνήθως αρκετά απλή: το λογισμικό αναπτύσσεται σε διακομιστή Windows ή Linux , η πρόσβαση στην κονσόλα γίνεται μέσω ενός προγράμματος περιήγησης ιστού, οι εξαγωγές ροής διαμορφώνονται σε δρομολογητές και διακόπτες και τα γραφήματα χρήσης αρχίζουν να δημιουργούνται μέσα σε λίγα λεπτά. Από εκεί, τα πλαίσια, τα γραφικά στοιχεία και οι προβολές μπορούν να προσαρμοστούν ώστε να εμφανίζουν μόνο ό,τι είναι πιο σχετικό με κάθε ομάδα.
Ο κύριος πίνακας ελέγχου διευκολύνει τον εντοπισμό των κύριων πηγών επισκεψιμότητας : ποιες διεπαφές, εφαρμογές, χρήστες, θύρες ή πρωτόκολλα καταναλώνουν το μεγαλύτερο εύρος ζώνης. Προσφέρει επίσης μηνιαίες αναφορές τάσεων, εις βάθος ανάλυση συνομιλιών (ποιος μιλάει με ποιον, για πόσο καιρό και με ποιον όγκο) και ενότητες που έχουν σχεδιαστεί για την ανίχνευση ύποπτης συμπεριφοράς ή πιθανών απειλών (λανθασμένη επισκεψιμότητα TCP, ασυνήθιστες ροές πηγής-προορισμού, άτυπες τιμές TOS κ.λπ.).
Ευκαιρίες σταδιοδρομίας και εκπαίδευση στην ανάλυση δικτυακής κυκλοφορίας
Αν όλος αυτός ο κόσμος των πακέτων, των ροών, του NTA και του Wireshark σας έχει κεντρίσει το ενδιαφέρον, τότε αναζητάτε μια πολύτιμη δεξιότητα για επαγγελματίες συστημάτων και κυβερνοασφάλειας . Δεν είναι απλώς μια τεχνική περιέργεια. Είναι αναπόσπαστο μέρος της εργασίας για ρόλους όπως διαχειριστής συστημάτων, ειδικός δικτύων ή αναλυτής ασφάλειας.
Σε προσόντα όπως το Πιστοποιητικό Ανώτερης Επαγγελματικής Κατάρτισης στη Διαχείριση Δικτυωμένων Συστημάτων Υπολογιστών (ASIR) , η ανάλυση της κυκλοφορίας δικτύου αποτελεί βασικό στοιχείο του προγράμματος σπουδών. Οι φοιτητές μαθαίνουν για τη διαχείριση τοπικών δικτύων, τη διαμόρφωση ασφαλών υπηρεσιών, τη διάγνωση συμβάντων και τη χρήση επαγγελματικών εργαλείων όπως το Wireshark, το Nagios, το PRTG και πλατφόρμες παρακολούθησης και ανάλυσης ροής.
Πιο προηγμένα προγράμματα εκπαίδευσης, όπως τα μεταπτυχιακά στην επιθετική ασφάλεια, προχωρούν ένα βήμα παραπέρα και διδάσκουν πώς να χρησιμοποιείτε αυτά τα εργαλεία από την οπτική γωνία ενός ηθικού εισβολέα : διακριτική αναγνώριση, εκμετάλλευση υπηρεσιών που δεν προστατεύονται επαρκώς, επαλήθευση ωφέλιμου φορτίου, ανίχνευση καναλιών εκδιήθησης κ.λπ. Πρόκειται για την εκμάθηση της σκέψης σαν εισβολέας, προκειμένου να υπερασπίζεστε καλύτερα τα δίκτυα.
Με αυτές τις δεξιότητες, μπορείτε να αναλάβετε ρόλους όπως διαχειριστής συστημάτων, τεχνικός προηγμένης υποστήριξης, ειδικός δικτύων, αναλυτής SOC ή σύμβουλος κυβερνοασφάλειας . Από εκεί, μπορείτε να προχωρήσετε σε πιο εξειδικευμένες θέσεις στην άμυνα, την αντιμετώπιση περιστατικών ή ακόμα και στην Red Team.
Η εξειδίκευση στην ανάλυση της δικτυακής κίνησης, είτε με απλά εργαλεία όπως το Wireshark είτε με ολοκληρωμένες λύσεις NTA/NDR, σας προσφέρει απαράμιλλη ορατότητα σε ό,τι πραγματικά συμβαίνει στην υποδομή σας . Αυτά τα δεδομένα σάς επιτρέπουν να λαμβάνετε καλύτερα ενημερωμένες αποφάσεις, να προβλέπετε προβλήματα απόδοσης, να εντοπίζετε επιθέσεις στα αρχικά τους στάδια και να παρέχετε στοιχεία για το τι συνέβη όταν κάτι πάει στραβά, μετατρέποντας το δίκτυό σας σε μια συνεχή πηγή χρήσιμων πληροφοριών και όχι απλώς σε έναν αγωγό δεδομένων.
Δείκτης
- 1 Τι είναι ένα δίκτυο και τι ονομάζουμε κίνηση δικτύου;
- 2 Τι είναι η ανάλυση κυκλοφορίας δικτύου και σε τι χρησιμεύει;
- 3 Ροές, πακέτα και τύποι δεδομένων που αναλύονται
- 4 Wireshark: ο απαραίτητος αναλυτής πακέτων
- 5 Πώς το Wireshark μπορεί να σας βοηθήσει στην καθημερινότητά σας
- 6 Το Wireshark και ο ρόλος του στην κυβερνοασφάλεια και το ηθικό hacking
- 7 NTA, Μηχανική Μάθηση και η εξέλιξη προς NDR και XDR
- 8 Η Εθνική Υπηρεσία Μετανάστευσης (NTA) στην πράξη: ποια δεδομένα συλλέγει και ποια οφέλη παρέχει
- 9 Εργαλεία ανάλυσης κυκλοφορίας: από το NetFlow Analyzer έως ολοκληρωμένες λύσεις
- 10 Ευκαιρίες σταδιοδρομίας και εκπαίδευση στην ανάλυση δικτυακής κυκλοφορίας