- Το IPv6 λύνει το πρόβλημα της έλλειψης διευθύνσεων IPv4 και επιτρέπει την προηγμένη δικτύωση χωρίς να βασίζεται στο NAT.
- Το κλειδί για μια σταθερή ανάπτυξη είναι η επιλογή του σωστού τύπου σύνδεσης IPv6 που προσφέρει ο πάροχος υπηρεσιών Διαδικτύου (ISP).
- Σε δίκτυα με VLAN και προθέματα /48, η τμηματοποίηση στο /64 διευκολύνει την αυτορύθμιση και τον έλεγχο μέσω ACL.
- Οι υπολογιστές-πελάτες και τα συστήματα όπως τα Windows απαιτούν τον έλεγχο της προτίμησης IPv4/IPv6 και την προσαρμογή της μόνο όταν είναι απαραίτητο.
Το άλμα στο IPv6 σε ένα προηγμένο δίκτυο δεν είναι πλέον κάτι που θα γίνει «αργότερα»: η απομακρυσμένη εργασία, οι περισσότερες συσκευές, οι υπηρεσίες cloud και η έλλειψη IPv4 σημαίνουν ότι είναι μια αλλαγή που θα πρέπει να αντιμετωπίσετε αργά ή γρήγορα. Τα καλά νέα είναι ότι, με σωστό προγραμματισμό, μπορείτε να αναπτύξετε το IPv6 στο εταιρικό ή προηγμένο οικιακό σας δίκτυο χωρίς να τρελαθείτε και να επωφεληθείτε από τα πραγματικά οφέλη του σε απόδοση, ασφάλεια και επεκτασιμότητα.
Σε αυτό το άρθρο θα εμβαθύνουμε στις λεπτομέρειες : τι είναι το IPv6, πώς ταιριάζει με το IPv4 (dual stack, transition), πώς να το ρυθμίσετε σε τυπικούς δρομολογητές (ASUS, Omada, UniFi, FRITZ!Box, κ.λπ.), πώς να διαιρέσετε ένα εταιρικό /48 σε VLAN, ποιες επιλογές να κάνετε στα μενού IPv6, πώς να ελέγχετε την πρόσβαση με ACL αντί για NAT και ποιες ειδικές ρυθμίσεις πρέπει να γνωρίζετε σε συστήματα όπως τα Windows για να λειτουργούν όλα όπως αναμένεται.
Τι είναι το IPv6 και γιατί πρέπει να το ενεργοποιήσετε τώρα;
Το IPv6 είναι η σύγχρονη έκδοση του πρωτοκόλλου IP , σχεδιασμένη για να αντικαταστήσει σταδιακά το IPv4 και, πάνω απ' όλα, να επιλύσει το πρόβλημα της εξάντλησης των δημόσιων διευθύνσεων IP. Ενώ το IPv4 χρησιμοποιεί διευθύνσεις 32-bit (περίπου 4.294 δισεκατομμύρια θεωρητικές διευθύνσεις), το IPv6 χρησιμοποιεί 128 bit, με αποτέλεσμα έναν αστρονομικό αριθμό διευθύνσεων, της τάξης των 340 εξιλιόνων.
Στην πράξη, αυτό σημαίνει ότι μπορείτε να αντιστοιχίσετε μια μοναδική δημόσια διεύθυνση IP σχεδόν σε κάθε συσκευή, εικονική μηχανή, κοντέινερ ή υπηρεσία, εξαλείφοντας μεγάλο μέρος της ταλαιπωρίας του χειρισμού NAT, θυρών και πολύπλοκων μεταφράσεων. Επιπλέον, το IPv6 περιλαμβάνει εγγενείς βελτιώσεις στην αυτόματη διαμόρφωση, την τμηματοποίηση δικτύου και την υποστήριξη για προηγμένες υπηρεσίες.
Όταν συνδέεστε σε έναν ιστότοπο , το όνομα τομέα μετατρέπεται σε μια διεύθυνση IP (v4 ή v6) που προσδιορίζει τον προορισμό στο δίκτυο. Με το IPv4, έχετε συνηθίσει να βλέπετε διευθύνσεις όπως 192.168.1.1 ή 10.0.0.1. Με το IPv6, η μορφή είναι δεκαεξαδική και αναπαρίσταται με μπλοκ που χωρίζονται με άνω και κάτω τελείες, για παράδειγμα, 2001:db8:abcd:1::1.
Σήμερα, οι περισσότεροι πάροχοι αναπτύσσουν το IPv6 σε λειτουργία διπλής στοίβας, που σημαίνει ότι παρέχουν στον πελάτη διευθύνσεις IPv4 και IPv6 ταυτόχρονα. Το σύστημα και οι εφαρμογές επιλέγουν ποιο πρωτόκολλο θα χρησιμοποιήσουν με βάση τις πολιτικές προτιμήσεων, συνήθως δίνοντας προτεραιότητα στο IPv6 όταν είναι διαθέσιμο και λειτουργικό.
Τύποι σύνδεσης IPv6 και μηχανισμοί μετάβασης
Πριν αλλάξετε οποιεσδήποτε ρυθμίσεις στο δρομολογητή σας , πρέπει να γνωρίζετε τον τύπο σύνδεσης IPv6 που προσφέρει ο πάροχος υπηρεσιών Διαδικτύου (ISP) σας. Συνήθως θα πρέπει να επιλέξετε αυτόν τον τύπο στην ενότητα WAN ή Internet του δρομολογητή σας. Εάν δεν γνωρίζετε, ρωτήστε τον ISP σας, καθώς αυτό είναι κρίσιμο για τη σωστή διαμόρφωση IPv6 στο δίκτυό σας.
Μεταξύ των πιο συνηθισμένων τύπων οικιακών και επαγγελματικών δρομολογητών θα βρείτε επιλογές όπως:
- Nativo (μερικές φορές ονομάζεται «Εγγενής» ή απλώς «IPv6»): ο χειριστής δρομολογεί ένα πρόθεμα IPv6 απευθείας στον δρομολογητή σας, χωρίς ειδικές σήραγγες. Αυτή είναι η ιδανική περίπτωση και η πιο εύκολη στη διαχείριση.
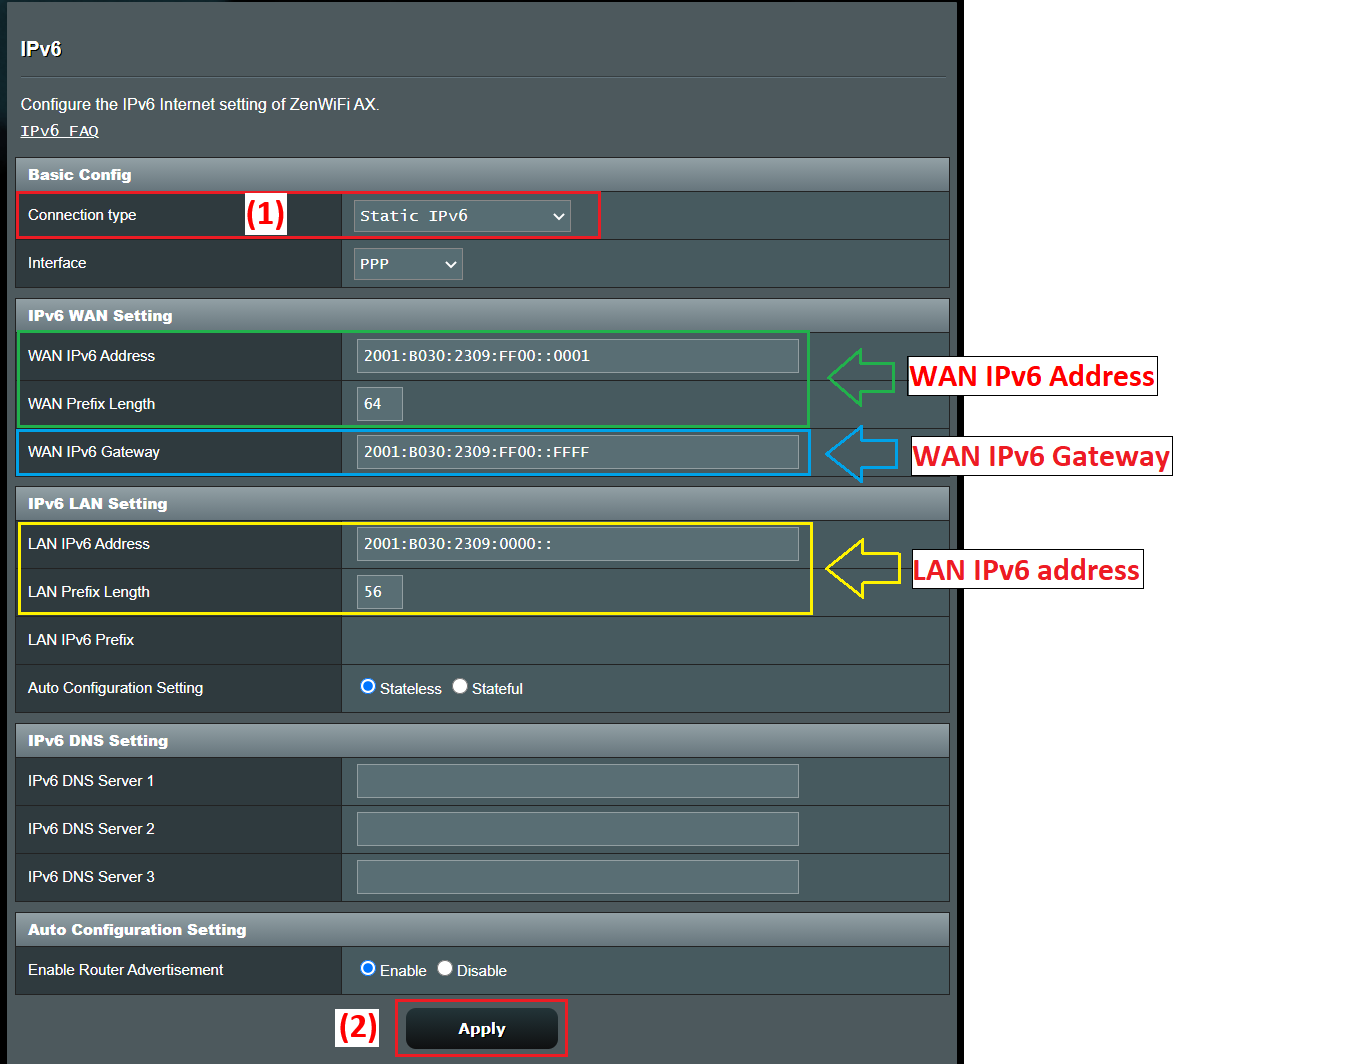
- Στατικό IPv6Ο πάροχος υπηρεσιών Διαδικτύου (ISP) σας εκχωρεί ένα σταθερό μπλοκ (για παράδειγμα, ένα /48 ή /56) και εσείς ρυθμίζετε χειροκίνητα τη διεύθυνση και το πρόθεμα στη διεπαφή WAN του δρομολογητή.
- διέλευσηΟ δρομολογητής λειτουργεί ως «γέφυρα» και επιτρέπει στη συσκευή που βρίσκεται πίσω από αυτόν να λαμβάνει απευθείας τη διαμόρφωση IPv6 (τυπικό σε ορισμένα σενάρια με αυτόματη διεύθυνση IP στο WAN).
- Σήραγγες 6 προς 4, 6 σε 4 και 6ηΜηχανισμοί μετάβασης που ενσωματώνουν πακέτα IPv6 εντός IPv4 όταν ο πάροχος ή η ενδιάμεση υποδομή δεν υποστηρίζει ακόμη εγγενές IPv6. Το 6rd, για παράδειγμα, είναι μια παραλλαγή "γρήγορης" ανάπτυξης χωρίς κατάσταση παρόμοια με το 6to4.
- Συγκεκριμένες υπηρεσίες όπως το IPv6 του FLET: χρησιμοποιείται ευρέως στην Ιαπωνία, όπου ορισμένοι πάροχοι εφαρμόζουν τις δικές τους λύσεις που απαιτούν συγκεκριμένα πρότυπα διαμόρφωσης στον δρομολογητή.
Σε κάθε περίπτωση, το βασικό σημείο είναι πρώτα να διαμορφώσετε τη σύνδεση IPv4 WAN (αυτόματη IP, PPPoE, στατική IP, κ.λπ.) και στη συνέχεια να επιλέξετε τον αντίστοιχο τύπο IPv6. Πολλοί δρομολογητές συμπληρώνουν ακόμη και αυτόματα ορισμένες από τις παραμέτρους IPv6 όταν ανιχνεύουν σωστά τον τύπο σύνδεσης.
Ρύθμιση παραμέτρων IPv6 σε έναν τυπικό δρομολογητή (π.χ., ASUS)
Ας πάρουμε ως παράδειγμα έναν δρομολογητή ASUS , επειδή τα μενού του είναι αρκετά αντιπροσωπευτικά αυτών που θα δείτε σε πολλές άλλες μάρκες. Η γενική ροή είναι συνήθως πολύ παρόμοια: αποκτήστε πρόσβαση στη διεπαφή ιστού, προσαρμόστε τις ρυθμίσεις WAN και, στη συνέχεια, μεταβείτε στην ειδική ενότητα IPv6 στις Ρυθμίσεις για προχωρημένους.
Τυπικά βήματα για την ενεργοποίηση του IPv6 σε αυτόν τον τύπο δρομολογητή θα ήταν:
- Συνδέστε έναν υπολογιστή στο δρομολογητή μέσω καλωδίου ή WiFi και αποκτήστε πρόσβαση στη διεπαφή ιστού, είτε μέσω της διεύθυνσης IP του LAN (για παράδειγμα 192.168.1.1) είτε μέσω μιας συγκεκριμένης διεύθυνσης URL όπως http://www.asusrouter.com.
- Συνδεθείτε στην κονσόλα διαχειριστή με το όνομα χρήστη και τον κωδικό πρόσβασης της συσκευής. Εάν τα έχετε ξεχάσει, η μόνη επιλογή είναι να επαναφέρετε τον δρομολογητή στις εργοστασιακές ρυθμίσεις και να τον ρυθμίσετε ξανά.
- Αρχικά, επαληθεύστε τον τύπο σύνδεσης IPv4 WAN Στην ενότητα WAN > Σύνδεση στο Διαδίκτυο, θα δείτε αν χρησιμοποιείτε PPPoE, αυτόματη διεύθυνση IP (DHCP), στατική διεύθυνση IP κ.λπ.
- Μπείτε στο μενού IPv6 στις ρυθμίσεις για προχωρημένους και επιλέξτε τον Τύπο σύνδεσης IPv6 σύμφωνα με τα παραπάνω.
Για παράδειγμα, ένας τυπικός συνδυασμός είναι συνήθως:
- Εάν το IPv4 WAN είναι ενεργοποιημένο PPPoEΕπιλέξτε τύπο IPv6 NativoΟ δρομολογητής θα χρησιμοποιήσει την περίοδο λειτουργίας PPPoE για να λάβει τις πληροφορίες IPv6 από τον χειριστή.
- Εάν το IPv4 WAN είναι Στατική διεύθυνση IP, διαλέγω Στατικό IPv6 στην ενότητα IPv6 και συμπληρώστε χειροκίνητα τη διεύθυνση, το πρόθεμα, την πύλη και το DNS που σας έδωσε ο πάροχος υπηρεσιών Διαδικτύου (ISP) σας.
- Εάν το IPv4 WAN είναι ενεργοποιημένο Αυτόματη διεύθυνση IP (DHCP)Πολλοί οδηγοί συνιστούν τη χρήση διέλευση έτσι ώστε η διαμόρφωση IPv6 να μεταβιβάζεται απευθείας στη συσκευή που την απαιτεί ή να διαχειρίζεται αυτόματα.
Μετά την εφαρμογή των αλλαγών , ο δρομολογητής συνήθως επανεκκινεί εν μέρει την υπηρεσία δικτύου. Ένας γρήγορος τρόπος για να επαληθεύσετε ότι λαμβάνετε παραμέτρους IPv6 είναι να συνδεθείτε ξανά και να ελέγξετε την ενότητα διαμόρφωσης IPv6 LAN: εάν βλέπετε εκχωρημένες διευθύνσεις και προθέματα, το τμήμα IPv6 WAN λειτουργεί.
Για να επιβεβαιώσετε την πραγματική συνδεσιμότητα , μια συνιστώμενη δοκιμή είναι να επισκεφθείτε μια σελίδα δοκιμών όπως η test-ipv6.com, η οποία αναλύει εάν το πρόγραμμα περιήγησης και ο πάροχος σας υποστηρίζουν σωστά το πρωτόκολλο και σας ενημερώνει εάν λειτουργείτε σε διπλή στοίβα, εάν υπάρχουν σφάλματα DNS ή εάν έχετε μόνο IPv4.
Ανάπτυξη IPv6 σε προηγμένα δίκτυα με VLAN και προθέματα /48
Σε πιο σοβαρά περιβάλλοντα , όπως γραφεία με πολλαπλά VLAN και εξοπλισμό τύπου UniFi ή Omada, ο πάροχος υπηρεσιών Διαδικτύου συνήθως παρέχει ένα μεγάλο στατικό πρόθεμα, για παράδειγμα /48. Από εκεί, η δουλειά σας είναι να διαιρέσετε αυτό το μπλοκ σε υποδίκτυα /64 (ή άλλα, εάν το υποστηρίζει η πλατφόρμα) που θα αντιστοιχίσετε σε κάθε VLAN ή λογικό τμήμα.
Ας υποθέσουμε ότι ο πάροχός σας σάς δίνει μια διεύθυνση /48 όπως 2001:b33f:f33d::/48, και στη διεπαφή WAN του δρομολογητή σας χρησιμοποιείτε 2001:b33f:f33d::2, με τον δρομολογητή του ISP σας να είναι 2001:b33f:f33d::1. Αυτή η διαμόρφωση WAN είναι απλώς η εξερχόμενη σύνδεση. Το σημαντικό είναι πώς κατανέμετε αυτήν τη διεύθυνση /48 στην πλευρά του LAN.
Στο IPv6, είναι πολύ συνηθισμένο να χρησιμοποιείται το /64 σε κάθε σύνδεσμο Layer 2, επειδή είναι το συνιστώμενο μέγεθος για να επιτρέπεται η αυτόματη διαμόρφωση (SLAAC) και άλλες λειτουργίες. Ξεκινώντας με ένα /48, έχετε 2^(64-48) = 65.536 διαθέσιμα υποδίκτυα /64. Με άλλα λόγια, έχετε περισσότερα από αρκετά για να αντιστοιχίσετε άνετα μπλοκ σε κάθε VLAN, δίκτυο Wi-Fi επισκεπτών, DMZ κ.λπ.
Στις ρυθμίσεις διεπαφής LAN του δρομολογητή σας (για παράδειγμα, σε μια πύλη UniFi ή Omada), θα δείτε ένα πεδίο "Διεύθυνση IPv6" ή "Πρόθεμα IPv6" και ένα αναπτυσσόμενο μενού με μήκη μάσκας υποδικτύου μεταξύ /64 και /127. Συνήθως συνιστάται να το αφήσετε στο /64, εκτός εάν έχετε μια πολύ συγκεκριμένη περίπτωση.
Η ιδέα είναι κάπως έτσι :
- VLAN 10 (εταιρικό δίκτυο): 2001:b33f:f33d:10::/64
- VLAN 20 (επισκέπτες): 2001:b33f:f33d:20::/64
- VLAN 30 (διακομιστές): 2001:b33f:f33d:30::/64
- VLAN 40 (εργαστήριο/IoT): 2001:b33f:f33d:40::/64
Σε κάθε VLAN, ο δρομολογητής θα έχει μια έγκυρη διεύθυνση εντός του προθέματος /64, η οποία θα λειτουργεί ως πύλη για τους πελάτες. Για παράδειγμα, 2001:b33f:f33d:10::1 για VLAN 10, 2001:b33f:f33d:20::1 για VLAN 20, και ούτω καθεξής. Το πεδίο που πολλές συσκευές ονομάζουν "Gateway IP/Subnet" αναφέρεται ακριβώς σε αυτήν τη διεύθυνση δρομολογητή μαζί με το μήκος του προθέματος (/64).
Όσον αφορά τους πελάτες , συνήθως λαμβάνουν μία ενιαία καθολική διεύθυνση IPv6 εντός του εκχωρημένου υποδικτύου /64, είτε μέσω SLAAC, DHCPv6, είτε μέσω συνδυασμού και των δύο (SLAAC για τη διεύθυνση IP και DHCPv6 για πρόσθετες παραμέτρους όπως το DNS). Ολόκληρα υποδίκτυα συνήθως δεν ανατίθενται σε μεμονωμένες συσκευές, εκτός από πολύ συγκεκριμένα περιβάλλοντα (για παράδειγμα, εσωτερικοί δρομολογητές που διανέμουν προθέματα χρησιμοποιώντας DHCPv6-PD).
Όταν διαιρείτε τον χώρο διευθύνσεων μεταξύ πολλών VLAN , αντί να ανησυχείτε για την κατανάλωση (έχετε πολλά προθέματα), σας ενδιαφέρει να κάνετε το σχήμα εύτακτο και εύκολο στην κατανόηση: χρησιμοποιήστε αριθμούς VLAN στα τελευταία 16 bit του προθέματος, κρατήστε διαδοχικά εύρη για εσωτερικές υπηρεσίες, ξεχωριστούς επισκέπτες, IoT και παραγωγή με καλά διαφοροποιημένα μπλοκ κ.λπ.
Αυτόματη διαμόρφωση, DAD και προηγμένες παράμετροι IPv6 σε διεπαφές
Όταν ενεργοποιείτε το IPv6 σε μια διεπαφή (LAN, VLAN, σήραγγα κ.λπ.), πολλά συστήματα σάς επιτρέπουν να προσαρμόσετε προηγμένες παραμέτρους που είναι αρκετά καλά ρυθμισμένες από προεπιλογή. Γενικά, είναι καλύτερο να μην τις αγγίζετε, εκτός εάν έχετε κάποια πολύ συγκεκριμένη απαίτηση στο δίκτυό σας.
Μία από αυτές τις παραμέτρους είναι το "όριο αλμάτων ", το οποίο ισοδυναμεί με το TTL στο IPv4: ο μέγιστος αριθμός αλμάτων δρομολογητή που μπορεί να κάνει ένα πακέτο πριν απορριφθεί. Η πιο συνηθισμένη προεπιλεγμένη τιμή είναι 64, η οποία συνήθως είναι υπεραρκετή ακόμη και σε μεγάλα δίκτυα.
Μια άλλη συνηθισμένη ρύθμιση είναι ο αριθμός των μεταδόσεων DAD (Duplicate Address Detection - Ανίχνευση Διπλότυπων Διευθύνσεων). Το IPv6 εκτελεί μια διαδικασία για να ελέγξει ότι μια διεύθυνση δεν είναι διπλότυπη στο δίκτυο πριν από τη χρήση της. Μια τυπική τιμή είναι 1, η οποία μειώνει τον χρόνο διαμόρφωσης διατηρώντας παράλληλα τον ελάχιστο έλεγχο. Η ρύθμιση σε 0 απενεργοποιεί την ανίχνευση διπλότυπων διευθύνσεων, η οποία γενικά δεν συνιστάται εκτός από σενάρια με υψηλό έλεγχο.
Στους περισσότερους ελεγκτές και δρομολογητές, θα βρείτε αυτές τις παραμέτρους σε μια ειδική καρτέλα IPv6 κατά την επεξεργασία της διεπαφής. Η τεκμηρίωση συνήθως συμβουλεύει να αφήσετε τις προεπιλεγμένες τιμές, εκτός εάν γνωρίζετε ακριβώς τι αλλάζετε και γιατί.
Έλεγχος πρόσβασης και ασφάλεια στο IPv6: ACL αντί για NAT
Μια βασική διαφορά από το IPv4 είναι ότι το IPv6 δεν χρησιμοποιεί το NAT με τον ίδιο τρόπο. Κάθε συσκευή μπορεί να έχει καθολικά δρομολογήσιμες διευθύνσεις απευθείας από το διαδίκτυο, επομένως η πρώτη γραμμή ασφάλειας γίνεται το τείχος προστασίας/ACL της πύλης αντί για την παρενέργεια του ίδιου του NAT.
Στις πύλες τύπου Omada , η λειτουργικότητα λίστας ελέγχου πρόσβασης (ACL) IPv6 είναι το κλειδί. Επιτρέπει στον διαχειριστή να ορίσει κανόνες που φιλτράρουν την κίνηση με βάση τη διεύθυνση προέλευσης, τη διεύθυνση προορισμού, τις θύρες ή τα πρωτόκολλα και να αποφασίσει εάν θα επιτρέψει ή θα απορρίψει κάθε τύπο κίνησης.
Από προεπιλογή, πολλές πύλες Omada ήδη αποκλείουν την πρόσβαση από εξωτερικά δίκτυα σε εσωτερικά δίκτυα όσον αφορά την κίνηση IPv6, ακριβώς επειδή δεν υπάρχει NAT για να "κρύψει" τις εσωτερικές διευθύνσεις. Με άλλα λόγια, η πρόσβαση από το διαδίκτυο στο LAN σας αποκλείεται εντελώς, εκτός εάν δημιουργήσετε ρητά κενά ασφαλείας.
Για τυπικά σενάρια ελέγχου πρόσβασης IPv6 , έχετε πολλά μοτίβα διαμόρφωσης:
- Αποτροπή πρόσβασης από το Διαδίκτυο στο εσωτερικό δίκτυοΣυνήθως αποκλείεται από προεπιλογή, αλλά μπορείτε να ελέγξετε ή να αυστηροποιήσετε περαιτέρω την πολιτική με πρόσθετα ACL στο IPv6.
- Επιτρέψτε την πρόσβαση σε έναν εσωτερικό διακομιστή (για παράδειγμα, ένας διακομιστής ιστού σε ένα VLAN διακομιστή): ορίζονται μια εσωτερική ομάδα διευθύνσεων IPv6 (my_server) και μια εξωτερική ομάδα-πελάτης ή εύρους (my_client) και δημιουργείται ένας κανόνας ACL τύπου WAN-IN για να επιτρέπεται αυτή η κίνηση.
- Περιορισμός πρόσβασης στο διαδίκτυο για ορισμένες συσκευές (για παράδειγμα, παιδικοί υπολογιστές ή συσκευές IoT): δημιουργείται μια ομάδα IPv6 με αυτούς τους υπολογιστές-πελάτες (children_pc) και μια άλλη που αντιπροσωπεύει το Διαδίκτυο και προστίθεται ένας κανόνας LAN->WAN ACL στη λειτουργία Άρνησης για αυτήν την ομάδα.
Η ροή εργασίας στο Omada μπορεί να συνοψιστεί ως εξής: σωστή διαμόρφωση της σύνδεσης IPv6 WAN, ενεργοποίηση και ρύθμιση της λειτουργίας IPv6 στα LAN/VLAN, ορισμός ομάδων IPv6 με τις διευθύνσεις ή τα εύρη που σας ενδιαφέρουν και τέλος δημιουργία κανόνων ACL πύλης όπου επιλέγετε την κατεύθυνση της κυκλοφορίας (ΕΙΣΟΔΟΣ, ΕΞΟΔΟΣ, LAN->WAN), πολιτική (Επιτρέπεται/Απαγορεύεται), πρωτόκολλα και ζεύγη πηγής/προορισμού με βάση αυτές τις ομάδες.
Είναι σημαντικό να διασφαλίσετε ότι το υλικολογισμικό της πύλης είναι ενημερωμένο, επειδή οι πιο σύγχρονες λειτουργίες ελέγχου πρόσβασης IPv6 ενδέχεται να απαιτούν πρόσφατες εκδόσεις του λογισμικού συστήματος.
Ενεργοποίηση IPv6 σε οικιακά και μικρά γραφεία
Σε ένα σπίτι ή σε ένα μικρό γραφείο , η διαδικασία ενεργοποίησης IPv6 είναι συνήθως λιγότερο τρομακτική από ό,τι φαίνεται. Το κλειδί είναι ο πάροχος υπηρεσιών Διαδικτύου (ISP) σας να προσφέρει ήδη υποστήριξη IPv6 στη γραμμή σας και ο δρομολογητής σας να την αναγνωρίζει σωστά.
Τα γενικά βήματα θα ήταν :
- Επιβεβαιώστε με τον προμηθευτή σας Επιβεβαιώστε ότι η σύνδεσή σας υποστηρίζει IPv6 και σε ποια λειτουργία (dual stack, μόνο IPv6 με NAT64, κ.λπ.). Ρωτήστε επίσης αν χρειάζεται να αλλάξετε τον εξοπλισμό ή το υλικολογισμικό σας.
- Βεβαιωθείτε ότι ο δρομολογητής υποστηρίζει IPv6Αυτό είναι συνηθισμένο σε σύγχρονο εξοπλισμό όπως το FRITZ!Box, οι δρομολογητές ASUS, το TP-Link Archer (C, AX, κ.λπ.), το Omada, το UniFi, κ.λπ.
- Πρόσβαση στη διεπαφή ιστού του δρομολογητή (192.168.1.1, 192.168.0.1 ή κάποια άλλη, ανάλογα με τον κατασκευαστή) και αναζητήστε την ενότητα IPv6 στις επιλογές για προχωρημένους ή στο μενού δικτύου.
- Ενεργοποιήστε το IPv6 και επιλέξτε τον τύπο σύνδεσης όπως υποδεικνύεται από τον πάροχο υπηρεσιών Διαδικτύου: DHCPv6, PPPoE με εγγενές IPv6, στατική IP, 6η σήραγγα, κ.λπ.
- Εφαρμόστε τις αλλαγές και επανεκκινήστε εάν είναι απαραίτητοΣτη συνέχεια, ελέγξτε με έναν ιστότοπο όπως το test-ipv6.com εάν η σύνδεσή σας στο διαδίκτυο χρησιμοποιεί ήδη IPv6.
Στα περισσότερα σύγχρονα λειτουργικά συστήματα (Windows 10/11, macOS, Linux, Android, iOS), το IPv6 είναι ενεργοποιημένο από προεπιλογή. Στα Windows, για παράδειγμα, απλώς μεταβείτε στις ιδιότητες του προσαρμογέα δικτύου και βεβαιωθείτε ότι είναι επιλεγμένο το πλαίσιο "Internet Protocol Version 6 (TCP/IPv6)".
Μόλις ο δρομολογητής διαφημίσει σωστά το πρόθεμα και οι πελάτες έχουν ενεργοποιήσει το IPv6, κάθε συσκευή θα λάβει αυτόματα την καθολική και την τοπική διεύθυνση σύνδεσης, χωρίς να χρειάζεται να αγγίξει τίποτα στην ίδια τη συσκευή.
Η οπτική των Windows: Προτίμηση IPv4/IPv6 και μερική απενεργοποίηση
Σε περιβάλλοντα που διαχειρίζονται τα Windows , είναι σημαντικό να γνωρίζετε ότι το σύστημα εφαρμόζει τη λογική επιλογής διευθύνσεων που περιγράφεται στο RFC 3484, διατηρώντας έναν πίνακα προθεμάτων που αποφασίζει ποια διεύθυνση θα χρησιμοποιηθεί όταν το ίδιο μηχάνημα έχει πολλές διευθύνσεις IP (IPv4 και IPv6) που σχετίζονται με ένα όνομα DNS.
Από προεπιλογή, τα Windows τείνουν να χρησιμοποιούν το IPv6 κάθε φορά που είναι διαθέσιμη μια καθολική διεύθυνση unicast και η συνδεσιμότητα είναι σωστή, αν και εξακολουθεί να είναι απόλυτα ικανό να λειτουργεί με το IPv4 παράλληλα.
Ορισμένοι διαχειριστές επιλέγουν να απενεργοποιήσουν ή να περιορίσουν το IPv6 για τη διάγνωση προβλημάτων δικτύου, ειδικά όταν υπάρχουν υποψίες για προβλήματα που σχετίζονται με την επίλυση ονομάτων ή για ελλιπείς διαμορφώσεις IPv6. Η Microsoft παρέχει έναν κεντρικό μηχανισμό για την παρακολούθηση της χρήσης του IPv6 μέσω του μητρώου του συστήματος.
Το σχετικό κλειδί μητρώου είναι:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters\DisabledComponents
Αυτή είναι μια τιμή REG_DWORD που μπορεί να κυμαίνεται από 0x00 (προεπιλεγμένη συμπεριφορά, IPv6 πλήρως ενεργοποιημένο) έως 0xFF (ουσιαστικά απενεργοποιώντας το IPv6 στις περισσότερες διεπαφές, αν και το σύστημα εξακολουθεί να το χρησιμοποιεί εσωτερικά για τις δικές του εργασίες).
Μερικές χρήσιμες ρυθμίσεις είναι :
- Προτίμηση IPv4 έναντι IPv6: τιμή 0x20 (32 σε δεκαδικό). Διατηρεί το IPv6 ενεργό αλλά τροποποιεί τις πολιτικές προθέματος έτσι ώστε το IPv4 να επιλέγεται όταν είναι διαθέσιμο. Αυτό θεωρείται προτιμότερο από την πλήρη απενεργοποίηση του IPv6.
- Απενεργοποίηση IPv6 σε διεπαφές εκτός σήραγγας: τιμή 0x10 (16 δεκαδικά ψηφία), η οποία επηρεάζει τις εγγενείς διεπαφές.
- Απενεργοποίηση IPv6 σε διεπαφές σήραγγας: τιμή 0x01 (1 δεκαδικό), χρήσιμη εάν δεν επιθυμείτε τεχνολογίες μετάβασης όπως 6to4, ISATAP ή Teredo.
- Απενεργοποιήστε σχεδόν παντού: 0xFF (255 δεκαδικά), το οποίο απενεργοποιεί το IPv6 τόσο στις σήραγγες όσο και στις εγγενείς διεπαφές, με την εξαίρεση ότι το σύστημα διατηρεί ακόμα το ::1 για loopback και εσωτερικές χρήσεις.
Για να αλλάξετε αυτήν την τιμή από μια κονσόλα διαχειριστή, μπορείτε να χρησιμοποιήσετε μια εντολή όπως αυτή:
reg add "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters" /v DisabledComponents /t REG_DWORD /d <valor> /f
Τα Windows χρησιμοποιούν μια μάσκα bit σε αυτό το πεδίο για να αποφασίσουν ποια στοιχεία είναι απενεργοποιημένα: tunnels, 6to4, ISATAP, Teredo, εγγενείς διεπαφές, προτίμηση IPv4 κ.λπ. Κάθε bit ερμηνεύεται ως true (1) ή false (0) για τις διαφορετικές συναρτήσεις και συγκεκριμένοι συνδυασμοί όπως 0x20, 0x10, 0x01 ή 0x11 αντιστοιχούν σε συνηθισμένα σενάρια που τεκμηριώνονται από τη Microsoft.
Είναι σημαντικό να κατανοήσετε ότι αυτό το κλειδί δεν αλλάζει την κατάσταση του πλαισίου ελέγχου "Internet Protocol Version 6 (TCP/IPv6)" στις ιδιότητες της διεπαφής. Δηλαδή, μπορείτε να δείτε το πλαίσιο ελέγχου επιλεγμένο ακόμα και αν έχετε περιορίσει ή απενεργοποιήσει το IPv6 σε επίπεδο μητρώου. Αυτή είναι η αναμενόμενη συμπεριφορά.
Αν θέλετε να αποσυνδέσετε το IPv6 από μια συγκεκριμένη διεπαφή, μπορείτε να κάνετε τα εξής:
- Καταργήστε το πλαίσιο ελέγχου IPv6 στις ιδιότητες δικτύου του προσαρμογέα.
- Χρησιμοποιήστε το PowerShell με μια εντολή όπως:
Disable-NetAdapterBinding -Name "NombreDeMiAdaptador" -ComponentID ms_tcpip6
Επιπλέον, τα Windows ενεργοποιούν αυτόματα τεχνολογίες όπως το 6to4 όταν ο υπολογιστής έχει δημόσιες διευθύνσεις IPv4. Εάν δεν θέλετε να δημιουργούνται αυτές οι διεπαφές σήραγγας ή να καταχωρούνται αυτόματα οι διευθύνσεις IPv6 στο DNS, μπορείτε να τις απενεργοποιήσετε ορίζοντας την τιμή DisabledComponents σε 0x01 ή χρησιμοποιώντας ρυθμίσεις πολιτικής ομάδας που απενεργοποιούν τις τεχνολογίες 6to4, ISATAP και Teredo.
Μοντέλα δρομολογητών και υποστήριξη IPv6
Η υποστήριξη IPv6 έχει σταδιακά επεκταθεί σε σχεδόν όλους τους δρομολογητές μεσαίας και υψηλής τεχνολογίας για οικιακούς και μικρούς επιχειρηματικούς χρήστες. Μάρκες όπως η ASUS, η AVM FRITZ!Box, η TP-Link (σειρές Archer και Omada) και άλλες λύσεις SD-WAN συνήθως περιλαμβάνουν πλήρη υποστήριξη IPv6 στις τελευταίες ενημερώσεις υλικολογισμικού τους.
Στο οικοσύστημα TP-Link Archer, για παράδειγμα , υπάρχουν πολλά μοντέλα που στοχεύουν σε διαφορετικά σενάρια (AX57, C1200, C5400, AX55, C4, C5200, AX53, C5, AX10, C2, AX51, AX96, A2200, TL-WR1043N V5, C80, AXE95, C8, AX10000, C3150, C9, AX50, C6, C7, AX90, AX6000, C5400X, C25, C24, A20, A64, C60, C2600, A1200, C21, C20, C64, AX1800, AX206, C59, C58, AX4200, C3200, C900, A2, AX75, AX4400, C3000, AX73, C50, A10, A54, AX4800, C1900, C55, C54, A2300, TL-WR841N V14.20, AXE75, A6, A7, AX54E,AX4200V GX90, A8, A9, AX68, C2300, AX5300, C1210, AX23, AX20, C4000, AX21, AX3000V, A3000, C2700, AXE300, AX1500, AX1200, AX1500, AX1200, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX300, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX1000, AX.
Σε πολλά από αυτά τα μοντέλα , η υποστήριξη IPv6 ή συγκεκριμένες λειτουργίες (π.χ. DHCPv6-PD, tunneling, γονικοί έλεγχοι IPv6, προηγμένα ACL, κ.λπ.) έχουν βελτιωθεί με ενημερώσεις υλικολογισμικού. Είναι καλή ιδέα να ελέγξετε το κέντρο λήψεων του κατασκευαστή, να επαληθεύσετε την έκδοση υλικού της συσκευής σας και να διαβάσετε το φύλλο δεδομένων ή τις σημειώσεις έκδοσης για να δείτε τι έχει προστεθεί πρόσφατα.
Λάβετε επίσης υπόψη ότι η διαθεσιμότητα ορισμένων προϊόντων και λειτουργιών ποικίλλει ανάλογα με την περιοχή, επομένως ένα συγκεκριμένο μοντέλο με συγκεκριμένες δυνατότητες IPv6 ενδέχεται να μην είναι διαθέσιμο στη χώρα σας ή να μην έχει ακριβώς τις ίδιες λειτουργίες με μια άλλη περιοχή.
Υποστήριξη, υλικολογισμικό και λειτουργικές δοκιμές
Όταν εργάζεστε με IPv6, είναι ιδιαίτερα σημαντικό να διατηρείτε το υλικολογισμικό του εξοπλισμού σας ενημερωμένο: σφάλματα στην υλοποίηση DHCPv6, βλάβες στην RA (Διαφημίσεις δρομολογητή), προβλήματα με σήραγγες 6ης/6ης προς 4 ή ασυμβατότητες με ACL μπορούν να περιπλέξουν σημαντικά τη ζωή σας.
Οι κατασκευαστές συνήθως συγκεντρώνουν τις λήψεις προγραμμάτων οδήγησης, υλικολογισμικού, βοηθητικών προγραμμάτων και εγχειριδίων στα κέντρα υποστήριξής τους (για παράδειγμα, το Κέντρο λήψεων της ASUS ή την πύλη υποστήριξης του FRITZ!Box). Ο τακτικός έλεγχος των σημειώσεων έκδοσης θα σας δώσει ενδείξεις για βελτιώσεις που σχετίζονται με το IPv6, την ασφάλεια και την απόδοση.
Μετά από οποιαδήποτε σημαντική αλλαγή στη διαμόρφωση (ενεργοποίηση IPv6, τροποποίηση προθεμάτων, προσαρμογή ACL, αλλαγή της προτίμησης IPv4/IPv6 σε υπολογιστές-πελάτες Windows, κ.λπ.), συνιστάται η εκτέλεση μιας ελάχιστης σειράς δοκιμών:
- Πλοηγηθείτε σε ιστότοπους που επιλύουν μόνο το IPv6 ή που δίνουν προτεραιότητα στο IPv6.
- Χρησιμοποιήστε εργαλεία όπως το test-ipv6.com για να ελέγξετε τη συνδεσιμότητα, το DNS, τις διαρροές και τη μετάβαση.
- Δοκιμάστε pings και traceroutes σε εσωτερικές και εξωτερικές διευθύνσεις IPv6.
- Επαληθεύστε ότι οι κανόνες τείχους προστασίας/ACL λειτουργούν όπως αναμένεται στην κυκλοφορία IPv6.
Εάν κάτι δεν λειτουργεί , ένα τυπικό διαγνωστικό σχέδιο περιλαμβάνει τον έλεγχο του διαμορφωμένου τύπου σύνδεσης, την επαλήθευση ότι τα προθέματα LAN είναι σωστά, τον έλεγχο εάν οι υπολογιστές-πελάτες λαμβάνουν έγκυρες διευθύνσεις, την ενημέρωση του υλικολογισμικού και, τελικά, την επαναφορά του δρομολογητή στις εργοστασιακές ρυθμίσεις για να αποκλειστούν τυχόν παρεμβολές σε παλαιότερες διαμορφώσεις.
Δεδομένου αυτού του σεναρίου, το IPv6 παύει να είναι τόσο «περίεργο» και γίνεται απλώς ένα ακόμη εργαλείο στο πλαίσιο των πόρων του δικτύου σας: εάν έχει ρυθμιστεί σωστά, σας παρέχει ένα πολύ πιο καθαρό σχήμα διευθυνσιοδότησης, απλοποιεί ορισμένα σενάρια δημοσίευσης υπηρεσιών και, καθώς προστατεύεται καλά με ACL και τείχη προστασίας, δεν ενέχει απαραίτητα πρόσθετο κίνδυνο σε σύγκριση με το IPv4, αλλά μάλλον το αντίθετο χάρη στον πιο μοντέρνο σχεδιασμό του.
Δείκτης
- 1 Τι είναι το IPv6 και γιατί πρέπει να το ενεργοποιήσετε τώρα;
- 2 Τύποι σύνδεσης IPv6 και μηχανισμοί μετάβασης
- 3 Ρύθμιση παραμέτρων IPv6 σε έναν τυπικό δρομολογητή (π.χ., ASUS)
- 4 Ανάπτυξη IPv6 σε προηγμένα δίκτυα με VLAN και προθέματα /48
- 5 Αυτόματη διαμόρφωση, DAD και προηγμένες παράμετροι IPv6 σε διεπαφές
- 6 Έλεγχος πρόσβασης και ασφάλεια στο IPv6: ACL αντί για NAT
- 7 Ενεργοποίηση IPv6 σε οικιακά και μικρά γραφεία
- 8 Η οπτική των Windows: Προτίμηση IPv4/IPv6 και μερική απενεργοποίηση
- 9 Μοντέλα δρομολογητών και υποστήριξη IPv6
- 10 Υποστήριξη, υλικολογισμικό και λειτουργικές δοκιμές