- Το Defender παρέχει προστασία σε πραγματικό χρόνο και επιτρέπει γρήγορες, ολοκληρωμένες, προσαρμοσμένες και offline εξετάσεις.
- Σημειακές σαρώσεις από την Εξερεύνηση και εξαιρέσεις με μπαλαντέρ και μεταβλητές περιβάλλοντος.
- Το MSRT και το Safety Scanner συμπληρώνουν την ανίχνευση με ενημερωμένες χειροκίνητες αναλύσεις.
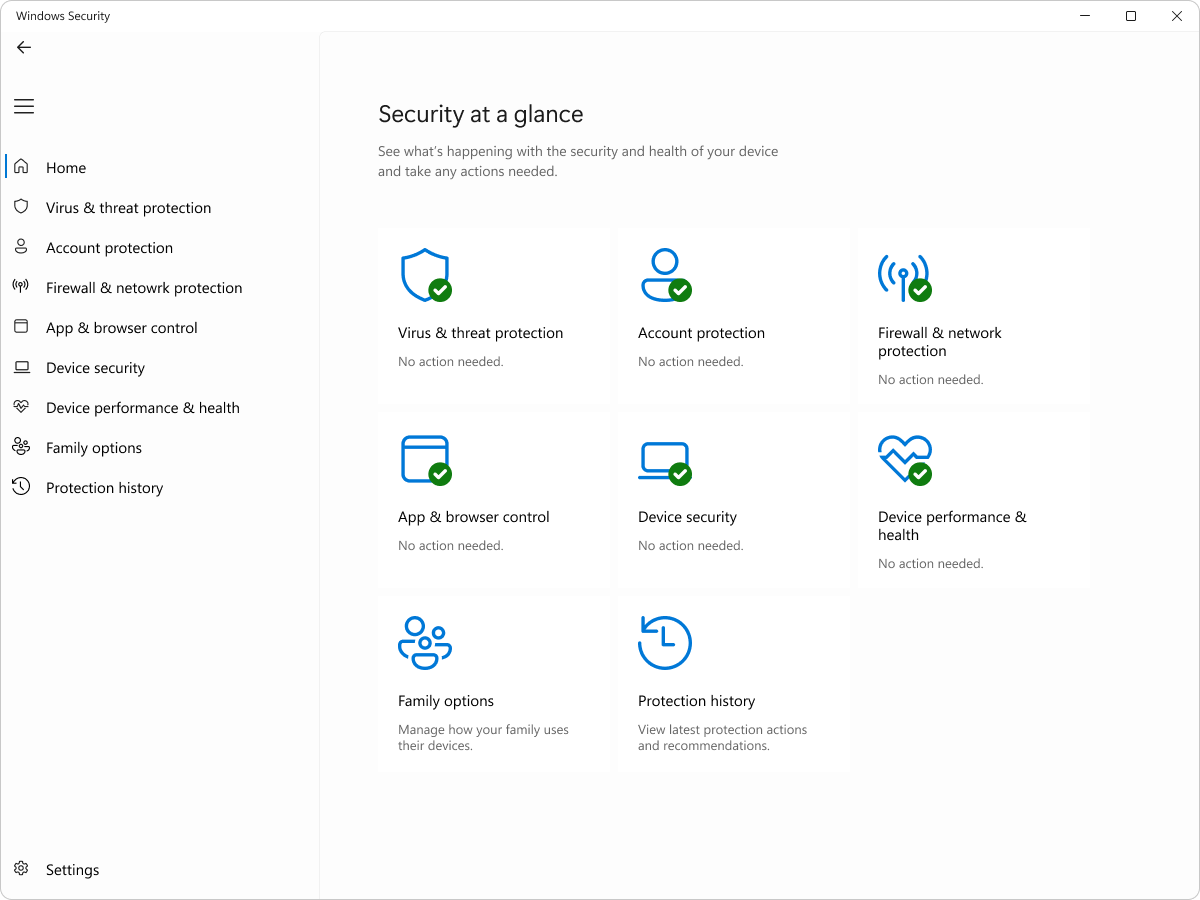
Αν χρησιμοποιείτε Windows 11, έχετε ήδη έναν ενσωματωμένο σύμμαχο για να κρατάτε μακριά τους ιούς: το Microsoft Defender Antivirus . Αυτό το σύστημα παρακολουθεί στο παρασκήνιο και, όταν χρειάζεται, σας επιτρέπει να εκτελείτε πλήρεις σαρώσεις για να εντοπίσετε και να εξουδετερώσετε απειλές. Ας εξετάσουμε όλα όσα μπορείτε να κάνετε με αυτό (και άλλα εργαλεία της Microsoft) για να εντοπίσετε και να καταργήσετε κακόβουλο λογισμικό χωρίς καμία ταλαιπωρία.
Σε αυτόν τον οδηγό, θα βρείτε οδηγίες βήμα προς βήμα και πρακτικές συμβουλές για το πώς να σαρώσετε τον υπολογιστή σας με το Windows Defender, πώς να εκτελέσετε σαρώσεις σημείου από την Εξερεύνηση, πότε αξίζει να εκτελέσετε μια σάρωση , πώς να δημιουργήσετε εξαιρέσεις με wildcards και μεταβλητές περιβάλλοντος και πώς να συμπληρώσετε την προστασία σας με το MSRT (το εργαλείο στο οποίο έχετε πρόσβαση με το "mrt") και το Microsoft Safety Scanner (msert.exe). Περιλαμβάνουμε επίσης συστάσεις ασφαλείας για την πρόληψη προβλημάτων και τι πρέπει να κάνετε εάν το πρόβλημα επιμένει.
Πότε είναι σκόπιμο να κάνω έλεγχο ασφαλείας;
Υπάρχουν φορές που είναι καλύτερο να το παίξετε με ασφάλεια και να εκτελέσετε έναν χειροκίνητο έλεγχο. Εάν υποψιάζεστε κάποια μόλυνση ή θέλετε να επαληθεύσετε ότι μια προηγούμενη απειλή έχει εξαλειφθεί, είναι καλή ιδέα να εκτελέσετε μια σάρωση κατ' απαίτηση . Το Defender θα σας ενημερώσει μετά την ολοκλήρωση εάν εντοπίσει κάτι και ποια ενέργεια πρέπει να κάνετε.
Ορισμένα τυπικά σημάδια ότι κάτι δεν πάει καλά με τον υπολογιστή σας είναι σαφή: το σύστημα λειτουργεί πιο αργά από το συνηθισμένο , η μπαταρία εξαντλείται πιο γρήγορα από το κανονικό ή η χρήση δεδομένων αυξάνεται απότομα χωρίς προφανή λόγο. Αυτά τα συμπτώματα συνήθως υποδεικνύουν ότι μια άγνωστη διεργασία καταναλώνει πόρους στο παρασκήνιο.
Συνήθεις ενδείξεις πιθανού κακόβουλου λογισμικού
-
Η απόδοση μειώνεται ξαφνικά κατακόρυφα, με τις εφαρμογές να χρειάζονται περισσότερο χρόνο για να ανοίξουν ή να παρουσιάζουν σφάλματα περισσότερο από το αναμενόμενο.
-
Η μπαταρία διαρκεί σημαντικά λιγότερο από ό,τι παλιά, ακόμα και χωρίς αλλαγές στην καθημερινή σας χρήση.
-
Μη αναμενόμενη κατανάλωση δεδομένων, ειδικά αν δεν έχετε εγκαταστήσει κάτι νέο και δεν κάνετε εντατικές λήψεις.
Άλλες ενδείξεις περιλαμβάνουν επίμονα αναδυόμενα παράθυρα, ασυνήθιστες ανακατευθύνσεις προγράμματος περιήγησης , ρυθμίσεις που αλλάζουν από μόνες τους ή προγράμματα που δεν θυμάστε να έχετε εγκαταστήσει. Με την παραμικρή υποψία, εξετάστε το σύστημά σας.
Σάρωση του υπολογιστή σας με την Ασφάλεια των Windows (Microsoft Defender)
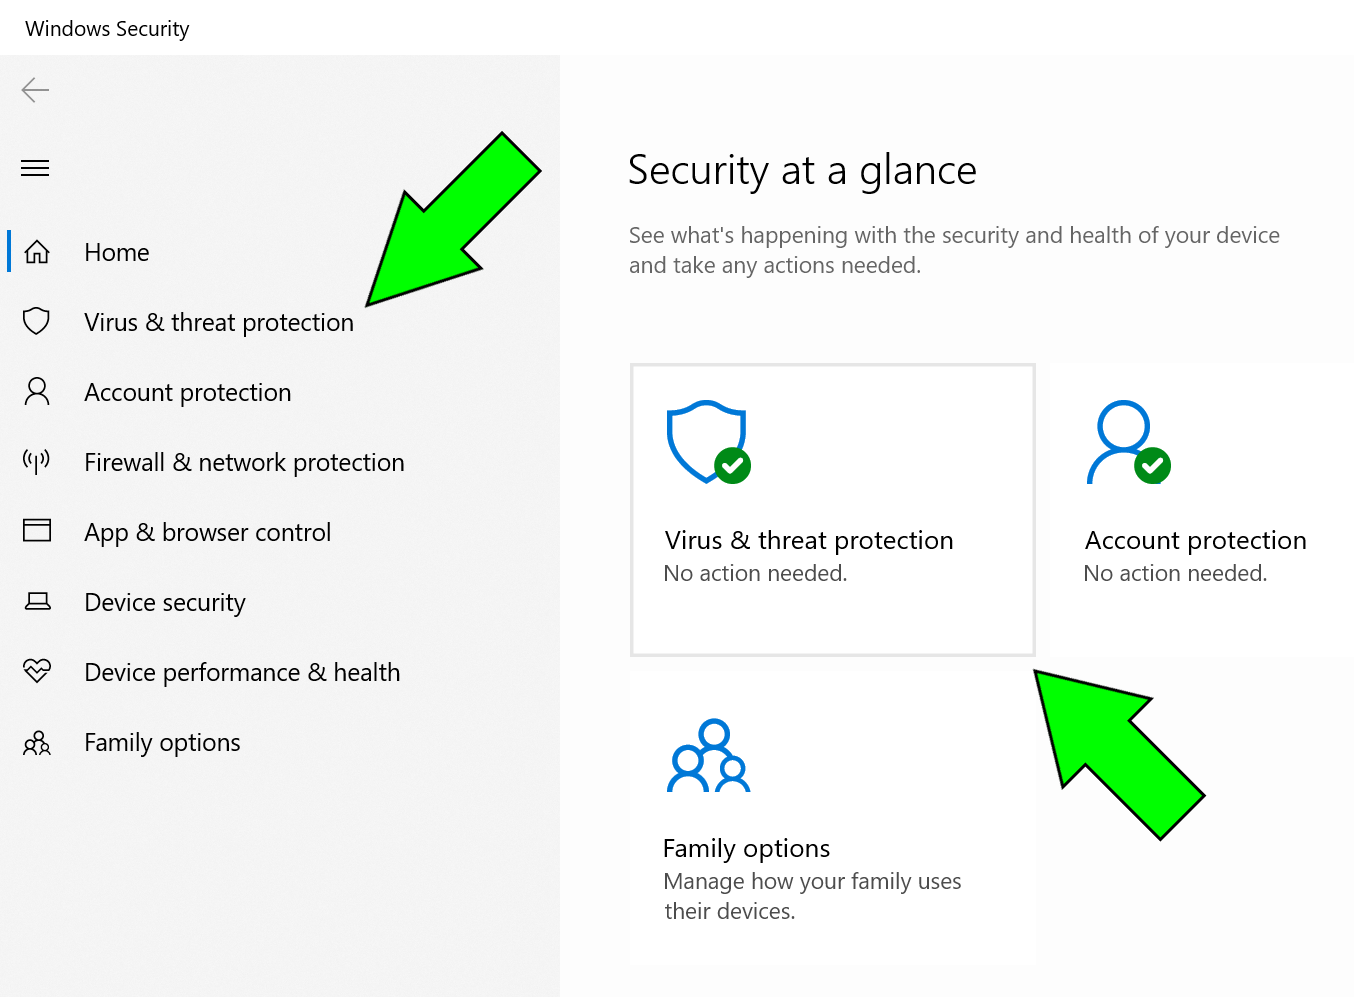
Τα Windows 11 περιλαμβάνουν την εφαρμογή Ασφάλεια των Windows , η οποία σας επιτρέπει να εκτελείτε σαρώσεις ανά πάσα στιγμή. Το antivirus της Microsoft λειτουργεί αυτόματα στο παρασκήνιο, παρακολουθώντας τα αρχεία και τις διεργασίες που ανοίγετε ή κατεβάζετε , αλλά εσείς αποφασίζετε πότε θα εκτελέσετε πιο διεξοδικές σαρώσεις.
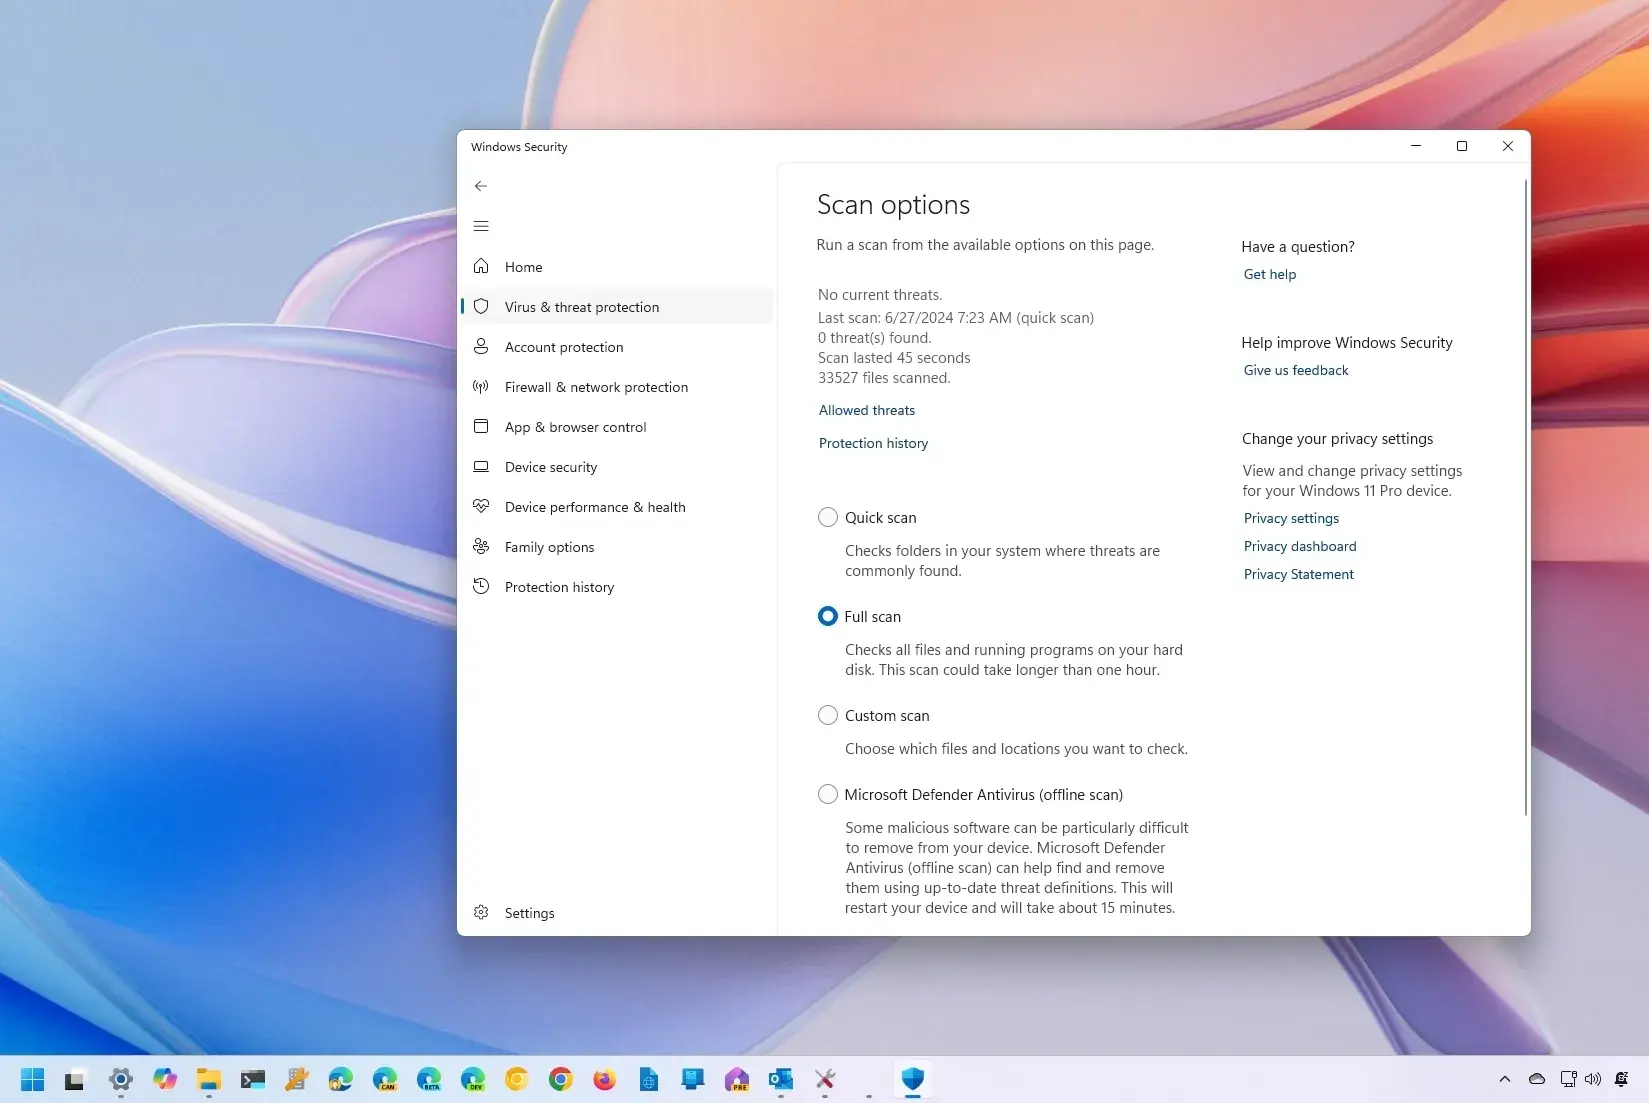
Για να ανοίξετε την κονσόλα, μεταβείτε στις Ρυθμίσεις > Απόρρητο και ασφάλεια > Ασφάλεια των Windows και πατήστε "Άνοιγμα Ασφάλειας των Windows". Στη συνέχεια, μεταβείτε στην επιλογή "Προστασία από ιούς και απειλές" και πατήστε "Επιλογές σάρωσης" για να επιλέξετε τον τρόπο με τον οποίο θα προχωρήσετε. Οι διαθέσιμες σαρώσεις περιλαμβάνουν τη λειτουργία εκτός σύνδεσης του Microsoft Defender Antivirus .
Η γρήγορη σάρωση ελέγχει τις πιο ευάλωτες περιοχές. Η πλήρης σάρωση εξετάζει διεξοδικά κάθε γωνιά του συστήματος. Και με την προσαρμοσμένη σάρωση, επιλέγετε συγκεκριμένους φακέλους ή μονάδες δίσκου. Η σάρωση εκτός σύνδεσης επανεκκινεί τον υπολογιστή και αναλύει πριν από τη φόρτωση των Windows , μια πολύ χρήσιμη επιλογή κατά των επίμονων απειλών που κρύβονται κατά την κανονική εκκίνηση, όπως τα bootkits UEFI.
Όταν πατήσετε "Σάρωση τώρα", το Defender θα αναλύσει τα αρχεία σας και θα σας δείξει αν εντοπίσει κάτι ύποπτο. Εάν εντοπίσει κάποια μόλυνση, μπορείτε να θέσετε σε καραντίνα ή να διαγράψετε τα επηρεαζόμενα στοιχεία , με σαφείς προτάσεις για κάθε εύρημα. Εάν δεν εντοπίσει τίποτα, θα το δείτε αμέσως.
Για να επιβεβαιώσετε ότι η προστασία είναι ενεργή, ανοίξτε την εφαρμογή Ασφάλεια των Windows και μεταβείτε στην επιλογή "Προστασία από ιούς και απειλές". Στην ενότητα "Ποιος με προστατεύει;", κάντε κλικ στην επιλογή "Διαχείριση παρόχων" για να ελέγξετε το λογισμικό προστασίας από ιούς. Εάν χρειάζεται να ενεργοποιήσετε την προστασία σε πραγματικό χρόνο, μεταβείτε στις "Ρυθμίσεις προστασίας από ιούς και απειλές" > "Διαχείριση ρυθμίσεων" και αλλάξτε την επιλογή Προστασία σε πραγματικό χρόνο σε Ενεργοποιημένη.
Ανάλυση αρχείων και φακέλων από την Εξερεύνηση
Μερικές φορές δεν θέλετε να σαρώσετε ολόκληρο το σύστημα, αλλά μάλλον ένα συγκεκριμένο στοιχείο που εγείρει ανησυχίες. Σε αυτήν την περίπτωση, από την Εξερεύνηση αρχείων, μπορείτε να κάνετε δεξί κλικ σε οποιοδήποτε αρχείο ή φάκελο και να επιλέξετε "Εμφάνιση περισσότερων επιλογών" και στη συνέχεια "Σάρωση με το Microsoft Defender ". Αυτός είναι ένας γρήγορος τρόπος για να επαληθεύσετε εάν ένα συνημμένο, ένα στοιχείο λήψης ή ένας συγκεκριμένος φάκελος είναι καθαρός.
Όταν ολοκληρωθεί, θα δείτε τα αποτελέσματα. Εάν εντοπίσει οτιδήποτε, η εφαρμογή θα σας μεταφέρει στη σελίδα επιλογών σάρωσης για να διαχειριστείτε την απειλή χωρίς να χάσετε χρόνο . Εάν δεν βρεθεί τίποτα, μπορείτε να είστε σίγουροι ότι αυτό το στοιχείο δεν ενέχει κανέναν γνωστό κίνδυνο.
Εξαιρέσεις στο Microsoft Defender: Πότε και πώς να τις ρυθμίσετε
Σε ορισμένα προηγμένα σενάρια, ενδέχεται να μην θέλετε το λογισμικό προστασίας από ιούς να παρακολουθεί ένα συγκεκριμένο αρχείο, φάκελο ή διεργασία σε πραγματικό χρόνο. Για παράδειγμα, σε περιβάλλοντα ανάπτυξης ή με εργαλεία που γνωρίζετε ότι είναι ασφαλή αλλά δημιουργούν ψευδώς θετικά αποτελέσματα. Σε αυτές τις περιπτώσεις, μπορείτε να δημιουργήσετε εξαιρέσεις, πάντα με προσοχή και μόνο όταν είναι απολύτως απαραίτητο.
Λάβετε υπόψη ότι αυτές οι εξαιρέσεις επηρεάζουν τη σάρωση σε πραγματικό χρόνο του Microsoft Defender Antivirus. Οι προγραμματισμένες σαρώσεις, είτε από το ίδιο το Defender είτε από μια λύση προστασίας από κακόβουλο λογισμικό τρίτου κατασκευαστή, ενδέχεται να σαρώνουν για αυτά τα στοιχεία, εκτός εάν εξαιρούνται και σε αυτά τα άλλα προϊόντα.
Για να προσθέσετε ή να καταργήσετε εξαιρέσεις, μεταβείτε στην Ασφάλεια των Windows > Προστασία από ιούς και απειλές > Διαχείριση ρυθμίσεων (στην ενότητα Ρυθμίσεις προστασίας από ιούς και απειλές) και κάντε κλικ στην επιλογή Προσθήκη ή κατάργηση εξαιρέσεων. Μπορείτε να επιλέξετε από τέσσερις τύπους ανάλογα με το τι θέλετε να εξαιρέσετε.
-
Αρχείο : Εξαιρεί ένα συγκεκριμένο αρχείο που δεν θέλετε να ελέγχεται σε πραγματικό χρόνο.
-
Φάκελος : εξαιρεί έναν φάκελο και όλα τα περιεχόμενά του, συμπεριλαμβανομένων των αρχείων στους υποφακέλους του.
-
Τύπος αρχείου: εξαιρεί ολόκληρες επεκτάσεις. Για παράδειγμα, χρησιμοποιώντας ένα μοτίβο όπως
*stθα αποκλείσει.test,.past,.investκαι οποιαδήποτε επέκταση που τελειώνει σε «st». -
Διαδικασία : Οποιοδήποτε αρχείο ανοίγεται από αυτήν τη διαδικασία εξαιρείται από την ανάλυση σε πραγματικό χρόνο. Σημείωση: Αυτά τα αρχεία ενδέχεται να αναλυθούν σε χειροκίνητες ή προγραμματισμένες σαρώσεις, εάν δεν εξαιρεθούν επίσης ως αρχείο ή φάκελος.
Μπορείτε να χρησιμοποιήσετε χαρακτήρες μπαλαντέρ για να καλύψετε πολλαπλές περιπτώσεις με μία μόνο εξαίρεση. Ένας αστερίσκος (*) αντικαθιστά οποιονδήποτε αριθμό χαρακτήρων. Πρακτικά παραδείγματα:
-
Σε εξέλιξη:
C:\\MyProcess\\*θα κάνει όλες τις διεργασίες που βρίσκονται στοC:\\MyProcessκαι οι υποφάκελοί του εξαιρούνται από την ανάλυση σε πραγματικό χρόνο. -
Σε διεργασίες με βάση το όνομα:
prueba.*Αυτό εξαιρεί τα αρχεία που έχουν ανοιχτεί από οποιαδήποτε διεργασία της οποίας το όνομα είναι "test", ανεξάρτητα από την επέκτασή τους.
Επιπλέον, είναι δυνατό να χρησιμοποιήσετε μεταβλητές περιβάλλοντος για να ορίσετε ευέλικτα διαδρομές. Για παράδειγμα, μια εξαίρεση που χρησιμοποιεί %PROGRAMDATA%\\CustomLogFiles\\test.exe θα επιτρέψει τα αρχεία που άνοιξαν μέσω αυτής της συγκεκριμένης διαδρομής Αυτά θα εξαιρεθούν από την ανάλυση σε πραγματικό χρόνο. Ελέγξτε τη λίστα με τις διαθέσιμες μεταβλητές περιβάλλοντος στην τεκμηρίωση των Windows, εάν χρειάζεστε άλλες διαδρομές.
Η κατάργηση εξαιρέσεων είναι εξίσου εύκολη: επιστρέψτε στην επιλογή «Προσθήκη ή κατάργηση εξαιρέσεων», επιλέξτε αυτήν που δεν χρειάζεστε και πατήστε «Κατάργηση» για να επαναφέρετε την αλλαγή . Μην ξεχνάτε να ελέγχετε περιοδικά τις εξαιρέσεις σας για να αποφύγετε περιττά κενά στην προστασία σας.
MSRT (mrt): το κλασικό εργαλείο για την αφαίρεση κακόβουλου λογισμικού
Εκτός από το Defender, τα Windows περιλαμβάνουν εδώ και χρόνια ένα εργαλείο που πολλοί παραβλέπουν: το Microsoft Software Removal Tool (MSRT). Δεν αντικαθιστά το λογισμικό προστασίας από ιούς ούτε εκτελεί σαρώσεις σε πραγματικό χρόνο, αλλά μπορεί να εντοπίσει και να καταργήσει ορισμένες κοινές οικογένειες κακόβουλου λογισμικού , συμπεριλαμβανομένων ορισμένων rootkit , με μια πολύ απλή μη αυτόματη σάρωση.
Για να το εκτελέσετε, πατήστε ταυτόχρονα το πλήκτρο Windows + R για να ανοίξετε το παράθυρο διαλόγου "Εκτέλεση". Πληκτρολογήστε mrt και επιβεβαιώστε με OK. Τα Windows θα ζητήσουν άδεια διαχειριστή. Κάντε κλικ στο Ναι. Θα δείτε το παράθυρο του Εργαλείου αφαίρεσης κακόβουλου λογισμικού της Microsoft, με μια σύντομη εισαγωγή και το κουμπί Επόμενο για να ξεκινήσει.
Επιλέξτε τον τύπο σάρωσης: γρήγορη, πλήρης ή προσαρμοσμένη (η τελευταία σάς επιτρέπει να ελέγξετε συγκεκριμένες διαδρομές). Η σάρωση μπορεί να διαρκέσει από λίγα λεπτά έως και πάνω από μία ώρα, ανάλογα με το μέγεθος των δίσκων σας και τον αριθμό των αρχείων . Όταν ολοκληρωθεί, το MSRT θα σας ενημερώσει εάν έχει βρει κάτι και, εάν ναι, θα σας προσφέρει την επιλογή να το διαγράψετε.
Το MSRT είναι χρήσιμο εάν σας κατακλύζουν οι πολλές επιλογές του Defender ή εάν αναζητάτε μια παραδοσιακή χειροκίνητη σάρωση . Ωστόσο, λάβετε υπόψη ότι το πεδίο εφαρμογής του έχει σχεδιαστεί για κοινές απειλές και για μια πιο λεπτομερή σάρωση, είναι καλύτερο να χρησιμοποιήσετε τις ενσωματωμένες σαρώσεις του Defender, συμπεριλαμβανομένης της λειτουργίας εκτός σύνδεσης.
Microsoft Safety Scanner (msert.exe): Ενημερωμένη σάρωση κατ' απαίτηση
Ένα άλλο επίσημο εργαλείο που αξίζει να προσέξετε είναι το Microsoft Safety Scanner, ένα φορητό εκτελέσιμο αρχείο που μπορείτε να κατεβάσετε και να εκτελέσετε όποτε χρειάζεται. Σκοπός του είναι να σαρώνει και να καταργεί κακόβουλο λογισμικό από υπολογιστές με Windows και να επιχειρεί να επαναφέρει τις αλλαγές που προκαλούνται από εντοπισμένες απειλές . Είναι ιδανικό ως δεύτερη γνώμη όταν υποψιάζεστε ότι κάτι έχει ξεφύγει και συμπληρώνει άλλα εργαλεία και κόλπα συντήρησης.
Υπάρχουν πολλά βασικά σημεία που πρέπει να έχετε κατά νου: Οι ορισμοί του Safety Scanner ενημερώνονται συχνά και το εργαλείο λήγει 10 ημέρες μετά τη λήψη . Εάν θέλετε να το χρησιμοποιήσετε ξανά μετά από αυτό, κατεβάστε την πιο πρόσφατη έκδοση και εκτελέστε την ξανά για να βεβαιωθείτε ότι διαθέτει τις πιο ενημερωμένες πληροφορίες ασφαλείας.
Το Safety Scanner δεν εγκαθίσταται ούτε εμφανίζεται στο μενού Έναρξη ή στην επιφάνεια εργασίας. Αποθηκεύστε το αρχείο κάπου που θα το θυμάστε (συνήθως, msert.exe) και ανοίξτε το για να ξεκινήσετε την εξέταση. Μπορείτε να επιλέξετε ανάμεσα σε γρήγορες, πλήρεις ή εξατομικευμένες εξετάσεις.Και στο τέλος θα δείτε μια σύνοψη στην οθόνη.
Αν θέλετε να δείτε όλες τις λεπτομέρειες των ανιχνεύσεων, ελέγξτε το αρχείο καταγραφής που αφήνει το εργαλείο. %SYSTEMROOT%\\debug\\msert.logΓια να το "απεγκαταστήσετε", απλώς διαγράψτε το εκτελέσιμο αρχείο όταν δεν το χρειάζεστε πλέον. Να θυμάστε: δεν αντικαθιστά το πρόγραμμα προστασίας από ιούς και, για προστασία σε πραγματικό χρόνο, συνιστάται να διατηρείτε ενεργοποιημένο το Microsoft Defender.
Βέλτιστες πρακτικές για την αποτροπή κακόβουλου λογισμικού στα Windows 11
Καμία δοκιμή δεν μπορεί να αντικαταστήσει την πρόληψη. Όσο περισσότερο μειώνετε την επιφάνεια επίθεσης, τόσο λιγότερες είναι οι πιθανότητες να εισέλθει κακόβουλο λογισμικό. Τα Windows 11 διαθέτουν διάφορες λειτουργίες και ρυθμίσεις που, σε συνδυασμό με την κοινή λογική, αντιπροσωπεύουν ένα σημαντικό άλμα προς τα εμπρός στην ασφάλεια.
-
Διατηρήστε τα Windows και τις εφαρμογές σας ενημερωμένα : Μεταβείτε στις Ρυθμίσεις > Windows Update και πατήστε "Έλεγχος για ενημερώσεις". Αυτές οι ενημερώσεις κώδικα συχνά περιλαμβάνουν διορθώσεις ασφαλείας που αντιμετωπίζουν εκμεταλλεύσιμα τρωτά σημεία.
-
Κατεβάζετε λογισμικό μόνο από αξιόπιστες πηγές : ιδανικά, από τον ιστότοπο του κατασκευαστή ή το Microsoft Store. Αποφύγετε ανεπίσημους ιστότοπους ή παράνομες εκδόσεις λογισμικού επί πληρωμή, οι οποίες συχνά συνοδεύονται από ανεπιθύμητα πακέτα προϊόντων.
-
Ενεργοποίηση του τείχους προστασίας σε όλα τα προφίλ : Μεταβείτε στην Ασφάλεια των Windows > «Τείχος προστασίας και προστασία δικτύου» και ελέγξτε τα δίκτυα Τομέα, Ιδιωτικό και Δημόσιο. Ενεργοποιήστε το τείχος προστασίας σε καθένα από αυτά για να αποκλείσετε την μη εξουσιοδοτημένη πρόσβαση. Μπορείτε επίσης να χρησιμοποιήσετε ένα δωρεάν πρόγραμμα για να διαχειριστείτε το τείχος προστασίας.
-
Χρησιμοποιήστε ισχυρούς, μοναδικούς κωδικούς πρόσβασης και ενεργοποιήστε τον έλεγχο ταυτότητας πολλαπλών παραγόντων όποτε είναι δυνατόν. Ένας διαχειριστής κωδικών πρόσβασης μπορεί να σας διευκολύνει τη ζωή χωρίς να θυσιάσει την ασφάλεια.
-
Δημιουργείτε τακτικά αντίγραφα ασφαλείας των σημαντικών αρχείων σας, είτε σε εξωτερικό δίσκο είτε στο cloud. Σε περίπτωση σοβαρού περιστατικού, θα χαρείτε να ανακτήσετε τα δεδομένα σας.
-
Να είστε προσεκτικοί με τα συνημμένα και τους συνδέσμους σε email : επαληθεύστε τον αποστολέα, να είστε επιφυλακτικοί με μηνύματα που επιδεικνύουν επείγοντα χαρακτήρα και αποφύγετε το άνοιγμα εκτελέσιμων αρχείων που δεν περιμένατε να λάβετε.
Εάν υποψιάζεστε ότι ένα συγκεκριμένο αρχείο είναι η πηγή του προβλήματος, διαγράψτε το και αδειάστε τον Κάδο Ανακύκλωσης . Εάν δεν μπορείτε να το διαγράψετε, δείτε πώς μπορείτε να διαγράψετε αρχεία που δεν μπορούν να διαγραφούν στα Windows.
Προτεινόμενες σαρώσεις και τρόπος απόκρισης σε ανιχνεύσεις
Όταν το πρόβλημα φαίνεται σοβαρό, αξίζει να εκτελέσετε μια πλήρη σάρωση με το Defender ακολουθούμενη από μια σάρωση εκτός σύνδεσης . Αυτή η λειτουργία επανεκκινεί το σύστημα και σαρώνει πριν από τη φόρτωση υπηρεσιών και προγραμμάτων οδήγησης, καθιστώντας πιο δύσκολο το κακόβουλο λογισμικό να κρυφτεί.
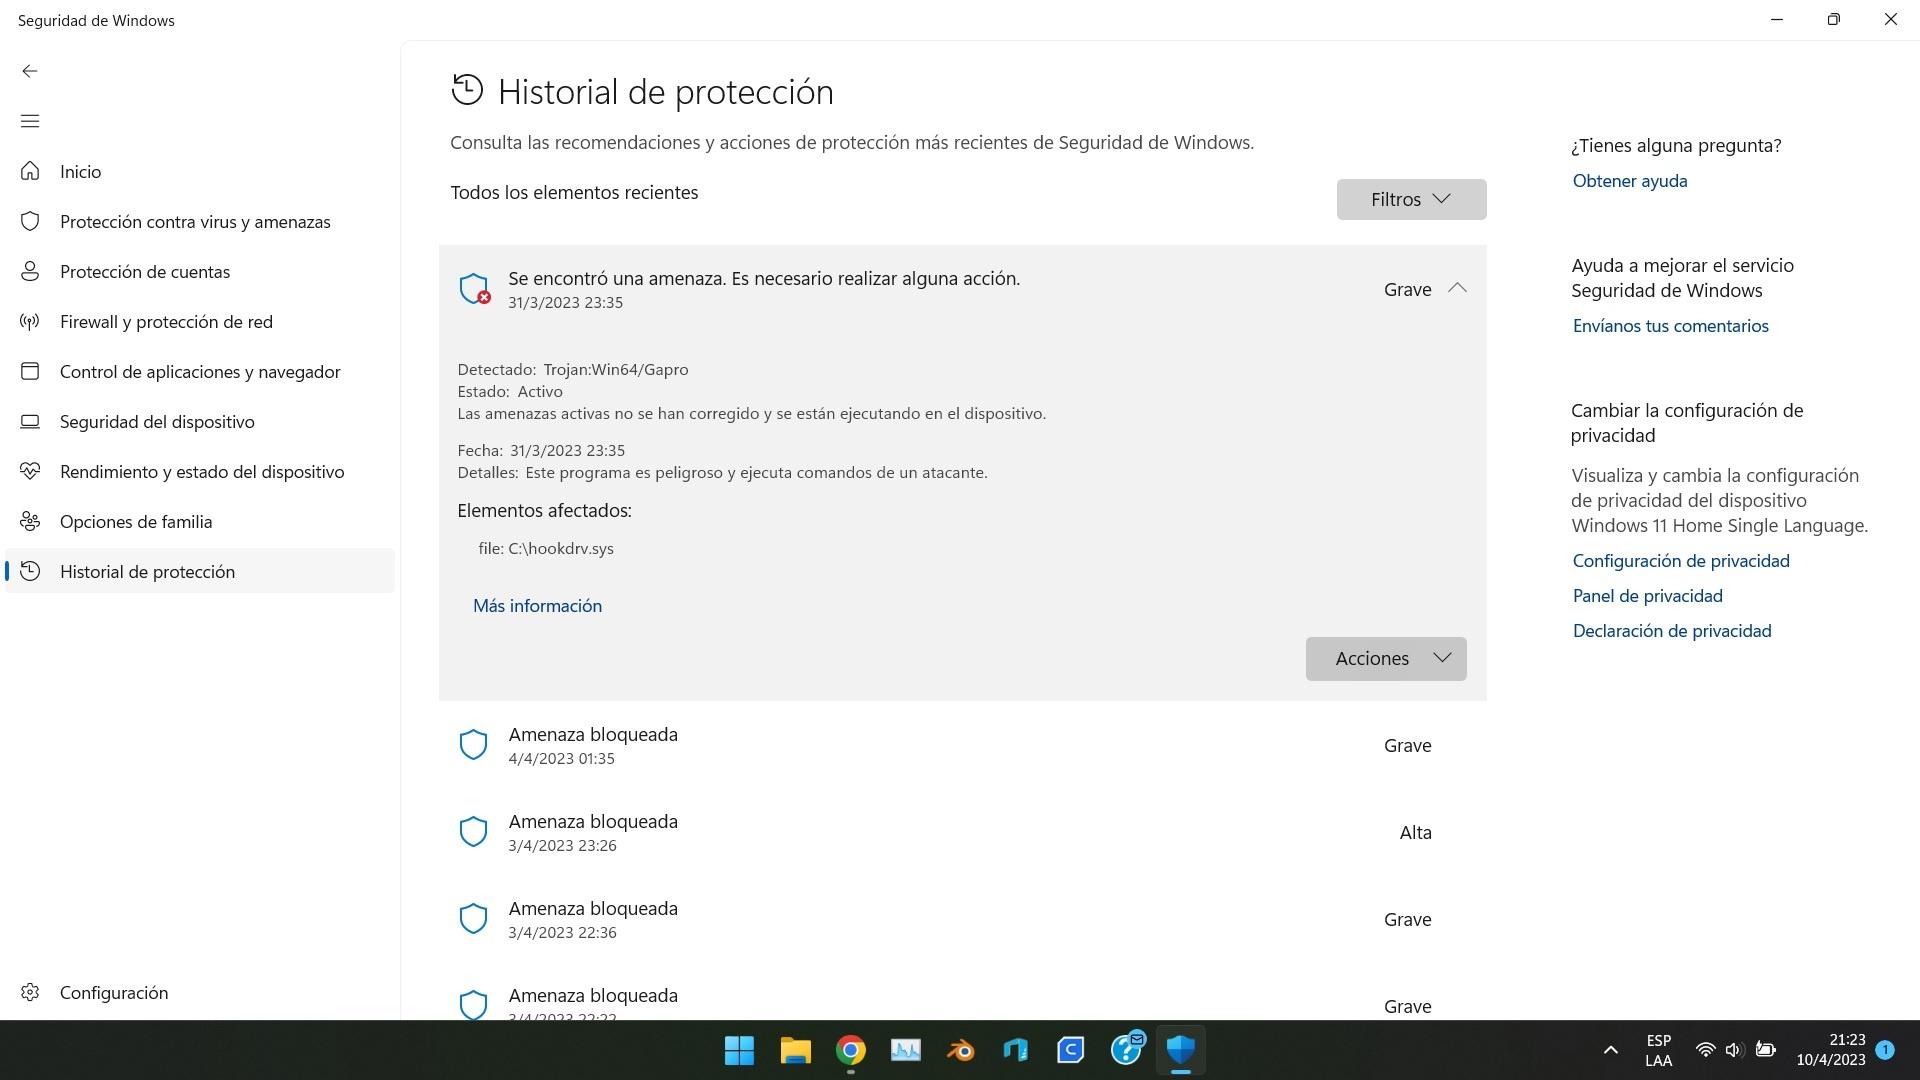
Εάν το Microsoft Defender εντοπίσει κακόβουλο λογισμικό, θα προτείνει ενέργειες: οι πιο συνηθισμένες είναι η καραντίνα ή η διαγραφή του αρχείου. Η καραντίνα του αρχείου εξουδετερώνει τον κίνδυνο χωρίς να το διαγράφει οριστικά , επιτρέποντάς σας να το επαναφέρετε εάν ήταν ψευδώς θετικό. Εάν δεν χρειάζεστε το αρχείο, προχωρήστε στη διαγραφή.
Εάν έχετε διαμορφώσει εξαιρέσεις, να θυμάστε ότι ισχύουν μόνο για σαρώσεις σε πραγματικό χρόνο . Μια μη αυτόματη ή προγραμματισμένη σάρωση ενδέχεται να ελέγχει για εξαιρούμενα στοιχεία, εκτός εάν εξαιρούνται επίσης σε αυτόν τον τύπο σάρωσης ή σε άλλο προϊόν προστασίας από κακόβουλο λογισμικό που έχετε εγκαταστήσει.
Όταν τελειώσετε, ελέγξτε το ιστορικό προστασίας στην εφαρμογή Ασφάλεια των Windows (στην ενότητα "Προστασία από ιούς και απειλές") για να δείτε ποιες ενέργειες ελήφθησαν και πότε . Αυτή η εγγραφή θα σας βοηθήσει να κατανοήσετε το εύρος του συμβάντος.
Εάν το κακόβουλο λογισμικό επιμένει: βήματα για προχωρημένους
Υπάρχουν επίμονες καταστάσεις όπου, παρά τις σαρώσεις, το σύστημα συνεχίζει να παρουσιάζει προβλήματα. Σε αυτές τις περιπτώσεις, συνδυάστε πολλά επίπεδα: εκτελέστε τη σάρωση εκτός σύνδεσης του Defender, χρησιμοποιήστε το MSRT και βασιστείτε σε ένα πρόσφατα ληφθέν Microsoft Safety Scanner για ενημερωμένους ορισμούς. Πολλές μολύνσεις αφαιρούνται με αυτήν τη στρατηγική.
Αν δεν λειτουργεί τίποτα άλλο, σκεφτείτε μια καθαρή επανεγκατάσταση των Windows ως έσχατη λύση. Πριν κάνετε αυτό το βήμα, αντιγράψτε τα κρίσιμα αρχεία σας σε μια εξωτερική μονάδα δίσκου ή στο cloud. Και αν χρειάζεστε βοήθεια, συμβουλευτείτε την επίσημη τεκμηρίωση, τα φόρουμ της κοινότητας και την υποστήριξη του κατασκευαστή σας για να επιλύσετε συγκεκριμένες ερωτήσεις.
Περισσότεροι πόροι και μάθηση
Η ίδια η Microsoft προσφέρει πόρους που θα σας βοηθήσουν να κατανοήσετε πώς το κακόβουλο λογισμικό διεισδύει στα συστήματα, ποιες τακτικές χρησιμοποιεί ( ηλεκτρονικό ψάρεμα (phishing ), παραπλανητικές λήψεις, εκμεταλλεύσεις) και πώς να μειώσετε τον κίνδυνο. Εξερευνήστε τις ενότητες βοήθειας και εκμάθησης για την ασφάλεια της Microsoft για να ενισχύσετε τις συνήθειες προστασίας σας και να μάθετε για τα νέα εργαλεία μόλις αυτά γίνουν διαθέσιμα.
Να θυμάστε ότι η ασφάλεια δεν είναι ένα κουμπί που πατάτε και αυτό είναι όλο. Είναι μια συνεχής διαδικασία. Διατηρήστε το σύστημά σας ενημερωμένο, χρησιμοποιήστε τις ενσωματωμένες λειτουργίες των Windows 11, εκτελέστε τακτικές σαρώσεις και ελαχιστοποιήστε την εγκατάσταση λογισμικού από άγνωστες πηγές.
Έχοντας υπόψη όλα τα παραπάνω, η διατήρηση ενός υγιούς συστήματος Windows 11 δεν θα πρέπει να αποτελεί πονοκέφαλο: Το Defender παρέχει προστασία σε πραγματικό χρόνο , η Explorer σάς επιτρέπει να ελέγχετε αρχεία εν κινήσει, οι εξαιρέσεις σάς δίνουν βελτιστοποιημένο έλεγχο όταν τον χρειάζεστε και τα MSRT και Safety Scanner προσφέρουν μια γρήγορη δεύτερη γνώμη όταν κάτι φαίνεται να μην πάει καλά. Εάν επίσης διατηρείτε το σύστημά σας ενημερωμένο, ενεργοποιείτε το τείχος προστασίας και είστε προσεκτικοί κατά τη λήψη και το άνοιγμα αρχείων, ο υπολογιστής σας θα προστατεύεται πολύ καλύτερα από ιούς και άλλες ψηφιακές απειλές.