- Ettevõtte VPN loob krüpteeritud tunneli, mis võimaldab turvalist kaugjuurdepääsu sisemistele ressurssidele ilma neid otse internetiga kokku puutumata.
- Vajaduste järgi valitakse erinevat tüüpi VPN-e (kaugjuurdepääs, saidilt saidile, pilvepõhine) ja protokolle (OpenVPN, IKEv2/IPsec, L2TP/IPsec).
- VPN-i seadistamine nõuab pakkuja, seadmete, protokollide, juurdepääsu segmenteerimise ja mitmefaktorilise autentimise planeerimist.
- VPN tuleks integreerida nullusalduspõhimõttesse koos kasutajate koolituse, logide ülevaatamise ja parimate tavadega pikaajalise turvalisuse säilitamiseks.
Paljudes ettevõtetes, nii suurtes kui ka väikestes, pole kaugtöö enam erand, vaid norm. Töötajate ühenduse loomise võimaldamine kodust, kohvikust või reisil olles ilma ettevõtte andmeid ohtu seadmata on muutunud iga küberturvalisust tõsiselt võtva organisatsiooni peamiseks prioriteediks.
Selles kontekstis on ettevõtte VPN-i seadistamine üks olulisemaid tehnilisi otsuseid, mida saate teha. See ei seisne ainult IP-aadressi peitmises või privaatses sirvimises, vaid usaldusväärse krüpteeritud tunneli loomises, et pääseda juurde sisemistele serveritele, rakendustele ja andmebaasidele ilma ohtlikke uksi internetti avamata. Järgmistes ridades näete üksikasjalikult, mis on ettevõtte VPN, kuidas see töötab, millised on saadaolevad tüübid ja kuidas seda samm-sammult professionaalses keskkonnas, sealhulgas Windowsis ja mobiilseadmetes, seadistada.
Mis on äri VPN ja miks on see VKE jaoks oluline?
Üleminek kaugtööle Hispaanias on märkimisväärne: enam kui pooled töötajatest töötavad vähemalt ühel päeval nädalas väljaspool kontorit , mis suurendab dramaatiliselt serveritele, ERP-süsteemidele ja kliendiandmebaasidele ebaturvalise juurdepääsu riski. Kaugjuurdepääs ilma VPN-ita on nüüd üks peamisi sisenemispunkte ründajatele, kes sihivad VKEsid, mida kinnitavad sellised organisatsioonid nagu INCIBE ja mitmed rahvusvahelised aruanded.
Ärilise VPN-i kasutamine ei ole ainult mugavuse küsimus. See on ka osa tehnilistest meetmetest, mida nõutakse andmekaitse-eeskirjadega isikuandmete , näiteks klientide või töötajate andmete töötlemisel kaugkanalite kaudu. Nõuetekohaselt rakendatud VPN-i korral liigub liiklus krüpteeritult ja on loetamatu kõigile, kes üritavad seda avalikus WiFi-võrgus või muus ebaturvalises võrgus pealt kuulata.
Teisest küljest pole ettevõtte VPN-il mingit pistmist kommertsteenustega, näiteks "VPN-idega teiste riikide saadete vaatamiseks". Ettevõtte eesmärk on ühendada inimesi sisemiste rakendustega, mitte geograafilistest piirangutest mööda hiilida . See nõuab teistsugust arhitektuuri, rohkem turvakontrolle ja tihedamat integratsiooni ettevõtte kataloogi, tulemüüri ja ülejäänud infrastruktuuriga.
Kuidas VPN ettevõtte keskkonnas töötab
Kui töötaja soovib ettevõtte võrguga väljastpoolt ühendust luua, teeb ta seda VPN-ühilduva seadme abil : see võib olla arvuti, sülearvuti, tahvelarvuti või mobiiltelefon, kas operatsioonisüsteemi natiivse kliendiga või VPN-teenuse pakkuja või ettevõtte tulemüüri enda pakutava spetsiaalse rakenduse kaudu.
Kasutaja avab VPN-kliendi ja sisestab oma volitused: tavaliselt ettevõtte kasutajanime ja parooli, ideaaljuhul tugevdatud kahefaktorilise autentimisega (kood mobiilseadmes, autentimisrakendus, füüsiline märk jne). Mõnes keskkonnas, eriti kõige rangemate turvanõuetega keskkondades, saab kasutada ka seadmesse installitud digitaalseid sertifikaate.
Pärast autentimist loob VPN töötaja seadme ja ettevõtte VPN -serveri või tulemüüri vahele krüpteeritud "tunneli" . Kogu kasutaja seadmest lahkuv ja sisevõrku suunduv liiklus kapseldatakse ja krüpteeritakse, nii et isegi avalike või ebaturvaliste võrkude kaudu liikudes on see kolmandatele isikutele loetamatu.
Andmeteekond järgib alati sama mustrit: kasutaja seadmest VPN-serverisse ja sealt edasi sisemistesse serveritesse või vajalikesse ressurssidesse . Väljaspool seda tunnelit paistab liiklus lihtsa krüpteeritud vooguna, millel puudub arusaadav teave. Iga ründaja, kes neid pakette pealt kuulab, näeb ainult krüpteeritud andmeid ega suuda sisu taastada.
Samal ajal on VPN-server tavaliselt integreeritud ettevõtte kataloogi ja poliitikatega, et määrata, mida iga inimene pärast sisselogimist teha saab. Kõik töötajad ei vaja juurdepääsu kõigile serveritele : müügipersonal pääseb ligi CRM-ile, finantspersonal raamatupidamissüsteemile ja tehniline meeskond administratiivserveritele, millel kõigil on erinevad õigused.
Mis on VPN-i eesmärk ettevõttes?
Ettevõtte VPN-i eelised ulatuvad privaatsusest kaugemale. Selle peamine ülesanne on pakkuda turvalist, kontrollitud ja jälgitavat kaugjuurdepääsu sisemistele ressurssidele . Sellest tuleneb mitu olulist eelist iga organisatsiooni igapäevases tegevuses.
Esimene on turvalisus. Töötaja ja ettevõtte võrgu vahelise teabe krüpteerimise abil takistatakse tundliku teabe, näiteks finantsaruannete, kliendiandmebaaside või sisselogimisandmete edastamist lihttekstina . See on eriti oluline avalike WiFi-võrkude kasutamisel hotellides, kohvikutes või ühistranspordis, kus ründaja võib proovida liiklust pealt kuulata, kasutades vahemehe tehnikaid.
Teiseks on olemas mugavus ja paindlikkus. VPN võimaldab kaugtöötajatel, sagedastel reisijatel või välistel koostööpartneritel pääseda ligi ettevõtte süsteemidele ilma füüsiliselt kontorisse minemata . Ettevõtte vaatenurgast võimaldab see paindlikkus meeskondi ümber korraldada, teistest linnadest talente sisse tuua ja isegi füüsiliste kontoritega seotud kulusid vähendada.
Teine selge eelis on tsentraliseeritud kaugjuurdepääs. Selle asemel, et iga teenuse (andmebaas, kaugtöölaud, failide jagamine) jaoks ruuteril või tulemüüril eraldi porte avada, suunatakse kogu juurdepääs läbi ühe punkti: VPN-i . See vähendab rünnakupinda ja lihtsustab kontrolli, kuna ühendused logitakse, autentitakse ja filtreeritakse ühest kohast.
Lõpuks ei tohi unustada kulude kokkuhoidu. Hea suurusega VPN-i abil saavad paljud ettevõtted vältida kalleid eraldatud liine või pärandprivaatühendusi, näiteks MPLS-i, kõigis oma punktides . Enamiku kontorite ja kaugtöötajate jaoks piisab tavaliselt tavalisest internetiühendusest koos tõhusate VPN-idega, ilma et see kahjustaks turvalisust või jõudlust.
Ettevõtetele mõeldud VPN-ide tüübid
Ärimaailmas ei ole kõik VPN-id võrdsed. Neid saab liigitada vastavalt operatsioonisüsteemile, millega nad töötavad, kasutatavale VPN-teenusele või võrgu tüübile, mille kaudu nad töötavad . Iga kombinatsioon vastab erinevatele vajadustele ja erineva suurusega ettevõtetele.
Vastavalt operatsioonisüsteemile
Ühilduvus on võtmetegur. Enamik tänapäevaseid VPN-lahendusi pakub kliente Windowsi, macOS-i, Linuxi, Androidi ja iOS-i jaoks või tuginevad nendesse süsteemidesse sisseehitatud natiivsetele klientidele. Näiteks Windows ja macOS sisaldavad sisseehitatud tuge erinevatele VPN-tüüpidele, nagu IKEv2, L2TP/IPsec ja SSTP.
Ettevõtte jaoks lahenduse valimisel on oluline arvestada, millised operatsioonisüsteemid on kasutusel: keskkond, kus kõik kasutavad Windows 10/11, on väga erinev keskkonnast, kus on nii Maci, Linuxi kui ka mobiilseadmeid . Äriettevõtete VPN-teenused ja tulemüüritootjad, näiteks Fortinet, pakuvad spetsiaalseid platvormideüleseid kliente, mis lihtsustavad oluliselt seadistamist.
Sõltuvalt VPN-teenuse tüübist
Võrgu kujundamise seisukohast on ärikeskkondades tavaliselt kasutusel kolm peamist rühma: üksikute kasutajate kaugjuurdepääs, kontoritevaheline ühendus ja pilvepõhised VPN-id.
Kaugjuurdepääsuga VPN-id on kaugtöö puhul kõige levinumad. Need võimaldavad igal töötajal oma arvutist või mobiilseadmest ühenduda ja pääseda juurde ettevõtte kesksele võrgule . Tavaliselt kasutatakse seda kodust töötamise hõlbustamiseks, mobiilsete müügiesindajate ühendamiseks või kaugtöötajate toetamiseks.
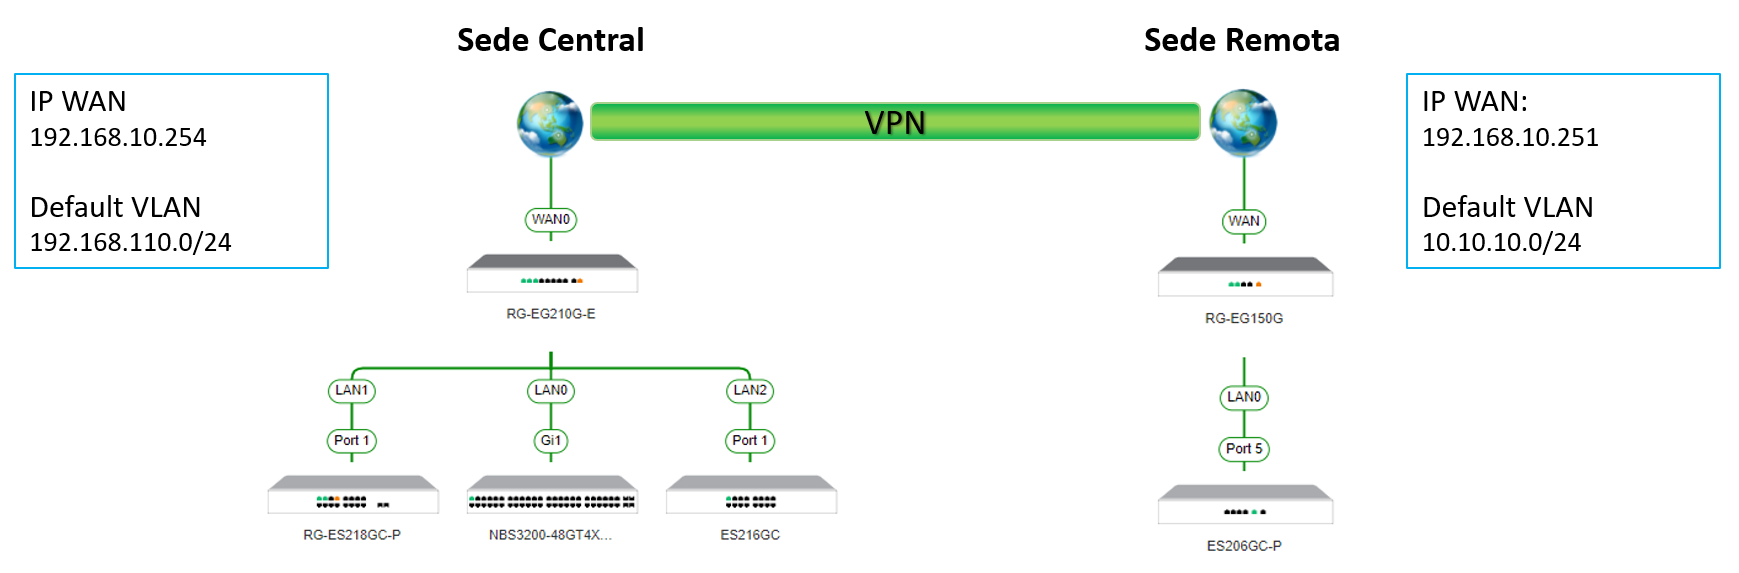
Asukohtadevahelisi VPN-e seevastu kasutatakse mitme kontori või harukontori püsivaks ühendamiseks . Selle asemel, et igal töötajal oleks oma ühendus, loovad iga kontori ruuterid või tulemüürid nende vahele krüpteeritud tunneli. Võrgu vaatenurgast näib, et erinevad kontorid on osa samast kohtvõrgust, isegi kui nad asuvad erinevates linnades või riikides.
Viimastel aastatel on populaarsust kogunud ka pilvepõhised VPN-id. Selles mudelis tugineb kaugjuurdepääsu haldamine pilveinfrastruktuurile, mitte ainult kontoris asuvale füüsilisele serverile . See hõlbustab skaleeritavust, kasutajate integreerimist mitmest asukohast ja kohalikele ressurssidele juurdepääsu kombineerimist avalikes või privaatsetes pilvedes majutatud rakendustega.
Internetipakkuja võrgu andmetel
Teine viis nende liigitamiseks on võrgu tüüp, mida tunnel läbib. Kõige levinum variant on seadistada VPN tavalise lairiba- või fiiberoptilise ühenduse kaudu , kasutades ära avaliku interneti infrastruktuuri ja tuginedes konfidentsiaalsuse säilitamiseks krüptimisele.
Keskkondades, kus on mitu kriitilist asukohta, loodavad mõned ettevõtted endiselt operaatori hallatavatele MPLS VPN-idele. MPLS-lingid pakuvad pakkuja võrgus paremini kontrollitud teid ja nende kohale saab luua IPsec-tunneleid, et tagada privaatsus eri asukohtade vahel.
Lõpuks võimaldab kiirete mobiilsidevõrkude levik VPN-i juurutamist 4G või 5G kaudu. See on atraktiivne valik ajutistele kontoritele, ehitusmeeskondadele või tehnikutele, kes töötavad alati mobiilsideühendusega . VPN-tunnel luuakse mobiilsideoperaatori võrgu kaudu, tagades, et isegi selles kontekstis jääb juurdepääs ettevõtte andmetele krüpteerituks.
Ettevõtetes kõige sagedamini kasutatavad VPN-protokollid
VPN-i seadistamisel on õige protokolli valimine ülioluline. Protokoll määrab, kuidas tunnelid luuakse, kuidas võtmeid läbirääkimiste teel arutatakse ja millist krüpteerimistaset rakendatakse , mis mõjutab nii turvalisust kui ka kiirust.
Üks enimkasutatavaid protokolle on OpenVPN. See on väga mitmekülgne ja üliturvaline, toetades tugevat krüptimist ja laialdast ühilduvust erinevate süsteemidega . Tavaliselt töötab see TCP või UDP kaudu ja kuigi mõnes olukorras võib see olla mõnevõrra aeglasem, pakub see töökindlust, mida ettevõttekeskkondades kõrgelt hinnatakse.
Teine levinud kombinatsioon on IKEv2/IPsec. IKEv2 paistab silma oma kiiruse ja stabiilsuse poolest, eriti mobiilsideühenduste puhul, kus võrk sageli muutub (näiteks WiFi-lt 4G-le üleminekul). IPsec pakub võrgutasemel krüptimist. See on levinud Windowsis, macOS-is ja iOS-is ning pakub head tasakaalu turvalisuse ja jõudluse vahel.
Samuti on saadaval L2TP/IPsec, mis ühendab L2TP tunnelprotokolli IPseci turvakihiga. Kuigi see pakub kõrgetasemelist turvalisust, on see topeltkapseldamise tõttu tavaliselt aeglasem kui IKEv2 . See on kasulik, kui on vaja ühilduvust seadmetega, mis ei toeta teisi, moodsamaid protokolle.
Vanemates Windowsi keskkondades võivad esineda PPTP või sarnased variandid, kuid neid peetakse nüüdseks vananenuks nende teadaolevate haavatavuste ja nõrga krüptimise tõttu . Uues ettevõtte VPN-i rakenduses ei ole soovitatav neid protokolle kasutada, välja arvatud väga spetsiifilistel ja kontrollitud juhtudel.
Ettevõtte VPN-i seadistamise sammud
VPN-i seadistamine väikesele ettevõttele, kus on vähe kasutajaid, või suurele organisatsioonile nõuab loogiliste sammude jada järgimist. Kuigi tehniline keerukus võib erineda, on projekti üldine struktuur tavaliselt sarnane : teenuse valimine, seadmete ettevalmistamine, serveri konfigureerimine, protokollide määratlemine ja jõudluse optimeerimine.
1. Valige VPN-teenuse pakkuja või lahendus
Esimene samm on otsustada, millist tehnoloogiat kasutada. Nelja töötajaga väikeettevõtte vajadused, mis soovivad ühenduda ainult andmebaasiga, on väga erinevad ettevõtte vajadustest, millel on mitu asukohta ja sadu kaugtöötajaid . Väikeettevõtte puhul võib piisata isegi Windowsil põhinevast VPN-ist või lihtsast tulemüürist.
Pakkujate või lahenduste hindamisel tuleks arvestada mitme aspektiga. Esimene on privaatsus- ja tegevuste logimise poliitika : kuigi IT-osakond võib hallata ettevõttesisest VPN-i, peab välise teenuse kasutamisel olema selge, milliseid andmeid ja mis eesmärgil salvestatakse.
Samuti on oluline krüptimise tase ja toetatud protokollid. Kaasaegne ettevõtte VPN peaks pakkuma vähemalt IPsec-i AES-256 krüptimisega või sellega võrdväärset lahendust ning veelgi parem, kui see lubab SSL-VPN-i puhul kasutada TLS 1.2 või 1.3 . See tagab andmete kaitse jõhkrate rünnakute või dekrüpteerimiskatsete eest.
Teine oluline punkt on serverivõrk ja selle skaleeritavus. Kui ettevõttel on kasutajaid erinevates geograafilistes asukohtades, on oluline, et VPN-server oleks õige suurusega ja kui see tugineb pilvele, et läheduses oleksid sõlmed . Valikut mõjutavad oluliselt ka ööpäevaringne tehniline tugi ning tarkvara hooldus- ja värskendusvõimalused.
2. Valmistage ette seadmed ja võrk
Enne klientide kõikjale installimist on hea mõte teha kiire puhastus. Kui ettevõtte arvutites on teisi VPN-programme, mida enam ei kasutata, on konfliktide, dubleerivate marsruutide või ühendusprobleemide vältimiseks soovitatav need desinstallida.
Järgmisena peate kontrollima, kas seadmed ja nende operatsioonisüsteemid on valitud lahendusega ühilduvad. Tüüpilises ettevõttes leiate arvuteid, millel töötab Windows 10 või 11, võib-olla ka mõned Macid, ning Androidi või iOS-i mobiilseadmeid , seega peab valitud variant katma selle vahemiku ilma liigsete komplikatsioonideta.
Ära unusta oma internetiühendust. VPN ei ole imetegija: kui sinu ribalaius on väga piiratud või latentsusaeg on kõrge, on jõudlus väljastpoolt halb . Hea mõte on kontrollida oma tegelikku üles- ja allalaadimiskiirust peakontoris, kuna kogu kaugliiklus tuleb sealt läbi, kui VPN asub peakontoris.
Lõpuks on aeg määratleda sisemised juurdepääsupoliitikad. Soovitav on algusest peale otsustada, kellel on VPN-ile juurdepääs, milliseid ressursse iga kasutajarühm näeb ja kuidas nende volitusi hallatakse . See hoiab ära VPN-i muutumise aja jooksul kontrollimatuks tagaukseks.
3. Serveri ja klientide installimine ja seadistamine
Järgmine samm on VPN-serveri seadistamine. Ettevõtetes, millel on oma infrastruktuur, on see tavaliselt ettevõtte tulemüür või VPN-tarkvaraga spetsiaalne server ; väikestes VKEdes võib see olla isegi Windowsi masin, mis on konfigureeritud kaugjuurdepääsu serverina.
Iga platvormi VPN-klient laaditakse alla pakkuja halduskonsoolist või tulemüürist. See klient installitakse töötajate arvutitesse ja paljudel juhtudel saab seda serveri aadressi ja põhiparameetritega eelkonfigureerida, nii et kasutaja peab sisestama ainult oma kasutajanime ja parooli.
Keskkondades, kus seadmel puudub spetsiaalne klient, saab kasutada käsitsi konfigureerimist. Tavaliselt pakuvad müüjad dokumentatsiooni IKEv2, L2TP või SSL-VPN ühenduste loomise kohta iga operatsioonisüsteemi natiivsete tööriistade abil , mis on väga kasulik konkreetsetel juhtudel või vähem levinud seadmete puhul.
Paralleelselt tuleb ruuter või perimeetri tulemüür konfigureerida VPN-liikluse lubamiseks. See hõlmab vajalike portide avamist ja mõnel juhul ka pordi edastamise konfigureerimist sisemisele VPN-serverile . Interneti-teenuse pakkujate ruuteritel, näiteks fiiber- või ADSL-pakkujate ruuteritel, võib olla vajalik lubada teatud VPN-lüüsi või IPsec-suvandid.
4. Valige protokollid, testige ühendust ja segmenteerige juurdepääs
Kui server on töökorras ja kliendid installitud, on aeg üksikasjadega lihvida. Esmalt tehakse ühest või mitmest seadmest põhiline ühenduse test, et kontrollida tunneli loomist ja sisemistele ressurssidele juurdepääsu ilma marsruutimis- või DNS-probleemideta.
Järgmisena valitakse iga kasutajatüübi jaoks lõplikud VPN-protokollid. Kui ühilduvus on prioriteet, võib valik olla OpenVPN või L2TP/IPsec; kui soovitakse maksimaalset mobiilset jõudlust, on IKEv2/IPsec tavaliselt parim valik . Mõnikord kombineeritakse erinevate stsenaariumide katmiseks mitu protokolli.
Juurdepääsu segmenteerimine on ülioluline. Hea tava on luua kasutajarühmad (müük, administratsioon, juhtkond, IT jne) ja siduda need poliitikatega, mis piiravad, milliseid sisemisi IP-vahemikke ja porte nad saavad kasutada . Nii ei kahjusta ühe kasutajakonto rike kogu võrku, vaid ainult vajalikku miinimumi.
Samal ajal tuleb lubada täiendavad autentimismeetodid. Kahefaktorilist autentimist tuleks pidada kaugjuurdepääsu puhul kohustuslikuks, eriti kui VPN-i kaudu pääsevad ligi tundlikke andmeid sisaldavad ressursid . Seda saab rakendada mobiilirakenduste, füüsiliste tokenite või ettevõtte identiteedi teenustega integratsioonide abil.
5. Optimeerige jõudlust, turvalisust ja igapäevast kasutamist
Kui VPN on tööle hakanud, ei lõpe töö sellega. Soovitatav on seadeid peenhäälestada, et tasakaalustada kiirust ja kaitset, muutes kasutaja elu lihtsamaks ilma turvalisust ohverdamata . See hõlmab mitmeid kohandusi nii serveris kui ka klientides.
Näiteks saate VPN-i konfigureerida nii, et see loob ettevõtte arvutites süsteemi käivitamisel automaatselt ühenduse. Nii läbib sisevõrgu liiklus alati krüpteeritud kanalit, ilma et kasutaja peaks ühenduse aktiveerimist meeles pidama , mis on eriti kasulik neile, kes töötavad täiskohaga eemalt.
Teine levinud valik on valida täieliku tunneldamise ja jagatud tunneldamise vahel. Täieliku tunneldamise puhul läbib kogu kasutaja internetiliiklus VPN-i; jagatud tunneldamise puhul läbib seda ainult ettevõtte võrku suunatud liiklus . Täielik tunneldamine pakub küll paremat kontrolli, kuid võib olla aeglasem; jagatud tunneldamine vähendab serveri koormust, kuigi see nõuab hoolikamat turvakonfiguratsiooni.
Samuti on mõistlik salvestada sageli kasutatavad serverid või väravad lemmikuteks, kui lahendusel on mitu pääsupunkti. See hoiab ära vajaduse iga kord käsitsi servereid valida ja võimaldab neil määrata geograafiliselt lähima serveri, et vähendada latentsust.
Lõpuks on soovitatav lubada ühenduste logimine ja perioodiliselt tegevust üle vaadata. Logid aitavad tuvastada kahtlaseid juurdepääsukatseid, korduvaid tõrkeid või anomaalseid kasutusmustreid, mis võivad viidata turva- või jõudlusprobleemile.
Ühenduse loomine ettevõtte VPN-iga Windows 10-st
Keskkondades, kus konkreetset tarnija klienti ei kasutata, sisaldab Windows 10 omaenda funktsioone VPN-ühenduste loomiseks ja kasutamiseks . See on eriti kasulik väikeettevõtetele või lihtsatele juhtudele, näiteks neljaliikmelisele ettevõttele, mis vajab kaugjuurdepääsu ainult sisemisele andmebaasile.
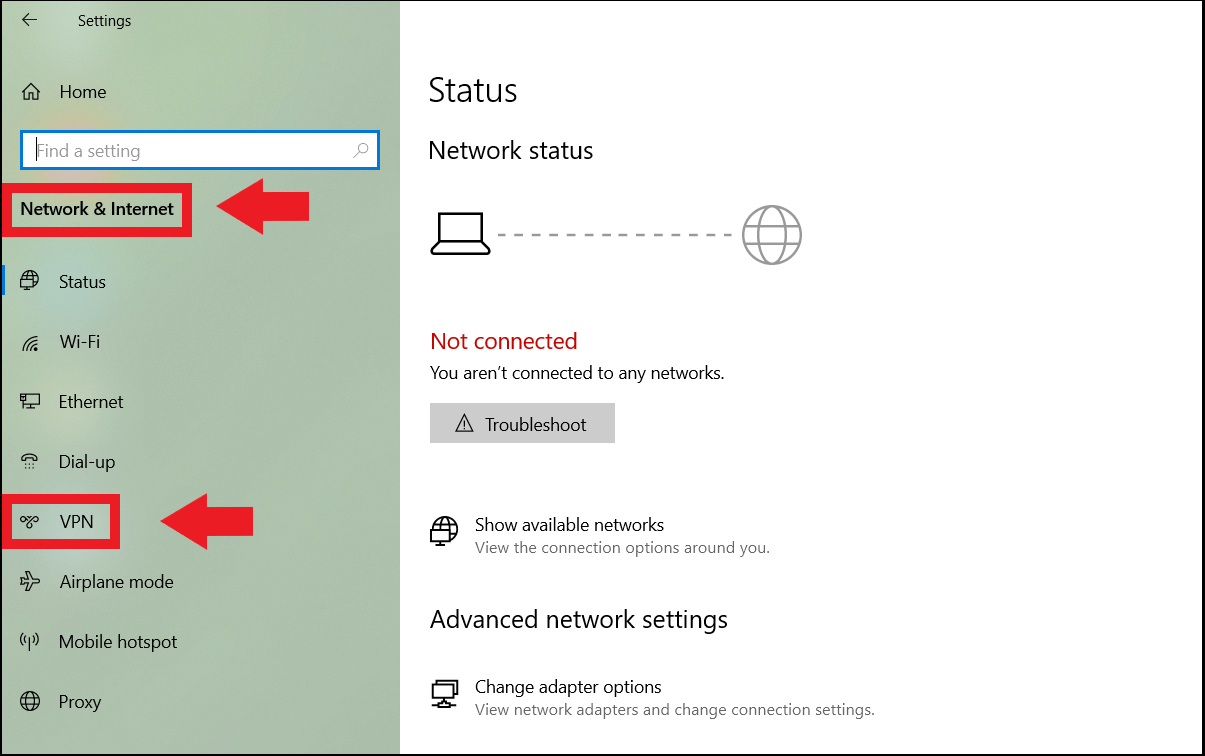
Esimene samm on VPN-profiili loomine arvutis. Menüüst Start minge menüüsse Seaded, seejärel valikusse "Võrk ja Internet" ning selle sees vahekaardile "VPN" . Seal saate lisada uue ühenduse, määrates pakkujaks "Windows (sisseehitatud)".
Loomisvormil tuleb sisestada mitu olulist teavet. Valige ühendusele äratuntav nimi, sisestage serveri aadress või kontori ruuteri avalik IP-aadress ja valige VPN-i tüüp (näiteks IKEv2 või L2TP/IPsec) vastavalt administraatori või tehnoloogiapakkuja määratud sätetele.
Järgmisena valite sisselogimisteabe tüübi: see võib olla kasutajanimi ja parool, digitaalne sertifikaat või isegi kiipkaart keerukamates olukordades. Kasutajanime ja parooli kasutamisel saab selle teabe salvestada, nii et te ei pea seda iga kord sisselogimisel sisestama.
Kui profiil on loodud, on ühenduse loomine väga lihtne. Valige tegumiribal olevalt võrguikoonil konfigureeritud VPN ja klõpsake nuppu „Ühenda “. Kui serveris ja ruuteris on kõik õigesti konfigureeritud, loob süsteem tunneli ja olekuks muutub „Ühendatud“. Sellest hetkest alates saab arvuti sisemistele ressurssidele juurde pääseda nii, nagu oleks see kohalikus võrgus.
Parimad tavad, levinud probleemid ja nullusaldusmudel
Äri VPN-i ei tohiks vaadelda ainsa turvatõkkena, vaid pigem osana laiemast lähenemisviisist. Nullusaldusmudel ei eelda, et keegi on usaldusväärne ainuüksi seetõttu, et ta on võrgus või VPN-i kaudu ühendatud , mis on ideaalselt kooskõlas kaugtöö ja pilverakenduste praeguse reaalsusega.
Selle lähenemisviisi rakendamine hõlmab mitut asja. Esiteks kasutaja identiteedi pidev kontrollimine, mitte ainult VPN-i sisselogimisel . Teiseks juurdepääsu piiramine konkreetsetele rakendustele kogu võrgu avamise asemel. Ja kolmandaks seadmete oleku kontrollimine enne juurdepääsu andmist (viirusetõrje, turvapaigad, ketta krüptimine jne).
VPN-i igapäevasel kasutamisel on tavaline kokku puutuda teatud korduvate probleemidega. Näiteks blokeerivad paljud avalikud võrgud hotellides või lennujaamades mittestandardseid porte, mis takistab mõne VPN-i töötamist . Sellistel juhtudel lahendab SSL-VPN-i kasutamine pordi 443 kaudu tavaliselt blokeeringu, kuna seda porti kasutatakse HTTPS-i jaoks ja seda filtreeritakse harva.
Teine levinud probleem on aeglus. Kui VPN-server on ülekoormatud, kui kontoriühenduse üleslaadimiskiirus on madal või kui kogu internetiliiklus suunatakse läbi tunneli, võib see jõudlust kahjustada . Jagatud tunneldamise lubamine, nii et ainult ettevõtte võrku suunduv liiklus läbib VPN-i, aitab seda koormust palju leevendada.
Konfliktid on tavalised ka teiste kasutajate arvutitesse installitud isiklike VPN-idega, näiteks erakasutuseks mõeldud äriteenustega. Kui kaks VPN-klienti üritavad marsruute samaaegselt hallata, võivad tekkida katkestused, liikluse lekked või ootamatud ühenduse katkemised . Seetõttu on kasulik uurida, miks teised isiklikud VPN-id võivad segada, ja määratleda selged eeskirjad selle kohta, milline tarkvara on lubatud.
Lõpuks ei tohiks tähelepanuta jätta inimfaktorit. Oluline on koolitada töötajaid VPN-i olemuse, ettevõtte ressurssidele juurdepääsuks selle aktiveerimise ja selle tavade osas, mida vältida (näiteks volituste jagamine või ühenduse loomine turvamata isiklikest seadmetest). Kasutusreeglite selge ja lihtne selgitamine vähendab vigu ja arusaamatusi.
Ettevõtte VPN-i seadistamine, isegi väikeettevõtte jaoks, mis soovib lihtsalt andmebaasiga kaugühenduse luua, hõlmab tehnoloogia, protsesside ja koolituse kombineerimist: tugeva lahenduse ja protokollide valimine, seadmete nõuetekohane ettevalmistamine, juurdepääsu segmenteerimine, tugeva autentimise võimaldamine ja kasutajate koolitamine on need sammased, mis võimaldavad teil töötada kõikjal ilma ettevõtte võrku sõelaks muutmata.