- NIS2 direktiiv laiendab sektoreid ja kohustatud isikuid, tugevdab juhtimist ning karmistab järelevalvet ja sanktsioonide korda.
- Hispaania on tulevase küberturvalisuse koordineerimise ja juhtimise seaduse ülevõtmisega maha jäänud.
- Olulised ja olulised üksused peavad määrama turvajuhi, juhtima riske terviklikult ja teatama intsidentidest väga rangete tähtaegade jooksul.
- ENS, uus riiklik küberturvalisuse keskus ja CSIRT-ökosüsteem asetavad Hispaania kindlale tehnilisele positsioonile, kuigi suur väljakutse seisneb tuhandete VKEde kohanemises.
Euroopa NIS2 direktiiv on täielikult muutnud küberturvalisuse maastikku Euroopas ja eriti Hispaanias. See ei ole lihtsalt järjekordne määrus; see kujutab endast põhimõttelist muutust selles, kuidas ettevõtted ja avaliku sektori asutused digitaalseid riske haldavad, intsidente teatavad ja ametiasutustega koostööd teevad.
Samal ajal teeb Hispaania ülevõtmisel järjepidevaid, kuid selgelt hilinenud edusamme: ametlik tähtaeg oli oktoober 2024 ning tulevane küberturvalisuse koordineerimise ja juhtimise seadus on tänaseni parlamendi menetluses. See olukord loob mõnevõrra omapärase stsenaariumi: direktiiv on Euroopa tasandil juba siduv, kuid lõplikku riiklikku õigusraamistikku pole veel heaks kiidetud, mistõttu paljud organisatsioonid on lõksus moraalse ja strateegilise kohustuse – oma olukorra ettevalmistamise ja hindamise – ning täielikult kohaldatava seaduse puudumise vahel.
Mis on NIS2 direktiiv ja miks see mängureegleid muudab?
Direktiiv (EL) 2022/2555 ehk NIS2 asendab algse võrgu- ja infoturbedirektiivi eesmärgiga kehtestada Euroopa Liidus võrkude ja infosüsteemide küberturvalisuse ühtne kõrge tase. Selle eesmärk on tugevdada vastupanuvõimet küberintsidentidele , mis võivad mõjutada olulisi teenuseid ning ühiskonna ja majanduse normaalset toimimist.
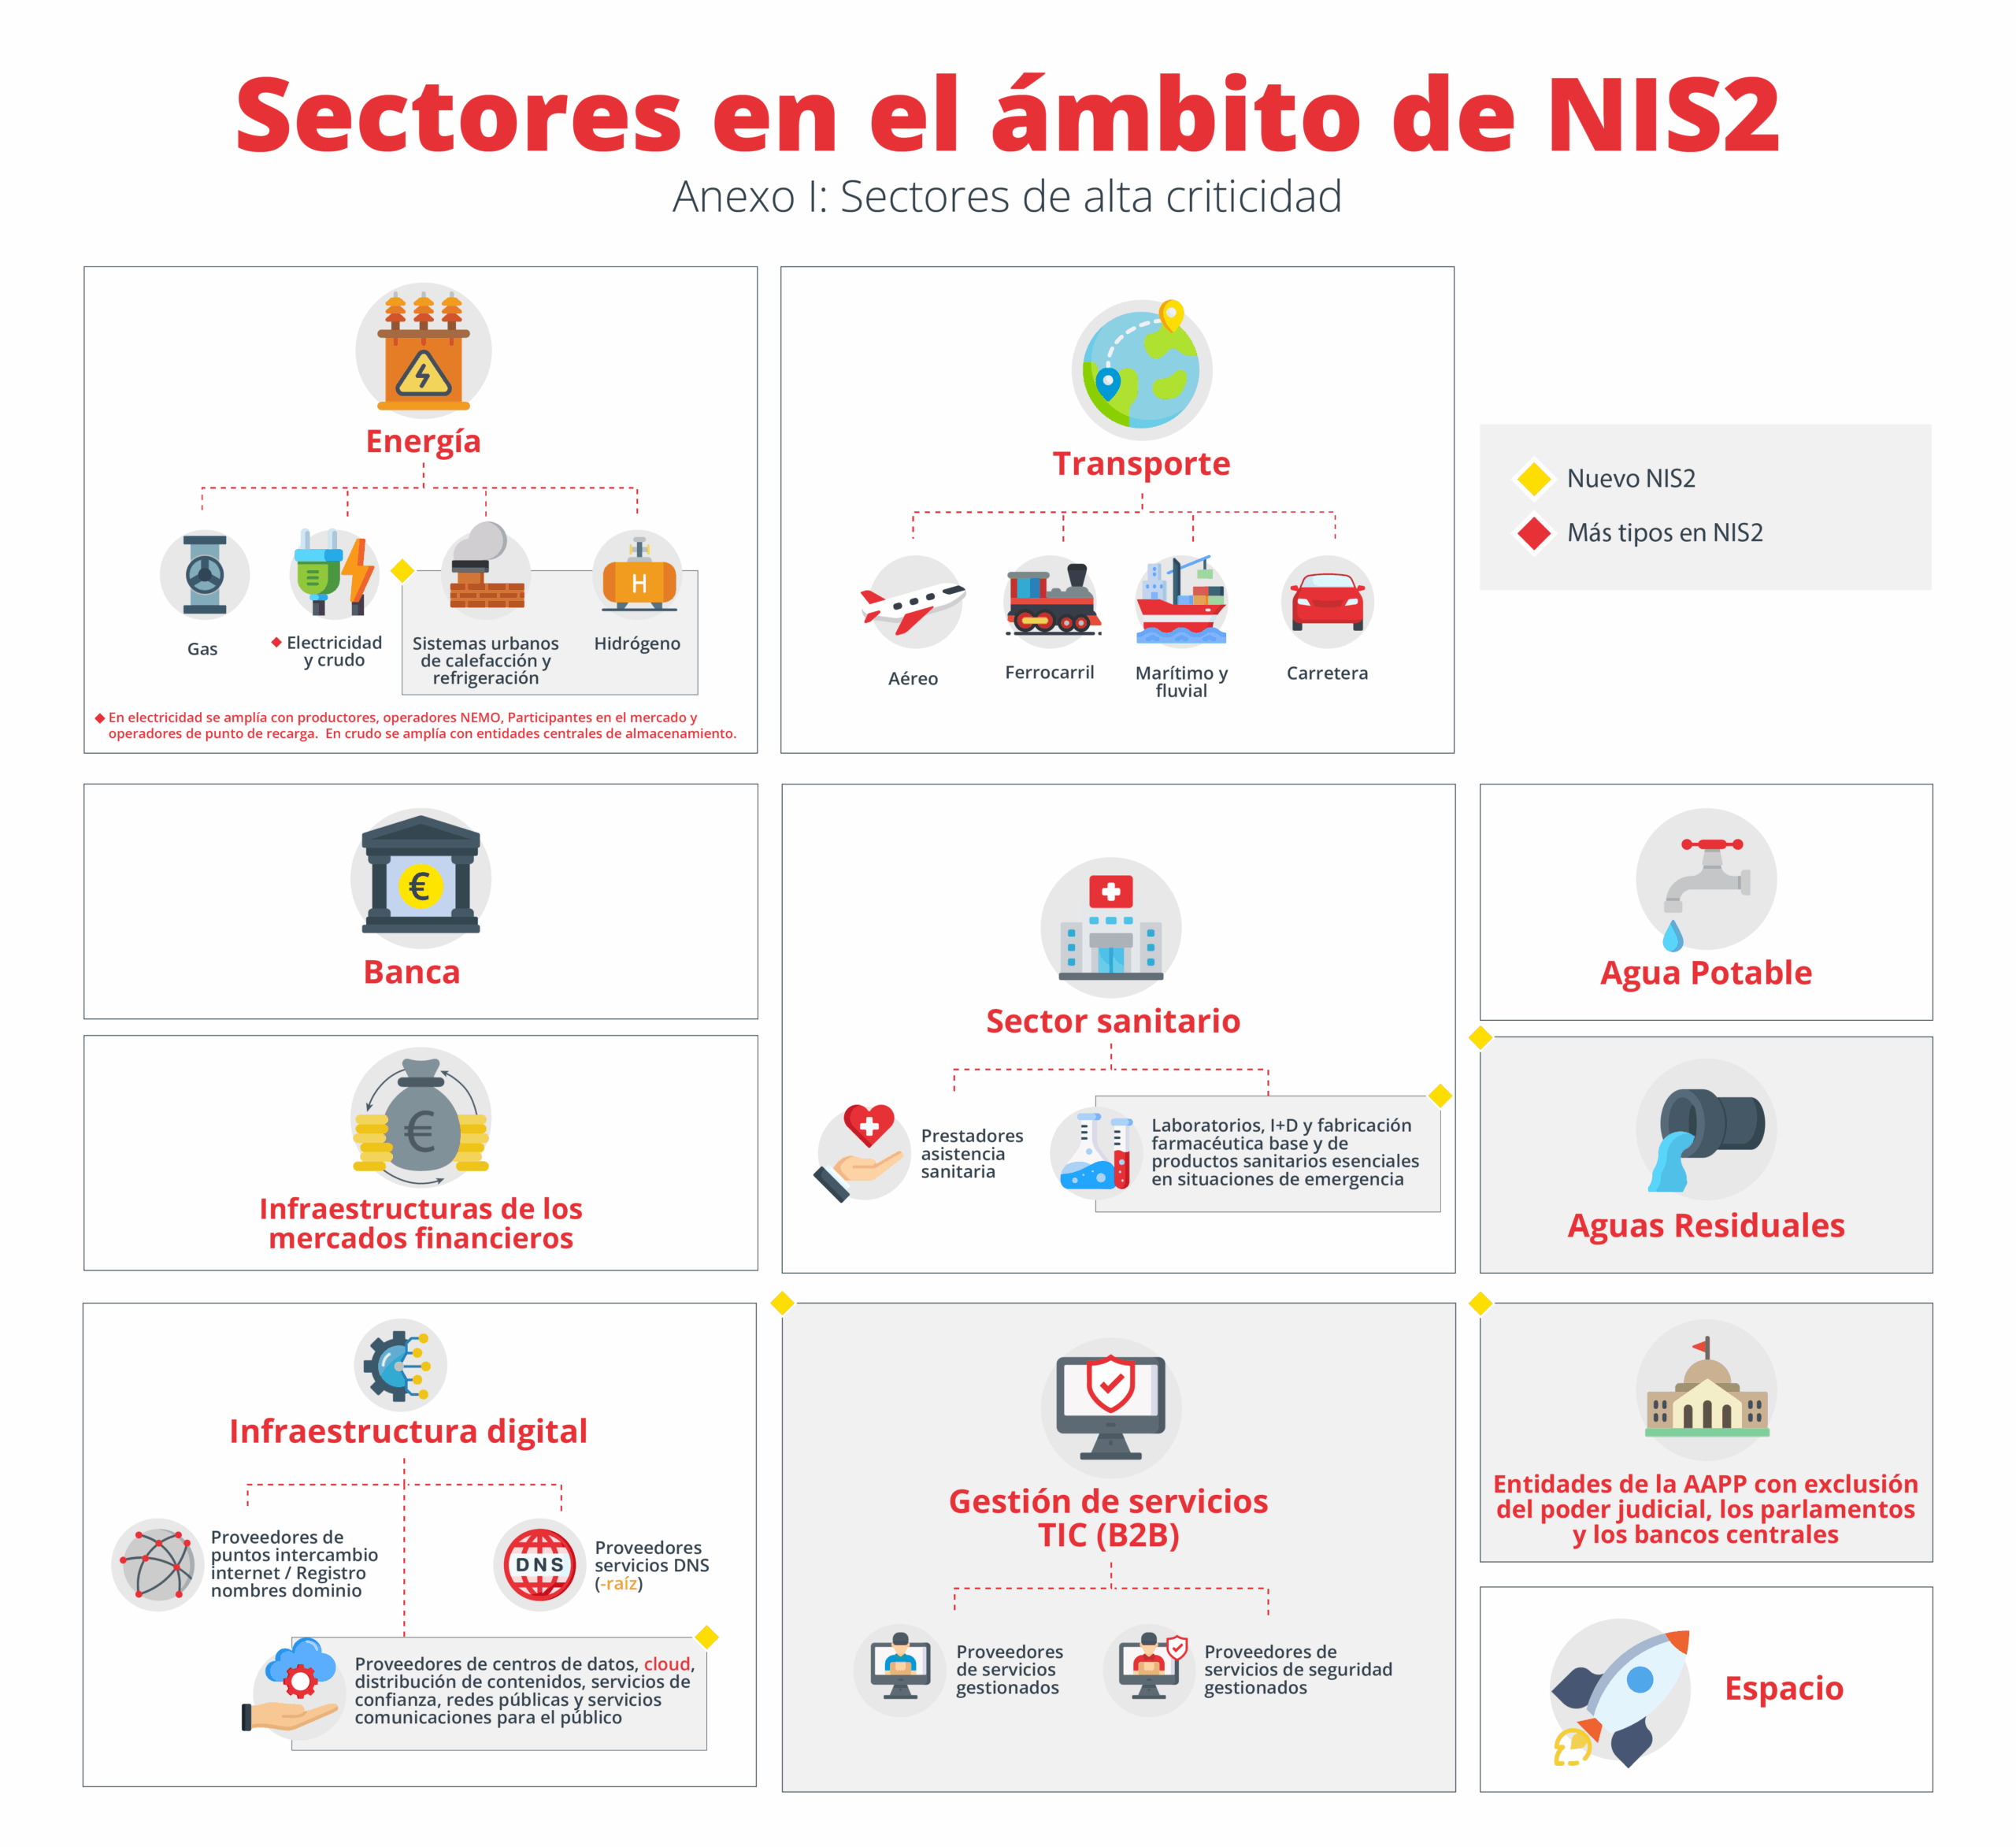
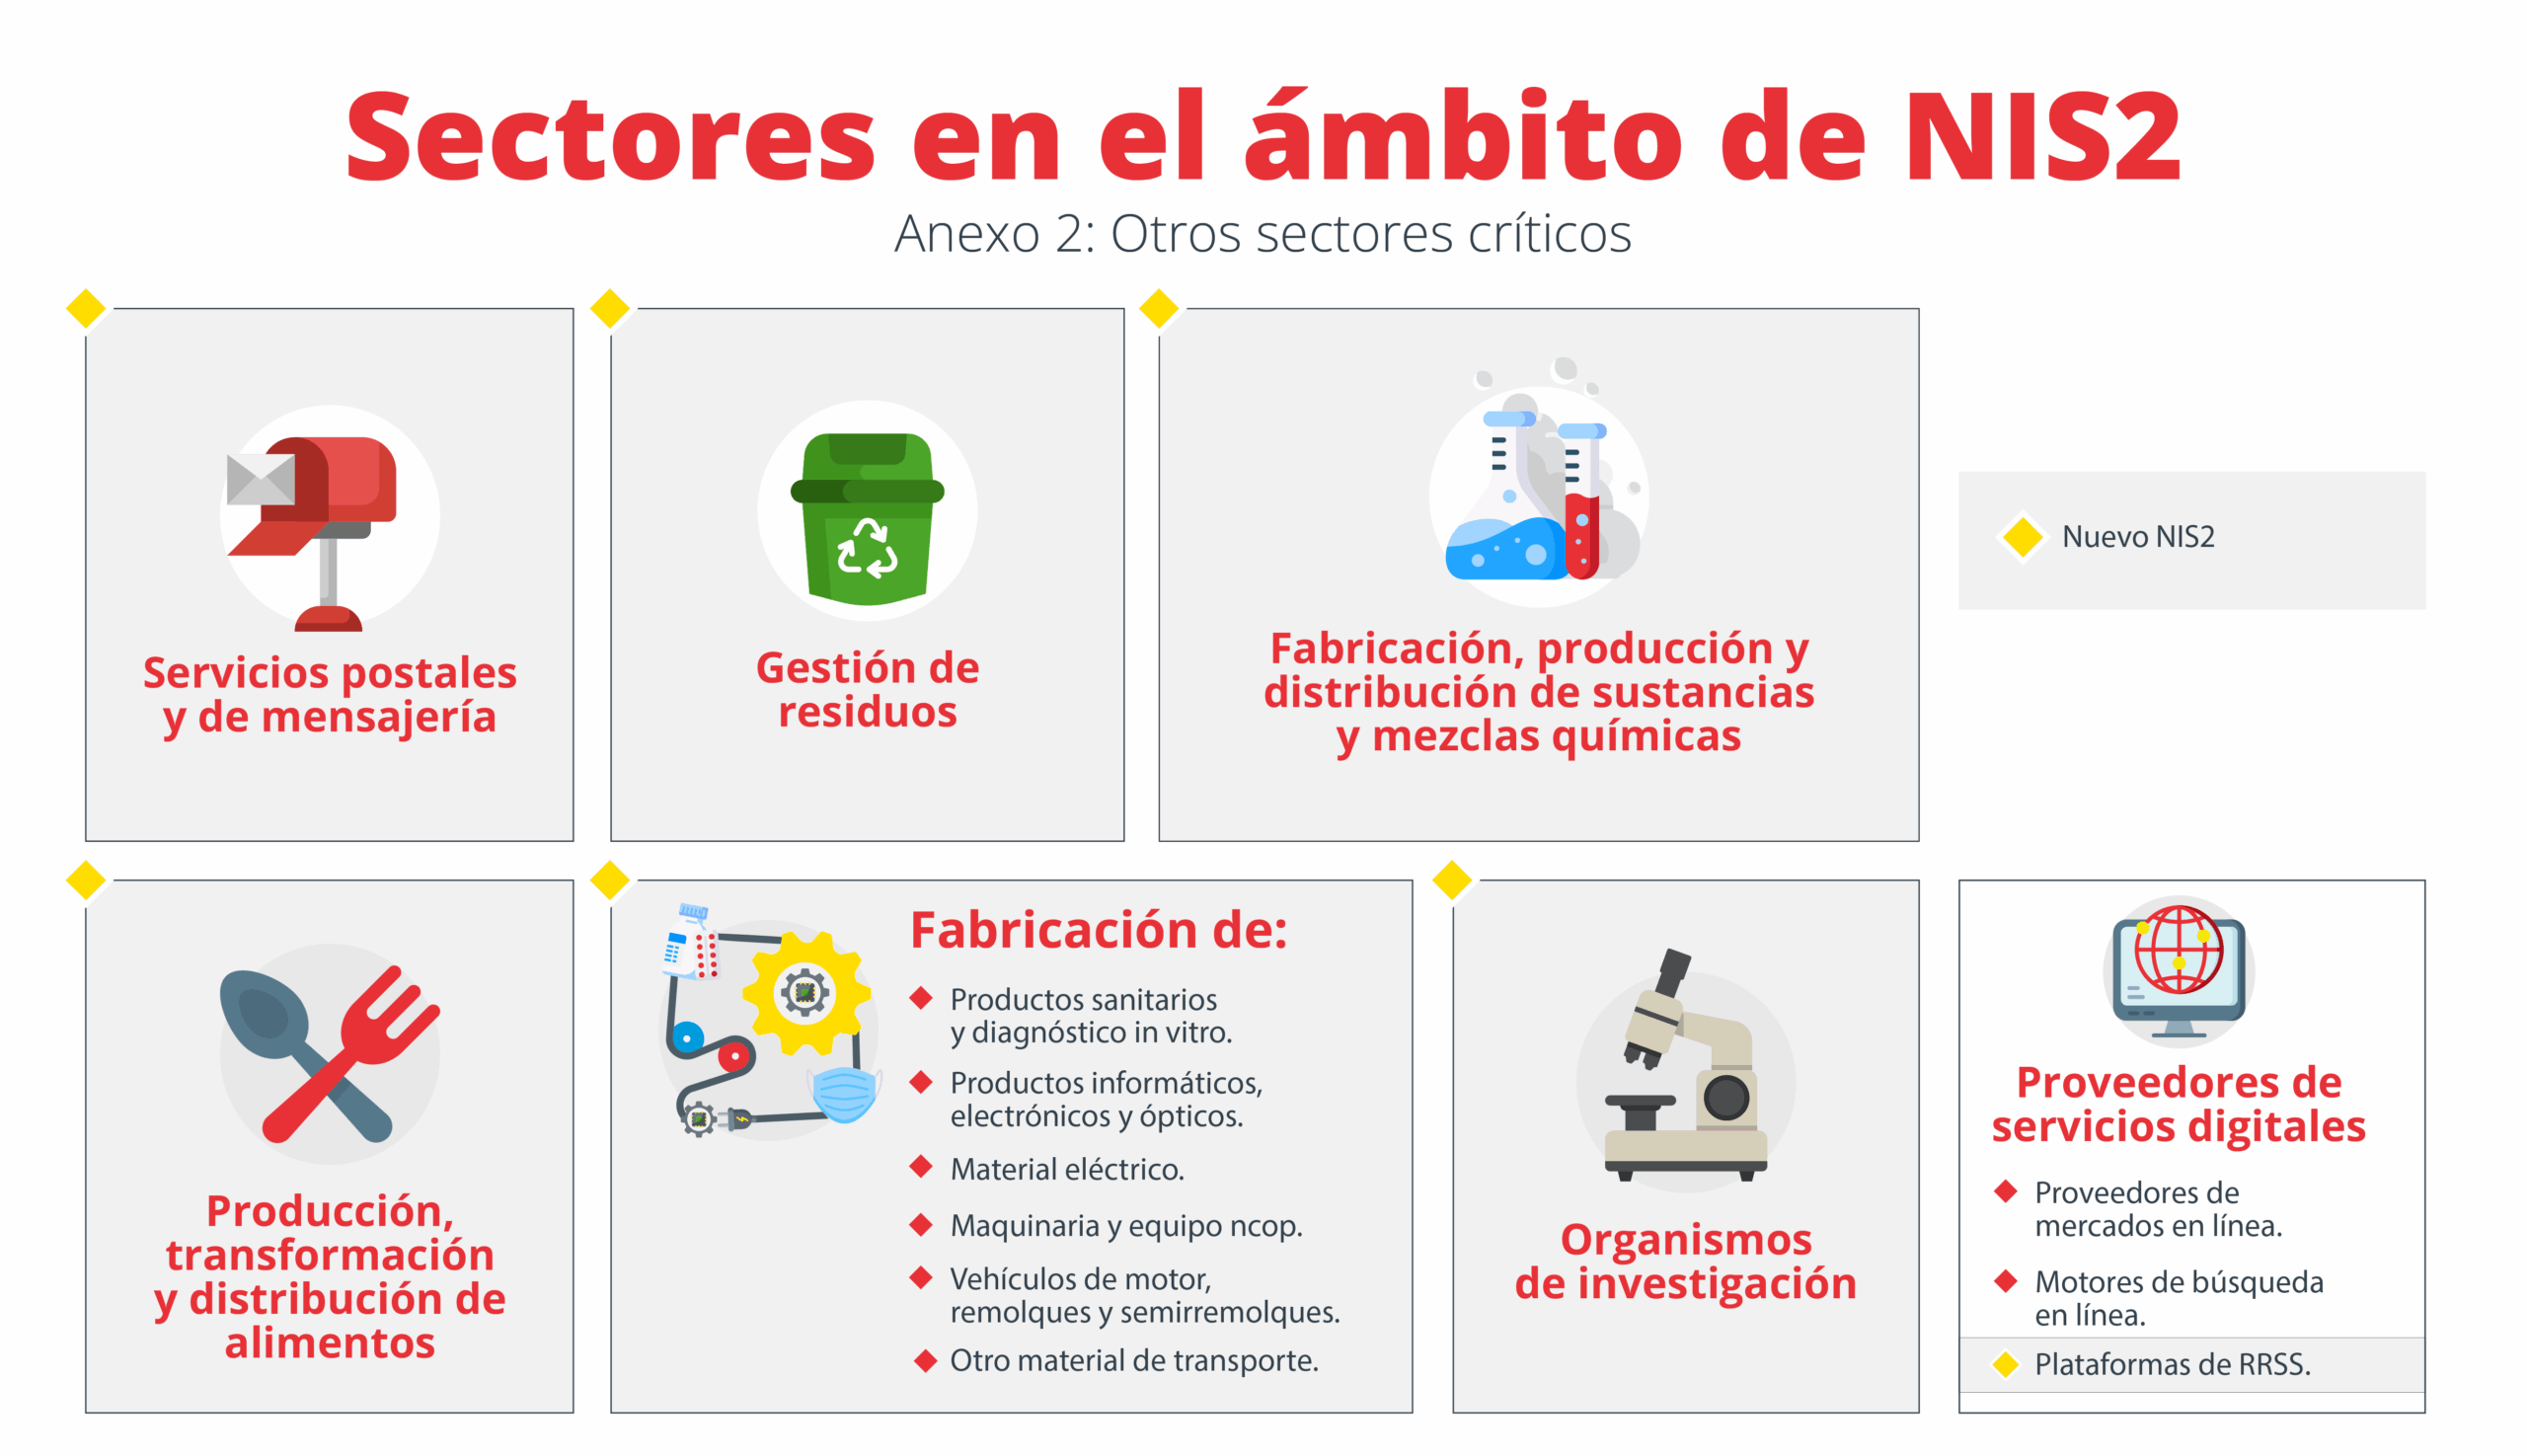
Erinevalt oma eelkäijast laiendab NIS2 oluliselt mõjutatud sektorite ja üksuste arvu , hõlmates lisaks traditsioonilistele kriitilistele taristutele (energia, transport, vesi, pangandus või tervishoid) ka selliseid valdkondi nagu avalik haldus, digitaalsed taristud, posti- ja kullerteenused, jäätmekäitlus, täiustatud tootmine või toiduainete tootmine ja turustamine.
Direktiiv kehtestab kogu ELi küberturvalisuse miinimumnõuete ühtlustatud raamistiku , mis sisaldab meetmeid riskijuhtimise, juhtimise, tarneahela kaitse, äritegevuse järjepidevuse ja intsidentidest varajase teavitamise kohta. Lisaks tugevdab see järelevalve- ja sanktsioonide korda ning suurendab selgesõnaliselt kõrgema juhtkonna vastutust.
Teine oluline areng on selge pühendumus liikmesriikide koostööle ning riiklike küberturbeintsidentidele reageerimise meeskondade (CSIRT-ide) loomisele või tugevdamisele , mis on võimelised tõsistes kriisiolukordades Euroopa tasandil koordineerima. ENISA ehk Euroopa Liidu Küberturvalisuse Amet mängib selles ökosüsteemis võtmerolli, toetades riiklike küberturvalisuse strateegiate väljatöötamist ja edendades parimaid tavasid.
Finantssektor on NIS2 reguleerimisalast sisuliselt välja jäetud, kuna DORA määrused on ülimuslikud kui lex specialis. Sellegipoolest on DORA-d juhtiv digitaalse operatiivse vastupidavuse loogika täielikult kooskõlas NIS2 filosoofiaga.
NIS2 ülevõtmise praegune seis Hispaanias
NIS2 direktiiv jõustus 16. jaanuaril 2023 ja selle ülevõtmise tähtajaks määrati 17. oktoober 2024. Aasta pärast seda tähtaega ei olnud Hispaania ikka veel ametlikku inkorporeerimist oma siseriiklikku õigussüsteemi lõpule viinud, mis asetas ta mahajäänud riikide hulka.
Selle viivituse tõttu algatas Euroopa Komisjon mitmete liikmesriikide vastu rikkumismenetluse . 7. mail 2025 saatis komisjon üheksateistkümnele riigile, sealhulgas Hispaaniale, põhjendatud arvamuse, nõudes neilt direktiivi täielikust ülevõtmisest teatamist kahe kuu jooksul, hoiatusega, et kui vajalikke meetmeid ei võeta, võib ta asja Euroopa Kohtusse anda.
Hispaania puhul toimus peamine pöördepunkt 14. jaanuaril 2025, kui ministrite nõukogu kiitis heaks küberturvalisuse koordineerimise ja juhtimise seaduseelnõu . See seadus on NIS2 ülevõtmise ja riikliku küberturvalisuse juhtimismudeli ümberkorraldamise põhivahend.
Pärast esialgset heakskiitmist tehti seaduseelnõu avalikuks aruteluks ja läbivaatamiseks kättesaadavaks 16. jaanuarist kuni 10. veebruarini 2025 , võimaldades kodanikel, ettevõtetel, ühendustel ja muudel organisatsioonidel esitada kommentaare ja parandusettepanekuid. Seejärel vaatas teksti läbi ministeeriumidevaheline tehniline töörühm, kes konsolideeris eelnõu, võttes arvesse saadud tagasisidet, sealhulgas ekspertide kogukondadelt, näiteks ISMS-foorumilt, saadud tagasisidet.
Sellegipoolest ja vaatamata poliitilisele hoogule on seadus endiselt parlamendi menetluses . On räägitud selle esitamisest ministrite nõukogule heakskiitmiseks seaduseelnõuna novembri paiku ja võimalikust parlamendi heakskiidust järgmise aasta jaanuari või veebruari lõpuks, kuid tegelikkus on see, et kuni 2025. aasta lõpuni puudub Hispaanial endiselt täielikult kohaldatav NIS2 ülevõtmiseks mõeldud siseriiklik seadus.
Küberturvalisuse koordineerimise ja juhtimise seaduseelnõu
Hispaania valitsuse poolt heaks kiidetud seaduseelnõu on siseministeeriumi, kaitseministeeriumi ning digitaalse transformatsiooni ja avaliku halduse ministeeriumi ühisalgatus . Sellel on kaks eesmärki: esiteks võtta üle NIS2 direktiiv ja teiseks korraldada küberturvalisuse koordineerimist ja juhtimist riiklikul tasandil, tugevdades võrkude ja infosüsteemide kaitset küberohtude eest, mis võivad mõjutada kriitilist taristut ja olulisi teenuseid.
Tulevane seadus hakkab kehtima avaliku ja erasektori üksustele, kes tegutsevad sellistes sektorites nagu energeetika, transport, pangandus ja finantsturu taristu, tervishoid, veemajandus, digitaalne taristu, tehnoloogiateenused ja muud kriitilised sektorid . See hõlmab selgesõnaliselt domeeninimede registreid , näiteks Dominios.es (mida haldab Red.es), mis võtavad endale uusi küberturvalisuse kohustusi oma strateegilise rolli tõttu digitaalse ökosüsteemi stabiilsuses.
Üldiselt on eelnõu kooskõlas NIS2 direktiivi peamiste kohustustega ja sõnastab neli põhisuunda: juhtimise ja kõrgema juhtkonna vastutuse tugevdamine, üldised turvariskide juhtimise meetmed, infoturbeametniku määramine ja selged intsidentidest teatamise kohustused.
Lisaks toob Hispaania seadus sisse olulise organisatsioonilise elemendi: riikliku küberturvalisuse keskuse (CNC) loomise . See asutus tegutseb võrkude ja infosüsteemide kaitse koordineeriva organina, ühtlustades kriteeriume erinevate reguleerivate asutuste (sise-, kaitse- ja digitaalse transformatsiooni) vahel, edendades küberturbeintsidentidele reageerimise meeskondi (CSIRT) ja soodustades riikliku küberturvalisuse ökosüsteemi sidusama visiooni kujundamist.
Avaliku konsultatsiooni etapis andsid märkimisväärse panuse sellised organisatsioonid nagu ISMS Forum : tugevdasid infoturbeametniku rolli, eraldasid selle ametikoha eraturvalisuse seadusest ja kehtestasid konkreetsed reageerimismehhanismid juhuks, kui nõuetele mittevastav üksus on avalik haldusasutus, keda oma olemuselt ei saa rahaliselt karistada. Ettepanekute hulgas on avalike hoiatuste võimalus kooskõlas LOPDGDD (isikuandmete kaitse ja digitaalsete õiguste tagamise orgaaniline seadus) andmekaitsealaste sätetega.
NIS2-st mõjutatud sektorid ja üksuste tüübid
NIS2 liigitab direktiivi reguleerimisalasse kuuluvad organisatsioonid olulisteks või olulisteks üksusteks , peamiselt tegutsemissektori ja suuruse alusel (keskmised ja suured ettevõtted, eranditega kriitilisuse alusel). Standard kehtib üldiselt ELis tegutsevatele avaliku või erasektori üksustele, võimalusega kaasata ka väiksemaid organisatsioone, kui liikmesriigid peavad neid oma asjakohasuse tõttu olulisteks või olulisteks.
Kõrge kriitilisusega sektorid on loetletud NIS2 I lisas , teised kriitilised sektorid aga II lisas . Hispaanias on sektorite arvu kasv mõnevõrra väiksem kui teistes riikides, kuna vana NISi ülevõtmine oli juba kooskõlas kriitiliste infrastruktuuride kaitse seadusega 8/2011, mis hõlmas 12 sektorit. Sellegipoolest hõlmab NIS2 uusi valdkondi, nagu posti- ja kullerteenused, jäätmekäitlus ja mitmed tootmiskategooriad , ning jagab teisi, näiteks eristades joogivett ja reovett.
Sektorite ja üksuste näidete hulgast paistavad silma järgmised:
- VõimsusElektrienergia tarneettevõtted, transpordi- ja jaotusvõrgu haldajad, tootjad, NEMO operaatorid, elektrituru osalised, laadimispunktide operaatorid; gaasi-, nafta- ja vesinikuvõrgu operaatorid ja haldajad.
- Transportlennufirmad, lennujaamade operaatorid, lennujuhtimine, raudteeinfrastruktuuri-ettevõtjad, raudtee-ettevõtted, mere- ja jõetranspordiettevõtted, sadamaoperaatorid, laevaliikluse teenused, maanteeametid ja intelligentsete transpordisüsteemide operaatorid.
- Pangandus ja finantsturu infrastruktuurkrediidiasutused ja kauplemiskeskuste haldajad, kesksed vastaspooled, nüansiga, et DORA toimib spetsiifilise valdkondliku standardina.
- Tervishoiusektortervishoiuteenuse osutajad, ELi referentlaborid, ravimite teadus- ja arendusüksused, põhi- ja erifarmide tootjad ning rahvatervisega seotud hädaolukordades oluliste meditsiiniseadmete tootjad.
- Joogivesi ja reovesiJoogivee tarnijad ja turustajad ning ettevõtted, kes vastutavad linna-, olme- või tööstusreovee kogumise, ärajuhtimise ja töötlemise eest.
- Digitaalne infrastruktuurInternetivahetuspunkti (IXP) pakkujad, DNS-teenused, tippdomeeniregistrid, pilvandmetöötluse teenusepakkujad, andmekeskused, sisuedastusvõrgud (CDN-id), usaldusväärsed teenusepakkujad, avaliku elektroonilise side võrgu pakkujad ja avaliku elektroonilise side teenused.
- Ettevõtetevaheline IKT-teenuste haldushallatavate teenuste pakkujad ja hallatavate turvateenuste pakkujad, millel on otsene mõju kogu tehnoloogia tarneahelale.
- Avalik haldusriigi üldhalduse üksused ja teatud juhtudel piirkondlikud ja kohalikud üksused, kui nende teenuste katkemine võib oluliselt mõjutada kriitilist sotsiaalset või majanduslikku tegevust.
- Posti- ja kullerteenusedTarnijad, kes teostavad postisaadetiste kogumist, sorteerimist, transporti ja jaotamist.
- Jäätmekäitluse: ettevõtted, mis tegelevad jäätmete, sealhulgas prügilate kogumise, veo, taaskasutamise ja kõrvaldamisega.
- Keemiline: ettevõtted, mis toodavad, valmistavad ja levitavad keemilisi aineid ja segusid ning valmistavad nendest tooteid.
- Toiduainete tootmine, töötlemine ja turustamineToiduettevõtted, mis tegelevad hulgimüügi ning suuremahulise tööstusliku tootmise ja töötlemisega.
- Täiustatud tootmine: tervisetoodete ja in vitro diagnostika tootjad, arvutite, elektroonika- ja optikaseadmete, elektriseadmete, masinate ja seadmete, mootorsõidukite ja muude transpordivahendite tootmine.
- Kosmosesektorimaapealse taristu operaatorid, mis toetavad kosmoseteenuste osutamist, välja arvatud need, kelle omandiõigus või haldamine vastab ELile või kolmandatele isikutele tema kosmoseprogrammi raames.
Kõigis neis sektorites liigitatakse suured üksused üldiselt olulisteks , samas kui keskmise suurusega üksused kipuvad olema olulised, kui ei ole otseselt teisiti märgitud. Väikesed ja mikroettevõtted jäetakse tavaliselt oma suuruse tõttu välja, kuid neid võidakse kaasata, kui nende kriitilisus seda õigustab.
Juhtimine ja kõrgema juhtkonna vastutus
Üks olulisemaid muutusi NIS2-s ja Hispaania seaduseelnõus on rõhuasetus küberturvalisuse juhtimisele ja juhtorganite otsesele vastutusele . Seaduseelnõu artikkel 14 kinnitab seda ideed: küberturvalisus ei ole enam puhtalt tehniline küsimus, vaid pigem tipptasemel strateegiline küsimus.
Tippjuhtkond peab heaks kiitma ja jälgima küberturvalisuse riskijuhtimise meetmete rakendamist , tagades, et need on proportsionaalsed organisatsiooni konteksti ja tuvastatud riskidega. Lisaks kannavad juhtorganid lõplikku vastutust mis tahes mittevastavuse eest, mis on seotud rangemate sanktsioonide režiimiga.
Teine oluline punkt on juhtkonna regulaarne küberturvalisuse koolitus . Ainult delegeerimisest ei piisa: juhte tuleb koolitada riskide mõistmiseks, teadlike otsuste langetamiseks ja tugeva turvakultuuri leviku toetamiseks kogu organisatsioonis. Omakorda vastutavad nad regulaarsete koolitusprogrammide edendamise eest ülejäänud töötajatele.
NIS2 artikkel 20 kinnitab seda seisukohta, nõudes sõnaselgelt, et juhtorganid oleksid teadlikud oma kohustustest, kiidaksid meetmed heaks, tagaksid nende rakendamise ja oleksid võimelised äärmuslikes olukordades reageerima isegi isiklike tagajärgedega (näiteks teatud juhtudel võimalik funktsioonide lahusus).
Selles kontekstis muutub juhtkonna ja infoturbeametniku (CISO või samaväärne) vaheline suhe kriitilise tähtsusega: oodatakse sujuvat ja pidevat dialoogi, mis põhineb objektiivsetel riski- ja vastavuskriteeriumidel.
NIS2 nõutavad riskijuhtimismeetmed
Hispaania seaduseelnõu artikkel 15 sätestab, et küberturvalisuse riskijuhtimise meetmed peavad põhinema riiklikel, Euroopa ja rahvusvahelistel tehnilistel standarditel , integreerides vähemalt NIS2 artiklis 21 sätestatud ja rakendusmääruses (EL) 2024/2690 välja töötatud nõuded.
Oluliste ja oluliste üksuste rakendatavate meetmete hulgas paistavad silma järgmised:
- Turvapoliitika ja riskianalüüs infosüsteemide regulaarsete ülevaadetega.
- Juhtumijuhtimine, sealhulgas selged avastamis-, reageerimis- ja taastamisprotseduurid.
- Äritegevuse järjepidevus, varundamine, katastroofidejärgne taastamine ja kriisiohjeoperatiivse vastupidavuse tagamine.
- Tarneahela turvalisus ja suhetest tarnijate ja otseste teenusepakkujatega, mis hõlmab lepinguliste nõuete kehtestamist ning kinnitamis- ja auditikontrolle.
- haavatavuse juhtimine võrkude ja infosüsteemide hankimisel, arendamisel ja hooldamisel, sealhulgas paranduste ja uuenduste puhul.
- Küberturvalisuse meetmete tõhususe hindamise põhimõttedauditite, mõõdikute ja perioodiliste ülevaadete kaudu.
- Küberhügieeni põhipraktikad ja koolitus töötajatest, kohandatud erinevatele profiilidele.
- Krüptograafia ja krüpteerimispoliitikad teabe konfidentsiaalsuse ja terviklikkuse tagamiseks.
- Inimressursside turvalisusJuurdepääsukontrolli ja varade haldamise poliitikad.
- Mitmefaktoriline või pidev autentimine, kõneside ja hädaolukorra side kaitse.
Hispaanias olid paljud neist meetmetest juba riikliku julgeoleku raamistikku (ENS) lisatud , eriti avaliku sektori asutuste ja nende tarnijate jaoks. Tegelikult on riiklik digitaalse halduse agentuur ja riiklik krüptoloogiakeskus esitanud ELile ENSi tugeva kooskõla NIS2-ga, rõhutades selle potentsiaali Euroopa võrdlusalusena ja panust riikliku digitaalse ökosüsteemi vastupidavusse.
NIS2 tõstab aga lati palju laiema organisatsioonide ringi jaoks, sealhulgas VKEde jaoks, keda mõjutab suurus või kriitilisus . Küpsete organisatsioonide jaoks on paljud neist nõuetest kooskõlas olemasolevate tavadega; tuhandete ettevõtete jaoks, millel puudub küberturvalisuse taust, kujutavad need endast olulist hüpet küpsuse, ressursside ja sisemise korralduse osas.
Infoturbe juht (CISO) ja tema ülesanded
Seaduseelnõu artikkel 16 sätestab, et kõik olulised ja olulised üksused peavad määrama infoturbeametniku . See roll, mis on inspireeritud Hispaania varasemast kogemusest algse võrgu- ja infoturbe valdkonnas, saab keskpunktiks kõige süsteemide ja andmete kaitsega seonduva koordineerimisel.
Selle peamised funktsioonid hõlmavad järgmist:
- Määratlege ja rakendage organisatsiooni küberturvalisuse strateegiat, kooskõlas riskide, äritegevuse ja regulatiivsete kohustustega.
- Riskide hindamine, leevendamine ja pidev ülevaatamine, säilitades ajakohase ülevaate üksuse riskipositsioonist.
- Nõuetele vastavuse tõendamiseks vajalike tõendite, poliitikate ja dokumentide haldamine NIS2-st ja riiklikest eeskirjadest tulenevate kohustuste täitmiseks.
- Edendada küberturvalisuse kultuuri koostöös kõrgema juhtkonnaga kõigi töötajate koolitamine ja teadlikkuse tõstmine.
- Tagada intsidentide teatamise kohustuste täitmine, koordineerides aruannete esitamist pädevatele asutustele.
Hispaania oli üks esimesi riike, kes kehtestas endise NIS-i ülevõtmisel selgesõnaliselt infoturbejuhi (CISO) rolli . Kogemus näitas aga, et märkimisväärne hulk võtmeisikuid ei määranud seda rolli kunagi ametlikult ja isegi siis ei karistatud neid. NIS2 koos tulevase Hispaania seaduse ja rangema sanktsioonide režiimiga püüab seda lõtvust parandada ja anda CISO-le tugevama ja tunnustatuma positsiooni.
Tulevikku vaadates on oodata kohustatud üksuste arvu tohutut kasvu : praegusest ligikaudu 400 olulisest operaatorist hinnanguliselt 5.000–50 000 olulise ja olulise üksuseni. See tähendab märkimisväärset nõudlust küberturvalisuse spetsialistide järele nii ettevõttesiseselt kui ka allhanke korras, eriti VKEde puhul, kellel pole seda rolli varem olnud.
Intsidentidest teatamise ja haavatavuste haldamise kohustused
NIS2 direktiivis pööratakse suurt tähelepanu olulise mõjuga turvaintsidentide varajasele teatamisele . Hispaania õigusakti eelnõu artikkel 18 täpsustab seda kohustust, viies selle vastavusse direktiivis kehtestatud ajakavade ja sisuga.
Kui üksus kannatab intsidendi all, mis võib põhjustada tõsiseid häireid tema teenuste osutamisel või märkimisväärset kahju talle endale või kolmandatele isikutele, peab ta järgima järgmist aruandlusskeemi:
- Esialgne teavitus: hiljemalt 24 tunni jooksul pärast intsidendi avastamist, esitades olemasoleva põhiteabe.
- Vahearuanne: hiljemalt 72 tunni jooksul alates avastamisest koos mõju ja raskusastme esialgse hindamisega.
- Lõplik aruanne: maksimaalselt ühe kuu jooksul alates esimesest teatest, sealhulgas intsidendi üksikasjalik kirjeldus, selle mõju, tõsidus ja võetud meetmed.
Lisaks tugevdab NIS2 haavatavuste haldamist ja kommunikatsiooni : see ei hõlma ainult lõpetatud intsidentide teatamist, vaid ka asjakohase teabe jagamist haavatavuste kohta , millel võib olla süsteemne mõju, hõlbustades reageerimise koordineerimist riiklikul ja Euroopa tasandil.
Hispaanias tugineb reageerimisökosüsteem kolmele peamisele CSIRT-ile : CCN-CERT (avaliku halduse, strateegiliste ettevõtete ja salastatud süsteemide jaoks), INCIBE-CERT (erasektor ja kodanikud) ning MCCE (kaitsesektor). Neid täiendab csirt.es võrgustik, mis koondab kümneid spetsialiseerunud meeskondi ja on ühenduses rahvusvaheliste võrgustikega, nagu FIRST, ja riikliku SOC-võrgustikuga.
Olulised ja olulised üksused peavad oma intsidentidest teatama pädevatele CSIRT-idele vastavalt valdkondlikele eeskirjadele ja tulevase riikliku küberturvalisuse keskuse suunistele, mis toimib koordineeriva elemendi ja kontaktisikuna ENISA ja ülejäänud liikmesriikidega.
Sanktsioonide režiim ja Euroopa surve
NIS2 direktiiv kehtestab oluliselt rangema karistusrežiimi kui eelmine NIS direktiiv . Oluliste üksuste puhul võivad kõige tõsisemad rikkumised kaasa tuua trahve kuni 10 miljonit eurot või 2% kontserni ülemaailmsest käibest, samas kui suurte üksuste puhul võivad karistused ulatuda kuni 7 miljoni euroni või 1,4%-ni ülemaailmsest käibest.
Praegu ei ole Hispaanias NIS2-l põhinevaid sanktsioone veel nähtud , osaliselt seetõttu, et ülevõtmisseadus ei ole veel jõustunud ja järelevalveasutust ei ole ametlikult määratud. Teistes liikmesriikides on ülevõtmine hiljutine, seega on laialdaste sanktsioonide eeldamiseks veel liiga vara.
Sellegipoolest on eksperdid ühel meelel, et kui sellised riigid nagu Prantsusmaa või Saksamaa hakkavad sanktsioone rakendama , ei saa Hispaania endale lubada mahajäämist, kui ta soovib säilitada ühtlustamist ja usaldusväärsust Euroopa tasandil. Komisjoni surve rikkumismenetluste ja põhjendatud arvamuste kaudu on suunatud just selle saavutamisele.
Lisaks rahalistele karistustele toob NIS2 esmakordselt selgesõnaliselt sisse tippjuhtkonna vastutuse küberturvalisuse eest . Juhtkonna ja küberturvalisuse juhi vaheline lahusus pole enam võimalik: juhtorgan peab olema kaasatud, informeeritud ja tegema vajalikud otsused.
Spetsialistide, näiteks ISMS Forumi esindajate sõnul seisneb suurim väljakutse VKEde võrgustikus, kes, ilma et nad sellest täielikult teadlikud oleksid, on NIS2-ga seotud . Paljudel puuduvad piisavad ressursid, protsessid või küberturvalisuse kultuur ning neid „survavad“ nii seadus kui ka tarneahela suurklientide nõudmised, kes peavad direktiivi järgimiseks nõudma lepingulisi tagatisi.
Toetada algatusi, uuringuid ja ENSi rolli
Lisaks seadusandlikule arengule edendab Hispaania tehnilisi ja teadmistealaseid algatusi , et hõlbustada ärisektori kohanemist NIS2-ga. Näiteks ISMS Forum töötab UCM-i küberturvalisuse ja andmekaitse erakorralise esimehe juhtimisel uuringu kallal, mis käsitleb NIS2 mõju Hispaania ettevõtetele.
Sellel projektil on kaks eesmärki: koostada NIS2-st mõjutatud ettevõtete mitteametlik rahvaloendus ja mõõta nende küberturvalisuse küpsuse taset. Esimeses etapis koostatakse rahvaloendus põhjalike andmebaaside (äriregister, DIRCE/INE, sektoripõhised andmebaasid jne) abil ning tulemusi oodatakse 2025. aasta novembri paiku. Teises etapis saadetakse ettevõtete esinduslikule valimile (eesmärgiga saada 1.000 vastust) lühike küsimustik, et hinnata nende valmisoleku taset, ning tulemusi oodatakse 2026. aasta maiks.
Analüüs hõlmab segmenteerimist sektori, suuruse, geograafilise jaotuse ja üksuse tüübi (oluline või tähtis) järgi , esitades järeldused koondaruandes ilma individuaalsete andmeteta, mis on mõeldud nii ettevõtetele kui ka ametiasutustele.
Samal ajal korraldavad organisatsioonid nagu ISMS Forum ja mitmesugused avalik-õiguslikud asutused üle riigi teavitusüritusi , keskendudes eelkõige VKEdele. Eesmärk on „evangeliseerida“, selgitades selgelt, mida NIS2 endast kujutab, miks on CISO (sise- või välise) olemasolu oluline, kuidas määratleda küberturvalisuse põhipoliitikat ning kuidas valmistuda tulevaseks seaduseks ja selle täiendavateks määrusteks.
Rangelt regulatiivsest seisukohast on riiklikku julgeolekuraamistikku (ENS) Euroopas esitletud kui ühte Hispaania suurimat tugevust . Riiklik Digitaalhalduse Agentuur ja Riiklik Krüptoloogiakeskus (CCN) on jaganud ENS-i kogunenud kogemusi, vastavusprofiile ja integratsiooni määruse (EL) 2019/881 (küberturvalisuse seadus) Euroopa sertifitseerimissüsteemidega NIS2 koostöörühmaga. Selle esitluse positiivne vastuvõtt tugevdab Hispaania kuvandit ennetava osalejana, kes on pühendunud tugevale, sidusale ja ühtlustatud küberturvalisusele.
Selles kontekstis seisneb Hispaania NIS2-ga kohanemine tähtaegade surve, selliste vahendite nagu riikliku julgeolekukava (ENS) tehnilise vastupidavuse ja tuhandete uute üksuste kaasamise tohutu väljakutse läbimises arenenud küberturvalisuse kultuuri. Organisatsioonid, mis jõuavad edusammudeni, viivad läbi olukorrahinnanguid ja hakkavad oma tavasid direktiiviga ühtlustama, on paremas positsioonis riskide minimeerimiseks, tulevaste karistuste vältimiseks ning ennetava ja küpse lähenemisviisi demonstreerimiseks küberohtudele.
