- Kahe aktiivse-aktiivse kontrolleri arhitektuuri analüüs katkematu teenuse järjepidevuse tagamiseks.
- Täielikult NVMe-tehnoloogia rakendamine IOPS-i maksimeerimiseks ja latentsuse vähendamiseks missioonikriitilistes keskkondades.
- Andmete optimeerimise strateegiad, mis kasutavad täiustatud deduplikatsiooni ja järgmise põlvkonna Btrfs-failisüsteeme.
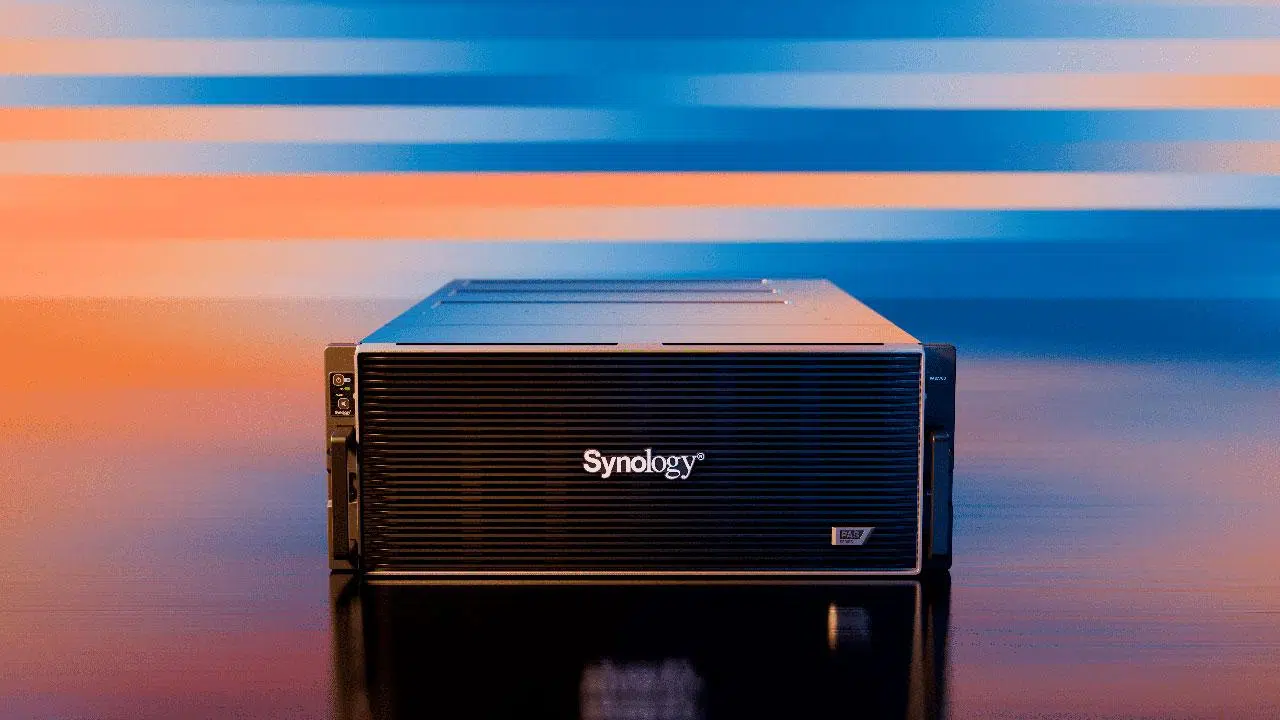
Kui me räägime tänapäevastest tehnoloogilistest infrastruktuuridest, pole kiirus enam ainus prioriteet; nüüd on tõeliselt oluline see, et süsteem ei jääks sekundikski seisma . Sellises olukorras on aktiiv-aktiivse arhitektuuriga NVMe salvestusruumist saanud kroonijuveel ettevõtetele, kes ei saa endale lubada teenuste peatamist tehnilise rikke tõttu.
Erinevalt traditsioonilistest süsteemidest, kus üks kontroller on unerežiimis, samal ajal kui teine töötab, on meil siin süsteem, kus mõlemad protsessorid töötavad samaaegselt. See pole lihtsalt tehniline täiustus, vaid paradigma muutus, mis võimaldab hallata tohutuid andmemahtusid hämmastava paindlikkusega, mis on ideaalne neile, kes haldavad tehinguandmebaase või mahukaid virtualiseerimiskeskkondi.

Aktiiv-aktiivne arhitektuur: lihtsast koondamise piiridest kaugemale

Ettevõtte salvestusmaailmas tähendab aktiiv-aktiivne kontseptsioon seda, et mõlemad kontrollerid käsitlevad sisend- ja väljundpäringuid samaaegselt. Kui üks rikki läheb, neelab teine koheselt liikluse, ilma et kasutaja midagi märkaks. Usaldusväärsuse tagamiseks on rakendatud tugevaid kaitsekihte, näiteks kolmekordne pariteedi RAID (RAID-TP), mis toimib sisuliselt kaitsena mitme ketta kadumise eest suure tihedusega süsteemides.
Põhipunkt on läbipaistmatu silla (NTB) kasutamine. See riistvara võimaldab mälukirjutusi kontrollerite vahel täiskiirusel sünkroniseerida . Ilma selleta võib ühe kontrolleri ootamatu rikke korral tekkida vastuolulised või rikutud andmed, mis oleks finantsteenuste või tervishoiuettevõttes tõeline katastroof.
Lisaks on haldamise lihtsustamiseks kaasas ribavälised (OOB) halduspordid. Põhimõtteliselt on see sõltumatu sidekanal, mis võimaldab tehnikutel seadmetele kaugjuurdepääsu ja nende haldamist isegi siis, kui peamine andmesidevõrk on halvenenud või maas, vältides seega tarbetuid reise andmekeskusesse.
Hüpe täielikult NVMe-le ja äärmuslikule jõudlusele
NVMe protokoll on kõrvaldanud kõik takistused, kõrvaldades vanemate mehaaniliste kõvaketaste või isegi SATA SSD-de põhjustatud kitsaskohad . Kogu süsteemi kiire püsimälu baasil saavutatakse hämmastavaid näitajaid, ulatudes kuni 2 miljoni IOPS-ini ja järjestikuse jõudluseni, mis läheneb 30 GB/s.
See võimekus on eriti kasulik kohalikus primaarsalvestuses. Olenemata sellest, kas vajate SAN-i plokkide jaoks või NAS-i failide jaoks, lihtsustab mõlema ühendamine ühele platvormile toiminguid, kuigi see nõuab IT-administraatorilt ressursside hoolikat suuruse määramist , et tagada erinevate juurdepääsumustrite omavaheline konflikt.
Et hooldusest peavalu ei saaks, võimaldavad sellised tööriistad nagu Continuous Availability Manager püsivara ja tarkvara värskendusi teostada ilma seisakuteta . See on muusika iga IT-juhi kõrvadele, kuna hooldusaknad lakkavad olemast logistiline õudusunenägu.
Ruumitõhusus ja kulude vähendamine

Suur arvutusvõimsus on kasutu, kui salvestusruum silmapilguga täitub. Seetõttu on täiustatud deduplikatsioon hädavajalik. Uusima põlvkonna Btrfs-failisüsteemide abil saate saavutada andmete vähendamise suhte 5:1 . See tähendab, et saate teisendada toormahu palju suuremaks efektiivseks mahuks, ulatudes mõnel juhul kuni 8,25 PB-ni.
Selle probleemi lahendamiseks on kaks võimalust: andmete tekstisisene deduplikatsioon, mis puhastab andmed enne kirjutamist, ja järeltöötlus, mis teeb seda hiljem. See kombinatsioon aitab vähendada kogukulu (TCO), optimeerides riiuliruumi ja välkmoodulite energiatarbimist.
Lisaks on automaatne astmestamine nutikas lahendus andmete jaoks, mida enam nii sageli ei kasutata. Süsteem teisaldab vähemkasutatavad andmed odavamatele astmetele , jättes kallima ja kiirema NVMe-salvestusruumi ainult rakendustele, mis töötavad reaalajas täisvõimsusel.

Andmekaitse ja integreeritud turvalisus
Maailmas, kus lunavararünnakud on tavalised, ei piisa ainult süsteemi kiirusest; see peab olema kaitstud. Isekrüpteerivate draivide (SED) ja täieliku köite krüptimise rakendamine tagab, et salvestatud andmed on volitamata juurdepääsu eest kaitstud.
Teisest küljest on WORM (Write-Once Read-Many) tehnoloogia ja muutmatud hetktõmmised viimane kaitseliin. Need funktsioonid takistavad andmete pahatahtlikku kustutamist või muutmist, võimaldades ettevõtetel oma teavet kiiresti taastada ja vähendada RPO-d (Return on Perception ehk tajumise tasuvus) minimaalsele tasemele.
Pilveintegratsioon ja virtualiseerimine
Me ei saa unustada pilvekeskkonda, kus Azure on oma virtuaalsete masinate täiustamiseks integreerinud NVMe toe. Üleminek SCSI-lt NVMe-le järgmise põlvkonna virtuaalmasinates võimaldab veebiserveritel ja analüütikarakendustel töödelda teavet äärmiselt madala latentsusega.
Tänu sellistele uuendustele nagu Azure Boost suunatakse virtualiseerimisprotsessid hüperviisorist spetsiaalsele riistvarale. See muudab hallatud ketaste jõudluse palju sujuvamaks, eeldusel, et kasutatakse ühilduvaid operatsioonisüsteemi kujutisi ja 2. põlvkonna virtuaalmasinaid.
Vanemate või kodusüsteemide kasutajatele on olemas käsurea (SSH) nipid, kuidas proovida NVMe SSD-sid konfigureerida salvestusmahtudena lihtsate vahemälude asemel, kuigi see on riskantne ja nõuab edasijõudnutele mõeldud teadmisi partitsioonimise ja RAID-i haldamise kohta mdadm-i abil Linuxi keskkondades.
Aktiiv-aktiivse arhitektuuri, täisvälkmälu ja muutumatute turvakihtide lähenemine määratleb andmeinfrastruktuuri uue ajastu, võimaldades organisatsioonidel oma tegevust skaleerida ilma riistvaratõrgeteta ning optimeerides iga efektiivsesse mahtuvusse ja jätkusuutlikku jõudlusse investeeritud eurot.
