- Võrguliikluse analüüs võimaldab jälgida pakette ja vooge, et parandada jõudlust, turvalisust ja tõrkeotsingut.
- Wireshark on pakettide detailseks kontrollimiseks peamine tööriist, samas kui NTA ja NetFlow keskenduvad voogude globaalsele vaatele.
- Masinõppe kasutamine suunab NTA-d NDR-i ja XDR-i poole, automatiseerides keeruliste ohtude tuvastamist ja neile reageerimist.
- Nende tehnikate valdamine avab karjäärivõimalusi süsteemiadministreerimises, võrkudes ning nii kaitsvas kui ka ründavas küberturvalisuses.
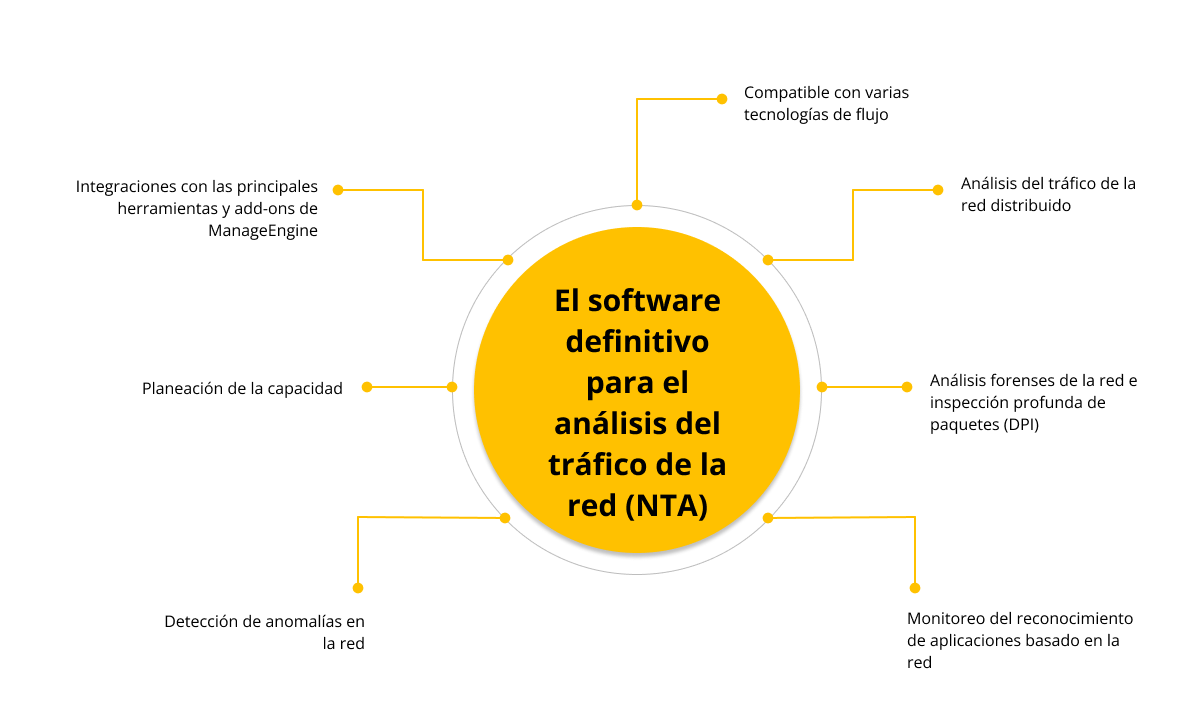
Igas ettevõttes, kodus või isegi väikeses ajutises kontoris tekitab kõik, mida me võrgus teeme, võrguliiklust . E-kirjad, videokõned, võrgumängud, pilvevarundused või pidevalt videot voogesitavad IP-kaamerad – kõik need andmed liiguvad seadmete vahel. Kaablites (või kiire WiFi-võrgus ) toimuva mõistmine pole enam ainult võrgugeeniuste pärusmaa: see on võtmetähtsusega rünnakute ennetamiseks, jõudluse parandamiseks ja tõrkeotsinguks ilma tundide raiskamiseta probleemide lahendamisele.
Võrguliikluse analüüsist on saanud tänapäevase küberturvalisuse ja igapäevase süsteemihalduse keskne komponent. Alates põhilistest tööriistadest nagu Wireshark kuni täiustatud NTA, NDR ja XDR lahendusteni on meil nüüd tohutu hulk viise, kuidas näha, mis võrgus toimub. Peamine on teada, mida me tahame näha, miks ja millise tööriistaga, et minna kaugemale pelgalt pakettide vaatamisest ja kasutada neid andmeid teadlike otsuste tegemiseks: kitsaskohtade tuvastamiseks, ribalaiust tarbiva isiku määramiseks või volitamata juurdepääsu tuvastamiseks.
Mis on võrk ja mida me nimetame võrguliikluseks?
Enne analüüsi arutamist on kasulik selgitada mõningaid mõisteid. Arvutivõrk on lihtsalt omavahel ühendatud seadmete kogum, mis jagab teavet ja ressursse : lauaarvutid, sülearvutid, mobiiltelefonid, tahvelarvutid, serverid, ruuterid, lülitid, WiFi-pääsupunktid, IP-kaamerad, võrguprinterid jne.
Kõik need seadmed suhtlevad erinevat tüüpi ühenduste kaudu: juhtmega Etherneti ühendused, WiFi-võrgud või 4G/5G mobiilsideühendused. Et nad üksteist mõistaksid, peavad nad järgima ühiseid reegleid ehk tuntud võrguprotokolle (IP, TCP, UDP, HTTP, DNS ja nende turvalisus jne), mis määravad, kuidas teavet struktureeritakse, kuidas seda saadetakse, kuidas seda vastu võetakse ja kuidas selle saabumist valideeritakse.
Kõige selle keskmes on internet, globaalne võrgustik, mis on muutnud seda, kuidas me töötame, sisu tarbime ja üksteisega suhtleme . Kuid sama kasv on dramaatiliselt suurendanud ka küberrünnakute arvu ja maksumust. Iga sissetungikatse, iga andmete rikkumine ja iga süsteemi imbuv pahavara jätab võrguliiklusesse jälje, mistõttu on selle analüüsimine nii oluline.
Võrguliiklusest rääkides peame silmas võrgus igal ajahetkel liikuvat andmemahtu . See ei liigu ühe tohutu plokina, vaid pigem jagatuna väiksemateks ühikuteks, mida nimetatakse pakettideks . Iga pakett sisaldab kasulikku teavet (tegelikku sisu) ja metaandmeid: allikas, sihtkoht, protokoll, pordid, lipud jne, mis võimaldab vastuvõtjal teada, kuidas kogu teave uuesti kokku panna.
Seda liiklust kirjeldatakse tavaliselt kahes põhisuunas: põhja-lõuna suunaline liiklus , mis liigub edasi-tagasi klientide ja serverite vahel või andmekeskuse ja välismaailma vahel, ning ida-lääne suunaline liiklus , mis liigub andmekeskuses endas või serverite vahel. Mõlemad tüübid on olulised nii jõudluse kui ka turvalisuse seisukohast, kuid ida-lääne suunaline liiklus on ründaja jaoks eriti atraktiivne, kuna see on see, mida nad kasutavad külgsuunas liikumiseks, kui nad on eelise saavutanud.
Mis on võrguliikluse analüüs ja milleks seda kasutatakse?
Võrguliikluse analüüs on sisuliselt protsess, mille käigus jälgitakse, kogutakse ja uuritakse võrgus liikuvaid andmeid, et mõista selle käitumist, tuvastada probleeme ja paljastada võimalikke ohte. See on nagu kõrgendatud valvepostil seismine ja digitaalse maantee jälgimine: te ei näe mitte ainult seda, kas autosid on, vaid ka seda, kes kihutab, sõidab vales suunas või peatub seal, kus ei tohiks.
Seda analüüsi saab teha väga detailsel tasandil, vaadeldes iga paketti eraldi , või koondtasemel, vaadates üle suhtlusvooge (kes kellega, kui kaua ja kui suure mahuga räägib). Sõltuvalt tööriistast, lähenemisviisist ja eesmärgist võib fookus olla pigem jõudlusel, turvalisusel või regulatiivsel vastavusel.
Selle peamiste eesmärkide hulgas on mitu selget funktsiooni. Ühelt poolt on tegemist ohtude tuvastamisega : sissetungid, pahavara, mis suhtleb selle juhtimis- ja kontrollserveriga, andmepüügikatsed, mis käivitavad ebatavalisi ühendusi, volitamata juurdepääs sisemistele teenustele jne. Peaaegu iga mõõdukalt tõsine rünnak jätab liiklusesse jälgi ja just siin tulebki mängu analüüs.
Teisest küljest on olemas jõudluse optimeerimine . Kui rakendus tarbib kogu ribalaiuse, kui WAN-ühendus teatud aegadel küllastub või kui teenus on ilma nähtava põhjuseta aeglane, võimaldab liikluse analüüsimine näha kasutusmustreid ja võtta meetmeid: konfigureerida QoS-i ümber, tasakaalustada koormusi, teisaldada teenuseid, segmenteerida võrke jne.
See on võtmetähtsusega ka regulatiivse vastavuse ja auditeerimise seisukohast . Sellised määrused nagu isikuandmete kaitse üldmäärus (GDPR) või konkreetsed valdkondlikud raamistikud nõuavad tõendit isikuandmete kaitse ja juurdepääsu kontrollimise kohta. Liikluslogid ja analüüsiaruanded aitavad näidata, kes on millele, millal ja kust juurde pääsenud.
Lõpuks on see asendamatu tõrkeotsingu tööriist . Kui leht ei laadi, printer kaob võrgust või rakendus ei reageeri, näitab võrguliikluse uurimine täpset punkti, kus side katkeb: kas DNS ei lahenda probleemi, server ei vasta, tulemüür blokeerib ühendust või lähevad paketid teel kaduma.
Analüüsitavad vood, paketid ja andmetüübid
Kui andmed läbivad võrku, ei liigu need korraga ühe hiiglasliku failina. Need jagatakse väiksemateks andmepakettideks , millel igaühel on oma päis ja kasulik koormus, ning võrk suunab need mööda parimat saadaolevat teed. Iga pakett võib läbida erinevaid teid, läbides vajadusel vaikevärava , ja sihtkohta jõudes pannakse see uuesti kokku, et taastada algne sisu.
Professionaalsed liikluse analüüsi tööriistad töötavad peamiselt kahte tüüpi teabega. Ühelt poolt on olemas vooandmed , näiteks NetFlow, sFlow, J-Flow või IPFIX, mis annavad üldise ülevaate sellest, kes kellega suhtleb, kui kaua, millist protokolli kasutades ja kui suure liiklusmahuga. See on vähem detailne kui töötlemata pakettandmed, kuid palju skaleeritavam ja väga kasulik mustrite ja anomaaliate tuvastamiseks.
Teisest küljest on olemas pakettide püüdmised , mis salvestavad võrgus liikuva liikluse osade kaupa. See teave on hindamatu väärtusega kohtuekspertiisi, peenhäälestamise ja keeruliste probleemide tõrkeotsingu jaoks , kuigi see nõuab rohkem salvestusruumi, rohkem analüüsiaega ja rohkem tehnilist oskusteavet, et kõike nähtut õigesti tõlgendada.
Võrguliikluse analüüsi (NTA) lahendused ühendavad tavaliselt mõlemad allikad: nad kasutavad vooge pideva ja kõrgetasemelise nähtavuse tagamiseks ning jäädvustusi konkreetsete intsidentide uurimiseks või kahtlase käitumise süvendamiseks. Seejärel rakendatakse nendele andmetele käitumusanalüüsi algoritme, reegleid, signatuure ja üha enam ka masinõppe tehnikaid.
Wireshark: oluline pakettide analüsaator
Liiklusanalüüsi maailmas tuleb alati ette üks nimi: Wireshark . See on võrguprotokolli analüsaator ehk pakettide nuusutaja, mis võimaldab reaalajas jäädvustada kõiki võrguliidest (olenemata sellest, kas see on juhtmega või traadita) läbivaid pakette ja jagada need kiht-kihilt vastavalt OSI-mudelile.
Wireshark on tasuta ja avatud lähtekoodiga projekt, mis on saadaval Windowsi, macOS-i ja erinevate Linuxi distributsioonide jaoks. Asjaolu, et igaüks saab selle koodi üle vaadata, muudab selle nii äri- kui ka akadeemilises keskkonnas kõrgelt auditeeritud, usaldusväärseks ja laialdaselt aktsepteeritud tööriistaks. Tänapäeval peetakse seda peaaegu de facto protokollianalüüsi standardiks.
Kui selle esimest korda sisse lülitate ja jäädvustama hakkate, võib liides tunduda pisut hirmutav: pikk nimekiri ridadest, kus paketid, IP-aadressid, portid ja protokollid paraadivad lakkamatult. Aga kui olete põhistruktuurist aru saanud ja filtreid kasutama õppinud, muutub see väga võimsaks luubiks, et näha, mis võrgus tegelikult toimub.
Iga Wiresharki kuvatav pakett sisaldab andmeid, nagu lähte- ja sihtkoha IP-aadressid, MAC-aadress, kasutatav protokoll, kasuliku teabe sisu (kui see on krüpteerimata) ja reageerimisajad . Lisaks tõstab see esile liikluse tüübid ja võimalikud probleemid erinevates värvides: ühes värvis on standardsed TCP-paketid, teises DNS-päringud või UDP-liiklus ning punased või mustad jooned vigade, uuesti saatmise või hoiatuste jaoks.
Üks selle suurimaid eeliseid on võimas filtreerimissüsteem, mis võimaldab teil keskenduda ainult sellele, mis teid huvitab . Näiteks saate kuvada ainult kindla IP-aadressiga (ip.addr == XXXX) seotud liiklust, säilitada ainult HTTP-liiklust, filtreerida kindla pordi järgi või otsida päiseväljadelt teatud mustreid. Ilma filtriteta on jäädvustatud andmed vaid müra; filtritega muutub see hindamatuks teabeks.
Kuidas Wireshark saab teid igapäevaelus aidata
Kuigi Wireshark on täiustatud tööriist, mida ettevõtetes laialdaselt kasutatakse, saab sellest kasu ka kodukasutaja või noor tehnik, kui nad teavad, mida otsida. Selle kasutamiseks väga spetsiifiliste probleemide korral ei pea olema võrguinsener.
Näiteks kui teie võrgumängud kannatavad võrgu latentsuse või katkestuste all , kuigi kiirustestid näitavad, et kõik on korras, saate Wiresharki abil näha, kas pakette kaob, kas on liiga palju korduseid, kas vastused saabuvad hilja või kas mõni muu teenus koormab teie ühendust mängimise ajal.
Teine väga huvitav kasutusala on privaatsuse ja IoT-seadmete käitumise jälgimine . Meie kodudes on üha rohkem vidinaid (mobiiltelefonid, nutitelerid, kaamerad, häälassistendid, "nutikad" pistikud), mis pidevalt internetiga ühenduvad. Liikluse jäädvustamise abil saate kontrollida, milliste serveritega nad ühenduvad, kui tihti ja kas nad saadavad selgeid andmeid. Kui näete kaamerat pidevalt suhtlemas kahtlase IP-aadressiga teises riigis, on midagi kahtlast.
Kui teil on teatud teenustega seotud tehnilisi probleeme – printer ei ilmu ekraanile, veebisait ei vasta või sisemine teenus jookseb kokku –, võimaldab Wireshark teil näha, kas päring lahkub teie arvutist, kas see jõuab sihtkohta, kas esineb DNS-vigu või kas tulemüür blokeerib sidet.
See on ka väga kasulik tööriist UDP-d kasutavate rakenduste , näiteks paljude mängude või voogedastusteenuste viivituse analüüsimiseks. Liiklust jälgides saate tuvastada vales järjekorras pakette, pakettide kadu või liiga pikki reageerimisaegu, ilma et see tingimata viitaks ribalaiuse probleemile: see võib olla tingitud WiFi häiretest , signaaliprobleemidest või operaatori ühe sõlme küllastusest.
Lõpuks, koduvõrkudes või väikestes kontorites on see ideaalne seadmete ja ruuteri sätete auditeerimiseks : näha, milline host genereerib kõige rohkem liiklust, millised rakendused kasutavad kõige rohkem ribalaiust, kuidas uus kaamera käitub või kontrollida, kas mobiiltelefon saadab andmeid iga paari sekundi tagant välisele serverile.
Wireshark ja selle roll küberturvalisuses ja eetilises häkkimises
Küberturvalisuses on Wireshark praktiliselt kõikjal levinud. Kaitsemeeskonnad kasutavad seda jälgimiseks, intsidentide uurimiseks ja konfiguratsiooni valideerimiseks , samas kui ründemeeskonnad (pentesterid, punased meeskonnad) kasutavad seda luureks ja kontrollitud ärakasutamiseks.
Kaitse seisukohast võimaldab see tuvastada anomaalset käitumist, näiteks portide skaneerimist, korduvaid ühendusi ebatavaliste portidega, liiklust pahatahtlikele domeenidele või tüüpilisi juhtimis- ja kontrollmustreid (C2). Selle täiendamine võrguturbe meepoti abil aitab pahatahtliku tegevuse kohta tõendeid koguda ja seda kinnitada.
Seda kasutatakse ka selleks, et kontrollida, kas kogu tundlik liiklus on krüptitud . Kui andmete jäädvustamisel näete lihttekstina liikuvaid kasutajanimesid ja paroole, TLS-ita HTTP-seansse või kaitsmata haldusteenuseid, teate, et teil on tõsine probleem. Sama kehtib ka vanemate protokolliversioonide (näiteks aegunud TLS) kohta, mis jäävad ilma põhjuseta aktiivseks.
Eetilise häkkeri käes muutub Wireshark uskumatult võimsaks luurevahendiks. See võimaldab keskkonna sõrmejälgede loomist : operatsioonisüsteemide, aktiivsete teenuste, tarkvaraversioonide ja võrgu põhitopoloogia tuvastamist lihtsalt võrguliikluse jälgimise abil. Halvasti konfigureeritud, avatud või krüpteerimata võrkudes suudab see jäädvustada isegi volikirju, seansi märke ja väga tundlikke andmeid.
Edasijõudnute koolituskeskkondades õpetatakse paljudes ründava turvalisuse magistriprogrammides ja kursustel Wiresharki täiesti praktilise lähenemisviisiga : kuidas jälgida rünnakute liiklust, kuidas näha pakettides privileegide eskaleerumist, kuidas tuvastada andmete lekkimist või kuidas kinnitada, kas kasulik koormus on sihtsüsteemis edukalt käivitatud.
NTA, masinõpe ja areng NDR-i ja XDR-i suunas
Kui räägime ettevõtte tasandil liikluse analüüsist, on võtmekontseptsioon võrguliikluse analüüs (NTA) . See ei ole konkreetne tööriist, vaid pigem lähenemisviis: võrguliikluse pidev ja automaatne analüüsimine nähtavuse parandamiseks, ohtude tuvastamiseks ja intsidentidele reageerimise hõlbustamiseks.
Traditsiooniliselt tuginesid paljud jälgimislahendused staatilistele reeglitele tüüpi "kui X juhtub, tee Y" . See toimis teatud stsenaariumide puhul, kuid sellel on tohutud piirangud: reegleid tuleb käsitsi pidada, need vananevad kiiresti, genereerivad valepositiivseid tulemusi ja ei kohandu hästi uute käitumisviiside või muutustega organisatsiooni protsessides.
Siin tulebki mängu masinõpe . NTA-s rakendatuna võimaldab see süsteemil õppida võrgu "normaalset" käitumist ja tuvastada kõrvalekaldeid ilma iga juhtumi jaoks konkreetset, eelnevalt määratletud reeglit vajamata. Need mudelid suudavad ohte automaatselt klassifitseerida, korreleerida ja skoorida , vabastades analüütikud paljudest korduvatest ülesannetest.
Tüüpiline näide: staatilised reeglid võivad tundmatule domeenile suunduva liikluse järsu suurenemise kahtlasena märkida. Kuid masinõppesüsteem suudab õppida, et see hüpe on tingitud ettevõtte uue pilveteenuse kasutuselevõtust ja seega ei ole tegemist rünnakuga, vaid ettevõtte normaalse arenguga . Selline eristamine vähendab valepositiivseid tulemusi ja hoiab ära SOC-i aja raiskamise ebaolulistele teadetele.
Muidugi pole masinõpe maagia. See vajab häid treeningandmeid, inimeste järelevalvet ja pidevat ülevaatamist . Kui seda toidetakse kallutatud või mittetäielike andmetega, võib see vigu parandamise asemel tugevdada. Lisaks arenevad ka ründajate rünnakute vältimise tehnikad, seega tuleb mudeleid sageli ajakohastada ja ümber õpetada.
NTA loomulik areng on viinud võrgu tuvastamise ja reageerimise (NDR) tekkeni . Kuigi NTA keskendub liikluse jälgimisele ja mõistmisele, lisab NDR reageerimisvõime: hosti isoleerimine, suhtluse blokeerimine, automaatsete tegevuskavade genereerimine jne. Üha enam integreerivad lahendused seda loogikat, et tegutseda ohu tuvastamisel peaaegu reaalajas , ilma et peaks iga kord inimese sekkumist ootama.
Järgmine samm on laiendatud tuvastamine ja reageerimine (XDR) , mis läheb võrgust kaugemale ja ühendab andmeid mitmest allikast: lõpp-punktid, võrgud, pilvekeskkonnad, rakendused, identiteedid ja palju muud. Kogu selle teabe ristviitamise abil ühtsel platvormil annab XDR tervikliku ülevaate digitaalsest infrastruktuurist ning võimaldab tuvastada ja reageerida keerukatele ohtudele, mis ei oleks nähtavad ainult ühe osa puslest vaadates.
NTA praktikas: milliseid andmeid see kogub ja millist kasu see pakub
Kaasaegses ettevõttevõrgus on infrastruktuur mosaiik kohapealsetest keskkondadest, avalikust pilvest, privaatpilvest, mobiilseadmetest, asjade internetist ja kaugtööst ning paljudes juurutustes ka sellistest lahendustest nagu võrgusilma VPN hajutatud juurdepääsu turvamiseks ja optimeerimiseks. Kõige selle käsitsi jälgimine ja kaitsmine on ebapraktiline, kuid kõigil neil elementidel on üks ühine punkt: võrk, mille kaudu nad suhtlevad.
NTA lahendused kasutavad seda ühist punkti liikluse jälgimiseks anomaaliate suhtes . Nad koguvad voogude andmeid ruuteritelt ja kommutaatoritelt, püüavad valikuliselt pakette kinni, kasutavad kasutusstatistikat, käitumisnäitajaid ja paljudel juhtudel lisateavet, näiteks ohuteabe loendeid või teavet teistest turvasüsteemidest.
Selle teabe abil parandab hea võrguühenduseta side lahendus võrgu nähtavust , mis on hübriidkeskkondades üha keerulisem. Riskide tuvastamiseks ja turvapoliitika kohandamiseks on oluline teada, millised seadmed on ühendatud, milliseid rakendusi kasutatakse, kuidas liiklus segmentide vahel liigub ja millised ühendused ületavad loogilisi piire.
Teine oluline eelis on varajane ohu tuvastamine . Paljud rünnaku etapid (esialgne juurdepääs, külgmine liikumine, andmete väljavool, suhtlus C2-ga) kajastuvad liikluses: ebatavalised juurdepääsud, anomaalsed mahud ja kummalised ühendusmustrid. NTA suudab need käitumised avastada enne, kui kahju ulatuslikumaks muutub.
Lisaks lihtsustab NTA jõudlusprobleemide tõrkeotsingut . Kui süsteem jookseb kokku või töötab äärmiselt aeglaselt, aitab üksikasjalike liikluslogide olemasolu kindlaks teha, kas probleem on võrgus, serveris, vales konfiguratsioonis või rünnakus, mis ressursse koormab.
Me ei tohi unustada nende kasutamist uurimiste toetamisel . Liiklusajaloo salvestamise abil võimaldavad NTA lahendused meil ajas tagasi minna ja vaadata, mis juhtus enne intsidenti, selle ajal ja pärast seda. See lisab väärtuslikku konteksti, et mõista, kuidas ründaja tegutses ja milliseid meetmeid võtta, et see uuesti ära hoida.
Tuvastatud ohtude põhjal saab NTA tuvastada kompromiteerimise indikaatoreid (IoC-sid), näiteks IP-aadresse, domeene, räsisid või spetsiifilisi mustreid, mida seejärel jagatakse teiste süsteemidega sarnaste rünnakute blokeerimiseks. See aitab kontrollida ka sise-eeskirjade (näiteks, et teatud teenuseid kasutatakse ainult teatud segmentidest) ja väliste eeskirjade järgimist, näidates, et juurdepääsu tundlikele andmetele jälgitakse ja asjakohaseid tegevusi logitakse.
Liikluse analüüsi tööriistad: NetFlow Analyzerist integreeritud lahendusteni
Lisaks Wiresharki ja NTA/NDR/XDR platvormidele on olemas spetsiaalsed tööriistad, näiteks NetFlow Analyzer , mis keskenduvad ruuterite ja kommutaatorite genereeritud voogude andmete analüüsimisele. Need rakendused võtavad vastu, salvestavad ja töötlevad NetFlow, sFlow, J-Flow, IPFIX ja sarnaseid vooge, et näidata, kes, millal ja milliste rakendustega ribalaiust tarbib.
Näiteks NetFlow Analyzer võimaldab teil jälgida liiklust liidese kohta kuni üheminutilise täpsusega , visualiseerida tipphetki interaktiivsetel graafikutel, eristada sissetulevat ja väljaminevat liiklust (kiirus, maht, pakettide arv, kasutusprotsent) ja genereerida kohandatud aruandeid konkreetsete ajavahemike kohta.
Need aruanded on väga kasulikud nii operatiivsel tasandil kui ka selgete andmete esitamiseks juhtkonnale : millised WAN-ühendused on ebapiisavad, millised kontorid tarbivad kõige rohkem ressursse, kuidas liiklus kuude kaupa kasvab või millised rakendused tarbivad kõige rohkem ribalaiust. Neid saab arhiveerimiseks või jagamiseks eksportida CSV- või PDF-vormingus.
Paigaldamine on tavaliselt üsna lihtne: tarkvara juurutatakse Windowsi või Linuxi serverisse , konsoolile pääseb ligi veebibrauseri kaudu, voogude eksport konfigureeritakse ruuterites ja kommutaatorites ning kasutusgraafikuid hakatakse genereerima minutite jooksul. Sealt edasi saab paneele, vidinaid ja vaateid kohandada, et kuvada ainult iga meeskonna jaoks kõige olulisemat.
Peamine armatuurlaud teeb peamiste liiklusallikate tuvastamise lihtsaks : millised liidesed, rakendused, kasutajad, pordid või protokollid tarbivad kõige rohkem ribalaiust. See pakub ka igakuiseid trendiaruandeid, põhjalikku vestlusanalüüsi (kes kellega räägib, kui kaua ja millise helitugevusega) ning mooduleid, mis on loodud kahtlase käitumise või võimalike ohtude (valesti vormindatud TCP-liiklus, ebatavalised lähte-sihtkoha vood, ebatüüpilised TOS-i väärtused jne) tuvastamiseks.
Karjäärivõimalused ja koolitus võrguliikluse analüüsi alal
Kui kogu see pakettide, andmevoogude, NTA ja Wiresharki maailm on teie huvi äratanud, siis on tegemist süsteemi- ja küberturvalisuse spetsialistide jaoks väga hinnatud oskusega . See pole pelgalt tehniline kurioosum, vaid lahutamatu osa selliste rollide nagu süsteemiadministraatori, võrguspetsialisti või turvaanalüütiku tööst.
Selliste kvalifikatsioonide puhul nagu võrgustatud arvutisüsteemide administreerimise kõrgema taseme kutseõppe tunnistus (ASIR) , on võrguliikluse analüüs õppekava põhikomponent. Tudengid õpivad tundma kohtvõrgu administreerimist, turvalist teenuste konfigureerimist, intsidentide diagnoosimist ja professionaalsete tööriistade (nt Wireshark, Nagios, PRTG) ning andmevoo jälgimise ja analüüsi platvormide kasutamist.
Täiustatud koolitusprogrammid, näiteks ründeturbe magistrikraadid, lähevad sammu edasi ja õpetavad neid tööriistu eetilise ründaja vaatenurgast kasutama : diskreetne luure, halvasti kaitstud teenuste ärakasutamine, kasuliku koormuse kontrollimine, infiltratsioonikanalite tuvastamine jne. Asi on selles, et õppida ründajana mõtlema, et võrke paremini kaitsta.
Nende oskustega saad töötada süsteemiadministraatori, tugispetsialisti, võrguspetsialisti, SOC-analüütiku või küberturvalisuse konsultandi ametikohtadel . Sealt edasi saad liikuda spetsialiseeritumatele ametikohtadele kaitsevaldkonnas, intsidentidele reageerimises või isegi Red Team'is.
Võrguliikluse analüüsi valdamine, olgu selleks siis lihtsad tööriistad nagu Wireshark või integreeritud NTA/NDR-lahendused, annab teile enneolematu ülevaate sellest, mis teie infrastruktuuris tegelikult toimub . Need andmed võimaldavad teil teha teadlikumaid otsuseid, ennetada jõudlusprobleeme, tuvastada rünnakuid nende varajases staadiumis ja anda tõendeid selle kohta, mis juhtus, kui midagi valesti läks, muutes teie võrgu pidevaks kasuliku teabe allikaks, mitte ainult andmekanaliks.
Indeks
- 1 Mis on võrk ja mida me nimetame võrguliikluseks?
- 2 Mis on võrguliikluse analüüs ja milleks seda kasutatakse?
- 3 Analüüsitavad vood, paketid ja andmetüübid
- 4 Wireshark: oluline pakettide analüsaator
- 5 Kuidas Wireshark saab teid igapäevaelus aidata
- 6 Wireshark ja selle roll küberturvalisuses ja eetilises häkkimises
- 7 NTA, masinõpe ja areng NDR-i ja XDR-i suunas
- 8 NTA praktikas: milliseid andmeid see kogub ja millist kasu see pakub
- 9 Liikluse analüüsi tööriistad: NetFlow Analyzerist integreeritud lahendusteni
- 10 Karjäärivõimalused ja koolitus võrguliikluse analüüsi alal