- Kaksivaiheinen todennus lisää salasanaan toisen vahvistuksen, mikä tekee tilien kaappaamisesta paljon vaikeampaa, vaikka hyökkääjä tietäisi tunnistetietosi.
- Kaksivaiheisen tunnistautumisen menetelmiä on useita (tekstiviestit, todennussovellukset, push-ilmoitukset, fyysiset avaimet, biometriset tiedot ja käyttöoikeusavaimet), ja niillä on erilaiset turvallisuus- ja kätevyystasot.
- Kaksivaiheisen vahvistuksen käyttöönotto sähköpostitileillä, sosiaalisessa mediassa, viesteissä, pilvitallennuksessa ja verkkokaupoissa vähentää merkittävästi identiteettivarkauksien riskiä.
- Jotta saisit kaiken irti 2FA:sta, on suositeltavaa yhdistää turvallisia menetelmiä, valita vain luotettavia laitteita ja olla koskaan jakamatta vahvistuskoodeja kolmansille osapuolille.
Kaksivaiheinen todennus ( tunnetaan myös nimellä kaksivaiheinen vahvistus tai 2FA) on yksi niistä turvatoimenpiteistä, jotka eivät ole enää valinnaisia, jos haluat pitää tilisi turvassa. Tietomurtojen, salasanavarkauksien ja tietojenkalasteluhyökkäysten lisääntyessä vain yhteen avaimeen luottaminen on rehellisesti sanottuna leikkimistä tulella.
Tämä järjestelmä lisää tilillesi ylimääräisen suojauskerroksen : salasanasi lisäksi palvelu vaatii toisen tekijän, joka vain sinulla tulisi olla tai jonka vain sinulla tulisi olla mahdollisuus luoda. Tämä voi olla väliaikainen koodi, mobiiliilmoitus, sormenjälkesi, fyysinen avain tai jopa salasanaton käyttöavain. Sen aktivointi on paljon helpompaa kuin miltä näyttää, ja vastineeksi se vähentää merkittävästi mahdollisuuksia, että joku kaappaa tilisi.
Mitä kaksivaiheinen tunnistautuminen tarkalleen ottaen on?

Kaksivaiheinen todennus eli kaksivaiheinen todennus (2FA) on järjestelmä, jossa tarvitset kaksi eri todistetta kirjautumiseen: jonkin, jonka tiedät (salasanasi tai PIN-koodisi) ja jonkin, joka sinulla on tai joka sinulla on (matkapuhelin, suojausavain, sormenjälkesi, kasvosi jne.). Näiden tekijöiden yhdistäminen tekee hyökkääjän paljon vaikeammaksi päästä sisään, vaikka hän olisi saanut salasanasi haltuunsa.
Käytännössä prosessi toimii yleensä näin: ensin annat käyttäjätunnuksesi ja salasanasi normaalisti. Sitten, ennen kuin sinulle myönnetään käyttöoikeus, palvelu vaatii toisen vaiheen, joka voi olla kertakäyttöinen salasana (OTP), hyväksyttävä push-ilmoitus, biometrinen vahvistus tai suojausavaimen käyttö. Ilman tätä toista vaihetta käyttö estetään.
Tämä toinen tekijä perustuu yleensä johonkin, johon vain sinulla pitäisi olla pääsy : henkilökohtaiseen matkapuhelimeesi, tiettyyn sovellukseen, USB/NFC-avaimeen tai jopa omaan kehoosi (sormenjälkeesi tai kasvoihisi). Tällä tavoin, vaikka joku ostaisi tai arvaisi salasanasi pimeän verkon foorumeilla tai raa'an voiman hyökkäyksen kautta, hän ei silti pääse käsiksi, koska häneltä puuttuu palapelin toinen pala.
Siksi kaksivaiheista todennusta suositellaan erittäin lämpimästi arkaluontoisille tileille: sähköpostille, sosiaaliselle medialle, viestialustoille, pilvitallennuspalveluille, verkkopankille, kaupoille ja markkinapaikoille , joissa säilytät maksutietoja, tai mille tahansa palvelulle, jossa sinulla on arkaluonteisia tietoja, joiden et halua kiertävän.
Ajatuksena on, että jos toinen tekijä vaarantuu (salasana, joka on yleisin), toista tarvitaan silti kirjautumisen loppuun saattamiseksi. Tämä kaksinkertainen este tekee tilin kaappaamisesta paljon epätodennäköisempää niille, joilla on käytössä 2FA.
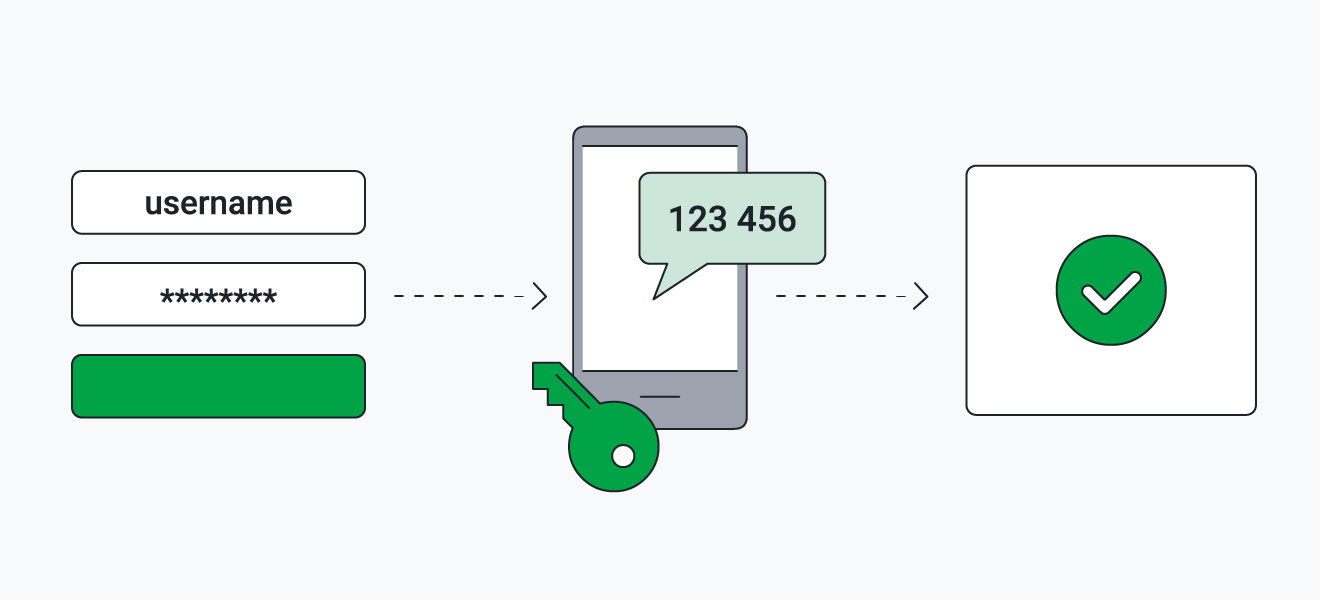
Näin kaksivaiheinen vahvistus toimii käytännössä
Kun otat kaksivaiheisen vahvistuksen käyttöön palveluissa, kuten Google, Microsoft tai muilla alustoilla, kirjautumisprosessi muuttuu hieman turvallisuuden parantamiseksi mutkistamatta asioita liikaa . Asetuksistasi riippuen järjestelmä saattaa pyytää erityyppisiä toisia vaiheita kirjautumiskontekstin perusteella.
Esimerkiksi Google-tileillä voit ominaisuuden käyttöönoton jälkeen kirjautua sisään salasanallasi ja toisella vaiheella tai suoraan käyttämällä todentamisavainta. Jos käytät matkapuhelimesi tai tietokoneesi kanssa yhteensopivaa todentamisavainta, et itse asiassa anna salasanaa, koska laite itse vahvistaa henkilöllisyytesi lukituksen avausmenetelmälläsi (PIN-koodi, sormenjälki, kasvojentunnistus jne.).
On tärkeää ymmärtää, että kun kirjaudut sisään käyttöoikeusavaimella , itse laite ja biometriikkasi tai PIN-koodisi korvaavat perinteisen salasanan ja PIN-koodin yhdistelmän. Näitä avaimia ei voi kirjoittaa muistiin, lähettää vahingossa eteenpäin tai jakaa puhelimen välityksellä, koska ne ovat olemassa vain rekisteröidyillä laitteillasi.
Jos haluat jatkaa salasanan käyttöä, palvelu kysyy tätä toista tekijää myöhemmin. Esimerkiksi Google ja Microsoft valitsevat kulloinkin sopivimman menetelmän laitteidesi, sijaintisi tai tavallisen kirjautumistapasi perusteella. Tämä tarkoittaa, että ne saattavat näyttää sinulle ilmoituksen puhelimessasi, pyytää väliaikaista koodia tai pyytää sinua käyttämään fyysistä suojausavainta.
Lisäksi monet järjestelmät käyttävät mukautuvaa todennusta : jos ne havaitsevat epätavallisen kirjautumisen (uusi laite, eri maa, epätavallinen sovellus jne.), ne vahvistavat vahvistusprosessia. Ne saattavat esimerkiksi aina vaatia toisen vaiheen, kun kirjaudut sisään tuntemattomalta kannettavalta tietokoneelta, käytät riskialtista sovellusta tai muodostat yhteyden laitteelta, jota yrityksesi ei hallinnoi.
Yleisimmin käytetyt kaksivaiheiset vahvistusmenetelmät
Tämän toisen todennusvaiheen suorittamiseen on useita menetelmiä, eivätkä kaikki tarjoa samaa turvallisuus- tai kätevyystasoa. Ihannetapauksessa sinun kannattaa tutustua käytettävissä oleviin vaihtoehtoihin ja valita itsellesi ja suojattavalle tilityypille parhaiten sopiva vaihtoehto.
Yksi yleisimmistä menetelmistä on tekstiviestivahvistus . Kun olet syöttänyt käyttäjätunnuksesi ja salasanasi, palvelu lähettää kuusinumeroisen koodin tekstiviestinä matkapuhelimeesi, jonka sitten syötät kirjautumisnäytössä. Se on nopea, ei vaadi lisäsovelluksia, ja käytännössä kuka tahansa voi käyttää sitä, mutta siinä on kaksi suurta haittapuolta: sinun on jaettava puhelinnumerosi, ja se on altis hyökkäyksille, kuten SIM-kortin vaihdolle.
Hyvin samankaltainen on äänipuheluiden vahvistusjärjestelmä , jossa saat koodin puhelun kautta aiemmin määrittämääsi numeroon. Se toimii hyvin, kun et voi vastaanottaa tekstiviestejä, mutta siihen liittyy samat riskit: jos joku onnistuu kloonaamaan numerosi, hän voi myös vastaanottaa nämä puhelut.
Toinen klassinen menetelmä on sähköpostin vahvistus . Salasanan syöttämisen jälkeen palvelu lähettää koodin tai väliaikaisen linkin sähköpostiisi. Se on helppokäyttöinen, mutta sillä on merkittävä heikkous: jos joku saa pääsyn sähköpostiisi, hän voi saada haltuunsa myös kaikki sinne lähetetyt koodit. Lisäksi, jos olet kirjautuneena sisään samalla laitteella, se ei lisää niin paljon turvallisuutta kuin miltä näyttää.
Jotkin palvelut käyttävät edelleen turvakysymyksiä toisena tekijänä: salasanasi jälkeen ne kysyvät sinulta jotain aiemmin asettamaasi (ensimmäisen koulusi nimi, syntymäkaupunki jne.). Ongelmana on, että jos kysymykset ovat liian ilmeisiä tai joku läheisesi tietää vastauksen, tästä menetelmästä tulee epäluotettava. Siksi sitä pidetään nykyään huonona valintana ensisijaisena turvatoimenpiteenä.
Push-ilmoitukset ja todennussovellukset
Yksi kätevimmistä ja turvallisimmista menetelmistä on push-ilmoitusten käyttö mobiililaitteella. Alustat, kuten Google tai Microsoft, lähettävät ilmoituksen puhelimeesi: napautat vain "Kyllä" hyväksyäksesi kirjautumisen tai "Ei", jos et ole kirjautunut. Ne näyttävät yleensä myös tietoja, kuten tilin käyttämiseen käytetyn laitteen ja joissakin tapauksissa likimääräisen sijainnin.
Tällä järjestelmällä on kaksi selkeää etua. Ensinnäkin ilmoituksen napauttaminen on paljon helpompaa kuin kuusinumeroisten koodien kopioiminen. Toiseksi se on vähemmän altis puhelinnumeroon perustuville hyökkäyksille (SIM-kortin kloonaus, tekstiviestien edelleenlähetys jne.), koska vahvistus on linkitetty laitteeseen ja tiliisi, ei pelkästään puhelinlinjaan.
Yritykset usein täydentävät näitä ilmoituksia lisätarkistuksilla, kuten laitteen PIN-koodin tai sormenjäljen vaatimisella, estääkseen luvattoman käytön yksinkertaisesti nostamalla lukitsemattoman puhelimen käteen. Yritysympäristöissä Microsoft Entra -ratkaisut tai vastaavat työkalut mahdollistavat kontekstisidonnaiset säännöt, jotka parantavat turvallisuutta aiheuttamatta käyttäjälle kohtuutonta haittaa.
Rinnakkain meillä on koodinluontisovelluksia, kuten Google Authenticator , Microsoft Authenticator, Authy, Duo ja monia muita. Nämä sovellukset luovat aikaan perustuvia kertakäyttöisiä salasanoja (OTP), jotka vaihtuvat muutaman sekunnin välein eivätkä ole riippuvaisia mobiiliyhteydestä tai datayhteydestä toimiakseen.
Näissä sovelluksissa skannaat yleensä palvelun tarjoaman QR-koodin, kun aktivoit 2FA:n. Tästä eteenpäin sovellus alkaa luoda koodeja, jotka sinun on annettava joka kerta kirjautuessasi sisään. Tämä on erittäin suositeltava ratkaisu, koska se vaikeuttaa koodien varastamista etänä, koska ne luodaan suoraan laitteellasi eivätkä kulje mobiiliverkkojen kautta.
Pääsyavaimet, suojausavaimet ja biometria
Viime vuosina salasanat ovat saavuttaneet suosiota nykyaikaisena ja turvallisena vaihtoehtona perinteisille salasanoille. Salasanan muistamisen sijaan kirjaudut sisään sormenjäljellä, kasvojentunnistuksella tai laitteen PIN-koodilla. Järjestelmä luo kaksi kryptografista avainta: toinen tallennetaan palvelimelle ja toinen laitteellesi, ja ne yhdistetään vain, kun annat käyttöoikeuden.
Nämä käyttöoikeusavaimet voidaan luoda puhelimella , tietokoneella tai jopa laitteistopohjaisella suojausavaimella . Etuna on, että ei ole salasanaa, jonka voisit kirjoittaa väärin, käyttää uudelleen lukemattomissa paikoissa tai antaa huijarille, joka soittaa sinulle teeskennellen olevansa tekninen tuki. Ne ovat yksi tehokkaimmista tällä hetkellä saatavilla olevista suojaustoimenpiteistä tietojenkalasteluhyökkäyksiä vastaan.
Näihin liittyvät laitteistopohjaiset turva-avaimet , pienet fyysiset laitteet (usein USB, NFC tai Bluetooth), jotka yhdistät matkapuhelimeesi, tablettiisi tai tietokoneeseesi tai tuot niiden lähelle pyydettäessä. Ne toimivat kuin kotiavain: ilman sitä ei ole pääsyä. Suuret yritykset ja kokeneet käyttäjät käyttävät niitä erityisen arkaluontoisten tilien suojaamiseen.
Biometrisellä tunnisteella on myös keskeinen rooli toisena tekijänä. Monet matkapuhelimet ja kannettavat tietokoneet mahdollistavat jo kirjautumisen sormenjälki- tai kasvojentunnistuksella , ja ratkaisut, kuten Windows Hello, integroivat tämän tyyppisen todennuksen itse käyttöjärjestelmään. Tällä tavoin voit yhdistää tuntemasi tiedon (salasanasi) johonkin, joka olet (sormenjälkesi, kasvosi) suojaustason parantamiseksi.
Tällaiset menetelmät yhdistettynä nykyaikaisiin käyttöoikeuskäytäntöihin antavat organisaatioille mahdollisuuden minimoida altistumisen identiteettivarkaushyökkäyksille , helpottaa salasanatonta pääsyä ja ylläpitää suhteellisen saumatonta käyttökokemusta, vaikka käyttäjät vaihtaisivat laitetta tai heidän tarvitsisi palauttaa tilejä.
Vaihtoehtoiset menetelmät: tekstiviestit, QR-koodit, varakoodit ja paljon muuta
Vaikka tekstiviestillä tai äänipuhelulla lähetetyt koodit eivät olekaan täydellisiä, ne ovat edelleen pätevä vaihtoehto, erityisesti niille, jotka eivät ole tottuneet käyttämään tiettyjä sovelluksia. Järjestelmä lähettää kuusinumeroisen koodin määrittämääsi puhelinnumeroon; sinun tarvitsee vain syöttää se henkilöllisyytesi vahvistamiseksi.
On kuitenkin tärkeää muistaa, että tekstiviestitse tai puheluina lähetetyt koodit voidaan siepata, jos joku saa numerosi haltuunsa . Hyökkäykset, kuten SIM-kortin vaihto (SIM-kortin kloonaus) tai soitonsiirto, voivat ohjata nämä viestit ja puhelut hyökkääjän hallitsemaan laitteeseen. Vaikka ne tarjoavatkin jonkin verran turvallisuutta verrattuna siihen, ettei suojaa olisi lainkaan, ne eivät ole ihanteellinen menetelmä, jos on olemassa vankempia vaihtoehtoja.
Toinen alustat, kuten Google, käyttävät QR-koodivahvistusta . Joissakin tilanteissa tietokoneen näytöllä näkyy QR-koodi, joka on skannattava matkapuhelimella näytön ohjeiden mukaisesti henkilöllisyytesi tai puhelinnumerosi vahvistamiseksi. Tämä prosessi on melko turvallinen numeroihin perustuvia hyökkäyksiä vastaan, koska tiedonvaihto tapahtuu suoraan laitteesi ja palvelimen välillä ilman tekstiviestejä.
Useimmat palvelut tarjoavat myös varmuuskopio- tai palautuskoodeja . Nämä ovat merkkijonoja, jotka luodaan, kun aktivoit kaksivaiheisen todennuksen. Voit käyttää niitä, jos menetät pääsyn puhelimeesi tai ensisijaiseen menetelmääsi. On tärkeää säilyttää ne turvallisessa paikassa (ei samassa haavoittuvassa sähköpostitilissä, jota käytät aina) eikä koskaan jakaa niitä kenenkään kanssa. Jotkut edistyneet tietoturvaohjelmat eivät edes salli niiden lataamista vuotojen estämiseksi.
Lopuksi on olemassa alustoja ja sovelluksia, jotka integroivat omat sisäiset koodigeneraattorinsa . Toisin sanoen, esimerkiksi Facebook-sovelluksessa itsessään voit aktivoida ominaisuuden, joka luo väliaikaisia koodeja, kun kirjaudut sisään uusilla laitteilla. Konsepti on hyvin samanlainen kuin erillisissä todennussovelluksissa, mutta rajoittuu tiettyyn palveluun.
Ota kaksivaiheinen todennus käyttöön: yleiset vaiheet
Jokaisella palvelulla on oma valikkonsa ja oma tapansa nimetä asioita, mutta lähes aina noudatat tiettyjä yleisiä vaiheita . Yleisen logiikan ymmärtäminen auttaa sinua välttämään eksymisen, vaikka vaihtoehtojen nimet muuttuisivatkin hieman.
Kirjaudu ensin tilille, jota haluat suojata (sähköposti, sosiaalinen media, viestisovellus, pilvitallennustila, pelialusta, verkkokauppa jne.). Kirjaudu sisään tavallisella käyttäjätunnuksellasi ja salasanallasi luotettavalta laitteelta.
Siirry seuraavaksi suojaus- tai tiliasetusten osioon. Näitä kutsutaan usein esimerkiksi "Suojaus", "Tietosuoja ja suojaus", "Kirjautuminen ja suojaus" tai "Tili". Esimerkiksi Google-tileillä se näkyy päähallintapaneelissa, ja monilla sosiaalisilla verkostoilla se löytyy sovelluksen asetuksista.
Etsi kyseisestä osiosta vaihtoehto nimeltä ”Kaksivaiheinen vahvistus”, ”Kaksivaiheinen todennus”, ”Kirjautumisen suojaus” tai jotain vastaavaa. Napsauttamalla sitä voit aktivoida tai ottaa ominaisuuden käyttöön. Tässä vaiheessa palvelu todennäköisesti pyytää sinua antamaan salasanasi uudelleen vahvistaakseen, että todella sinä muutat asetuksia.
Seuraava vaihe on valita haluamasi toinen todennustapa : tekstiviesti, puhelu, todennussovellus, fyysinen avain, push-ilmoitukset, biometria jne. Joissakin palveluissa voit määrittää useita menetelmiä kerralla (esimerkiksi koodisovellus + tekstiviesti varamenetelmänä), joten et jää pulaan, jos kadotat laitteesi.
Kun asennustoiminto on valmis, alusta pyytää sinua yleensä testaamaan kirjautumistasi tai vahvistamaan prosessin syöttämällä valitsemasi menetelmän kautta lähetetyn koodin. Monet palvelut tarjoavat myös mahdollisuuden ladata tai tallentaa varakoodeja, jotka sinun kannattaa kirjoittaa muistiin tai tallentaa luotettavaan salasananhallintaan tulevia hätätilanteita varten.
Aktivointi suosituissa palveluissa ja arkipäiväisissä tileissä
Vaikka ohjeet vaihtelevat hieman alustasta riippuen, ajatuksena on ottaa 2FA käyttöön kaikilla tärkeillä digitaalisen elämäsi tileillä . Tämä sisältää käyttöjärjestelmät ja päätilit sekä palvelut, joita käytät päivittäin viestintään tai työhön.
Henkilökohtaisissa asetuksissa on suositeltavaa ottaa käyttöön kaksivaiheinen vahvistus Microsoft-, iOS-, Android- tai Mac-tililläsi , koska se on välttämätön esimerkiksi tiedostojen synkronoinnille, varmuuskopioinnille, sovellusostoille ja pilvipalveluiden käyttämiselle. On myös tärkeää ottaa se käyttöön sosiaalisen median tileilläsi (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch jne.), joissa tilin varastamine voi olla suuri ongelma.
Älä unohda sähköpostipalveluitasi ( Gmail, Outlook, Yahoo, yrityspalveluntarjoajat jne.) ja viestisovelluksiasi, kuten WhatsApp, Telegram tai Signal. Monissa näistä alustoista on jo kaksivaiheinen vahvistus asetuksissaan, ja joissakin on ylimääräinen PIN-koodi tai tekstiviestitse lähetettävät turvakoodit, kun kirjaudut sisään uudella laitteella.
Pilvitallennuspalvelut (Google Drive, OneDrive, iCloud, Dropbox jne.) ovat toinen ensisijainen ehdokas 2FA: n käyttöönotolle, koska ne usein säilyttävät arkaluontoisia asiakirjoja, henkilökohtaisia valokuvia, varmuuskopioita muilta laitteilta ja työtiedostoja. Sama pätee verkkokauppa-alustoihin ja markkinapaikkoihin, joissa tallennetaan maksutapoja ja toimitusosoitteita.
Lopuksi, myös verkkopelialustat (Steam, PlayStation Network, Xbox, Nintendo, PC-pelipalvelut jne.) sallivat tyypillisesti kaksivaiheisen todennuksen. Vaikka se joskus unohdetaan, näiden tilien suojaaminen estää pelikirjastojen, digitaalisten ostosten ja jopa niihin liittyvien henkilötietojen menettämisen.
Kaksivaiheisen todennuksen turvallisuus, riskit ja rajoitukset
Kaksivaiheisen todennuksen tehokkuus tilivarkauksien vähentämisessä on vakiintunut . Suuret teknologiayritykset ovat julkaisseet tutkimuksia, jotka osoittavat, että valtaosalla vaarantuneista tileistä ei ollut minkäänlaista kaksivaiheista todennusta käytössä hyökkäyksen aikaan.
Esimerkiksi Google on ilmoittanut, että kaksivaiheinen vahvistus on yksi tehokkaimmista keinoista hillitä tilien kaappauksia, kun taas Microsoft on raportoinut, että lähes 99 prosentilla vaarantuneista tileistä puuttui kaksivaiheinen vahvistus. Toisin sanoen, pelkkä tämän ominaisuuden käyttöönotto pienentää hyökkäyspinta-alaa merkittävästi.
Se ei kuitenkaan ole mikään ihmelääke tai idioottivarma ratkaisu. On olemassa haittaohjelmia ja sosiaalisen manipuloinnin tekniikoita , jotka on suunniteltu varastamaan tai huijaamaan sinua toisessa vaiheessa: tietojenkalastelusivuista, jotka sieppaavat koodeja välittömästi, automatisoituihin puheluihin (äänirobotit), jotka tekeytyvät pankkisi, matkapuhelinoperaattorisi tai teknisen tukipalvelusi henkilöllisyydeksi saadakseen sinut sanelemaan juuri vastaanottamasi koodin.
Siksi yksi kultaisista säännöistä on hyvin selvä: älä koskaan jaa vahvistuskoodejasi kenenkään kanssa. Ei puhelimitse, sähköpostitse, WhatsAppissa tai sosiaalisessa mediassa lähetetyllä suoraviestillä. Suuret yritykset eivät soita sinulle kysyäkseen saamaasi kuusinumeroista koodia, ja jos joku soittaa, hän todennäköisesti yrittää kaapata tilisi.
On myös tärkeää olla tietoinen siitä, että jos puhelimesi fyysisesti varastetaan ja lukitus avataan, kasvaa riski, että joku voi hyväksyä push-ilmoituksia, tarkastella koodeja todennussovelluksissa tai lukea tekstiviestejä kertakäyttöisillä salasanalla. Siksi on edelleen erittäin tärkeää ylläpitää turvallisia lukituskoodeja laitteissasi, ottaa käyttöön automaattinen näytön lukitus ja, jos mahdollista, voida poistaa sisältö etänä varkauden sattuessa.
Luotettavat laitteet, palautus ja käytön jatkuvuus
Jotta prosessista ei tulisi hankala joka kerta, kun kirjaudut omalle tietokoneellesi tai mobiililaitteellesi, useimmat palvelut antavat sinun merkitä tietyt laitteet luotettaviksi . Yleensä, kun annat toisen tekijän, näet ruudun, jossa lukee esimerkiksi "Älä kysy uudelleen tällä laitteella" tai "Muista tämä tietokone".
Tämän asetuksen käyttöönotto tarkoittaa, että kyseisellä laitteella sinun ei tarvitse antaa toista vahvistusvaihetta joka kerta kirjautuessasi sisään, ainakaan jonkin aikaa tai kunnes poistat evästeet, kirjaudut ulos yleisesti tai muutat tärkeimpiä asetuksia. Sinun tulisi kuitenkin valita tämä ruutu vain laitteissa, joita et jaa kenenkään kanssa ja joita hallitset itse (henkilökohtainen matkapuhelimesi, kannettava tietokoneesi, pöytätietokoneesi).
Liike-elämässä tietoturvatiimit suunnittelevat tyypillisesti käytäntöjä siten, että vaikka laite katoaisi tai käyttäjä unohtaisi ensisijaisen käyttötapansa, palautusvaihtoehtoja on olemassa : vaihtoehtoisia menetelmiä, varakoodeja, turvallisia tilin nollauksia ja niin edelleen. Ajatuksena on pitää ihmiset yhteydessä ilman, että kaksivaiheista todennusta tarvitsee poistaa käytöstä ja avata tarpeettomia ovia.
Sinun tapauksessasi yksilötasolla järkevintä on aina määrittää useampi kuin yksi vahvistusmenetelmä , kun palvelu sen sallii (esimerkiksi todennussovellus päämenetelmäksi ja tekstiviesti- tai suojausavaimet varmuuskopioksi) ja tallentaa palautuskoodit turvalliseen paikkaan, kuten luotettavaan salasananhallintaan tai hyvin suojattuun fyysiseen asiakirjaan.
Viime kädessä kyse on tasapainon löytämisestä kätevyyden ja suojauksen välillä: kaksivaiheisen vahvistuksen käyttämisestä kaikilla tärkeillä tileilläsi, turvallisimpien saatavilla olevien menetelmien (todennussovellukset, käyttöavaimet, suojausavaimet) valitsemisesta ja palautusvaihtoehtojen pitämisestä käden ulottuvilla, jotta et ole lukittu ulos, jos puhelin katoaa tai vaihtuu.
Kaksivaiheisen todennuksen käyttöönotto päätileilläsi yhdistämällä nykyaikaiset menetelmät, kuten käyttöoikeudet, koodisovellukset ja push-ilmoitukset, parhaisiin peruskäytäntöihin (koodien jakamatta jättäminen, laitteiden suojaaminen, varmuuskopioiden pitäminen) suojaa sinua paljon yleisimmiltä hyökkäyksiltä. Se ei poista kaikkia riskejä, mutta tekee tileistäsi paljon vähemmän houkuttelevan ja helpon kohteen hyökkääjille.