- DDoS-hyökkäykset ylikuormittavat verkkoresursseja, palvelimia ja sovelluksia aiheuttaen laitteiden käyttökatkoksia sekä vakavia taloudellisia ja mainehaittaisia tappioita.
- On olemassa volumetrisia hyökkäyksiä, tilan ehtymiseen perustuvia hyökkäyksiä ja sovellushyökkäyksiä, jotka kukin kohdistuvat infrastruktuurin eri tasoihin.
- Tehokas puolustus edellyttää vikasietoista arkkitehtuuria, jatkuvaa valvontaa ja palvelunestohyökkäysten vastaisia ratkaisuja verkossa, pilvipalveluissa ja reunalaskennassa.
- Hallitut palvelut ja operaattorin asiantuntijatiimit parantavat DDoS-hyökkäysten havaitsemista, lieventämistä ja liiketoiminnan jatkuvuutta.
Verkkojen suojaamiseen DDoS-hyökkäyksiltä keskittyvä kyberturvallisuus on tullut kriittiseksi kaikille verkossa toimiville yrityksille. Emme puhu enää vain suuryrityksistä tai kriittisestä infrastruktuurista: mikä tahansa organisaatio, joka on riippuvainen verkkopalveluistaan, voi joutua palvelunestohyökkäyksen uhriksi.
Nämä hyökkäykset eivät ainoastaan kaada verkkosivustoa tai sovellusta, vaan ne voivat myös aiheuttaa taloudellisia tappioita, maineen vahingoittumista, viranomaisten määräämiä seuraamuksia ja monissa tapauksissa toimia savuverhona vakavammille tunkeutumisille. Palvelunestohyökkäysten toiminnan, niiden tyyppien ja niiden lieventämiseksi toteutettavien erityistoimenpiteiden ymmärtäminen on olennaista liiketoiminnan jatkuvuuden ylläpitämiseksi.
Mikä on palvelunestohyökkäys (DoS) ja miten se eroaa DDoS-hyökkäyksestä?
Palvelunestohyökkäys (DoS) on tahallinen teko, jossa kyberrikollinen käyttää yhtä tietokonetta tai hyvin rajallista resurssijoukkoa ylikuormittaakseen tietyn palvelun, tyypillisesti ohjaamalla suuren määrän liikennettä tiettyyn IP-osoitteeseen. Tavoite on yksinkertainen: romahtaa palvelimen resurssit, jotta se lakkaa vastaamasta laillisiin pyyntöihin.
Klassinen palvelunestohyökkäys sisältää valtavan määrän paketteja (datalohkoja) lähettämisen kohde-IP-osoitteeseen, mikä ylittää palvelimen kapasiteetin. Kun pyyntöjen määrä ylittää käytettävissä olevan muistin, suorittimen tai kaistanleveyden, järjestelmä ei enää pysty käsittelemään laillisia yhteyksiä, ja palvelusta tulee käyttökelvoton tai erittäin hidas.
Toinen yleinen strategia on keskittyä kaistanleveyteen . Sen sijaan, että hyökkääjä yrittäisi kuluttaa palvelimen sisäiset resurssit loppuun, hän pyrkii täyttämään tietoliikennelinjan kaistanleveyden kokonaan. Vaikka palomuuri tai suodattimet estäisivät haitallisen liikenteen, verkon ruuhkautuminen on jo tapahtunut ja käyttökokemus kärsii vakavasti.
Kun sama käsite kerrotaan sadoilla, tuhansilla tai jopa miljoonilla lähteillä, siirrytään palvelunestohyökkäyksestä hajautettuun palvelunestohyökkäykseen (DDoS) , jonka havaitseminen ja eristäminen on paljon monimutkaisempaa, koska haitallinen liikenne näyttää tulevan useilta eri käyttäjiltä ympäri maailmaa.
Mikä on DDoS-hyökkäys ja miten bottiverkot toimivat?
Hajautettu palvelunestohyökkäys (DDoS) koostuu useiden vaarantuneiden laitteiden käyttämisestä koordinoidun suuren liikenneaallon lähettämiseen kohdetta vastaan: web-palvelinta, API:a, DNS:ää, yrityksen VPN:ää tai yleisesti ottaen mitä tahansa internetiin kytkettyä palvelua.
Hyökkääjä on aiemmin tartuttanut tietokoneita, palvelimia, IoT-laitteita, älypuhelimia ja muita verkkoon kytkettyjä laitteita muuttaakseen ne bottiverkoiksi tai zombitietokoneiksi . Näitä laitteita ohjataan etänä haittaohjelmien avulla, ja ennalta määrättynä hetkenä kyberrikollinen käskee koko verkkoa lähettämään massiivisia pyyntöjä kohteelle, kunnes se on ylikuormittunut.
Käytännössä tämä tulva voi ilmetä näennäisesti normaaleina HTTP-pyyntöinä, DNS-kyselyinä, UDP-paketteina tai TCP-yhteyksinä . Koska liikenne on peräisin tuhansista eri IP-osoitteista ja voi muistuttaa läheisesti laillisten käyttäjien liikennettä, laillisen ja haitallisen toiminnan erottaminen toisistaan vaikeutuu huomattavasti, ja havaitsemisesta tulee todellinen haaste.
Lisäksi monissa tilanteissa DDoS-hyökkäyksiä käytetään häiriötekijänä vakavampien tunkeutumisten peittämiseksi . IT-tiimin keskittyessä palvelun palauttamiseen ja liikenteen hillitsemiseen hyökkääjät voivat yrittää hyödyntää haavoittuvuuksia, varastaa tietoja tai liikkua sivusuunnassa sisäisessä verkossa.
Siksi palvelunestohyökkäysten torjunnassa on yhdistettävä ennaltaehkäisy, varhainen havaitseminen ja automaattinen lieventäminen sekä hyvä reagointisuunnittelu, jotta vältetään keskittyminen pelkästään palvelun saatavuuden katkoksiin.
DDoS-hyökkäysten yleisiä motiiveja
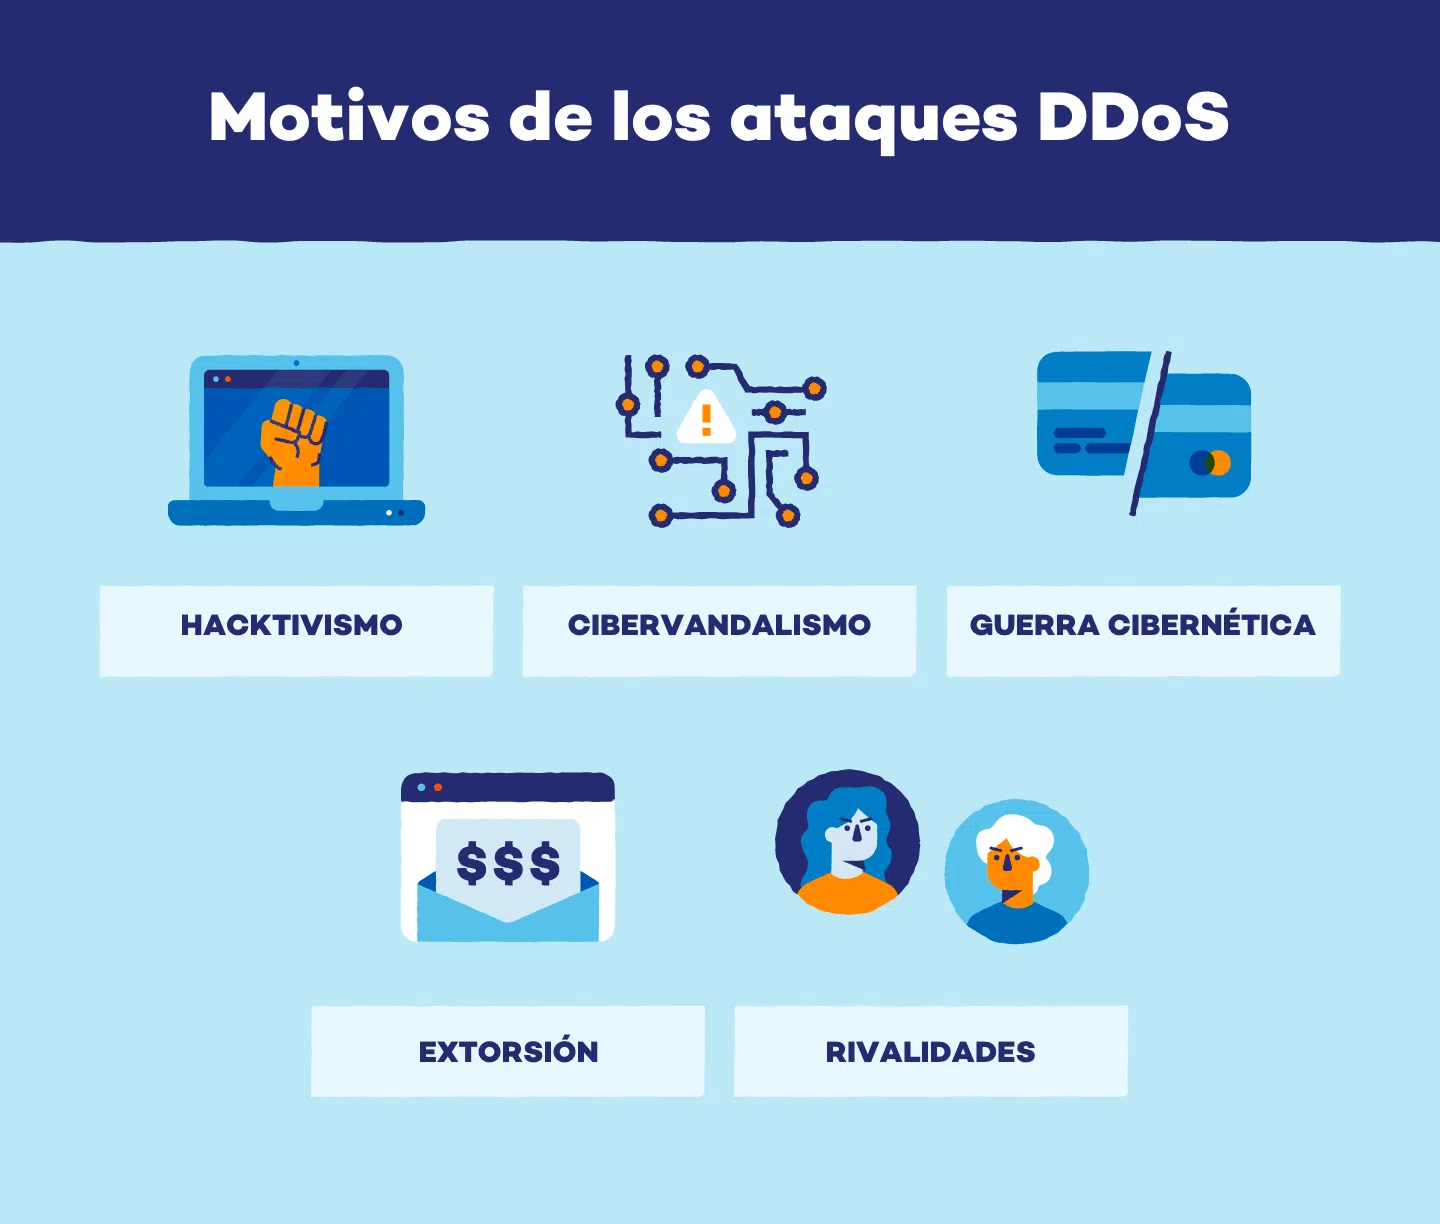
Palvelunestohyökkäykset eivät ole järjettömiä hyökkäyksiä, vaan niitä ohjaavat usein taloudelliset, ideologiset, kilpailulliset tai jopa henkilökohtaiset edut . Syyn ymmärtäminen auttaa arvioimaan riskiä ja laatimaan paremmin toimintasuunnitelmia.
Yksi suorimmista motiiveista on taloudellinen kiristys . Hyökkääjä käynnistää yritystä vastaan DDoS-hyökkäyksen, lamauttaa sen verkkopalvelut, ja vaatii sitten maksua (yleensä kryptovaluutassa) vastineeksi hyökkäyksen pysäyttämisestä. Yrityksissä, jotka ovat erittäin riippuvaisia verkkoläsnäolostaan, jokainen seisokin tunti voi johtaa merkittäviin tappioihin, mikä lisää painetta antaa periksi kiristykselle.
"Henkilökohtaisen oikeudenmukaisuuden" motivoimat hyökkäykset ovat myös yleisiä , ja niitä tapahtuu, kun yksilö tai ryhmä hautoo vihamielisyyttä tiettyä yritystä tai organisaatiota kohtaan. Nämä voivat olla tyytymättömiä asiakkaita, entisiä työntekijöitä tai henkilöitä, jotka uskovat yrityksen toimineen epäoikeudenmukaisesti, ja he käyttävät DDoS-hyökkäyksiä kostona vahingoittaakseen sen julkisuuskuvaa.
Sosiaalisen oikeudenmukaisuuden tai haktivismin saralla tietyt ryhmät käynnistävät DDoS-hyökkäyksiä digitaalisen protestin muotona. Tavoitteena on lisätä tietoisuutta poliittisesta, sosiaalisesta tai ympäristöön liittyvästä asiasta lamauttamalla sellaisten hallitusten, tiedotusvälineiden, rahoituslaitosten tai yritysten verkkosivustoja, jotka liittyvät heidän haluamaansa kiistaan.
Kriittisemmällä tasolla esiin nousee kybersodankäynti eli digitaalinen sodankäynti , jossa DDoS-hyökkäyksiä käytetään työkaluina geopoliittisissa konflikteissa. Näissä kohteina on yleensä kriittinen infrastruktuuri: teleoperaattorit, energiayhtiöt, liikennejärjestelmät, terveydenhuollon laitokset, julkishallinnot tai rahoituspalvelut, joilla pyritään luomaan epävakautta tai painostamaan kilpailevaa maata.
Myös epäreilua kilpailua esiintyy : jotkut yritykset turvautuvat täysin laittomalla tavalla DDoS-hyökkäyksiin kilpailijoitaan vastaan sulkeakseen verkkokauppojaan, pysäyttääkseen tärkeitä kampanjoita tai vahingoittaakseen hyökkäyksen kohteena olevan tuotemerkin luotettavuuden käsitystä.
Lopuksi on olemassa kyberrikollisia, joita motivoi tekninen asiantuntemus ja maine maanalaisessa yhteisössä . He pyrkivät osoittamaan taitojaan, jakamaan onnistuneiden hyökkäysten lokeja tai jopa käyttämään niitä portfoliona, jota myöhemmin varakkaat yritykset palkkaavat red team -tehtäviin tai kontrolloituihin stressitesteihin.
DDoS-hyökkäysten todellinen vaikutus yrityksiin
Hyvin toteutetun palvelunestohyökkäyksen seuraukset ulottuvat paljon yksinkertaisen tilapäisen käyttökatkoksen ulkopuolelle. Sen vaikutukset näkyvät suorina taloudellisina tappioina, toiminnallisina sivuvahinkoina ja pitkän aikavälin vaikutuksina maineeseen ja sääntelyn noudattamiseen.
Taloudellisesta näkökulmasta palvelun katkos tai heikkeneminen tarkoittaa myynnin menetyksiä (verkkokaupassa, verkkopankissa, SaaS-palveluissa jne.), lisääntyneitä palautuksia tai peruutuksia sekä asiakaspalvelukanavien ylikuormitusta, sillä ne ovat täynnä valituksia ja tiedusteluja katkon vuoksi.
Operatiivisella tasolla DDoS-hyökkäys voi estää kriittisten sisäisten sovellusten toiminnan , häiritä yhteistyötyökaluja, CRM-, ERP- tai tiketöintijärjestelmiä ja vähentää merkittävästi tuottavuutta. Jos hyökkäys jatkuu, se voi aiheuttaa virheitä liiketoimintaprosesseissa, meneillään olevien tapahtumatietojen menetystä tai asiakkaiden kanssa tehtyjen palvelutasosopimusten (SLA) rikkomuksia.
Myös yrityksen maine kärsii. Tieto onnistuneesta hyökkäyksestä leviää nopeasti ja voi johtaa asiakkaiden, kumppaneiden ja sijoittajien luottamuksen menetykseen. Yksikin vakava tapaus voi käynnistää viranomaistutkimuksia ja kyseenalaistaa organisaation kyberturvallisuuskypsyyden.
Säännellyillä aloilla palvelun saatavuus on myös lakisääteinen vaatimus . Säädökset, kuten GDPR, PCI-DSS, HIPAA ja Espanjassa kansallinen turvallisuuskehys (ENS), edellyttävät tiettyjen palveluiden jatkuvuuden varmistamista ja henkilötietojen suojaamista pitkittyneiltä käyttökatkoksilta. DDoS-hyökkäys, joka poistaa kriittiset järjestelmät käytöstä, voi johtaa sakkoihin ja ilmoitusvelvollisuuteen viranomaisille.
Siksi DDoS-hyökkäysten lieventämistä ei voida pitää valinnaisena ylellisyytenä, vaan keskeisenä osana yrityksen kokonaisvaltaista riskienhallintaa ja liiketoiminnan jatkuvuusstrategiaa.
DDoS-hyökkäysten päätyypit
DDoS-hyökkäysten määrä ja hienostuneisuus ovat kehittyneet, ja nykyään ne luokitellaan yleensä kolmeen pääluokkaan: volumetriset, tila- tai resurssien loppuunkulutukseen liittyvät ja sovellustason hyökkäykset . Jokainen tyyppi hyödyntää infrastruktuurin eri heikkouksia.
Volumetrisissa hyökkäyksissä tavoitteena on kyllästää käytettävissä oleva verkon kaistanleveys. Uhrille generoidaan niin paljon liikennettä, että laajakaistaverkon (WAN) kaistanleveys ylikuormittuu, jolloin muut palvelut eivät ole käytettävissä. Kohteena olevan IP-osoitteen ei tarvitse olla liitettynä tiettyyn palvelimeen; se tarvitsee vain reitittää internetissä.
Tunnetuimpia esimerkkejä ovat UDP-tulvat , jotka lähettävät suuria määriä UDP-paketteja ilman odotettua vastausta, ja DNS-reflection/Amplification- hyökkäykset , joissa avoimia DNS-palvelimia käytetään vahvistamaan uhriin suuntautuvaa liikennettä. Vaikka palomuurit hylkäisivät nämä paketit, hyökkääjä on saavuttanut tavoitteensa, jos alavirran kaistanleveys on ylikuormitettu.
Tila- tai resurssien loppuunkulutushyökkäyksissä kohteena ei ole enää niinkään kaistanleveys, vaan pikemminkin tilallisten laitteiden, kuten palomuurien, IPS:ien, kuormituksen tasaajien tai itse TCP-palvelimien, prosessointikyky. Nämä laitteet ylläpitävät yhteystilataulukoita, ja jokainen merkintä kuluttaa muistia ja resursseja.
Klassinen SYN-tulva lähettää SYN-pakettitulvan, joka avaa osittain muodostuneita yhteyksiä, mutta ei koskaan saa niitä kokonaan valmiiksi. Tämä täyttää taulukon, kunnes se ei enää mahdu sisältämään uusia merkintöjä. Samaan aikaan TCP-yhteystulva voi käyttää näennäisesti laillisia TCP-yhteyksiä, mutta nopeammin kuin palomuuri pystyy käsittelemään niitä, katkaisten palomuurin takana olevien palveluiden tietoliikenteen ja jopa vaikuttaen LAN-DMZ-yhteyteen.
Lopuksi, sovellustason (taso 7) hyökkäykset keskittyvät tietyn palvelun tiettyjen resurssien, kuten suorittimen, muistin tai web-palvelimen samanaikaisten istuntojen määrän, kuluttamiseen. Ne ovat yleensä hiljaisempia, koska ne voidaan luoda suhteellisen pienillä liikennemäärillä ja ne ovat usein peräisin yhdestä koneesta.
Tyypillisiä esimerkkejä ovat Slowloris , joka avaa useita HTTP-yhteyksiä palvelimelle ja pitää ne auki lähettämällä epätäydellisiä otsikoita pitkiä aikoja, RUDY , joka lähettää pyyntöjä erittäin pitkillä ja hitailla rungoilla, tai THC-SSL , joka pakottaa lukuisia TLS/SSL-uudelleenneuvotteluja HTTPS-palvelimen suorittimen kuormittamiseksi.
Ohjaustason ja yhteystulvahyökkäysten rooli
Nykyaikaisessa verkossa on ratkaisevan tärkeää erottaa toisistaan datataso ja ohjaustaso . Ensimmäinen vastaa pakettien edelleenlähettämisestä suurella nopeudella, kun taas jälkimmäinen käsittelee reititystä, istunnon hallintaa ja protokollapäätöksiä. Ohjaustaso on pohjimmiltaan verkkolaitteen "aivot".
Yhteystulvahyökkäykset on erityisesti suunniteltu ylikuormittamaan ohjaustasoa ja yhteyksiä hallinnoivia järjestelmiä. Hyökkääjä yrittää avata valtavan määrän samanaikaisia istuntoja palvelimelle tai verkkolaitteelle (esimerkiksi käyttämällä SYN-tulvia tai vastaavia muunnelmia), mutta ei onnistu niiden suorittamisessa.
Samalla kun kohdejärjestelmä käyttää resursseja näiden keskeneräisten yhteyksien hallintaan, muisti ja suorittimen käyttö loppuvat . Lopulta laite ei enää pysty hyväksymään uusia laillisia pyyntöjä tai yksinkertaisesti kaatuu. Tämä voi vaikuttaa web-palvelimiin, reitittimiin, kytkimiin, palomuureihin ja kuormituksen tasaajiin, joten on suositeltavaa tutustua yksityiskohtaisiin analyyseihin verkkolaitteista.
Kun ohjaustaso vaarantuu tällä tavalla, vaikutus ei rajoitu yhteen palveluun: se voi johtaa reittien menetykseen, BGP-istuntojen katkoksiin, VPN-tunnelien häiriöihin ja yleisesti ottaen koko verkkoinfrastruktuurin epävakauteen. Siksi tämän ohjaustason suojaaminen on prioriteetti kaikissa vakavasti otettavissa DDoS-suojausstrategioissa.
Parhaat käytännöt palvelunestohyökkäysten torjuntaan ja lieventämiseen
Tehokas puolustus palvelunestohyökkäyksiä vastaan vaatii monitasoisen lähestymistavan , jossa yhdistyvät ennaltaehkäisevät toimenpiteet, jatkuva valvonta, erityisteknologiat ja selkeä reagointistrategia. Yhtä ainoaa taikakeinoa ei ole, mutta on olemassa joukko parhaita käytäntöjä, jotka tehokkaasti yhdistettynä lisäävät merkittävästi sietokykyä.
Ensimmäinen askel on laatia hyvin määritelty DDoS-hyökkäysten torjuntasuunnitelma . Tässä asiakirjassa tulisi määritellä roolit ja vastuut, sisäiset ja ulkoiset viestintäkanavat, tekniset ja liiketoiminnan eskalointimenettelyt sekä kriteerit toimittajien, operaattoreiden tai viranomaisten osallistamiseksi tarvittaessa.
On suositeltavaa tehdä säännöllisiä riskinarviointeja verkkoinfrastruktuurille ja kriittisille sovelluksille. Tämä sisältää kokoonpanojen tarkastelun, yksittäisten vikaantumiskohtien tunnistamisen, linkkien kapasiteetin tarkistamisen, järjestelmien päivittämisen ja korjaamisen tunnettujen haavoittuvuuksien poistamiseksi sekä varautumisskenaarioiden suunnittelun.
Monikerroksinen suojaus yhdistää palomuurit, tunkeutumisenestojärjestelmät (IPS), verkkosovellusten palomuurit (WAF), käyttöoikeusluettelot (ACL), nopeudenrajoitukset ja erilliset DDoS-hyökkäysten lieventämisratkaisut sekä paikallisesti että pilvessä. Jokainen elementti kattaa erityyppisen hyökkäyksen tai vektorin, joten jos yksi epäonnistuu, toinen voi toimia varajärjestelmänä.
Jatkuva verkkoliikenteen valvonta on välttämätöntä poikkeavuuksien havaitsemiseksi reaaliajassa. Virtausanalyysityökalujen ja koneoppimiseen perustuvien ratkaisujen avulla voit määrittää, mikä on normaali liikennekuvio, ja laukaista hälytyksiä, kun havaitaan jyrkkiä poikkeamia määrässä, pakettien koossa, käytetyissä protokollissa tai yhteysnopeuksissa.
Yhteistyö internet-palveluntarjoajien (ISP) ja erikoistuneiden toimittajien kanssa on toinen keskeinen pilari. Monia volumetrisia hyökkäyksiä ei voida tehokkaasti torjua edes asiakkaan verkosta käsin, koska yhteysyhteydet ovat jo ylikuormitettuja. Näissä tapauksissa on tärkeää, että liikenteen suodatus ja puhdistus suoritetaan mahdollisimman lähellä hyökkäyksen lähdettä.
Lieventämistekniikat: suodatus, puhdistus ja liikenteen rajoittaminen
Erityisiä DDoS-hyökkäysten lieventämistekniikoita yhdistetään erottamaan laillinen liikenne haitallisesta liikenteestä mahdollisimman pienellä vaikutuksella käyttökokemukseen. Tärkeintä on reagoida nopeasti ja tarkasti, välttäen sekä järjestelmävikoja että massiivisia vääriä positiivisia tuloksia.
Ensinnäkin edistynyt havaitseminen perustuu käyttäytymis- ja protokolla-analyysiin. Käyttäytymismalleja seurataan: paketin kokoa, pyyntöjen tiheyttä, IP-osoitteiden maantieteellistä jakaumaa ja tiettyjen porttien tai protokollien (TCP, UDP, ICMP) epätavallista käyttöä. Tekoälyyn ja koneoppimiseen perustuvat järjestelmät oppivat erottamaan asianmukaiset piikit (esim. markkinointikampanjan) meneillään olevasta hyökkäyksestä.
Kun hyökkäys on tunnistettu, otetaan käyttöön IP-osoitteiden suodatus- ja estomekanismit . Tämä voi sisältää botnet-verkkoon liittyvien osoitteiden tai osoitealueiden lisäämisen mustalle listalle, tiettyjen maiden eston, jos yritys sen sallii, tai saapuvan liikenteen katkaisemisen tiettyjen IP-mainekriteerien perusteella.
Liikenteen reititys puhdistuskeskuksiin on toinen yleinen tekniikka. Kaikki uhrille tarkoitettu liikenne ohjataan, yleensä operaattorilta, erikoistuneeseen infrastruktuuriin, joka analysoi sen reaaliajassa, hylkää haitallisen liikenteen ja välittää yritykselle vain puhdasta liikennettä erillisten linkkien tai suojattujen tunnelien kautta.
Äärimmäisissä tapauksissa voidaan käyttää mustarei'itys- tai nollareititystekniikoita , joissa kaikki liikenne (laillinen ja haitallinen) ohjataan "mustaan reitistä", jossa se hylätään kokonaan. Tämä raju vaihtoehto voi olla hyödyllinen osan verkon suojaamiseksi samalla kun loput vakautetaan, tai viimeisenä keinona estää hyökkäys kaatamasta koko infrastruktuuria.
Lisäksi nopeusrajoitus mahdollistaa yhden IP-osoitteen, käyttäjän tai verkkosegmentin tiettynä aikana tekemien pyyntöjen tai yhteyksien määrän rajoittamisen. Tämä vähentää hyökkääjän kykyä ylikuormittaa palvelua yhdestä lähteestä ja auttaa hillitsemään yhteystulvia tai Layer 7 -hyökkäyksiä.
Kuormituksen tasapainotus, redundanssi ja DDoS-hyökkäysten vastainen arkkitehtuuri
Erityisten tekniikoiden lisäksi on tärkeää suunnitella infrastruktuuri joustavalla arkkitehtuurilla . Kuormituksen tasapainotus jakaa liikenteen useille palvelimille tai sijainneille, mikä estää yksittäisen järjestelmän muodostumisen pullonkaulaksi ja vaikeuttaa hyökkäyksen mahdollisuuksia kaataa koko alusta kerralla.
Redundanttien palvelimien ja linkkien olemassaolo mahdollistaa laillisen liikenteen jatkuvan palvelemisen, jos johonkin liikenteeseen kohdistuu hyökkäyksiä tai se on eristettävä ongelmien lieventämisen aikana. Kun palvelut on hajautettu eri datakeskuksiin tai pilvipalveluntarjoajiin, hyökkäysten sietokyky ja liikenteen uudelleenohjaus paranevat huomattavasti. Lisäksi on suositeltavaa suorittaa verkon suorituskykyanalyysi.
Yrityksen koosta ja tarpeista riippuen voidaan harkita erilaisia anti-DDoS-arkkitehtuureja . Yksi vaihtoehto on ottaa käyttöön suojausratkaisuja operaattorin omasta verkosta (ISP), joka puhdistaa liikenteen ennen sen toimittamista saman sovitun tietoliikenneyhteyden kautta. Toinen vaihtoehto, joka on hyvin yleinen, kun toimistoja on useissa maissa ja eri internet-palveluntarjoajia, on käyttää pilviratkaisuja, jotka luovat virtuaalisia point-to-point-linkkejä puhtaan liikenteen toimittamiseksi.
Nämä ratkaisut voivat toimia joko tarvepohjaisessa tilassa , joka aktivoituu hyökkäyksen havaittaessa, tai aina päällä olevassa tilassa , joka tarkastaa jatkuvasti kaikkea liikennettä. Aina päällä oleva tila tarjoaa käytännössä välittömän havaitsemisen ja lieventämisen lisääntyneen resurssien kulutuksen ja kustannusten kustannuksella. Tarvepohjainen tila vähentää jatkuvia kustannuksia, mutta voi aiheuttaa muutaman sekunnin tai minuutin viiveen vastaukseen.
Espanjan julkisella sektorilla ja tietyissä kriittisissä ympäristöissä on yleistä vaatia, että nämä ratkaisut sertifioidaan kansallisen turvallisuusjärjestelmän (ENS) mukaisesti . Kyseisessä järjestelmässä määritellään tiukat vaatimukset toiminnalle, infrastruktuurin suojaukselle ja liiketoiminnan jatkuvuudelle, ja näitä vaatimuksia tarkastellaan vuosittain.
Reunalaskentaan ja hallittuihin palveluihin perustuva DDoS-suojaus
Viime vuosina reunalaskentaan perustuvat palvelunestohyökkäysten (DDoS) suojauspalvelut ovat saavuttaneet merkittävää jalansijaa . Nämä palvelut perustuvat hajautettujen tukiasemien maailmanlaajuisiin verkkoihin, jotka toimivat ensimmäisenä puolustuslinjana vaimentaen ja lieventäen hyökkäyksiä mahdollisimman lähellä niiden lähdettä.
Sen tärkeimpiin etuihin kuuluu skaalautuva hyökkäysten torjuntakyky : se voi dynaamisesti lisätä resursseja, joita tarvitaan massiivisten hyökkäysten torjumiseen ilman, että yrityksen tarvitsee investoida omaan laitteistoon. Tämä on erityisen hyödyllistä volumetrisiä hyökkäyksiä vastaan, jotka muuten ylikuormittaisivat käyttöyhteydet.
Näillä palveluntarjoajilla on tyypillisesti maailmanlaajuinen uhkatiedustelu , joka kerää tietoa miljoonilta asiakkailta ja reaaliaikaisista tapahtumista. Tämän avulla he voivat tunnistaa uusia hyökkäysmalleja, estää uusia bottiverkkoja ja päivittää tunnistusjärjestelmiään jo ennen kuin tiettyyn asiakkaaseen kohdistuu uhkia.
Lisäksi hajautetun puhdistuskeskusinfrastruktuurin ansiosta haitallista liikennettä voidaan lieventää pienemmällä viiveellä, koska paketit käsitellään lähellä niiden lähtöpistettä olevassa solmussa. Tämä minimoi vaikutuksen käyttökokemukseen ja vähentää puhdistusprosessin aiheuttamaa viivettä.
Taloudellisesta näkökulmasta reunalaskennan mukainen DDoS-suojaus tarjoaa paremman kustannus-hyötysuhteen , koska organisaatiot hyödyntävät mittakaavaetuja ilman, että heidän tarvitsee hankkia ja ylläpitää erikoislaitteistoa tai perustaa suuria sisäisiä tiimejä yksinomaan DDoS-hyökkäyksille.
Tätä lähestymistapaa täydentävät operaattorin hallinnoimat DDoS-suojauspalvelut tarjoavat lisäarvoa. Teleoperaattori näkee merkittävän osan internetliikenteestä, mikä antaa sille ainutlaatuisen näkökulman hyökkäysten havaitsemiseen, uusien kampanjoiden ennakointiin ja lieventämistoimenpiteiden toteuttamiseen suoraan verkossaan.
Inhimillisen tekijän arvo: asiantuntijatiimit, koulutus ja harjoitukset
Vaikka teknologia on olennaista, vankka palvelunestohyökkäysten torjunta edellyttää myös erikoislaitteita ja hyvin koulutettua henkilöstöä . Monilla turvallisuusalan toimijoilla ja tarjoajilla on operaatiokeskuksia, jotka valvovat hyökkäyksiä kellon ympäri, analysoivat hälytyksiä ja säätävät vastatoimia reaaliajassa.
Asiantuntijat, jotka ovat omistautuneet DDoS-hyökkäysten havaitsemiseen ja lieventämiseen, tekevät kaiken eron, erityisesti monimutkaisissa hyökkäyksissä, jotka yhdistävät useita vektoreita tai muuttavat taktiikkaa tapahtuman aikana. Nämä tiimit voivat mukauttaa sääntöjä, tarkentaa suodattimia ja ennen kaikkea minimoida vaikutuksen lailliseen liikenteeseen.
Myös IT- ja tietoturvahenkilöstön sisäinen koulutus on avainasemassa. Edistyneiden työkalujen olemassaolo ei riitä, jos kukaan ei osaa tulkita niitä tai tehdä päätöksiä ajan ollessa loppumassa. Tiimien kouluttaminen tunnistamaan varhaiset varoitusmerkit, eskaloimaan tilanteet nopeasti ja koordinoimaan niitä ulkoisten toimittajien kanssa lyhentää keskimääräistä vasteaikaa.
Harjoitukset ja kontrolloidut stressitestit (joskus kolmannen osapuolen avustuksella) mahdollistavat reagointisuunnitelmien, järjestelmän sietokyvyn ja pullonkaulojen käytännön todentamisen. Red team -harjoitukset ja DDoS-spesifiset testit auttavat paljastamaan virheellisiä konfiguraatioita tai epärealistisia prosesseja, jotka muuten tulisivat ilmi vasta todellisessa hyökkäyksessä.
Lopuksi on tärkeää muistaa yleisen tietoisuuden tarve koko organisaatiossa . Liiketoimintaosastojen, asiakaspalvelun ja viestinnän on tiedettävä, mitä tehdä laajan sähkökatkon sattuessa: miten käyttäjille tiedotetaan, mitä viestejä välitetään ja miten koordinoidaan toimia yrityksen maineen suojelemiseksi.
Palvelunestohyökkäysten torjuntaa ja verkon yleistä kyberturvallisuutta ei voida ratkaista yhdellä työkalulla tai taikakeinolla, vaan pikemminkin yhdistämällä kestäviä arkkitehtuureja, edistyneitä teknisiä ratkaisuja, globaalisti näkyviä operaattoreita, erikoistuneita hallittuja palveluita ja osaavia tiimejä . Vain yhdistämällä kaikki nämä elementit voidaan realistisesti vähentää palvelunestohyökkäyksen riskiä, joka vaarantaa liiketoiminnan jatkuvuuden ja asiakkaiden luottamuksen.