- Ytimen muistivedokset tallentavat järjestelmän tilan kriittisten virheiden sattuessa ja ovat välttämättömiä virheenkorjaukselle ja tietoturvatarkastukselle.
- Windowsissa ne analysoidaan WinDbg:llä tai KD:llä käyttämällä symboleja ja komentoja, kuten !analyze -vy .bugcheck, ajurien ja virheen syiden löytämiseksi.
- Linuxissa työkalut, kuten crash, LiME ja gcore, mahdollistavat ytimen ja prosessien vedosten poimimisen ja tutkimisen kiinnittäen erityistä huomiota arkaluonteisten tietojen suojaamiseen.
- FreeBSD ja muut Unix-järjestelmät vaativat symboleilla käännettävät ytimet ja kgdb:n käytön, aina tulkitessaan tuloksia dokumentaation ja lähdekoodin avulla.
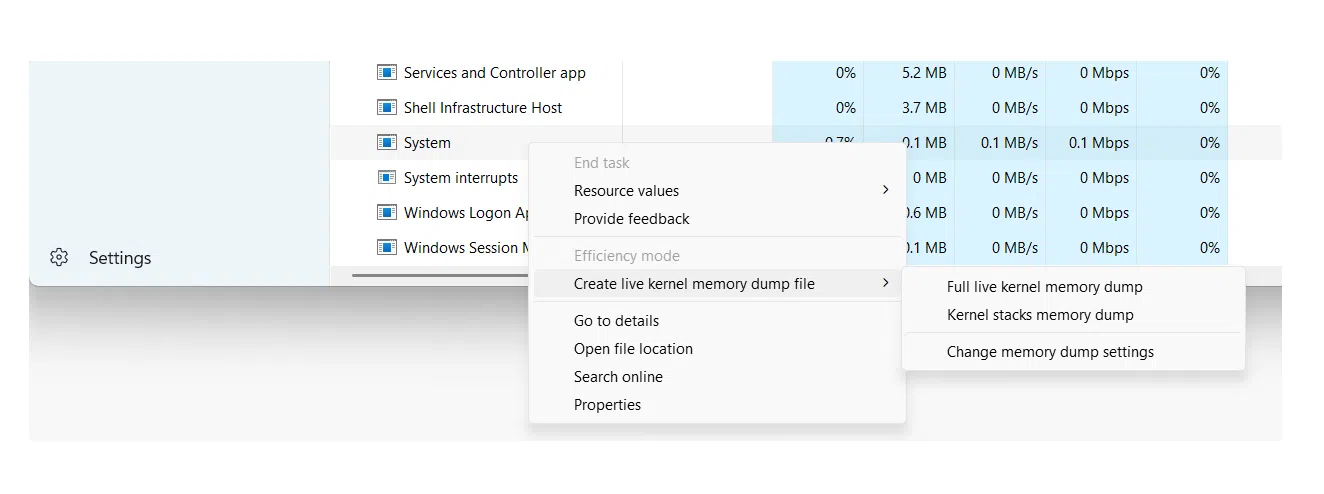
Kun käyttöjärjestelmä paniikissa tai kaatuu, ainoa tapa ymmärtää, mitä tapahtui, on kernel-muistivedoksen ja sen myöhemmän analyysin avulla . Nämä vedokset tallentavat järjestelmän sisäisen tilan vikaantumishetkellä ja ovat välttämättömiä monimutkaisten virheiden virheenkorjauksessa, tietoturvapoikkeamien tutkinnassa tai rikosteknisten tutkimusten suorittamisessa.
Vaikka se saattaa kuulostaa hyvin "matalalta", muistivedosten analysointi ei ole vain kernel-kehittäjien juttu. Järjestelmänvalvojat, tukiteknikot ja jopa tietoturvatarkastajat voivat hyötyä siitä, jos he tuntevat oikeat työkalut, erityyppiset vedokset ja perustulkintatekniikat . Käymme läpi kaiken tämän Windowsissa, Unixissa/Linuxissa ja BSD:ssä käyttäen työkaluja, kuten WinDbg, crash, kgdb ja LiME.
Mikä on kernel-muistivedos ja miksi sitä kannattaa analysoida?
Ytimen muistivedos (usein kutsutaan ytimen kaatumisvedokseksi tai yksinkertaisesti kaatumisvedokseksi ) on tiedosto, joka sisältää kopion, joko kokonaan tai osittain, muistista sillä hetkellä, kun järjestelmä kärsii kriittisestä virheestä, kuten ytimen paniikista Unixissa/Linuxissa tai sinisestä kuolemanruudusta (BSOD) Windowsissa.
Käytännössä tämäntyyppinen vedos tallentaa sisäiset ytimen rakenteet, kutsupinot, prosessikontekstin ja ladatut ajurit . Tämän ansiosta katastrofin jälkeen voidaan suorittaa post mortem -analyysi, joka on hyvin samanlainen kuin live-järjestelmän virheenkorjaus, mutta ilman painetta joutua koskemaan tuotantokoneeseen sen vikaantuessa.
Syyt ytimen vedosten syvälliseen tutkimiseen ovat moninaiset: näennäisesti satunnaisten virheiden ja ajoittaisten kaatumisten virheenkorjauksesta sen selvittämiseen, onko järjestelmää manipuloitu haitallisesti tai onko kaatuminen jättänyt jälkiä arkaluonteisista tiedoista levylle.
Täydellisten ydinvedosten lisäksi on mahdollista ottaa yksittäisten prosessien vedoksia (klassiset ydinvedokset ), jotka ovat erittäin hyödyllisiä, kun haluamme rajata ongelman tiettyyn sovellukseen tai tarkistaa sen vaikutuksen palvelun, kuten sähköposti- tai viestiohjelman, luottamuksellisuuteen.
Muistivedosten tyypit Windowsissa ja niiden hyödyllisyys
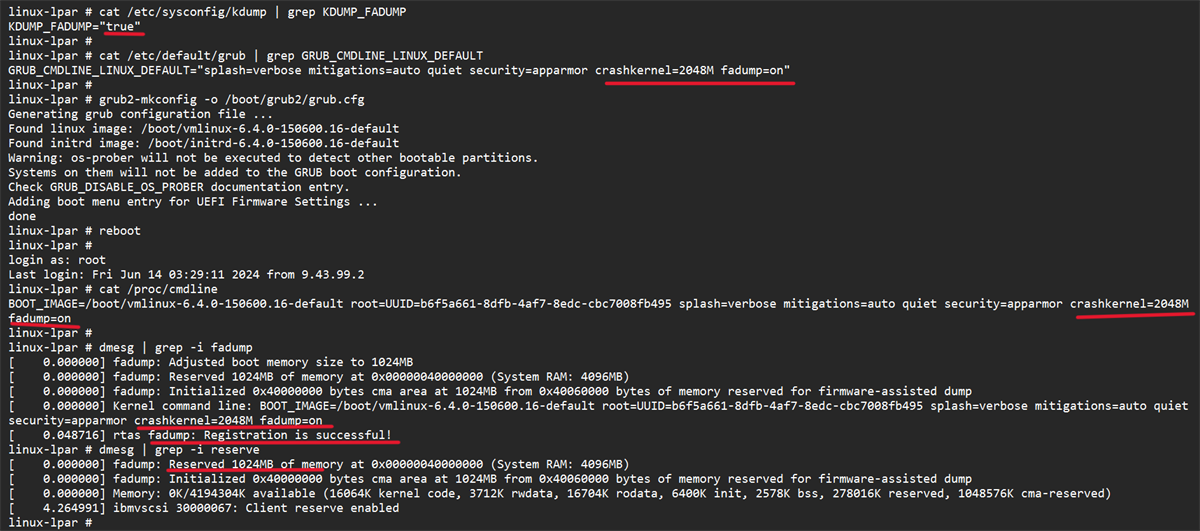
Windows-järjestelmissä käyttöjärjestelmä itse voi luoda erityyppisiä vedoksia STOP-virheen tapahtuessa. Jokainen tyyppi sisältää eri yksityiskohtaisuuden tason, joten on erittäin tärkeää tietää, minkä tyyppistä vedosta tarvitset ongelman ja levytilarajoitusten mukaan.
Yksi yleisimmistä formaateista käyttäjäympäristöissä ja monilla palvelimilla on pieni muistivedos (minidump)Se vie vähiten tilaa ja sijaitsee yleensä %SystemRoot%\Minidump, tyylisillä tiedostoilla MiniKKPPVV-01.dmp.
Tämä minivedos sisältää hyvin tarkkaa mutta tärkeää tietoa: STOP-virhekoodin ja sen parametrit , luettelon virheen sattuessa ladatuista ajureista, pysähtyneen prosessorin kontekstin (PRCB), prosessin ja säikeen kontekstit (EPROCESS- ja ETHREAD-rakenteet) sekä kyseisen säikeen ydintilan kutsupinon.
Näiden perusrakenteiden ansiosta jopa minidump-tiedoston avulla on usein mahdollista tunnistaa, mikä ajuri tai moduuli aiheuttaa kaatumiset, vaikka koko polkua ei aina ole mahdollista seurata, jos ongelma on peräisin kaukaa kaatumisen aikaan käynnissä olleesta säikeestä ja saatavilla oleva kontekstitieto on rajallinen.
Windows voi myös luoda ytimen muistivedoksia ja paljon suurempia täysiä vedoksia, jotka sisältävät osia fyysisestä muistista tai kaiken sen. Nämä ovat erityisen hyödyllisiä matalan tason analyyseissä, rikostutkinnoissa ja ajureiden tai itse järjestelmän edistyneessä virheenkorjauksessa.
Muistivedosten määrittäminen ja avaaminen Windowsissa WinDbg:n ja KD:n avulla
Jotta voit hyödyntää Windowsin järjestelmävedoksia, ensimmäinen askel on määrittää käynnistys- ja palautusasetukset oikein . Ohjauspaneelin lisäjärjestelmän ominaisuuksista voit valita virheen sattuessa luotavan vedoksen tyypin: esimerkiksi "Pieni muistivedos (256 kt)" ja polun, johon se tallennetaan.
Järjestelmä vaatii myös vähintään muutaman megatavun kokoisen sivutustiedoston käynnistysasemalla vedoksen kirjoittamista varten. Nykyaikaisissa Windows-versioissa jokainen kaatuminen luo uuden tiedoston, ja historiaa ylläpidetään määritettyyn kansioon, mikä mahdollistaa aiempien tapahtumien helpon tarkastelun.
Kun vedokset on luotu, niiden oikeellisuus voidaan varmistaa useilla tavoilla. Klassinen apuohjelma on Dumpchk.exe , jonka avulla voit tarkistaa tiedoston perus-eheyden ja tulostaa yhteenvetotiedot. Edistyneempään analyysiin käytetään Windowsin virheenkorjaustyökaluja , kuten WinDbg (graafinen käyttöliittymä) ja KD (komentoriviversio).
Kun olet asentanut virheenkorjauspaketin Microsoftin verkkosivustolta, työkalut sijaitsevat yleensä kansiossa, kuten C:\Program Files\Debugging Tools for Windows . Sieltä voit avata komentokehotteen ja ladata vedostiedoston WinDbg:llä tai KD:llä määrittämällä tiedoston -z-parametrilla .
windbg -y <RutaSimbolos> -i <RutaBinarios> -z <RutaDump>
Symbolipolku voi osoittaa symbolipalvelimelle, jossa on paikallinen välimuisti , esimerkiksi:
srv*C:\Symbols*https://msdl.microsoft.com/download/symbols
Vaikka binääripolku on yleensä jotain tällaista C:\Windows\I386 tai kansio, johon olemme kopioineet vedoksen luoneen version vastaavat järjestelmän suoritettavat tiedostot. Tämä on tärkeää, koska Minidump-tiedostot eivät sisällä kaikkia binääritiedostoja, vain viittauksia niihin, joten debuggerin on löydettävä ne.
Ytimen kaatumisvedoksen perusanalyysi Windowsissa
Kun vedos on ladattu WinDbg:llä tai KD:llä, ytimen kaatumisvedoksen analysointi on melko samanlaista kuin jälkipuintivirheenkorjausistunto. Lähes kaikkien ensimmäinen suorittama komento on `!analyze` , joka käynnistää automaattisen analyysin ja luo alustavan raportin.
Komento !analyze -show näyttää virheentarkistuskoodi ja sen parametritVaikka !analyze -v Se tuottaa paljon yksityiskohtaisemman tulosteen: epäilyttävän moduulin, kutsupinon, kontekstuaalista tietoa ja monissa tapauksissa ehdotuksia mahdollisista syistä tai diagnostiikkavaiheista.
Tämän analyysin täydentämiseksi .bugcheck -komento tulostaa virhekoodin ja siihen liittyvät parametrit uudelleen, joita voidaan verrata Microsoftin virheenkorjauskoodin viitteeseen kunkin arvon tarkan merkityksen ja tyypillisten syiden selvittämiseksi.
Komento lm N T (listaa moduulit) antaa sinun nähdä Ladattujen moduulien luettelo poluineen, osoitteineen ja tiloineenTämä auttaa varmistamaan, onko automaattisen analyysin tunnistama ajuri todella muistissa ja mikä sen versio on. Tämä luettelo on erityisen hyödyllinen, kun epäilemme kolmannen osapuolen ajureita tai tietoturvakomponentteja, jotka ovat vuorovaikutuksessa ytimen kanssa.
Haluttaessa voimme yksinkertaistaa vedosten lataamista luomalla eräajotiedoston , joka vastaanottaa vedosten polun ja käynnistää KD:n tai WinDbg:n asianmukaisilla parametreilla. Tällä tavoin meidän tarvitsee kirjoittaa vain lyhyt komento, joka sisältää vain tiedoston sijainnin, ja skripti hoitaa kaiken muun.
WinDbg:n käyttö syvien ytimen vedosten tekemiseen
Ytimen tilan muistivedoksia varten WinDbg tarjoaa myös mahdollisuuden työskennellä useiden tiedostojen ja istuntojen kanssa. Vedokset voidaan avata komentoriviltä valitsemalla -z tai graafisesta käyttöliittymästä käyttämällä Tiedosto > Avaa muistivedos -valikkoa tai painamalla näppäimistön pikanäppäintä Ctrl+D.
Jos WinDbg on jo avoinna passiivisessa tilassa, valitse tiedosto "Avaa kaatumisvedos" -valintaikkunasta ja määritä polku tai selaa levyä. Kun tiedosto on ladattu, voit aloittaa istunnon tietyissä tilanteissa komennolla "g" (Go) tai käynnistää suoraan alkuperäiset analyysikomennot.
Klassisen lisäksi !analyzeOn suositeltavaa tutustua ns. virheenkorjauskomentojen viiteosaTämä kuvaa kaikki käytettävissä olevat komennot sisäisten rakenteiden lukemiseen, muistin tutkimiseen, pinojen tulkitsemiseen ja paljon muuta. Monet näistä tekniikoista soveltuvat sekä live-istuntoihin että offline-vedoksiin.
WinDbg mahdollistaa myös työskentelyn useita rinnakkaisia vedoksiaVoimme lisätä komentoriville useita -z-parametreja, joita kutakin seuraa eri tiedostonimi, tai lisätä uusia kohteita komennolla .opendumpUseiden kohteiden virheenkorjaus on hyödyllistä toistuvien virheiden tai ketjutettujen tapahtumien vertailuun.
Joissakin ympäristöissä muistivedokset pakataan CAB-tiedostoihin tilan säästämiseksi tai tiedonsiirron helpottamiseksi. WinDbg voi avata suoraan .cab jossa on sisällä dump, sekä käyttämällä -z että .opendumpvaikka hän aikoo lukea Se purkaa vain yhden vedostetuista tiedostoista eikä pura muita tiedostoja. jotka voisivat mennä samaan pakettiin.
Kaatumisvedokset Unixissa ja Linuxissa: apuohjelmat, työkalut ja vaatimukset
Unix- ja GNU/Linux-järjestelmissä filosofia on samankaltainen, mutta työkalujen ekosysteemi eroaa huomattavasti. Useimmat Unixin kaltaiset ytimet tarjoavat mahdollisuuden tallentaa muistikopion katastrofaalisen tapahtuman sattuessa , mikä tunnetaan nimellä ydinvedos tai ytimen kaatumisvedos.
Vaikka niiden ensisijainen käyttötarkoitus on edelleen ytimen ja ajurien kehitys, näillä vedoksilla on selkeä turvallisuusnäkökohta. Kaatumisen voivat aiheuttaa ohjelmointivirheet, mutta myös epäonnistuneet haitalliset toimet, järjestelmäkomponenttien manipulointiyritykset tai kömpelösti hyväksikäytetyt kilpailuolosuhteet.
Hyvin konfiguroidussa Unix-järjestelmässä päivittäiset kaatumiset ovat harvinaisia, mutta kun niitä tapahtuu, on suositeltavaa, että käytössä on vedosinfrastruktuuri, kuten Kdump, LKCD tai muita ratkaisuja , joiden avulla voit kaapata järjestelmämuistia. On kuitenkin erittäin tärkeää punnita sekä vedoksen diagnostiikka-arvoa että sen sisältämien erittäin arkaluonteisten tietojen riskiä.
Yksi kattavimmista ja laajimmin käytetyistä työkaluista tämän tyyppiseen analyysiin Linuxissa on crash , jonka kehitti alun perin Red Hat. Tästä apuohjelmasta on tullut käytännössä standardi ytimen vedosten tutkimiseen ja myös käynnissä olevien järjestelmien analysointiin.
Kaatuminen voi vaikuttaa järjestelmän live-muistia vastaan seuraavien tekijöiden kautta: /dev/mem tai Red Hatissa ja sen johdannaisjakeluissa käyttämällä tiettyä laitetta /dev/crashSilti on yleistä käytäntöä syöttää työkaluun vedostiedosto, jonka ovat luoneet esimerkiksi Kdump, makedumpfile, Levyvedos tai arkkitehtuurikohtaisia vedoksia, kuten s390/s390x tai xendump virtualisoiduissa ympäristöissä.
Kaatumisen rooli ja vmlinuxin merkitys Linuxissa
Kaatumisapuohjelma luotiin osittain käytön rajoitusten voittamiseksi gdb suoraan päällä /proc/kcoreMuiden asioiden ohella pääsy kyseiseen muistin pseudokuvaan voi olla rajoitettua, ja lisäksi tietyt ytimen käännösasetukset vaikeuttavat sisäisten rakenteiden asianmukaista tulkintaa, jos meillä on vain pakattu suoritettava binääritiedosto.
Jotta kaatuminen toimisi oikein, tarvitaan kaksi keskeistä elementtiä: käännetty vmlinux-tiedosto, jossa on virheenkorjaussymbolit (yleensä lipuilla, kuten -g), ja itse ytimen vedos. Tämän yhdistelmän avulla työkalu voi yhdistää muistiosoitteet funktioihin, rakenteisiin ja koodiriveihin.
On tärkeää erottaa toisistaan vmlinux ja vmlinuzUseimmissa järjestelmissä näkyvissä on vain vmlinux, joka on pakattu, käynnistettävä ytimen versio. Kaatuminen vaatii symbolisesti puretun vmlinuxin; ilman sitä, kun yritetään ladata vedosta tai /dev/mem Kohtaamme virheitä, jotka ovat tyyppiä Käynnistettyä ydintä ei löydy — anna nimilista-argumentti.
Vaikka vmlinuz-paketin manuaalinen purkaminen on mahdollista, prosessi ei ole aina suoraviivainen, ja käytännössä on usein paljon kätevämpää kääntää ydin uudelleen, jotta sekä vmlinux että vmlinuz saadaan samanaikaisesti. Vakavassa hallintaympäristössä on hyvä käytäntö ylläpitää erillistä vmlinuz-pakettia jokaiselle käyttöönotetulle ydinversiolle erityisesti näitä tilanteita varten.
Kun vaatimukset on täytetty, kaatumisen suorittaminen vedosta vastaan on suhteellisen yksinkertaista: määrität sopivan vmlinuxin ja vedostiedoston, ja työkalu avaa interaktiivisen istunnon, josta voit tutustua ytimen rakenteisiin, listata prosesseja, tarkastella kutsupinoja ja poimia rikosteknistä tietoa . Ne, jotka haluavat perehtyä asiaan syvällisemmin, voivat tutustua erikoisdokumentaatioon, kuten tunnettuun kaatumisia käsittelevään tekniseen whitepaper-julkaisuun.
/dev/mem-tiedoston rajoitukset ja ensimmäiset lähestymistavat Linuxissa
Ennen tiettyihin työkaluihin turvautumista monet järjestelmänvalvojat ovat perinteisesti yrittäneet hankkia muistivedoksen. lukeminen suoraan laitteesta /dev/memTämä lähestymistapa tuntui yksinkertaiselta: käytä työkalua, kuten muistivedos (joka vie laitteen STDOUT-lähtöön) tai vetää dd if=/dev/mem of=volcado.mem.
Nykyaikaiset ytimet tarjoavat kuitenkin käännösvaihtoehtoja, kuten CONFIG_STRICT_DEVMEMjotka rajoittavat merkittävästi pääsyä käyttäjätilasta /dev/memTyypillinen seuraus on, että luku katkeaa pienen lohkon (esim. 1 Mt) jälkeen tai pahimmassa tapauksessa vuorovaikutuksessa oleva virhe voi johtaa ytimen paniikki välitön ja koneen uudelleenkäynnistys.
Tämä suojaus on täysin järkevä turvallisuuden kannalta, mutta se pakottaa meidät etsimään muita tapoja saada luotettava ja täydellinen vedos ilman, että turvaudumme kokonaan geneerisiin laitteisiin, jotka eivät ole enää yhtä helppokäyttöisiä kuin ennen.
Siksi nykyinen trendi on luottaa tiettyihin moduuleihin tai integroituihin kaatumisvedosten infrastruktuureihin sen sijaan, että yksinkertaisesti yritettäisiin "kaapia muistia" käyttäjätilan työkaluilla, joita ei ole suunniteltu toimimaan rinnakkain nykyaikaisten ytimen suojauskäytäntöjen kanssa.
LiME Forensics: Muistin poisto Linuxissa ja Androidissa
Erittäin tehokas vaihtoehto rikostutkinnassa on LiME (Linux Memory Extractor) , ydinmoduuli, joka on suunniteltu tarkasti kaappaamaan haihtuvaa muistia hallitusti ja ilman /dev/mem-kansioon vaikuttavia rajoituksia. LiME toimii ydintilassa, joten se voi käyttää RAM-muistia paljon suoremmin.
LiME jaetaan lähdekoodinsa kanssa ja se käännetään sitä vasten. käytössä olevat ytimen otsikotKäännösprosessi luo moduulin .ko spesifinen sille kernel-versiolle, johon se ladataan. Kääntämisen jälkeen voimme tarkistaa sen työkaluilla, kuten file varmistaaksemme, että arkkitehtuuriamme vastaava ELF-moduuli on luotu oikein.
Käyttääksesi LiME:tä, lataa moduuli yksinkertaisesti insmod pääkäyttäjältä ja anna sille sopivat asetukset, esimerkiksi määrittämällä verkkovedoksen kohde TCP:n ja raakatiedostomuodon avulla:
insmod lime-3.x.y.ko "path=tcp:4444 format=raw"
Samanaikaisesti koneella, joka vastaanottaa vedoksen, kuuntelemme määritettyä porttia työkalulla, kuten nctulosteen uudelleenohjaus tiedostoon:
nc <IP_origen> 4444 > volcado.mem
Muutaman minuutin kuluttua, RAM-muistin määrästä ja verkon suorituskyvystä riippuen, meillä on tiedosto, jonka koko vastaa lähdejärjestelmän fyysistä muistia. Tämä on täydellinen RAM-vedos, jota voimme analysoida rikosteknisillä työkaluilla tai jopa merkkijonoilla tai muilla apuohjelmilla ensimmäisenä askeleena mielenkiintoisten merkkijonojen löytämiseksi.
Prosessivedokset ja datan paljastumisriskit
Täydellinen ytimen vedos on erittäin informatiivinen, mutta se voi olla myös liiallinen, jos olemme kiinnostuneita vain tietystä prosessista. Siinä tapauksessa on paljon järkevämpää turvautua... yksittäisten prosessien vedokset käyttämällä työkaluja, kuten gcore Unixissa/Linuxissa.
Nämä prosessikohtaiset vedokset ovat paljon pienempiä ja helpommin hallittavia, ja niiden avulla voit keskittää analyysisi tiettyihin sovelluksiin, kuten viestiohjelmaan (esim. Skype) tai sähköpostiohjelmaan (esim. Thunderbird), joista on suhteellisen helppo löytää selkokielisiä salasanoja, istuntotunnuksia tai yhteystietoja tutkimalla muistimerkkijonoja.
Kehityksen näkökulmasta nämä ydinvedokset auttavat paikantamaan ohjelmointivirheitä, muistivuotoja tai epäjohdonmukaisia tiloja palvelussa. Tietoturvan näkökulmasta ongelma syntyy kuitenkin silloin, kun näitä vedoksia luodaan rutiininomaisesti ja tallennetaan paikkoihin, joihin muilla käyttäjillä on pääsy , joko itse järjestelmässä tai jaetuissa verkkoresursseissa.
Jos käyttäjä aikatauluttaa tehtävän esimerkiksi cron Tallentamalla säännöllisesti arkaluonteisten prosessien vedoksia ja jättämällä ne globaalisti luettavaan hakemistoon hyökkääjä avaa valtavan oven kriittisten tietojen paljastumiselle. Monissa tarkastustilanteissa näiden tiedostojen analysointi antaa hyökkääjälle mahdollisuuden toipua tunnistetiedot, yhteystietoluettelot, viestintähistoria ja muut yksityiset tiedot suhteellisen pienellä vaivalla.
Siksi kaikissa vakavasti otettavissa Unix-järjestelmän auditoinneissa on suositeltavaa käyttää muutama minuutti sen tarkistamiseen, luodaanko (täydellisiä tai osittaisia) vedoksia, minne ne tallennetaan, mitkä niillä on käyttöoikeudet ja onko olemassa automatisoituja prosesseja, jotka jättävät muistikopioita luvattomien käyttäjien ulottuville.
FreeBSD:n vedosten jälkianalyysi kgdb:llä
BSD-maailmassa, ja erityisesti FreeBSD:ssä, post mortem -analyysin lähestymistapa sisältää Ota käyttöön kaatumisvedokset järjestelmässä ja käännä ydin virheenkorjaussymboleillaTätä ohjataan ytimen asetushakemistosta, joka yleensä sijaitsee kohdassa /usr/src/sys/<arq>/conf.
Vastaavassa konfiguraatiotiedostossa symbolien luonti voidaan ottaa käyttöön seuraavanlaisella rivillä:
makeoptions DEBUG=-g # Build kernel with gdb(1) debug symbols
Konfiguraatiota muokattuaan ydin on käännettävä uudelleen. Jotkin objektit luodaan uudelleen (kuten trap.o) rakennustiedostojen muutoksen vuoksi. Tavoitteena on saada ydin, jossa on sama koodi kuin ongelmallinen, mutta lisättynä tarvittavat virheenkorjaustiedotOn suositeltavaa verrata vanhoja ja uusia kokoja komennolla size varmistaakseen, ettei binääritiedostossa ole tapahtunut odottamattomia muutoksia.
Kun ydin symboleineen on asennettu, voimme tutkia vedoksia kgdb: llä virallisessa dokumentaatiossa kuvatulla tavalla. Kaikki symbolit eivät välttämättä ole täydellisiä, ja jotkin funktiot saattavat näkyä ilman rivinumeroita tai argumenttitietoja, mutta useimmissa tapauksissa yksityiskohtaisuuden taso riittää ongelman jäljittämiseen.
Ei ole absoluuttista takeita siitä, että analyysi ratkaisee kaikki ongelmat, mutta käytännössä tämä strategia toimii varsin hyvin suuressa osassa skenaarioita , varsinkin kun kaatumisvedokset yhdistetään järjestelmän viimeaikaisten muutosten huolelliseen tarkasteluun.
Parhaat käytännöt ytimen virheiden analysointiin ja dokumentointiin
Käyttöjärjestelmästä riippumatta ytimen vedosanalyysi päätyy yleensä viittaamaan tekniseen dokumentaatioon, tietokantoihin, erikoistuneisiin foorumeihin tai jopa itse ytimen lähdekoodiin viestien, virhekoodien ja tuntemattomien symbolien tulkitsemiseksi.
Linuxissa on erittäin hyödyllistä luottaa viralliseen lähdekoodipuuhun, sisäänrakennettuun dokumentaatioon ja yhteisön resursseihin. Monet ytimen virheilmoitukset voidaan jäljittää tarkkaan tiedostoon, josta ne ovat peräisin, mikä auttaa ymmärtämään kontekstia, jossa tietty BUG()- tai WARN()-funktio laukeaa.
Windowsissa Microsoftin dokumentaatio, sen tietämyskanna (KB) ja tekniset foorumit tarjoavat yksityiskohtaisia selityksiä virheenkorjauskoodeista , vianmäärityssuosituksia ja tunnettuja virhemalleja . Yhdistämällä nämä tiedot !analyze -v -komennon raportteihin voidaan kehittää kohtuullinen lieventämissuunnitelma.
Kaatumisvedoksen todellinen arvo ilmenee, kun kaikki tämä tieto vertaillaan vankkaan ymmärrykseen käyttöjärjestelmästä ja ympäristöstä, jossa vika tapahtui . Vain silloin voidaan kehittää kestäviä ratkaisuja ja ennen kaikkea estää saman ongelman toistuminen tulevaisuudessa vakavampine seurauksineen.
Ytimen vedosanalyysi on pohjimmiltaan tieteen ja käsityötaidon yhdistelmä: se vaatii sopivia työkaluja, aiempaa konfigurointia (symbolit, vedosvaihtoehdot, turvallinen tallennus) ja paljon kokemusta pinojen, rakenteiden ja virhekoodien lukemisesta. Näiden tekniikoiden hallinta mahdollistaa paitsi monimutkaisten häiriöiden virheenkorjauksen, myös hallitsemiemme järjestelmien turvallisuuden ja sietokyvyn merkittävän parantamisen.
Indeksi
- 1 Mikä on kernel-muistivedos ja miksi sitä kannattaa analysoida?
- 2 Muistivedosten tyypit Windowsissa ja niiden hyödyllisyys
- 3 Muistivedosten määrittäminen ja avaaminen Windowsissa WinDbg:n ja KD:n avulla
- 4 Ytimen kaatumisvedoksen perusanalyysi Windowsissa
- 5 WinDbg:n käyttö syvien ytimen vedosten tekemiseen
- 6 Kaatumisvedokset Unixissa ja Linuxissa: apuohjelmat, työkalut ja vaatimukset
- 7 Kaatumisen rooli ja vmlinuxin merkitys Linuxissa
- 8 /dev/mem-tiedoston rajoitukset ja ensimmäiset lähestymistavat Linuxissa
- 9 LiME Forensics: Muistin poisto Linuxissa ja Androidissa
- 10 Prosessivedokset ja datan paljastumisriskit
- 11 FreeBSD:n vedosten jälkianalyysi kgdb:llä
- 12 Parhaat käytännöt ytimen virheiden analysointiin ja dokumentointiin