- Secure Boot on välttämätön Windows 11:n asentamista tai päivittämistä varten, ja se suojaa tietokonettasi käynnistykseltä.
- Ennen Secure Bootin käyttöönottoa on tärkeää tarkistaa tietokoneesi yhteensopivuus ja tehdä varmuuskopiot.
- Prosessiin kuuluu laiteohjelmiston päivittäminen, vaihtaminen UEFIin, levyn muuntaminen GPT-muotoon ja Secure Bootin käyttöönotto BIOSista/UEFIsta.
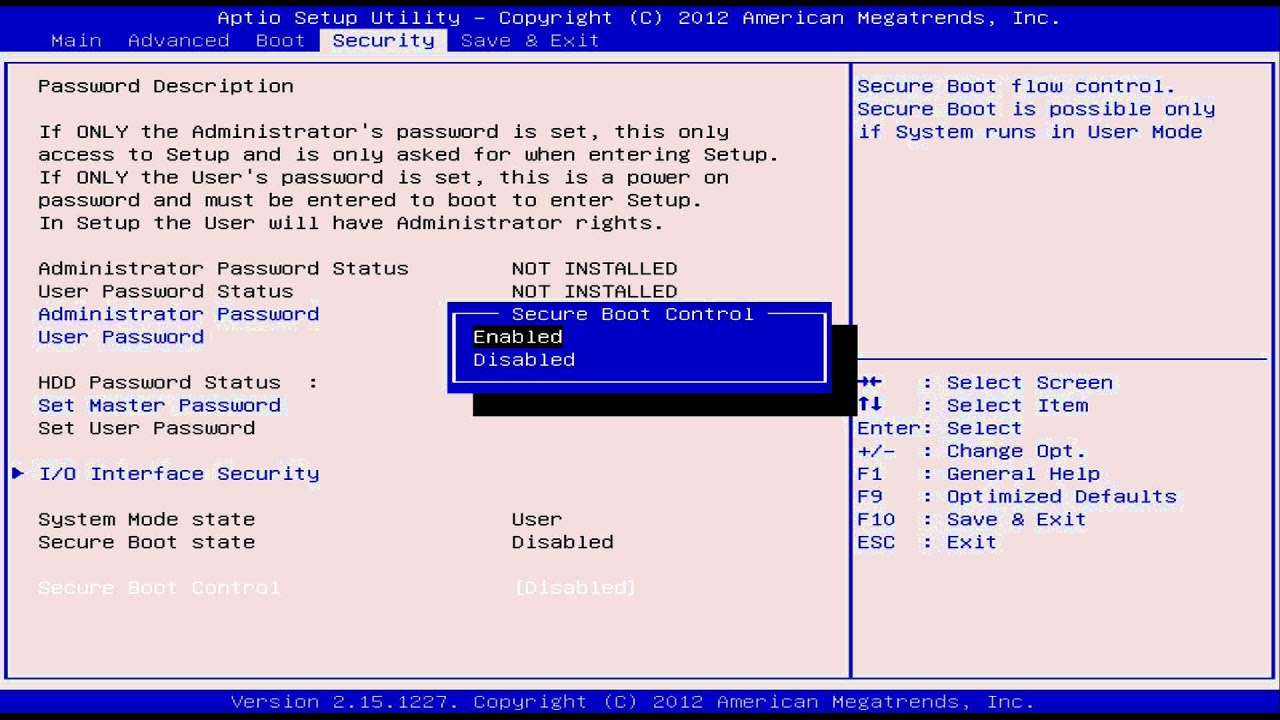
Monet käyttäjät, jotka haluavat asentaa tai päivittää Windows 11:een, kohtaavat olennaisen vaatimuksen: suojatun käynnistyksen on oltava käytössä. Tämä suojausominaisuus, vaikka se onkin elintärkeä tietokoneen suojaamiseksi uhilta, voi olla hämmentävä, jos et ole koskaan muuttanut tietokoneesi UEFI- tai BIOS-asetuksia. Jos olet tässä tilanteessa, älä huoli, tässä on kattava opas, joka sisältää kaiken, mitä sinun tarvitsee tietää suojatun käynnistyksen ottamiseksi käyttöön Windows 11:ssä.
Secure Boot on luotettava suodatin, joka määrittää, mitkä ohjelmistot voidaan ladata järjestelmän käynnistyksen aikana, ja estää haitallisen koodin suorittamisen. Sen käyttöönotto voi kuitenkin edellyttää laitteiston tarkistamista, laiteohjelmiston muokkaamista ja ennen kaikkea prosessin perusteellista ymmärtämistä, jotta vältetään virheet, jotka voivat vaikeuttaa tietokoneesi käynnistysprosessia. Tämä artikkeli opastaa sinua vaihe vaiheelta, vastaa usein kysyttyihin kysymyksiin ja tarjoaa parhaat suositukset, joiden avulla voit suorittaa prosessin onnistuneesti ja turvallisesti.
Mikä on Secure Boot ja miksi se on tärkeä Windows 11:ssä?
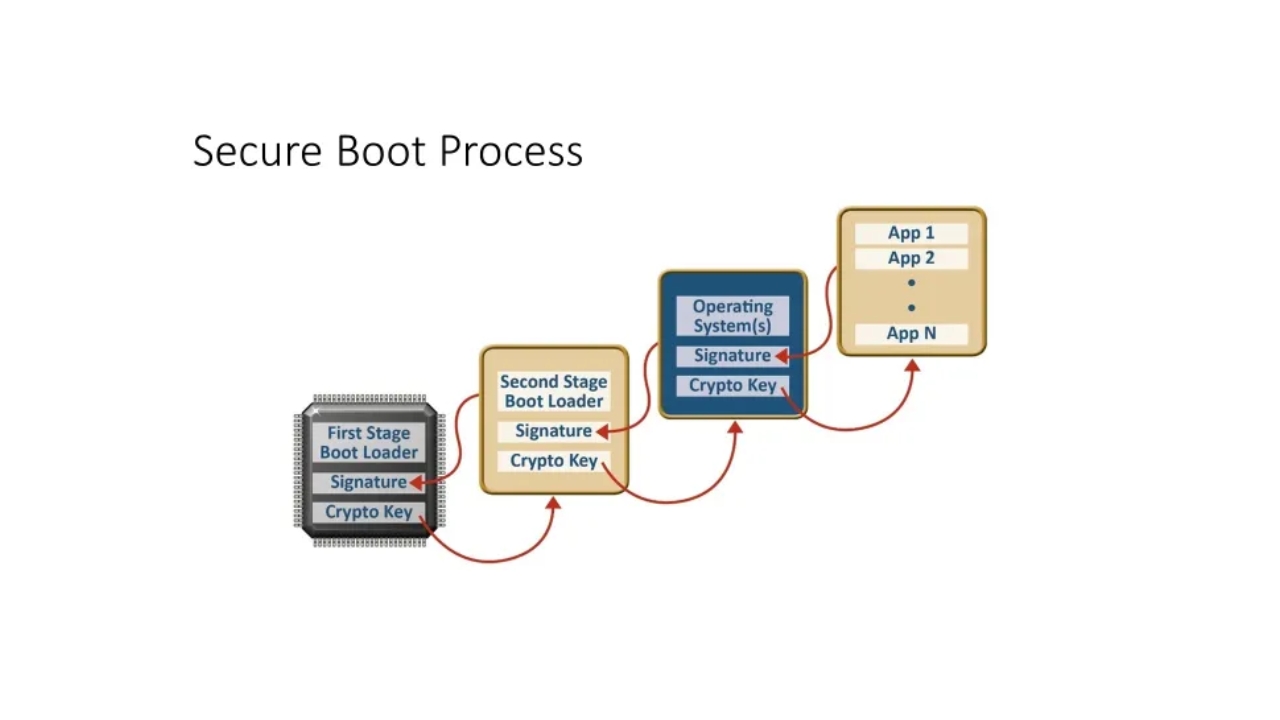
Secure Boot on UEFI (Unified Extensible Firmware Interface) -määrityksen mukana esitelty ominaisuus , joka korvaa perinteisen BIOSin ja tarjoaa kriittisen validointikerroksen tietokoneen käynnistyksen yhteydessä.
Kun Secure Boot on käytössä, se varmistaa, että vain valmistajan tai Microsoftin allekirjoittamat ja varmentamat ajurit ja käyttöjärjestelmät ladataan . Tämä estää rootkit- tai haittaohjelmahyökkäykset, jotka voivat tulla järjestelmään käynnistyksen aikana. Windows 11:ssä Secure Boot (ja UEFI-tila) on otettava käyttöön tämän suojauksen takaamiseksi alusta alkaen.
Suosituksia ennen Secure Bootin aktivointia
- Varmuuskopioi tärkeät tietosiEnnen laiteohjelmiston asetusten muokkaamista, varmuuskopioi henkilökohtaiset tiedostosi. Virheet voivat tehdä järjestelmästä tilapäisesti käyttökelvottoman.
- Päivitä UEFI/BIOS-laiteohjelmisto: : Katso emolevyn tai tietokoneen valmistajan verkkosivustolta uusin UEFI-laiteohjelmisto.
- Tarkista laitteistosi yhteensopivuusKaikki vanhemmat tietokoneet eivät tue UEFIa tai Secure Bootia. Tarkista virallisista teknisistä tiedoista, tukeeko tietokoneesi tätä tilaa.
- Huomioi näppäimet, joilla pääset UEFI/BIOS-asetuksiin.Nämä ovat yleensä Del, F2, F10, F12 tai ESC, mutta ne voivat vaihdella valmistajasta riippuen.
Tukeeko tietokoneeni UEFI Secure Boot -toimintoa?
Voit selvittää, tukeeko tietokoneesi Secure Boot -toimintoa, useilla tavoilla . Tässä ovat käytännöllisimmät menetelmät:
1. Tarkista järjestelmätiedoista
- lehdistö Win + R avataksesi Suorita.
- Escribe msinfo32 ja paina Enter.
- Etsi kenttä avautuvasta ikkunasta Suojatun käynnistyksen tila yhteenvedossa.
- Jos se näyttää olevan Activado, Secure Boot toimii nyt. Jos näet deaktivoitu o Ei tueta, sinun on aktivoitava se tai tarkistettava osiointitila ja laiteohjelmisto.
2. Käytä CMD- tai PowerShell-komentoja
- Avaa Command Prompt (CMD) järjestelmänvalvojana.
- Juosta bcdedit /enum {nykyinen}.
- Etsi näytetyistä tiedoista rivi "reitti". Jos siinä lukee winload.efi, järjestelmä käynnistyy UEFI-tilassa. Jos se tulee näkyviin winload.exekäynnistys on perinteinen (Legacy BIOS) ja sinun on muunnettava se UEFI-muotoon ottaaksesi käyttöön suojatun käynnistyksen.
3. Tarkista levynhallinta
- lehdistö Win + R ja juokse diskmgmt.msc.
- Napsauta järjestelmälevyä hiiren kakkospainikkeella. Jos siinä lukee "Muunna GPT-levyksi", järjestelmä on MBR-tilassa (vanha BIOS). Jos näet "Muunna MBR-levyksi" -tekstin, se on jo GPT/UEFI-osiossa.
4. Emolevyn valmistuspäivämäärä
Jos emolevysi tai kannettava tietokoneesi on vuodelta 2011 tai uudempi, siinä on todennäköisesti jo UEFI-yhteensopivuus ja Secure Boot. Voit tarkistaa päivämäärän seuraavasti:
- Avaa CMD ja suorita SystemInfo.
- Etsi riviä, jossa on BIOS-versio nähdäksesi asennuspäivämäärän ja version.
Miten otan suojatun käynnistyksen käyttöön vaihe vaiheelta?
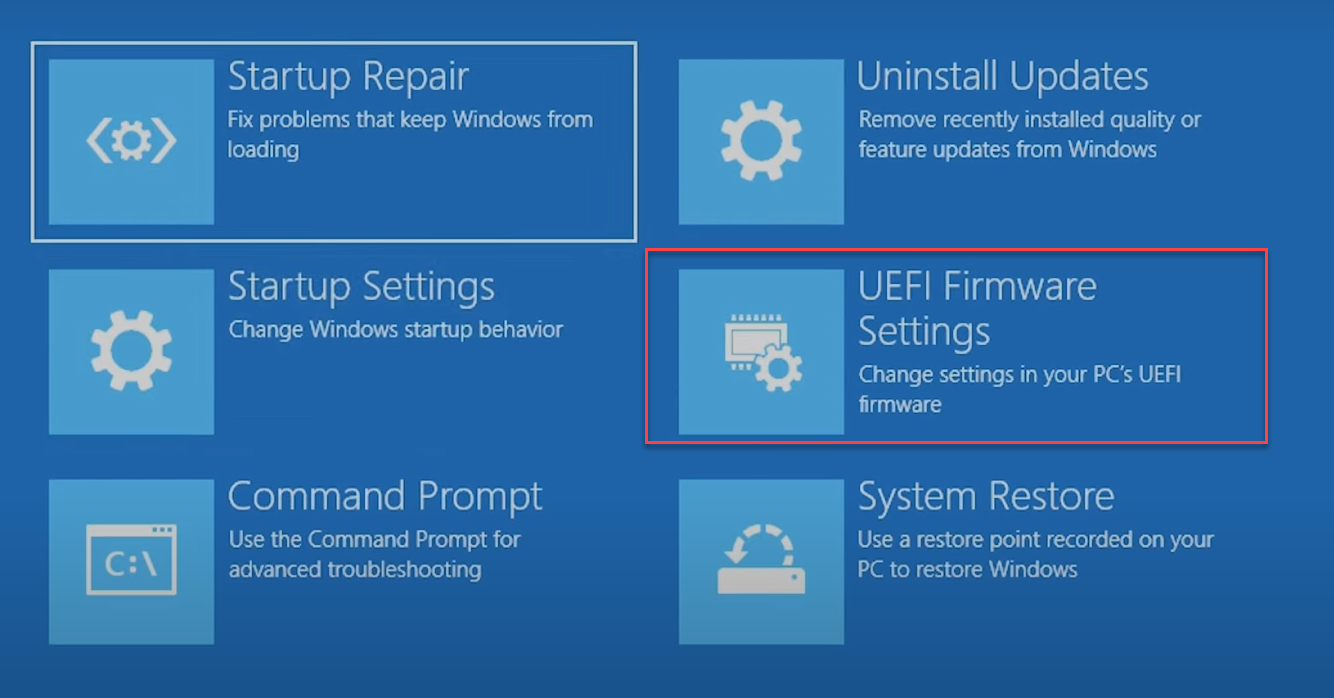
Vaiheet voivat vaihdella tietokoneen valmistajasta riippuen (Dell, HP, Lenovo, Asus, Gigabyte, MSI jne.), mutta yleinen menettelytapa on yleensä hyvin samanlainen.
1. Avaa UEFI/BIOS-asetukset
- Käynnistä tietokone uudelleen ja heti kun se alkaa käynnistyä, paina toistuvasti BIOS/UEFI-avainta (yleensä Del, F2, F12, F10 tai ESC).
2. Tarkista käynnistystila
- Etsi asetuksista käynnistysasetukset-osio (Käynnistys, Käynnistysasetukset, Käynnistystila).
- Varmista, että tila on päällä UEFI eikä sisällä Vanha BIOS o CSMJos se on Legacy-tilassa, sinun on vaihdettava se UEFI-tilaan, mikä saattaa vaatia levyn muuntamisen MBR-tilasta GPT-tilaan. Tätä varten voi olla hyödyllistä tutustua täydelliseen oppaaseen osoitteessa MSR-osio Windowsissa.
3. Vaihda osion tyypiksi GPT (tarvittaessa)
Jos levysi on alustettu MBR-muotoon ja sinun on muutettava se GPT-muotoon ottaaksesi käyttöön UEFI-käynnistyksen ja aktivoidaksesi Secure Bootin:
- Tee täydellinen varmuuskopio tiedoistasi.
- Käytä Windowsin levynmuunnostyökalua (Mbr2Gpt.exe) tai erikoissovelluksia. Suorita se CMD:stä järjestelmänvalvojana: mbr2gpt /convert /allowfullOS.
- Käynnistä tietokone uudelleen ja palaa UEFI-asetuksiin asettaaksesi käynnistystilaksi UEFI.
4. Ota käyttöön suojattu käynnistys
- Etsi BIOS/UEFI-kohdasta osio nimeltä Boot, Turvallisuus o Authentication.
- Etsi vaihtoehto Secure Boot o Turvallinen aloitus ja muuta arvoksi käytössä o Activado.
- Joissakin tapauksissa sinun on mentävä Avaintenhallinta o avaintenhallinta ja valitse Asenna oletusarvoiset Secure Boot -avaimet (asenna oletusavaimet).
- Tallenna muutokset ja poistu (yleensä painamalla F10-näppäintä) ja anna tietokoneen käynnistyä uudelleen.
Mitä minun pitäisi tehdä, jos en löydä suojattua käynnistysvaihtoehtoa?
Jos et näe Suojattu käynnistys -vaihtoehtoa, on mahdollista, että:
- Tietokoneessasi ei ole UEFI-laiteohjelmistoa, ja siinä on vain perinteinen BIOS.
- CSM (Legacy System Compatibility) -tila on käytössä. Sinun on poistettava se käytöstä.
- Järjestelmälevy on MBR-muodossa eikä GPT-muodossa.
Joka tapauksessa, tutustu emolevyn käyttöoppaaseen tai valmistajan tukisivustoon. Jos tietokoneesi on merkkituote (Dell, HP, Lenovo, Acer jne.), etsi tarkka malli viralliselta verkkosivustolta ja noudata omaa tapaustasi koskevia ohjeita.
Gigabyten emolevyjen erityisohjeet (yleinen esimerkki Espanjassa)
- Varmuuskopioi tietosi ennen BIOS-asetusten koskettamista.
- Päivitä BIOS tarvittaessa (lataa uusin versio Gigabyten verkkosivustolta).
- Valmistele Windows 11 -asennus-USB virallisella Microsoftin työkalulla.
- Käynnistä uudelleen ja siirry BIOS/UEFI-tilaan (Poistaa o F2 käynnistyksen yhteydessä).
- Siirry valikkoon Boot ja muutokset Boot tila a UEFI.
- Tallenna, poistu ja käynnistä uudelleen.
- Mene takaisin BIOSiin ja etsi Secure Boot valikoissa Turvallisuus o Boot ja aktivoi se.
- Asenna oletusavaimet, jos sinua pyydetään tekemään niin.
- Tallenna muutokset ja käynnistä tietokone uudelleen.
