- Haavoittuvuudet ovat teknisiä tai inhimillisiä heikkouksia, jotka mahdollistavat hyökkäykset luottamuksellisuutta, eheyttä ja saatavuutta vastaan.
- On olemassa useita tyyppejä: ohjelmisto, verkko, kokoonpano, inhimillinen tekijä, pilvi ja toimitusketju, teknisten vikojen, kuten injektion, XSS:n tai puskurin ylivuodon, lisäksi.
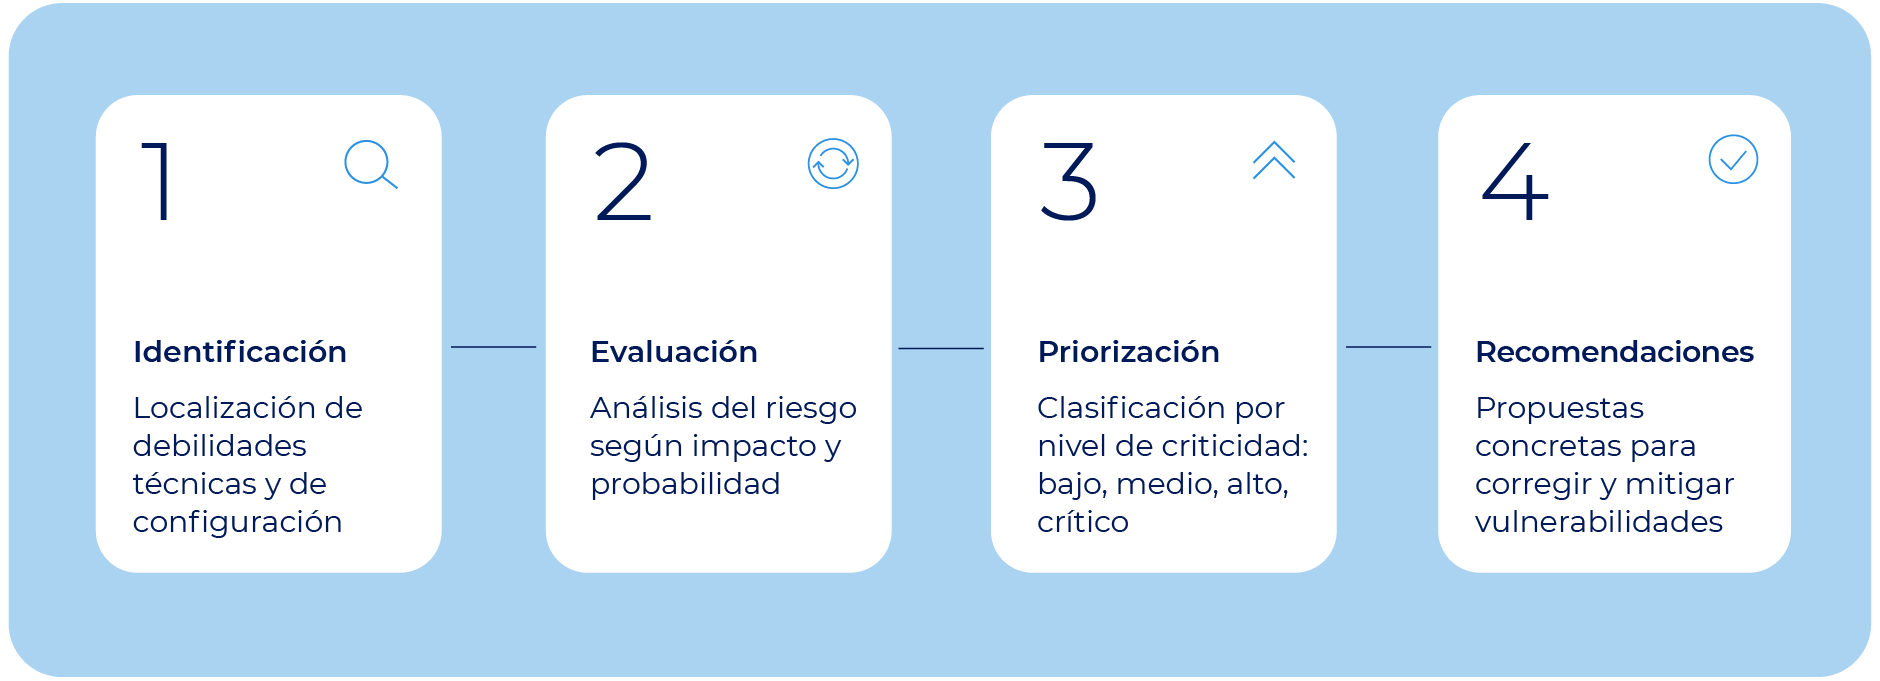
- CVSS-arviointi ja liiketoimintakonteksti ovat avainasemassa priorisoitaessa, mitkä haavoittuvuudet korjataan ensin.
- Tehokas hallinta yhdistää jatkuvan korjauspäivityksen, auditoinnit, koulutuksen, käyttöoikeuksien hallinnan ja automatisoidun reagoinnin.
Tietoturvahaavoittuvuudet ovat useimpien kyberturvallisuuspoikkeamien lähtökohta. Ne eivät ole itse hyökkäys, vaan pikemminkin aukko, jonka kautta uhka pääsee sisään, leviää ja lopulta aiheuttaa todellista vahinkoa järjestelmille, verkoille ja tiedoille. Ymmärrys siitä, miten ne luokitellaan, miten ne näkyvät ja miten niitä hallitaan, on avainasemassa jokaiselle yritykselle, joka haluaa ottaa digitaalisen suojauksensa vakavasti.
Arkielämässä yksi tekninen tai inhimillinen virhe voi kaataa kriittisen palvelun muutamassa minuutissa: väärin määritetystä palvelimesta työntekijän napsauttamaan tietojenkalastelulinkkiä. Siksi haavoittuvuuksien hallinnasta , korjauksista, CVE-haittapuolista, CVSS:stä ja hyväksikäytöistä puhutaan niin paljon. Tässä artikkelissa järjestämme kaikki nämä osat: määritelmät, haavoittuvuuksien tyypit, käytännön esimerkit, hyväksikäyttötekniikat ja sen, miten priorisoida korjattavat asiat, kun kaikki näyttää kiireelliseltä.
Mikä on tietoturvahaavoittuvuus ja miksi sillä on niin suuri merkitys?
Kun puhumme haavoittuvuudesta, viittaamme tietojärjestelmän (palvelimet, sovellukset, verkot, laitteet jne.) puutteeseen, virheeseen tai väärään kokoonpanoon , jota hyökkääjä voi hyödyntää tietoturvan vaarantamiseen. Tämä vaarantuminen voi vaikuttaa luottamuksellisuuteen ( tietovarkaus), eheyteen ( luvaton muokkaus) tai saatavuuteen (palvelun katkos tai häiriö).
Haavoittuvuus voi johtua suunnitteluvirheistä, toteutusvirheistä, turvattomista kokoonpanoista tai jopa puutteellisista operatiivisista prosesseista (esimerkiksi lähtevien työntekijöiden käyttöoikeuksien peruuttamatta jättäminen ). Uhka on toiminta, joka hyödyntää haavoittuvuutta: kiristysohjelma, palvelunestohyökkäys, laajamittainen tunnistetietojen varkaus jne. Ilman tunnettua haavoittuvuutta hyökkääjän olisi paljon vaikeampaa löytää se, joten hänen tavoitteenaan on löytää se ennen sinua.
Monet tietoturvaraportit, erityisesti Latinalaisessa Amerikassa, osoittavat, että yli kymmenen vuotta vanhoja haavoittuvuuksia hyödynnetään edelleen yksinkertaisesti siksi, että niitä ei ole koskaan korjattu tai ne on aliarvioitu. Tämä paljastaa perustavanlaatuisen ongelman: päivitysten puutteen, hyökkäyspinnan heikon hallinnan ja riittämättömän tietoisuuden organisaation kaikilla tasoilla.
Siksi kyberturvallisuusasiantuntijoiden rooli on niin kriittinen. Heidän tehtävänsä on paikantaa nämä heikkoudet, mitata niiden todellinen vaikutus, priorisoida ne, toteuttaa lieventäviä toimenpiteitä ja seurata niitä varmistaakseen, etteivät ne esiinny uudelleen. Tätä varten he käyttävät automatisoituja skannereita , kokoonpanotarkastuksia, penetraatiotestausta ja jatkuvaa uhka-analyysiä.
Haavoittuvuuksien havaitsemiseen on kaksi päätapaa: ennakoiva tietoturvatestaus (auditoinnit, tunkeutumistestaus, skannaukset) tai hyökkääjien hyödyntäminen . Jos jälkimmäinen skenaario toteutuu, emme enää puhu vain haavoittuvuudesta, vaan tietoturvahäiriöstä tai -murrosta. Siksi varhainen havaitseminen ja ennaltaehkäisevät toimenpiteet ovat niin tärkeitä.
Keskeiset käsitteet haavoittuvuuksien maailmassa
Tietoturvahaavoittuvuuksien luokittelun helppo ymmärtäminen edellyttää useiden termien hallintaa, joita esiintyy teknisissä raporteissa, valmistajien ilmoituksissa ja kyberhyökkäysuutisissa.
Haavoittuvuus : Tämä on itse heikkous. Se voi olla koodivirhe, virheellinen määritys tai näiden yhdistelmä. Sinänsä se ei ole hyökkäys, mutta se on mahdollinen sisäänpääsy kyberrikolliselle.
Korjaus : Tämä on toimittajan julkaisema päivitys tai korjaus tietyn haavoittuvuuden korjaamiseksi . Se voi sisältää kirjastojen muuttamista, syötteiden validointien säätämistä, käyttöoikeuksien hallinnan vahvistamista jne. Se on suorin ratkaisu, mutta myös se, jota monissa organisaatioissa useimmiten lykätään.
Hyökkäys on käytännöllinen tapa hyödyntää haavoittuvuutta . Se voi olla skripti, erityisesti luotu tiedosto, komentojono tai joukko automatisoituja vaiheita. Se muuttaa teorian (haavoittuvuuden) todelliseksi hyökkäykseksi.
Hyötykuorma : Tämä on "hyödyllinen haittaohjelmakoodi", joka suoritetaan haavoittuvuuden hyödyntämisen jälkeen. Se voi olla kiristysohjelma, tietojen varastaja, hiljainen takaportti tai mikä tahansa muu haittaohjelma. Hyötykuorma avaa oven; hyötykuorma tulee sisään ja tekee likaisen työn.
Konseptitodistus (POC) : Tämä on konseptitodistus, joka osoittaa, että haavoittuvuutta voidaan hyödyntää, yleensä tutkimus- tai auditointitarkoituksiin . Sen ei tarvitse olla haitallinen; sitä käytetään vahvistamaan, että puute on olemassa, ja mittaamaan sen vaikutusta aiheuttamatta vahinkoa tuotannolle.
Nollapäivähaavoittuvuus : Tämä on valmistajalle tuntematon haavoittuvuus , johon ei ole saatavilla korjausta . Jos hyökkääjä havaitsee sen ennen muita, hän voi hyödyntää sitä ilman tunnistuskoodeja tai erityisiä ratkaisuja, mikä tekee siitä yhden vaarallisimmista skenaarioista.
CVE (Common Vulnerabilities and Exposures) : Tämä on kullekin julkisesti saatavilla olevalle haavoittuvuudelle annettu vakiotunniste. CVE, kuten CVE-2026-6785, mahdollistaa tietyn haavoittuvuuden tunnistamisen yksilöllisen koodin avulla, mikä helpottaa seurantaa ja koordinointia valmistajien ja tietoturvatiimien välillä.
CWE (Common Weakness Enumeration) : Yksittäisten tapausten sijaan se luokittelee heikkouksien mallit (puskurin ylivuoto, riittämätön validointi, todennusvirheet jne.). Se auttaa kehittäjiä ymmärtämään, minkä tyyppisiä virheitä tulisi välttää suunnitteluvaiheesta lähtien.
CVSS (Common Vulnerability Scoring System) : Tämä on yleisimmin käytetty järjestelmä haavoittuvuuden vakavuuden pisteyttämiseen asteikolla 0–10. Se ottaa huomioon, miten haavoittuvuutta hyödynnetään, vaatiiko se todennusta, vaikutuksen luottamuksellisuuteen, eheyteen ja saatavuuteen sekä ajalliset ja ympäristötekijät. Esimerkkejä, kuten Log4Shell (CVE-2021-44228), saavuttavat pistemäärän 10, mikä osoittaa maksimaalista kriittisyyttä.
Kyberturvallisuushaavoittuvuuksien yleinen luokittelu
Käytännöllinen tapa järjestää haavoittuvuuksia on tarkastella, missä ne ilmenevät ja mihin ne vaikuttavat . Sieltä ne yleensä ryhmitellään useisiin laajoihin luokkiin, jotka auttavat priorisoimaan ja jakamaan vastuita organisaation sisällä.
Verkkohaavoittuvuudet : Nämä vaikuttavat viestintäinfrastruktuuriin : tarpeettomat avoimet portit, löyhät palomuurisäännöt, huonosti suojatut VPN-verkot, verkon segmentoinnin puute, salaamaton liikenne jne. Hybridi- ja etäympäristöissä niistä tulee kriittisempiä lisääntyneen hyökkäyspinnan vuoksi.
Kokoonpanon ja järjestelmän haavoittuvuudet : Nämä ovat puutteita, jotka ilmenevät, kun järjestelmä otetaan käyttöön suojaamattomilla parametreilla , oletusarvoisilla tunnistetiedoilla, palveluilla, joiden ei pitäisi olla aktiivisia, tai ilman riittäviä käyttöoikeusasetuksia. Ne eivät riipu koodista itsestään, vaan pikemminkin siitä, miten infrastruktuuri on konfiguroitu ja ylläpidetty.
Ihmisen haavoittuvuudet : tunnetaan myös nimellä inhimillinen tekijä . Nämä johtuvat vaarallisesta käyttäytymisestä: heikkojen tai uudelleenkäytettyjen salasanojen käytöstä, tunnistetietojen jakamisesta sähköpostitse, tiedostojen lataamisesta epäilyttävistä lähteistä, tietojenkalastelu- tai visiting-huijausten uhreiksi joutumisesta jne. Niitä on vaikea poistaa, koska ne liittyvät enemmän psykologiaan ja kulttuuriin kuin teknologiaan.
Pilvipalveluiden haavoittuvuudet : Näitä syntyy pilviympäristöissä huonojen tallennuskonfiguraatioiden (julkiset säilöjen), suojaamattomien API-rajapintojen, identiteettien liiallisten käyttöoikeuksien tai jatkuvan valvonnan puutteen vuoksi. Pilvipalveluiden muutosten nopeus tekee tietoturvatilanteen näkyvyyden menettämisen helpoksi.
Kolmansien osapuolten ja toimitusketjujen haavoittuvuudet : Nämä johtuvat työkaluista, kirjastoista, toimittajista tai kumppaneista, joilla on pääsy arkaluonteisiin järjestelmiin tai tietoihin. Yhden näistä linkeistä vikaantuminen voi olla portti paljon suurempien yritysten tietoturvan vaarantamiseen, kuten korkean profiilin tapahtumissa on nähty.
Yleisimmät tekniset haavoittuvuudet
Yleisten luokkien lisäksi on tärkeää ymmärtää tekniset haavoittuvuudet , joita esiintyy usein auditoinneissa ja tosielämän hyökkäyksissä. Monet niistä sisältyvät OWASP:n kymmeneen yleisimpään listaan ja niitä löytyy yleisesti globaaleista raporteista.
Puskurin ylivuoto : Tämä tapahtuu, kun sovellus kirjoittaa enemmän tietoa kuin varatulle muistialueelle mahtuu. Kun tämä tila ylittyy, muut muistialueet korvataan, mikä voi sallia mielivaltaisen koodin suorittamisen haavoittuvan prosessin oikeuksilla.
Kilpailutilanne : Tämä tapahtuu, kun operaation tulos riippuu useiden jaettua resurssia käyttävien prosessien tai säikeiden suoritusjärjestyksestä. Jos hyökkääjä manipuloi tätä järjestystä, hän voi aiheuttaa odottamatonta toimintaa, kuten toiminnon suorittamisen kahdesti tai ohjainten ohittamisen.
Muotoilumerkkijonojen virheet : Nämä ovat virheitä, jotka johtuvat kelpaamattomien muotoilumerkkijonojen hyväksymisestä (esimerkiksi C:ssä funktiot kuten printf). Hyökkääjä voi syöttää muotoilumäärittelijöitä muistin lukemiseksi tai kirjoittamiseksi ilman lupaa.
Huono syötteen validointi : Kun käyttäjiltä, lomakkeista, otsikoista tai URL-parametreista saatua dataa ei ole validoitu oikein, se avaa oven hyökkäyksille, kuten SQL-injektiolle, LDAP-injektiolle, XPathille, XSS:lle tai komentojen injektoinnille . Se on yleinen monien kriittisten haavoittuvuuksien perimmäinen syy.
SQL-injektio : Tässä tapauksessa haitallista SQL-koodia lisätään normaalin tekstin sijaintiin (esimerkiksi kirjautumislomakkeeseen). Jos sovellus yhdistää tämän syötteen suoraan kyselyyn, hyökkääjä voi lukea, muokata tai poistaa tietoja ja jopa ottaa tietokannan hallintaansa.
CSRF (Cross-Site Request Forgery) : pakottaa todennetun käyttäjän suorittamaan ei-toivottuja toimia laillisessa sovelluksessa, tyypillisesti napsauttamalla linkkiä tai lataamalla sivun, jolla on piilotettu pyyntö. Se hyödyntää sivuston luottamusta käyttäjän istuntoon.
Hakemiston läpikulku : Tämä tarkoittaa tiedostopolkujen muokkaamista käyttämällä sekvenssejä, kuten ../, jotta päästään käsiksi tiedostoihin sovelluksen salliman hakemiston ulkopuolella (esimerkiksi /etc/passwd Linuxissa). Ilman asianmukaista polun validointia arkaluonteisia tietoja voidaan lukea tai jopa koodia voidaan suorittaa, jos skriptejä muokataan.
Komentojen injektointi : Tämä tapahtuu, kun sovellus suorittaa käyttöjärjestelmäkomentoja käyttäjän toimittamien tietojen avulla puhdistamatta niitä. Hyökkääjä voi injektoida lisäkomentoja tiedostojen poistamiseksi, tietojen vuotamiseksi tai etäkanavien avaamiseksi.
Suojaamatonta deserialisointia tapahtuu, kun sovellus hyväksyy serialisoitua dataa (objekteja, rakenteita) ja deserialisoi sen tarkistamatta sen alkuperää tai sisältöä. Manipuloitu objekti voi aiheuttaa koodin suorittamisen rekonstruointiprosessin aikana.
Kovakoodatut tunnistetiedot : lähdekoodiin tai binääreihin suoraan upotetut tunnistetiedot, tokenit tai avaimet. Jos hyökkääjä saa pääsyn tietovarastoon tai purkaa sovelluksen, hän voi löytää nämä tunnistetiedot ja käyttää niitä siirtyäkseen muihin järjestelmiin.
IDOR (Insecure Direct Object Reference) : Tämä tapahtuu, kun sovellus sallii resurssien käytön yksinkertaisesti muuttamalla tunnistetta (esimerkiksi URL-osoitteen numeerista tunnistetta) tarkistamatta, onko käyttäjällä käyttöoikeutta. Tämä on tyypillinen tapaus, jossa jonkun toisen tietoja tarkastellaan muuttamalla URL-osoitteen numeroa.
Resurssien hallintavirheet : Näihin kuuluvat tilanteet, joissa sovellus ei pysty hallitsemaan muistin, suorittimen, tallennustilan tai samanaikaisten prosessien käyttöä oikein. Tämä helpottaa resurssien loppumista ja palvelunestohyökkäyksiä , esimerkiksi rajattomien pyyntöjen kautta API:lle ilman nopeusrajoitusta.
Kokoonpanovirheisiin kuuluvat paljastuneet hallintapaneelit ilman asianmukaista todennusta, julkiset pilvisäiliöt, tarpeettomat aktiiviset palvelut, listattavat hakemistot ja internetistä saatavilla olevat debug-päätepisteet. Hyvin suunniteltu infrastruktuuri voi muuttua täysin turvattomaksi yhden virheellisen asetuksen vuoksi.
Käyttöoikeus- ja pääsynhallintaongelmat , jotka tunnetaan myös nimellä rikkinäinen pääsynhallinta, tapahtuvat, kun käyttäjät voivat suorittaa toimia, joita heidän ei pitäisi tehdä. Syynä tähän on huonosti määritellyt roolit, riittämätön taustajärjestelmän validointi tai API-rajapinnat, jotka eivät varmista pyynnön tekijää. Nämä ovat yleinen syy käyttöoikeuksien laajentamiseen.
Tietovuodot : Näitä tapahtuu, kun järjestelmät tai sovellukset paljastavat arkaluonteisia tietoja virheilmoituksissa , otsikoissa, poluissa, lokeissa tai HTTP-vastauksissa . Joskus kyseessä ei ole suora hyökkäys, mutta nämä tiedot auttavat hyökkääjää kartoittamaan järjestelmän, havaitsemaan versioita tai löytämään muita haavoittuvuuksia.
Huono istunnonhallinta : Tähän sisältyvät väärin luodut tunnukset, istunnot, jotka eivät vanhene, istunnon virheellinen sulkeminen tai tunnistetietojen suojaamaton tallennus evästeisiin. Tällaiset ongelmat helpottavat hyökkääjien istuntojen kaappaamista ja laillisten tilien käyttöä.
Todellisia esimerkkejä haavoittuvuuksista ja niihin liittyvistä ohjelmistoista
CVE-luettelo kasvaa joka vuosi kymmenillä tuhansilla uusilla merkinnöillä. Jotkin haavoittuvuudet ovat saavuttaneet tunnettuutta maailmanlaajuisen vaikutuksensa vuoksi ja auttavat havainnollistamaan, mitä voi tapahtua, jos organisaatio ei korjaa ongelmia ajoissa tai aliarvioi tietoturvatiedotteen.
Tuore esimerkki on CVE-2026-6785 , muistin tietoturvahaavoittuvuus useissa Firefoxin ja Thunderbirdin versioissa. Vaikka tekniset yksityiskohdat ovat monimutkaisia, ydin on selvä: haavoittuvuudet olivat virheitä, jotka saattoivat johtaa muistin vioittumiseen ja mielivaltaisen koodin suorittamiseen . Korjaus julkaistiin myöhemmissä versioissa (Firefox 150, päivitetyt ESR-versiot jne.), mutta kaikki järjestelmät, joita ei päivitetä ajoissa, ovat edelleen haavoittuvia.
Muita tunnettuja tapauksia ovat haavoittuvuudet, joiden CVSS-pistemäärä on 10 , kuten Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue ja edellä mainittu Log4Shell. Kaikki nämä mahdollistivat koodin etäsuorittamisen tai pääsyn erittäin arkaluonteisiin tietoihin, ja niitä hyödynnettiin massiivisissa haittaohjelma- ja kiristysohjelmakampanjoissa.
Esimerkkejä usein hyökkäysten kohteena olevista ohjelmistoista ovat Adobe Flash (nyt vanhentunut, mutta historiallisesti vaivannut koodin suoritusvirheitä), Microsoft Windows (useilla etuoikeus- ja RCE-haavoittuvuuksilla vuosien varrella), Apache-palvelimet , Oracle-tietokannat , Adobe Acrobat Reader , Java ja PHP , joilla kaikilla on laaja historia hyökkäyksistä puskurin ylivuodoista injektioihin ja sivustojenväliseen komentosarjojen käyttöön.
Joitakin tiettyjä haavoittuvuuksia on yhdistetty tunnettuihin hyökkäyksiin. Esimerkiksi CVE-2017-0199 , Microsoft Officen etäkoodin suorittamiseen kykenevä virhe, hyödynsi kiristysohjelmaperheiden, kuten Ryukin, Emotetin ja Dridexin, käyttämä haitallisia asiakirjoja, jotka ensi silmäyksellä näyttivät harmittomilta.
On myös tapauksia, joissa kybervakoilutyökalujen vuodot ovat paljastaneet aiemmin tuntemattomia haavoittuvuuksia. Vuonna 2016 The Shadow Brokers -ryhmä julkaisi joukon NSA:lta väitetysti varastettuja hyökkäyksiä, jotka paljastivat kriittisiä puutteita käyttöjärjestelmissä, sovelluksissa ja palomuureissa. Näitä työkaluja käytettiin myöhemmin uudelleen esimerkiksi WannaCry-kiristysohjelmassa, joka hyödynsi EternalBlue-haavoittuvuutta levitäkseen nopeasti.
Haavoittuvuuksien hyödyntäminen: yleisiä tekniikoita
Kun haavoittuvuus havaitaan, hyökkääjä tarvitsee tekniikan, jolla se muunnetaan tehokkaaksi pääsyksi tietoturvaan . Tämän jälkeen he voivat asentaa haittaohjelmia, liikkua verkossa lateraalisesti tai poimia tietoja. Joitakin olennaisimpia hyväksikäyttötekniikoita on lueteltu alla.
Etäkoodin suorittaminen (RCE) : Tämä on monien hyökkääjien "pyhä Graalin malja", koska se antaa heille mahdollisuuden suorittaa etäkoodia uhrin järjestelmässä ilman fyysistä pääsyä. Monet hyökkäysketjut on suunniteltu erityisesti tämän ominaisuuden saavuttamiseksi, kuten Log4Shellin tai tiettyjen alttiina olevien palveluiden haavoittuvuuksien tapauksessa.
LFI/RFI (paikallisen/etätiedoston sisällyttäminen) : Tiedostojen sisällyttämishaavoittuvuuksissa haavoittuva sovellus voi ladata ja suorittaa hyökkääjän hallitsemia paikallisia tai etätiedostoja . LFI käyttää palvelimella itsellään olevia tiedostoja (esimerkiksi lokeja, joihin on injektoitu koodia), kun taas RFI sisältää ulkoisella palvelimella isännöityä sisältöä, mikä mahdollistaa koodin suoran suorittamisen.
Oikeuksien laajentaminen : Vaikka alkuperäinen käyttöoikeus olisi rajoitetulla tilillä, yleensä tavoitteena on laajentaa oikeuksia (käyttäjästä järjestelmänvalvojaksi, normaalikäyttäjästä pääkäyttäjäksi jne.). Tämä voidaan saavuttaa käyttöjärjestelmävirheiden, palveluiden virheellisten määritysten tai tiettyjen haavoittuvuuksien, kuten PwnKitin (CVE-2021-4034), kautta Linux-järjestelmissä.
Keon ruiskutus : edistynyt tekniikka, jossa dynaaminen muisti (keo) täytetään hyötykuorman sisältävillä kuvioilla, jolloin haavoittuvuuden uudelleenohjauksen määrittämättömään muistialueeseen todennäköisyys "putoaa" haitalliseen koodiin kasvaa. Sitä käytettiin laajalti vanhempiin selaimiin kohdistuvissa hyökkäyksissä.
Return-Oriented Programming (ROP) : strategia suojausten, kuten DEP/NX, ohittamiseen. Uuden koodin syöttämisen sijaan hyökkääjä käyttää uudelleen pieniä binääritiedostoissa tai kirjastoissa olevia laillisen koodin fragmentteja ("gadgetteja") ja ketjuttaa ne yhteen return-lausekkeilla haitallisen logiikan rakentamiseksi. Se on yksi vankimmista tekniikoista tilanteissa, joissa nykyaikaiset lievennysmenetelmät ovat aktiivisia.
Arviointi ja priorisointi: miten päättää, mihin haavoittuvuuteen hyökätä ensin
Tyypillisessä tilanteessa skannaus tai auditointi voi tuottaa raportin, jossa on kymmeniä tai jopa satoja haavoittuvuuksia, jotka on luokiteltu vakaviksi, keskivaikeiksi tai mataliksi. Tämä yleinen luokittelu on hyödyllinen ensimmäisenä arviona, mutta se ei riitä liiketoimintapäätösten tekemiseen, varsinkin kun tuotantoon siirtymiselle on tiukat aikataulut.
Tämän priorisoinnin tarkentamiseksi käytetään CVSS:ää ja sen mittareita . CVSS:n "perusosa" analysoi elementtejä, kuten käyttöoikeusvektoria (paikallinen, viereinen verkko vai etä), hyökkäyksen monimutkaisuutta, sitä, vaaditaanko todennusta, sekä vaikutusta luottamuksellisuuteen, eheyteen ja saatavuuteen. Mitä etäisempi ja yksinkertaisempi hyökkäys on ja mitä suurempi sen vaikutus, sitä korkeampi pistemäärä.
Aikamittareihin sisältyvät tekijät, kuten julkisten hyökkäysten olemassaolo, korjauspäivitysten saatavuus ja haavoittuvuustietojen luotettavuus. Ympäristömittarit puolestaan ottavat huomioon kunkin organisaation erityisen kontekstin: vaikutuspiirissä olevien järjestelmien määrän, sisäiset tietoturvavaatimukset ja mahdolliset sivuvahingot (taloudelliset, oikeudelliset, maineeseen liittyvät).
Käytännössä haavoittuvuus, jolla on korkea pistemäärä ja joka aiheuttaa palvelunestohyökkäyksen vain ei-kriittisessä järjestelmässä, voi olla tilapäisesti hyväksyttävä, kun taas "keskitasoinen" haavoittuvuus, joka paljastaa säännösten suojaamia tietoja, voi olla mahdoton hyväksyä. Olennaista on verrata teknistä pistemäärää resurssin kriittisyyteen ja sääntelykontekstiin.
CVSS:n lisäksi monet organisaatiot käyttävät riskienhallintakehyksiä , jotka sisältävät mittareita, kuten EPSS:n (hyödynnettävyyden todennäköisyys), omaisuuden kriittisyyden, sen, onko se alttiina internetille vai vain sisäiseen käyttöön, ja onko olemassa kompensoivia kontrolleja (WAF, segmentointi, valvonta jne.). Tavoite on yksinkertainen: saada selkeä lista siitä, mitä korjataan nyt, mitä lievennetään kiireellisesti ja mitä voidaan suunnitella keskipitkällä aikavälillä.
Parhaat käytännöt haavoittuvuuksien vähentämiseksi ja hallitsemiseksi
Mikään organisaatio ei voi poistaa kaikkia haavoittuvuuksia, mutta se voi vähentää altistumistaan merkittävästi toteuttamalla sarjan perustoimenpiteitä yhdistettynä jatkuviin parannusprosesseihin.
Ensinnäkin ja tärkeimpänä, vankka korjauspäivitysten hallintaohjelma on välttämätön : kattava resurssien luettelo, toimittajien tietoturvaohjeiden seuranta, nopea testaus esituotantoympäristöissä ja päivitysten ketterä käyttöönotto tuotannossa. Tämä auttaa estämään tunnettujen haavoittuvuuksien paljastumisen.
On myös erittäin tärkeää suorittaa säännöllisiä auditointeja ja arviointeja , sekä automatisoituja (haavoittuvuusskannerit) että manuaalisia (tunkeutumistestaus, kokoonpanotarkistukset). Näiden toimien avulla voidaan havaita suunnitteluvirheitä, vanhoja kokoonpanoja, tarpeettomia paljastuneita palveluita ja inhimillisiä virheitä, jotka eivät ilmenisi yksinkertaisessa skannauksessa.
Henkilöstön koulutus ja tietoisuus ovat toinen kriittinen pilari. Inhimillinen tekijä on edelleen heikko lenkki monissa hyökkäysketjuissa. Jatkuvat koulutusohjelmat, tietojenkalasteluharjoitukset, selkeät salasanakäytännöt, monivaiheinen todennus ja tapausten raportointiprotokollat auttavat vähentämään tätä riskiä.
Teknisestä näkökulmasta on suositeltavaa vahvistaa käyttöoikeuksien hallintaa (vähiten oikeuksien periaate, RBAC/ABAC, käyttöoikeuksien säännöllinen tarkistus), segmentoida verkkoja sivuttaisliikkeen rajoittamiseksi, suojata hallintaliittymiä VPN:llä tai IP-suodatuksella sekä poistaa käytöstä palvelut ja testiympäristöt tuotannossa.
Lopuksi, edistyneet haavoittuvuuksien torjunnan automaatiotyökalut ja -alustat voivat tehdä merkittävän eron organisaatioissa, joilla on suuria resursseja. Ratkaisut, jotka yhdistävät eri skannereiden löydökset, normalisoivat dataa, rikastuttavat sitä uhkatiedoilla ja automatisoivat korjaustyönkulut tai tikettien luomisen, auttavat lyhentämään keskimääräistä ratkaisuaikaa ja estämään kriittisten haavoittuvuuksien jäämisen huomaamatta satojen pienten hälytysten joukosta.
Haavoittuvuuksien hallinta on viime kädessä paljon muutakin kuin satunnaisten skannausten suorittamista. Se edellyttää haavoittuvuuden ymmärtämistä, sen luokittelua, esiintymispaikkoja (koodi, verkko, pilvi, ihmiset, kolmannet osapuolet), käytettyjä hyväksikäyttötekniikoita ja älykästä priorisointia liiketoiminnan todellisen riskin perusteella. Organisaatiot, jotka integroivat kaiken tämän kulttuuriinsa ja päivittäisiin prosesseihinsa, kestävät lopulta paremmin yhä monimutkaisempaa ja kehittyvää uhkamaisemaa.
