- WebRTC pakottaa äänen ja videon salauksen DTLS:n ja SRTP:n avulla, mutta yleinen turvallisuus riippuu signaloinnista, todennuksesta ja sovellusarkkitehtuurista.
- Suurimmat riskit ovat IP-vuodot, ei-TLS-signalointi, väärin määritetyt TURN-palvelimet, heikot käyttöoikeuksien hallinnan asetukset ja vanhentuneet riippuvuudet.
- Turvallinen toteutus edellyttää TLS-salausta signaloinnissa, vankkaa todennusta, STUN/TURN-suojausta, salausta levossa, jatkuvaa valvontaa ja säännöllisiä tarkastuksia.
- WebRTC-vuotoriskien hallinta selaimissa, VPN-verkoissa ja tunnistustoimintoja hyödyntävissä selaimissa on kriittistä yksityisyyden säilyttämiseksi ja tilien korrelaation estämiseksi usean tilin ympäristöissä.
Reaaliaikaisesta viestinnästä on tullut keskeinen osa mitä tahansa modernia yritystoimintaa: videopuhelut, etälääketiede, verkkokurssit, etätuki ja interaktiivinen suoratoisto ovat nyt osa arkea. Kaiken tämän ytimessä on WebRTC, teknologia, joka mahdollistaa äänen, videon ja datan liikkumisen suoraan selainten ja sovellusten välillä ilman ylimääräisten asennusten.
WebRTC:n kätevyys ja tehokkuus ei kuitenkaan tarkoita, että voimme rentoutua. Jos sitä ei ole suunniteltu ja toteutettu huolellisesti, se voi paljastaa oikeita IP-osoitteita, sallia luvattoman käytön tai vuotaa arkaluonteisia tietoja , vaikka käyttäisit VPN-palveluita, välityspalvelimia tai tunnistustoimintoja käyttäviä selaimia. Siksi WebRTC:n tietoturvakontrollit eivät ole valinnainen lisäosa, vaan pikemminkin olennainen osa mitä tahansa vakavasti otettavaa arkkitehtuuria.
Mikä on WebRTC ja miksi sitä pidetään lähtökohtaisesti turvallisena?
WebRTC (Web Real-Time Communication) on joukko avoimia standardeja, API-rajapintoja ja protokollia , jotka mahdollistavat reaaliaikaisen viestinnän suoraan verkkoselaimesta tai mobiilisovelluksesta. Sen avulla voit soittaa videopuheluita, jakaa näyttösi, lähettää tiedostoja tai keskustella ilman lisäosia, epätavallisia laajennuksia tai erillisiä työpöytäohjelmia.
Heidän filosofiansa on selkeä: vertaisverkko (P2P) aina kun mahdollista . Tämä tarkoittaa, että selaimet muodostavat suoran yhteyden toisiinsa, mikä vähentää viivettä ja palvelinresurssien kulutusta. Jotta tämä toimisi, tarvitaan protokollia, kuten SDP, ICE ja STUN/TURN-palvelimet, jotka auttavat löytämään yhteyspolkuja, vaikka NATit ja palomuurit olisivat tiellä.
Yksi WebRTC:n suurimmista vahvuuksista on se, että turvallisuus on sisäänrakennettu itse standardiin . Nykyaikaiset selaimet vaativat suojattujen kontekstien (HTTPS) käyttöä kameran ja mikrofonin käyttämiseen, ja selaimen turvallisuus estää mediastriimien lähettämisen "selkoisena tekstinä", edes vahingossa.
Käytännössä WebRTC:stä on tullut perusta etätyöympäristöille, verkko-opetukselle, telelääketieteelle, pilvipelaamiselle, tekniselle tuelle ja SaaS-sovelluksille, joissa on upotettu video . Palvelut, kuten Google Meet, Jitsi, monet suoratoistoratkaisut ja lukuisat sisäiset videoneuvottelutyökalut, käyttävät tätä teknologiaa taustalla.
WebRTC:hen sisäänrakennetut salauskerrokset ja suojausmekanismit
WebRTC-tietoturvakontrollien ensimmäinen pilari on pakollinen viestinnän salaus. Nykyaikaisissa selaimissa ei ole vakiomuotoista "salaamatonta" tilaa , joten kaikki ääni ja video lähetetään turvallisesti.
WebRTC perustuu useisiin tunnettuihin tietoturvan elementteihin:
- DTLS (Datagram Transport Layer Security)Se käsittelee avainten turvallisen vaihdon UDP:n kautta, eräänlaisen "datagrammien TLS:n" kaltaisen protokollan. Päätepisteet neuvottelevat avaimet, joita sitten käytetään tiedonkulun suojaamiseen.
- SRTP (suojattu reaaliaikainen siirtoprotokolla)käyttää DTLS:n hyväksymiä avaimia ääni- ja videoliikenteen salaamiseen ja todentamiseen, mikä takaa luottamuksellisuuden ja eheyden.
- TLS signalointi- ja ohjaus-API-kerroksessa, kun istuntojen neuvottelemiseen käytetään HTTPS:ää tai WSS:ää.
Tämän yhdistelmän ansiosta paketteja sieppaava hyökkääjä näkee vain salattua ja hyödytöntä dataa . Lisäksi eheysmekanismit estävät ketään muokkaamasta datavirtaa havaitsematta.
Vaativammissa yhteyksissä, kuten terveydenhuollossa tai rahoitusalalla, monet organisaatiot menevät askeleen pidemmälle ja ottavat käyttöön päästä päähän -salauksen (E2EE) . Tässä mallissa edes välittäjäpalvelimilla (esimerkiksi mediapalvelimella) ei ole pääsyä salattuun sisältöön: vain osallistujien laitteet tietävät lopulliset avaimet.
Mikä pahinta, selain toimii paikallisten laitteiden vartijana. Ennen kameran, mikrofonin tai näytön käyttöä käyttäjän on erikseen myönnettävä lupa , ja hän voi peruuttaa sen milloin tahansa asetuksista. Yksikään kehittäjä ei voi ohittaa tätä valintaikkunaa.
Kaikki tämä tekee WebRTC:stä "oletusarvoisesti turvallisen" teknologian tiedonsiirron näkökulmasta . Ongelma syntyy, kun katsomme protokollan ulkopuolelle ja analysoimme, miten reaalimaailman sovellukset on integroitu.
WebRTC-toteutusten erityiset tietoturvariskit
Se, että siirto on salattu, ei tarkoita, että koko järjestelmä olisi erehtymätön. Useimmat WebRTC:n tietoturvaongelmat johtuvat toteutuksesta, infrastruktuurista ja sovelluslogiikasta , eivät itse standardista.
Nämä ovat yleisimmät riskit, jotka sinun tulisi pitää mielessä:
IP-osoitevuodot (WebRTC-vuodot)
Yksi arkaluontoisimmista ongelmista on IP-yksityisyys. WebRTC:n ICE-prosessi yrittää selvittää kaikki mahdolliset laiteosoitteet löytääkseen parhaan P2P-reitin käyttämällä STUN-palvelimia, jotka palauttavat julkisen IP-osoitteen, joten verkkoliikenteen analysointi voi auttaa vuotojen havaitsemisessa.
Muutamalla JavaScript-rivillä verkkosivusto voi luoda RTCPeerConnection-yhteyden ja käyttää näitä "ICE-ehdokkaita". Jos selainta ei ole suojattu tai VPN ei käsittele WebRTC:tä hyvin, käyttäjän todellinen IP-osoite voi vuotaa jopa välityspalvelimen, VPN:n tai tunnistustoimintoja hyödyntävän selaimen takaa.
Tämä ongelma on erityisen vakava niille, jotka hallinnoivat useita tilejä, harjoittavat liikenteen arbitraasia tai työskentelevät erillisten profiilien kanssa, joita ei pitäisi linkittää . Yksi vuotanut toimiston IP-osoite voi riittää alustalle linkittämään kymmeniä teoreettisesti erillisiä tilejä.
Lisäksi IPv6-osoitteet ovat vielä vaarallisempia : ne ovat yleensä laitekohtaisia ja pysyvämpiä ajan myötä, mikä helpottaa sormenjälkien ottamista ja pitkäaikaista seurantaa.
Turvattomat signalointikanavat
WebRTC määrittää, miten media lähetetään, mutta se ei määritä signaloinnissa käytettävää protokollaa . Tämä jätetään kehittäjän päätettäväksi, joka tyypillisesti valitsee WebSocketsin, HTTP/RESTin, MQTT:n tai muita vaihtoehtoja.
Jos kyseistä kerrosta ei ole suojattu TLS:llä (HTTPS tai WSS) ja kunnollisella todennuksella, jonkun on suhteellisen helppo siepata tai manipuloida istuntoneuvotteluja, mikä avaa oven:
- Metatietojen sieppaus istunnot ja tunnistetiedot.
- Toisena henkilönä tekeytyminen tai istunnon kaappaaminen välikäsihyökkäysten kautta.
- Varojen ohjaaminen luvattomille kolmansille osapuolille.
Väärin konfiguroidut STUN/TURN-palvelimet
ICE-infrastruktuuri on riippuvainen STUN/TURN-palvelimista yhteyksien helpottamiseksi. Kun TURN-palvelimelta puuttuu vahva todennus tai käyttörajoitukset , siitä voi tulla "avoin välityspalvelin", jota kuka tahansa voi hyödyntää liikenteen lähettämiseen infrastruktuurisi kustannuksella.
Tämä ei ainoastaan aiheuta tietoturva- ja väärinkäyttöriskiä, vaan myös kustannusongelman ja paljastaa verkkotopologiasi . Turvatoimenpiteiden toteuttaminen yritysverkoissa vähentää tätä riskiä. TURNin väärä konfigurointi on yksi yleisimmistä vioista hätäisesti käyttöönotetuissa WebRTC-järjestelmissä.
Heikko sovellustason käyttöoikeuksien hallinta
Vaikka ääni ja video olisivat salattuja, jos kuka tahansa voi päästä huoneeseen pelkästään tietämällä URL-osoitteen , heikko lenkki on edelleen sovelluksen logiikka. Usean käyttäjän ympäristöjen suojauskäytännöt auttavat lieventämään tätä. Ilman vankkaa todennusta, istunnonhallintaa ja roolienhallintaa luvattomat käyttäjät voivat:
- Yksityiskokouksiin tai maksullisiin webinaareihin soluttautuminen.
- Pääsy jo tallennettuihin arkaluonteisiin tallenteisiin.
- Ei-toivotun sisällön lähettäminen huoneissa, joihin heillä ei pitäisi olla lupaa.
On hyvin yleistä nähdä sovelluksia, jotka käyttävät ennustettavia tai pysyviä istuntotunnisteita, mikä helpottaa luettelointihyökkäyksiä ja laitonta pääsyä.
Vanhentuneet riippuvuudet ja laajennettu hyökkäyspinta
Tyypillinen WebRTC-käyttöönotto sisältää muutakin kuin pelkän selaimen. Se sisältää signalointipalvelimia, kolmannen osapuolen kirjastoja, SDK:ita, käyttöjärjestelmiä ja usein mediapalvelimia, jotka laajentavat sen toiminnallisuutta. Jos jokin näistä komponenteista jää korjaamatta, siitä tulee haavoittuvuus. Kirjastovirheiden valvonta on kriittistä.
Käytännössä haavoittuvuuksien hyväksikäyttö tapahtuu paljon yksinkertaisesti siksi, että selaimia, WebRTC-kirjastoja, järjestelmiä tai taustajärjestelmien riippuvuuksia ei päivitetä kohtuullisella tahdilla.
Tietoturvan rooli sovellus- ja infrastruktuuritasolla
Vaikka WebRTC salaa median erinomaisesti, se ei päätä, kuka sitä käyttää, mitä kukin käyttäjä voi tehdä tai miten tietoja hallitaan pitkällä aikavälillä . Kaikki tämä riippuu sovelluksesta ja sen ympäröivästä arkkitehtuurista.
Vahvista signalointikanavaa
Ensimmäinen askel on käsitellä signalointia arkaluontoisena kanavana. Sen tulisi aina käyttää HTTPS:ää tai WSS:ää , asianmukaisesti hallittuja varmenteita, käytäntöjä, kuten HSTS, ja poistaa käytöstä suojaamattomat protokollat tai vanhentunut salaus.
Salauksen lisäksi vahva todennus signaloinnissa on avainasemassa istuntohuijauksen, tunnusvarkauksien tai ohjausviestien manipuloinnin estämisessä.
Identiteetin, käyttöoikeuksien ja vanhenemisen hallinta
Jotta kukaan ei voisi "hyväksyä" istuntoa, on tärkeää linkittää WebRTC-toiminnot hyvin todennetulle identiteetille ja toteuttaa turvatoimenpiteitä ohjelmistokehityksen aikana . Joitakin yleisiä parhaita käytäntöjä ovat:
- Käyttö allekirjoitetut tunnukset (esim. JWT), joilla on lyhyt voimassaoloaika julkaista tai toistaa striimejä.
- Integrointi OAuth 2.0, yrityksen kertakirjautuminen tai yrityksen identiteettijärjestelmät ammatillisissa ympäristöissä.
- toteuttaa 2FA tai MFA pääsyä varten kriittisille alueille, kuten hallintopaneeleihin tai riskialttiisiin tiloihin.
- Malleja roolipohjainen käyttöoikeuksien hallinta (RBAC) erottaa katsojat, puhujat, moderaattorit, lääkärit, opettajat jne.
Yhtä tärkeää on hallita istunnon vanhenemista hyvin : pysyvät tokenit, URL-osoitteet ilman vanhenemista tai uudelleenkäytettävät tunnisteet ovat kutsu ongelmiin.
TURN-palvelimen ja taustajärjestelmän suojaus
TURN-palvelimia ja muita taustajärjestelmän komponentteja tulisi käsitellä kriittisenä infrastruktuurina; luotettavan hostingin valitseminen ja dynaamisten tunnistetietojen hallinta ovat olennaisia puolustuksen kannalta. Joitakin kohtuullisia vähimmäistoimenpiteitä ovat:
- Dynaamiset ja väliaikaiset tunnistetiedot TURNissa, välttäen staattisia käyttäjätunnuksia/salasanoja.
- IP-valkoiset listat tai verkon segmentointi rajoittaaksesi sitä, kuka voi tavoittaa palvelimen.
- Nopeudenrajoitus ja kaistanleveyskiintiöt väärinkäytösten hillitsemiseksi ja DDoS-hyökkäysten lieventämiseksi.
- TURN-lokien, signaloinnin ja mediapalvelimien jatkuva valvonta poikkeavien toimintamallien etsimiseksi.
Kehittyneemmissä arkkitehtuureissa käytetään nollaluottamuslähestymistapaa : minkään eikä kenenkään ei oleteta olevan luotettava pelkästään siksi, että hän on "sisällä", vaan jokainen pyyntö validoidaan, kirjataan ja rajoitetaan pienimmän käyttöoikeuden periaatteen mukaisesti.
Sääntelyjen noudattaminen, auditointi ja tietojenkäsittely
Kun kyse on henkilötiedoista (ja näin on aina videopuheluissa, etälääketieteessä tai verkkokursseissa), oikeudellinen näkökohta on aivan yhtä tärkeä kuin puhtaasti tekninen . Säädökset, kuten GDPR Euroopassa tai HIPAA Yhdysvalloissa, asettavat hyvin erityisiä vaatimuksia.
Säännellyille aloille suunnatun WebRTC-sovelluksen tulisi integroida vähintään lokitietojen analysointi
- Tarkastettavat tiedot istunnoista: kuka muodosti yhteyden, mistä ja kuinka kauan.
- Suostumuksen hallinta selkeät ja dokumentoidut tallenteet, tietojenkäsittely ja myöhempi käyttö.
- Salaus levossa tallenteille, metatiedoille ja jaetuille tiedostoille.
- Säilytys- ja automaattisen poiston käytännöt lakisääteisten määräaikojen ja liiketoiminnan tarpeiden mukaisesti.
WebRTC-pohjaisen alustan suojaamisen tärkeimmät parhaat käytännöt
Vankan WebRTC-ratkaisun suunnitteluun kuuluu muutakin kuin pelkkä "salauksen käyttöönotto", joka on jo valmiiksi mukana. Tietoturva on otettava huomioon alkuperäisestä arkkitehtuurivaiheesta lähtien ja sitä on ylläpidettävä koko tuotteen elinkaaren ajan.
1. Suojaa signalointi aina TLS:llä ja määritä varmenteet oikein
Istuntoneuvottelujen ja SDP-tarjousten/-vastausten vaihdon on aina kuljettava HTTPS:n tai WSS:n kautta . Pelkän HTTP:n käyttö, jopa "väliaikaisesti" tai testiympäristöissä, avaa oven hyökkäyksille, jotka voivat sitten levitä tuotantoympäristöön.
TLS:n käytön lisäksi on tärkeää hallita yksityisiä avaimia ja varmenteita turvallisesti , automatisoida niiden uusiminen ja välttää turvattomia kokoonpanoja, kuten vanhentuneita salauspaketteja.
2. Ota käyttöön vankka todennus ja pääsynhallinta
Jokainen arkaluontoinen toiminto (huoneeseen liittyminen, striimin julkaiseminen, tallenteen lataaminen) on suojattava. Lyhytaikaiset tokenit, tarvittaessa monitoimitunnistus ja selkeästi määritellyt roolit ovat osa vähimmäisvaatimuksia.
Kriittisissä sovelluksissa voi olla hyödyllistä validoida jokainen yhteys- tai julkaisuyritys taustajärjestelmässä esimerkiksi webhookien avulla: mediapalvelin tekee kyselyn taustajärjestelmällesi, joka päättää, voiko käyttäjä todella tehdä sen, mitä hän pyytää (esimerkiksi onko hänellä aktiivinen tilaus tai onko hän nimetty puhuja).
3. Määritä STUN ja TURN huolellisesti
Yhteydet ovat yksi kriittisimmistä näkökohdista. On tärkeää välttää "avoimia" TURN-palvelimia hinnalla millä hyvänsä. Ihannetapauksessa käytä väliaikaisia tunnuksia, IP-rajoituksia mahdollisuuksien mukaan ja jatkuvaa käytön seurantaa väärinkäytösten tai poikkeavuuksien havaitsemiseksi.
Jos käytät VPN:ää tai välityspalvelinta ja olet huolissasi yksityisyydestä, on myös suositeltavaa testata ICE-tarkkuuden toimintaa eri selaimissa ja säätää sekä asiakas- että palvelinasetuksia vuotojen minimoimiseksi.
Se vaikuttaa yksinkertaiselta, mutta se usein unohdetaan. Selainten WebRTC-moottorit saavat jatkuvasti tietoturvapäivityksiä , samoin kuin käyttöjärjestelmät, mediapalvelimet ja kolmannen osapuolen kirjastot.
Ammattimaisissa ympäristöissä on suositeltavaa käyttää aikataulutettuja päivitysmenettelyjä, regressiotestausta ja automaatiota mahdollisuuksien mukaan , jotta tunnetut haavoittuvuudet eivät kasaannu kuukausien ajaksi.
5. Salaa tallenteet ja tallennetut tiedot
Puhelun aikana lähetys salataan. Mutta heti kun aloitat datan tallentamisen tai varastoinnin, tallennussalaus astuu voimaan . Salattujen levyjen, HSM- tai KMS-palveluiden hallinnoimien avainten ja tallenteiden erittäin tiukan käyttöoikeuksien hallinnan käyttö on olennaista.
Lisäksi on suositeltavaa määritellä selkeät säilytysajat ja automatisoidut prosessit sellaisen sisällön turvalliseen poistamiseen, jota ei enää tarvita tai jonka säilyttäminen ei ole laillisesti perusteltua.
6. Valvonta, poikkeavuuksien havaitseminen ja auditointi
Ensimmäinen käyttöönotto ei ole työn loppu. Tuotantoympäristössä toimiva WebRTC-alusta tarvitsee reaaliaikaista seurantaa : TURN-käyttötiedot, toistuvat ICE-virheet, epäilyttävät kaistanleveyden piikit, epäonnistuneet käyttöyritykset, yhteysmallien muutokset jne.
Päivittäisen valvonnan lisäksi kannattaa suunnitella säännöllisiä auditointeja : penetraatiotestejä, tietoturvaan keskittyviä koodikatselmuksia, verkkokokoonpanon analysointia sekä palvelimien ja paneelien voimassa olevien käyttöoikeuksien varmentamista.
Palvelinpuolen lisäksi yksi ongelmallisimmista ongelmista on IP-vuoto WebRTC:n kautta , erityisesti käytettäessä VPN-palveluita, kotitalouksien välityspalvelimia tai tunnistusta estäviä selaimia usean tilin tilanteissa.
Miten IP-vuotoja todellisuudessa tapahtuu WebRTC:ssä
Kun sivu luo RTCPeerConnection-yhteyden, selain käynnistää ICE-prosessin: se kerää verkkoehdokkaat, tekee kyselyn STUN-palvelimille ja löytää julkisia ja yksityisiä osoitteita . Nämä tiedot jaetaan sitten etäpäätepisteen kanssa... tai sitä lukevan haitallisen komentosarjan kanssa.
Selaimesta ja asetuksista riippuen WebRTC saattaa paljastaa:
- Vain paikalliset IP-osoitteet (192.168.xx, 10.xxx…), vähemmän vaikuttavat, mutta hyödylliset sormenjälkien ottamiseen.
- VPN:n tai välityspalvelimen IP-osoite, joka olisi monissa tapauksissa toivottava toimintatapa.
- Internet-palveluntarjoajan todellinen julkinen IP-osoite ja, jos käytössä, laitteelle määritetty IPv6-osoite.
Siksi kenelle tahansa, joka hallinnoi useita tilejä tai tarvitsee eristää identiteettejä, WebRTC:n hallinta on aivan yhtä tärkeää kuin hyvän välityspalveluntarjoajan valitseminen . Täydellinen sormenjälki pilataan, jos oikea IP-osoite näkyy sivussa.
Tarkista, vuotaako WebRTC-kokoonpanostasi
Ennen laastarien kiinnittämistä sokkona on suositeltavaa ottaa mittaukset. Tehokas tapa tarkistaa altistuminen on:
- Yhdistä VPN-verkkoon tai määritä välityspalvelin selaimessasi ja tarkista tyypillisellä "mikä on IP-osoitteeni" -palvelulla, mikä näkyvä IP-osoite pitäisi olla.
- Käy tietyillä WebRTC-testisivuilla ja tarkista, mitkä osoitteet näkyvät ehdokasosiossa.
- Vertaa odotettua IP-osoitetta WebRTC:ssä lueteltuihin osoitteisiinJos näet eri julkisen IP-osoitteen, kuten internet-palveluntarjoajasi IP-osoitteen tai odottamattoman IPv6-osoitteen, sinulla on vuoto.
On suositeltavaa toistaa nämä testit eri selaimissa (Chrome, Firefox, Edge, Safari) ja jokaisen merkittävän päivityksen tai VPN/välityspalvelimen palveluntarjoajan vaihdon jälkeen, koska toiminta voi vaihdella huomattavasti.
Selaimesta riippuen sinulla on enemmän tai vähemmän liikkumavaraa:
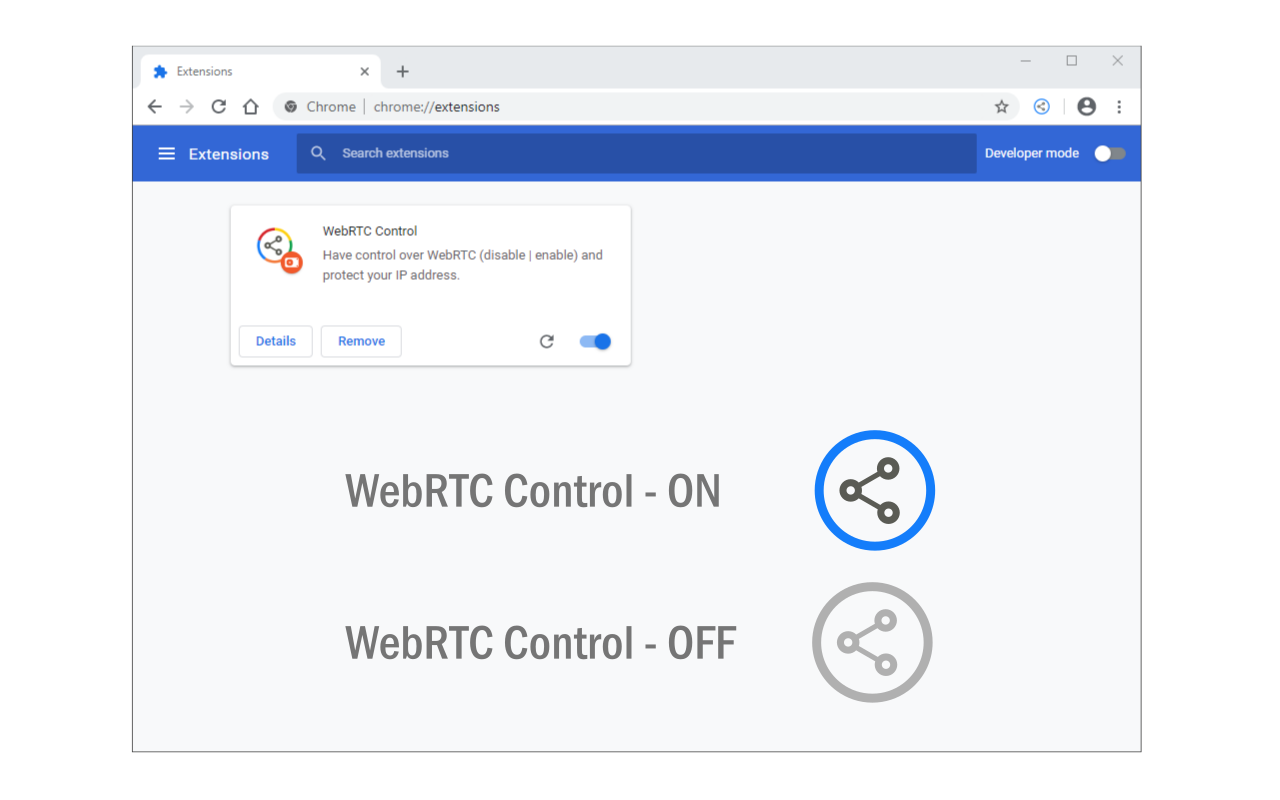
- Chromium-pohjaiset selaimet (Chrome, Edge, Brave, Opera…)Ne eivät salli WebRTC:n täydellistä poistamista käytöstä natiivisti. Tavallinen lähestymistapa on käyttää laajennuksia, jotka rajoittavat IP-osoitteiden näkyvyyttä tai estävät WebRTC:n muilla kuin luotettavilla sivustoilla.
- FirefoxSe tarjoaa parhaan mahdollisen tarkkuuden hallinnan. about: config Voit poistaa käytöstä media.peerconnection.enabled-asetuksen tai pakottaa WebRTC:n käyttämään vain välityspalvelimen osoitetta. Voit myös käyttää laajennuksia, jotka ottavat WebRTC:n käyttöön tai poistavat sen käytöstä sivustokohtaisesti.
- Safari (macOS ja iOS)WebRTC on oletuksena käytössä, ja sen hallinta on rajoitettua. Apple käyttää joitakin lieventäviä toimenpiteitä, mutta se ei ole ihanteellinen selain riskialttiille tehtäville, joissa sinun on hienosäädettävä jokaista asetusta.
Kaupallisissa ympäristöissä, joissa WebRTC on osa työnkulkua (esimerkiksi kun tietty mainosalusta vaatii videovahvistuksen), WebRTC:n estäminen kokonaan ei yleensä ole hyvä idea . On parempi käyttää "vain välityspalvelin" -tiloja tai määrityksiä, jotka säilyttävät toiminnallisuuden suodattamatta todellisia IP-osoitteita.
Käyttöjärjestelmän ja palomuurin tason vahvistus
Äärimmäisissä tilanteissa jotkut tiimit estävät tai suodattavat UDP-liikenteen ja tietyt porttialueet palomuuritasolla käyttämällä pf-komentosarjaa macOS:ssä, iptables/nftables-komentosarjaa Linuxissa tai Windows Defender -palomuuria Windowsissa.
Tämä lähestymistapa lisää ylimääräisen puolustuskerroksen, mutta sitä on käsiteltävä varoen, koska se voi häiritä laillisia palveluita (videopuhelut, online-pelit, VoIP, DNS jne.). On aina suositeltavaa dokumentoida säännöt, varmuuskopioida kokoonpano ja varmistaa, että koneet ovat edelleen hallittavissa ennen muutosten käyttöönottoa massatuotantona.
Tunnistusestoselaimet voivat simuloida erilaisia sormenjälkiä: grafiikkalaitteistoa, fontteja, aikavyöhykettä, kieltä, resoluutioita jne. Mutta jos WebRTC antaa saman todellisen IP-osoitteen liukua kaikkien näiden profiilien taakse, alustoilla on erittäin luotettava vihje niiden yhdistämiseen.
Tämän tyyppisen ratkaisun ihanteellinen kokoonpano sisältää:
- Määritä kullekin profiilille eri välityspalvelin tai IP-osoite, mieluiten asuin- tai mobiilikäyttöön.
- WebRTC-toiminnan määrittäminen käytöstä poistetussa tilassa tai ”vain välityspalvelin”-tilassa, kohdesovelluksen tarpeista riippuen.
- Suorita WebRTC-vuototestit jokaisessa edustavassa profiilissa ennen sen käyttöönottoa.
- Perustaa selkeät sisäiset käytännöt siitä, milloin videopuhelut sallitaan ja missä profiileissa rajoitusten tulisi pysyä tiukennettuina.
Mainostoimistoille, markkinointitiimeille, arbitraasille tai suurten luetteloiden hallinnalle markkinapaikoilla tämäntyyppinen kuri tekee eron vakaan toiminnan ja valtavien asiakasblokkien keskellä elämisen välillä.
Kaiken kaikkiaan WebRTC:n tietoturvakontrollit hyödyntävät standardin sisäänrakennettuja ominaisuuksia (salaus, selainoikeudet, tehokas P2P) ja integroivat ne vankkaan arkkitehtuuriin ja parhaisiin käytäntöihin: turvallinen signalointi, hyvin suunniteltu todennus ja roolit, suojatut STUN/TURN-palvelimet, salaus levossa, jatkuva valvonta ja, kun kyseessä on edistynyt yksityisyys, IP-vuotoja ja WebRTC:n toimintaa koskeva kattava hallinta selaimissa, VPN-verkoissa ja havaitsemisen estävissä selaimissa. Ymmärtämällä teknologian vahvuudet ja heikkoudet on täysin mahdollista ottaa käyttöön reaaliaikaisia viestintäalustoja, jotka ovat nopeita, skaalautuvia ja ennen kaikkea luotettavia jopa yritys- ja säännellyissä ympäristöissä.