- Vyöhykkeisiin (LAN, DMZ, VLAN) ja tarkkojen käyttöoikeusluetteloiden (ACL) käyttö pienentää palvelimien hyökkäyspinta-alaa merkittävästi.
- Oikein määritetty Windowsin palomuuri ja sen edistyneet suojausominaisuudet mahdollistavat tarkan hallinnan kunkin tietokoneen saapuvalle ja lähtevälle liikenteelle.
- NGFW-verkot yhdistävät sovellusten suodatuksen, IPS:n, VPN:n, URL-suodatuksen ja QoS:n kattavaa ympäristön suojausta ja hallintaa varten.
- Sääntöjen säännöllinen lokin kirjaaminen, auditointi ja testaus ovat välttämättömiä virheellisten määritysten havaitsemiseksi ja pitkän aikavälin tietoturvan ylläpitämiseksi.
Palvelimien palomuurien edistyneiden konfigurointien hallinta ei ole enää vain suuryritysten asia. Jokaisen yrityksen, joka suhtautuu kyberturvallisuuteen vakavasti, on ymmärrettävä, miten verkko segmentoidaan, vyöhykkeet määritellään, luodaan yksityiskohtaisia sääntöjä ja miten sekä perimeter-palomuurista että itsestään saataisiin kaikki irti jokaisella tietokoneella ja palvelimella.
Tässä oppaassa käsitellään yksityiskohtaisesti, miten uuden sukupolven palomuurit (NGFW) toimivat , miten vyöhykkeitä (LAN, WAN, DMZ, VLAN) suunnitellaan, minkä tyyppisiä sääntöjä sovelletaan (ohjelma, portti, protokolla, IP…), miten hyödynnetään Windowsin palomuuria edistyneellä suojauksella , mikä rooli työkaluilla, kuten SimpleWallilla, on ja mitä parhaita käytäntöjä noudatetaan, jotta koko järjestelmästä ei tule hallitsematonta sotkua.
Seuraavan sukupolven palomuurit palvelimilla: paljon enemmän kuin porttisuodatusta
Seuraavan sukupolven palomuurit, kuten FortiGate NGFW , yhdistävät edistyneet verkko-ominaisuudet ja syvällisen tietoturvan yhteen laitteeseen. Ne eivät ainoastaan avaa tai sulje portteja, vaan ne analysoivat liikennettä sovellustasolla, tarkastavat salattua sisältöä ja integroituvat monimutkaisiin pilvi-, lähiverkko-, WLAN- ja etäkäyttöarkkitehtuureihin.
FortiGaten tapauksessa järjestelmän ydin on FortiOS , erityinen käyttöjärjestelmä, joka yhdistää tietoturvakäytännöt ja verkkotoiminnot: integroidun SD-WANin, universaalin ZTNA:n, liikenteenhallinnan langattomissa ja langallisissa verkoissa sekä keskitetyn hallinnan FortiManagerin ansiosta.
Lisäksi nämä laitteet käyttävät omaa ASIC-arkkitehtuuriaan (erillisiä siruja) pakettien tarkastuksen ja salauksen purkamisen nopeuttamiseksi heikentämättä suorituskykyä tai lisäämättä energiankulutusta, vaikka verkko olisi täydessä kuormituksessa ja samanaikaisia istuntoja olisi satoja tai tuhansia.
Uhkasuojausta vahvistetaan FortiGuard-palveluilla , jotka lisäävät tekoälyä haittaohjelmien, epäilyttävän liikenteen, hyökkäysten hyödyntämisen ja kohdennettujen hyökkäysten havaitsemiseksi. Tämä sovittaa kaiken Fortinet Security Fabricin konseptiin: tietoturvaverkkoon, joka kattaa verkon, päätepisteet ja pilven, jotta voidaan reagoida koordinoidusti tapauksiin.
Palomuurivyöhykkeiden suunnittelu ja verkon segmentointi palvelimilla
Ennen kuin luot sääntöjä, jotka muistuttavat, ettei huomista ole, sinun on suunniteltava verkon vyöhykearkkitehtuuri ja segmentointi asianmukaisesti . Mitä tasaisempi verkko on, sitä helpompi hyökkääjän on liikkua sivusuunnassa päästyään sisään.
Ensimmäinen vaihe on tunnistaa keskeiset resurssit ja palvelut : web-palvelimet, tietokannat, sisäiset sovellukset, myyntipistelaitteet, VoIP-vaihteet, vierasverkot jne. Ne ryhmitellään kriittisyyden ja altistuksen mukaan eri loogisiin vyöhykkeisiin.
Vakiokäytäntönä on luoda DMZ (demilitarisoitu vyöhyke) palvelimille, jotka tarjoavat palveluita suoraan internetiin (sähköposti, VPN, verkkosovellukset, julkiset portaalit jne.). Nämä palvelimet on eristettävä sekä ulkoisesta verkosta että herkemmästä sisäisestä verkosta, jotta vyöhykkeiden välinen liikenne on mahdollisimman rajattua.
Palvelimet, joihin pääsee käsiksi vain organisaation sisältä, sijaitsevat sisäisillä palvelinvyöhykkeillä , erillään käyttäjäverkosta, hallintaverkosta ja mahdollisista laboratorio- tai testiympäristöistä. Käytännön vuoksi on yleistä käyttää VLAN -tuella varustettuja kytkimiä erottelun ylläpitämiseksi myös tasolla 2.
IPv4-ympäristöissä kaikkien sisäisten verkkojen on käytettävä yksityisiä osoitealueita (RFC1918) ja luotettava NAT-mekanismeihin internetin käyttämiseksi. Tämä muunnos suoritetaan tyypillisesti perimeter-palomuurilla, joka myös valvoo saapuvan ja lähtevän liikenteen käytäntöjä kullekin tietylle vyöhykkeelle.
Käyttöoikeusluettelot (ACL) ja vyöhykkeiden väliset säännöt
Kun vyöhykkeet on määritelty ja liitetty palomuurin rajapintoihin tai alirajapintoihin, on vuorossa ACL:t (Access Control Lists) , jotka ovat sääntöjä, jotka päättävät, mikä liikenne on sallittua ja mikä liikenne hylätään näiden vyöhykkeiden välillä.
Ajatuksena on määritellä jokaiselle rajapinnalle tai aliitynnälle joukko sääntöjä, jotka ovat mahdollisimman tarkkoja ja yksityiskohtaisia : lähde-IP tai aliverkko, kohde-IP tai aliverkko, protokolla (TCP, UDP, ICMP jne.), mukana olevat portit ja toiminto (sallittu tai estetty). Mitä vähemmän yleisluontoiset säännöt ovat, sitä vähemmän on tietoturva-aukkoja.
Hyvä käytäntö on lopettaa jokainen ACL implisiittisellä "estä kaikki" -säännöllä , joka toimii turvaverkkona: jos paketti ei vastaa mitään aiempaa sallimissääntöä, se estetään. Tämän jälkeen luodaan hyvin erityisiä poikkeuksia todella tarvittaville työnkuluille.
On myös suositeltavaa poistaa käytöstä julkinen pääsy palomuurin hallintaliittymiin (HTTP, HTTPS, SSH jne.), jolloin hallinta on mahdollista vain hyvin tietyistä sisäisistä verkoista tai suojatun VPN-hallintayhteyden kautta.
Nykyaikaiset NGFW-verkot tarjoavat portti- ja IP-osoitteiden hallinnan lisäksi sovellusten hallintaa , verkkokategorioita, IPS:ää ja edistynyttä tiedostoanalyysiä (hiekkalaatikko). Jos olet jo maksanut näistä ominaisuuksista, on järkevää ottaa ne käyttöön ja määrittää kriittisille liikennevirroille, erityisesti verkon reunoja ylittäville liikennevirroille.
Salliva palomuuri vs. rajoittava palomuuri palvelimilla
Keskeinen kohta palomuurikäytäntöä suunniteltaessa (olipa kyseessä sitten perimeträ tai käyttöjärjestelmä) on päättää, aloitetaanko sallivasta vai rajoittavasta lähestymistavasta.
Sallivassa palomuurissa perimmäinen implisiittinen sääntö on "salli kaikki". Vain estosäännöillä eksplisiittisesti määritellyt kohteet estetään. Tätä lähestymistapaa käytetään tyypillisesti luotettavissa sisäverkoissa (LAN) tai tietokoneissa, jotka on määritetty "yksityiseksi verkoksi" Windowsissa.
Rajoittavassa palomuurissa päinvastoin on totta: lopullinen sääntö on "estä kaikki". Vain liikenne, joka vastaa nimenomaisia sallimissääntöjä, sallitaan. Tämä filosofia on tyypillinen laajaverkkorajapinnassa (WAN), palomuureissa, kuten pfSense tai yritysten NGFW-verkot, ja laitteissa, jotka on määritetty "julkiseksi verkoksi".
Esimerkiksi Windows käyttää oletusarvoisesti rajoittavaa käytäntöä saapuville yhteyksille (estää kaiken, mitä ei ole nimenomaisesti sallittu) ja sallivaa käytäntöä lähteville yhteyksille (sallii kaiken paitsi estämäsi). Tätä voidaan säätää palomuurin lisäasetuksissa.
Mitä Windowsin palomuuri todella tarjoaa palvelimille?
Windowsin palomuuri edistyneillä tietoturvaominaisuuksillaan on paljon tehokkaampi kuin monet ymmärtävät. Se voi hallita saapuvaa ja lähtevää liikennettä suodattamalla IP-osoitteen, portin, protokollan, palvelun, verkkoyhteyden, profiilityypin (toimialue, yksityinen, julkinen) ja joissakin tilanteissa jopa käyttäjän tai ryhmän mukaan.
Sen ominaisuuksiin kuuluvat matalan tason pakettien suodatus , yksityiskohtaisten lokien luominen (jotka voidaan sitten analysoida Tapahtumienvalvonnalla tai lähettää SIEM-järjestelmään), julkisten verkkojen havaitseminen tiukemman profiilin automaattiseksi käyttöönottamiseksi sekä integrointi muihin suojauskerroksiin, kuten Windows Defenderiin.
Pienyrityksille ja monille palvelinympäristöille hyvin konfiguroitu NGFW voi olla enemmän kuin riittävä , varsinkin yhdistettynä vankkaan virustorjuntaohjelmistoon ja hyviin hallintakäytäntöihin. On kuitenkin tärkeää olla tietoinen sen rajoituksista: se ei korvaa perimeter-NGFW:tä tai erillistä IPS:ää.
Heikkouksiin kuuluu se, että Windowsin palomuuri ei oletusarvoisesti tarjoa syvällistä pakettien tarkastusta edistyneillä allekirjoituksilla, ei estä järjestelmän telemetriaa natiivisti, sen ilmoitukset ovat huomaamattomia (se tuskin ilmoittaa uusista yhteyksistä) ja lokien katselutapa ei ole käyttäjäystävällinen ei-teknisille käyttäjille.
Pääsy Windowsin palomuurin edistyneeseen suojaukseen
Active Directory -toimialueympäristön palomuurin lisäasetusten hallintaan paras tapa on työskennellä ryhmäkäytäntöobjektien (GPO) kanssa . Edellytetään jäsenyyttä toimialueen järjestelmänvalvojat -ryhmässä tai delegoituja käyttöoikeuksia ryhmäkäytäntöobjekteihin.
Siirry käytäntöjen hallintakonsolissa kohtaan Käytännöt > Tietokoneen asetukset > Windowsin asetukset > Suojausasetukset > Windowsin palomuuri ja lisäsuojaus . Siellä voit määrittää yhteisiä sääntöjä asiakastietokoneille ja toimialueeseen liitetyille palvelimille.
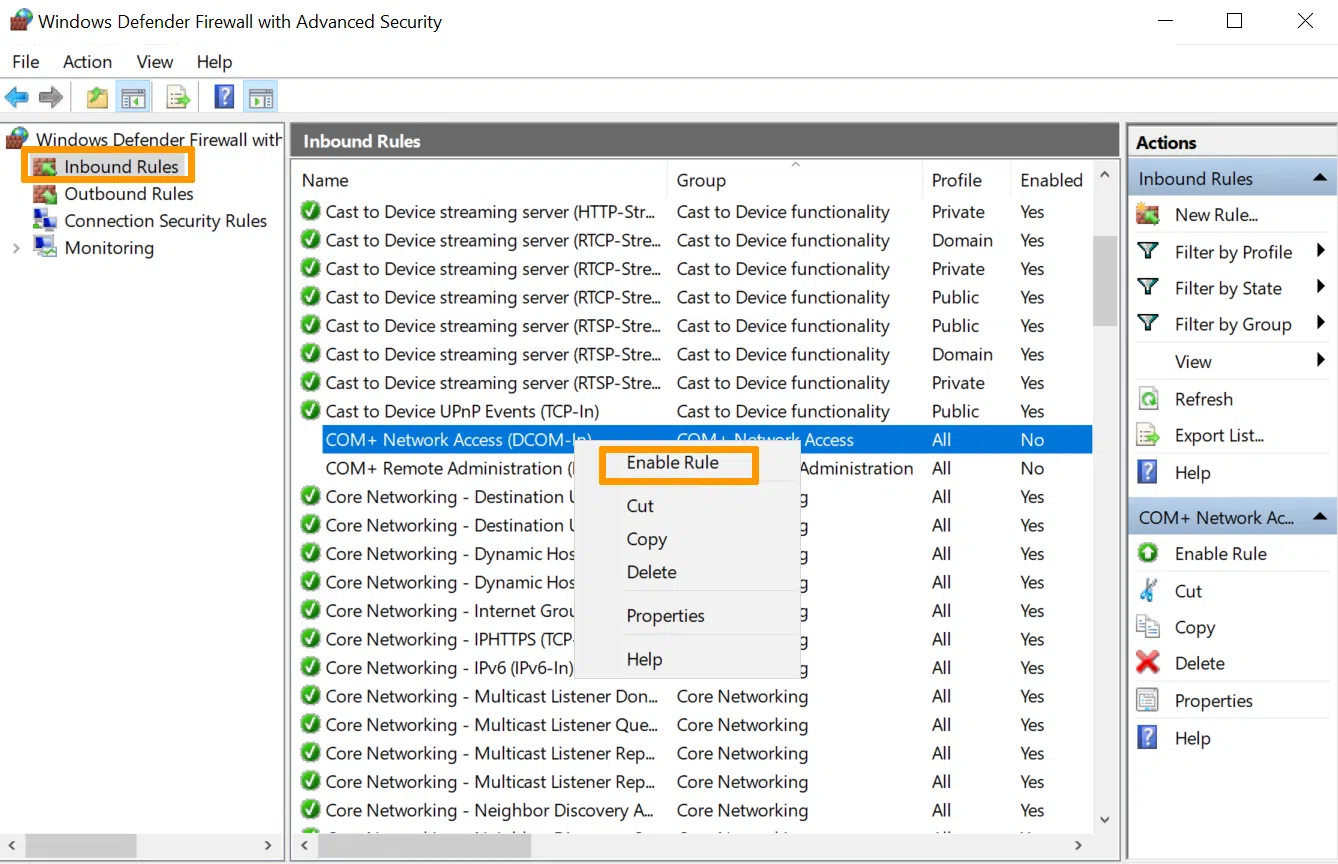
Jos kyseessä on yksi palvelin tai paikallinen tietokone , tarvitset vain järjestelmänvalvojan oikeudet kyseiseen laitteeseen. Nopein tapa avata konsoli on painaa KÄYNNISTÄ, kirjoittaa wf.msc ja painaa Enter. Tämä avaa Windowsin palomuurin konsolin, jossa on kyseisen tietokoneen lisäsuojausasetukset.
Päänäytössä näkyvät saapuvan liikenteen säännöt, lähtevän liikenteen säännöt, yhteyden suojaussäännöt ja eri profiilien (toimialue, yksityinen, julkinen) määritykset sekä valvonta-alue, jossa näkyvät vain aktiiviset säännöt.
Profiilit, globaalit käytännöt ja oletustoiminta
Palomuurin ominaisuuspaneeli määrittää kunkin verkkoprofiilin (toimialue, yksityinen, julkinen) yleiset asetukset. Nämä asetukset määrittävät, miten palomuuri toimii, kun verkkosovitin on liitetty tiettyyn verkkotyyppiin.
Voit määrittää kullekin profiilille, onko palomuuri käytössä vai poistettu käytöstä , estetäänkö vai sallitaanko saapuvat yhteydet, jotka eivät vastaa mitään sääntöä, ja saman vaihtoehdon lähteville yhteyksille.
Voit myös säätää parametreja, kuten ilmoituksia ohjelman estämisestä , palomuurin lokien tallennuspaikkaa , lokien enimmäiskokoa ja IPsec VPN -tunneleiden suojaaman liikenteen erityiskäsittelyä, jota pidetään yleensä luotettavampana.
Valvonta - osiossa näkyvät kaikki aktiiviset säännöt, mukaan lukien ryhmäkäytäntöobjektien (GPO) säännöt ja paikallisesti määritetyt säännöt. Tästä osiosta näet, mitkä säännöt ovat aktiivisia ja millä parametreilla. Sieltä voit avata ja muokata niiden ominaisuuksia.
Sisään- ja uloskäynnin säännöt: liikenteen suunta
Windowsin palomuurin sääntöjen kanssa työskennellessä yksi yleisimmistä virheistä on liikenteen suunnan sekoittaminen . Saapuvan liikenteen säännöt koskevat tietokoneelle saapuvia paketteja; lähtevän liikenteen säännöt koskevat tietokoneelta lähteviä ja toiseen koneeseen meneviä paketteja.
Jos tavoitteena on estää yhteydet internetistä palvelimelle, on luotava tai muokattava saapuvan liikenteen sääntöjä . Käänteisesti, jos tavoitteena on estää palvelinpalvelua tai -ohjelmaa muodostamasta yhteyttä ulkopuolelle, on muokattava lähtevän liikenteen sääntöjä.
Jokainen luettelon merkintä osoittaa, onko sääntö käytössä (vihreä valintamerkki) vai poistettu käytöstä. Käytöstä poistetut säännöt eivät vaikuta liikenteeseen, vaikka ne olisivatkin edelleen määritettyinä. On tavallista löytää monia valmiiksi määritettyjä Windows-sääntöjä, jotka ovat läsnä, mutta eivät ole aktiivisia ennen kuin niitä tarvitaan.
Lähde-/kohdevirran ja paikallis-/etäportin ymmärtäminen on olennaista, jotta vältetään sellaisten sääntöjen luominen, joita ei koskaan sovelleta tai jotka avautuvat useammin kuin on todella tarpeen. Tämä on hyvin yleistä monimutkaisia palveluita konfiguroitaessa.
Windowsin palomuurin sääntöjen tyypit
Windowsin palomuurin uusien sääntöjen luontitoiminnossa on neljä pääluokkaa: Ohjelma, Portti, Esimääritetty ja Mukautettu . Jokainen on suunniteltu eri skenaariota varten, ja sinun tulee valita huolellisesti haluamasi tuloksen mukaan.
Ohjelmasäännöt keskittyvät tiettyyn suoritettavaan tiedostoon; porttisäännöt suodattavat TCP- tai UDP-porttinumeron mukaan; ennalta määritetyt säännöt yksinkertaistavat tunnettujen Windows-palveluiden hallintaa; ja mukautetut säännöt mahdollistavat erittäin hienosäädön yhdistämällä useita kriteerejä kerralla.
Kaikissa tapauksissa ohjattu toiminto päättää kysymyksen, mitä toimintoa haluamme käyttää (salli, salli vain, jos IPsec on suojattu, vai estä) ja mihin verkkoprofiileihin sääntö koskee (toimialue, yksityinen, julkinen). Lopuksi profiilille annetaan nimi ja kuvaus , jotta se on helppo tunnistaa myöhemmin.
Kriittisillä palvelimilla kannattaa käyttää aikaa sääntöjen asianmukaiseen dokumentointiin ja ilmoittaa, mitä palvelua ne suojaavat ja miksi ne ovat olemassa , jotta tulevissa auditoinneissa tai muutoksissa ei ole epäilyksiä niiden hyödyllisyydestä.
Ohjelmakohtaiset säännöt: tiettyjen palveluiden hienosäätö
Ohjelmatyyppiset säännöt ovat kätevä tapa hallita sovelluksen liikennettä ilman, että kaikkien sen käyttämien porttien ulkoa täytyy muistaa. Niitä voidaan soveltaa sekä saapuvaan että lähtevään liikenteeseen.
Valitse ohjatussa toiminnossa vaihtoehto "Tämän ohjelman polku" ja määritä suoritettavan tiedoston polku . Voit käyttää ympäristömuuttujia varmistaaksesi, että sääntöä sovelletaan oikein, vaikka ohjelma olisi asennettuna eri sijainteihin eri tietokoneille.
Palvelimilla, jotka isännöivät palveluita svchost.exe- tiedostossa tai muissa usean palvelun säilöissä, voit mukauttaa säännön koskemaan vain tiettyjä palveluita valitsemalla palvelun sen lyhyen nimen perusteella. Näin voit esimerkiksi erottaa tietyn RPC-palvelun liikenteen saman prosessin sisällä.
On erittäin suositeltavaa yhdistää ohjelmasääntö rajoituksiin Protokollat ja portit -välilehdellä ja määrittää nimenomaisesti, mitä portteja sovellus voi kuunnella tai käyttää. Jos se yrittää avata eri portin, palomuuri estää sen.
Porttisäännöt: klassinen TCP/UDP-suodatus
Porttityyppisten sääntöjen avulla voit sallia tai estää liikenteen paikallisen tai etäporttinumeron ja protokollan (pääasiassa TCP tai UDP) perusteella. Niitä voidaan käyttää sekä saapuvan että lähtevän liikenteen sääntöihin.
Tyypillisessä saapuvan liikenteen säännössä esimerkiksi TCP-portin 21 avaamiseksi valitaan TCP, määritetään "tietyt paikalliset portit" ja annetaan luku 21. Voit määrittää useita portteja pilkuilla erotettuina (esim. 21, 20, 22) tai alueina, kuten 5000–5100, ja jopa sekoittaa yksittäisiä portteja ja alueita samassa säännössä.
Seuraavaksi päätät toiminnon (salli, salli, jos suojattu, estä) ja profiilit, joissa sitä käytetään. Se on yksinkertainen tapa avata tiettyjä vakiopalveluita (HTTP, HTTPS, RDP jne.) menemättä tiettyjen ohjelmien yksityiskohtiin.
Lähtevän liikenteen sääntöjen tapauksessa on yleisintä määrittää etäportti, koska se on kohde, johon palvelin yrittää muodostaa yhteyden. Tyypillinen käyttötapaus olisi estää kaikki lähtevä liikenne epäilyttäviin portteihin tai rajoittaa tiettyjen sovellusten kommunikointi vain hyvin tiettyjen porttien kautta.
Ennalta määritetyt ja mukautetut säännöt
Valmiiksi määritetyt säännöt ryhmittelevät valmiita kokoonpanoja yleisille Windows-palveluille (tiedostojen ja tulostimien jakaminen, etätyöpöytä jne.). Valitse vain palvelu, määritä, sallitaanko vai estetäänkö se, valitse profiilit, ja olet valmis.
Tämä vaihtoehto on kätevä, kun haluat nopeasti ottaa sisäisen palvelun käyttöön tai rajoittaa sitä ilman, että sinun tarvitsee tutkia, mitä portteja ja protokollia se käyttää kussakin tapauksessa. Järjestelmä luo kulissien takana useita erityisiä sääntöjä, jotka koskevat kyseistä palvelua.
Mukautetut säännöt ovat kattavimmat ja tarjoavat suurimman hallinnan. Niiden avulla voit määrittää kaikki parametrit: ohjelman (tai kaikki ohjelmat), palvelutyypin, IP-protokollan (luettelolla TCP, UDP, ICMPv4, ICMPv6, GRE, IPv6-reitti jne.), paikallisten ja etäporttien yhdistelmän, lähde- ja kohde-IP-osoitteet (mukaan lukien alueet ja aliverkot) sekä lisäehdot.
Protokollissa, kuten ICMPv4 tai ICMPv6, voit valita, sallitaanko kaikki ICMP-viestityypit vai vain tietyt (kaiutuspyyntö, kaiutusvastaus, aika ylitetty jne.). Voit jopa määrittää tiettyjä tyyppejä ja koodeja, jotka eivät näy yleisessä luettelossa.
Kun määrität IP-osoitteita laajuusosiossa, ohjattu toiminto antaa sinun lisätä kokonaisia alueita tai aliverkkoja (esimerkiksi 192.168.10.0/24) rajoittaaksesi entisestään, mitkä laitteet voivat käyttää kyseistä sääntöä sekä paikallisesti että etänä.
ICMP-saapuvan liikenteen säännöt palvelimilla
Palvelimelle tulevan ICMP-liikenteen salliminen on strateginen päätös. Saapuvan ICMP-sääntö sallii palvelimen vastata ping-kutsuihin ja tiettyihin verkon diagnostiikkaviesteihin, mikä on erittäin hyödyllistä järjestelmänvalvojan kannalta, mutta se voi myös antaa tietoa hyökkääjälle.
Voit luoda saapuvan ICMP-säännön Windowsin palomuurissa avaamalla Lisäkonsolin, siirtymällä Saapuvan liikenteen säännöt -kohtaan ja luomalla uuden mukautetun säännön. Ohjelmat-osiossa valitaan yleensä "Kaikki ohjelmat".
Valitse protokollanäytössä ICMPv4 tai ICMPv6 käytetyn verkkopinon mukaan. Jos käytät sekä IPv4:ää että IPv6:ta, sinun on luotava sääntö molemmille. Mukautusvaihtoehdolla voit valita sallittavat ICMP-tyypit (vain kaiutuspyyntö/kaiutusvastaus tai laajempi joukko).
Seuraavaksi määritellään laajuus (mitkä IP-osoitteet voidaan pingata), toiminto (yleensä yhteyden salliminen) ja verkkoprofiilit, joissa sääntö tulee voimaan. Lopuksi säännölle annetaan kuvaava nimi helpottamaan tunnistamista.
Saapuvan ja lähtevän palvelun tai ohjelman säännöt
Joissakin tilanteissa haluat sallia tietyn palvelun kuunnella saapuvaa liikennettä missä tahansa tarvitsemassaan portissa tai päinvastoin: estää ohjelmaa kommunikoimasta ulkomaailman kanssa minkä tahansa portin kautta.
Saapuvalle osalle luodaan mukautettu sääntö, valitaan "Tämä ohjelmapolku" ja määritetään palvelun suoritettava tiedosto. Tätä voidaan sitten mukauttaa niin, että sääntö koskee vain kyseisessä suoritettavassa tiedostossa isännöityjä palveluita valitsemalla palvelu sen lyhyen nimen perusteella.
Palvelun SID-tyyppiä voi jopa säätää komennolla `sc sidtype <ServiceName> <UNRESTRICTED|RESTRICTED>`. Tämä määrittää, miten palvelua voidaan käyttää palomuurisääntöjen puitteissa. Sen muuttaminen RESTRICTED-tilaan voi estää sen käynnistymisen, joten tee tämä huolellisesti ja vain silloin, kun kyseisen tyyppistä suojausta tarvitaan.
Lähtevän liikenteen prosessi on samanlainen, mutta siihen kuuluu lähtevän liikenteen säännön luominen . Jos haluat estää ohjelman internet-yhteyden kokonaan, määritä suoritettavan tiedoston polku, aseta toiminnoksi "Estä yhteys" ja valitse rajoitettavat profiilit.
RPC:n ja dynaamisten porttien erityismääritykset
Etäproseduurikutsuja (RPC) käyttävät palvelut voivat olla erityisen herkkiä, koska ne käyttävät dynaamisia portteja, jotka järjestelmä määrittää suorituksen aikana. Jotta tämä liikenne voidaan sallia hallitusti Windowsin palomuurin läpi, on yleensä tarpeen luoda kaksi erityistä sääntöä.
Ensimmäinen sääntö kohdistuu RPC Endpoint Mapper -palveluun , joka sijaitsee tiedostossa %systemroot%\system32\svchost.exe. Sääntö on mukautettu koskemaan RpcSs-palvelua, protokollana on TCP ja paikalliselle portille on valittu "RPC Endpoint Mapper".
Toinen sääntö luodaan sallittavalle RPC-verkkopalvelulle. Se määrittää polun sitä isännöivään suoritettavaan tiedostoon ja liittää sen kyseiseen palveluun. Tässä tapauksessa paikalliseksi portiksi valitaan "RPC Dynamic Ports".
Molemmissa säännöissä säädetään sitten laajuutta (sallitut IP-osoitteet), toimintoa (yhteyden salliminen) ja profiileja. Tällä tavoin vain nämä ehdot täyttävät laitteet ja palvelut voivat hyödyntää RPC-porttien edelleenlähetystä.
Windowsin palomuurien lokikirjaus, auditointi ja vianmääritys
Kun jokin ei toimi niin kuin pitäisi, palomuurin loki ja auditointitapahtumat ovat ensimmäinen tiedonlähde . Lokitietojen kerääminen on hyvä määrittää oikein ennen kuin sitä tarvitaan.
Palomuurin ominaisuuksissa, kunkin profiilivälilehden alla, voit mukauttaa lokitiedoston polkua , enimmäiskokoa kilotavuina ja sitä, kirjataanko lokiin hylätyt paketit, onnistuneet yhteydet vai molemmat. Palvelinympäristöissä on yleensä hyvä kirjata molemmat selkeän yleiskuvan saamiseksi.
Toisaalta komentorivityökalu auditpol.exe antaa sinun ottaa käyttöön tiettyjä auditoinnin alakategorioita, kuten käytäntömuutoksia, jotta järjestelmä luo yksityiskohtaisia tapahtumia, kun palomuuri- tai IPsec-käytäntöjä muutetaan.
Ongelmaa tutkittaessa on hyödyllistä tallentaa verkon tila komennolla `netstat -ano > netstat.txt` ja prosessiluettelo komennolla `tasklist > tasklist.txt` . Vertailemalla `tasklist`-tiedoston prosessitunnuksia (PID) `netstat`-tiedoston aktiivisiin yhteyksiin voit selvittää, mikä ohjelma käyttää tiettyä porttia.
Monimutkaisissa tilanteissa Microsoft tarjoaa komentosarjoja, kuten TSS.ps1 , Windows Filtering Enginen (WFP) edistyneiden jälkien keräämiseen. Nämä tiedot pakataan ZIP-tiedostoon ja voidaan analysoida tai lähettää tekniseen tukeen.
Ulkoiset työkalut: SimpleWall ja kolmannen osapuolen palomuurit
Sisäänrakennettu Windowsin palomuuri toimii hyvin, mutta intuitiivisempi käyttöliittymä ja selkeät ilmoitukset, kun sovellus yrittää käyttää internetiä ensimmäistä kertaa, puuttuvat usein . Tässä kohtaa kolmannen osapuolen ratkaisut tulevat mukaan kuvaan.
Yksi kevyistä, avoimen lähdekoodin vaihtoehdoista Windowsille on SimpleWall , joka hyödyntää Windows Filtering Platformia (WFP), mutta ei muokkaa suoraan Windowsin palomuuria. Sen sijaan se luo omat sääntönsä WFP:n kautta hallitakseen, millä sovelluksilla on käyttöoikeus.
Sen ominaisuuksiin kuuluvat yksinkertainen sääntöeditori , sisäiset listat Windowsin telemetrian ja vakoilun estämiseksi, estettyjen pakettien lokit, IPv6-yhteensopivuus sekä tuki järjestelmäpalveluille ja Microsoft Storen sovelluksille.
SimpleWallin avulla voit luoda pysyviä tai väliaikaisia sääntöjä (jotka katoavat uudelleenkäynnistyksen jälkeen), aktivoida suodattimia globaalisti ja luokitella ohjelmia sallituiksi, estetyiksi tai hiljaisesti estetyiksi. Jotta säännöt tulevat voimaan, SimpleWallin on kuitenkin oltava käynnissä taustalla.
SimpleWallin lisäksi jotkut käyttäjät valitsevat kaupallisia palomuureja , joissa on enemmän ominaisuuksia: syvällinen pakettien tarkastus, esimääritetyt jäljityslistat, hiekkalaatikko, käyttäytymisanalyysi, edistyneet graafiset kojelaudat ja parempi näkyvyys lähtevään liikenteeseen. Monet näistä tuotteista integroituvat Windowsin palomuuriin tai korvaavat sen osittain.
Palvelimien palomuurien käytön suorituskyky, edut ja haitat
Palomuurin käyttö, olipa se sitten perimetrin tai käyttöjärjestelmätason tasolla, aiheuttaa pieniä suorituskykykustannuksia , koska jokainen verkkopaketti analysoidaan yhden tai useamman säännön perusteella. Tämä voi olla havaittavissa järjestelmissä, joissa on hyvin rajoitettu tai hyvin vanha laitteisto. Tutustu Linux-palvelimen optimointioppaaseen vaikutusten lieventämiseksi.
Ensimmäisen puolustuslinjan etu on kuitenkin valtava: se vähentää altistumista ulkoisille hyökkäyksille, hallitsee, mitkä sovellukset voivat muodostaa yhteyden ulkopuolelta, luo hyödyllisiä lokeja auditointia varten ja mukauttaa suojaustasoa sen mukaan, oletko luotettavassa verkossa vai julkisessa verkossa.
Suurimmat haitat suorituskykyyn kohdistuvien vaikutusten lisäksi ovat ylläpidon monimutkaisuus (etenkin kokemattomille käyttäjille) ja väärä turvallisuuden tunne: palomuuri ei korvaa hyvää virustorjuntaohjelmaa, järjestelmäpäivityksiä eikä tietenkään järjestelmänvalvojan maalaisjärkeä.
Lisäksi asianmukainen sääntöjen hallinta vie aikaa: on tarkasteltava, mitä todellisuudessa käytetään, poistettava vanhentuneet säännöt, dokumentoitava muutoksia ja varmistettava, ettei pikatestejä tai tilapäisiä poikkeuksia suoritettaessa jää vahingossa auki porsaanreikiä.
Palvelimien palomuuriturvallisuuden edistyneet parhaat käytännöt
Vakavasti otettavassa palvelinympäristössä muutaman säännön asettaminen ja niiden unohtaminen ei riitä. On olemassa useita parhaita käytäntöjä , jotka auttavat ylläpitämään hallintaa ja vähentämään pitkän aikavälin riskejä.
Ensimmäinen on soveltaa pienimpien oikeuksien periaatetta (PoLP) : sekä käyttäjiin että sääntöihin. Vältä yleisiä sääntöjä, kuten "salli kaikki mistä tahansa IP-osoitteesta", ja määritä sen sijaan säännöt, jotka on räätälöity tiettyihin IP-osoitteisiin tai aliverkkoihin, tiettyihin portteihin ja tunnettuihin sovelluksiin.
Toinen tärkeä asia on pitää palomuuri ja sen komponentit aina ajan tasalla . Tämä tarkoittaa käyttöjärjestelmäpäivitysten, fyysisen palomuurin laiteohjelmistopäivitysten, IPS-tunnisteiden ja kaikkien toimittajan julkaisemien päivitysten asentamista, mieluiten testaten ne ensin testiympäristössä.
Lopuksi on tärkeää ottaa käyttöön tehokas valvonta ja lokitiedot : lähettää lokit SIEM-järjestelmään, määrittää hälytykset epäilyttävistä kaavoista (esimerkiksi useat samasta IP-osoitteesta estetyt paketit) ja tarkistaa raportit säännöllisesti, ei vain kerätä niitä "varmuuden vuoksi".
Loogisen kerroksen lisäksi palomuurin fyysisellä turvallisuudella on merkitystä: laitteet suljetuissa räkeissä, rajoitettu pääsy tekniseen tilaan ja kokoonpanon varmuuskopiot, jotka mahdollistavat nopean palautuksen, jos jokin hajoaa muutoksen jälkeen.
Lisäkerrokset: URL-suodatus, VPN, IPS, QoS ja sovellusten hallinta
Useimmat nykyaikaiset NGFW:t mahdollistavat lisäominaisuuksien käyttöönoton, jotka täydentävät peruspakettien suodatusta ja IP/porttisääntöjä.
URL-suodatuksen avulla voit luokitella verkkosivustoja luokkien mukaan (haittaohjelmat, sosiaaliset verkostot, aikuisille suunnattu sisältö, P2P-lataukset jne.) ja estää ne, joita pidetään sopimattomina tai vaarallisina, mikä auttaa sekä vahvistamaan turvallisuutta että valvomaan hyväksyttävien käyttötapojen noudattamista.
VPN-verkot , olivatpa ne sitten sivustojen välisiä tai etäkäyttöisiä, käyttävät protokollia, kuten IPsec tai SSL/TLS, salatakseen toimistojen ja etäkäyttäjien välisen liikenteen. Palomuurit integroivat tyypillisesti VPN-päätteen ja soveltavat samoja valvontakäytäntöjä salattuun liikenteeseen kuin muuhun verkkoon.
Tunkeutumisenestojärjestelmä (IPS) tarkastaa liikennettä reaaliajassa etsien tunnettuja hyökkäysmalleja tai outoa käyttäytymistä ja voi automaattisesti estää yhteyksiä, jotka yrittävät hyödyntää järjestelmän tai sovelluksen haavoittuvuuksia.
Sovellusten hallinta tarjoaa paljon paremman näkyvyyden kuin pelkkä porttien hallinta: sen avulla voit päättää, mitkä tietyt sovellukset (esim. Skype, Dropbox, pelisovellukset jne.) sallitaan tai estetään, vaikka ne käyttäisivät vakio- tai salattuja portteja.
Lopuksi, palvelun laatu (QoS) mahdollistaa kriittisen liikenteen (ääni, videoneuvottelut, yrityssovellukset) priorisoinnin muihin, vähemmän tärkeisiin tietovirtoihin nähden, mikä estää massiivisen latauksen tai varmuuskopioinnin rappeutumisen loppukäyttäjälle käyttökelvottomaksi verkoksi.
Palvelimien palomuurien edistyneiden kokoonpanojen perusteellinen hallinta , vyöhykkeiden ja yksityiskohtaisten sääntöjen suunnittelusta seuraavan sukupolven ominaisuuksien, lokinkirjoituksen, auditoinnin ja työkalujen, kuten SimpleWallin tai erillisten NGFW:iden, käyttöön, tekee eron verkon, joka "enemmän tai vähemmän pärjää", ja infrastruktuurin välillä, joka on todella valmis kestämään hyökkäyksiä, kasvamaan menettämättä hallintaa ja täyttämään nykyiset tietoturvavaatimukset.
Indeksi
- 1 Seuraavan sukupolven palomuurit palvelimilla: paljon enemmän kuin porttisuodatusta
- 2 Palomuurivyöhykkeiden suunnittelu ja verkon segmentointi palvelimilla
- 3 Käyttöoikeusluettelot (ACL) ja vyöhykkeiden väliset säännöt
- 4 Salliva palomuuri vs. rajoittava palomuuri palvelimilla
- 5 Mitä Windowsin palomuuri todella tarjoaa palvelimille?
- 6 Pääsy Windowsin palomuurin edistyneeseen suojaukseen
- 7 Profiilit, globaalit käytännöt ja oletustoiminta
- 8 Sisään- ja uloskäynnin säännöt: liikenteen suunta
- 9 Windowsin palomuurin sääntöjen tyypit
- 10 Ohjelmakohtaiset säännöt: tiettyjen palveluiden hienosäätö
- 11 Porttisäännöt: klassinen TCP/UDP-suodatus
- 12 Ennalta määritetyt ja mukautetut säännöt
- 13 ICMP-saapuvan liikenteen säännöt palvelimilla
- 14 Saapuvan ja lähtevän palvelun tai ohjelman säännöt
- 15 RPC:n ja dynaamisten porttien erityismääritykset
- 16 Windowsin palomuurien lokikirjaus, auditointi ja vianmääritys
- 17 Ulkoiset työkalut: SimpleWall ja kolmannen osapuolen palomuurit
- 18 Palvelimien palomuurien käytön suorituskyky, edut ja haitat
- 19 Palvelimien palomuuriturvallisuuden edistyneet parhaat käytännöt
- 20 Lisäkerrokset: URL-suodatus, VPN, IPS, QoS ja sovellusten hallinta