- L'authentification à deux facteurs ajoute une deuxième vérification au mot de passe, ce qui rend le piratage de comptes beaucoup plus difficile, même si un attaquant connaît vos identifiants.
- Il existe de multiples méthodes d'authentification à deux facteurs (SMS, applications d'authentification, notifications push, clés physiques, biométrie et clés d'accès), avec différents niveaux de sécurité et de commodité.
- L'activation de la vérification en deux étapes sur les comptes de messagerie, les réseaux sociaux, les messageries instantanées, le stockage cloud et les achats en ligne réduit considérablement le risque d'usurpation d'identité.
- Pour tirer le meilleur parti de l'authentification à deux facteurs, il est conseillé de combiner des méthodes sécurisées, de sélectionner uniquement des appareils de confiance et de ne jamais partager les codes de vérification avec des tiers.
L'authentification à deux facteurs ( également appelée vérification en deux étapes ou 2FA) est devenue une mesure de sécurité incontournable pour protéger vos comptes. Face à la recrudescence des violations de données, des vols de mots de passe et des attaques de phishing, continuer à se fier à une seule clé, c'est jouer avec le feu.
Ce système renforce la sécurité de votre compte : en plus de votre mot de passe, il exige un second facteur d’authentification que vous seul devez posséder ou pouvoir générer. Il peut s’agir d’un code temporaire, d’une notification mobile, de votre empreinte digitale, d’une clé physique ou même d’une clé d’accès sans mot de passe. Son activation est beaucoup plus simple qu’il n’y paraît et, en contrepartie, réduit considérablement les risques de piratage de vos comptes.
Qu'est-ce que l'authentification à deux facteurs exactement ?

L' authentification à deux facteurs (2FA) est un système qui exige deux éléments d'identification différents pour se connecter : un élément que vous connaissez (votre mot de passe ou code PIN) et un élément que vous possédez ou qui vous représente (un téléphone portable, une clé de sécurité, votre empreinte digitale, votre visage, etc.). La combinaison de ces facteurs rend l' accès beaucoup plus difficile pour un pirate, même s'il a obtenu votre mot de passe.
En pratique, le processus se déroule généralement ainsi : vous saisissez d’abord votre nom d’utilisateur et votre mot de passe, comme d’habitude. Ensuite, avant de vous accorder l’accès, le service exige une seconde étape, qui peut consister en un mot de passe à usage unique (OTP), une notification push à approuver, une vérification biométrique ou l’utilisation d’une clé de sécurité. Sans cette seconde étape, l’accès est bloqué.
Ce second facteur repose généralement sur un élément auquel vous seul avez accès : votre téléphone portable personnel, une application spécifique, une clé USB/NFC, voire votre propre corps (empreinte digitale ou reconnaissance faciale). Ainsi, même si quelqu’un achète ou devine votre mot de passe sur des forums du dark web ou par une attaque par force brute, il ne pourra toujours pas accéder à votre compte, car il lui manque le second élément.
C’est pourquoi l’authentification à deux facteurs est fortement recommandée pour les comptes sensibles : messagerie électronique, réseaux sociaux, plateformes de messagerie, services de stockage en nuage, services bancaires en ligne, magasins et places de marché où vous stockez vos données de paiement, ou tout service où vous détenez des informations sensibles que vous ne souhaitez pas voir circuler.
L'idée est que si un facteur d'authentification est compromis (le mot de passe, le plus souvent), l'autre reste nécessaire pour se connecter. Cette double barrière rend le piratage de compte beaucoup moins probable pour les utilisateurs ayant activé l'authentification à deux facteurs.
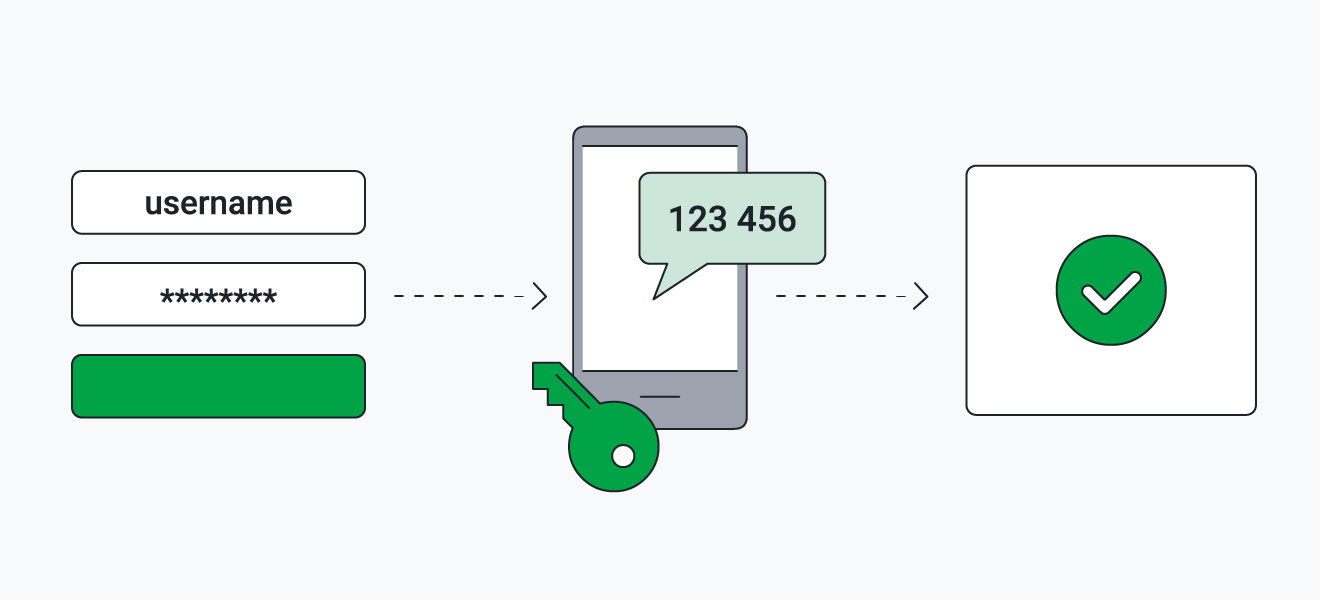
Comment fonctionne la vérification en deux étapes en pratique
Lorsque vous activez la validation en deux étapes sur des services comme Google, Microsoft ou d'autres plateformes, le processus de connexion est légèrement modifié afin de renforcer la sécurité sans le complexifier inutilement . Selon vos paramètres, le système peut demander différents types d'étapes supplémentaires en fonction du contexte de connexion.
Pour les comptes Google, par exemple, après avoir activé la fonctionnalité, vous pouvez vous connecter avec votre mot de passe et une authentification à deux facteurs , ou directement avec une clé d'accès. Si vous utilisez une clé d'accès compatible avec votre téléphone mobile ou votre ordinateur, vous n'avez pas besoin de saisir de mot de passe, car l'appareil vérifie votre identité grâce à votre méthode de déverrouillage (code PIN, empreinte digitale, reconnaissance faciale, etc.).
Il est important de comprendre que lorsque vous vous connectez avec une clé d'accès , l'appareil lui-même et vos données biométriques ou votre code PIN remplacent le traditionnel mot de passe et code PIN. Ces clés ne peuvent être ni notées, ni transmises accidentellement, ni partagées par téléphone, car elles sont uniquement stockées sur vos appareils enregistrés.
Si vous préférez continuer à utiliser un mot de passe, le service vous demandera ce deuxième facteur d'authentification ultérieurement. Google et Microsoft, par exemple, choisissent la méthode la plus appropriée en fonction de vos appareils, de votre localisation ou de votre mode de connexion habituel. Ils peuvent ainsi vous afficher une notification sur votre téléphone, vous demander un code temporaire ou vous inviter à utiliser une clé de sécurité physique.
De plus, de nombreux systèmes utilisent l'authentification adaptative : s'ils détectent une connexion inhabituelle (nouvel appareil, pays différent, application peu courante, etc.), ils renforcent le processus de vérification. Par exemple, ils peuvent exiger systématiquement une deuxième étape lorsque vous vous connectez depuis un ordinateur portable inconnu, accédez à une application à haut risque ou vous connectez depuis un appareil non géré par votre entreprise.
Méthodes de vérification en deux étapes les plus couramment utilisées
Il existe plusieurs méthodes pour effectuer cette deuxième étape d'authentification, et elles n'offrent pas toutes le même niveau de sécurité ni la même facilité d'utilisation. Idéalement, vous devriez vous familiariser avec les options disponibles afin de choisir celle qui vous convient le mieux, en fonction du type de compte que vous souhaitez protéger.
L'une des méthodes les plus courantes est la vérification par SMS . Après avoir saisi votre nom d'utilisateur et votre mot de passe, le service envoie un code à six chiffres par SMS sur votre téléphone portable, que vous saisissez ensuite sur l'écran de connexion. C'est rapide, cela ne nécessite aucune application supplémentaire et c'est accessible à presque tout le monde, mais cette méthode présente deux inconvénients majeurs : vous devez communiquer votre numéro de téléphone et elle est vulnérable aux attaques comme l'échange de carte SIM.
Le système de vérification par appel vocal est très similaire : vous recevez le code par appel téléphonique sur un numéro que vous avez préalablement configuré. Il fonctionne bien lorsque vous ne pouvez pas recevoir de SMS, mais il présente les mêmes risques : si quelqu’un parvient à cloner votre numéro, il pourrait également recevoir ces appels.
Une autre méthode classique consiste à vérifier votre compte par e-mail . Après avoir saisi votre mot de passe, le service vous envoie un code ou un lien temporaire. Simple d'utilisation, cette méthode présente toutefois une faille importante : si quelqu'un accède à votre messagerie, il pourrait également récupérer tous les codes qui y sont envoyés. De plus, si vous êtes connecté sur le même appareil, la sécurité est moins renforcée qu'il n'y paraît.
Certains services utilisent encore des questions de sécurité comme second facteur d'authentification : après votre mot de passe, ils vous demandent une information que vous avez préalablement configurée (nom de votre première école, ville de naissance, etc.). Le problème est que si les questions sont trop évidentes ou si une personne de votre entourage connaît la réponse, cette méthode devient peu fiable. C'est pourquoi elle est désormais considérée comme un mauvais choix comme mesure de sécurité principale.
Applications de notifications push et d'authentification
L'une des méthodes les plus pratiques et sécurisées consiste à utiliser les notifications push sur votre appareil mobile. Des plateformes comme Google ou Microsoft envoient une alerte sur votre téléphone : il vous suffit d'appuyer sur « Oui » pour autoriser la connexion ou sur « Non » si ce n'est pas vous. Ces notifications affichent généralement des informations telles que l'appareil utilisé pour accéder au compte et, dans certains cas, la localisation approximative.
Ce système présente deux avantages majeurs. Premièrement, il est bien plus simple de répondre à une notification que de recopier un code à six chiffres. Deuxièmement, il est moins vulnérable aux attaques exploitant le numéro de téléphone (clonage de carte SIM, transfert de SMS, etc.) car la vérification est liée à l'appareil et à votre compte, et non uniquement à votre ligne téléphonique.
Les entreprises complètent souvent ces notifications par des vérifications supplémentaires, comme la saisie du code PIN ou l'empreinte digitale, afin d'empêcher tout accès non autorisé par simple prise en main du téléphone déverrouillé. En entreprise, les solutions Microsoft Entra ou des outils similaires permettent de définir des règles contextuelles, renforçant ainsi la sécurité sans perturber l'utilisateur.
Parallèlement, il existe des applications de génération de codes, telles que Google Authenticator , Microsoft Authenticator, Authy, Duo et bien d'autres. Ces applications créent des mots de passe à usage unique (OTP) qui changent toutes les quelques secondes et ne dépendent ni de la couverture mobile ni d'une connexion de données pour fonctionner.
Avec ces applications, vous scannez généralement un code QR fourni par le service lors de l'activation de l'authentification à deux facteurs (2FA). L'application générera ensuite des codes que vous devrez saisir à chaque connexion. Cette solution est fortement recommandée car elle rend le vol de codes à distance beaucoup plus difficile, étant donné qu'ils sont générés directement sur votre appareil et ne transitent pas par les réseaux mobiles.
Clés d'accès, clés de sécurité et biométrie
Ces dernières années, les clés d'accès ont gagné en popularité comme alternative moderne et sécurisée aux mots de passe traditionnels. Au lieu de mémoriser un mot de passe, vous vous connectez en vous authentifiant par empreinte digitale, reconnaissance faciale ou code PIN de votre appareil. Le système génère une paire de clés cryptographiques : l'une est stockée sur le serveur et l'autre sur votre appareil, et elles ne sont combinées que lorsque vous autorisez l'accès.
Ces clés d'accès peuvent être créées sur votre téléphone, votre ordinateur ou même sur une clé de sécurité matérielle . L'avantage ? Aucun risque de faute de frappe, de réutilisation ou de communication à un escroc se faisant passer pour un technicien. Elles figurent parmi les mesures de sécurité les plus efficaces contre les attaques de phishing.
À cela s'ajoutent les clés de sécurité matérielles , de petits dispositifs physiques (souvent USB, NFC ou Bluetooth) que l'on connecte à son téléphone portable, sa tablette ou son ordinateur, ou que l'on approche de celui-ci, lorsqu'on nous le demande. Elles fonctionnent comme une clé de maison : sans elle, impossible d'accéder à l'appareil. Les grandes entreprises et les utilisateurs avertis les utilisent pour protéger leurs comptes particulièrement sensibles.
La biométrie joue également un rôle clé en tant que second facteur d'authentification. De nombreux téléphones mobiles et ordinateurs portables permettent déjà la connexion par empreinte digitale ou reconnaissance faciale , et des solutions comme Windows Hello intègrent ce type d'authentification directement dans le système d'exploitation. Ainsi, vous pouvez combiner un élément que vous connaissez (votre mot de passe) avec un élément qui vous est propre (votre empreinte digitale, votre visage) pour renforcer la sécurité.
Ces types de méthodes, associés à des politiques d'accès modernes, permettent aux organisations de minimiser leur exposition aux attaques par vol d'identité , de faciliter l'accès sans mot de passe et de maintenir une expérience utilisateur relativement fluide, même lorsque les utilisateurs changent d'appareil ou doivent récupérer leurs comptes.
Méthodes alternatives : SMS, codes QR, codes de secours, etc.
Bien que non infaillible, l'envoi de codes par SMS ou appel vocal reste une option valable, notamment pour les personnes moins habituées à utiliser des applications spécifiques. Le système envoie un code à six chiffres au numéro de téléphone que vous avez configuré ; il vous suffit de le saisir pour vérifier votre identité.
Il est toutefois crucial de se rappeler que les codes envoyés par SMS ou appels peuvent être interceptés si quelqu'un accède à votre numéro . Des attaques comme le clonage de carte SIM ou le transfert d'appel peuvent rediriger ces messages et appels vers un appareil contrôlé par l'attaquant. Par conséquent, bien qu'elles offrent une certaine sécurité par rapport à une absence totale de protection, elles ne constituent pas la méthode idéale si des alternatives plus robustes sont disponibles.
Un autre système utilisé par des plateformes comme Google est la vérification par code QR . Dans certains cas, un code QR s'affiche sur votre écran d'ordinateur et vous devez le scanner avec votre téléphone portable, en suivant les instructions à l'écran pour valider votre identité ou votre numéro de téléphone. Ce processus est très sécurisé contre les attaques par usurpation d'identité, car l'échange se fait directement entre votre appareil et le serveur, sans passer par les SMS.
La plupart des services proposent également des codes de secours ou de récupération . Il s'agit de suites de caractères générées lors de l'activation de l'authentification à deux facteurs, que vous pouvez utiliser en cas de perte d'accès à votre téléphone ou à votre méthode d'authentification principale. Il est essentiel de les conserver en lieu sûr (et non dans la même adresse e-mail vulnérable que vous utilisez habituellement) et de ne jamais les partager. Certains logiciels de sécurité avancés empêchent même leur téléchargement afin d'éviter toute fuite.
Enfin, certaines plateformes et applications intègrent leurs propres générateurs de codes . Par exemple, au sein même de l'application Facebook, vous pouvez activer une fonctionnalité permettant de générer des codes temporaires lors de votre connexion sur de nouveaux appareils. Le principe est très similaire à celui des applications d'authentification dédiées, mais limité à un service spécifique.
Activer l'authentification à deux facteurs : étapes générales
Chaque service possède son propre menu et sa propre terminologie, mais vous suivrez presque toujours une série d' étapes communes . Comprendre la logique générale vous permettra de ne pas vous perdre, même si les noms des options varient légèrement.
Commencez par vous connecter au compte que vous souhaitez protéger (courriel, réseau social, application de messagerie, stockage cloud, plateforme de jeux, boutique en ligne, etc.). Connectez-vous avec votre nom d'utilisateur et votre mot de passe habituels depuis un appareil de confiance.
Ensuite, accédez à la section « Sécurité » ou aux paramètres du compte. Ces options portent souvent des noms tels que « Sécurité », « Confidentialité et sécurité », « Connexion et sécurité » ou « Compte ». Pour les comptes Google, par exemple, elles se trouvent sur le tableau de bord principal, et pour de nombreux réseaux sociaux, dans les paramètres de l'application.
Dans cette section, recherchez une option appelée « Vérification en deux étapes », « Authentification à deux facteurs », « Sécurité de connexion » ou une formulation similaire. Cliquez dessus pour activer la fonctionnalité. Le service vous demandera alors probablement de saisir à nouveau votre mot de passe pour confirmer votre identité.
L'étape suivante consiste à choisir le type de deuxième facteur que vous souhaitez utiliser : SMS, appel, application d'authentification, clé physique, notifications push, biométrie, etc. Certains services vous permettent de configurer plusieurs méthodes simultanément (par exemple, une application de code et les SMS en secours) afin de ne pas être bloqué en cas de perte d'un appareil.
Une fois l'assistant d'installation terminé, la plateforme vous demandera généralement de tester votre connexion ou de confirmer l'opération en saisissant un code qui vous sera envoyé par la méthode choisie. De nombreux services proposent également de télécharger ou d'enregistrer des codes de secours ; il est conseillé de les noter ou de les conserver dans un gestionnaire de mots de passe fiable en cas d'urgence.
Activation sur les services populaires et les comptes courants
Bien que les instructions varient légèrement selon la plateforme, l'objectif est d'activer l'authentification à deux facteurs (2FA) sur tous vos comptes importants dans votre vie numérique . Cela inclut les systèmes d'exploitation et les comptes principaux, ainsi que les services que vous utilisez quotidiennement pour communiquer ou travailler.
Dans vos paramètres personnels, il est conseillé d'activer la vérification en deux étapes sur votre compte Microsoft, iOS, Android ou Mac , car elle est indispensable pour la synchronisation des fichiers, les sauvegardes, les achats d'applications et l'accès aux services cloud. Il est également crucial de l'activer sur vos comptes de réseaux sociaux (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch, etc.), où le vol de compte peut s'avérer très problématique.
N'oubliez pas vos services de messagerie (Gmail, Outlook, Yahoo, fournisseurs professionnels, etc.) et vos applications de messagerie instantanée comme WhatsApp, Telegram ou Signal. Nombre de ces plateformes proposent déjà une authentification à deux facteurs dans leurs paramètres, parfois avec un code PIN de sécurité supplémentaire ou des codes envoyés par SMS lors de la connexion sur un nouvel appareil.
Les services de stockage en nuage (Google Drive, OneDrive, iCloud, Dropbox, etc.) constituent également une excellente option pour l'activation de l'authentification à deux facteurs (2FA), car ils hébergent souvent des documents sensibles, des photos personnelles, des sauvegardes d'autres appareils et des fichiers professionnels. Il en va de même pour les plateformes et places de marché en ligne, où sont stockés les moyens de paiement et les adresses de livraison.
Enfin, les plateformes de jeux en ligne (Steam, PlayStation Network, Xbox, Nintendo, services de jeux PC, etc.) proposent généralement l'authentification à deux facteurs. Bien que parfois négligée, la protection de ces comptes permet d'éviter la perte de bibliothèques de jeux, d'achats numériques et même de données personnelles associées.
Sécurité, risques et limites de l'authentification à deux facteurs
L'efficacité de l'authentification à deux facteurs pour réduire le vol de comptes est bien établie . De grandes entreprises technologiques ont publié des études indiquant que la grande majorité des comptes compromis n'avaient aucune forme d'authentification à deux facteurs activée au moment de l'attaque.
Google, par exemple, a indiqué que la vérification en deux étapes est l'une des mesures les plus efficaces pour lutter contre le piratage de comptes, tandis que Microsoft a signalé que près de 99 % des comptes compromis n'étaient pas protégés par l'authentification à deux facteurs. Autrement dit, activer cette fonctionnalité réduit considérablement la surface d'attaque.
Cependant, il ne s'agit pas d'une solution miracle ni d'une solution infaillible. Des logiciels malveillants et des techniques d'ingénierie sociale existent , conçus pour vous voler ou vous tromper lors de cette deuxième étape : des pages d'hameçonnage qui capturent instantanément les codes aux appels automatisés (bots vocaux) qui se font passer pour votre banque, votre opérateur mobile ou un service d'assistance technique afin de vous inciter à dicter le code que vous venez de recevoir.
Par conséquent, une règle d'or est très claire : ne partagez jamais vos codes de vérification avec qui que ce soit. Ni par téléphone, ni par e-mail, ni par WhatsApp, ni par message privé sur les réseaux sociaux. Les grandes entreprises ne vous appelleront jamais pour vous demander le code à six chiffres que vous avez reçu, et si quelqu'un le fait, il s'agit très probablement d'une tentative de piratage de votre compte.
Il est également important de savoir qu'en cas de vol physique de votre téléphone et de son déverrouillage, le risque qu'une personne puisse autoriser les notifications push, consulter les codes d'authentification ou lire les SMS contenant des mots de passe à usage unique augmente. C'est pourquoi il est essentiel de conserver des codes de déverrouillage sécurisés sur vos appareils, d'activer le verrouillage automatique de l'écran et, si possible, de pouvoir effacer le contenu à distance en cas de vol.
Appareils de confiance, récupération et continuité d'accès
Pour éviter de devoir répéter cette procédure à chaque connexion à votre ordinateur ou appareil mobile, la plupart des services vous permettent de désigner certains appareils comme étant de confiance . Généralement, lorsque vous saisissez le deuxième facteur d'authentification, une case s'affiche avec un message du type « Ne plus me demander sur cet appareil » ou « Se souvenir de cet ordinateur ».
Activer cette option signifie que, sur cet appareil, vous n'aurez pas besoin de saisir le deuxième facteur d'authentification à chaque connexion, du moins temporairement ou jusqu'à ce que vous effaciez les cookies, vous déconnectiez complètement ou modifiiez les paramètres principaux. Toutefois, vous ne devriez cocher cette case que sur les appareils que vous n'utilisez pas à titre personnel et dont vous avez le contrôle (votre téléphone portable, votre ordinateur portable, votre ordinateur de bureau).
Dans le monde de l'entreprise, les équipes de sécurité conçoivent généralement des politiques de sécurité qui offrent des solutions de récupération , même en cas de perte d'un appareil ou d'oubli du mode d'accès principal : méthodes alternatives, codes de secours, réinitialisation sécurisée des comptes, etc. L'objectif est de maintenir la connectivité sans désactiver l'authentification à deux facteurs ni ouvrir des portes inutiles.
Dans votre cas, à titre individuel, la chose la plus judicieuse à faire est de toujours configurer plusieurs méthodes de vérification lorsque le service le permet (par exemple, une application d'authentification comme méthode principale et les SMS ou les clés de sécurité comme méthode de secours) et de sauvegarder les codes de récupération dans un endroit sûr, comme un gestionnaire de mots de passe fiable ou un document physique bien protégé.
En fin de compte, il s'agit de trouver le juste équilibre entre commodité et protection : utiliser la vérification en deux étapes sur tous vos comptes importants, choisir les méthodes les plus sécurisées disponibles (applications d'authentification, clés d'accès, clés de sécurité) et conserver des options de récupération à portée de main afin de ne pas être bloqué en cas de perte ou de changement de téléphone.
Adopter l'authentification à deux facteurs sur vos comptes principaux, en combinant des méthodes modernes comme les clés d'accès, les applications de code et les notifications push avec les bonnes pratiques de base (ne pas partager les codes, sécuriser vos appareils, effectuer des sauvegardes), vous place dans une position beaucoup plus sûre contre la plupart des attaques courantes ; cela n'élimine pas tous les risques, mais cela rend vos comptes beaucoup moins attrayants et moins faciles à cibler pour les attaquants.