- Architecture hybride : exécution locale avec enclaves et passage à un cloud sécurisé (TIE sur TPU) avec attestation à distance.
- Confidentialité vérifiable : données utilisées uniquement pour chaque tâche, chiffrement de bout en bout, relais IP avec jetons aveugles et audits externes.
- Des expériences concrètes dans Pixel : Magic Cue, enregistreur multilingue, recherche circulaire, traductions et bien plus encore, avec le contrôle de l’utilisateur.
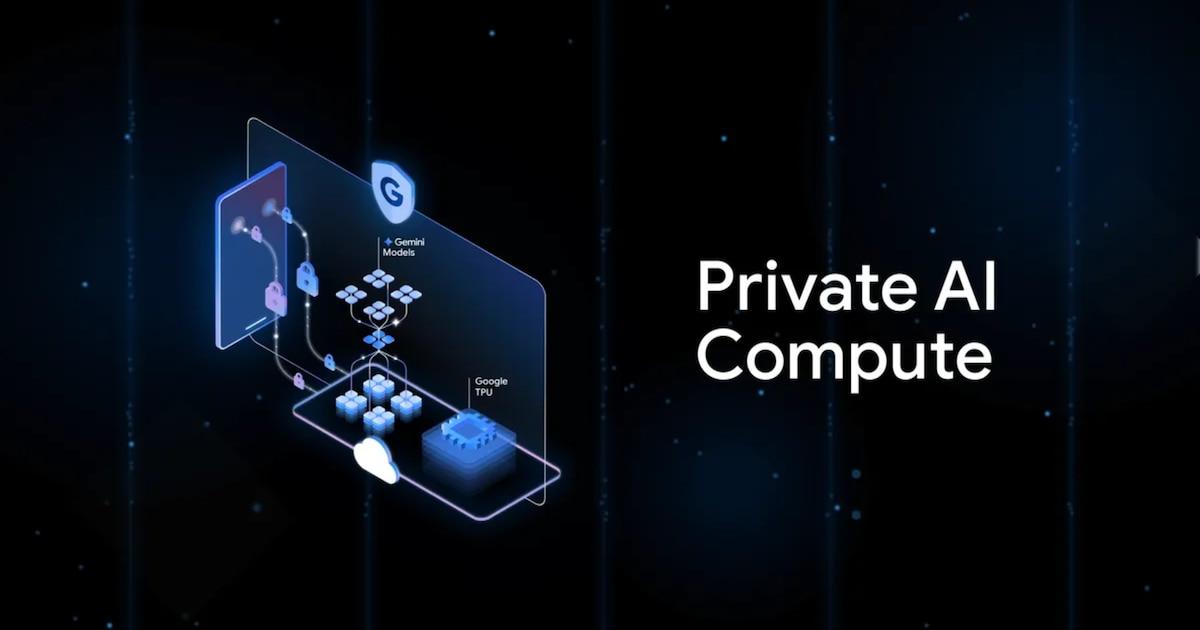
L'intelligence artificielle est devenue omniprésente dans notre quotidien, mais elle soulève également des inquiétudes quant à la protection de la vie privée : chaque suggestion, chaque résumé et chaque notification intelligente repose sur des données personnelles. Dans ce contexte, Google présente Private AI Compute comme une solution révolutionnaire , une approche conçue pour exploiter des modèles puissants sans avoir à exposer massivement nos données.
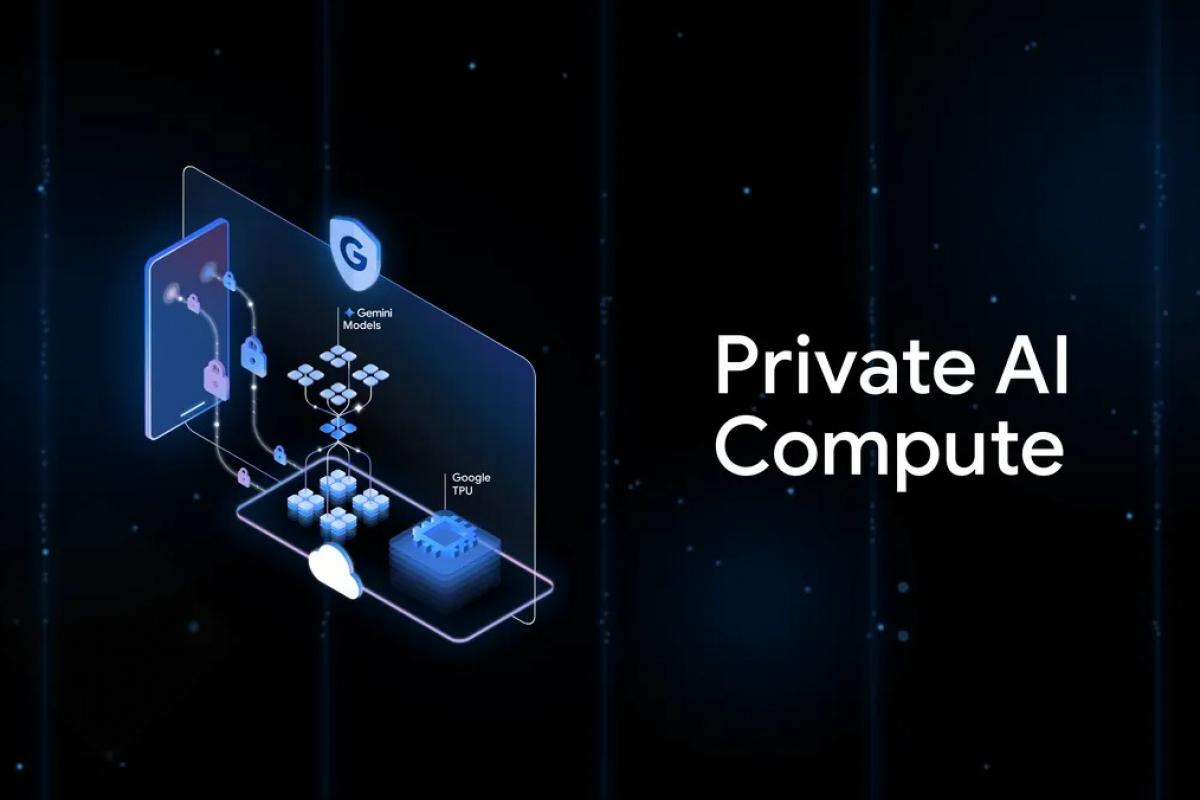
Tout d'abord, précisons-le : Private AI Compute (PAC) n'est ni une application ni un service classique . Il s'agit d'un cadre technique qui redéfinit où et comment certaines tâches d'IA sont exécutées au sein de l'écosystème Pixel et, progressivement, sur un plus grand nombre d'appareils. Lorsque le matériel le permet, les fonctions s'exécutent localement ; si une puissance de calcul supérieure est nécessaire, les calculs sont transférés vers un cloud sécurisé. L'objectif est de garantir un niveau de protection de la vie privée équivalent, aussi bien sur l'appareil mobile que dans le cloud.
Qu’est-ce que le calcul IA privé et pourquoi arrive-t-il maintenant ?
La proposition de Google vise à concilier performance et confidentialité : traiter les données nécessaires à chaque tâche sans exposer d’informations identifiables . Lorsque l’appareil le permet, le modèle s’exécute directement sur celui-ci ; sinon, le traitement est délégué à un cloud sécurisé doté de contrôles matériels et d’un chiffrement.
Cette approche répond à une réalité préoccupante : aujourd’hui, la plupart des IA populaires fonctionnent sur des serveurs où les données utilisateur peuvent être stockées temporairement , voire utilisées pour l’entraînement si elles ne sont pas désactivées. PAC vise à offrir des avantages comparables au traitement local (latence réduite et contrôle accru), tout en bénéficiant de la puissance de Gemini dans les scénarios complexes.
Google assure aux utilisateurs que les informations envoyées à PAC sont utilisées uniquement pour l'action demandée (par exemple, résumer une note ou traduire une conversation) et sont supprimées une fois celle-ci terminée. De plus, l'utilisateur conserve le contrôle sur les fonctions pouvant s'appuyer sur le cloud privé, grâce à des options et autorisations spécifiques au sein du système.
Ce résultat met en lumière des téléphones et des ordinateurs fonctionnant comme s'ils disposaient d'un « coprocesseur invisible » dans le cloud : une vitesse accrue en cas de besoin et une confidentialité vérifiable comme condition essentielle . Et il ne s'agit pas d'un cas isolé : le secteur observe une nette tendance au renforcement de la protection sans sacrifier l'intelligence artificielle de pointe.
Architecture technique : du périphérique au cloud sécurisé
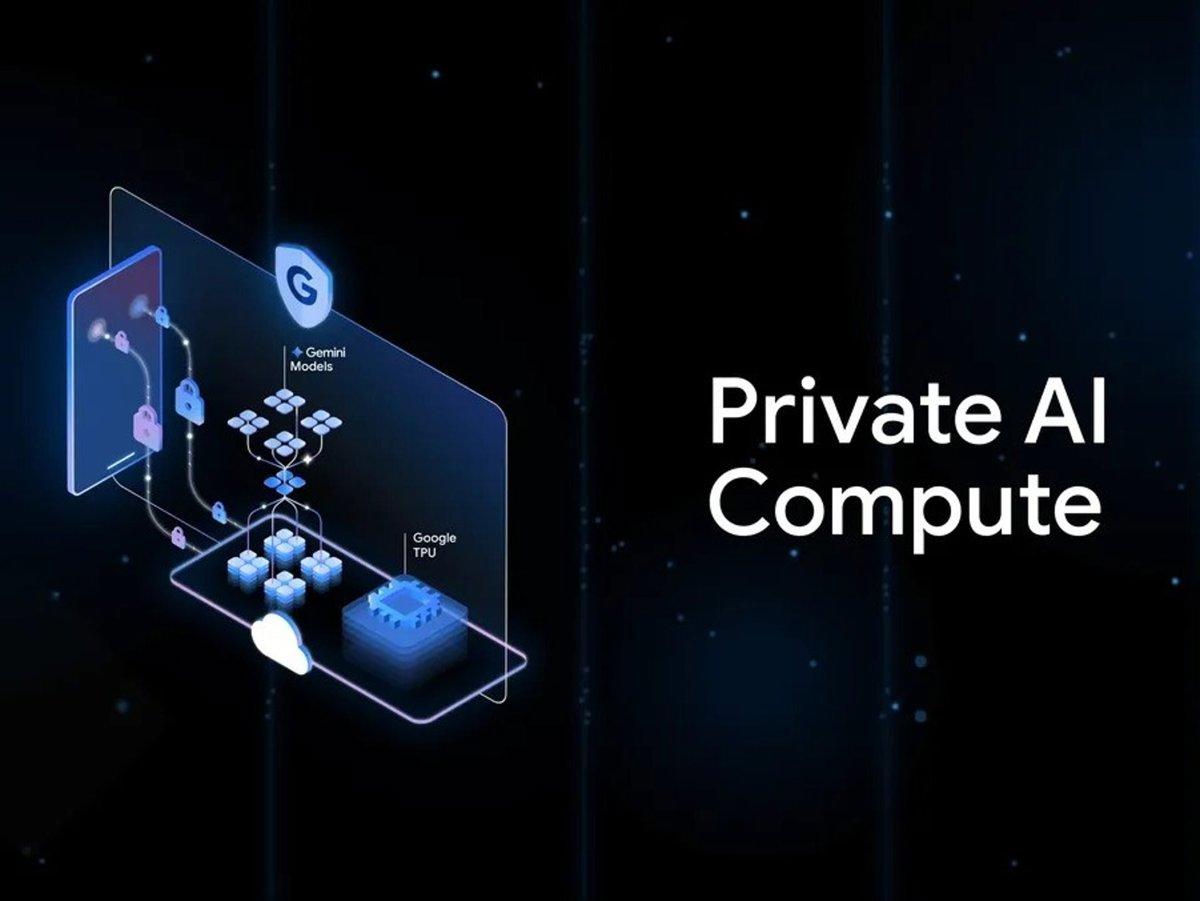
Pour les tâches réalisables sur un appareil mobile, Google a conçu un environnement d'exécution isolé. Il s'agit des Titanium Intelligence Enclaves : des espaces protégés, séparés du système d'exploitation et des autres applications. Les données y sont chiffrées en transit et au repos, puis validées par une attestation à distance afin de confirmer que les logiciels et le matériel sont conformes aux attentes et n'ont pas été altérés. Ainsi, personne, pas même Google, ne peut espionner ce qui se passe à l'intérieur du système.
Parallèlement, les modèles optimisés pour une utilisation locale, comme le Gemini Nano , fournissent un contexte et des réponses rapides sans quitter l'appareil. Pour des fonctionnalités telles que la recherche par cercle ou certains résumés de l'enregistreur, le téléphone fonctionne comme une IA privée qui apprend de l'utilisation sans pour autant divulguer ces connaissances.
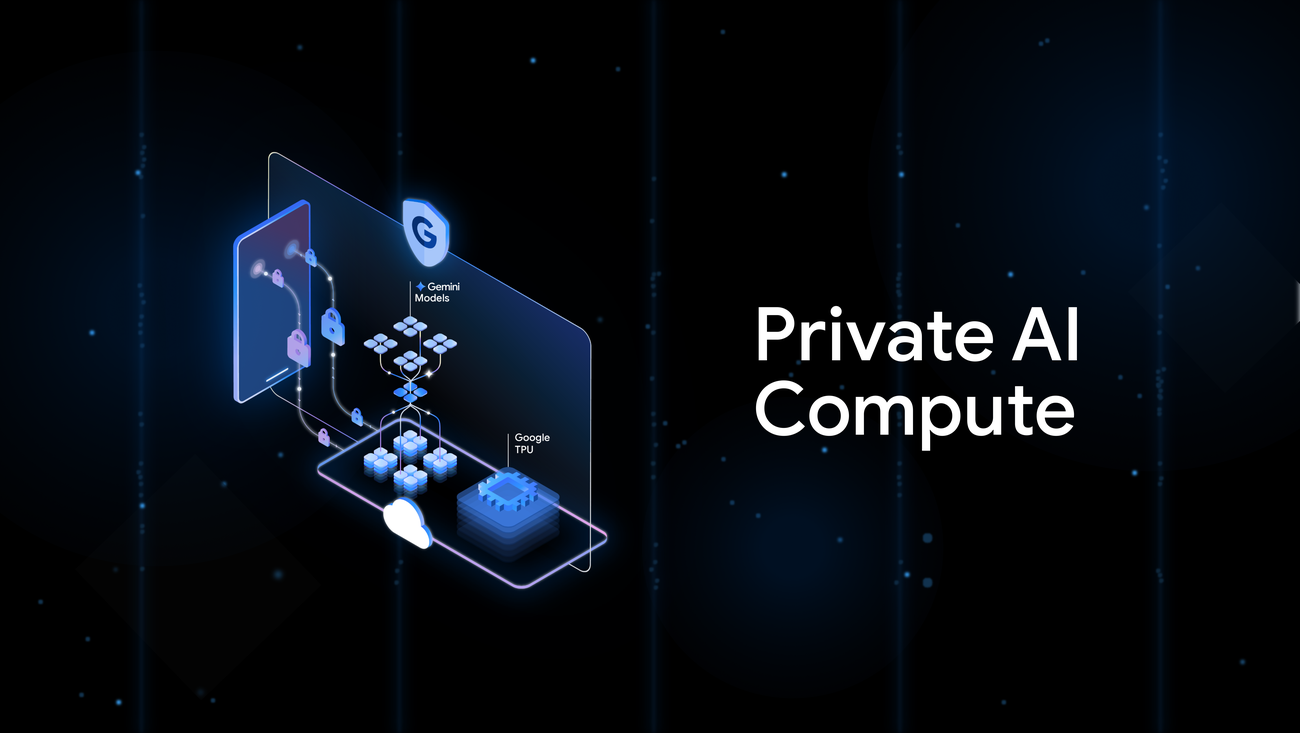
Lorsque la tâche requiert une puissance de calcul plus importante, le cloud privé entre en jeu. À cette étape, tout s'exécute au sein d'enclaves matérielles sur l'infrastructure de Google, plus précisément des Titanium Intelligence Enclaves (TIE) sur des TPU personnalisées . Avant d'autoriser la transmission de données, le système effectue une certification/attestation à distance afin de garantir que l'enclave est sécurisée, exécute le binaire approprié et que l'environnement est conforme aux politiques de sécurité.
Google résume son architecture en trois piliers qui, outre la sécurité, renforcent la confiance du public :
- Isolation cryptographiqueLe traitement est effectué dans des enclaves vérifiées ; les opérateurs ne peuvent pas accéder aux données en clair.
- Autorisations explicitesL'utilisateur décide des fonctions qui peuvent utiliser PAC ; aucune donnée n'est diffusée sans consentement.
- transparence techniqueDocumentation, audits et détails de mise en œuvre pour éviter les « boîtes noires ».
Outre ce qui précède, PAC intègre des couches supplémentaires. Un service de contrôle, connu en interne sous le nom de Borg Prime , valide les preuves d'attestation avant d'autoriser tout calcul sensible. Afin de dissocier les requêtes des identités, le système utilise un relais d'anonymisation IP qui achemine les requêtes via des tiers tels que Cloudflare et Fastly et emploie des jetons anonymes (Blind RSA) . Il devient ainsi difficile d'associer un contenu spécifique à un utilisateur spécifique, même au sein de l'infrastructure elle-même.
La transmission et le stockage temporaire des données sont protégés par un chiffrement de bout en bout ; une fois la tâche terminée, les données sont supprimées . Ces mesures sont conformes aux directives publiées par l’entreprise : le Secure AI Framework , les AI Principles et les Google Privacy Principles , qui définissent une norme commune en matière de sécurité opérationnelle.
Pour instaurer la confiance, Google s'engage à fournir une documentation technique détaillée , à autoriser les audits externes et à publier des extraits du code source du système afin que les chercheurs puissent les examiner. Le message est clair : la protection de la vie privée n'est pas une simple promesse, mais un élément vérifiable et auditable.
Quelles fonctionnalités permet-il ? Exemples concrets sur Pixel
L'une des premières fonctionnalités à bénéficier de cette approche est Magic Cue . Cet assistant contextuel génère des recommandations en fonction du contenu affiché à l'écran (e-mails, calendrier, cartes, messages) et les présente au moment opportun. Grâce à PAC, ces suggestions sont calculées sans exposer votre contenu , en s'appuyant sur le répertoire local ou le cloud privé selon la tâche.
L' application Enregistreur offre des avantages considérables grâce à ses résumés automatiques multilingues. Les transcriptions, souvent très sensibles, sont traitées avec la couche de protection de PAC, garantissant ainsi leur utilisation exclusive dans le résumé demandé et leur suppression une fois celui-ci terminé. L'utilisateur conserve le résultat final, sans laisser de traces de données sur les serveurs.
Google met également en avant des fonctionnalités emblématiques des Pixel, comme Circle to Search . La reconnaissance contextuelle s'exécute localement autant que possible et, si des modèles plus avancés sont nécessaires, ils sont utilisés dans le cloud privé, préservant ainsi la confidentialité des données.
Parmi les autres exemples concrets, citons les traductions en temps réel , des réponses d'IA plus naturelles lors des conversations et une assistance proactive à la prise de décision, où le système combine les informations visuelles avec votre contexte pour vous fournir l'indice précis dont vous avez besoin. Dans un premier temps, le Pixel 10 sera le fer de lance de ces expériences.
L'écosystème propose également des fonctionnalités utiles au quotidien : des résumés intelligents des notifications pour réduire le bruit et se concentrer sur l'essentiel ; la correction assistée par Gemini dans Messages pour reformuler les textes avec un ton plus approprié ; des outils de retouche photo avancés sans application externe ; et même un mode d'économie de données dans Google Maps conçu pour les longs trajets. Tout converge vers un seul objectif : plus d'assistance, moins de contraintes, le respect de la vie privée étant une exigence fondamentale.
Contrôles, confidentialité vérifiable et audits indépendants
Dans PAC, l'utilisateur garde le contrôle : aucune donnée n'est envoyée sans autorisation . Android propose des options pour activer ou désactiver les fonctionnalités qui utilisent le cloud privé et affiche des notifications claires lorsqu'une tâche l'exige. Le principe est simple : vous décidez de ce que votre téléphone partage et dans quelles conditions.
Google accompagne sa plateforme d' informations publiques et vérifiables : guides techniques, évaluations externes et publication du code source des composants critiques, permettant ainsi aux chercheurs indépendants d'examiner son architecture. Il ne s'agit pas de croire aveuglément, mais de disposer de preuves vérifiables.
En effet, l'architecture a été examinée par la société de cybersécurité NCC Group . Son rapport public conclut que la conception offre une protection robuste contre les intrusions malveillantes – y compris le risque lié à un employé indélicat – et qu'elle rapproche efficacement les garanties de l'informatique sur site de celles de l'exécution dans le cloud. Il souligne également une limite inévitable : si Google, en tant qu'organisation, décidait d'enfreindre les règles, elle contrôlerait à la fois le matériel et le système d'attestation. Malgré cela, l'auditeur décrit PAC comme « le meilleur modèle possible » actuellement disponible pour la protection de la vie privée dans le cloud.
L'analyse a mis en évidence certaines vulnérabilités à faible risque, notamment une potentielle faille de type canal auxiliaire liée au temps dans le relais IP qui, en théorie, pourrait permettre de réidentifier les utilisateurs dans des conditions très spécifiques. Google affirme que le « bruit » du trafic réel et les mesures d'atténuation rendent cette réidentification impossible, et que la conception continuera d'être renforcée par des correctifs et des améliorations continues.
Un avantage majeur pour la tranquillité d'esprit de l'utilisateur est que PAC limite l'utilisation des données à la tâche spécifique et les supprime une fois celle-ci terminée . De plus, toutes les communications sont chiffrées, aussi bien entre votre appareil et les serveurs qu'au sein du réseau de serveurs lui-même, minimisant ainsi la surface d'attaque lors du transfert et au repos des données.
Écosystème et comparaisons : vers une IA plus privée
Les téléphones Pixel 10 inaugurent une intégration poussée de PAC, avec des améliorations significatives apportées à Magic Cue, aux traductions instantanées, aux transcriptions plus précises et aux réponses plus fluides. Google a déjà annoncé que cette architecture sera progressivement étendue à d'autres appareils et services, combinant des modèles locaux et cloud pour les applications les plus critiques.
Ils ne sont pas les seuls à emprunter cette voie : Apple a ouvert la voie avec Private Cloud Compute (le cloud chiffré d’Apple Intelligence), et des fabricants comme OnePlus et OPPO ont opté pour le Private Computing Cloud, des plateformes hybrides qui répartissent les tâches entre l’appareil et des environnements chiffrés. La tendance est claire : une IA puissante, certes, mais aussi la protection de la vie privée.
Au-delà de la simple concurrence, Google souhaite adopter un ton conforme aux réglementations européennes et américaines : moins d’opacité et une plus grande transparence technique. D’où l’accent mis sur les audits, l’attestation à distance et les contrôles visibles. Concrètement, PAC représente à la fois une évolution technologique et une démarche stratégique visant à démontrer qu’il est possible d’être compétitif dans le domaine de l’IA sans exploiter d’informations sensibles.
La direction est claire : si nous voulons des assistants capables de comprendre le contexte, de résumer, de traduire ou de formuler des recommandations pertinentes, nous devons trouver un équilibre entre leurs fonctionnalités et les garanties de sécurité. Avec Private AI Compute, Google cherche à faire pencher la balance vers une IA utile, immédiate et de plus en plus respectueuse de la vie privée , où l’utilisateur a son mot à dire et où la technologie est responsable.
