- La protection contre les ransomwares de Windows repose sur le contrôle d'accès aux dossiers, qui autorise uniquement les applications de confiance à modifier les fichiers situés dans des emplacements sensibles.
- Windows 11 et Windows 10 incluent des dossiers protégés en standard et vous permettent d'ajouter des chemins d'accès et des applications de confiance supplémentaires afin d'adapter la sécurité à chaque utilisateur.
- Le fait de compléter cette fonction par des sauvegardes, des mises à jour régulières et de bonnes pratiques lors de la navigation et de l'ouverture de fichiers est essentiel pour minimiser le risque de détournement de données.
Les rançongiciels sont devenus l'un des plus grands fléaux pour les utilisateurs de Windows : ils chiffrent vos fichiers, bloquent votre ordinateur et, pour couronner le tout, exigent une rançon pour en rétablir l'accès – une rançon qui ne garantit presque jamais rien. Windows 11 (et Windows 10) dispose d'une fonctionnalité spécifique pour lutter contre ce problème, mais elle est désactivée par défaut et il faut savoir où cliquer pour l'activer.
Dans cet article, vous découvrirez précisément ce qu'est la protection contre les ransomwares sous Windows, comment fonctionne l'« accès contrôlé aux dossiers » , comment l'activer étape par étape sous Windows 11 et Windows 10, quels dossiers sont protégés par défaut, comment ajouter les vôtres, comment autoriser des applications spécifiques et quelles autres mesures vous devez prendre (sauvegardes, mises à jour, bon sens, etc.) pour qu'une fuite de données ne vienne pas gâcher votre journée.
Qu’est-ce qu’un ransomware et pourquoi est-il si dangereux ?
Un rançongiciel est un type de logiciel malveillant conçu pour vous empêcher d'accéder à votre ordinateur ou à vos fichiers jusqu'au paiement d'une rançon. Il chiffre généralement les documents, les photos, les vidéos et parfois même le système d'exploitation lui-même, vous empêchant ainsi d'ouvrir quoi que ce soit normalement.
Ce type de menace peut se propager via des sites web contrefaits ou non fiables, des téléchargements piratés, des pièces jointes suspectes , des liens sur les réseaux sociaux ou dans des messages instantanés, voire même des clés USB infectées. Souvent, les sites web ou les courriels malveillants sont détectés grâce à des détails tels que des fautes d'orthographe, des logos mal copiés ou des noms d'entreprise légèrement modifiés (par exemple, « PayePal » au lieu de « PayPal » ).
Une fois à l'intérieur, le ransomware peut se propager sur le réseau à d'autres ordinateurs ou lecteurs partagés, il n'affecte donc pas seulement votre PC personnel : il peut également impacter les ordinateurs d'entreprise, les serveurs ou même l'infrastructure publique, en tirant parti des failles de sécurité de Windows.
Le problème est aggravé par le fait que de nombreuses variantes de rançongiciels dérobent des informations confidentielles avant de les chiffrer, puis vous font chanter en menaçant de les divulguer si vous ne payez pas la rançon. Cela fait de ce type d'attaque l'une des plus grandes menaces en matière de cybersécurité aujourd'hui, tant pour les particuliers que pour les entreprises.
Qu’est-ce que la protection contre les ransomwares sous Windows ?
Windows 10 et Windows 11 intègrent Microsoft Defender Antivirus et un pare-feu qui analysent les fichiers, les processus et le trafic réseau en arrière-plan. S'appuyant sur cette base, Microsoft a ajouté une couche supplémentaire appelée protection contre les ransomwares , dont le cœur est la fonctionnalité « Accès contrôlé aux dossiers ».
Cette fonctionnalité a pour but de protéger certains dossiers système et de profil utilisateur afin que seules les applications de confiance puissent les modifier. Ainsi, si un rançongiciel ou un autre logiciel malveillant tente de chiffrer ou de supprimer des fichiers, Windows bloque la modification et affiche une notification.
En pratique, cette protection empêche les applications inconnues ou suspectes de modifier sans autorisation les fichiers contenus dans ces dossiers. Par conséquent, même si une menace parvient à s'exécuter, il vous sera beaucoup plus difficile de perdre des documents, des photos ou des projets importants.
De plus, cette fonctionnalité s'intègre particulièrement bien avec Microsoft Defender for Endpoint et les outils de gestion d'entreprise (Intune, Configuration Manager, etc.), qui permettent un déploiement et un audit de configuration à grande échelle, ainsi qu'un examen centralisé des événements bloquants.
Comment fonctionne l'accès contrôlé aux dossiers ?
L’« accès contrôlé aux dossiers » repose sur un principe simple : seules les applications de confiance peuvent modifier les fichiers situés dans certains emplacements protégés . Tout le reste est bloqué ou consigné en mode audit, selon votre configuration.
Windows tient à jour une liste d'applications de confiance en fonction de leur popularité et de leur réputation. Si un programme est largement utilisé, fonctionne sans problème depuis longtemps et que Microsoft n'a détecté aucun souci, il est considéré comme fiable et peut s'exécuter normalement dans les dossiers protégés.
Lorsqu'une application ne figure pas sur cette liste, ses tentatives d'écriture, de suppression ou de modification de fichiers dans les dossiers protégés sont bloquées (ou auditées, si vous utilisez le mode journalisation uniquement). Vous pouvez également ajouter manuellement des exceptions pour des applications spécifiques que vous savez sûres.
Cette fonctionnalité est particulièrement utile contre les ransomwares, car les attaques se concentrent généralement sur le chiffrement de documents, de photos, de vidéos ou de projets . Le fait de restreindre l'accès à ces dossiers constitue un obstacle pour le logiciel malveillant, qui empêche ou entrave considérablement la réalisation de son objectif.
En entreprise, le contrôle d'accès aux dossiers peut être configuré depuis Microsoft Intune , Configuration Manager ou Microsoft Defender pour Endpoint. Les administrateurs peuvent ainsi consulter de manière centralisée les événements générés et adapter la stratégie aux besoins réels de l'organisation.
Dossiers protégés par défaut sous Windows
Lorsque vous activez l'accès contrôlé aux dossiers, Windows protège automatiquement un certain nombre de dossiers de profil utilisateur et de dossiers système , c'est-à-dire les dossiers où vous stockez habituellement vos documents et votre contenu personnel.
Les routes protégées par défaut comprennent, par exemple :
- c:\Utilisateurs\ Documents
- c:\Utilisateurs\Public\Documents
- c:\Utilisateurs\ Photos
- c:\Utilisateurs\Public\Images
- c:\Utilisateurs\ Vidéos
- c:\Utilisateurs\Public\Vidéos
- c:\Utilisateurs\ Musique
- c:\Utilisateurs\Public\Musique
- c:\Utilisateurs\ Favoris
Ces emplacements sont ceux que vous voyez normalement sous « Ce PC » dans l'Explorateur de fichiers , et ils sont généralement la première cible des attaquants ; il est donc logique que Windows les protège par défaut.
En outre, certains profils système como LocalService, NetworkService o systemprofile Ils disposent également de leurs dossiers protégés respectifs (par exemple, C:\Windows\System32\config\systemprofile\Documents(si elle existe). Cela contribue à protéger les processus et services internes du système d'exploitation lui-même.
Les dossiers système protégés par défaut ne peuvent pas être supprimés de la liste , afin d'éviter toute désactivation accidentelle de cette couche de sécurité de base. Vous pouvez toutefois ajouter vos propres chemins d'accès pour étendre la protection à d'autres répertoires ou lecteurs.
Comment activer la protection contre les ransomwares sous Windows 11
Sous Windows 11, les paramètres sont assez accessibles, mais pas toujours immédiatement évidents . Suivez ces étapes pour les activer en un rien de temps.
1. Ouvrez la sécurité Windows
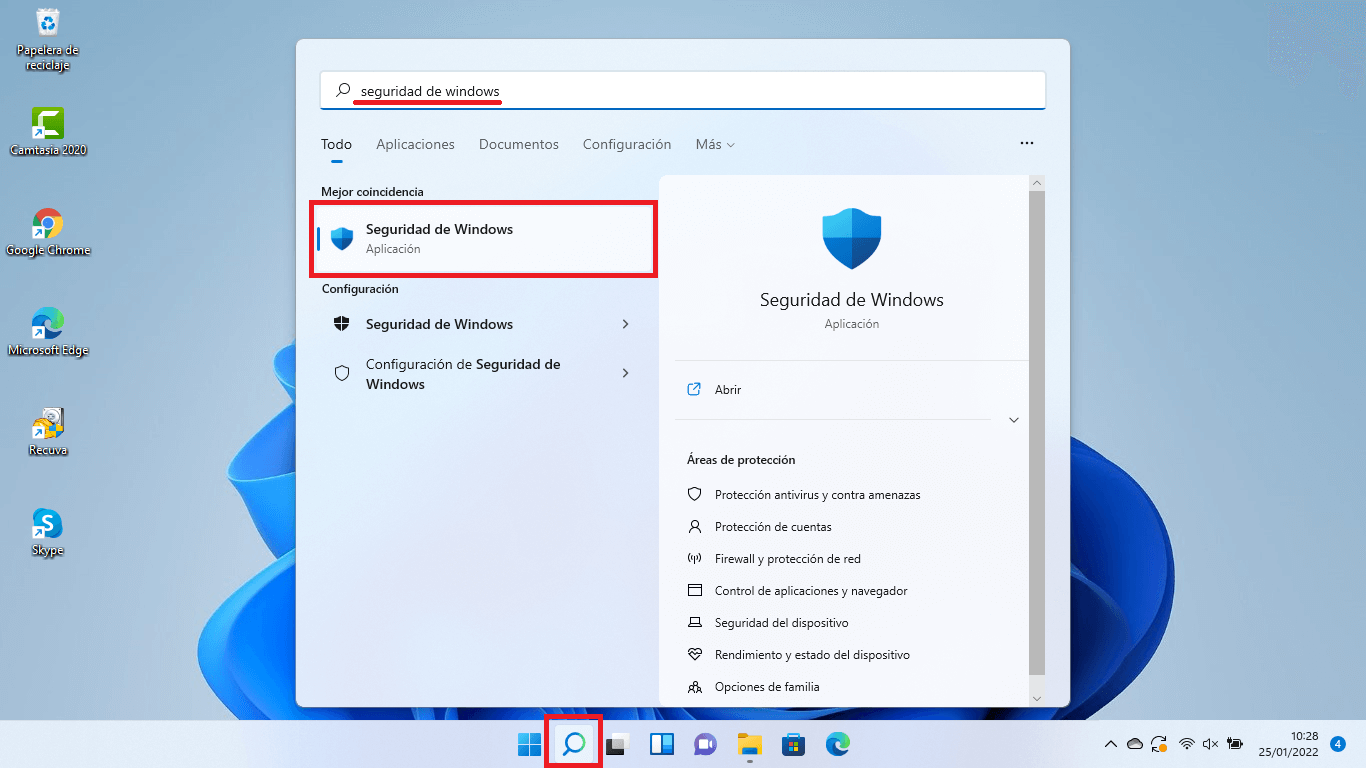
La méthode la plus rapide consiste à appuyer sur la touche Windows, puis à taper « Sécurité Windows » et ouvrez l'application. Vous pouvez également vous rendre sur Accueil > Paramètres > Confidentialité et sécurité > Sécurité Windows et entrez par là.
2. Accédez à « Protection antivirus et contre les menaces »
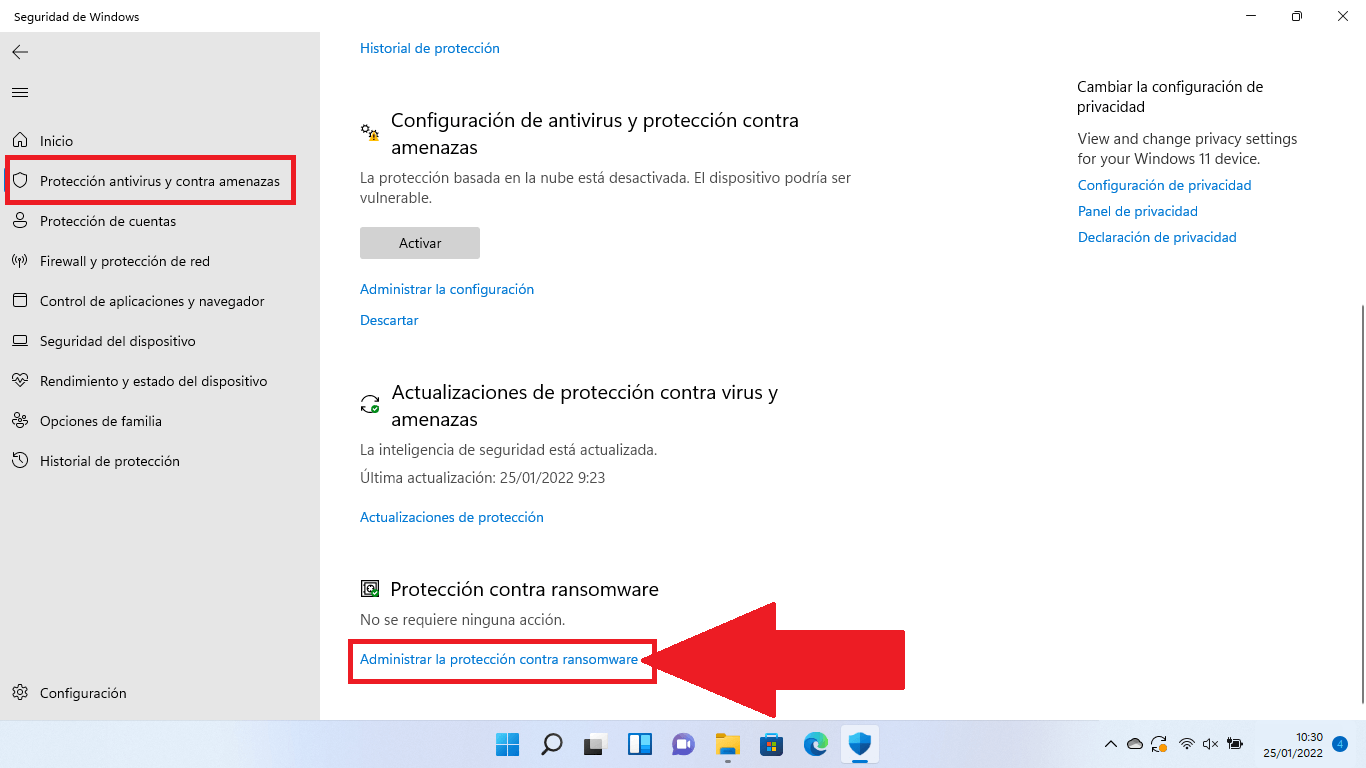
Dans l'application, vous verrez plusieurs sections. Celle qui vous intéresse est… « Protection antivirus et contre les menaces »Cliquez et une nouvelle fenêtre s'ouvrira avec l'état de Microsoft Defender et différentes options.
3. Localisez « Protection contre les ransomwares »
Faites défiler l'écran jusqu'en bas pour trouver le bloc. « Protection contre les ransomwares »Vous trouverez ci-dessous un lien qui dit quelque chose comme « Gérer la protection contre les ransomwares ». Cliquez ici.
4. Activez « Accès contrôlé aux dossiers »
Sur le nouvel écran, vous verrez le commutateur pour « Contrôler l’accès au dossier » (ou « Contrôle d’accès aux dossiers » selon la version/langue). Cette fonction est généralement désactivée par défaut. Pour l’activer : une fenêtre de contrôle de compte d’utilisateur s’affiche et vous demande confirmation ; acceptez pour que les modifications soient prises en compte.
À partir de ce moment, vos fichiers, dossiers et certaines zones de mémoire seront protégés contre les modifications non autorisées par des applications inconnues ou malveillantes.
Configurer les dossiers protégés et les applications autorisées
Une fois l'accès contrôlé aux dossiers activé, il est conseillé de consulter la liste des dossiers et des applications autorisées afin de l'adapter à votre façon de travailler.
Dans la même section consacrée à la protection contre les ransomwares, vous trouverez :
- Historique de blocage: pour voir quelles applications ont tenté de modifier des fichiers et ont été bloquées.
- Dossiers protégésIci, vous pouvez consulter les dossiers déjà protégés et en ajouter de nouveaux.
- Autoriser une application à accéder à l'un des dossiers contrôlés: autoriser l'exécution d'un programme spécifique qui est bloqué mais que vous considérez comme sûr.
Si vous enregistrez habituellement vos projets dans un dossier personnalisé (par exemple, D:\Projets ou un disque dur externe), il est fortement recommandé de l'ajouter comme dossier protégé . Notez que tous les sous-dossiers qu'il contient seront également protégés.
Concernant les applications, si vous constatez qu'un programme légitime (par exemple, votre logiciel de montage vidéo ou une suite bureautique alternative) ne parvient pas à enregistrer les modifications apportées aux dossiers protégés, vous pouvez l'ajouter manuellement à la liste des applications autorisées à l'aide de l'option correspondante. Assurez-vous toutefois qu'il s'agit d'un logiciel de confiance, téléchargé uniquement depuis des sources officielles.
Comment activer la protection contre les ransomwares sous Windows 10
Sous Windows 10, le principe est le même, même si le chemin d'accès dans les paramètres diffère légèrement. Le processus reste néanmoins tout aussi simple et ne prend que quelques minutes.
1. Accès à la sécurité Windows
Appuyez sur Accueil> Paramètres, entre en "Mise à jour et sécurité" et, dans le panneau de gauche, sélectionnez « Sécurité Windows »Vous pouvez également saisir « Sécurité Windows » directement dans le menu Démarrer.
2. Accédez à « Protection contre les virus et les menaces »
Une fois dans Sécurité Windows, cliquez sur « Protection contre les virus et les menaces » ouvrir la fenêtre contenant les options antivirus intégrées.
3. Gérer la protection contre les ransomwares
Dans cette section, recherchez le lien « Gérer la protection contre les ransomwares »Elle apparaît généralement en bas de l'écran. Cliquez pour accéder aux options spécifiques.
4. Activer l'accès contrôlé aux dossiers
Tout comme sous Windows 11, vous verrez l'option pour activer le contrôle d'accès aux dossiersActivez la fonction et confirmez dans la fenêtre contextuelle de sécurité. Dès lors, la protection de vos dossiers critiques sera activée.
À partir de là, vous pouvez ajouter des dossiers protégés supplémentaires, consulter l'historique des verrouillages et autoriser des applications spécifiques, comme sous Windows 11, à partir des options qui apparaissent sur le même écran.
Utilisez OneDrive et les sauvegardes comme défense supplémentaire
La protection contre les ransomwares de Windows est très utile, mais elle ne remplace pas les sauvegardes . Idéalement, il faudrait combiner cette protection avec un bon système de sauvegarde, à la fois dans le cloud et hors ligne.
Si vous vous connectez avec votre compte Microsoft et configurez OneDrive , Windows peut synchroniser automatiquement vos documents, images, bureau et autres dossiers et offrir une détection et une récupération intégrées des ransomwares, y compris l'historique des fichiers Windows pour restaurer les copies précédentes de vos fichiers.
Outre le cloud, il est fortement recommandé d'effectuer régulièrement des sauvegardes sur un support de stockage hors ligne (comme un disque dur externe déconnecté lorsqu'il n'est pas utilisé). Ainsi, même si une attaque parvient à contourner vos défenses, vous pourrez toujours restaurer vos données depuis un emplacement inaccessible au ransomware.
Que faire si vous soupçonnez que votre ordinateur est infecté ?
Si vous remarquez un comportement étrange (votre ordinateur devient soudainement extrêmement lent, des fenêtres étranges s'ouvrent, les documents ne s'ouvrent pas correctement, etc.) ou si vous avez entendu parler d' une nouvelle campagne de logiciels malveillants , la solution la plus sage est d'effectuer une analyse complète.
Dans Sécurité Windows, accédez à « Protection contre les virus et menaces » et lancez une analyse rapide ou complète avec Microsoft Defender. Vous pouvez également opter pour une analyse hors ligne, qui redémarre votre système et effectue l'analyse avant le chargement des menaces potentielles.
Si un rançongiciel a déjà infecté votre ordinateur, une demande de rançon s'affichera généralement , exigeant une somme d'argent pour déverrouiller votre ordinateur ou vos fichiers. À ce moment-là :
- Ne payez pas la rançonRien ne garantit que vous récupérerez vos données, et vous financeriez les criminels.
- Essayez de nettoyer votre ordinateur avec l'outil Sécurité Windows. ou avec une solution anti-malware fiable.
- Utilisez vos sauvegardes (OneDrive, disques externes, etc.) pour restaurer les fichiers affectés une fois le système débarrassé du logiciel malveillant.
Si vous avez déjà payé par erreur, la meilleure chose à faire est de contacter immédiatement votre banque et les autorités de votre pays (police, agences de cybersécurité, etc.) pour tenter de bloquer la transaction et signaler la fraude.
Examen des événements d'accès contrôlé aux dossiers
Lorsque l'accès contrôlé aux dossiers bloque ou audite une action, Windows enregistre des événements spécifiques qui peuvent être consultés localement et depuis le portail Microsoft Defender dans les environnements d'entreprise.
Dans les organisations qui utilisent Microsoft Defender for Endpoint, il est possible d'exécuter des requêtes avancées pour afficher les violations bloquées ou auditées, par exemple en utilisant des filtres sur les types d'action ControlledFolderAccessViolationBlocked ou ControlledFolderAccessViolationAudited.
En local, vous pouvez utiliser l’ Observateur d’événements Windows pour importer des vues personnalisées (par exemple, le fichier cfa-events.xml ) et afficher des événements tels que :
| ID d'événement | Description |
|---|---|
| 5007 | Changement de configuration Microsoft Défenseur |
| 1124 | Accès contrôlé aux dossiers audités |
| 1123 | L'accès au dossier contrôlé est bloqué. |
| 1127 | Tentative d'écriture dans un secteur protégé bloqué |
| 1128 | Tentative d'écriture dans un secteur protégé audité |
Ce niveau de détail permet, notamment en entreprise, d' affiner les politiques et de détecter les applications légitimes nécessitant une autorisation sans compromettre la sécurité globale du système.
Exclusions et caractères génériques dans Microsoft Defender
En plus d'une protection spécifique contre les ransomwares, Microsoft Defender vous permet de définir des exclusions afin que certains fichiers, dossiers, types de fichiers ou processus ne soient pas analysés en temps réel.
Dans Sécurité Windows, dans la section Protection antivirus, vous pouvez accéder à « Ajouter ou supprimer des exclusions » et choisir parmi les options suivantes :
- armoires de bureau: exclure un fichier spécifique.
- Dossier: exclure un itinéraire entier et tout son contenu.
- Type de fichier: exclure par extension, comme .docx, .pdf, etc.
- Processus: exclure un exécutable afin que les fichiers qu'il ouvre ne soient pas analysés en temps réel.
Ils peuvent également être utilisés caractères génériques (*) et variables d'environnement dans certaines exclusions, par exemple pour exclure tous les fichiers dont l'extension se termine par « st » (avec *st) ou tous les processus situés dans un dossier spécifique (par exemple, C:\MyProcess\*).
Bien qu'il s'agisse d'une fonctionnalité utile pour éviter les conflits de performances avec certains programmes, elle doit être utilisée avec une extrême prudence , car tout élément exclu n'est plus protégé par l'analyse en temps réel et pourrait devenir un point d'entrée pour les logiciels malveillants.
Conseils supplémentaires pour éviter les ransomwares
La protection contre les ransomwares sous Windows est un élément essentiel, mais pas le seul . Pour minimiser les risques, il est conseillé de suivre certaines bonnes pratiques de base.
Maintenez Windows et vos applications à jour.
Les cybercriminels profitent constamment de vulnérabilités du système d'exploitation et des programmes courantsPour les fermer au plus vite, rendez-vous sur Démarrer > Paramètres > Windows Update et assurez-vous que les mises à jour automatiques sont activées et installées régulièrement.
Utilisez un bon programme antivirus et ne le désactivez pas.
Microsoft Defender est un Antivirus intégré et plutôt performantToutefois, si vous le préférez, vous pouvez opter pour des solutions tierces (payantes ou gratuites) pourvu qu'elles soient fiables. L'important est de disposer d'un système de protection en temps réel actif et à jour.
Sauvegardes externes et dans le cloud
Comme nous l'avons déjà mentionné, il est vital d'avoir sauvegardes dans des emplacements en dehors de votre ordinateur principalCombiner le stockage cloud (OneDrive, Google Drive, Dropbox…) avec des disques durs externes hors ligne constitue une stratégie très solide contre tout type de sinistre, qu'il s'agisse d'un ransomware ou d'une panne matérielle.
Soyez prudent avec les courriels, les liens et les téléchargements.
La plupart des infections commencent par une cliquer imprudemment sur un lien ou une pièce jointeMéfiez-vous des courriels inattendus, des expéditeurs inconnus, des messages alarmistes demandant des informations ou des paiements urgents, et bien sûr, des logiciels téléchargés depuis des sites web pirates ou douteux.
Redémarrez votre ordinateur de temps en temps.
Cela semble idiot, mais Redémarrez au moins une fois par semaine Cela permet de garantir que les mises à jour du système et des applications sont appliquées correctement, ainsi que d'améliorer les performances et la stabilité globales.
Une fois tout cela correctement configuré et la fonction d'accès contrôlé aux dossiers activée , votre Windows 11 (ou Windows 10) sera bien mieux préparé à faire face aux ransomwares et autres menaces similaires, minimisant ainsi les risques que vos fichiers importants soient détournés ou cryptés de manière irrémédiable.

Sommaire
- 1 Qu’est-ce qu’un ransomware et pourquoi est-il si dangereux ?
- 2 Qu’est-ce que la protection contre les ransomwares sous Windows ?
- 3 Comment fonctionne l'accès contrôlé aux dossiers ?
- 4 Dossiers protégés par défaut sous Windows
- 5 Comment activer la protection contre les ransomwares sous Windows 11
- 6 Comment activer la protection contre les ransomwares sous Windows 10
- 7 Utilisez OneDrive et les sauvegardes comme défense supplémentaire
- 8 Que faire si vous soupçonnez que votre ordinateur est infecté ?
- 9 Examen des événements d'accès contrôlé aux dossiers
- 10 Exclusions et caractères génériques dans Microsoft Defender
- 11 Conseils supplémentaires pour éviter les ransomwares