- Secure Boot est indispensable pour l'installation ou la mise à niveau vers Windows 11 et protège votre PC dès le démarrage.
- Avant d'activer Secure Boot, il est essentiel de vérifier la compatibilité de votre ordinateur et de faire des sauvegardes.
- Le processus comprend la mise à jour du micrologiciel, le passage à l'UEFI, la conversion du disque en GPT et l'activation du démarrage sécurisé à partir du BIOS/UEFI.
De nombreux utilisateurs souhaitant installer ou mettre à niveau Windows 11 rencontrent une condition essentielle : l’activation du démarrage sécurisé. Cette fonctionnalité de sécurité, bien que cruciale pour protéger votre ordinateur contre les menaces, peut s’avérer complexe si vous n’avez jamais modifié les paramètres UEFI ou BIOS de votre ordinateur. Si vous êtes dans ce cas, pas de panique ! Voici un guide complet vous expliquant comment activer le démarrage sécurisé sous Windows 11.
Le démarrage sécurisé est un filtre fiable qui détermine quels logiciels peuvent se charger au démarrage du système et empêche l'exécution de code malveillant. Cependant, son activation peut nécessiter la vérification du matériel, la modification du micrologiciel et, surtout, une compréhension approfondie du processus afin d'éviter les erreurs susceptibles de perturber le démarrage de votre PC. Cet article vous guide pas à pas, répond aux questions les plus fréquentes et vous fournit les meilleures recommandations pour vous aider à mener à bien cette opération en toute sécurité.
Qu’est-ce que Secure Boot et pourquoi est-il important dans Windows 11 ?
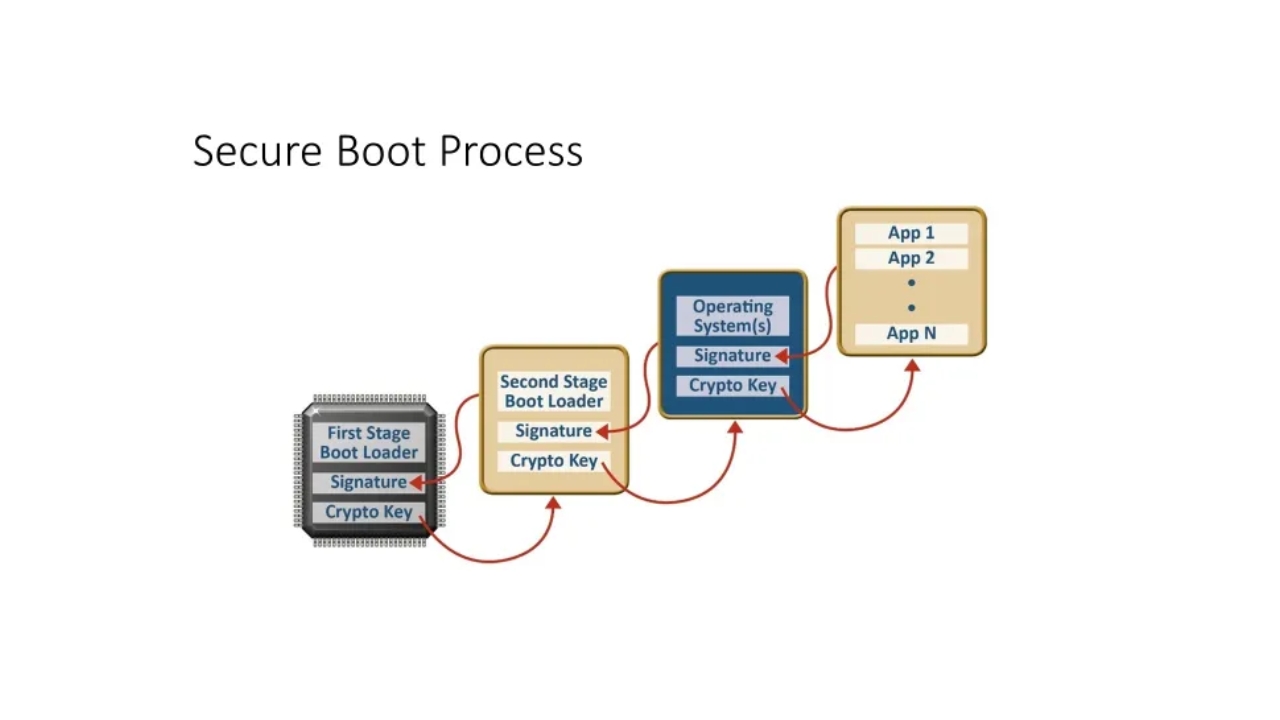
Le démarrage sécurisé est une fonctionnalité introduite avec la spécification UEFI (Unified Extensible Firmware Interface) qui remplace le BIOS traditionnel et fournit une couche de validation critique lors de la mise sous tension de l'ordinateur.
Lorsqu'il est activé, le démarrage sécurisé garantit que seuls les pilotes et systèmes d'exploitation signés et vérifiés par le fabricant ou Microsoft sont chargés . Cela empêche les attaques par rootkit ou logiciel malveillant qui pourraient s'insérer pendant le processus de démarrage du système. Sous Windows 11, le démarrage sécurisé (ainsi que le mode UEFI) doit être activé pour garantir cette sécurité dès le départ.
Recommandations avant d'activer Secure Boot
- Sauvegardez vos données importantesAvant de modifier les paramètres du micrologiciel, sauvegardez vos fichiers personnels. Toute erreur peut rendre le système temporairement inutilisable.
- Mettre à jour le micrologiciel UEFI/BIOS: : Consultez le site Web du fabricant de votre carte mère ou de votre ordinateur et téléchargez et installez le dernier micrologiciel UEFI.
- Vérifiez la compatibilité de votre matérielTous les ordinateurs anciens ne prennent pas en charge l'UEFI ou le démarrage sécurisé. Vérifiez si votre ordinateur prend en charge ce mode en consultant les informations techniques officielles.
- Prenez note des touches pour accéder aux paramètres UEFI/BIOS:Il s'agit généralement de Del, F2, F10, F12 ou ESC, mais peuvent varier selon le fabricant.
Mon ordinateur prend-il en charge le démarrage sécurisé UEFI ?
Pour savoir si votre PC prend en charge le démarrage sécurisé, plusieurs méthodes existent . Voici les plus pratiques :
1. Vérifiez les informations système
- Cliquez Win + R pour ouvrir Exécuter.
- Écrire msinfo32 et appuyez sur Entrée.
- Dans la fenêtre qui s'ouvre, recherchez le champ État de démarrage sécurisé dans le résumé.
- S'il apparaît comme Activé, le démarrage sécurisé est désormais opérationnel. Si vous voyez Désactivé o Pas compatible, vous devrez l'activer ou vérifier le mode de partitionnement et le firmware.
2. Utilisez les commandes CMD ou PowerShell
- Ouvrez l’invite de commande (CMD) en tant qu’administrateur.
- Courir bcdedit /enum {actuel}.
- Recherchez la ligne « itinéraire » dans les informations affichées. Si elle est indiquée winload.efi, le système démarre en mode UEFI. Si cela apparaît winload.exe, le démarrage est traditionnel (BIOS Legacy) et vous devrez le convertir en UEFI pour activer le démarrage sécurisé.
3. Vérifiez la gestion des disques
- Cliquez Win + R et courir diskmgmt.msc.
- Faites un clic droit sur le disque système. Si l'option « Convertir en disque GPT » s'affiche, le système est en mode MBR (BIOS hérité). Si l'option « Convertir en disque MBR » s'affiche, le système est déjà dans une partition GPT/UEFI.
4. Date de fabrication de la carte mère
Si votre carte mère ou votre ordinateur portable date de 2011 ou après, il est fort probable qu'il soit déjà compatible UEFI et doté du démarrage sécurisé. Vous pouvez vérifier la date comme ceci :
- Ouvrez un CMD et exécutez systeminfo.
- Cherchez la ligne Version du BIOS pour voir la date et la version installée.
Comment activer le démarrage sécurisé étape par étape ?
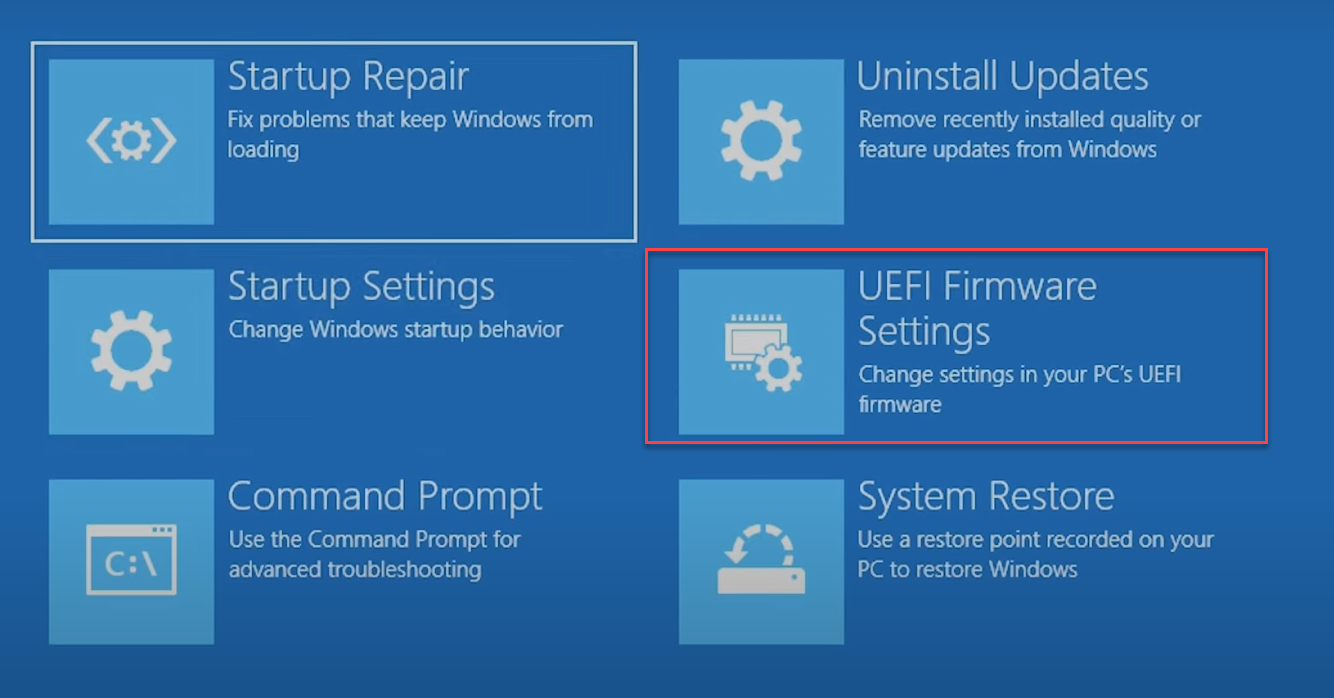
Les étapes peuvent varier en fonction du fabricant de votre ordinateur (Dell, HP, Lenovo, Asus, Gigabyte, MSI, etc.), mais la procédure générale est généralement très similaire.
1. Accéder aux paramètres UEFI/BIOS
- Redémarrez votre ordinateur et dès qu'il commence à s'allumer, appuyez plusieurs fois sur la touche d'accès BIOS/UEFI (généralement Suppr, F2, F12, F10 ou ESC).
2. Vérifiez le mode de démarrage
- Dans la configuration, recherchez la section des options de démarrage (Démarrage, Options de démarrage, Mode de démarrage).
- Assurez-vous que le mode est activé UEFI et pas dans BIOS hérité o CSMS'il s'agit d'un système Legacy, vous devrez le passer en UEFI, ce qui peut nécessiter la conversion du disque de MBR en GPT. Pour cela, il peut être utile de consulter le guide complet sur Partition MSR sous Windows.
3. Changez le type de partition en GPT (si nécessaire)
Si votre disque est formaté en MBR et que vous devez le convertir en GPT pour activer le démarrage UEFI et le démarrage sécurisé :
- Faites une sauvegarde complète de vos données.
- Utilisez l'outil de conversion de disque Windows (Mbr2Gpt.exe) ou des applications spécialisées. Exécutez-le depuis la commande CMD en tant qu'administrateur : mbr2gpt /convertir /allowfullOS.
- Redémarrez votre ordinateur et revenez aux paramètres UEFI pour définir le mode de démarrage sur UEFI.
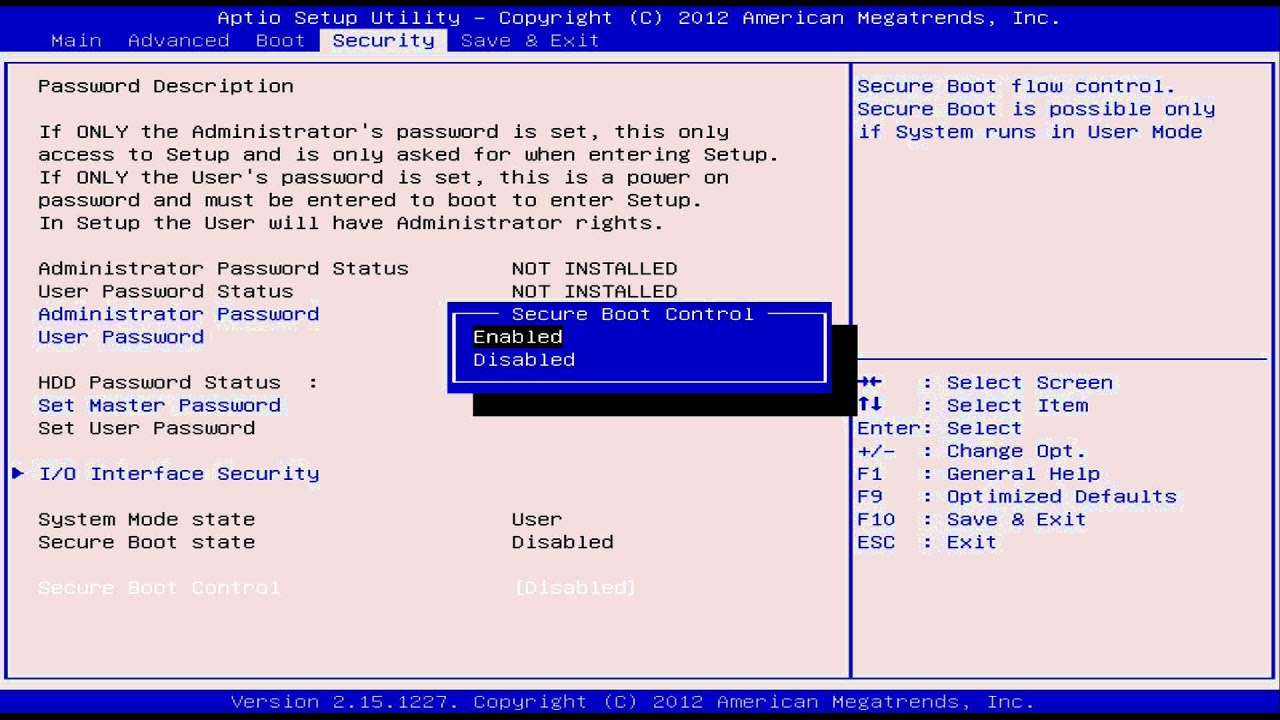
4. Activer le démarrage sécurisé
- Dans le BIOS/UEFI, recherchez une section appelée botte, Sécurité o Authentification.
- Localisez l'option DÉMARRAGE SÉCURISÉ o Démarrage sûr et changez la valeur en Les utilisateurs de l’app Smart Spaces avec Google Wallet profitent d’un accès mobile sans contact avec tout lecteur HID® Signo™ compatible NFC. o Activé.
- Dans certains cas, vous devrez vous rendre à Gestion des clés o Gestion des clés et sélectionnez Installer les clés de démarrage sécurisé par défaut (installer les clés par défaut).
- Enregistrez les modifications et quittez (généralement en appuyant sur F10) et laissez l'ordinateur redémarrer.
Que dois-je faire si je ne trouve pas l’option de démarrage sécurisé ?
Si vous ne voyez pas l'option Secure Boot, il est possible que :
- Votre ordinateur ne dispose pas de firmware UEFI et ne dispose que d'un BIOS traditionnel.
- Le mode CSM (Legacy System Compatibility) est activé. Vous devez le désactiver.
- Le disque système est au format MBR et non GPT.
Dans tous les cas, consultez le manuel de votre carte mère ou le site web d'assistance du fabricant. Si votre ordinateur est de marque (Dell, HP, Lenovo, Acer, etc.), trouvez le modèle exact sur le site web officiel et suivez les instructions spécifiques à votre cas.
Étapes spécifiques pour les cartes mères Gigabyte (exemple courant en Espagne)
- Sauvegardez vos données avant de toucher au BIOS.
- Mettez à jour le BIOS si nécessaire (téléchargez la dernière version sur le site Web de Gigabyte).
- Préparez une clé USB d'installation de Windows 11 avec l'outil officiel de Microsoft.
- Redémarrez et entrez dans le BIOS/UEFI (Supr o F2 au démarrage).
- Aller au menu botte et changements Boot Mode a UEFI.
- Enregistrer, quitter et redémarrer.
- Retournez dans le BIOS, recherchez DÉMARRAGE SÉCURISÉ dans les menus de Sécurité o botte et l'activer.
- Installez les clés par défaut si vous y êtes invité.
- Enregistrez les modifications et redémarrez le PC.
