- Transformer le stockage NAS en un nœud central de résolution de noms pour améliorer la stabilité du réseau local.
- Mise en place de zones de redirection et d'enregistrements A pour gérer les domaines personnalisés dans les environnements personnels et professionnels.
- Résoudre les conflits de certificats SSL en utilisant des domaines valides et une configuration de sécurité appropriée.

Vous l'avez sans doute déjà vécu : en configurant votre propre laboratoire domestique, vous accumulez appareils et services, ce qui finit par créer un véritable fouillis d'adresses IP difficiles à mémoriser. Un NAS est idéal pour stocker des fichiers, mais si vous en maîtrisez vraiment l'utilisation, vous pouvez en faire la pierre angulaire de votre infrastructure réseau , en remplaçant avantageusement les routeurs classiques, parfois limités dans la gestion des noms de domaine.
En confiant la résolution de noms à un système plus robuste, nous améliorons non seulement l'organisation, mais nous obtenons également une stabilité et un contrôle technique nettement supérieurs . Déplacer le serveur DNS vers le NAS rend le réseau plus prévisible, réduit la latence et permet au stockage de devenir un composant actif interagissant avec d'autres services, qu'ils soient dans le cloud ou dans des environnements virtualisés.
Le problème des certificats et des domaines locaux
Il est fréquent, lors de la configuration d'un accès NAS avec un nom court comme « nas », que le navigateur affiche des avertissements indiquant que le certificat n'est pas approuvé . Cela se produit car, même si les certificats apparaissent en vert dans le panneau de sécurité, le système ne reconnaît pas le domaine local comme une entité valide. Pour que les applications cessent d'afficher ces avertissements, la simple existence du certificat ne suffit pas ; il doit également être lié à un domaine valide et reconnu , car un nom interne ne répond pas aux critères de validation des autorités de certification.
Pour résoudre ce problème, la solution consiste à créer votre propre domaine au sein de votre réseau local. Vous pourrez ainsi émettre des certificats correspondant à l'URL utilisée dans votre navigateur, empêchant ce dernier de signaler la connexion comme non sécurisée à chaque tentative d'accès au port 5001 ou à tout autre service de votre serveur.

Étapes pour configurer le serveur DNS sur Synology
Si vous possédez un appareil Synology, la procédure est très simple. Commencez par vérifier que le NAS possède une adresse IP statique configurée dans le panneau de configuration réseau, afin d'éviter toute modification et toute perturbation de la résolution de noms pour tous les appareils. Une fois cette étape réalisée, accédez au Centre de paquets et installez l' application Serveur DNS.
L'étape suivante consiste à créer une zone maître. Il faut ensuite choisir le type de zone de redirection , lui attribuer le nom de domaine souhaité et la lier à l'adresse IP du NAS. Pour que le système puisse résoudre les noms de domaine externes (comme ceux de Google ou Facebook), il est nécessaire d'activer les services de résolution et d'ajouter des serveurs de redirection, tels que les serveurs DNS les plus performants ou les serveurs DNS publics de Google.
Configuration du client et enregistrement de l'hôte
Une fois le serveur opérationnel, vous devez indiquer aux ordinateurs de votre réseau domestique que le NAS est désormais le serveur DNS. Sur un client Linux, par exemple, configurez une adresse IP statique et définissez l' adresse du NAS comme serveur DNS principal. Pour un fonctionnement optimal, vous devez ajouter des enregistrements A, qui sont des instructions indiquant : « ce nom correspond à cette adresse IP ».
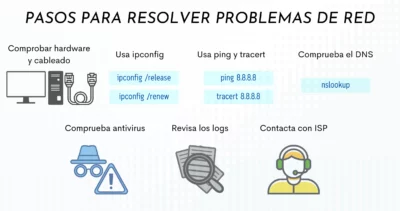
Pour vérifier que tout fonctionne correctement, nous pouvons utiliser la commande `nslookup` dans le terminal . Si, lors de la recherche du nom d'un ordinateur, la réponse est l'adresse IP correcte, le système est opérationnel. La dernière étape consiste à accéder au routeur et à modifier les paramètres DNS dans la configuration DHCP afin que tous les appareils soient automatiquement configurés lors de leur connexion au réseau.
Optimisation avancée et sauts professionnels
Malgré sa robustesse, le serveur DNS de Synology présente un petit défaut : il n’enregistre pas automatiquement les adresses IP attribuées par DHCP, ce qui nous oblige à créer les enregistrements manuellement . Pour ceux qui souhaitent automatiser cette tâche, des scripts existent pour la simplifier, évitant ainsi que la gestion d’un petit réseau ne devienne une corvée manuelle interminable.
Pour déployer cette solution à l'échelle de l'entreprise, la logique reste la même qu'en environnement de test, mais à plus grande échelle. L'intégration de ces services à des environnements cloud comme AWS ou Azure permet de bénéficier d'une infrastructure flexible et sécurisée. L'implémentation de couches d'intelligence artificielle pour automatiser le réseau ou l'utilisation de la surveillance des serveurs pour suivre les performances transforme la gestion DNS en un outil de veille stratégique et de cybersécurité , empêchant ainsi les erreurs de configuration de devenir une porte d'entrée pour les attaques.
Le contrôle total de la résolution de noms via un NAS permet de bloquer les domaines indésirables et d'intégrer des règles de filtrage personnalisées . Au final, ce qui n'est au départ qu'une simple astuce pour éviter de saisir les adresses IP dans le navigateur se transforme en une architecture système aboutie, garantissant une prévisibilité complète du fonctionnement de tout réseau domestique ou professionnel.
