- Interlock et Warlock combinent ingénierie sociale, failles zero-day et double extorsion ; la détection et la segmentation comportementales sont essentielles.
- Mesures de prévention transversales : correctifs, authentification multifacteur, sauvegardes immuables, filtrage des courriels/du Web et contrôle d’exécution sur les points de terminaison.
- Réponse efficace : isoler, identifier la souche, l’éradiquer, restaurer et renforcer ; payer des rançons ne garantit rien.

Les rançongiciels restent au cœur des préoccupations en matière de cybersécurité , et dans ce contexte, deux noms se distinguent : Interlock et Warlock. Ces deux groupes ont considérablement étendu leurs activités en un temps record, incitant les entreprises et les organisations à revoir d’urgence leurs défenses et à renforcer leurs mesures de prévention afin de minimiser les risques de perturbations, de violations de données et de pertes financières.
Il ne s'agit pas d'un phénomène passager : au premier semestre 2025, on a constaté une augmentation de 47 % des attaques par rapport à la même période de l'année précédente (3 627 contre 2 472). Cette hausse n'est pas uniquement imputable aux bandes organisées ; elle reflète également l'émergence de nouveaux acteurs qui ont perfectionné leurs tactiques, techniques et procédures (TTP) et affiné leurs techniques d'ingénierie sociale afin d'obtenir un premier accès plus efficacement et plus discrètement.
Situation actuelle : pourquoi Interlock et Warlock sont inquiétants
Interlock, Warlock et SafePay sont passés du statut de « nouveaux noms » à celui de menaces ayant un impact concret en quelques mois seulement. Apparu fin 2024, Interlock a rapidement accumulé plus de 20 intrusions dans des secteurs sensibles tels que la santé, l'administration publique et l'éducation ; Warlock, lancé en mars 2025 sous forme de ransomware à la demande (RaaS), a fait plus de 60 victimes ; et SafePay a connu une croissance fulgurante avec plus de 200 incidents rien qu'au premier trimestre 2025.
Ce dynamisme a déclenché des alertes officielles. La CISA, ainsi que d'autres agences, a émis un avertissement spécifique (référencé aa25-203a) concernant l'escalade de la vulnérabilité Interlock. Le message sous-jacent est clair : les attaquants accélèrent leur cycle d'innovation, exploitent les failles des processus et tirent profit des identifiants et des vulnérabilités à un rythme difficilement égalable sans adopter une approche de sécurité multicouche de type « zéro confiance ».
Les victimes ne sont pas seulement les grandes entreprises ; les PME et les acteurs régionaux clés sont également touchés. Warlock, par exemple, frappe durement les secteurs de la technologie, de la finance et des télécommunications , en ciblant principalement les États-Unis, le Japon et le Royaume-Uni. SafePay, quant à lui, privilégie les cibles aux États-Unis (103 cas confirmés, soit près de 40 % du total) et opère également en Allemagne, en Australie, au Royaume-Uni et en Amérique latine (Mexique, Colombie et Argentine).
Il convient de souligner le double chantage comme dénominateur commun : les attaquants chiffrent et exfiltrent les données afin d’exercer une pression maximale. Dans le cas d’Interlock, des incidents retentissants comme la fuite de données de DaVita aux États-Unis, avec 1,5 téraoctet divulgué (dossiers patients, informations cliniques, comptes utilisateurs et données financières), illustrent l’ampleur et les dommages considérables causés à la réputation de ces campagnes.
Autre constat constant : les systèmes de sécurité mettent trop de temps à détecter les intrusions. Selon des études sectorielles, les incidents peuvent passer inaperçus pendant plus de 250 jours et coûter en moyenne près de 4,99 millions de dollars. Ce délai d’opportunité pour les criminels est considérablement réduit grâce à la combinaison d’une télémétrie de haute qualité, de la détection comportementale et d’une stratégie de confinement éprouvée.
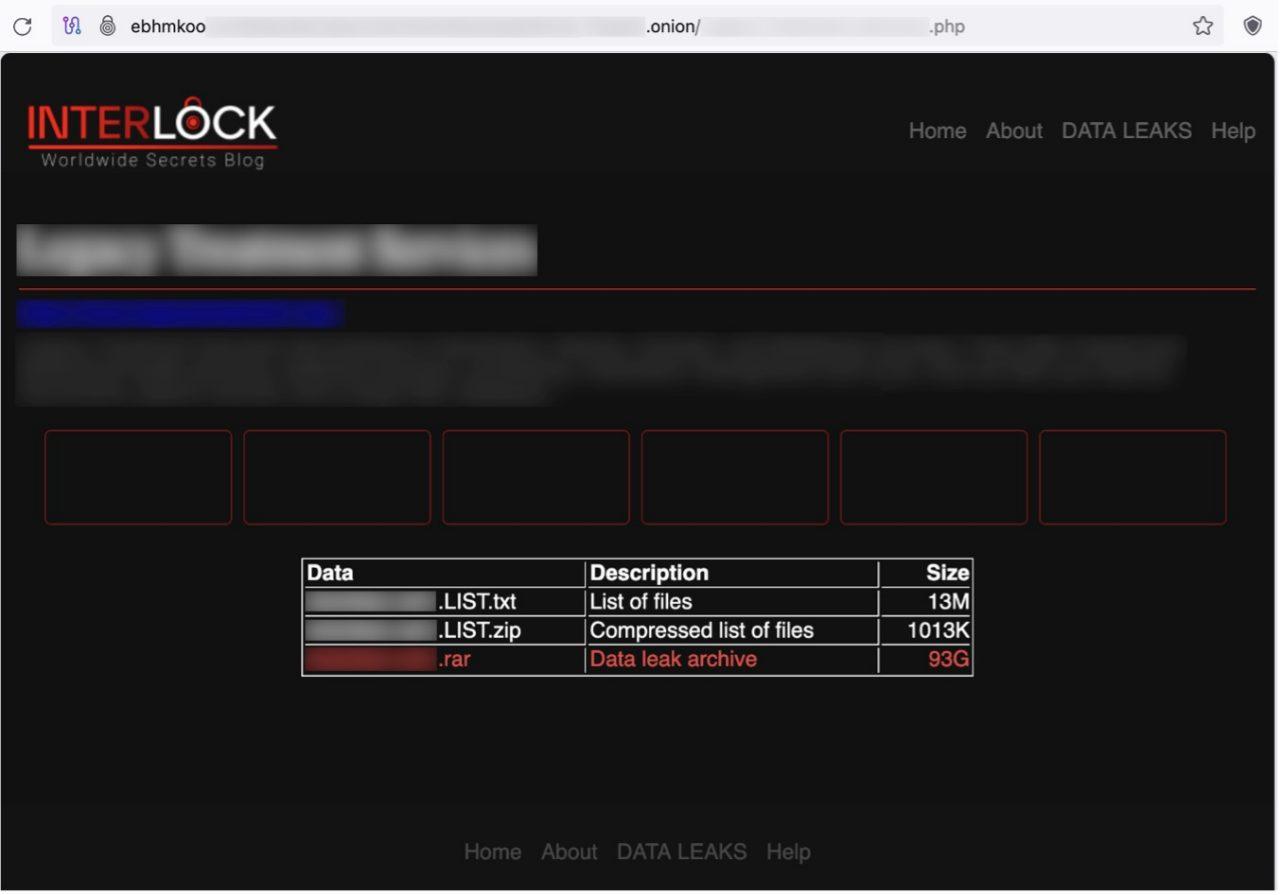
Interlock a adopté des méthodes d'accès inhabituelles et très efficaces. Sa marque de fabrique est la technique d'ingénierie sociale ClickFix , qui incite la victime à exécuter des scripts déguisés en fenêtres de dépannage ou en faux CAPTCHA. Derrière cette manœuvre, un script PowerShell obfusqué (encodé en Base64) peut lancer des charges utiles, déployer son propre RAT et initier des déplacements latéraux.
En 2025, une variante modifiée de ClickFix a été observée lors du téléchargement d'une nouvelle version de son RAT (Remote Access Trojan) en PHP, renforçant ainsi sa persistance et ses capacités de contrôle à distance . Cet agent s'exécute au démarrage du système et s'y ancre en modifiant la clé de registre « Chrome Updater » sous Windows, garantissant son exécution après redémarrage et réduisant la probabilité d'une suppression par des mesures superficielles.
Une fois infiltré, Interlock collecte généralement des informations système et des identifiants à l'aide d'outils tels que Cobalt Strike, SystemBC, son propre RAT Interlock 5 ou NodeSnake RAT. Il n'est pas rare d'y trouver des utilitaires permettant de voler les frappes au clavier (par exemple, des composants comme « cht.exe » et « klg.dll »), ainsi que l'utilisation de logiciels de vol de données connus (Lumma, Berserk) pour élever ses privilèges.
Pour exfiltrer des données, le groupe combine les canaux cloud et traditionnels : Azure Storage Explorer et AzCopy, en plus de WinSCP, font fréquemment partie de leur arsenal. Les déplacements latéraux sont souvent effectués via RDP, AnyDesk et PuTTY, et des techniques telles que le Kerberoasting ont été observées pour capturer des tickets et accéder à des comptes à privilèges élevés.
Une distinction importante réside dans le fait que ce type de logiciel se concentre sur le chiffrement des machines virtuelles, excluant initialement les hôtes ou serveurs physiques . Ce schéma pourrait évoluer, mais il a été observé lors de plusieurs intrusions récentes. Des similitudes ont également été relevées avec des familles de rançongiciels comme Rhysida, ainsi que des particularités dans sa méthode d'extorsion : la demande de rançon peut inclure un code unique et un canal de communication via Tor, sans exiger initialement de demande de rançon spécifique.
Warlock, également connu sous les noms de Gold Salem ou Storm-2603, utilise un modèle de ransomware en tant que service (RaaS). Sa principale caractéristique est son accès initial via des vulnérabilités zero-day dans Microsoft SharePoint, exploitées au sein d'un dispositif que la communauté a baptisé ToolShell. Les CVE associées incluent CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 et CVE-2025-53771.
Après l'intrusion initiale, l'attaque privilégie l'exfiltration de données financières, de documents internes et de listes de clients ou d'employés , aboutissant au chiffrement des données et à une double tentative d'extorsion. En quelques mois, elle a fait plus de 60 victimes, touchant particulièrement les secteurs des technologies, des services financiers et des télécommunications. Les États-Unis, le Japon et le Royaume-Uni sont les pays les plus exposés aux risques.
La leçon opérationnelle est simple : si votre organisation expose SharePoint ou des services web critiques, la gestion des correctifs et le renforcement de la sécurité sont essentiels. Limiter l’exposition, examiner l’authentification, consigner exhaustivement les accès et déployer une détection ciblée des comportements anormaux dans SharePoint réduit considérablement le vecteur d’attaque.
La mise en œuvre de l'authentification multifacteur et le contrôle d'accès par des politiques contextuelles (appareil, localisation, risque) réduisent considérablement l'avantage tactique dont bénéficient les opérateurs en cas de compromission d'identifiants ou de cookies. L'ajout d'une segmentation du réseau et de listes de contrôle d'accès strictes restreint encore davantage leur marge de manœuvre.
SafePay : volume, portée mondiale et similitudes avec LockBit 3.0
Lancé au second semestre 2024, SafePay s'est imposé dès 2025 comme l'un des logiciels de chiffrement les plus actifs . Au premier trimestre seulement, il a géré plus de 200 incidents. Ses fonctionnalités et sa modularité le rendent souvent comparable à LockBit 3.0.
Leurs cibles sont réparties dans le monde entier, même si les États-Unis représentent la majorité des victimes confirmées. Les secteurs les plus touchés sont l'industrie manufacturière, les technologies, l'éducation , les services professionnels et la santé. L'accès initial est obtenu par divers moyens, notamment le vol d'identifiants, l'exploitation de services distants vulnérables (VPN et autres) et la mise à jour de failles de sécurité connues (CVE) mal corrigées.
Une fois établi, ce système étend son contrôle par le biais de déplacements latéraux et du vol de mots de passe, et met en œuvre une stratégie d'extorsion en deux étapes (fuite de données + chiffrement) afin de maximiser son influence. Recommandations : politiques de mots de passe robustes avec authentification multifacteur, audits réguliers de l'exposition externe, VPN renforcés et microsegmentation pour limiter la propagation à travers les domaines et les réseaux.
Détection précoce et chasse aux menaces : de la théorie à la pratique
Si Interlock et Warlock démontrent une chose, c'est bien l'importance capitale de la visibilité. La surveillance en temps réel grâce aux systèmes SIEM, EDR et IPS , combinée à la chasse aux menaces, réduit le temps de présence d'une intrusion et empêche qu'elle ne devienne un incident critique.
La communauté propose des ensembles de règles alignées sur MITRE ATT&CK et enrichies par CTI afin de couvrir les TTP d'Interlock et d'autres opérateurs. La disponibilité de détections compatibles avec de multiples SIEM, EDR et lacs de données , accompagnées de métadonnées, de références, de chronologies et de guides de triage, accélère la validation des hypothèses et la réponse.
Pour organiser le contenu tactique, il est utile d'étiqueter les recherches et les règles avec des termes tels que « Ransomware Interlock » ou « aa25-203a », et de créer des tableaux de bord axés sur les activités clés (par exemple, PowerShell avec Base64, modifications suspectes du registre des clés de démarrage, utilisation anormale de RDP/AnyDesk, schémas de Kerberoasting et utilitaires d'exfiltration). Les environnements de développement intégrés (IDE) de détection assistée par l'IA permettent de transformer les rapports de menaces en requêtes multiplateformes et portables.
Des mesures de prévention qui font vraiment la différence
La prévention est la première ligne de défense et doit être mise en œuvre dans tous les services, conformément à la norme ISO 27001. Formez l'ensemble du personnel à la reconnaissance des tentatives d'hameçonnage , des liens trompeurs et des pièces jointes malveillantes, idéalement par le biais d'exercices réguliers. La sensibilisation n'est pas un luxe réservé aux informaticiens : nous sommes tous acteurs de la défense, et un simple clic suffit à ouvrir la brèche.
L'application prioritaire des correctifs est essentielle. Les systèmes d'exploitation, les navigateurs, les environnements d'exécution Java/anciens, Microsoft Office et les composants critiques doivent être à jour. La plupart des campagnes exploitent des vulnérabilités connues ou récemment découvertes ; un calendrier de mises à jour régulier est donc votre meilleur atout.
Renforcez l'authentification. L'authentification multifacteur (MFA) sur tous les comptes sensibles réduit considérablement la réutilisation des mots de passe et le détournement de session. Appliquez le principe du moindre privilège et examinez régulièrement les autorisations d'administrateur, les comptes de service et les accès hérités.
Segmentation et listes de contrôle. La séparation des réseaux, des domaines et des environnements minimise l'impact d'un incident. Isolez les serveurs d'administration, protégez les centres de données, appliquez des listes de contrôle d'accès (ACL) strictes et désactivez les services inutilisés. Le cas échéant, migrez les charges de travail critiques vers des conteneurs ou une infrastructure de bureau virtuel (VDI) afin d'en limiter la portée.
Renforcement de la sécurité des e-mails et du Web. Le filtrage anti-phishing et l'analyse de contenu réduisent les intrusions dans les communications des utilisateurs. L'ajout de protocoles DMARC, SPF et DKIM, ainsi que de passerelles sandbox, permet d'inspecter les pièces jointes et les URL avant leur envoi.
Contrôle d'exécution et macros. Désactivez les macros par défaut dans Office pour les utilisateurs qui n'en ont pas besoin. Appliquez des listes blanches d'applications, des règles basées sur les dossiers (par exemple, les fichiers temporaires du navigateur) et des stratégies limitant l'accès aux types de fichiers sensibles (par exemple, seul Word peut modifier les fichiers .docx).
Instrumentation des terminaux. Solution EDR/anti-ransomware avec détection comportementale , blocage des exécutions suspectes et restauration de fichiers. À combiner avec des politiques PowerShell restreintes, le blocage des scripts et l'audit AMSI.
Sécurisez l'accès à distance. Si vous utilisez un VPN ou un bureau à distance, activez l'authentification multifacteur (MFA) , limitez l'accès par adresse IP/pays, analysez les habitudes d'accès et désactivez les tunnels non sécurisés. Remplacez les identifiants par des certificats lorsque cela est possible et contrôlez l'utilisation d'outils comme AnyDesk ou PuTTY.
Guide d'action si vous êtes déjà engagé
La priorité est le confinement. Isolez les équipements et segments de réseau affectés en les déconnectant du réseau afin de ralentir la propagation. Désactivez les sauvegardes automatiques pendant toute la durée de l'incident afin d'éviter que le chiffrement ne contamine les instantanés.
Identifiez la souche. Analysez la demande de rançon, ses extensions et les artefacts . Les plateformes d'identification de ransomwares peuvent aider à préciser la famille de ransomwares afin d'orienter les actions à entreprendre et d'identifier d'éventuels outils de déchiffrement gratuits.
Éradiquer et restaurer. Procéder à un nettoyage avec un antivirus/EDR , vérifier qu'aucun problème persiste et, si vous disposez de sauvegardes saines, restaurer les services et les données selon un plan de priorité (dépendances métier et techniques).
Effectuez une analyse forensique. Examinez les journaux, les indicateurs de compromission (IOC), les flux de données latéraux, les comptes utilisés et les exfiltrations potentielles. Cela permet non seulement de bloquer les accès non autorisés, mais est également essentiel pour la conformité et la communication avec les parties prenantes.
Corrigez et signalez les problèmes. Appliquez les correctifs, renforcez les configurations, renouvelez les identifiants et formalisez les enseignements tirés. Informez les autorités compétentes selon votre juridiction et votre secteur ; la transparence favorise une réponse coordonnée.
Vaut-il la peine de payer la rançon ?
Les autorités et les experts déconseillent fortement de payer. Même en cédant à la demande, rien ne garantit le décryptage ; vous risquez d’être une cible récurrente et, dans certains cas, des poursuites judiciaires peuvent être engagées contre le groupe. De plus, cela financerait de futures activités criminelles.
L'alternative consiste à renforcer la préparation pour éviter d'en arriver là : sauvegardes fiables, exercices de restauration, détection proactive et conseils d'experts si nécessaire. Payer n'est pas une stratégie de sécurité ; c'est simplement un risque supplémentaire.
Outils et services qui aident
Pour une défense optimale, privilégiez les suites logicielles couvrant les terminaux, le réseau et le cloud, ainsi que les pare-feu de pointe . Les solutions de protection des terminaux, EDR et MDR permettent une détection, un confinement et une réponse rapides, ainsi qu'une analyse forensique et une atténuation coordonnées.
Certains fournisseurs proposent des composants dédiés à la protection contre les ransomwares, incluant la détection comportementale, l'isolation des processus et la restauration des fichiers. D'autres intègrent l'inventaire, les correctifs, le contrôle des privilèges et l'audit, simplifiant ainsi la gouvernance et réduisant les écarts entre les outils.
Si votre organisation a besoin de références de marché, des centres thématiques et des catalogues de règles pour la détection avancée, conformes à MITRE ATT&CK et compatibles avec divers systèmes SIEM/EDR/Data Lake, proposent des informations exploitables sur les menaces, des métadonnées et des recommandations de triage. Ce type de contenu accélère les opérations de défense et la recherche de menaces par hypothèses.
Politiques et habitudes : ce qu’il faut faire et ne pas faire.
Effectuez des sauvegardes régulières et vérifiables. Une sauvegarde éprouvée vous protège contre le chantage et réduit le temps de restauration. Soyez proactif : élaborez dès maintenant votre stratégie de réponse, définissez les rôles et mettez-la en pratique à l’aide d’exercices de simulation.
Utilisez l'analyse et le filtrage du contenu dans les courriels et sur le Web. Bloquer les pièces jointes et les URL malveillantes avant qu'elles n'atteignent l'utilisateur réduit considérablement les risques. Maintenez tous vos systèmes à jour : les correctifs appliqués rapidement permettent de corriger les vulnérabilités avant qu'elles ne soient exploitées.
Formez vos équipes à détecter les fraudes et à gérer les mots de passe de manière responsable. Ne partagez jamais vos identifiants ni vos informations personnelles avec des sources non vérifiées et soyez vigilants face aux demandes urgentes ou aux changements inhabituels de procédures.
Ne payez pas la rançon et n'aggravez pas la situation. Si vous êtes touché, isolez-vous rapidement, arrêtez les sauvegardes automatiques et empêchez le chiffrement de se propager. Priorisez l'éradication complète et la restauration complète de vos données.
Des contrôles supplémentaires renforcent la sécurité
Gestion professionnelle des correctifs. Automatisez la détection et le déploiement des mises à jour , en priorisant leur criticité et les risques, sans interruption de service. Ceci inclut les systèmes d'exploitation, les intergiciels, les navigateurs et les composants tiers.
Contrôle d'accès basé sur les données. Définissez des règles empêchant les processus non autorisés de modifier les fichiers sensibles (par exemple, autoriser uniquement Word à accéder aux fichiers .docx). Ainsi, même si un programme malveillant s'exécute, il ne pourra pas chiffrer les données importantes.
Règles logicielles par dossier et contexte. Limite l'exécution, la lecture et l'écriture dans des emplacements clés (temporaires, téléchargements) et inclut des exceptions conçues pour éviter de perturber les flux de travail légitimes (installateurs, compression).
Désactivez les macros sauf en cas d'absolue nécessité. De nombreuses chaînes d'infection utilisent encore des macros dans des documents obfusqués ; les bloquer par défaut supprime un vecteur d'attaque traditionnel et très lucratif pour l'attaquant.
Listes blanches et conteneurs. Autorise uniquement les applications de confiance et isole les activités à risque dans des environnements virtualisés ou confinés, limitant ainsi l'impact en cas d'exécution accidentelle.
Les individus et le leadership : l’influence sans « autorité formelle »
La technologie seule ne suffit pas sans décisions judicieuses et coordination. En matière de sécurité, le succès repose davantage sur la crédibilité, la confiance et l'influence que sur les positions d'autorité. Identifier les interdépendances (qui doit collaborer, qui peut bloquer l'accès) et cultiver des relations transparentes renforcent considérablement la capacité à mettre en œuvre le changement.
Les organisations sont par nature politiques : priorités, pressions et incitations diverses y coexistent et s’opposent. Un leadership efficace en cybersécurité repose sur l’empathie, la clarté et la cohérence, et privilégie l’élaboration d’accords créateurs de valeur partagée plutôt que l’imposition arbitraire de contrôles.
Une histoire allégorique pour se souvenir de la leçon
Imaginez une menace comme Cipherlock, une entité qui verrouille et rend les données inintelligibles. Le héros ne triomphe pas par la force brute, mais par le confinement, l'analyse et la coupure des voies de propagation avant de lancer une contre-attaque. La leçon : les rançongiciels ne punissent pas la technologie elle-même, mais la négligence dans sa gestion.
La combinaison tactique idéale est claire : assistance constante, segmentation intelligente, correctifs rigoureux et formation continue . Chaque utilisateur est un maillon essentiel de la défense, et chaque processus bien organisé représente une faille de sécurité en moins pour l’attaquant.
Conseils essentiels pour une bonne hygiène numérique
Évitez de cliquer sur des liens non vérifiés et de télécharger des fichiers depuis des sites douteux ; les clés USB inconnues constituent également une menace et doivent être éliminées. Utilisez un VPN avec authentification multifacteur sur les réseaux Wi-Fi publics et renforcez la sécurité de votre terminal avec des mesures modernes.
Renforcez la sécurité de votre messagerie grâce à l'analyse automatisée et aux règles anti-usurpation d'identité. Effectuez des sauvegardes régulières et entraînez-vous à les restaurer . Enfin, limitez les données personnelles que vous partagez : moins vous en exposez, moins elles risquent d'être exploitées.
Si votre entreprise utilise SharePoint ou d'autres interfaces exposées, examinez attentivement les configurations, l'authentification et les correctifs . La chaîne ToolShell exploitée par Warlock nous rappelle que les vulnérabilités zero-day existent, mais que les erreurs de configuration et les retards dans l'application des correctifs sont bien plus fréquents.
Les statistiques sur le comportement humain ne sont guère rassurantes : un pourcentage important d’utilisateurs ouvrent les courriels d’hameçonnage , et certains vont même jusqu’à exécuter des pièces jointes malveillantes. Par conséquent, outre la formation, des mesures de protection techniques doivent être mises en place pour tenir compte de l’erreur humaine, inhérente au système.
La prévention et la réponse efficace ne sont pas un but en soi, mais une pratique. Investir dans une défense multicouche, l'automatisation et la visibilité réduit le temps de présence de l'attaquant et atténue l'impact s'il parvient à franchir une première ligne de défense.
Compte tenu de tout ce qui précède, se protéger contre Interlock, Warlock et autres groupes émergents exige une approche structurée, des méthodes éprouvées et une culture de la sécurité renforcée : des technologies modernes parfaitement intégrées, des processus reproductibles et des équipes coordonnées capables de détecter, contenir, éradiquer et rétablir rapidement le système. Ajoutez à cela des sauvegardes robustes, l’authentification multifacteur généralisée, une segmentation rigoureuse et une surveillance continue, et les risques de ruine pour votre entreprise suite à une attaque de ransomware sont considérablement réduits.

Sommaire
- 1 Situation actuelle : pourquoi Interlock et Warlock sont inquiétants
- 2 Interlock : ingénierie sociale « ClickFix », RAT personnalisé et persistance furtive
- 3 Warlock : Chaîne d’exploitation RaaS et ToolShell contre SharePoint
- 4 SafePay : volume, portée mondiale et similitudes avec LockBit 3.0
- 5 Détection précoce et chasse aux menaces : de la théorie à la pratique
- 6 Des mesures de prévention qui font vraiment la différence
- 7 Guide d'action si vous êtes déjà engagé
- 8 Vaut-il la peine de payer la rançon ?
- 9 Outils et services qui aident
- 10 Politiques et habitudes : ce qu’il faut faire et ne pas faire.
- 11 Des contrôles supplémentaires renforcent la sécurité
- 12 Les individus et le leadership : l’influence sans « autorité formelle »
- 13 Une histoire allégorique pour se souvenir de la leçon
- 14 Conseils essentiels pour une bonne hygiène numérique