- Les attaques DDoS saturent les ressources réseau, les serveurs et les applications, provoquant une indisponibilité et de graves pertes économiques et de réputation.
- Il existe des attaques volumétriques, des attaques par épuisement d'état et des attaques applicatives, chacune ciblant différentes couches de l'infrastructure.
- Une défense efficace nécessite une architecture résiliente, une surveillance continue et des solutions anti-DDoS sur l'ensemble du réseau, du cloud et du edge computing.
- Les services gérés et les équipes de spécialistes de l'opérateur améliorent la détection, l'atténuation et la continuité des activités face aux attaques DDoS.
La cybersécurité, et notamment la protection des réseaux contre les attaques DDoS, est devenue essentielle pour toute entreprise présente en ligne. Il ne s'agit plus seulement des grandes entreprises ou des infrastructures critiques : toute organisation dépendant de ses services en ligne peut être victime d'une attaque par déni de service.
Ces attaques ne se contentent pas de paralyser un site web ou une application ; elles peuvent également engendrer des pertes financières, nuire à la réputation, entraîner des sanctions réglementaires et, dans de nombreux cas, masquer des intrusions plus graves. Comprendre le fonctionnement des attaques par déni de service, leurs différents types et les mesures spécifiques permettant de les atténuer est essentiel pour garantir la continuité des activités.
Qu’est-ce qu’une attaque par déni de service (DoS) et qu’est-ce qui la différencie d’une attaque DDoS ?
Une attaque par déni de service (DoS) est une action délibérée au cours de laquelle un cybercriminel utilise un seul ordinateur ou des ressources très limitées pour saturer un service spécifique, généralement en dirigeant un volume important de trafic vers une adresse IP précise. L'objectif est simple : saturer les ressources du serveur afin qu'il ne puisse plus répondre aux requêtes légitimes.
L'attaque par déni de service (DoS) classique consiste à envoyer un nombre massif de paquets (blocs de données) à l'adresse IP cible, dépassant ainsi la capacité du serveur. Lorsque le volume de requêtes excède la mémoire, le processeur ou la bande passante disponibles, le système ne peut plus traiter les connexions légitimes et le service devient inutilisable ou extrêmement lent.
Une autre stratégie courante consiste à saturer la bande passante . Au lieu de chercher à épuiser les ressources internes du serveur, l'attaquant vise à saturer la bande passante de la ligne de communication. Même si le pare-feu ou les filtres bloquent le trafic malveillant, la congestion du réseau est déjà installée et l'expérience utilisateur est fortement dégradée.
Lorsque ce même concept est multiplié par des centaines, des milliers, voire des millions de sources, on passe d'une attaque par déni de service (DoS) à une attaque par déni de service distribué (DDoS) , beaucoup plus complexe à détecter et à contenir, car le trafic malveillant semble provenir d'une multitude d'utilisateurs différents dispersés dans le monde entier.
Qu’est-ce qu’une attaque DDoS et comment fonctionnent les botnets ?
Une attaque DDoS (déni de service distribué) consiste à utiliser plusieurs appareils compromis pour lancer une vague de trafic importante et coordonnée contre une cible : un serveur web, une API, un DNS, un VPN d’entreprise ou, de manière générale, tout service exposé à Internet.
L'attaquant a déjà infecté des ordinateurs, des serveurs, des objets connectés, des smartphones et d'autres équipements pour les transformer en réseaux de zombies . Ces appareils sont contrôlés à distance grâce à un logiciel malveillant, et à un moment prédéterminé, le cybercriminel ordonne à l'ensemble du réseau d'envoyer un nombre massif de requêtes à la cible jusqu'à ce qu'elle soit saturée.
En pratique, ce phénomène peut se manifester par des requêtes HTTP, DNS, UDP ou TCP d'apparence normale . Comme le trafic provient de milliers d'adresses IP différentes et peut ressembler fortement à celui d'utilisateurs légitimes, la distinction entre activité légitime et malveillante devient beaucoup plus complexe, et la détection un véritable défi.
De plus, dans de nombreux cas, les attaques DDoS servent de diversion pour masquer des intrusions plus graves . Pendant que l'équipe informatique s'efforce de rétablir le service et de contenir le trafic, les attaquants peuvent tenter d'exploiter des vulnérabilités, de voler des données ou de se déplacer latéralement au sein du réseau interne.
Par conséquent, la protection contre les attaques DDoS doit combiner prévention, détection précoce et atténuation automatisée , ainsi qu'une bonne planification de la réponse aux incidents afin d'éviter de tomber dans le piège de se concentrer uniquement sur l'indisponibilité du service.
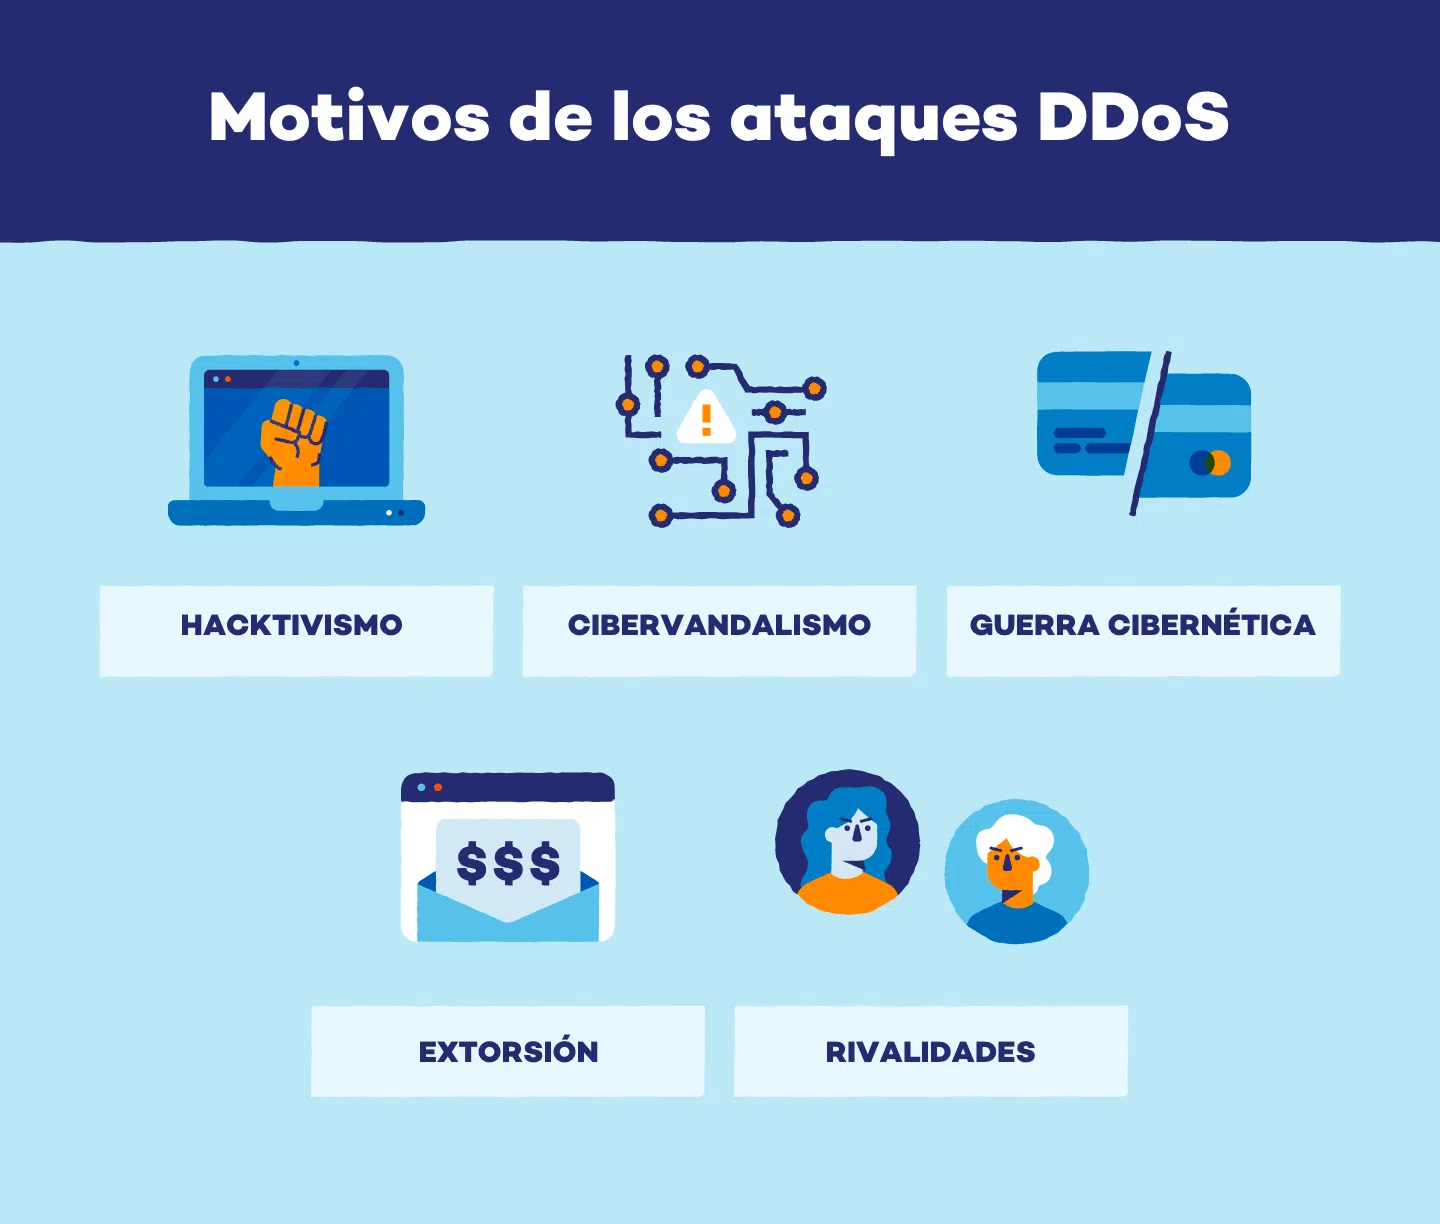
Motivations courantes derrière les attaques DDoS
Loin d'être des attaques gratuites, les incidents de déni de service sont souvent motivés par des intérêts économiques, idéologiques, concurrentiels, voire personnels . Comprendre ces motivations permet d'évaluer les risques et de mieux préparer les plans d'intervention.
L'une des motivations les plus directes est l'extorsion financière . L'attaquant lance une attaque DDoS contre l'entreprise, paralysant ses services en ligne, puis exige un paiement (généralement en cryptomonnaie) en échange de l'arrêt de l'attaque. Dans les entreprises fortement dépendantes de leur présence en ligne, chaque heure d'indisponibilité peut engendrer des pertes considérables, accentuant la pression et les incitant à céder au chantage.
Les attaques motivées par un esprit de « justice personnelle » sont également fréquentes ; elles surviennent lorsqu’un individu ou un groupe nourrit de l’animosité envers une entreprise ou une organisation. Il peut s’agir de clients mécontents, d’anciens employés ou de personnes estimant que l’entreprise a agi de manière injuste, et qui utilisent des attaques DDoS comme forme de vengeance pour nuire à son image.
Dans le domaine de la justice sociale ou du hacktivisme , certains groupes lancent des attaques DDoS comme forme de protestation numérique. Leur objectif est de sensibiliser l'opinion publique à une cause politique, sociale ou environnementale en paralysant les sites web de gouvernements, de médias, d'institutions financières ou d'entreprises liées à la controverse qu'ils souhaitent dénoncer.
À un niveau plus critique , la cyberguerre ou guerre numérique émerge , où les attaques DDoS sont utilisées comme armes dans les conflits géopolitiques. Les cibles sont généralement des infrastructures critiques : opérateurs de télécommunications, entreprises énergétiques, systèmes de transport, établissements de santé, administrations publiques ou services financiers, dans le but de déstabiliser ou de faire pression sur un pays rival.
La concurrence déloyale est également présente : certaines entreprises, de manière totalement illégale, ont recours à des attaques DDoS contre leurs concurrents pour paralyser leurs boutiques en ligne, interrompre des promotions clés ou nuire à la perception de fiabilité de la marque attaquée.
Enfin, certains cybercriminels sont motivés par leur expertise technique et leur réputation au sein de la communauté clandestine . Ils cherchent à démontrer leurs compétences, à partager des journaux d'attaques réussies, voire à les utiliser comme portfolio pour être recrutés ultérieurement par des entreprises de renom pour des missions d'intrusion ou des tests de résistance contrôlés.
Impact réel des attaques DDoS sur les entreprises
Les conséquences d'une attaque DDoS bien menée vont bien au-delà d'une simple interruption de service temporaire. Son impact se traduit par des pertes financières directes, des dommages collatéraux opérationnels et des effets à long terme sur la réputation et la conformité réglementaire.
D'un point de vue économique, l' indisponibilité ou la dégradation du service se traduit par une perte de ventes (dans le commerce électronique, les services bancaires en ligne, les logiciels en tant que service, etc.), une augmentation des retours ou des annulations et une surcharge des canaux de service à la clientèle, qui sont submergés de plaintes et de demandes de renseignements en raison de la panne.
Sur le plan opérationnel, une attaque DDoS peut bloquer des applications internes critiques , perturber les outils de collaboration, les systèmes CRM, ERP ou de gestion des tickets, et ainsi réduire drastiquement la productivité. Si l'attaque persiste, il n'est pas rare qu'elle provoque des erreurs dans les processus métier, la perte de données transactionnelles en cours ou des violations des accords de niveau de service (SLA) conclus avec les clients.
La réputation de l'entreprise est également mise à mal. L'information concernant une attaque réussie se propage rapidement et peut entraîner une perte de confiance de la part des clients, des partenaires et des investisseurs. Un seul incident grave peut déclencher des enquêtes réglementaires et remettre en question la maturité de l'organisation en matière de cybersécurité.
Dans les secteurs réglementés, la disponibilité des services est également une obligation légale . Des réglementations telles que le RGPD, la norme PCI-DSS, la loi HIPAA et, en Espagne, le Cadre national de sécurité (ENS) imposent de garantir la continuité de certains services et de protéger les données personnelles contre les interruptions prolongées. Une attaque DDoS qui paralyse des systèmes critiques peut entraîner des sanctions et une obligation de notification aux autorités.
Par conséquent, la protection contre les attaques DDoS ne doit pas être considérée comme un luxe optionnel, mais comme un élément clé de la stratégie globale de gestion des risques et de continuité des activités de l'entreprise .
Principaux types d'attaques DDoS
Les attaques DDoS ont évolué en volume et en sophistication, et sont aujourd'hui généralement classées en trois grandes catégories : volumétriques, par épuisement des ressources ou de l'état, et au niveau applicatif . Chaque type exploite des faiblesses différentes de l'infrastructure.
Dans les attaques volumétriques , l'objectif est de saturer la bande passante réseau disponible. Le trafic généré vers la victime est tel que la bande passante du réseau étendu (WAN) est saturée, rendant les autres services inaccessibles. L'adresse IP ciblée n'a pas besoin d'être associée à un serveur spécifique ; il suffit qu'elle soit routée sur Internet.
Parmi les exemples les plus connus, citons les attaques par inondation UDP , qui consistent à envoyer une grande quantité de paquets UDP sans attendre de réponse, et les attaques par réflexion/amplification DNS , où des serveurs DNS ouverts sont utilisés pour amplifier le trafic vers la victime. Même si les pare-feu bloquent ces paquets, la saturation de la bande passante descendante permettra à l'attaquant d'atteindre son objectif.
Dans les attaques par épuisement des ressources , la cible n'est plus tant la bande passante que les capacités de traitement des dispositifs à état : pare-feu, systèmes de prévention d'intrusion (IPS), équilibreurs de charge ou serveurs TCP eux-mêmes. Ces dispositifs gèrent des tables d'état des connexions, et chaque entrée consomme de la mémoire et des ressources.
L'attaque SYN Flood classique consiste à envoyer une avalanche de paquets SYN qui ouvrent des connexions partiellement établies sans jamais les finaliser, saturant ainsi la table de connexions jusqu'à saturation. Parallèlement, l'attaque TCP Connection Flood peut utiliser des connexions TCP apparemment légitimes, mais à un rythme supérieur à la capacité de traitement du pare-feu, interrompant la communication des services situés derrière ce dernier et affectant même la connectivité LAN-DMZ.
Enfin, les attaques de niveau application (couche 7) visent à saturer des ressources spécifiques d'un service particulier, telles que le processeur, la mémoire ou le nombre de sessions simultanées sur un serveur web. Elles sont généralement plus discrètes car elles peuvent être générées avec des volumes de trafic relativement faibles et proviennent souvent d'une seule machine.
Des exemples typiques sont Slowloris , qui ouvre de nombreuses connexions HTTP au serveur et les maintient ouvertes en envoyant des en-têtes incomplets pendant de longues périodes, RUDY , qui envoie des requêtes avec des corps très longs et lents, ou THC-SSL , qui force de nombreuses renégociations TLS/SSL pour saturer le processeur du serveur HTTPS.
Le rôle du plan de contrôle et des attaques par déni de service (DoS)
Dans un réseau moderne, il est essentiel de distinguer le plan de données du plan de contrôle . Le premier assure l'acheminement des paquets à haut débit, tandis que le second gère le routage, la gestion des sessions et les décisions relatives aux protocoles. Le plan de contrôle est, en quelque sorte, le « cerveau » du périphérique réseau.
Les attaques par inondation de connexions sont spécifiquement conçues pour saturer le plan de contrôle et les systèmes qui gèrent les connexions. L'attaquant tente d'ouvrir un grand nombre de sessions simultanées vers un serveur ou un périphérique réseau (par exemple, en utilisant des attaques par inondation SYN ou des variantes similaires), sans parvenir à les mener à terme.
Pendant que le système cible consacre des ressources à la gestion de ces connexions incomplètes, la mémoire et le processeur s'épuisent . À terme, le périphérique ne peut plus accepter de nouvelles requêtes légitimes ou se bloque. Ce problème peut affecter les serveurs web, les routeurs, les commutateurs, les pare-feu et les équilibreurs de charge ; il est donc conseillé de consulter des analyses détaillées des équipements réseau.
Lorsque le plan de contrôle est compromis de cette manière, l'impact ne se limite pas à un seul service : il peut entraîner des pertes de routage, des interruptions de session BGP, des ruptures de tunnel VPN et, de manière générale, une instabilité de l'ensemble de l'infrastructure réseau. Par conséquent, la protection de ce plan de contrôle est une priorité dans toute stratégie sérieuse de protection contre les attaques DDoS.
Meilleures pratiques de protection et d'atténuation des attaques DDoS
Une défense efficace contre les attaques par déni de service (DoS) exige une approche multicouche , combinant mesures préventives, surveillance continue, technologies spécifiques et stratégie de réponse aux incidents clairement définie. Il n'existe pas de solution miracle, mais un ensemble de bonnes pratiques, combinées efficacement, renforcent considérablement la résilience.
La première étape consiste à élaborer un plan de réponse aux attaques DDoS bien défini . Ce document doit préciser les rôles et responsabilités, les canaux de communication internes et externes, les procédures d'escalade technique et commerciale, ainsi que les critères d'implication des fournisseurs, des opérateurs ou des autorités compétentes, le cas échéant.
Il est conseillé de procéder régulièrement à des évaluations des risques liés à l'infrastructure réseau et aux applications critiques. Cela implique de revoir les configurations, d'identifier les points de défaillance uniques, de vérifier la capacité des liaisons, de mettre à jour et de corriger les systèmes afin d'éliminer les vulnérabilités connues, et de planifier des scénarios de continuité d'activité.
La sécurité multicouche combine pare-feu, systèmes de prévention des intrusions (IPS), pare-feu d'applications web (WAF), listes de contrôle d'accès (ACL), limitation du débit et solutions dédiées à la protection contre les attaques DDoS, déployées sur site et dans le cloud. Chaque élément couvre un type d'attaque ou un vecteur d'intrusion différent, permettant ainsi à un autre de prendre le relais en cas de défaillance.
La surveillance continue du trafic réseau est essentielle pour détecter les anomalies en temps réel. Les outils d'analyse de flux et les solutions basées sur l'apprentissage automatique permettent de définir un modèle de trafic normal et de déclencher des alertes en cas d'écarts importants au niveau du volume, de la taille des paquets, des protocoles utilisés ou des débits de connexion.
La collaboration avec les fournisseurs d'accès à Internet et les prestataires spécialisés est un autre pilier essentiel. De nombreuses attaques volumétriques ne peuvent être efficacement contrées depuis le réseau du client, car les liaisons d'accès sont déjà saturées. Dans ces cas, il est crucial que le filtrage et le nettoyage du trafic soient effectués au plus près de l'origine de l'attaque.
Techniques d'atténuation : filtrage, nettoyage et limitation du trafic
Des techniques spécifiques d'atténuation des attaques DDoS sont combinées pour séparer le trafic légitime du trafic malveillant, minimisant ainsi l'impact sur l'expérience utilisateur. L'essentiel est de réagir rapidement et précisément, afin d'éviter les pannes système et les faux positifs massifs.
Premièrement, la détection avancée repose sur l'analyse comportementale et protocolaire. Les schémas comportementaux sont surveillés : taille des paquets, fréquence des requêtes, répartition géographique des adresses IP et utilisation inhabituelle de certains ports ou protocoles (TCP, UDP, ICMP). Les systèmes d'IA et d'apprentissage automatique apprennent à distinguer les pics d'activité légitimes (par exemple, une campagne marketing) d'une attaque en cours.
Une fois l'attaque identifiée, des mécanismes de filtrage et de blocage des adresses IP sont mis en œuvre . Cela peut impliquer la mise sur liste noire d'adresses ou de plages d'adresses associées au réseau de zombies, le blocage de certains pays si l'entreprise le permet, ou la coupure du trafic entrant en fonction de certains critères de réputation des adresses IP.
Le routage du trafic vers des centres de nettoyage est une autre technique répandue. Tout le trafic destiné à la victime est détourné, généralement depuis l'opérateur, vers une infrastructure spécialisée qui l'analyse en temps réel, élimine le trafic malveillant et ne transmet à l'entreprise que le trafic légitime via des liaisons dédiées ou des tunnels sécurisés.
Dans les cas extrêmes, on peut recourir au blackholing ou au routage nul , où tout le trafic (légitime et malveillant) est dévié vers une « route noire » où il est complètement supprimé. Cette solution radicale peut s'avérer utile pour protéger une partie du réseau tout en stabilisant le reste, ou en dernier recours pour empêcher une attaque de paralyser l'ensemble de l'infrastructure.
De plus, la limitation du débit permet de restreindre le nombre de requêtes ou de connexions qu'une adresse IP, un utilisateur ou un segment de réseau peut établir dans un laps de temps donné. Cela réduit la capacité d'un attaquant à saturer le service à partir d'une source unique et contribue à contenir les attaques par saturation de connexion ou les attaques de couche 7.
Architecture d'équilibrage de charge, de redondance et anti-DDoS
Au-delà des techniques spécifiques, il est important de concevoir l'infrastructure avec une architecture résiliente . L'équilibrage de charge répartit le trafic sur plusieurs serveurs ou emplacements, évitant ainsi qu'un seul système ne devienne un goulot d'étranglement et rendant plus difficile la mise hors service simultanée de l'ensemble de la plateforme par une attaque.
L'existence de serveurs et de liaisons redondants permet d'assurer la continuité du trafic légitime en cas de défaillance ou d'isolement d'un serveur pendant une intervention. La distribution des services sur différents centres de données ou fournisseurs de cloud accroît considérablement la capacité d'absorption des attaques et de redirection du trafic. Il est par ailleurs conseillé de réaliser une analyse des performances du réseau.
Selon la taille et les besoins de l'entreprise, différentes architectures anti-DDoS peuvent être envisagées . Une option consiste à déployer des solutions de protection sur le réseau de l'opérateur (FAI), qui nettoient le trafic avant de l'acheminer via la liaison de communication souscrite. Une autre alternative, très courante pour les entreprises possédant des bureaux dans plusieurs pays et utilisant différents fournisseurs d'accès à Internet, est d'utiliser des solutions cloud qui créent des liaisons point à point virtuelles pour acheminer un trafic sécurisé.
Ces solutions peuvent fonctionner en mode à la demande , s'activant lorsqu'une attaque est détectée, ou en mode permanent , inspectant constamment tout le trafic. Le mode permanent offre une détection et une atténuation quasi instantanées, au prix d'une consommation de ressources et de coûts accrus ; le mode à la demande réduit les coûts récurrents, mais peut introduire une latence de quelques secondes ou minutes dans la réponse.
Dans le cas du secteur public espagnol et de certains environnements critiques, il est courant d'exiger que ces solutions soient certifiées dans le cadre du Système national de sécurité (ENS) , qui définit des exigences strictes en matière d'exploitation, de protection des infrastructures et de continuité des activités, lesquelles sont révisées annuellement.
Protection contre les attaques DDoS basée sur l'informatique de périphérie et les services gérés
Ces dernières années, les services de protection contre les attaques DDoS basés sur l'informatique de périphérie ont connu un essor considérable . Ces services s'appuient sur des réseaux mondiaux de points de présence distribués qui constituent une première ligne de défense, absorbant et atténuant les attaques au plus près de leur source.
Parmi ses principaux atouts figure sa capacité d'atténuation évolutive : elle permet d'augmenter dynamiquement les ressources nécessaires pour faire face à des attaques massives sans que l'entreprise ait à investir dans son propre matériel. Ceci est particulièrement utile contre les attaques volumétriques qui, autrement, satureraient les liaisons d'accès.
Ces fournisseurs disposent généralement d'une veille mondiale sur les menaces , collectant des informations auprès de millions de clients et sur les événements en temps réel. Cela leur permet d'identifier les nouveaux modes d'attaque, de bloquer les nouveaux réseaux de zombies et de mettre à jour leurs systèmes de détection avant même qu'un client ne soit touché.
De plus, grâce à une infrastructure de nettoyage distribuée , le trafic malveillant est atténué avec une latence réduite, car les paquets sont traités sur un nœud proche de leur point d'origine. Cela minimise l'impact sur l'expérience utilisateur et réduit la latence induite par le processus de nettoyage.
D'un point de vue économique, la protection DDoS basée sur la périphérie offre un meilleur rapport coût-bénéfice , car les organisations bénéficient d'économies d'échelle sans avoir besoin d'acquérir et d'entretenir du matériel spécialisé ni de disposer de grandes équipes internes dédiées exclusivement aux DDoS.
En complément de cette approche, les services de protection contre les attaques DDoS gérés par l'opérateur offrent une valeur ajoutée supplémentaire. L'opérateur de télécommunications, qui contrôle une part importante du trafic internet, bénéficie d'une perspective unique pour détecter les attaques, anticiper les nouvelles campagnes et mettre en œuvre des mesures d'atténuation directement sur son réseau.
L'importance du facteur humain : équipes d'experts, formation et exercices
Bien que la technologie soit essentielle, une défense efficace contre les attaques DDoS repose également sur des équipements spécialisés et un personnel qualifié . De nombreux opérateurs et fournisseurs de sécurité disposent de centres d'opérations qui surveillent les attaques 24 h/24 et 7 j/7, analysent les alertes et adaptent les contre-mesures en temps réel.
Disposer d'experts dédiés à la détection et à la neutralisation des attaques DDoS fait toute la différence, notamment lors d'attaques complexes combinant plusieurs vecteurs ou changeant de tactique en cours d'incident. Ces équipes peuvent adapter les règles, affiner les filtres et, surtout, minimiser l'impact sur le trafic légitime.
La formation interne du personnel informatique et de sécurité est également essentielle. Disposer d'outils performants ne suffit pas si personne ne sait les interpréter ni prendre des décisions en situation d'urgence. Former les équipes à reconnaître les premiers signes d'alerte, à alerter rapidement et à coordonner leurs actions avec les prestataires externes permet de réduire le temps de réponse moyen.
Les exercices et les tests de charge contrôlés (parfois avec l'aide d'un tiers) permettent de vérifier concrètement les plans de réponse, la résilience du système et les points de blocage. Les exercices d'équipe rouge et les tests spécifiques aux attaques DDoS aident à déceler les erreurs de configuration ou les processus non réalistes qui ne seraient mis en évidence que lors d'une véritable attaque.
Enfin, il est essentiel de ne pas négliger la nécessité d'une sensibilisation générale au sein de l'organisation . Les services opérationnels, le service client et la communication doivent savoir comment réagir en cas de panne généralisée : comment informer les utilisateurs, quels messages transmettre et comment coordonner la réponse afin de préserver l'image de l'entreprise.
La protection contre les attaques DDoS et la cybersécurité globale des réseaux ne peuvent être assurées par un outil unique ou une solution miracle, mais nécessitent une combinaison d' architectures résilientes, de solutions techniques avancées, d'opérateurs bénéficiant d'une visibilité globale, de services gérés spécialisés et d'équipes qualifiées . Seule la combinaison de ces éléments permet de réduire efficacement le risque d'une attaque par déni de service susceptible de compromettre la continuité des activités et la confiance des clients.