- Mullvad propose un DNS public crypté (DoH/DoT) avec plusieurs profils de blocage.
- Ce service est conçu pour être utilisé principalement sans VPN et est indépendant du statut de client.
- La sélection des listes de blocage est transparente et vise à minimiser les faux positifs.
- Les performances dépendent du routage anycast de chaque FAI et il n'y a pas de serveurs en Espagne.
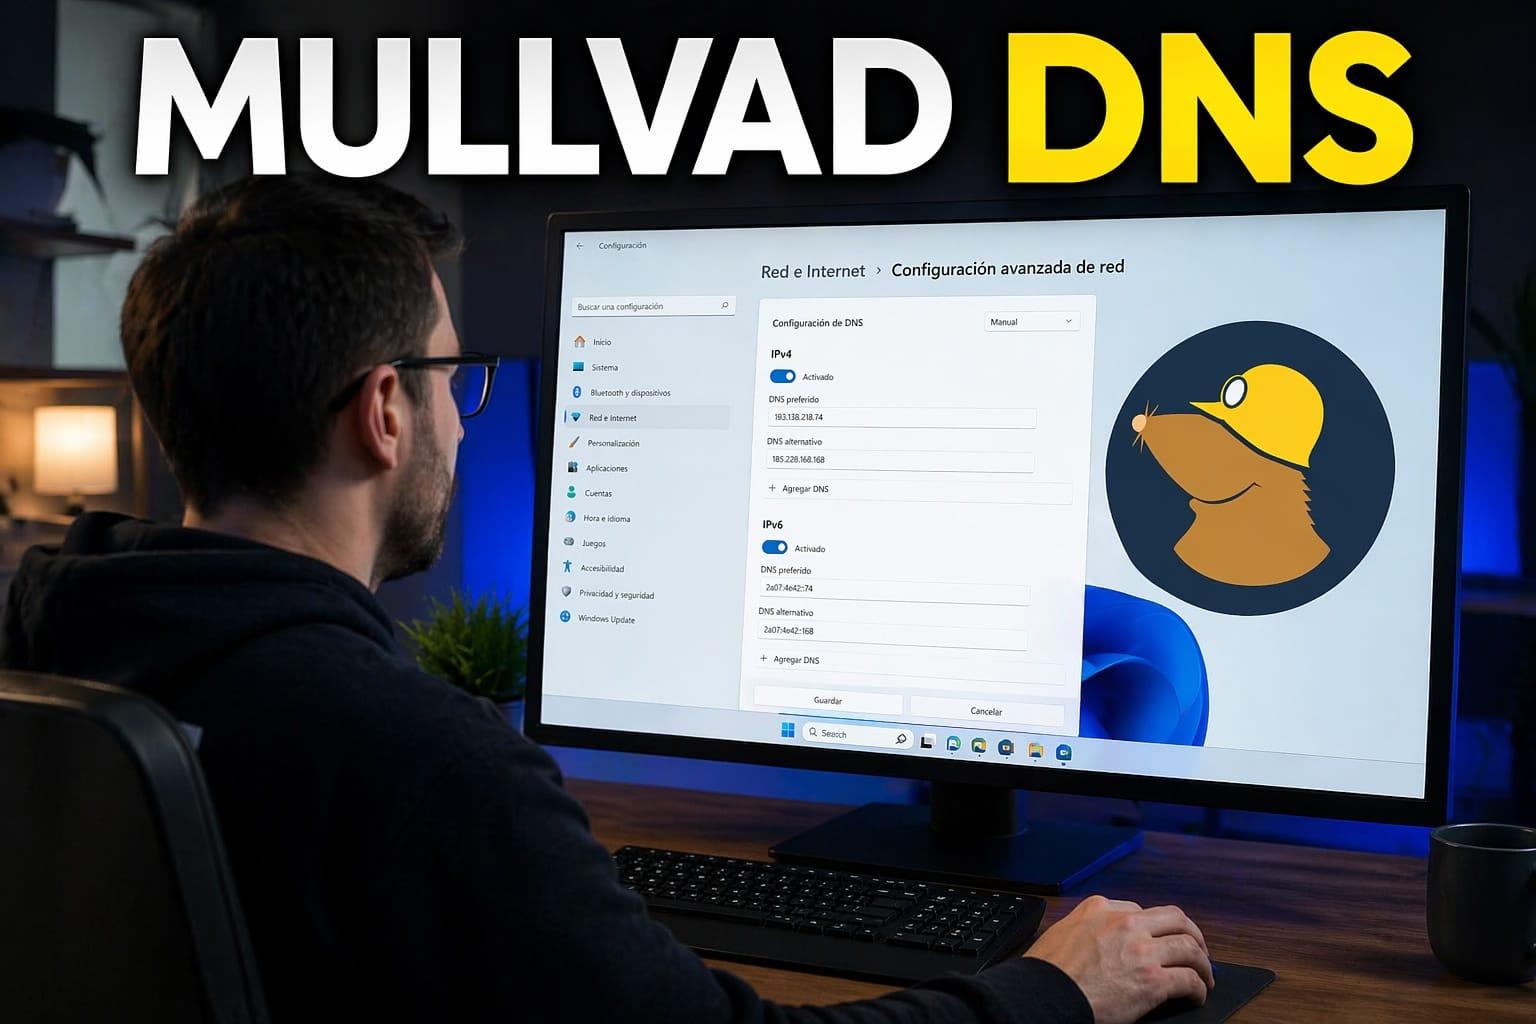
Si vous êtes arrivé ici en vous demandant si l'installation d'un profil DNS Mullvad sur votre téléphone ou Mac modifie réellement votre fournisseur DNS , rassurez-vous, vous n'êtes pas seul. Nombreux sont ceux qui constatent qu'après l'installation du profil, leurs paramètres réseau affichent toujours des serveurs comme 1.1.1.1 ou les serveurs DNS de leur FAI, ce qui les amène à penser qu'il y a un problème. En réalité, il y a une subtilité : iOS, macOS et de nombreux navigateurs gèrent le DNS à plusieurs niveaux, et l'interface classique « DNS système » ne reflète pas toujours fidèlement ce qui se passe en coulisses.
De plus, Mullvad ne propose pas n'importe quel DNS, mais un service DNS public chiffré (DoH et DoT) avec des filtres de confidentialité , utilisable même si vous n'êtes pas client de leur VPN. Cela soulève de nombreuses questions légitimes : peuvent-ils fournir un DNS sur HTTPS en utilisant les serveurs DNS d'une autre entreprise ? Que se passe-t-il si je suis connecté au VPN ? Vais-je perdre en vitesse ? Comment être sûr d'utiliser bien leurs serveurs et non ceux de mon FAI ?
Qu'est-ce que le DNS public crypté de Mullvad et à quoi sert-il ?
Le service DNS public de Mullvad est un résolveur DNS accessible via DNS sur HTTPS (DoH) et DNS sur TLS (DoT) . Au lieu d'envoyer des requêtes DNS en clair via UDP/TCP 53, l'appareil établit une connexion chiffrée (HTTPS ou TLS) avec les serveurs de Mullvad, et toutes les requêtes sont encapsulées dans cette connexion.
L'objectif principal est d'empêcher les tiers (FAI, réseaux Wi-Fi publics, etc.) d'espionner les domaines que vous consultez lorsque vous n'êtes pas connecté au VPN de Mullvad. Avec le VPN activé, vos requêtes DNS transitent déjà par un tunnel chiffré vers un résolveur situé au sein même du serveur VPN ; l'avantage supplémentaire apporté par le DoH/DoT est donc généralement minime, voire contre-productif en termes de latence.
Ce service est public et gratuit, et ne nécessite pas de compte Mullvad VPN . Il est compatible avec les navigateurs, les appareils mobiles, les ordinateurs et même les systèmes d'exploitation, à condition que l'appareil prenne en charge DoH ou DoT.
Pour faciliter la résolution initiale, Mullvad utilise un résolveur DNS très limité sur le port 53 (UDP/TCP) qui ne résout que les noms tels que dns.mullvad.net, adblock.dns.mullvad.net et autres noms similaires. L'objectif est que le client puisse identifier l'adresse IP du résolveur chiffré avant d'utiliser DoH/DoT ; les autres requêtes ne sont pas traitées en clair sur ce canal.
Fonctionnalités de confidentialité et de sécurité du DNS Mullvad
Outre le chiffrement lui-même, le service DNS public de Mullvad intègre plusieurs mesures supplémentaires de protection de la vie privée des utilisateurs qu'il est important de comprendre si vous recherchez plus qu'un simple changement de serveur DNS.
D'une part, il propose un blocage de contenu configurable via différents profils . Selon le nom d'hôte DNS utilisé, vous pouvez bloquer les publicités, les traqueurs, les domaines malveillants, les sites pour adultes, les sites de jeux d'argent et les réseaux sociaux. C'est une méthode de filtrage DNS assez efficace, sans avoir à installer manuellement de listes sur chaque appareil.
Ils mettent également en œuvre la minification QNAME , une technique permettant au serveur de Mullvad de minimiser les informations partagées avec les autres serveurs DNS lors de la résolution. Ainsi, les serveurs faisant autorité impliqués dans la chaîne reçoivent moins de données concernant la requête initiale, limitant ainsi l'exposition de votre activité de navigation.
Concernant la disponibilité, Mullvad utilise un service anycast : plusieurs machines réparties sur différents sites annoncent la même adresse IP DNS, et le routage Internet achemine vos requêtes vers le serveur le plus proche du réseau. Si ce serveur tombe en panne, le trafic est automatiquement redirigé vers le suivant, sans aucune modification de votre configuration.
Il est important de noter qu'ils n'utilisent pas ECS (EDNS Client Subnet) et ne possèdent pas de serveurs DNS en Espagne . Par conséquent, pour les services qui dépendent fortement de la géolocalisation (comme les CDN), certaines résolutions peuvent vous diriger vers des points de présence proches du serveur DNS de Mullvad plutôt que vers un nœud espagnol. En pratique, cela peut entraîner une latence supplémentaire de quelques millisecondes dans certaines situations.
Blocage des profils et des noms d'hôtes disponibles dans le DNS de Mullvad
Pour choisir le type de filtrage souhaité, il faut modifier le nom d'hôte DNS configuré dans DoH ou DoT . Chaque nom correspond à un profil différent, avec divers niveaux de blocage :
- dns.mullvad.netRésolution optimale, sans blocage de publicités, sans traqueurs ni aucun autre dispositif similaire. DNS non filtré.
- adblock.dns.mullvad.net: bloque les publicités et le suivi de base.
- base.dns.mullvad.net: publicité + traqueurs + domaines malveillants.
- extended.dns.mullvad.net: tout ce qui précède, plus le blocage des réseaux sociaux.
- famille.dns.mullvad.net: publicités, traqueurs, logiciels malveillants et contenus pour adultes, ainsi que d'autres catégories destinées à un usage familial.
- tout.dns.mullvad.netLe pack complet, comprenant des bloqueurs de publicités, une protection contre le pistage, une protection contre les logiciels malveillants, une protection contre le contenu pour adultes, une protection contre les jeux d'argent et une protection contre les réseaux sociaux.
Concernant les adresses IP et l'intégration DoH/DoT , Mullvad publie les paires IPv4/IPv6 pour chaque option, ainsi que les ports correspondants (443 pour DoH, 853 pour DoT). Il est important de noter que ces adresses IP ne peuvent pas être utilisées comme serveurs DNS standard sur le port UDP/TCP 53 ; elles sont destinées aux résolveurs prenant en charge les protocoles chiffrés.
Par exemple, pour l'option « base » (blocage des publicités, des traqueurs et des logiciels malveillants), vous pouvez trouver des adresses associées telles que 194.242.2.4 (IPv4) et 2a07:e340::4 (IPv6), ainsi que l'URL de requête DoH https://base.dns.mullvad.net/dns-query et le port TLS 853 pour DoT.
Il est important de noter que Mullvad ne propose pas de profil bloquant uniquement les logiciels malveillants . L'abonnement de base, qui inclut la protection contre les domaines malveillants, bloque également les publicités et les traqueurs. Si vous souhaitez des filtres anti-logiciels malveillants exclusifs, vous devrez vous tourner vers un autre service ou affiner votre filtrage à l'aide de votre propre résolveur.
En matière de transparence, Mullvad détaille dans son dépôt GitHub les listes de blocage utilisées pour chaque profil . Ils utilisent des sources reconnues telles que OISD, AdGuard, Hagezi et UrlHaus pour les logiciels malveillants, et des listes spécifiques à chaque écosystème (Alexa, Apple, Windows, Samsung, etc.) pour bloquer les traqueurs. Leur philosophie est claire : quelques listes bien sélectionnées pour éviter un afflux de faux positifs.
Les performances, l'anycast et le comportement dépendent de votre opérateur.
D'un point de vue pratique, le service DNS de Mullvad ne dispose pas d'un réseau de serveurs aussi étendu que certains des plus grands fournisseurs , mais il fonctionne tout de même assez bien avec la plupart des connexions européennes. Cependant, l'expérience réelle dépendra fortement de votre fournisseur d'accès à Internet.
Comme le service est de type anycast et ne prend pas en charge ECS, l' opérateur utilise BGP pour déterminer l'instance Mullvad vers laquelle acheminer votre trafic . Lors de tests effectués en Espagne, par exemple, certains FAI ont été observés en train d'acheminer les requêtes vers des serveurs européens (latences d'environ 30 à 40 ms), tandis que d'autres les ont acheminées via des nœuds situés aux États-Unis, ce qui a fait grimper la latence à plus de 100 ms.
Dans ce genre de cas, vous pouvez tester la connectivité des adresses IP de Mullvad DNS pour vérifier si le serveur est situé en Europe ou aux États-Unis . Si vous constatez régulièrement des temps de réponse supérieurs à 100 ms, il est probable que votre fournisseur d'accès Internet achemine les requêtes hors du continent. Pour la plupart des usages, cela ne posera pas de problème majeur, mais il est important d'en tenir compte si vous recherchez une latence minimale.
Ce comportement signifie que tous les fournisseurs d'accès Internet ne sont pas aussi bien adaptés à l'utilisation du DNS Mullvad . Certains fournisseurs acheminent très bien les requêtes vers l'Europe, tandis que d'autres les envoient de l'autre côté de l'Atlantique. Il ne s'agit pas d'une défaillance du service en soi, mais plutôt d'une conséquence du routage anycast et des politiques d'interconnexion propres à chaque entreprise.
Bien que cela puisse paraître une limitation importante, pour la navigation web classique, le streaming et les tâches bureautiques en ligne, ces délais posent rarement un problème majeur. L'impact sera plus perceptible si vous êtes particulièrement sensible à la latence (par exemple, lors de jeux en ligne très compétitifs) ou si votre connexion internet est déjà assez lente.
Selon le navigateur utilisé, vous pouvez configurer le DNS sur HTTPS directement dans le client , sans modifier les paramètres DNS du système d'exploitation. Ceci explique pourquoi vous voyez encore 1.1.1.1 ou les serveurs DNS de votre routeur dans les paramètres réseau : le navigateur envoie peut-être toutes les requêtes DoH à Mullvad, même si le système affiche d'autres serveurs.
Le navigateur Mullvad , basé sur Firefox et axé sur la confidentialité, utilise par défaut le DNS de Mullvad sans filtre. Il est officiellement recommandé d'utiliser ce DNS chiffré uniquement lorsque vous n'êtes pas connecté au VPN Mullvad, car avec le tunnel actif, les requêtes DNS sont résolues sur le serveur VPN, et l'utilisation du protocole DoH (DoH) a tendance à augmenter la latence.
Dans le navigateur Mullvad (et dans Firefox sur ordinateur), accédez aux paramètres « Confidentialité et sécurité » et activez le « DNS sécurisé » avec une protection maximale . Ensuite, dans les options du fournisseur, choisissez « Personnalisé » et collez l'une des URL DoH proposées par Mullvad, par exemple :
- https://dns.mullvad.net/dns-query
- https://adblock.dns.mullvad.net/dns-query
- https://base.dns.mullvad.net/dns-query
- https://extended.dns.mullvad.net/dns-query
- https://family.dns.mullvad.net/dns-query
- https://all.dns.mullvad.net/dns-query
Dans Chrome, Brave et Edge, la procédure est similaire : dans la section Confidentialité/Sécurité, activez l’utilisation du « DNS sécurisé », choisissez un fournisseur personnalisé et ajoutez l’une des URL mentionnées précédemment. Le navigateur peut parfois mettre un peu de temps à valider le nouveau serveur ; un message « Vérifiez que ce fournisseur est valide » peut alors s’afficher. Patientez quelques instants et réessayez.
Point important : si votre navigateur utilise son propre client DoH (Domain Honor), il peut ignorer le DNS du système d’exploitation . Cela signifie que même si les paramètres réseau de votre ordinateur indiquent Cloudflare, Google DNS ou le DNS de votre routeur, le trafic de votre navigateur peut en réalité transiter par Mullvad. C’est précisément ce qui peut se produire si vous installez un profil DNS Mullvad sur macOS/iOS tout en ayant activé le DoH interne du navigateur et en le configurant pour utiliser un autre serveur.
Utilisation de Mullvad DNS sur Android, iOS, Windows, macOS et Linux
Si vous préférez appliquer le DNS de Mullvad à l'ensemble du système (et pas seulement au navigateur), vous pouvez utiliser les options DNS privées ou les profils de configuration proposés par différentes plateformes modernes.
Sur Android 9 et versions ultérieures , l'option « DNS privé » est disponible dans les paramètres réseau. En sélectionnant « Fournisseur DNS privé » et en saisissant l'un des noms d'hôte de Mullvad (dns.mullvad.net, adblock.dns.mullvad.net, base.dns.mullvad.net, etc.), tout le trafic DNS du système tentera d'être résolu via DoT vers ce serveur. Si Android détecte une latence excessive ou une défaillance de connexion, il désactivera ce DNS privé, ce qui peut entraîner des erreurs sur les réseaux complexes.
Dans l'écosystème Apple (iOS, iPadOS et macOS récents), Mullvad propose des profils de configuration spécifiques pour DoH et DoT . Ces profils se téléchargent depuis leur dépôt GitHub, s'installent via Réglages > Système, et le système est alors prêt à utiliser ces serveurs DNS chiffrés. C'est là que la confusion apparaît : le panneau DNS classique de la section « Réseau » peut encore afficher d'anciens serveurs (comme 1.1.1.1), mais le trafic est bien acheminé via le profil configuré.
Il y a deux limitations à garder à l'esprit concernant Apple :
- Si vous activez Relais privé iCloudCertaines ou toutes vos requêtes DNS peuvent être dirigées vers les serveurs d'Apple, même si le profil Mullvad est installé.
- Sur macOS 13 et versions antérieures, Il est préférable de ne pas installer plusieurs profils DNS simultanément.car la gestion de plusieurs profils peut s'avérer problématique.
Sous Windows 11 , le système prend en charge le DNS basé sur le domaine (DoH). Vous pouvez modifier les paramètres DNS de votre interface réseau (Wi-Fi ou Ethernet), attribuer les adresses IPv4/IPv6 de Mullvad au profil souhaité, puis sélectionner l'option « DNS sur HTTPS (modèle manuel) » et spécifier l'URL correspondante (par exemple, https://base.dns.mullvad.net/dns-query). Si vous utilisez à la fois le Wi-Fi et l'Ethernet sur le même ordinateur, il est conseillé de configurer les deux adaptateurs ou de vérifier qu'ils n'interfèrent pas entre eux.
Sous Linux (Ubuntu, Fedora et leurs dérivés) , la méthode la plus simple consiste à utiliser systemd-resolved. Configurez le fichier resolved.conf pour utiliser les adresses IP de Mullvad comme serveur DNS global, activez DNSOverTLS=yes (ou opportunistic en cas de problème) et indiquez à /etc/resolv.conf le chemin vers le stub systemd-resolved. Après le redémarrage des services, la commande resolvectl status devrait afficher Mullvad comme serveur DNS actuel.
Comment vérifier si vous utilisez bien le DNS de Mullvad
Une fois le service configuré, il est normal de vouloir s'assurer qu'il n'y a pas de fuites DNS ni de requêtes transitant par d'autres serveurs . Mullvad propose une page très simple à cet effet sur son site web officiel.
Depuis votre navigateur, accédez à https://mullvad.net/check . Si la configuration est correcte, la section DNS affichera « Aucune fuite DNS ». En développant les détails, vous constaterez que le serveur utilisé inclut « dns » dans son nom d'hôte, par exemple : se-mma-dns-001.mullvad.net. Ceci prouve que les requêtes atteignent bien l'infrastructure de Mullvad.
Si des serveurs de résolution appartenant à votre opérateur, Google, Cloudflare ou d'autres fournisseurs apparaissent sur cette même page, cela signifie que votre appareil ou navigateur envoie encore tout ou partie de vos requêtes en dehors de Mullvad . Dans ce cas, vérifiez si le protocole DoH (Domain Overhead) est activé dans votre navigateur et pointe vers un autre service, si vous utilisez un proxy SOCKS 5 avec l'option « Proxy DNS lors de l'utilisation de SOCKS v5 » activée (cas fréquent avec Firefox et le proxy Mullvad), ou d'autres couches intermédiaires.
Il est également important de noter que lorsque vous êtes connecté au VPN de Mullvad , l'application redirige votre DNS vers les serveurs DNS du serveur VPN auquel vous êtes connecté. L'utilisation simultanée d'un DNS public chiffré peut s'avérer inutile, voire engendrer des problèmes de latence ou de résolution. C'est pourquoi il est recommandé de réserver le DNS public aux moments où vous n'utilisez pas le VPN.
Blocage de contenu : comment ça marche et à quoi s’attendre
Le mécanisme de blocage de contenu de Mullvad DNS est relativement simple mais efficace. Lorsqu'une requête est envoyée à un domaine figurant sur les listes de blocage sélectionnées, le résolveur répond simplement que le nom n'existe pas (en renvoyant NXDOMAIN). Le navigateur interprète cela comme l'absence d'adresse IP pour ce domaine, et le contenu associé n'est donc pas chargé.
Cela vous permet de bloquer un grand nombre de publicités, de traqueurs, de domaines malveillants, de sites pour adultes, de sites de jeux d'argent et de plateformes de réseaux sociaux sans installer d'extensions sur chaque appareil. Cependant, le blocage au niveau DNS présente des limitations structurelles : par exemple, il ne peut pas filtrer efficacement les publicités provenant de plateformes qui diffusent à la fois de la publicité et du contenu principal depuis le même domaine (comme c'est souvent le cas avec YouTube).
C'est pourquoi Mullvad recommande même de combiner son DNS avec des bloqueurs de contenu pour navigateur comme uBlock Origin, qui est d'ailleurs préinstallé dans le navigateur Mullvad. Le DNS constitue une première ligne de défense, réduisant considérablement le bruit global, et l'extension affine le filtrage directement dans le navigateur.
L'approche de Mullvad est avantageuse car sa sélection de listes est extrêmement rigoureuse . Ils n'ajoutent pas des dizaines de listes de blocage sans discernement, mais privilégient des sources fiables qui minimisent les faux positifs. L'équilibre entre protection et compatibilité est ainsi tout à fait satisfaisant pour un usage domestique, voire professionnel.
Côté technique, si vous souhaitez approfondir le sujet, le dépôt GitHub de Mullvad indique précisément les listes utilisées dans chaque profil (adblock, base, étendue, famille, toutes) , ainsi que leur source d'origine. Cela vous permet de vérifier si une liste est susceptible d'entrer en conflit avec vos besoins (par exemple, si vous utilisez des services très spécifiques qui se retrouvent souvent, par erreur, dans certains systèmes de blocage de publicités trop intrusifs).
En définitive, le DNS public de Mullvad est devenu une option très intéressante pour ceux qui souhaitent renforcer leur confidentialité et réduire le spam sans dépendre des géants de la tech ni des serveurs DNS par défaut de leur FAI. Il présente certes quelques inconvénients : absence de serveurs DNS en Espagne, non-prise en charge d'ECS, absence de profils dédiés aux logiciels malveillants et performances fortement dépendantes du routage de chaque FAI. En revanche, il offre un filtrage transparent, un chiffrement de bout en bout des requêtes et une approche cohérente avec la philosophie de confidentialité de la marque.
Sommaire
- 1 Qu'est-ce que le DNS public crypté de Mullvad et à quoi sert-il ?
- 2 Fonctionnalités de confidentialité et de sécurité du DNS Mullvad
- 3 Blocage des profils et des noms d'hôtes disponibles dans le DNS de Mullvad
- 4 Les performances, l'anycast et le comportement dépendent de votre opérateur.
- 5 Configuration DNS de Mullvad dans les navigateurs web
- 6 Utilisation de Mullvad DNS sur Android, iOS, Windows, macOS et Linux
- 7 Comment vérifier si vous utilisez bien le DNS de Mullvad
- 8 Blocage de contenu : comment ça marche et à quoi s’attendre