- Docker Swarm vous permet de créer des clusters de nœuds pour orchestrer des services conteneurisés avec une haute disponibilité et un équilibrage de charge intégré.
- Les concepts de nœud, de gestionnaire, de travailleur, de service, de tâche et de réseau superposé constituent la base de la compréhension de la manière dont Swarm gère et distribue les conteneurs.
- Des commandes comme docker swarm init, docker service create ou docker service scale facilitent le déploiement, la mise à l'échelle et la mise à jour des applications.
- Swarm s'intègre parfaitement aux projets de petite et moyenne taille, en s'associant aux services cloud, aux pratiques DevOps, à l'IA et à la veille stratégique.
Gérer des dizaines, voire des centaines de conteneurs répartis sur plusieurs machines peut vite devenir un casse-tête si l'on se contente d'une configuration Docker minimale. Dès lors qu'il s'agit de haute disponibilité, de mise à l'échelle automatique ou de déploiements sans interruption de service, il faut bien plus que de simples conteneurs individuels : il faut une orchestration des conteneurs . C'est là qu'intervient Docker Swarm, la solution native de Docker pour coordonner les conteneurs au sein d'un cluster.
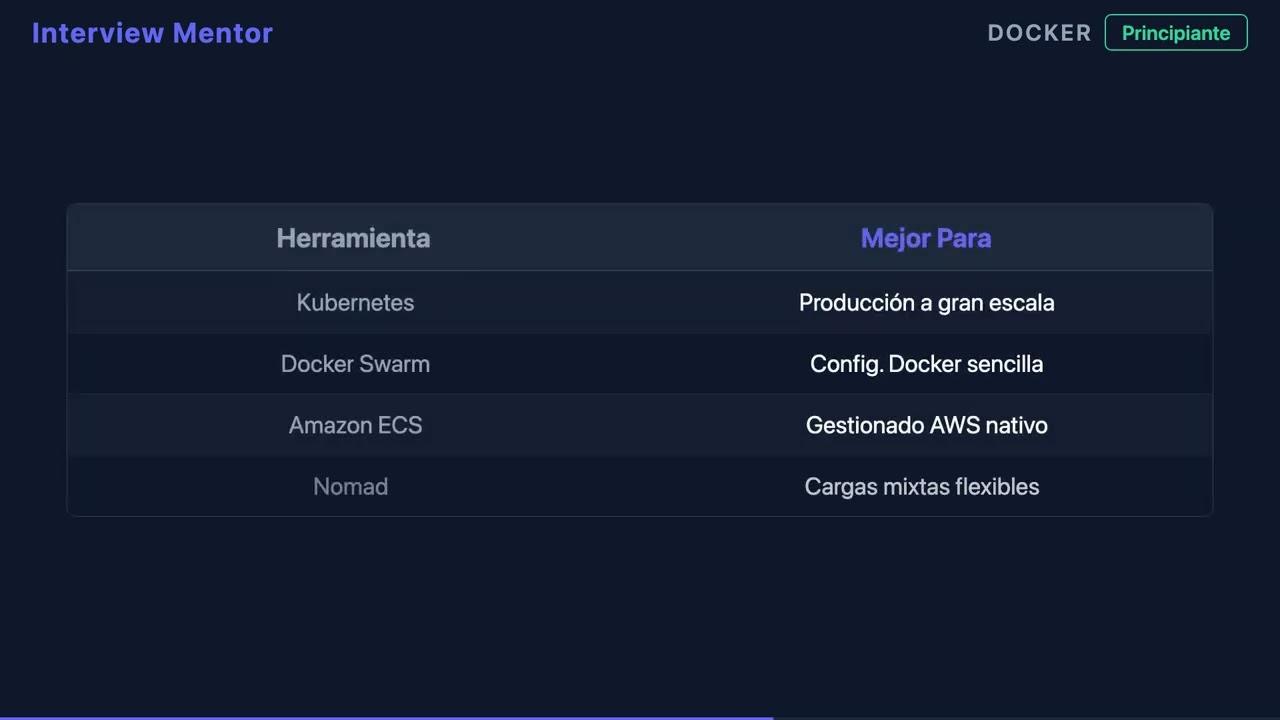
Si vous utilisez Docker Compose sur une seule machine et que vous le trouvez insuffisant pour les environnements de production, Swarm est la solution idéale. Il vous permet de configurer un cluster de nœuds, de répartir les services, d'équilibrer la charge, de remplacer les conteneurs défaillants et, au final, de transformer une multitude de serveurs en une plateforme unique, cohérente et prête pour la production, sans avoir à migrer immédiatement vers Kubernetes si vous le jugez trop complexe ou lourd.
Qu'est-ce que Docker Swarm et pourquoi est-il important dans l'orchestration de conteneurs ?
Docker Swarm est le moteur de clustering et d'orchestration intégré à Docker. Il ne s'agit pas d'un outil externe, mais d'un mode de fonctionnement du moteur Docker lui-même qui permet de regrouper plusieurs machines (physiques ou virtuelles) en un cluster logique, appelé essaim, sur lequel vous déployez des services plutôt que des conteneurs isolés.
L'avantage de Swarm est qu'il abstrait l'ensemble des nœuds et vous permet de travailler comme si vous disposiez d'un seul « super serveur ». Vous définissez les services, leur nombre de réplicas, les ports exposés et les restrictions, et Swarm décide où exécuter chaque conteneur (tâche), comment les redistribuer en cas de panne d'un nœud et comment équilibrer le trafic entre eux.
En matière d'orchestration de conteneurs , Docker Swarm répond aux besoins typiques de nombreuses équipes DevOps : mise à l'échelle horizontale simplifiée, haute disponibilité de base, équilibrage de charge interne, réseaux en couches entre les nœuds et déploiements contrôlés, ce qui le rend adapté aux architectures de microservices . Il est particulièrement intéressant pour les projets de petite et moyenne taille, ou pour les organisations très familières avec l'écosystème Docker qui n'ont pas besoin de toute la complexité de Kubernetes.
Swarm est parfaitement adapté aux scénarios où la simplicité est essentielle : laboratoires, environnements de préproduction, clusters sur site au sein d’une PME, ou même production cloud lorsque la gestion d’une plateforme complexe n’est pas souhaitée. De plus, il s’intègre parfaitement aux pipelines CI/CD et aux pratiques DevOps qui utilisent déjà Docker pour le packaging des applications.
Concepts clés de Docker Swarm : nœuds, services et réseaux
Avant de vous lancer dans la saisie frénétique de commandes , il est essentiel de comprendre comment Swarm interprète chaque élément du système. Ce sont les concepts que vous rencontrerez constamment dans l'interface de ligne de commande et la documentation.
Un nœud est toute machine faisant partie du cluster ; il peut s’agir d’un serveur physique, d’une machine virtuelle dans le cloud, ou même de votre ordinateur portable dans un environnement de test. Chaque nœud exécute Docker Engine et s’enregistre auprès du cluster en utilisant un rôle spécifique.
Nœud gestionnaire : Véritable cerveau du cluster, il assure le maintien de l’état souhaité, la planification des tâches et l’orchestration des opérations. Plusieurs nœuds gestionnaires peuvent garantir la haute disponibilité du plan de contrôle, mais l’un d’eux fait office de chef et coordonne les autres.
Nœuds de travail : Ce sont les « travailleurs » du réseau. Ils ne prennent pas de décisions d’orchestration ; ils exécutent simplement les tâches (conteneurs) qui leur sont assignées par le gestionnaire. Cela permet d’augmenter la capacité de calcul en ajoutant des nœuds de travail selon les besoins.
Dans Swarm , un service est l'unité de déploiement. Il définit l'image conteneur à utiliser, le nombre de réplicas, les ports, les variables d'environnement, les configurations, les secrets et autres options. Contrairement à l'exécution d'un conteneur unique avec `docker run`, `docker service create` décrit un service que Swarm maintient dans l'état souhaité.
Une tâche est une instance concrète d'un conteneur associé à un service et affecté à un nœud. Si vous demandez un service avec 3 réplicas, Swarm crée 3 tâches. En cas de défaillance d'une tâche, le gestionnaire en crée une autre pour maintenir le nombre de réplicas.
Réseau de superposition : Il s’agit d’un type de réseau virtuel distribué qui permet aux conteneurs situés sur différents nœuds de communiquer comme s’ils se trouvaient sur le même réseau local. Swarm s’appuie sur ces réseaux de superposition pour connecter les services, répartir la charge entre les réplicas et isoler les applications les unes des autres.
Premières étapes : initialisation et test d’un cluster Docker Swarm
Configurer un cluster Swarm de base est étonnamment simple si Docker est déjà installé sur vos machines. Aucun logiciel supplémentaire n'est nécessaire : il suffit d'activer le mode Swarm et d'ajouter les nœuds au cluster.
Étape 1 : Créer le premier gestionnaire . Sur la machine que vous souhaitez utiliser comme nœud de gestion initial, exécutez :
docker swarm init --advertise-addr
Le paramètre `--advertise-addr` spécifie l'adresse IP que les autres nœuds utiliseront pour accéder à ce gestionnaire. Après l'exécution de la commande, Docker affichera automatiquement un jeton et une commande permettant aux autres nœuds de rejoindre le cluster en tant que nœuds de travail.
Étape 2 : Intégrer les nœuds de travail au cluster . Sur chaque machine qui fera office de nœud de travail, exécutez une commande similaire à :
docker swarm join --token :2377
Le jeton d'accès et l'adresse IP du gestionnaire sont fournis par la commande `docker swarm init`. Le port 2377 est utilisé par défaut pour les communications de contrôle. Dès lors, le nœud apparaîtra comme membre du swarm et sera prêt à recevoir des tâches.
Vérifier l'état du cluster est aussi simple que d'aller sur un gestionnaire (cela ne fonctionne pas sur un nœud de calcul isolé) et d'exécuter :
docker node ls
Cette commande affiche tous les nœuds du cluster , leur ID, leur nom d'hôte, leur rôle (gestionnaire ou nœud de travail) et leur état actuel. Vous pouvez ainsi détecter si un nœud est hors service, en mode drainage ou rencontre des problèmes de connexion.
Déploiement de services dans Docker Swarm : de la première installation nginx à la production
Une fois le cluster opérationnel , la partie intéressante commence : le déploiement des services. Au lieu de lancer des conteneurs individuels avec `docker run`, vous définissez des services que Swarm gère et rééquilibre automatiquement.
La création d'un service simple comme un serveur web Nginx accessible depuis l'extérieur du cluster se fait avec une commande comme celle-ci :
docker service create --name my-nginx -p 80:80 nginx
Cela lance un service nommé my-nginx qui expose le port 80 du conteneur au port 80 des nœuds du cluster. Swarm se charge de la publication du service et de la répartition de charge des requêtes entrantes entre les différentes répliques lors de leur mise à l'échelle.
Lister les services déployés vous permet de suivre ce qui est en cours d'exécution dans le cluster :
service docker ls
Vous trouverez ici le nom du service, son mode et le nombre de réplicas au format actuel/souhaité. Par exemple, si la valeur affichée est 3/5, cela signifie que le service est en cours de création des tâches nécessaires pour atteindre l'état souhaité.
La consultation des détails et de l'état des tâches d'un service spécifique permet d'identifier sur quel nœud chaque instance s'exécute :
service docker ps my-nginx
Le résultat affiche les tâches, le nœud assigné , l'état (En cours d'exécution, Préparation, Arrêt, etc.), l'image utilisée et la durée d'exécution. Ces informations sont essentielles pour le débogage des problèmes de déploiement ou d'équilibrage de charge.
Gestion du cycle de vie : mise à l’échelle, mise à niveau et suppression des services
L'un des principaux avantages de l'orchestration est la possibilité de faire évoluer et de mettre à jour les services sans avoir à intervenir serveur par serveur. Swarm simplifie grandement cette opération en ligne de commande.
Mettre à l'échelle un service dans Docker Swarm signifie spécifier le nombre total de répliques souhaitées. Par exemple, si vous avez créé my-nginx avec une seule réplique et que vous souhaitez en ajouter trois :
docker service scale my-nginx=3
Swarm gère la planification des nouvelles tâches sur les nœuds disponibles, en tenant compte des ressources et de l'état des nœuds de calcul. Si vous avez besoin de plus de capacité ultérieurement, vous pouvez passer à cinq réplicas avec :
docker service scale my-nginx=5
La mise à jour de l'image d'un service est un autre point clé, notamment en production. Au lieu d'arrêter et de supprimer manuellement les conteneurs, vous pouvez effectuer une mise à jour contrôlée :
docker service update --image nginx:latest my-nginx
Cette commande indique à Swarm de migrer progressivement les tâches existantes vers la nouvelle image, selon la stratégie de mise à jour définie (par défaut, mise à jour progressive). Cela minimise l'impact sur les utilisateurs finaux.
La suppression d'un service lorsque vous n'en avez plus besoin se fait également au niveau du cluster, et non au niveau de chaque conteneur :
service docker rm my-nginx
Cette opération arrête et supprime toutes les tâches associées de Swarm , libérant ainsi des ressources sur les nœuds. C'est une méthode propre pour mettre hors service les composants qui ne sont plus pertinents au sein de votre architecture.
Exercices guidés : configurer votre propre cluster et déployer un service
Pour bien assimiler les concepts, rien ne vaut un petit exercice que l'on peut reproduire dans un environnement de laboratoire, avec des machines virtuelles locales ou des instances cloud bon marché.
Exercice 1 : Configurer un cluster Docker Swarm . L’objectif est d’avoir au moins trois nœuds : un nœud manager et deux nœuds workers. Sur le nœud manager, activez le cluster avec :
docker swarm init --advertise-addr
Ensuite, copiez la commande join affichée dans la sortie et exécutez-la sur chaque nœud de calcul :
docker swarm join --token :2377
Vérifiez que tout s'est bien passé avec :
docker node ls
Le gestionnaire affichera le statut « Leader » et les nœuds de calcul « Actifs ». Si certains apparaissent comme « Hors service », vérifiez la connectivité, le pare-feu et la version de Docker.
Exercice 2 : Déployer et faire évoluer un service . Une fois le cluster prêt, créez un service nginx accessible via HTTP :
docker service create --name my-nginx -p 80:80 nginx
Vérifiez son existence avec :
service docker ls
Faites évoluer le service vers trois répliques en utilisant :
docker service scale my-nginx=3
Vérifiez où les tâches ont été déployées avec :
service docker ps my-nginx
Pour résoudre cet exercice de base , vous devriez voir les trois tâches réparties entre différents nœuds (s'il y a suffisamment de ressources), et lors de l'envoi de requêtes HTTP au port 80 du cluster, Swarm acheminera le trafic vers les différentes répliques en fonction de son équilibreur de charge interne.
Avantages de Docker Swarm par rapport à la gestion manuelle des conteneurs
L'utilisation de Swarm au lieu du lancement de conteneurs individuels offre un certain nombre d'avantages qui deviennent évidents dès l'instant où vous avez besoin de plus qu'un simple environnement de test.
Déploiement simple intégré à l'interface de ligne de commande Docker : vous n'avez pas besoin d'apprendre un outil entièrement nouveau ; les commandes de gestion des services et des clusters sont très similaires à celles que vous utilisez déjà avec docker run, docker ps ou docker images.
Équilibrage de charge intégré : lorsque vous exposez un service avec l’option `-p`, Swarm annonce le port sur les nœuds nécessaires et répartit le trafic entre les réplicas disponibles. Il n’est pas nécessaire d’ajouter un équilibreur de charge externe basique comme Traefik pour distribuer les requêtes, ce qui simplifie l’architecture initiale.
Haute disponibilité et tolérance aux pannes : en cas de panne d’un conteneur ou de défaillance d’un nœud de calcul, Swarm détecte la perte des tâches et tente de les recréer sur d’autres nœuds afin de maintenir le nombre de réplicas. Ceci permet d’éviter de nombreuses interruptions de service dues à des pannes isolées.
Gestion centralisée de l'état souhaité : vous définissez le nombre de réplicas, l'image à utiliser, les ports à ouvrir et les restrictions à appliquer, et le cluster se charge de converger vers cet état. Les modifications ultérieures (mises à jour, mise à l'échelle, suppression de nœuds) sont également gérées depuis cette interface de contrôle.
Quand est-il judicieux d'utiliser Docker Swarm dans vos projets ?
Toutes les situations ne nécessitent pas Kubernetes ou des microservices sophistiqués . Docker Swarm s'adapte parfaitement à de nombreux cas d'utilisation où un équilibre entre simplicité et capacités d'orchestration est recherché.
Clusters de production de petite et moyenne taille : Si vous gérez quelques applications métier, API ou services internes et que votre infrastructure n’est pas massive, Swarm offre ce dont vous avez besoin sans vous obliger à apprendre un écosystème immense.
Les équipes fortement intégrées à Docker qui souhaitent passer à l'orchestration sans être freinées par la complexité de Kubernetes trouveront Swarm, intégré au moteur Docker, une transition généralement plus fluide et plus rapide.
Dans les environnements cloud et les architectures distribuées où vous souhaitez continuer à utiliser les services managés des principaux fournisseurs (bases de données, files d'attente de messages, stockage, etc.) tandis que vos applications s'exécutent dans des conteneurs orchestrés par Swarm, c'est une solution judicieuse pour allier simplicité et puissance du cloud.
Swarm est idéal pour les cas d'utilisation DevOps et d'automatisation nécessitant des pipelines qui créent des images, les chargent dans un registre et les déploient automatiquement sur un cluster. Il s'intègre parfaitement aux outils CI/CD et facilite des cycles de livraison continue rapides.
Lorsque vous avez besoin d'un contrôle extrême, d'un écosystème massif ou d'intégrations complexes, Kubernetes peut s'avérer plus pertinent. Cependant, pour de nombreux projets concrets, Swarm offre l'orchestration nécessaire avec une plus grande facilité d'utilisation.
Guides pratiques et approche DevOps : des fondamentaux aux déploiements avancés
Si vous vous êtes déjà senti perdu face à la multitude de tutoriels épars, aux erreurs de production étranges et à la documentation décousue concernant Docker Swarm, rassurez-vous, vous n'êtes pas seul. De nombreuses équipes de développement et d'exploitation se retrouvent débordées lors du passage de conteneurs individuels à une plateforme orchestrée.
Un guide DevOps complet axé sur Swarm s'organise généralement en plusieurs parties clés. Il commence par présenter les fondamentaux de Docker : création d'images, gestion et optimisation des conteneurs , utilisation des registres et bonnes pratiques de packaging. Ces bases solides sont essentielles pour éviter que l'orchestration ne devienne un véritable casse-tête par la suite.
Ensuite, nous approfondirons la mise en réseau et la persistance des données : les types de réseaux Docker (pont, hôte, superposition, macvlan), la gestion des volumes et la persistance des données, ainsi que le déploiement d’applications multi-conteneurs avec Docker Compose. Vous obtiendrez ainsi une vision claire de l’architecture que devrait adopter votre infrastructure avant son déploiement sur un essaim distribué.
Le niveau suivant est consacré à la mise en œuvre des services Swarm , couvrant l'ensemble des aspects, de l'initialisation du cluster aux fonctionnalités avancées telles que les secrets, les configurations et les piles. Vous y travaillerez avec des définitions de service déclaratives, des identifiants chiffrés et des configurations partagées entre les conteneurs.
Un autre domaine essentiel concerne l'équilibrage de charge, la journalisation et l'observabilité : il est important d'apprendre à exposer correctement les services, à analyser les journaux, à identifier les goulots d'étranglement et à appliquer des techniques de dépannage pour garantir une haute disponibilité au quotidien. Pour la surveillance et le diagnostic des systèmes, un guide de surveillance avancé couvrant les indicateurs et les alertes sera très utile.
Enfin, tout est intégré dans des pipelines DevOps avec des exercices de programmation pratiques : de la création automatisée d’images au déploiement continu sur l’ensemble du cluster, garantissant que chaque modification de code soit déployée en production de manière fiable et répétable.
Au-delà des fondamentaux : réseaux Docker et prochaines étapes avec Swarm
Une fois que vous maîtrisez le démarrage du cluster et des premiers services , l'étape suivante consiste généralement à comprendre en détail comment vos conteneurs communiquent entre eux et avec le monde extérieur.
Les réseaux Docker Bridge et Host gèrent une grande partie des communications sur une même machine, tandis que les réseaux de superposition sont essentiels pour connecter les conteneurs sur différents nœuds d'un essaim. Il est crucial de comprendre leurs différences, quand utiliser chacun d'eux et comment ils interagissent avec les pare-feu externes et les équilibreurs de charge afin d'éviter les problèmes en production.
Les réseaux comme macvlan permettent d'attribuer des adresses IP « réelles » du réseau physique aux conteneurs, ce qui peut être très utile dans des environnements spécifiques où vous avez besoin que les services se comportent comme des hôtes indépendants au niveau du réseau, mais cela ajoute également de la complexité et des exigences de configuration supplémentaires.
Une analyse approfondie des réseaux Docker vous aidera à mieux aligner la conception de votre service Swarm avec la topologie réseau de votre organisation ou de votre fournisseur de cloud, en définissant clairement quels services sont internes, lesquels sont exposés à l'extérieur et comment segmenter le trafic entre les environnements (développement, test, production).
Un autre axe de développement intéressant de Swarm réside dans son utilisation plus poussée des secrets et des configurations pour gérer les identifiants, les certificats et les fichiers de configuration sans les intégrer directement à l'image ni utiliser de simples variables d'environnement. Cela renforce la sécurité et simplifie considérablement la gestion de l'environnement.
Services de développement sur mesure, de cloud et de veille stratégique basés sur Docker Swarm
L'orchestration de conteneurs n'est pas isolée du reste de l'écosystème informatique . Les sociétés de développement spécialisées dans les applications et les logiciels sur mesure s'appuient souvent sur des plateformes de conteneurs comme Swarm pour fournir des solutions plus robustes et évolutives.
L'intégration de Swarm aux services cloud AWS et Azure permet le déploiement de clusters flexibles.
et tirer parti des composants cloud gérés (bases de données, files d'attente de messages, stockage d'objets), tout en conservant un contrôle direct sur la couche d'exécution des conteneurs.
En parallèle, l'intelligence artificielle et l'IA pour les entreprises s'intègrent parfaitement dans un environnement orchestré avec des conteneurs : les modèles d'IA, les microservices d'inférence et les agents d'IA peuvent s'exécuter en tant que services Swarm qui s'adaptent à la charge, évitant ainsi qu'une seule machine ne devienne un goulot d'étranglement.
Dans le domaine de la business intelligence et de Power BI , le déploiement d'un backend sur Docker Swarm facilite l'extraction robuste de données provenant d'API, de services ETL et de pipelines de traitement. L'orchestration garantit la disponibilité permanente de ces services pour alimenter les tableaux de bord et les analyses.
La cybersécurité prend également une importance croissante dans ce contexte : un cluster bien configuré, avec des communications TLS, des mises à jour d’images contrôlées, une analyse des vulnérabilités et une gestion centralisée des secrets, réduit les risques par rapport aux déploiements chaotiques de conteneurs indépendants. De plus, les bonnes pratiques de renforcement de la sécurité et le contrôle d’accès améliorent la protection globale de l’environnement.
En définitive, combiner développement sur mesure, services cloud, IA et BI sur une plateforme d'orchestration comme Docker Swarm vous permet de créer des solutions modernes, évolutives et résilientes sans augmenter la complexité technique ni les coûts d'exploitation.
La maîtrise de Docker Swarm en tant qu'outil d'orchestration de conteneurs vous place dans une position très avantageuse dans le monde DevOps : vous passez de la gestion de conteneurs dispersés et de déploiements fragiles à la gestion d'un cluster cohérent, évolutif et sécurisé, capable de prendre en charge aussi bien les applications web simples que les architectures distribuées avec services cloud, intelligence artificielle, automatisation et solutions de veille stratégique intégrées.

Sommaire
- 1 Qu'est-ce que Docker Swarm et pourquoi est-il important dans l'orchestration de conteneurs ?
- 2 Concepts clés de Docker Swarm : nœuds, services et réseaux
- 3 Premières étapes : initialisation et test d’un cluster Docker Swarm
- 4 Déploiement de services dans Docker Swarm : de la première installation nginx à la production
- 5 Gestion du cycle de vie : mise à l’échelle, mise à niveau et suppression des services
- 6 Exercices guidés : configurer votre propre cluster et déployer un service
- 7 Avantages de Docker Swarm par rapport à la gestion manuelle des conteneurs
- 8 Quand est-il judicieux d'utiliser Docker Swarm dans vos projets ?
- 9 Guides pratiques et approche DevOps : des fondamentaux aux déploiements avancés
- 10 Au-delà des fondamentaux : réseaux Docker et prochaines étapes avec Swarm
- 11 Services de développement sur mesure, de cloud et de veille stratégique basés sur Docker Swarm