- Hotpatch permet d'appliquer directement en mémoire de nombreux correctifs de sécurité dans Windows 11, réduisant ainsi considérablement le nombre de redémarrages nécessaires.
- Cette fonctionnalité est limitée à Windows 11 Entreprise 24H2 et aux éditions associées gérées avec Intune et Windows Autopatch, et est destinée aux environnements d'entreprise.
- Ce modèle combine une mise à jour trimestrielle majeure avec des redémarrages et des correctifs mensuels « à chaud » qui n'interrompent pas le travail.
- Alors que les entreprises tirent parti de cette technologie, les particuliers continuent de s'appuyer sur les redémarrages traditionnels et la gestion manuelle des mises à jour Windows.
Pour de nombreux utilisateurs, l'apparition du message « Redémarrer pour installer les mises à jour » sous Windows est synonyme d'interruption de leur travail ou de leurs loisirs. Ce rituel est devenu une habitude depuis des années : la mise à jour arrive, elle se télécharge, l'ordinateur ralentit légèrement, et tôt ou tard, il faut redémarrer. Avec Windows 8 et Windows 10, ce sentiment d'exaspération s'est accentué, et bien que le processus ait été amélioré dans Windows 11, le problème de fond persistait… du moins pour certains utilisateurs.
Microsoft a décidé d'apporter un changement majeur avec un système conçu pour mettre à jour Windows 11 sans nécessiter de redémarrages constants . Cette technologie, appelée « hotpatch » , promet d'appliquer de nombreux correctifs de sécurité directement au système en cours d'exécution. Cependant, il y a un hic : tout le monde ne pourra pas en bénéficier immédiatement, et il existera toujours des situations où un redémarrage sera inévitable.
Qu'est-ce qu'un correctif à chaud dans Windows 11 et pourquoi est-ce si important ?
Hotpatch est un nouveau modèle de mise à jour pour Windows 11 qui permet d'installer certains correctifs de sécurité sans nécessiter de redémarrage immédiat du système. Au lieu d'attendre le prochain démarrage pour remplacer les fichiers critiques, le système modifie lui-même le code en mémoire « à la volée », de sorte que les correctifs protègent l'ordinateur dès leur installation. Les administrateurs peuvent utiliser des outils comme Sysinternals pour surveiller le processus.
Jusqu'à présent, chaque mise à jour de sécurité cumulative nécessitait un redémarrage pour appliquer les modifications aux composants essentiels du système d'exploitation. À la maison, nous éteignons généralement nos ordinateurs quotidiennement ou presque, de sorte que le correctif était installé lors de l'arrêt nocturne. Mais en entreprise, où les ordinateurs restent allumés pendant des semaines ou où les systèmes ne peuvent être arrêtés que de manière planifiée, cette pratique engendrait de réels problèmes.
L'approche de Microsoft concernant les correctifs à chaud est claire : réduire drastiquement les temps d'arrêt sans sacrifier la rapidité de correction des vulnérabilités. Le système télécharge le correctif, l'applique en mémoire et l'ordinateur est instantanément protégé. Un redémarrage peut toutefois s'avérer nécessaire pour consolider les modifications importantes ou installer des mises à jour majeures.
Du point de vue de la sécurité, cela signifie qu'au lieu de laisser des vulnérabilités connues non corrigées pendant des jours, voire des semaines, faute de redémarrage de l'ordinateur, les correctifs sont appliqués immédiatement. Dans les environnements où de nombreux ordinateurs sont gérés, cette différence peut s'avérer cruciale pour prévenir les incidents et est souvent complétée par une automatisation avancée du déploiement et du suivi des mises à jour.
Comment fonctionne la mise à jour à chaud dans Windows 11
L'idée derrière les correctifs à chaud dans Windows 11 ne se limite pas à des installations plus rapides, mais vise à réorganiser complètement le calendrier des mises à jour . Microsoft a expliqué que ce système suit un cycle trimestriel très structuré, conçu principalement pour les entreprises et les organisations utilisant Windows 11 Entreprise.
En pratique, le cycle comprend deux types de mises à jour : une mise à jour majeure trimestrielle qui nécessite un redémarrage , et une série de correctifs mensuels qui ne requièrent pas l’arrêt de l’ordinateur. Autrement dit, les redémarrages ne disparaissent pas complètement, mais leur fréquence et leur nécessité sont considérablement réduites.
En janvier, avril, juillet et octobre, Windows 11 installe une mise à jour de sécurité complète incluant des correctifs cumulatifs et des améliorations générales. Cette mise à jour constitue la mise à jour de base du cycle et nécessite un redémarrage du système. Ensuite, au cours des deux mois suivants de chaque trimestre, les mises à jour de sécurité suivantes sont distribuées par hotpatch et, en règle générale, appliquées sans redémarrage.
Cela signifie qu'au lieu de devoir redémarrer presque tous les mois pour installer le correctif de sécurité, le nombre de redémarrages « forcés » tombe à environ quatre par an . Les correctifs restants sont chargés en mémoire, corrigent les vulnérabilités détectées, et l'utilisateur ne remarque quasiment rien d'autre qu'une installation relativement discrète s'exécutant en arrière-plan.
En revanche, les mises à jour majeures et les changements de version (par exemple, le passage d'une version majeure de Windows 11 à une autre) suivent un calendrier distinct et nécessiteront toujours un redémarrage. Pour l'instant, Hotpatch se concentre sur les correctifs de sécurité et d'amélioration de l'expérience utilisateur qui affectent le cœur du système.
Avantages pratiques de la mise à jour de Windows 11 sans redémarrer votre PC
Le système de correctifs à chaud présente plusieurs avantages indéniables qui expliquent l'intérêt qu'il a suscité auprès des administrateurs informatiques et des professionnels de la sécurité. Le premier est l'amélioration immédiate de la protection du système : dès l'installation du correctif, le système utilise le code corrigé en mémoire.
Cela correspond au calendrier habituel des mises à jour de sécurité de Microsoft, appelées « Patch Tuesday », ce qui permet de maintenir la même fréquence , sans pour autant imposer un redémarrage immédiat après leur application. Dans les bureaux équipés de dizaines, voire de centaines de PC, cette différence entre devoir interrompre le travail de tous les utilisateurs et leur permettre de continuer à travailler normalement est considérable.
Un autre avantage significatif réside dans la réduction des perturbations perçues par l'utilisateur final . En limitant les redémarrages nécessaires à quelques fois par an seulement, on évite les messages insistants du type « redémarrez maintenant ou ce soir », l'enregistrement précipité des documents et la sensation de course contre la montre avant que le système ne se décide à lancer les mises à jour.
De plus, Microsoft a perfectionné la technologie de distribution de ces correctifs. Les packages Hotpatch utilisent moins de fichiers binaires et sont optimisés pour consommer moins de ressources, ce qui réduit les temps de téléchargement et d'installation. Sur les ordinateurs avec de nombreuses applications ouvertes ou des performances matérielles limitées, la taille réduite de la mise à jour est toujours appréciable.
En résumé, d'un point de vue technique et organisationnel, la mise à jour à chaud permet de sécuriser davantage les systèmes, avec des interruptions de service réduites et un impact moindre sur les performances pendant le processus. Cependant, comme nous le verrons, elle ne présente pas que des avantages : son utilisation est soumise à plusieurs limitations importantes, notamment quant aux personnes autorisées et à leurs modalités.
Qui peut utiliser hotpatch sous Windows 11 et quelles sont les conditions requises ?
Bien que l'idée de ces mises à jour à chaud soit séduisante pour tout utilisateur de PC, Microsoft a décidé de les réserver dans un premier temps aux entreprises et au secteur de l'éducation . Autrement dit, rien pour l'instant pour la plupart des particuliers équipés de Windows 11 Famille, ni pour une grande partie de ceux qui utilisent Windows 11 Professionnel.
Pour bénéficier de ce modèle, l’appareil doit exécuter Windows 11 Entreprise version 24H2 ou ultérieure , ou des éditions équivalentes telles que celles destinées à l’éducation (Windows 11 Éducation A3, A5) et certains scénarios Windows 365 Entreprise. De plus, ces appareils doivent être gérés par Microsoft Intune et, en pratique, intégrés à la plateforme Windows Autopatch.
Autopatch est un service Microsoft conçu pour automatiser et centraliser la gestion des mises à jour au sein des organisations . Ce service inclut l'activation des correctifs à chaud dans le cadre des stratégies de mise à jour de qualité. Dans les configurations récentes gérées par Intune, les correctifs à chaud sont même activés par défaut afin de simplifier la tâche des administrateurs informatiques.
Concernant le matériel, le remplacement à chaud est officiellement pris en charge sur les systèmes x86 équipés de processeurs Intel et AMD . Les appareils ARM sont encore considérés comme des versions préliminaires publiques ; leur prise en charge n'est donc ni aussi complète ni aussi stable que sur les machines traditionnelles. Il est également important de surveiller les éventuels conflits logiciels et de pilotes pouvant survenir après les mises à jour.
En résumé, à ce jour, un utilisateur de Windows 11 Famille sur son PC personnel ne peut pas activer la mise à jour à chaud , quelle que soit la puissance ou la nouveauté de son ordinateur. Même de nombreux systèmes Windows 11 Professionnel, à moins d'être intégrés à un environnement géré avec Intune et disposant des licences d'entreprise appropriées, ne bénéficieront pas de cette fonctionnalité, du moins dans l'immédiat.
Windows Autopatch et Intune : un élément clé pour les entreprises
Le déploiement des correctifs à chaud est étroitement lié à Windows Autopatch et à la gestion centralisée via Microsoft Intune . Il ne s'agit pas d'une fonctionnalité qui s'active « magiquement » sur tous les PC d'entreprise ; son fonctionnement est contrôlé par des stratégies de mise à jour spécifiques.
En entreprise, le service informatique configure une stratégie de mise à jour de qualité dans Intune afin de définir comment et quand les correctifs sont appliqués . Le service analyse ensuite les ordinateurs gérés, vérifie leur conformité aux exigences (version, build, processeur, licences, etc.) et active le processus de mise à jour à chaud sur les systèmes compatibles.
Cela correspond à la réalité de nombreuses organisations où chaque redémarrage implique la coordination des services, des utilisateurs, des planifications et des fenêtres de maintenance . Grâce à Autopatch, vous bénéficiez d'un contrôle très précis sur les groupes d'appareils qui reçoivent quel type de correctif et à quel moment, minimisant ainsi les risques d'interruption des services critiques.
De plus, Microsoft a décidé d' activer par défaut le correctif à chaud dans les nouvelles stratégies de mise à jour de la qualité créées dans Intune. Cela évite aux administrateurs d'avoir à ajuster manuellement des dizaines d'options et encourage l'adoption de cette méthode de mise à jour par les organisations, en minimisant les difficultés techniques.
Cependant, bien que cette fonctionnalité soit déjà opérationnelle pour de nombreuses entreprises, tous les types de mises à jour ne transitent pas par ce canal « en direct » . Les mises à jour trimestrielles majeures, les changements de version et les correctifs affectant des aspects fondamentaux du système nécessiteront toujours un redémarrage planifié.
Disponibilité du calendrier et des correctifs à chaud dans Windows 11
Microsoft a progressivement introduit cette technologie. Le concept de correctif à chaud pour Windows 11 a commencé à être évoqué publiquement début 2024 et a été testé pour la première fois dans la version 26058 du canal Insider. Dès cette phase initiale, les mises à jour de sécurité s'installaient nettement plus rapidement et sans nécessiter de redémarrage du système.
L'entreprise prévoit désormais d'intégrer plus largement cette fonctionnalité à Windows 11 Entreprise 24H2 et aux versions ultérieures , en s'appuyant sur une mise à jour de base préalable qui prépare le système à ce nouveau modèle de correctifs « à chaud ». Cette mise à jour de base est distribuée avec les correctifs de sécurité réguliers et, une fois installée, l'ordinateur est prêt à recevoir les correctifs mensuels.
L'entreprise a confirmé que le déploiement des correctifs à chaud se poursuivra selon le rythme trimestriel évoqué précédemment, concentrant les redémarrages système obligatoires sur quatre périodes par an. Par la suite, les correctifs liés à la mémoire seront déployés mensuellement, sans interruption apparente pour les utilisateurs.
Pour les mois à venir, Microsoft souhaite généraliser l'application de correctifs à chaud pour garantir la qualité des mises à jour de sécurité dans les environnements où Autopatch et Intune sont pleinement déployés . Cependant, l'entreprise reconnaît elle-même qu'à ce jour, aucune annonce officielle n'a été faite concernant un déploiement à grande échelle sur Windows 11 Famille ou Professionnel.
Si le système fonctionne bien dans les grandes organisations et les établissements d'enseignement, il ne serait pas surprenant qu'il soit ensuite déployé auprès des particuliers , comme cela s'est produit pour d'autres technologies initialement testées en entreprise. Mais pour l'instant, les utilisateurs de Windows 11 à domicile continueront de voir le message « Redémarrez pour installer les mises à jour » aussi fréquemment qu'auparavant.
Qu’est-ce que cela signifie pour les utilisateurs particuliers de Windows 11 ?
Pour l'utilisateur lambda, rien ne change vraiment . Si vous possédez un PC sous Windows 11 Famille ou un ordinateur Windows 11 Professionnel qui ne fait pas partie d'une entreprise gérée par Intune, vous continuerez à recevoir les mises à jour comme auparavant : Windows Update télécharge les correctifs, les prépare et vous invite à redémarrer pour terminer le processus.
Il est vrai que Windows 10 et Windows 11 permettent désormais de programmer le téléchargement et l'installation des mises à jour , évitant ainsi les interruptions en pleine réunion ou en pleine partie. Ce changement, apparu il y a quelques années, a mis fin aux redémarrages inopinés du système, obligeant l'utilisateur à subir ces interruptions.
De plus, lorsqu'un nouveau correctif de sécurité est publié par Microsoft, une icône apparaît désormais dans la zone de notification pour signaler un redémarrage imminent . Pendant ce temps, l'ordinateur peut être légèrement plus lent, car certaines ressources sont mobilisées pour préparer la mise à jour en arrière-plan. Ce n'est pas idéal, mais au moins l'utilisateur a la possibilité d'interrompre le processus et de laisser l'ordinateur redémarrer.
En attendant la disponibilité des correctifs à chaud pour les versions grand public, la meilleure stratégie reste d' utiliser les options de planification et de gestion de Windows Update , d'éviter de reporter indéfiniment les redémarrages et, s'il s'agit d'un ordinateur professionnel, de programmer les fenêtres de mise à jour aux heures de faible charge. En cas de problème après une mise à jour, il est utile de savoir comment réparer Windows 11 en toute sécurité .
Quoi qu’il en soit, ce premier déploiement en entreprise jette les bases de ce qui pourrait être l’avenir des mises à jour à domicile également : un modèle beaucoup plus transparent, avec moins d’interruptions et plus proche de ce que l’on observe déjà dans d’autres systèmes qui fonctionnent avec des correctifs « en direct » depuis des années.
Linux, 0Patch et autres précédents de correctifs à chaud
Si le concept de correctif à chaud a suscité un vif intérêt dans l'univers Windows, l'idée d'appliquer des correctifs à la volée est loin d'être nouvelle . En effet, l'écosystème Linux bénéficie du « live patching » depuis plus de dix ans, une fonctionnalité intégrée au noyau depuis la version 4.0, sortie en 2015.
Sous Linux, ce système permet de modifier les fonctions du noyau en cours d'exécution , en remplaçant les versions vulnérables par des versions corrigées sans avoir à redémarrer le serveur. Il est particulièrement utile dans les environnements professionnels : centres de données, services cloud ou systèmes critiques où toute interruption de service serait très coûteuse.
La principale différence réside dans le fait que, bien que ces correctifs soient également destinés aux environnements professionnels, sous Linux, tout utilisateur peut les activer et les utiliser si sa distribution le permet, même sur un ordinateur personnel. Il n'est pas nécessaire d'appartenir à un réseau d'entreprise ni de posséder une licence spécifique, un point souvent souligné comme un domaine où Microsoft aurait pu se montrer plus généreux.
Au sein même de l'écosystème Windows, une solution commerciale appelée 0Patch existait déjà , proposant une approche similaire au hotpatching actuel. Cet outil permet d'appliquer des micro-correctifs directement à la RAM afin de corriger des bogues et des vulnérabilités sans avoir à redémarrer le système, même sur les anciennes versions de Windows et d'Office qui ne sont plus officiellement prises en charge.
0Patch est utilisé, par exemple, pour maintenir un certain niveau de sécurité sur les systèmes que Microsoft considère comme obsolètes , et ce, grâce à un abonnement payant d'environ 25 $ par an. Ce coût est relativement abordable pour les entreprises ou les administrateurs qui souhaitent gagner du temps avant de migrer vers des plateformes plus modernes.
Tout ceci démontre que le déploiement à chaud est une technologie éprouvée et mature , et que la vision de Microsoft en la matière s'inscrit dans une tendance plus large visant à réduire les redémarrages et à minimiser les interruptions de service. Le point controversé, selon de nombreux observateurs, est qu'il est initialement réservé à un groupe d'utilisateurs relativement restreint.
Configurer et gérer les mises à jour dans Windows 11 et Windows 10
Bien que les correctifs à chaud se généralisent dans le monde de l'entreprise, les utilisateurs et les administrateurs continuent de privilégier les outils de configuration de mise à jour traditionnels . Dans les environnements professionnels, cela implique souvent de contrôler la version de Windows déployée et les conditions de mise à niveau vers une version plus récente.
Microsoft propose plusieurs options pour définir une version cible pour les mises à jour de fonctionnalités . Cela peut se faire via la stratégie de groupe, les profils de mise à jour de fonctionnalités dans Microsoft Intune ou les fournisseurs de services cloud Windows associés à Windows Update pour Entreprises. L'essentiel est d'indiquer au système : « Je souhaite rester sur cette version spécifique », afin d'éviter les mises à niveau prématurées.
Une méthode très simple pour y parvenir, notamment sur des ordinateurs individuels ou dans des environnements restreints, consiste à définir ces préférences directement dans le Registre Windows . Par exemple, des entrées telles que TargetReleaseVersion, TargetReleaseVersionInfo ou ProductVersion peuvent être créées dans la branche WindowsUpdate correspondante afin de verrouiller une version spécifique de Windows 11 pendant une période déterminée.
Depuis une invite de commandes avec privilèges d'administrateur, vous pouvez ajouter ces clés à l'aide des commandes `reg add` qui indiquent au système la version cible (21H2, 22H2, etc.). Une fois la mise à jour terminée, il est conseillé de supprimer ces clés afin d'éviter de rester indéfiniment sur une version qui deviendra obsolète. Si vous devez démarrer en mode sans échec pour résoudre des problèmes, cette option reste valable.
Il est également important de noter que si un appareil est inscrit au programme Windows Insider , il peut recevoir des versions préliminaires contenant des modifications importantes avant leur publication auprès du grand public. Si vous ne souhaitez plus participer à ce programme, vous devez désinscrire votre ordinateur via Paramètres > Mise à jour et sécurité > Programme Windows Insider et choisir l'option permettant d'arrêter les versions Insider, selon le canal auquel vous êtes inscrit.
Mettez à niveau vers Windows 11 les ordinateurs non pris en charge sans formatage.
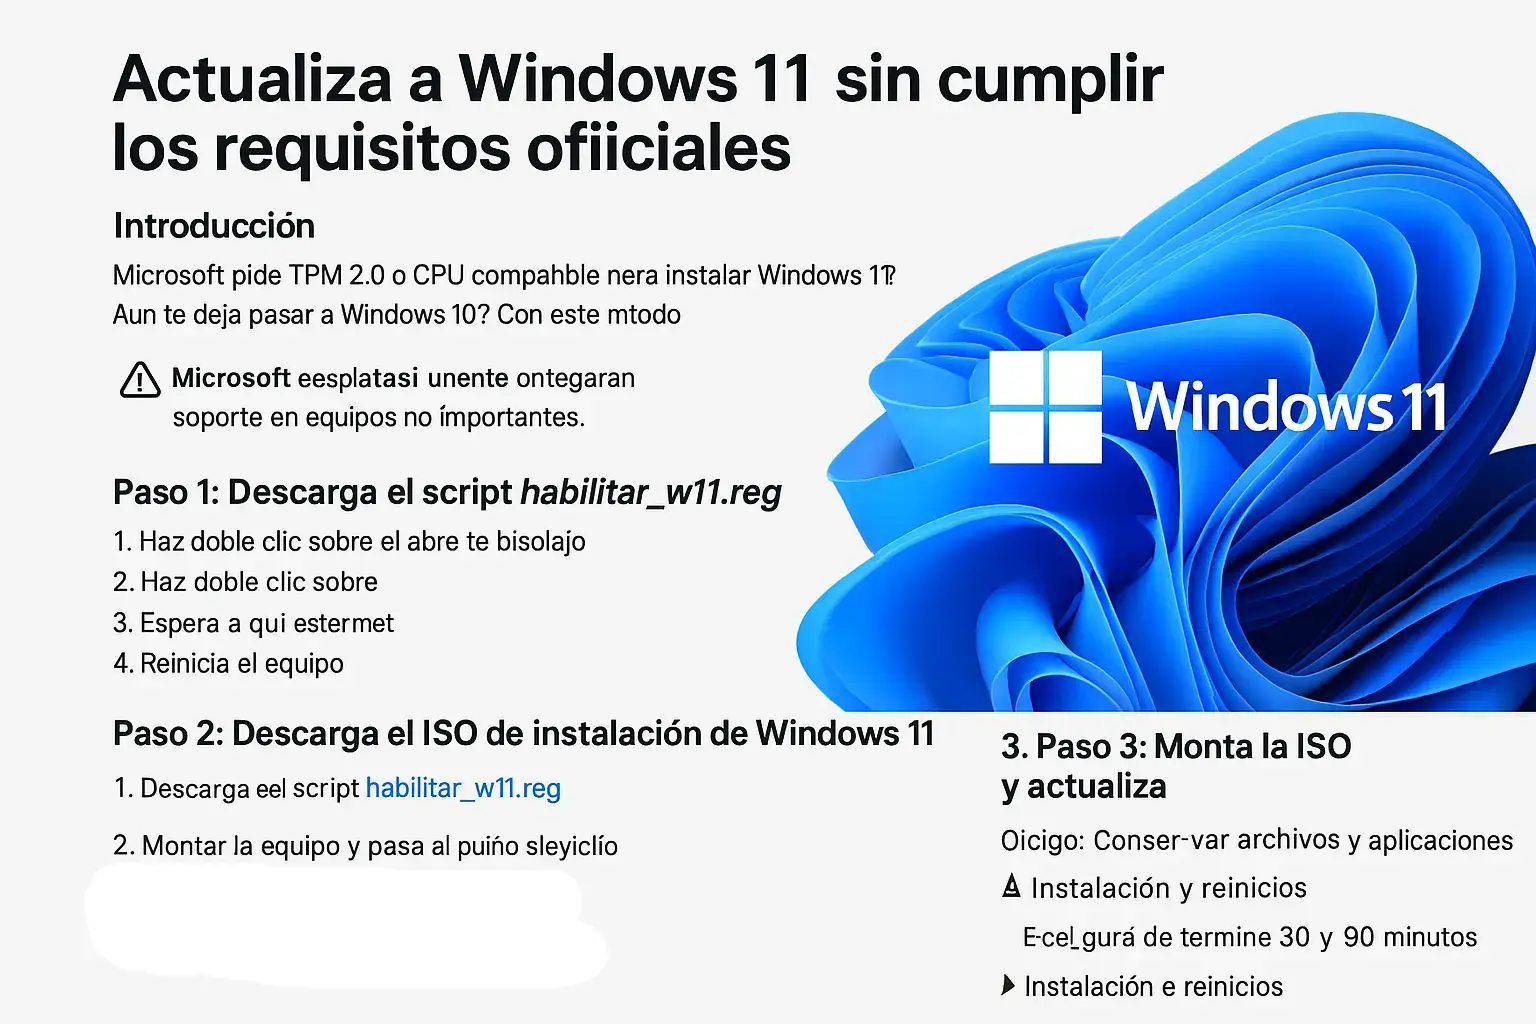
Un autre scénario très fréquent concernant les mises à jour Windows est celui des utilisateurs souhaitant passer de Windows 10 à Windows 11 malgré le fait de ne pas remplir toutes les conditions requises . Microsoft exige la présence d'un module TPM 2.0, du démarrage sécurisé et d'un processeur compatible pour une installation standard, mais il existe une méthode, reconnue par l'entreprise elle-même, permettant la mise à niveau sans formatage dans certains cas.
Cette méthode consiste à utiliser l' Assistant d'installation de Windows 11 ou l'ISO officielle , en effectuant une modification mineure du registre pour assouplir les contrôles de compatibilité. Avant de procéder, il est essentiel de sauvegarder vos fichiers importants, car cette configuration est déconseillée par Microsoft pour les environnements critiques et la prise en charge future n'est pas entièrement garantie.
Le processus se déroule généralement en trois étapes principales : premièrement, la préparation de la clé de registre nécessaire (par exemple, à l’aide d’un fichier .reg qui la crée automatiquement) ; deuxièmement, le téléchargement du fichier ISO de Windows 11 pour l’édition 64 bits souhaitée depuis le site web officiel de Microsoft ; et enfin, le montage de l’ISO et l’exécution du fichier setup.exe, en choisissant de conserver vos fichiers et applications. Vous pouvez également consulter notre guide de mise à niveau vers Windows 11 pour différents scénarios.
Durant l'installation, l'assistant vous avertira que votre appareil ne répond pas aux exigences matérielles, mais vous permettra de poursuivre grâce à la clé de registre appliquée . L'ordinateur redémarrera plusieurs fois, et une fois l'installation terminée, votre système sera mis à jour vers Windows 11 sans que vous ayez formaté le disque et en conservant, en principe, votre activation et vos données personnelles.
Une fois la mise à jour terminée, il est recommandé de supprimer les clés de registre qui imposaient la version cible et de vérifier dans Windows Update que tout fonctionne correctement. Bien que ces ordinateurs continuent de recevoir des mises à jour de sécurité et de fonctionnalités, Microsoft se réserve le droit de les interrompre ultérieurement.
En matière de maintenance continue, il est toujours conseillé d'exécuter Windows Update jusqu'à ce que tous les correctifs soient installés, de vérifier l'état d'activation dans Paramètres > Système > Activation et de créer un point de restauration au cas où vous auriez besoin d'annuler ultérieurement des modifications problématiques.
Cette situation crée un paradoxe : certains systèmes peuvent être mis à niveau vers Windows 11 même sans répondre pleinement aux exigences , mais ne bénéficient pas, de ce fait, du correctif à chaud pour les entreprises. Parallèlement, les entreprises disposant de licences Entreprise profitent d'un correctif à chaud très avancé, mais dans un cadre matériel et de gestion strictement contrôlé.

Les progrès de Microsoft avec les correctifs à chaud dans Windows 11 laissent entrevoir un avenir où les mises à jour seront bien plus transparentes et moins perturbatrices pour tous . Pour l'instant, les principaux bénéficiaires sont les entreprises utilisant Enterprise, Intune et Autopatch, où les mises à jour à chaud réduisent déjà les redémarrages à quelques fois par an. Les autres utilisateurs, entre les options de planification, les clés de registre pour verrouiller les versions et les astuces pour installer Windows 11 sur des machines non entièrement compatibles, continuent de subir les redémarrages classiques, en attendant que ce modèle de correctif en mémoire soit enfin disponible pour les particuliers.