- Diferencias fundamentales entre la seguridad informática tradicional (IT) y la protección de entornos operativos (OT).
- Marcos normativos y estándares globales como el IEC 62443, ISO 27001 y NERC CIP para la gestión de riesgos.
- Estructura curricular avanzada que abarca desde la gobernanza y auditoría hasta el análisis forense y pentesting industrial.
- Impacto de la Industria 4.0 y la creciente demanda de profesionales cualificados para proteger infraestructuras críticas.

En los últimos tiempos, hemos visto cómo la digitalización ha avanzado a pasos agigantados, empujando a las fábricas hacia la denominada Industria 4.0. Esta conectividad total, aunque es una pasada para la productividad, ha dejado la puerta abierta a riesgos que antes ni imaginábamos, haciendo que la protección de los sistemas de control industrial sea ahora una prioridad absoluta para evitar desastres ambientales o humanos.
Para alguien que quiera meterse en este mundillo, no basta con saber de informática general; hace falta un enfoque especializado que combine la tecnología de la información con la operativa. Aquí es donde entra en juego una formación de nivel experto, diseñada para que los profesionales sepan mitigar amenazas en infraestructuras críticas y garanticen que la producción no se detenga por un ataque malintencionado.
Diferencias clave entre el mundo IT y el entorno OT
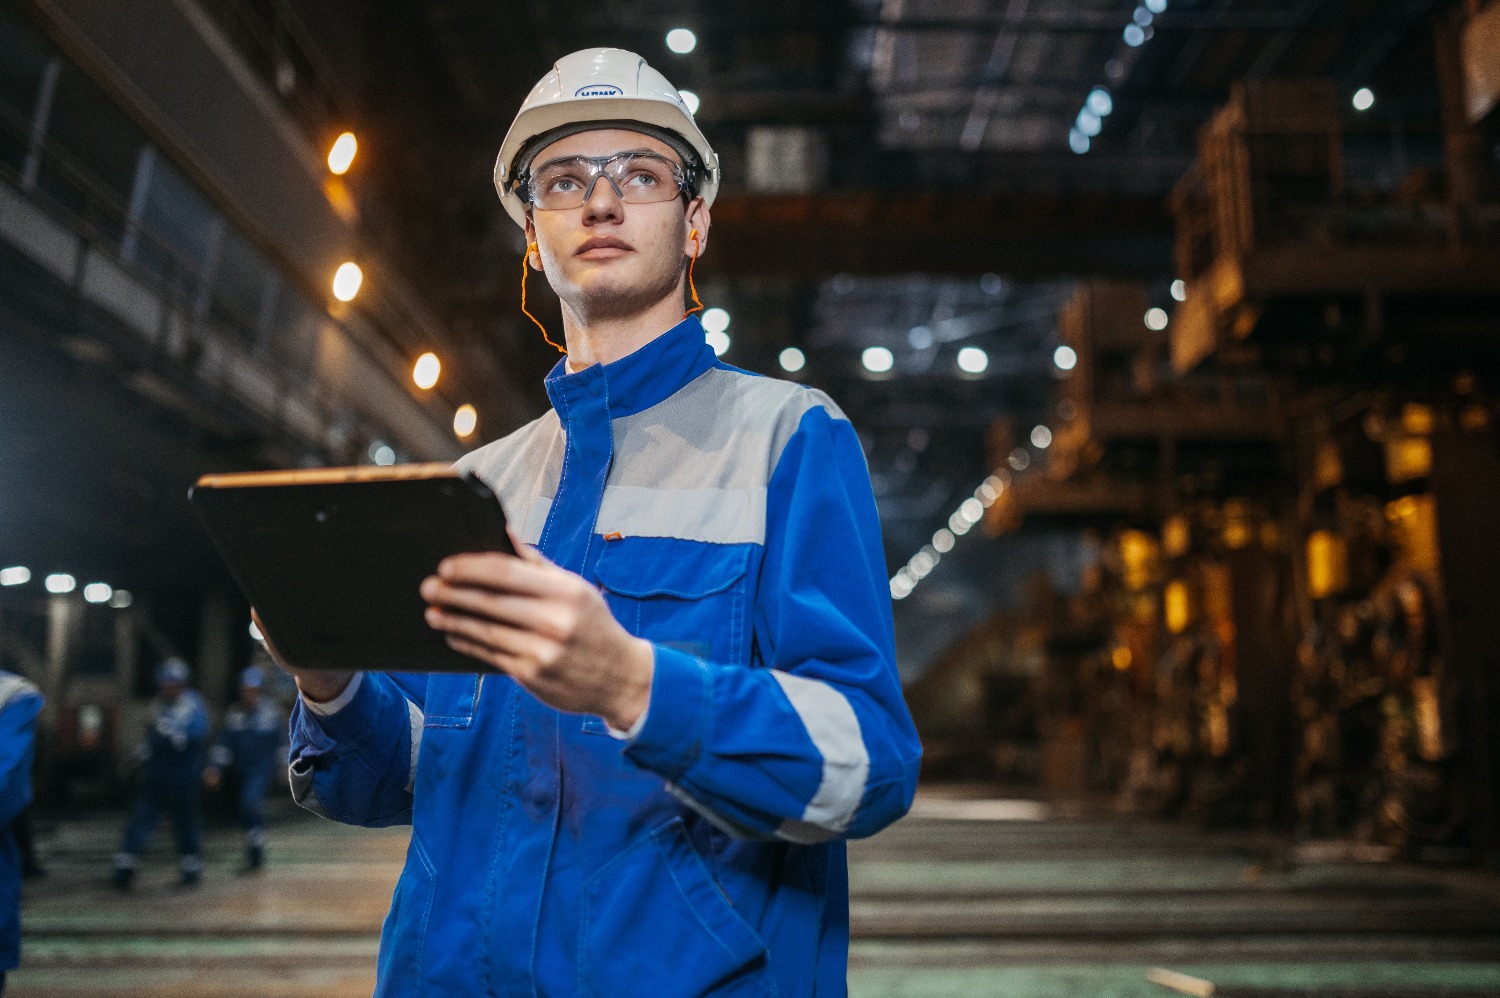
Es muy común que la gente confunda la ciberseguridad tradicional con la industrial, pero la realidad es que juegan en ligas distintas. Mientras que en IT lo más importante suele ser la confidencialidad de los datos, en el entorno OT (Tecnologías de la Operación) lo que prima es la disponibilidad y la seguridad física, ya que un error aquí puede significar que una máquina se vuelva loca o que una planta deje de funcionar.
Las redes operativas suelen tener puntos débiles muy específicos. Por un lado, están los sistemas heredados o legacy, que son equipos antiguos que no admiten actualizaciones modernas ni antivirus. Por otro, el uso de protocolos industriales que nacieron sin cifrado, lo que permite que alguien con malas intenciones intercepte las órdenes enviadas a la maquinaria. Además, el acceso remoto para mantenimiento suele ser la vía de entrada preferida por el malware si no se controla con rigor.
Pilares para una defensa industrial sólida
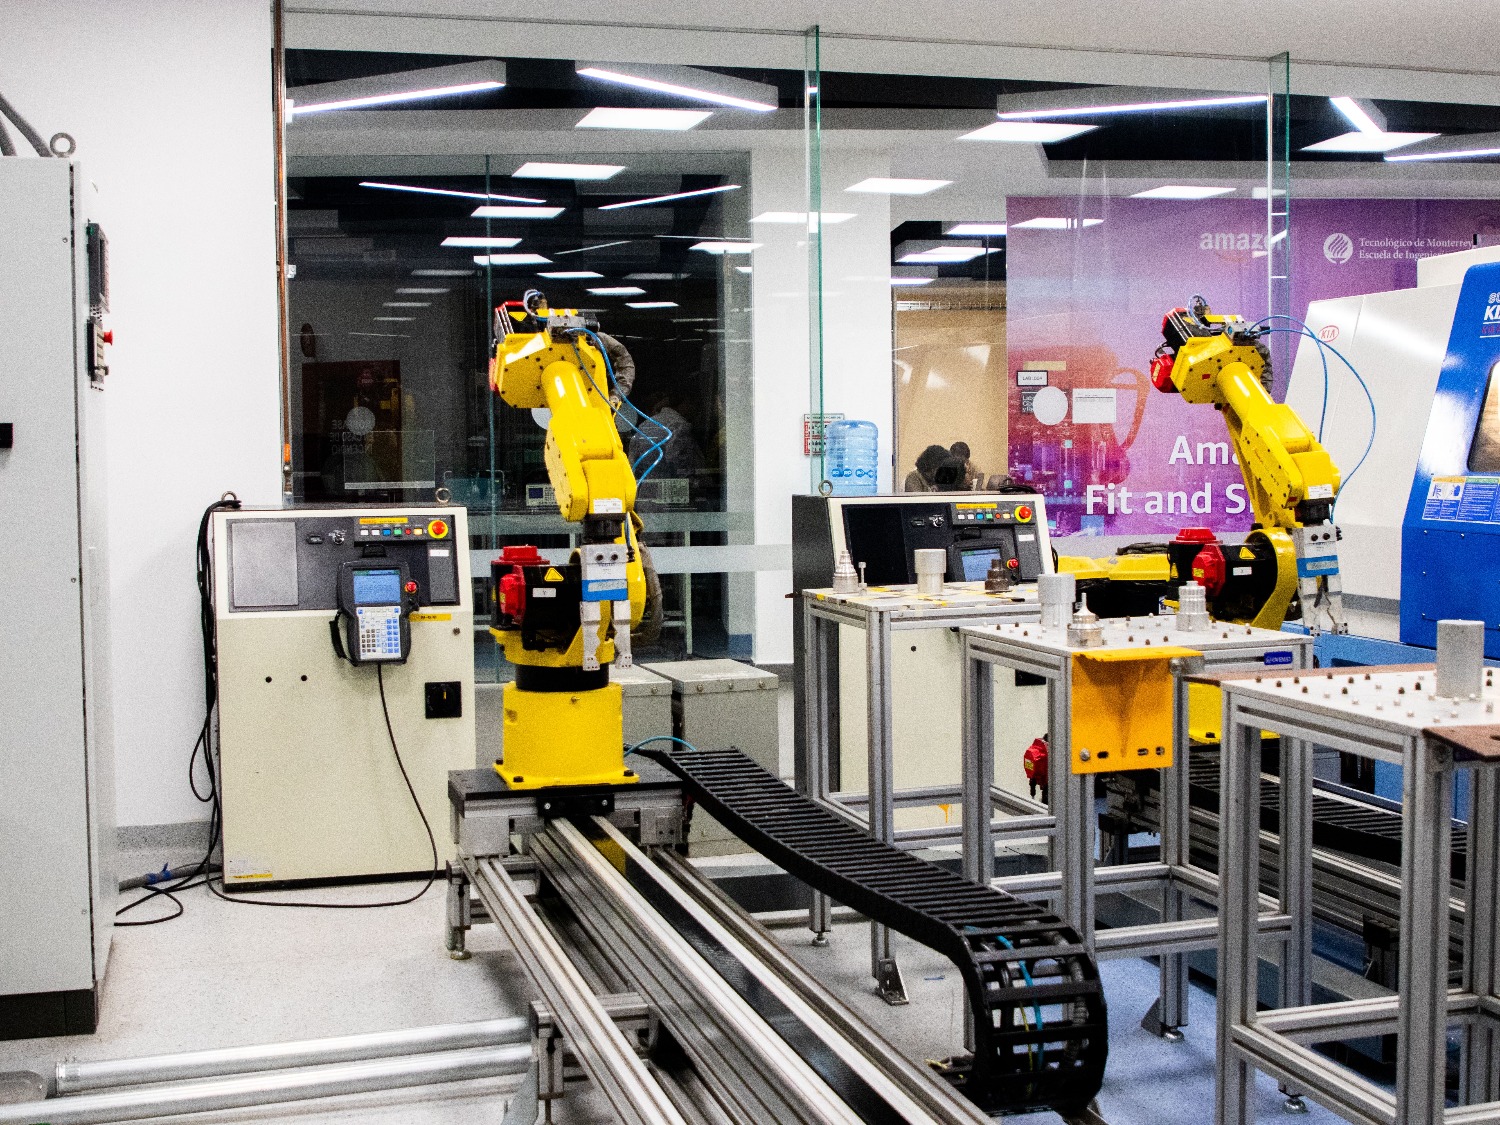
Para montar un escudo eficaz, no se puede improvisar; hay que seguir una metodología técnica. Uno de los pasos básicos es la segmentación de red, utilizando el concepto de zonas y conductos para evitar que un virus que entre por el Wi-Fi de las oficinas llegue hasta los PLC de la planta. También es fundamental aplicar la autenticación de doble factor en cualquier cambio de parámetros a distancia.
El monitoreo inteligente es otra pieza clave. Ya no vale con mirar logs; ahora se usan algoritmos que aprenden el comportamiento normal de la planta. De este modo, si una bomba de presión empieza a recibir comandos inusuales en horario no laboral, el sistema lanza una alerta inmediata antes de que ocurra el problema.
Marcos normativos y estándares internacionales
Para que todo esto funcione, existen guías globales que marcan el camino. El estándar ISA/IEC 62443 es probablemente la referencia más importante, ya que se centra específicamente en la seguridad de los sistemas de automatización. A esto se suman las normas ISO 27001 y 27002, que aportan la base de gestión de la seguridad de la información aplicable a cualquier organización.
En sectores específicos, como el eléctrico, es vital conocer el marco NERC CIP, que define los requisitos mínimos para proteger la red eléctrica. Asimismo, directivas europeas como NIS2 y las guías del NIST en Estados Unidos ayudan a los responsables a jerarquizar la protección de activos según el impacto real que tendría su caída en la operación diaria.
Recorrido formativo: del nivel básico al experto
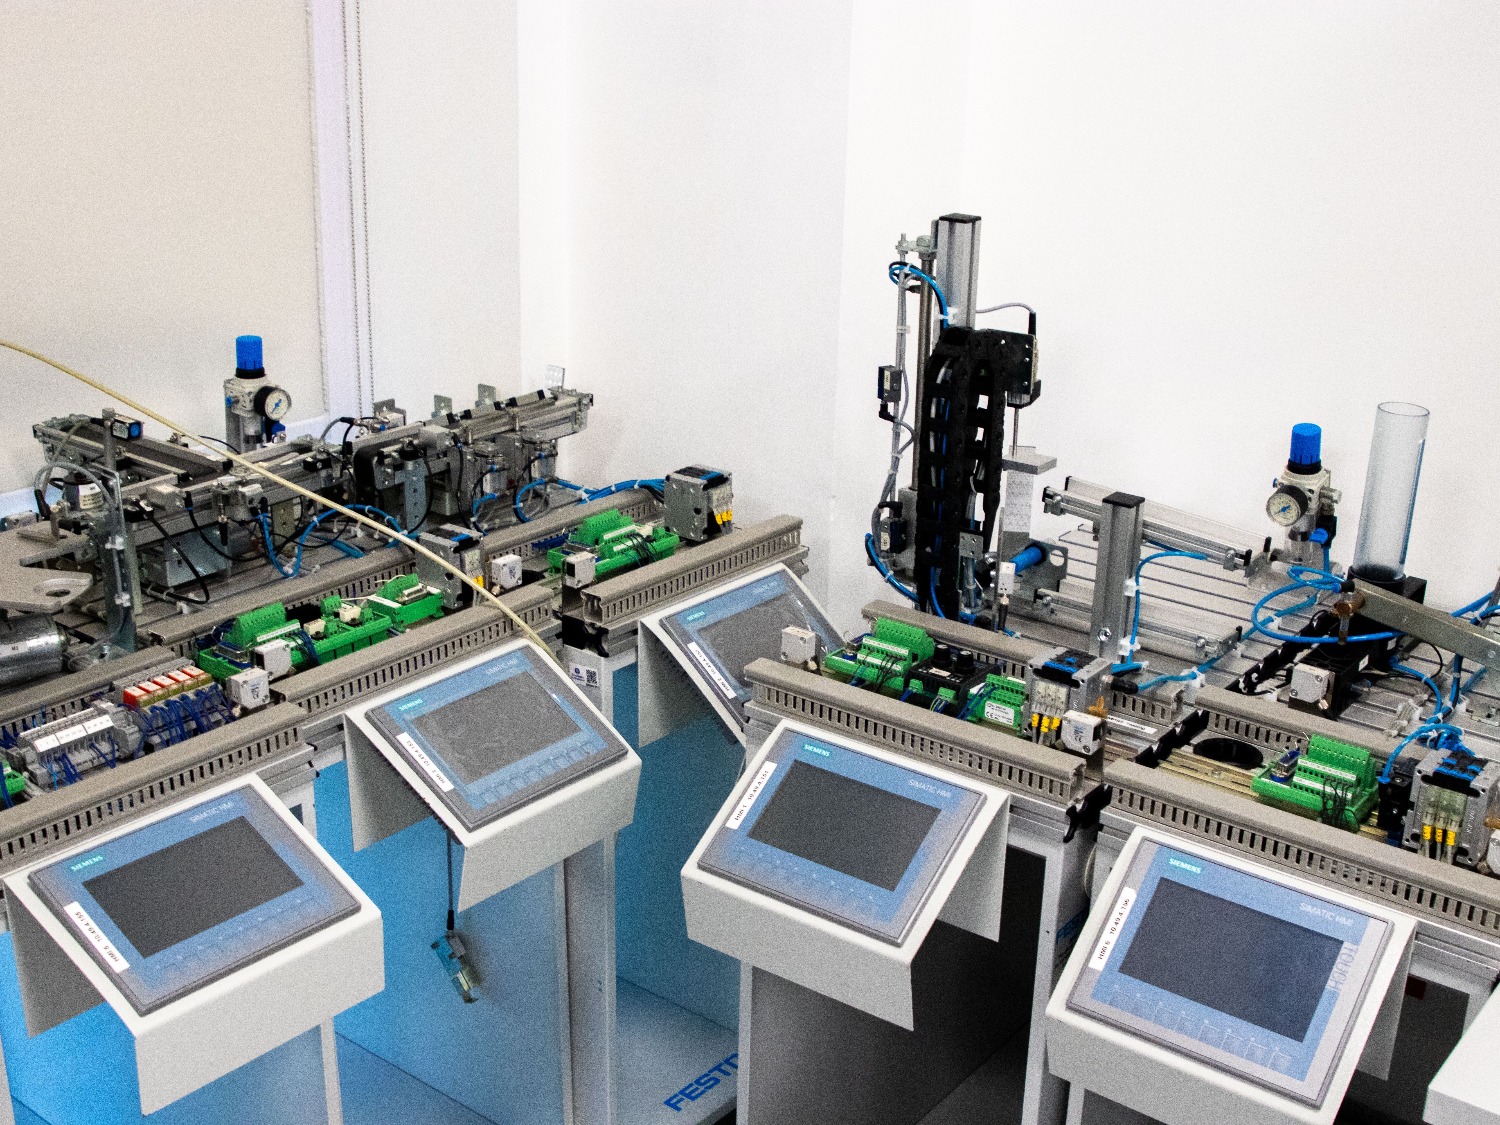
Un programa completo de especialización suele dividirse en etapas para no agobiar al alumno y asegurar que los conocimientos asienten bien. En el nivel inicial, se suele dar una introducción a la convergencia IT/OT y se analizan los riesgos de la Industria 4.0 y 5.0, además de estudiar la pirámide de automatización y los sistemas IACS.
Subiendo el nivel, el enfoque pasa a la gobernanza y la gestión de riesgos. Aquí se aprende a diseñar un Plan Director de Ciberseguridad Industrial (PDSI), analizando vulnerabilidades mediante el catálogo de MITRE y aplicando el modelo Zero Trust. Se estudia la resiliencia y la continuidad del negocio, preparando planes de respuesta (BCP) para que la empresa pueda seguir operando tras un incidente.
Finalmente, el nivel experto se centra en la implementación y la auditoría. Se profundiza en la creación de un Sistema de Gestión de Ciberseguridad Industrial (SGCI), realizando auditorías de campo y monitorizando el tráfico a través de un SOC especializado en OT. También se toca el tema del pentesting, donde se simulan ataques de ingeniería social o inyección de código para encontrar huecos antes que los hackers.
El mercado laboral y la urgencia de talento
En España y Europa, el panorama es claro: hay muchísima demanda pero pocos profesionales que realmente dominen ambos mundos. La brecha de talento es enorme, con miles de vacantes sin cubrir cada año. Esto convierte a la ciberseguridad industrial en una carrera con una empleabilidad altísima y salarios muy competitivos.
Tanto la formación profesional especializada en CETO (Entornos de Tecnología de la Operación) como los posgrados universitarios son vías rápidas para entrar en el sector. Las empresas buscan perfiles que no solo sepan de software, sino que comprendan la realidad física de una planta y sepan coordinarse con los equipos de mantenimiento y producción.
La capacidad de proteger los activos industriales, gestionar los riesgos según normativas internacionales y liderar la transición hacia una industria conectada y segura es hoy una competencia crítica para cualquier ingeniero o técnico que quiera destacar en el entorno productivo actual.
Preguntas frecuentes
¿En qué se diferencia un diplomado en ciberseguridad industrial de uno de ciberseguridad tradicional?
La formación industrial se enfoca en la protección de sistemas OT y control de procesos físicos, priorizando la disponibilidad y la seguridad operativa sobre la confidencialidad de los datos.
¿Qué normativas son las más importantes en este tipo de estudios?
Los estándares fundamentales incluyen el IEC 62443 para automatización, la ISO 27001 para gestión de seguridad y el NERC CIP específicamente para el sector eléctrico.
¿Quiénes deberían cursar un diplomado en ciberseguridad industrial?
Está dirigido tanto a profesionales de IT que quieran entrar en el mundo operativo como a ingenieros de planta que necesiten aprender a proteger sus activos industriales.
¿Qué es un Plan Director de Ciberseguridad Industrial?
Es un documento estratégico que define las acciones de auditoría, control y mitigación de riesgos alineadas con la política de seguridad de la empresa y las normas internacionales.
¿Qué importancia tiene la segmentación de red en la industria?
Es vital para aislar los procesos críticos de las redes administrativas mediante zonas y conductos, evitando que una infección en las oficinas llegue a la maquinaria.
¿Cuál es la salida laboral para alguien especializado en este campo?
Existe una alta demanda de expertos para gestionar la seguridad en infraestructuras críticas, plantas automatizadas y centros de operaciones de seguridad (SOC) IT-OT.
¿Qué se estudia en la parte de análisis forense y pentesting industrial?
Se aprende a detectar vectores de ataque, simular intrusiones éticas en sistemas SCADA y analizar la causa raíz de incidentes en entornos de producción.
